Surveillance
Une règle de surveillance scanne à nouveau les actifs sélectionnés lorsqu’ils changent ou selon une planification, pour découvrir de nouvelles vulnérabilités sans relancer les scans manuellement.
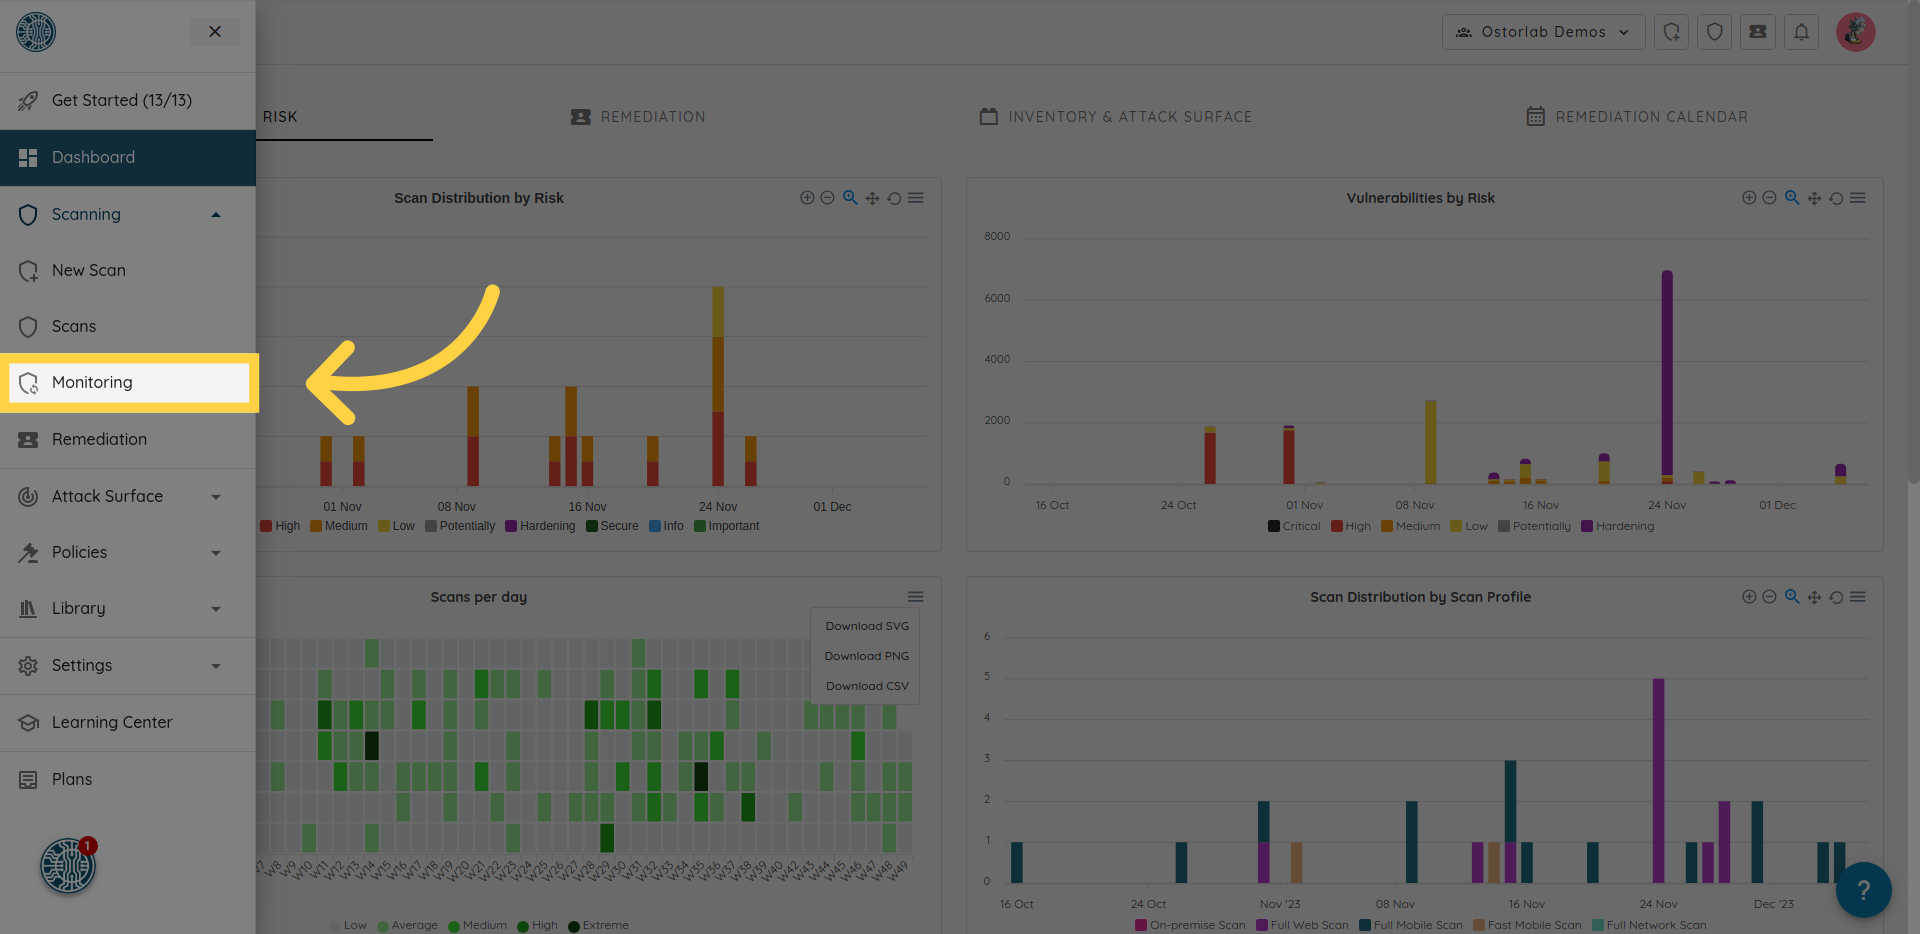
Pour gérer les règles, ouvrez le menu en haut à gauche et choisissez Scanning > Monitoring.
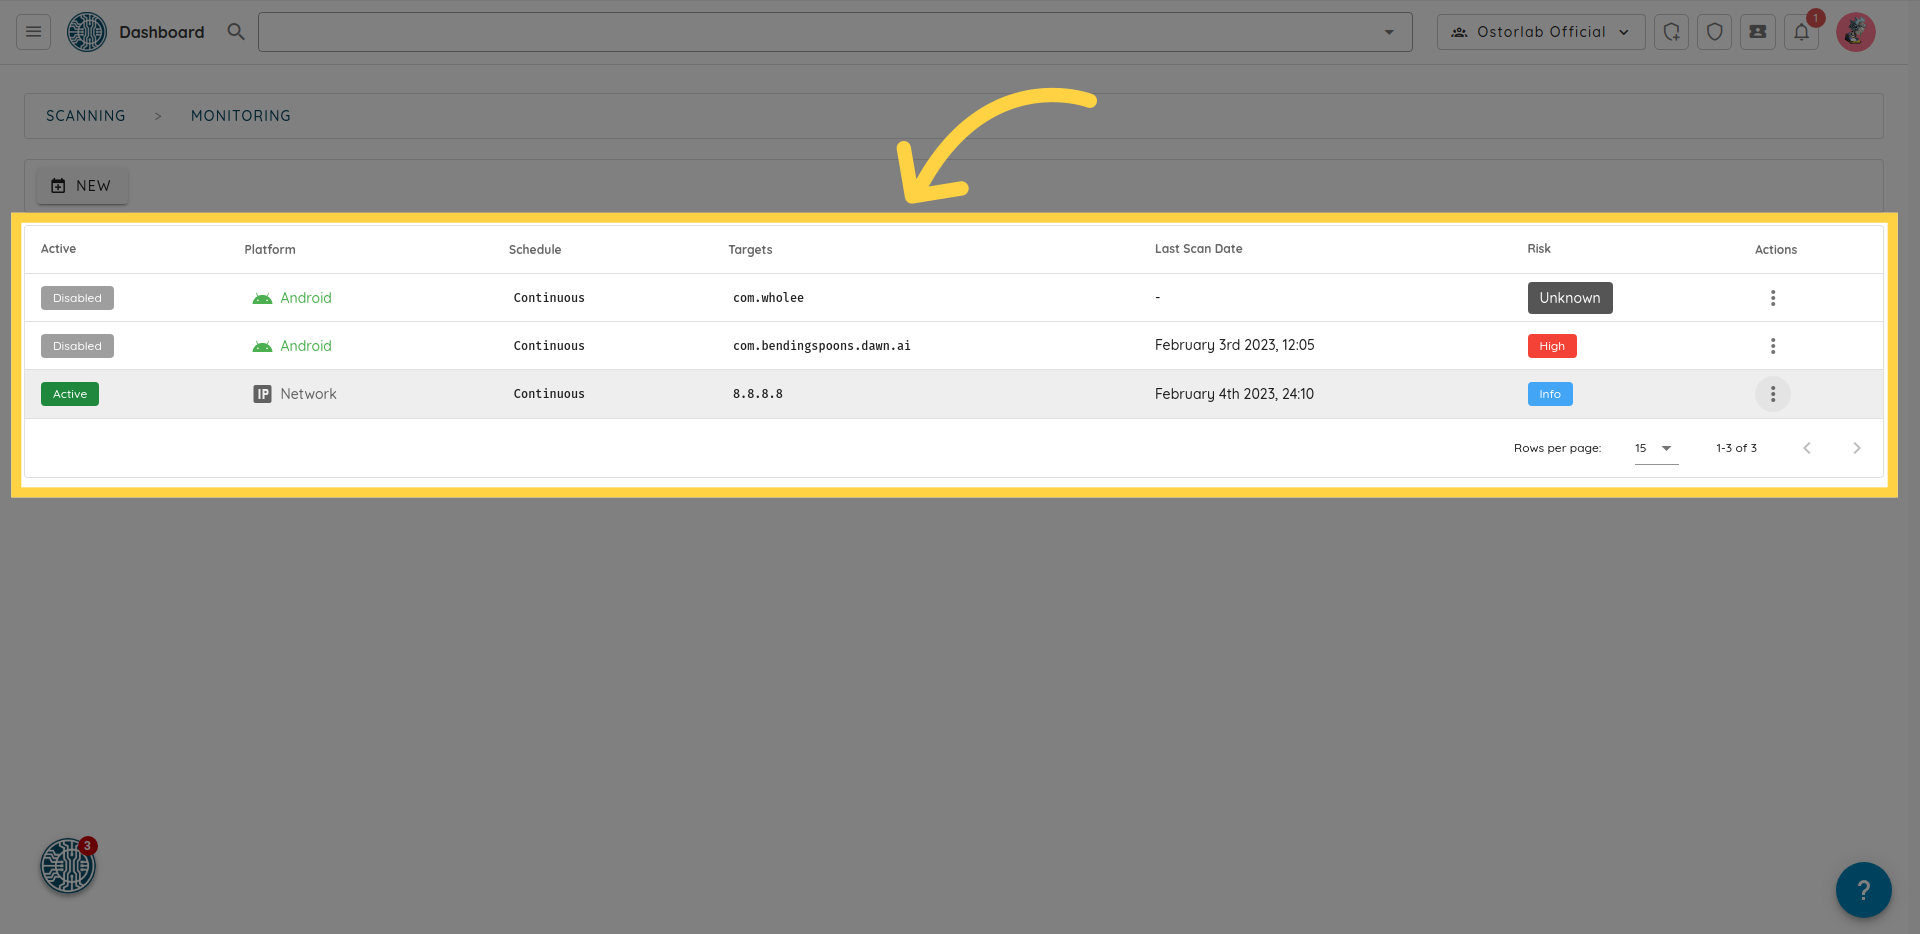
| Colonne | Signification |
|---|---|
| Active | Si la règle est active ou désactivée. |
| Platform | Le store ou la plateforme surveillée. |
| Scan Profile | Le profil utilisé pour chaque exécution. |
| Schedule | La surveillance continue ou la planification cron, évaluée en UTC. |
| Targets | Les actifs couverts par la règle. |
| Last Execution | Le résultat de la dernière exécution. |
| Risk | Le niveau de risque du dernier scan. |
Pour créer une règle, consultez Création d’une règle de supervision.
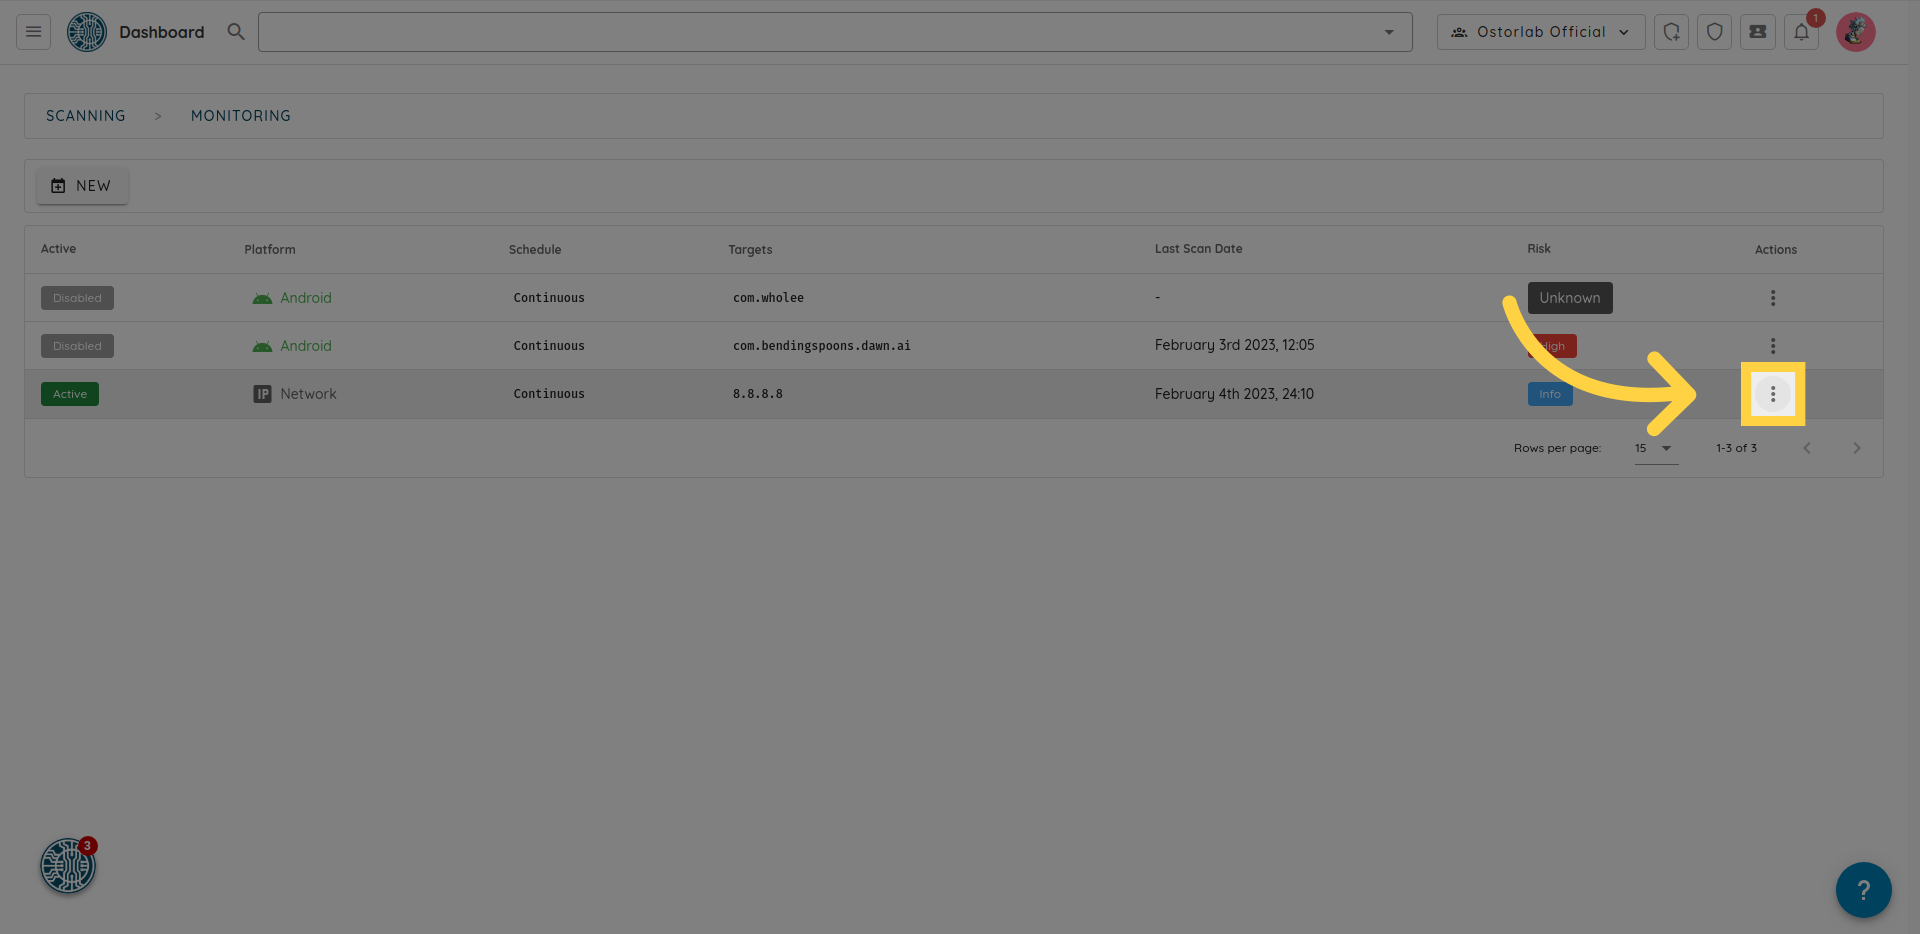
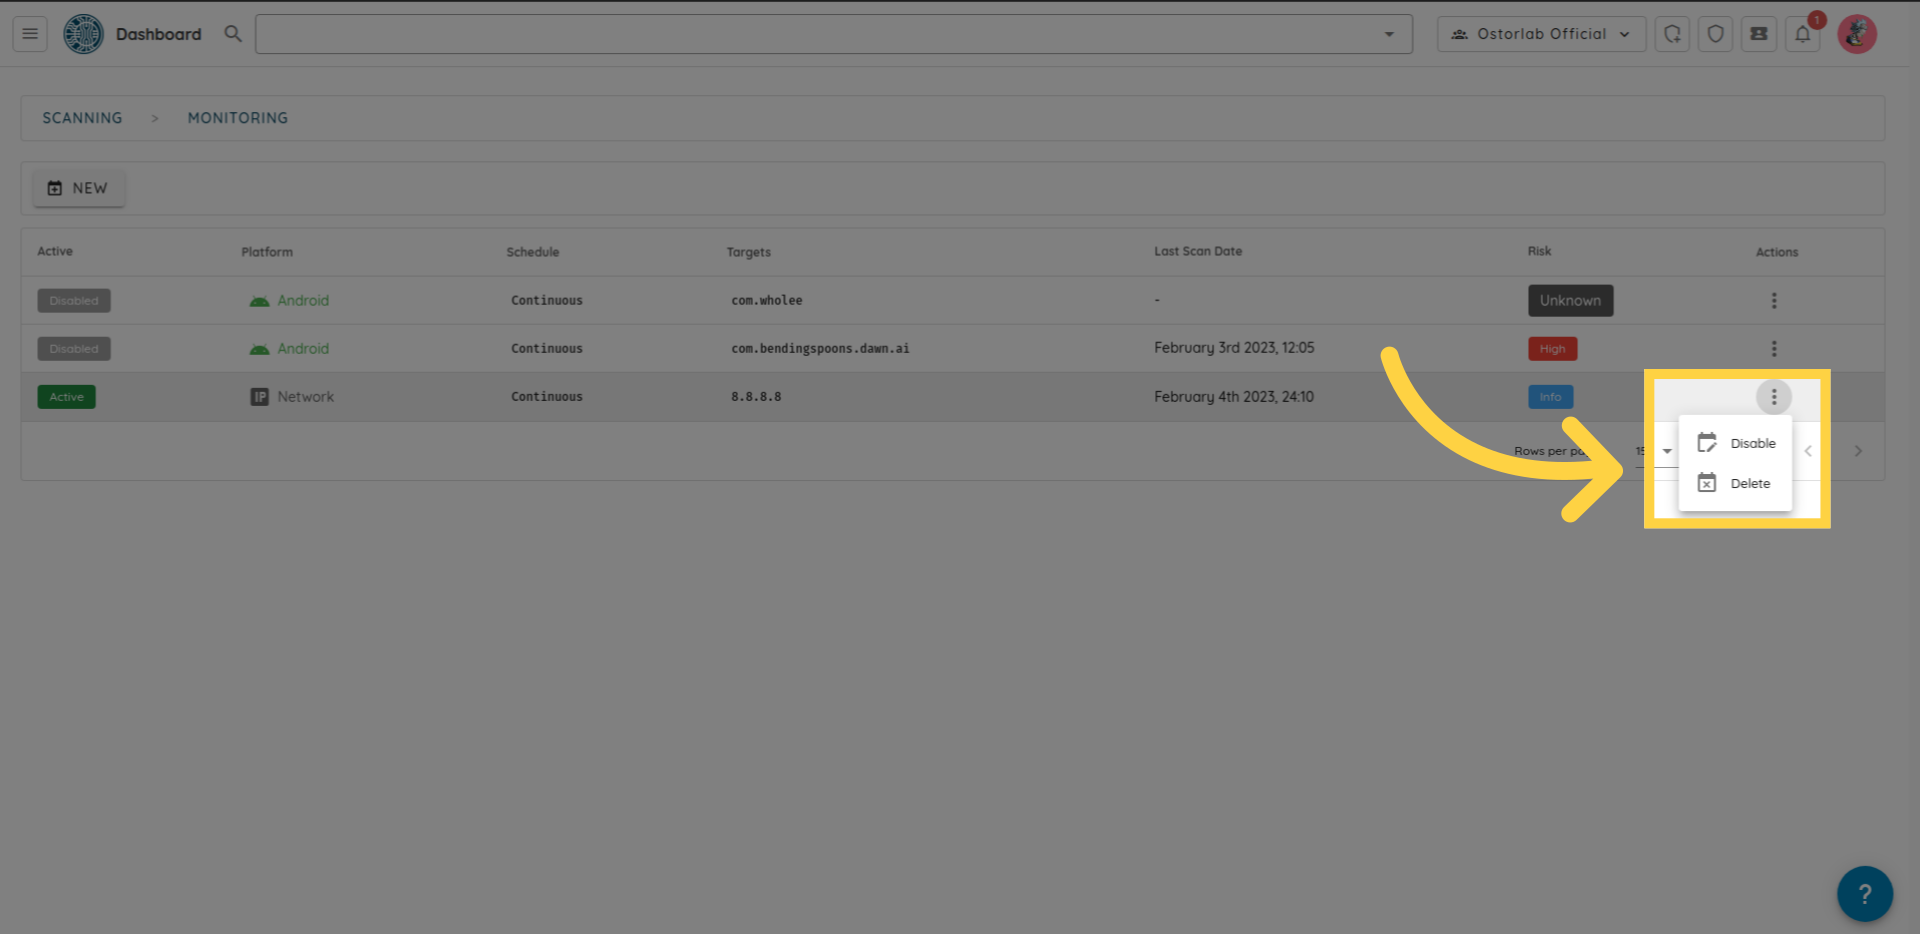
Pour modifier, désactiver ou supprimer une règle, ou pour voir son historique d'exécution, cliquez sur les trois points à droite.