Découverte de la surface d'attaque
La vidéo ouvre la page depuis le menu, puis présente les actifs découverts, la barre d'actions, la barre de recherche, les actifs confirmés et la carte du graphe.
Qu'est-ce que la découverte / gestion de la surface d'attaque ?
La découverte de la surface d'attaque permet une surveillance continue de l'infrastructure d'une organisation pour détecter les actifs manquants et non autorisés. Couplée à l'analyse de vulnérabilités, elle garantit une couverture complète de l'exposition d'une organisation.
La découverte de la surface d'attaque aide à identifier les angles morts. Des exemples courants incluent l'infrastructure d'acquisition oubliée ou manquante, les machines de développement et de production non répertoriées ou les actifs perdus lors de restructurations internes et de changements de personnel.
La découverte de la surface d'attaque d'Ostorlab trouve les actifs exposés sur Internet, qu'il s'agisse de domains et subdomains, d'adresses IPv4 et IPv6, et d'applications mobiles à la fois sur le Google Play Store et l'iOS App Store.
La découverte de la surface d'attaque d'Ostorlab offre :
- Une corrélation des actifs sous forme de graphe qui va au-delà de l'énumération de sous-domaines. D'autres techniques de découverte d'actifs incluent la corrélation de registres, l'exploration superficielle, l'analyse partagée, les recherches inversées, etc.
- La gestion des actifs utilisant un modèle de propriété hiérarchique regroupé en 4 catégories :
Internal,Acquisition,3rd Party ServiceetRejected. - L'analyse continue des actifs en utilisant soit une détection intelligente des modifications d'actifs, comme un en-tête d'invalidation de cache de site web ou la publication d'une application mobile, soit en utilisant de simples règles de planification temporelle CRON.
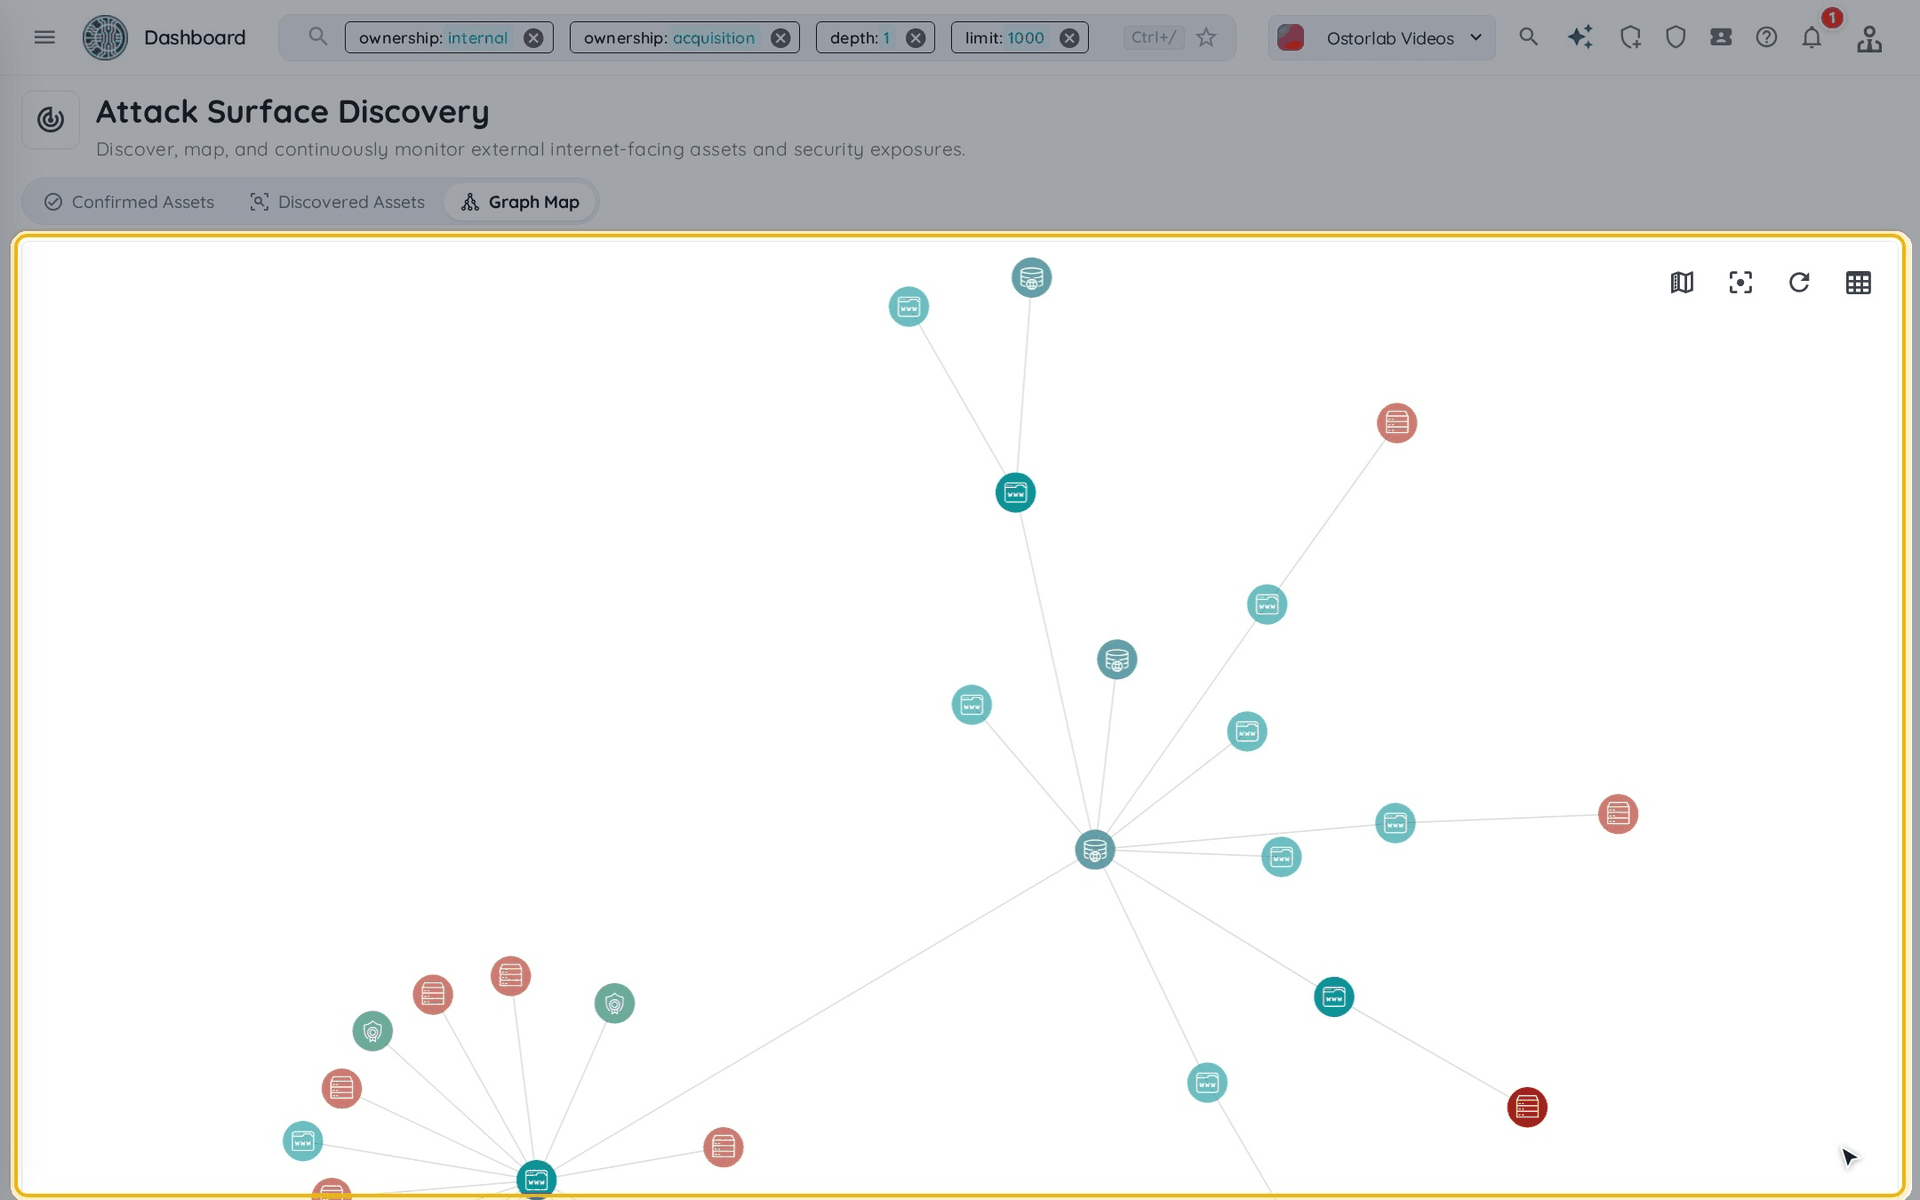
- Un graphe de votre surface d'attaque pour identifier les connexions entre les actifs.
- Une recherche et des filtres pour zoomer sur des parties sélectionnées de la surface d'attaque ou de la hiérarchie de l'organisation.
Trouver votre surface d'attaque
La découverte d'une surface d'attaque commence par l'intégration d'une liste d'actifs connus. Cela inclut les adresses IP, les noms de domaine ou les applications mobiles. Des actifs individuels peuvent être ajoutés ou un import en masse à l'aide d'un fichier CSV est également possible.
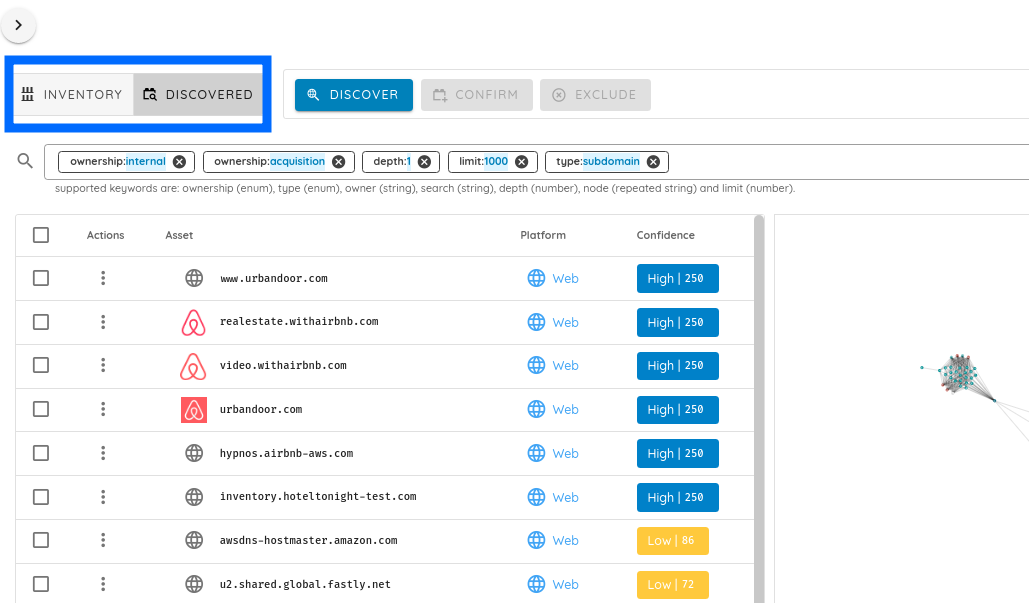
Ouvrez la page depuis le menu : Attack Surface, puis Discovery. La page propose trois vues, à sélectionner en haut de la page :
- Confirmed Assets : les actifs qui vous appartiennent.
- Discovered Assets : les actifs qu'Ostorlab a trouvés en partant de ceux qui vous appartiennent, chacun avec un score de confiance et un propriétaire potentiel.
- Graph Map : un graphe de tous les actifs et de leurs connexions.
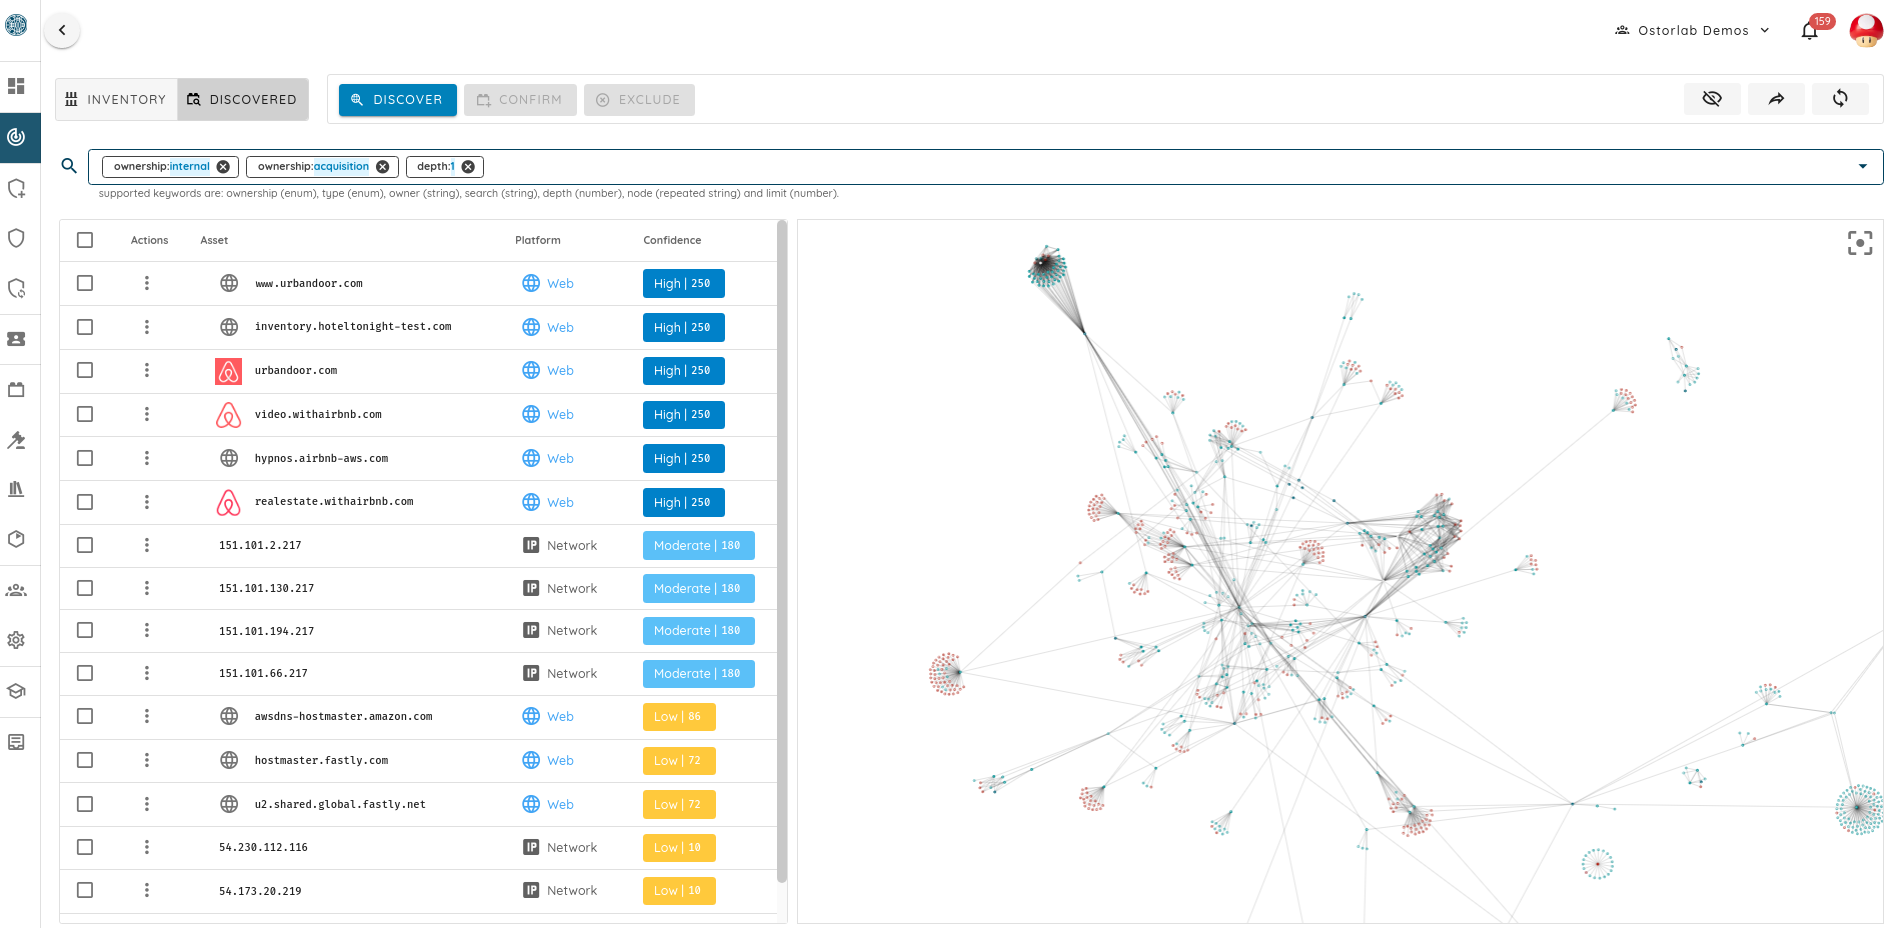
Actifs découverts
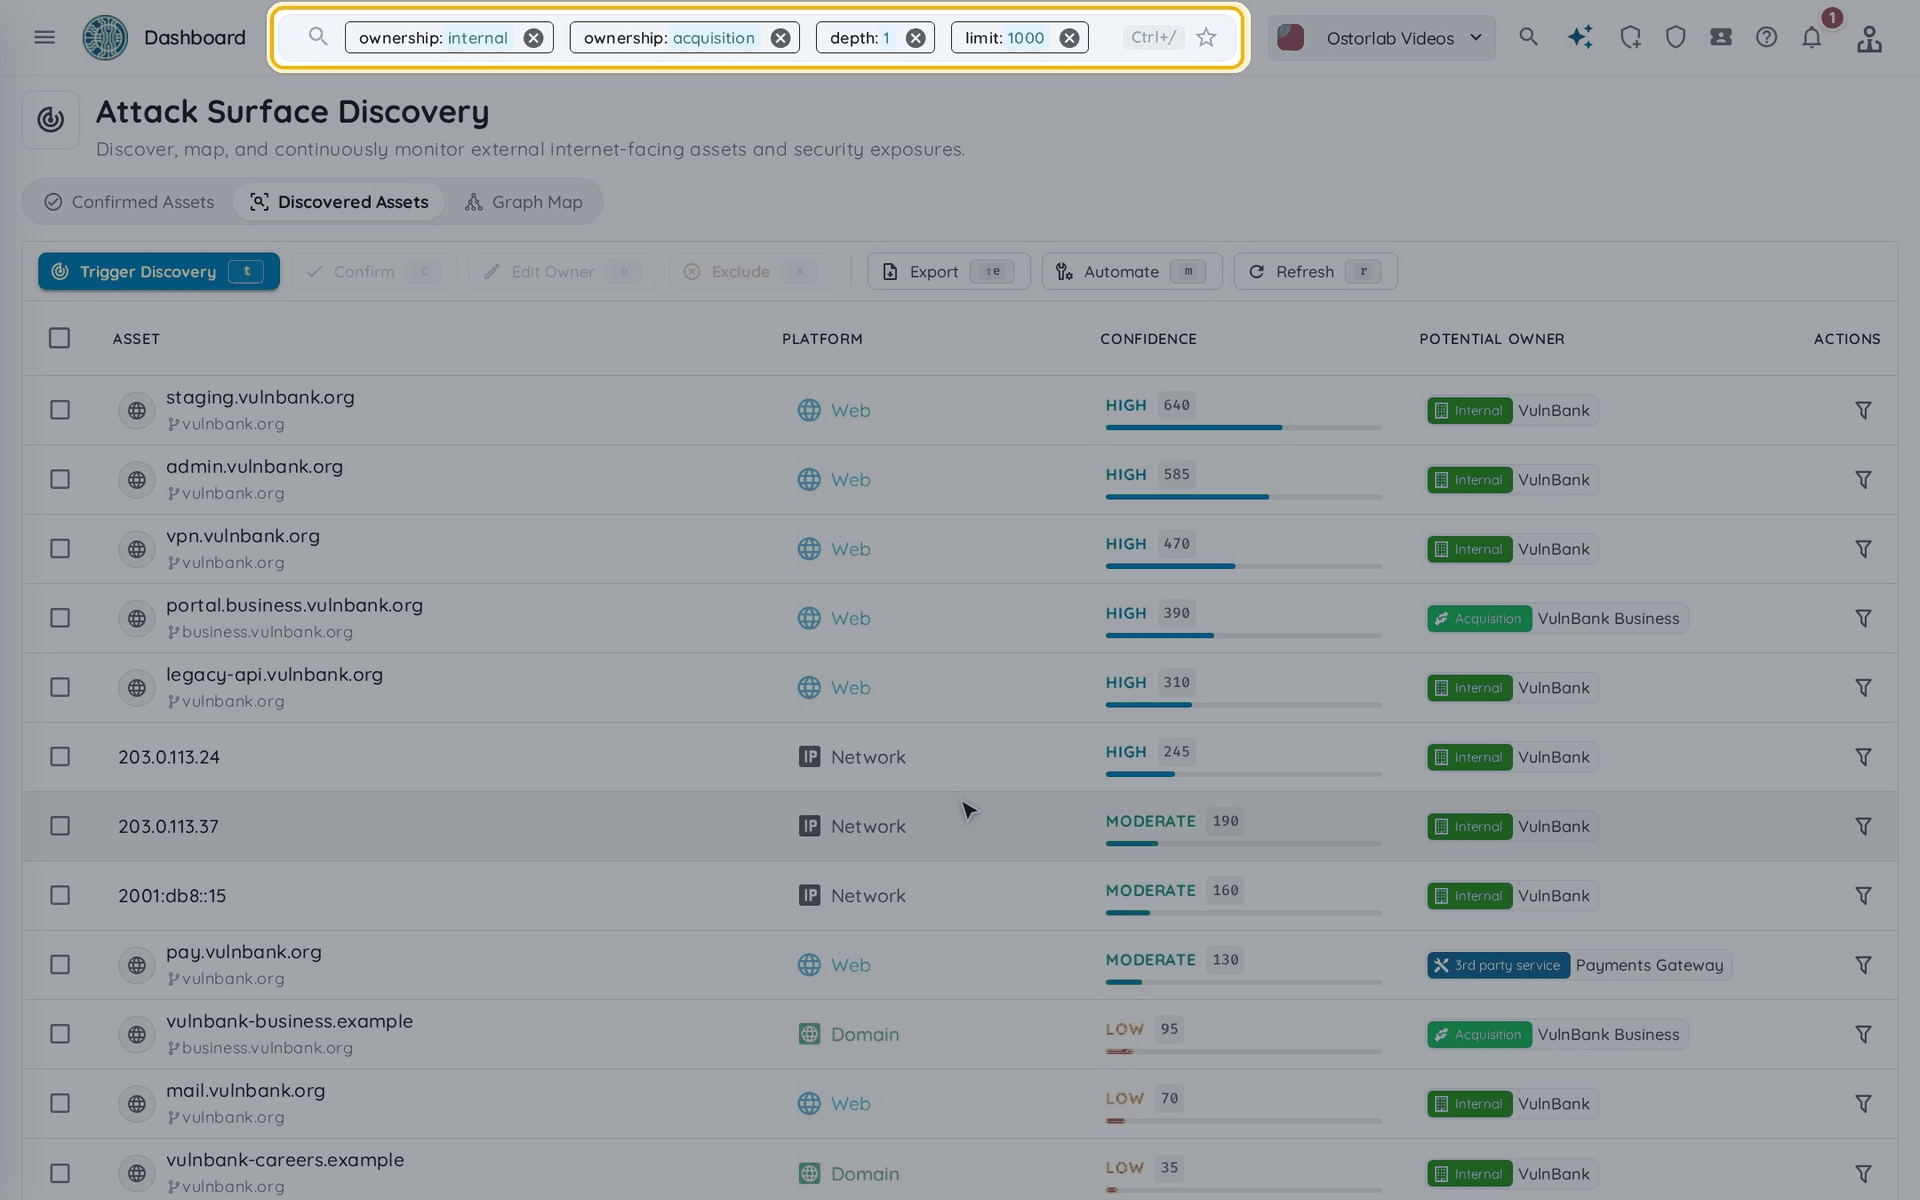
Chaque vue tabulaire dispose d'une barre d'actions. La table ci-dessous liste la barre d'actions de Discovered Assets. Dans cette vue, sélectionnez d'abord les actifs concernés : Confirm, Edit Owner et Exclude s'appliquent uniquement à la sélection actuelle.
| Action | Effet | Raccourci |
|---|---|---|
| Trigger Discovery | Recherche de nouveaux actifs à partir de ceux qui vous appartiennent | t |
| Confirm | Ajoute les actifs sélectionnés à vos actifs confirmés | c |
| Edit Owner | Change le propriétaire des actifs sélectionnés | o |
| Exclude | Indique que les actifs sélectionnés ne vous appartiennent pas | x |
| Export | Exporte les actifs de la vue | Shift+e |
| Automate | Configure l'automatisation pour les actifs de la vue | m |
| Refresh | Recharge la vue | r |
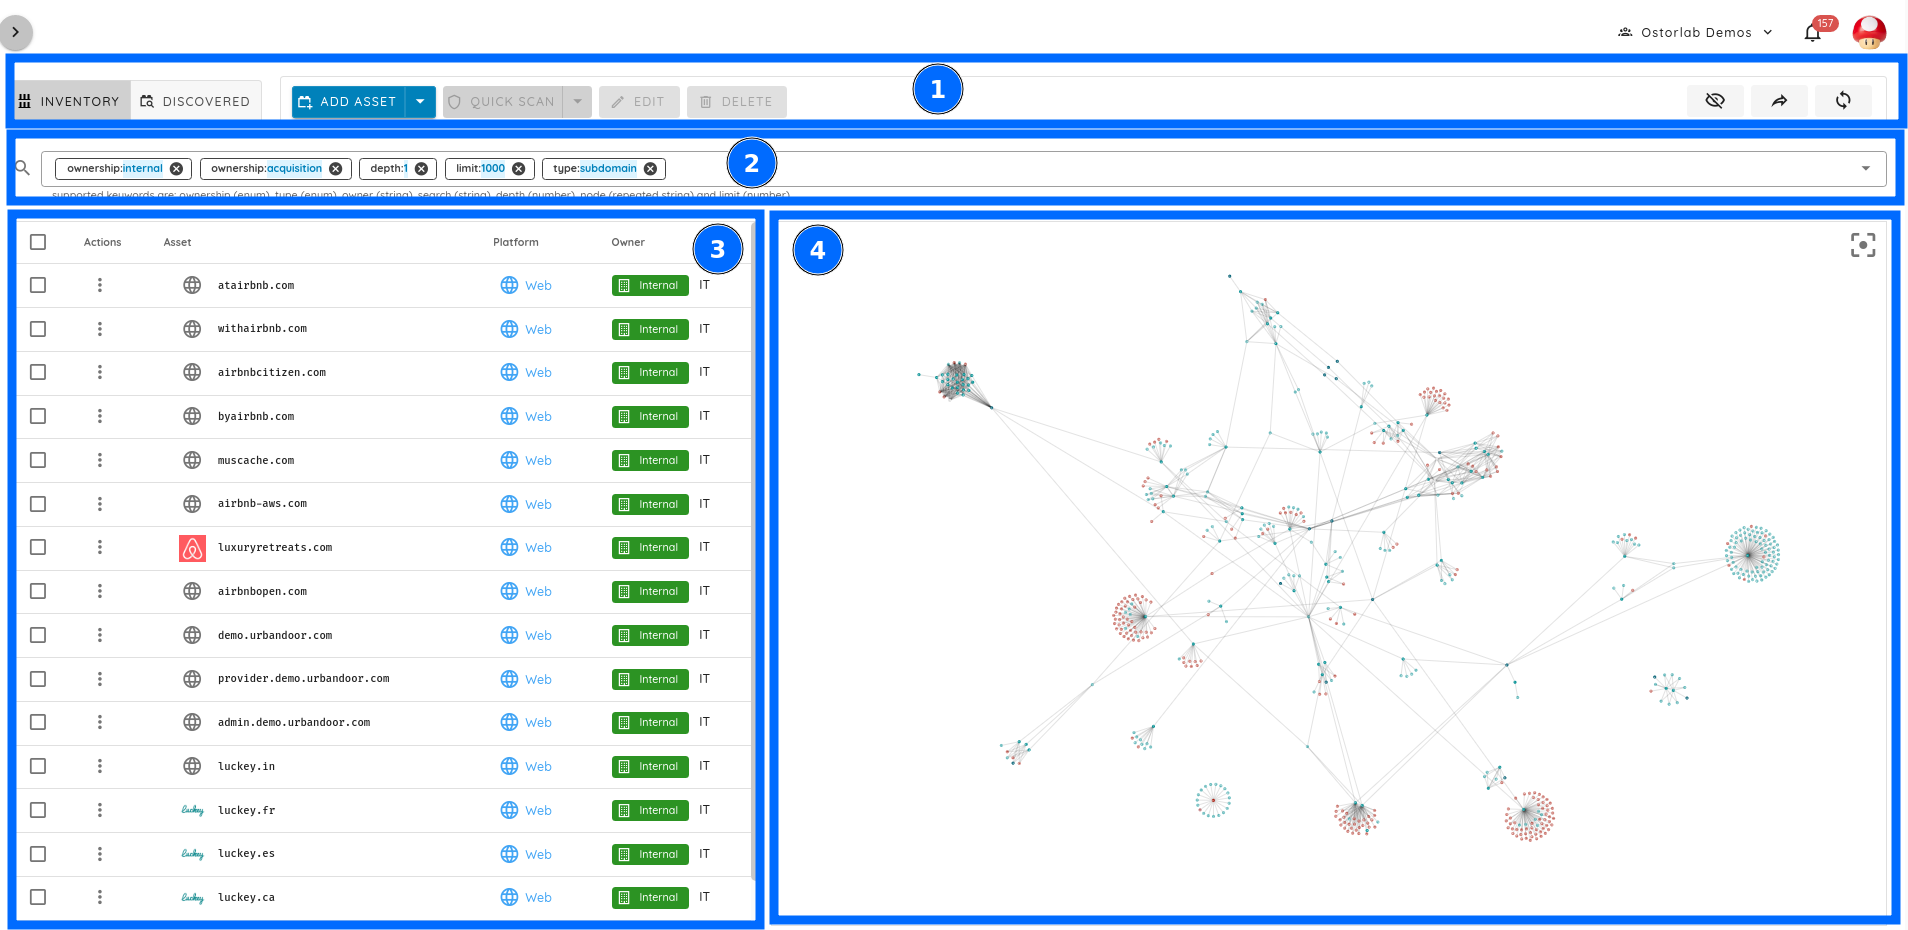
Rechercher et filtrer
La barre de recherche en haut de la page filtre toutes les vues : les tableaux et le graphe. Au départ, les propriétaires Internal et Acquisition sont sélectionnés.
Actifs confirmés
Confirmed Assets liste les actifs qui vous appartiennent, avec leur plateforme et leur propriétaire. Utilisez sa barre d'actions pour ajouter, modifier et supprimer des actifs, et pour lancer des scans ou une surveillance sur ceux que vous sélectionnez (Scan & Monitor).
Carte du graphe
Graph Map affiche les domaines, sous-domaines, adresses IP et certificats trouvés, ainsi que leurs connexions. Cliquez sur Zoom to Fit (ou appuyez sur f) pour voir toute la carte.
Étapes suivantes
Pour compléter votre surface d'attaque, ajoutez vos premiers actifs ou importez une liste depuis un fichier CSV, puis cliquez sur Trigger Discovery.