Évaluation des risques
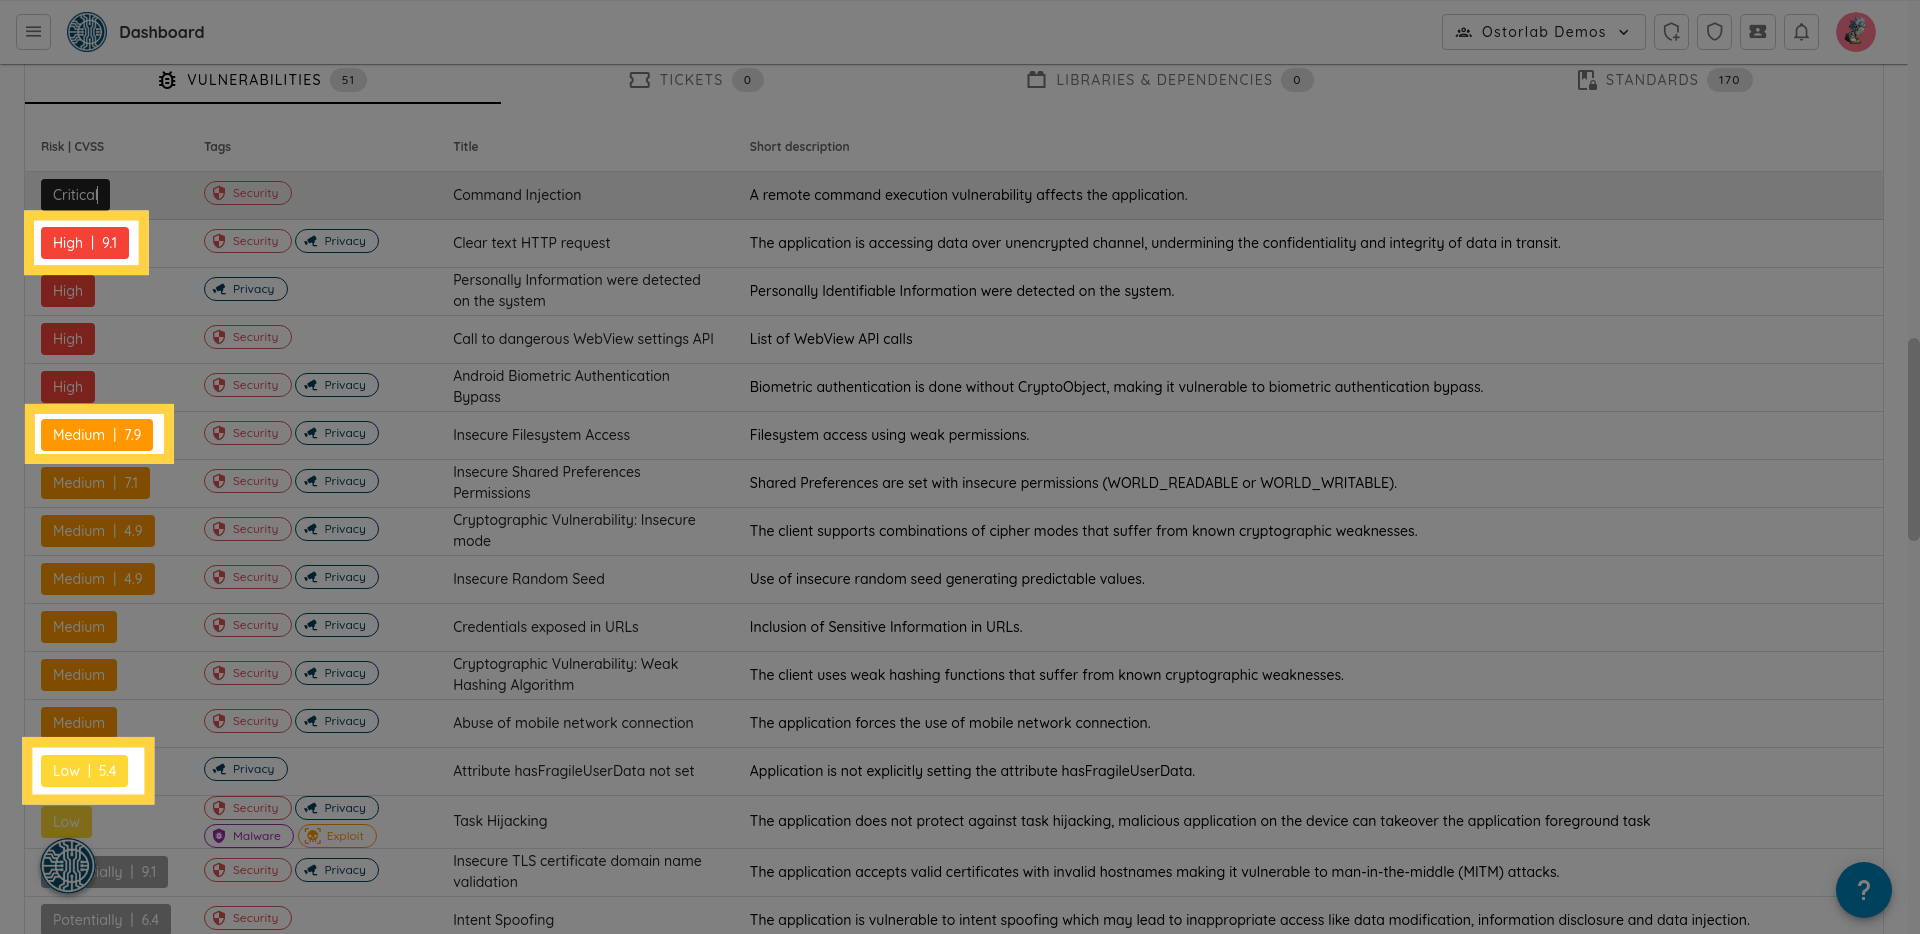
Un niveau de risque (Risk Rating) est attribué à chaque vulnérabilité. Voici une description des différentes catégories.
Pour lire ces niveaux avec la couverture et les preuves de chaque résultat, voir Comprendre les résultats d'un scan.
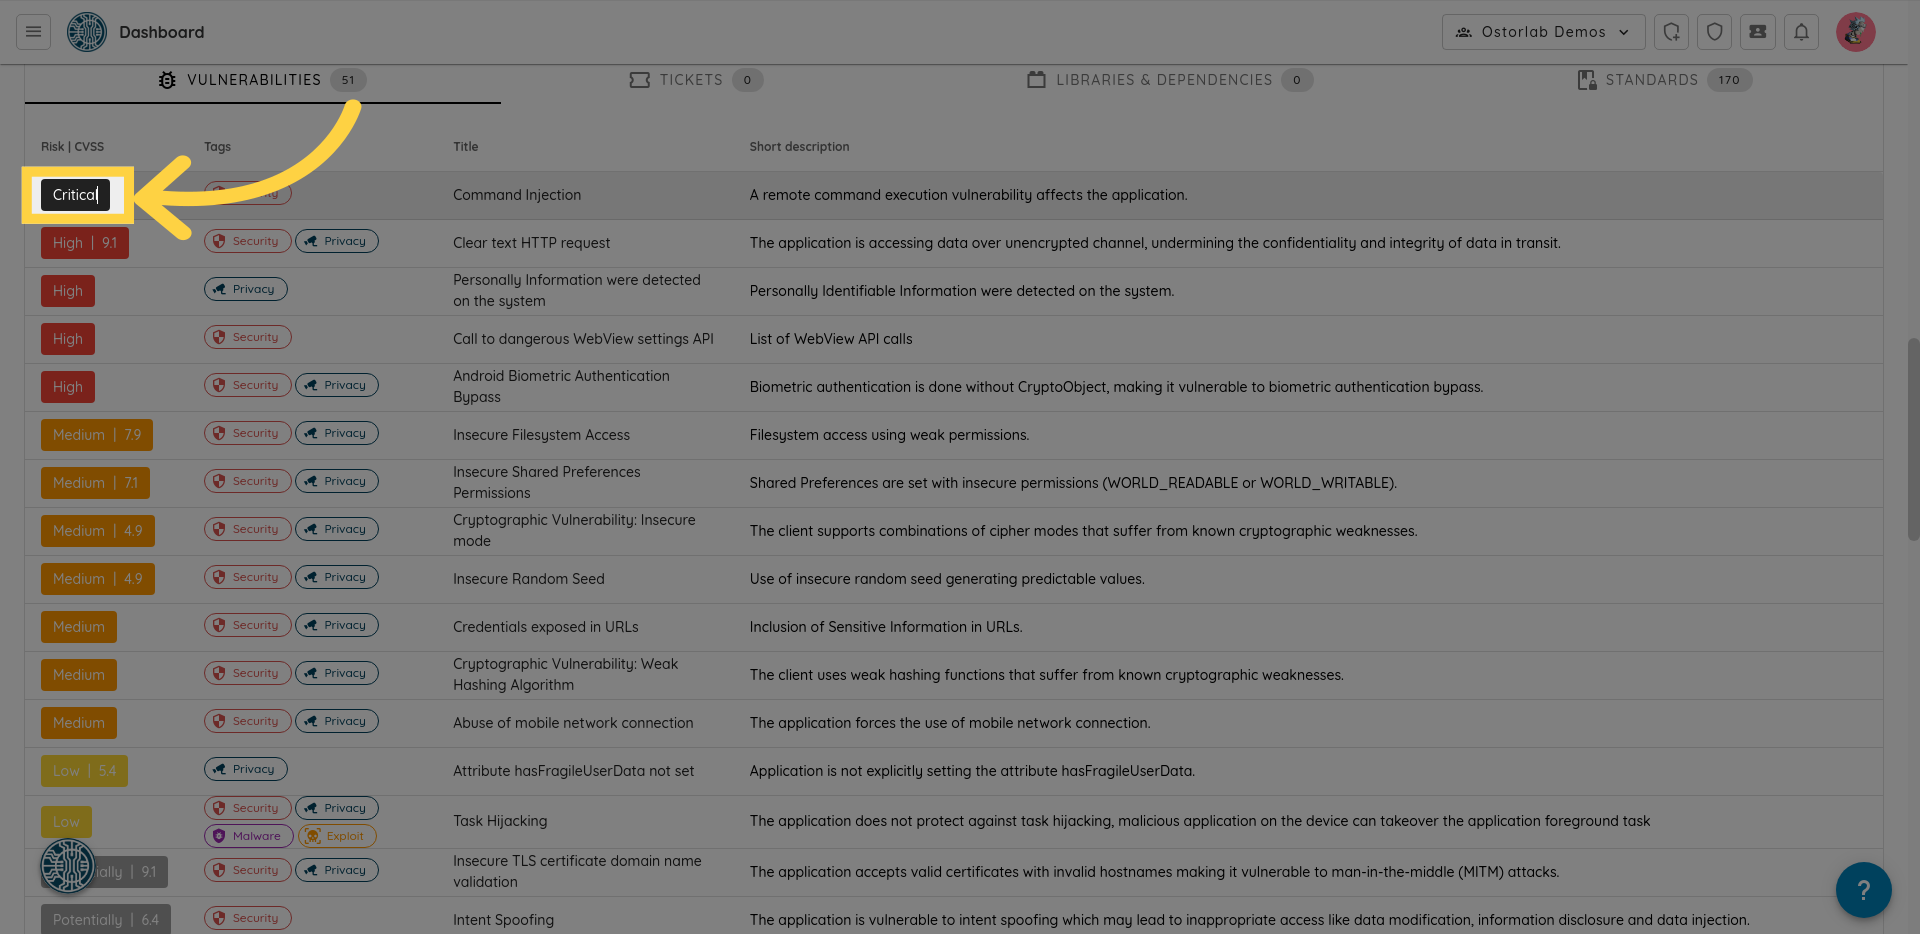
1. Critical
Les vulnérabilités critiques (Critical) constituent une menace sévère pour la sécurité du système. L'exploitation de ces vulnérabilités pourrait entraîner des dommages importants, des fuites de données sensibles ou la compromission complète du système.
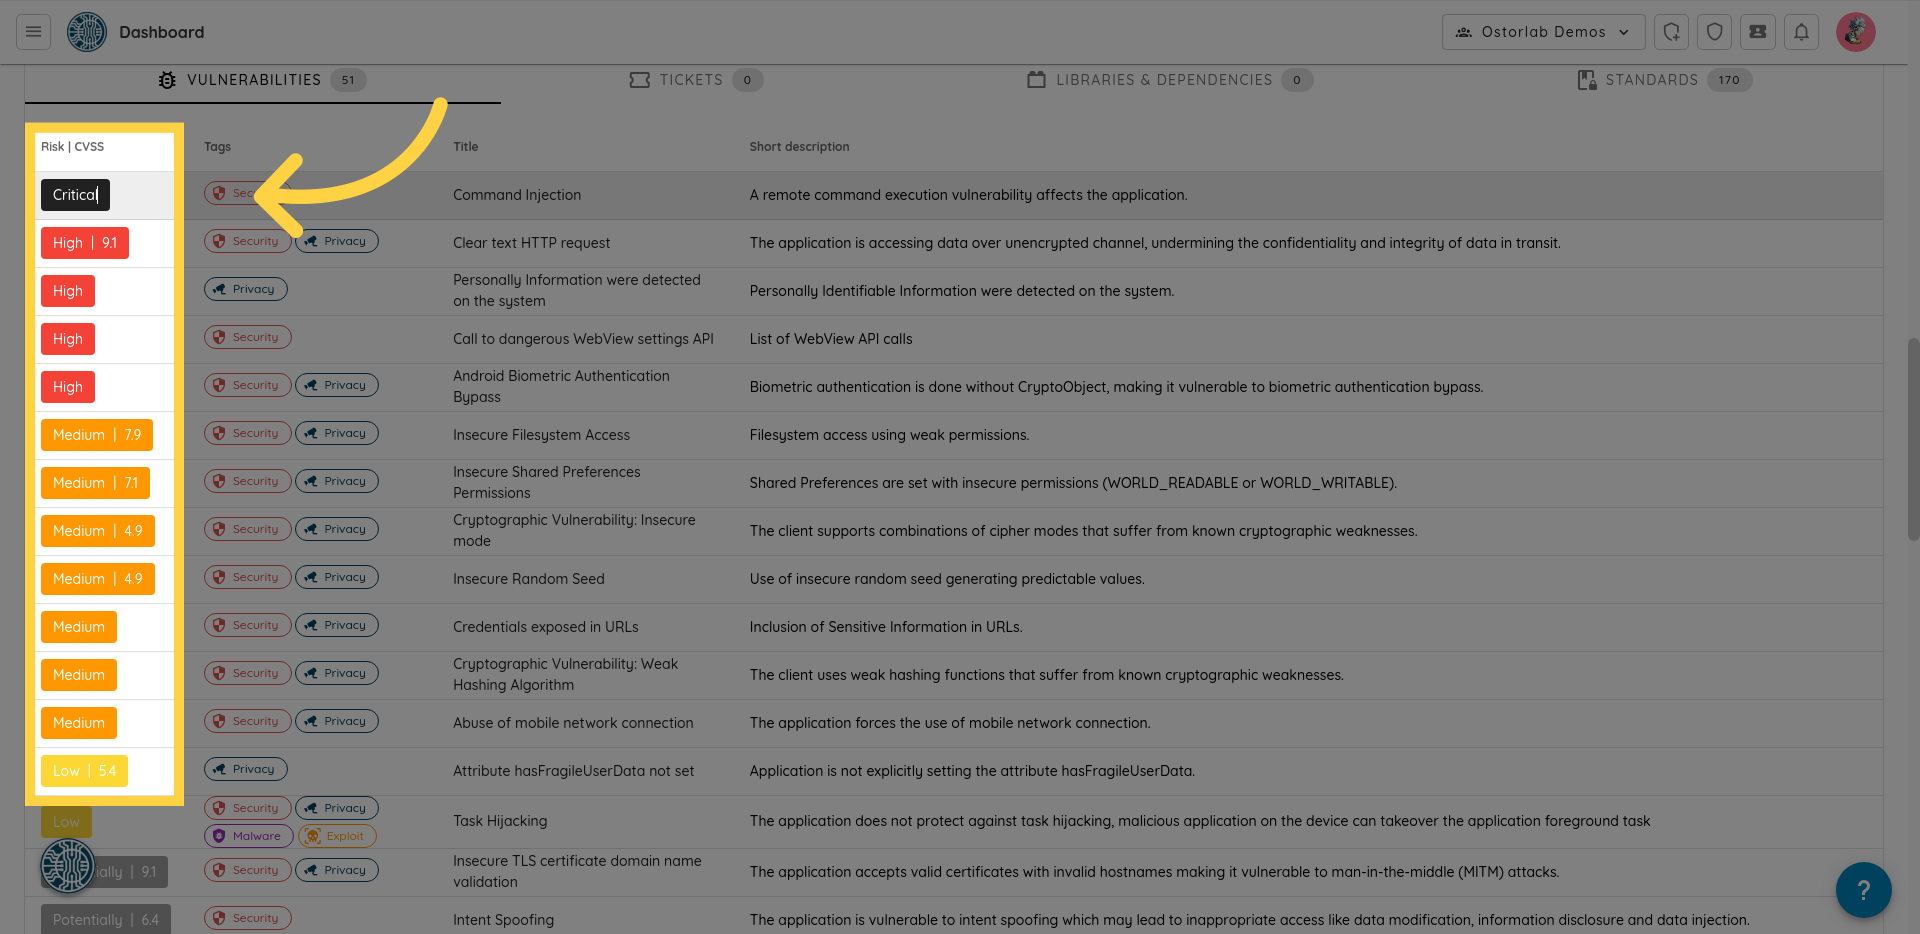
2. High, Medium et Low
Les vulnérabilités élevées (High), moyennes (Medium) et faibles (Low) sont des vulnérabilités confirmées avec un score différent qui prend en compte l'impact et la complexité.
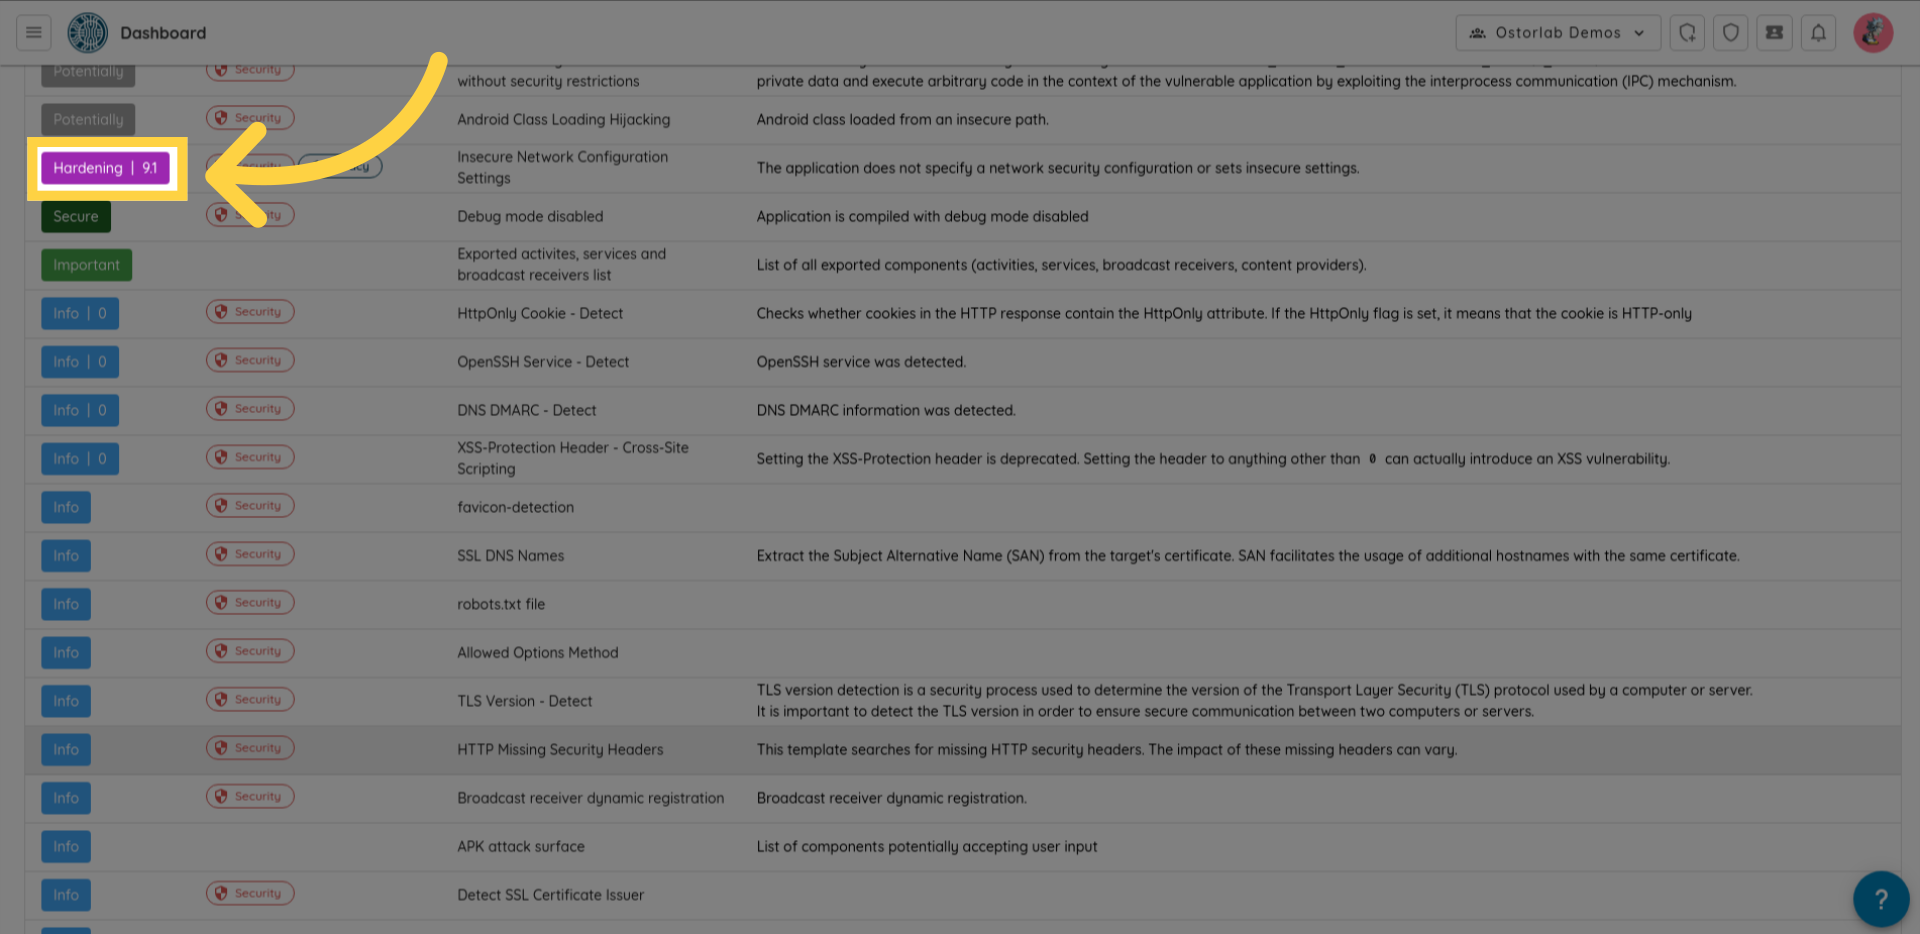
3. Durcissement
Les résultats de durcissement (Hardening) mettent en évidence l'absence de mesures de sécurité qui pourraient prévenir ou atténuer l'impact de certaines vulnérabilités. Cela indique un besoin de mettre en œuvre des mesures de sécurité pour améliorer la sécurité globale du système.
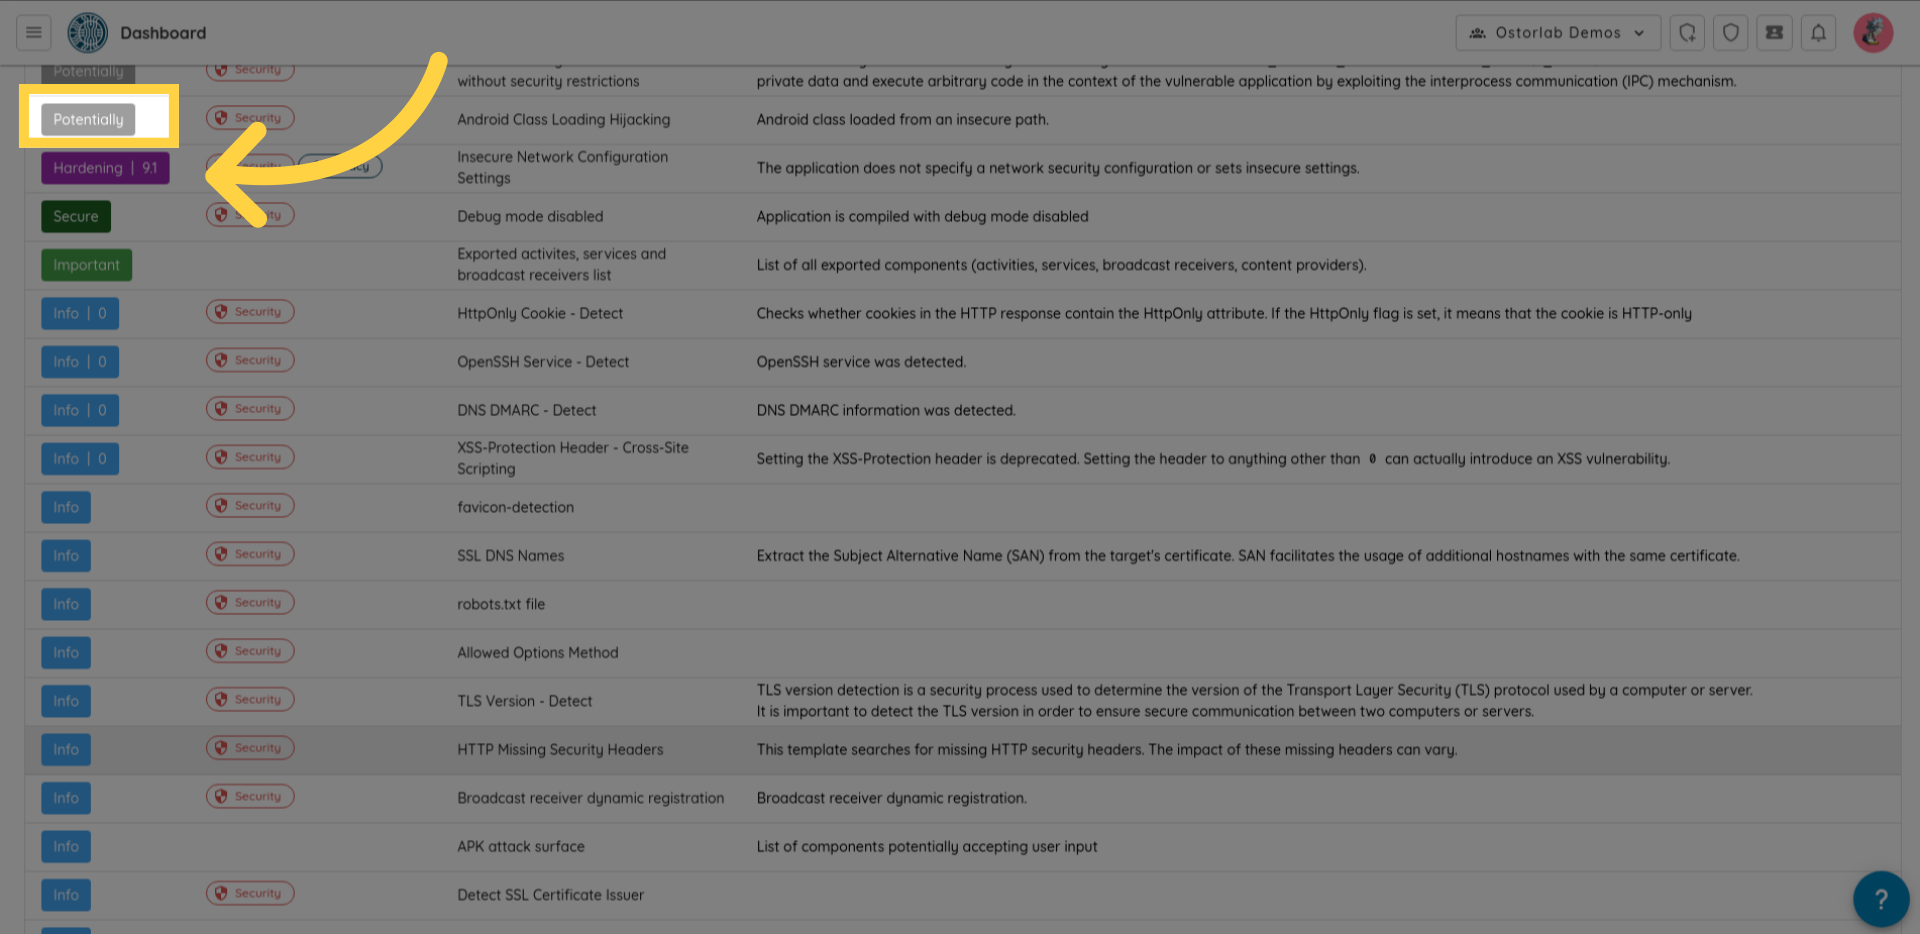
4. Potentially
Les résultats potentiels (Potentially) sont des vulnérabilités non confirmées qui peuvent dépendre du contexte et de l'utilisation.
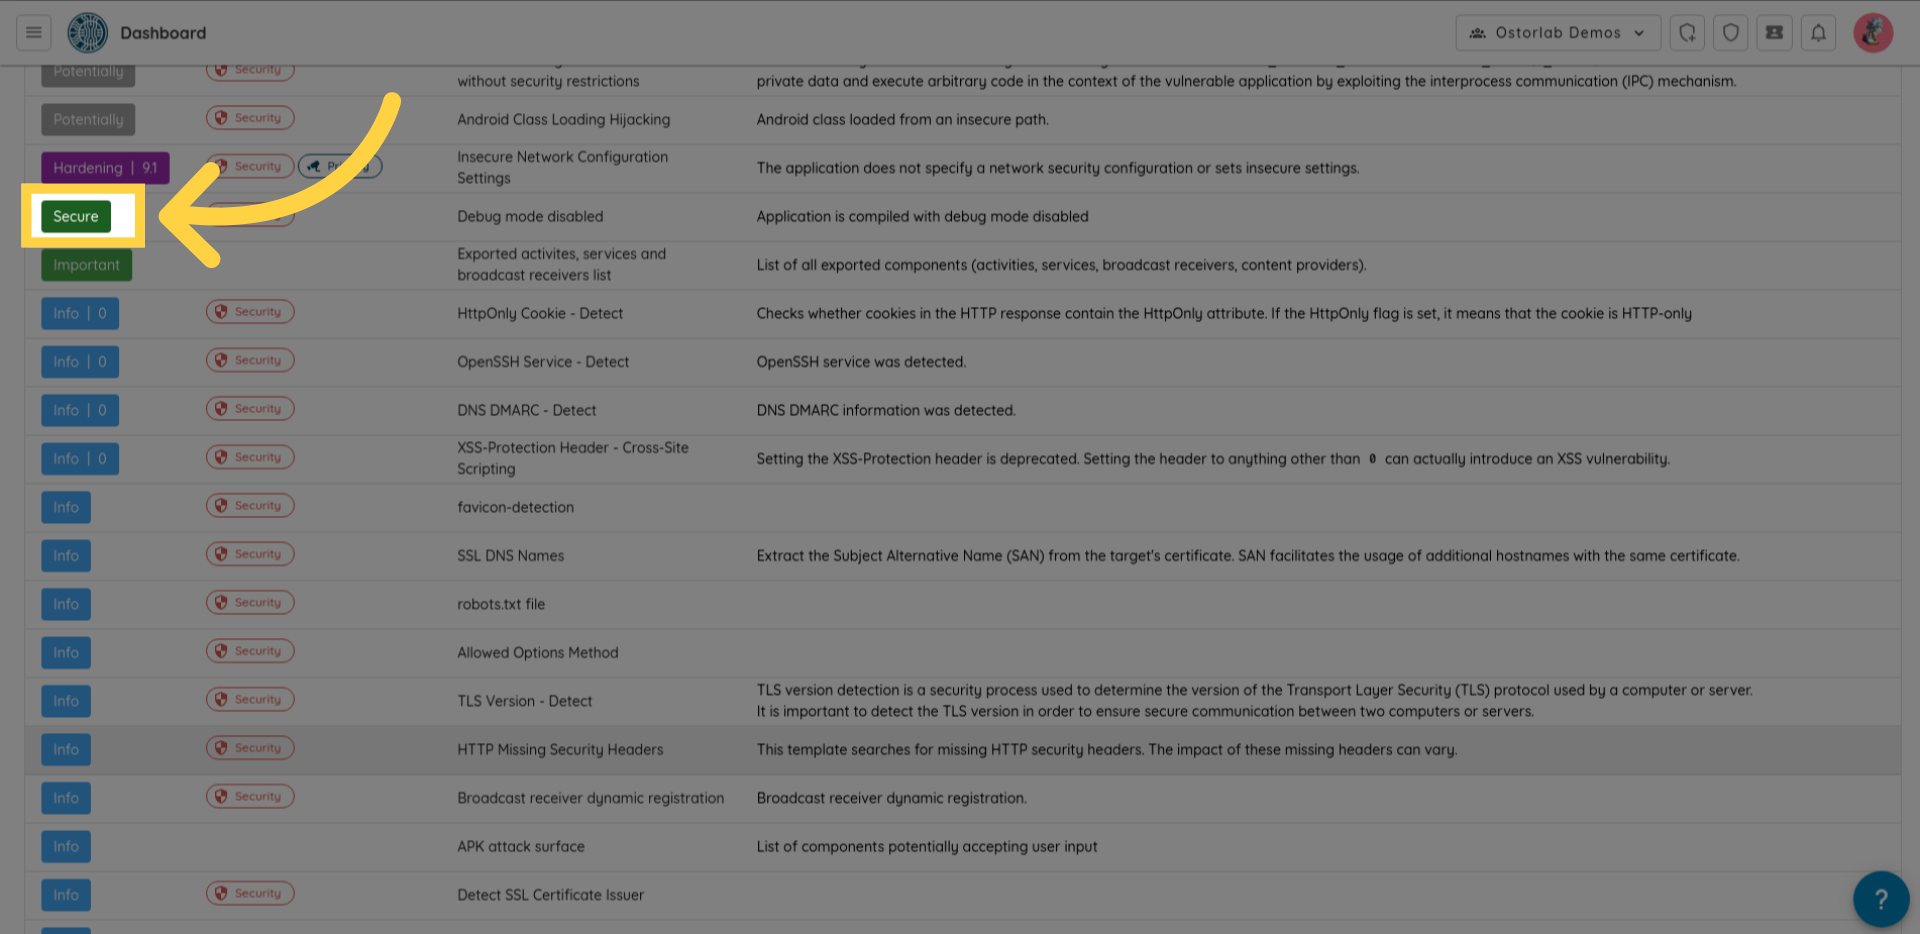
5. Secure
Les résultats sécurisés (Secure) indiquent que les tests confirment l'absence de la vulnérabilité ou la mise en œuvre réussie des mesures de sécurité.
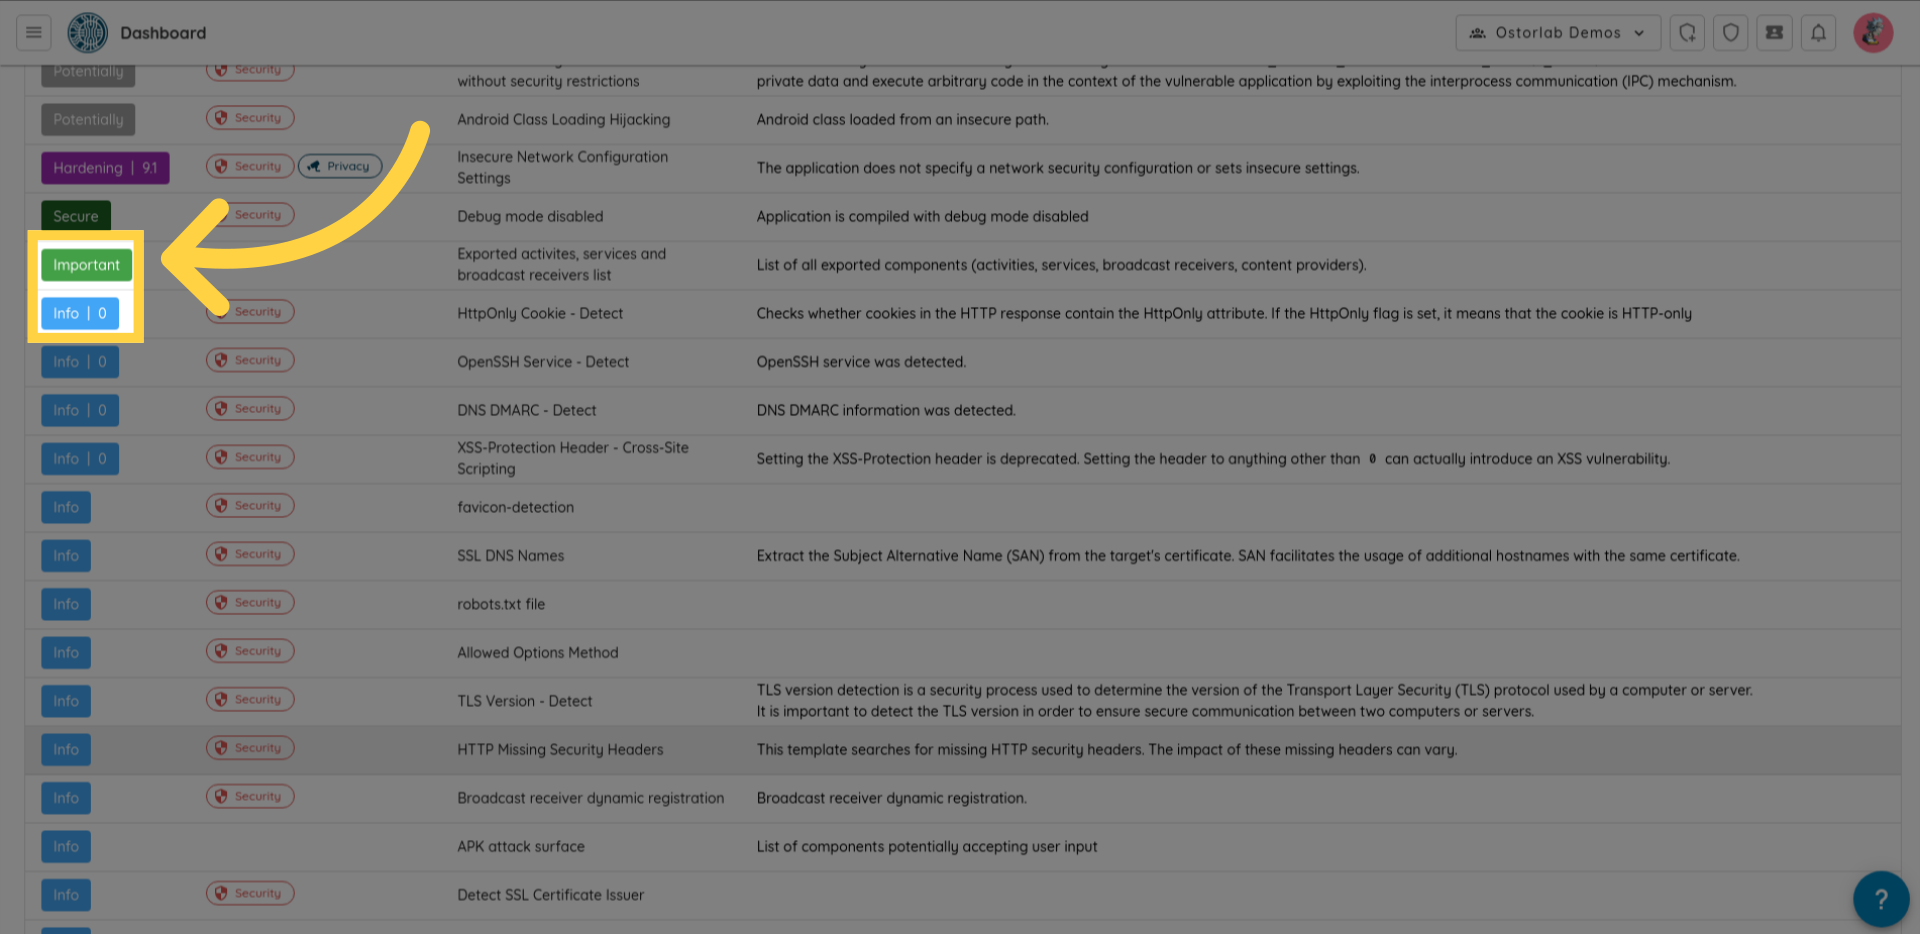
6. Important, Info
Les résultats importants (Important) et informatifs (Info) sont des découvertes informatives qui peuvent aider lors d'une évaluation manuelle, de la compréhension du comportement de l'application ou de la confirmation de certains aspects de l'application, comme l'utilisation d'un certificat pour signer l'application.