Calificación de riesgo
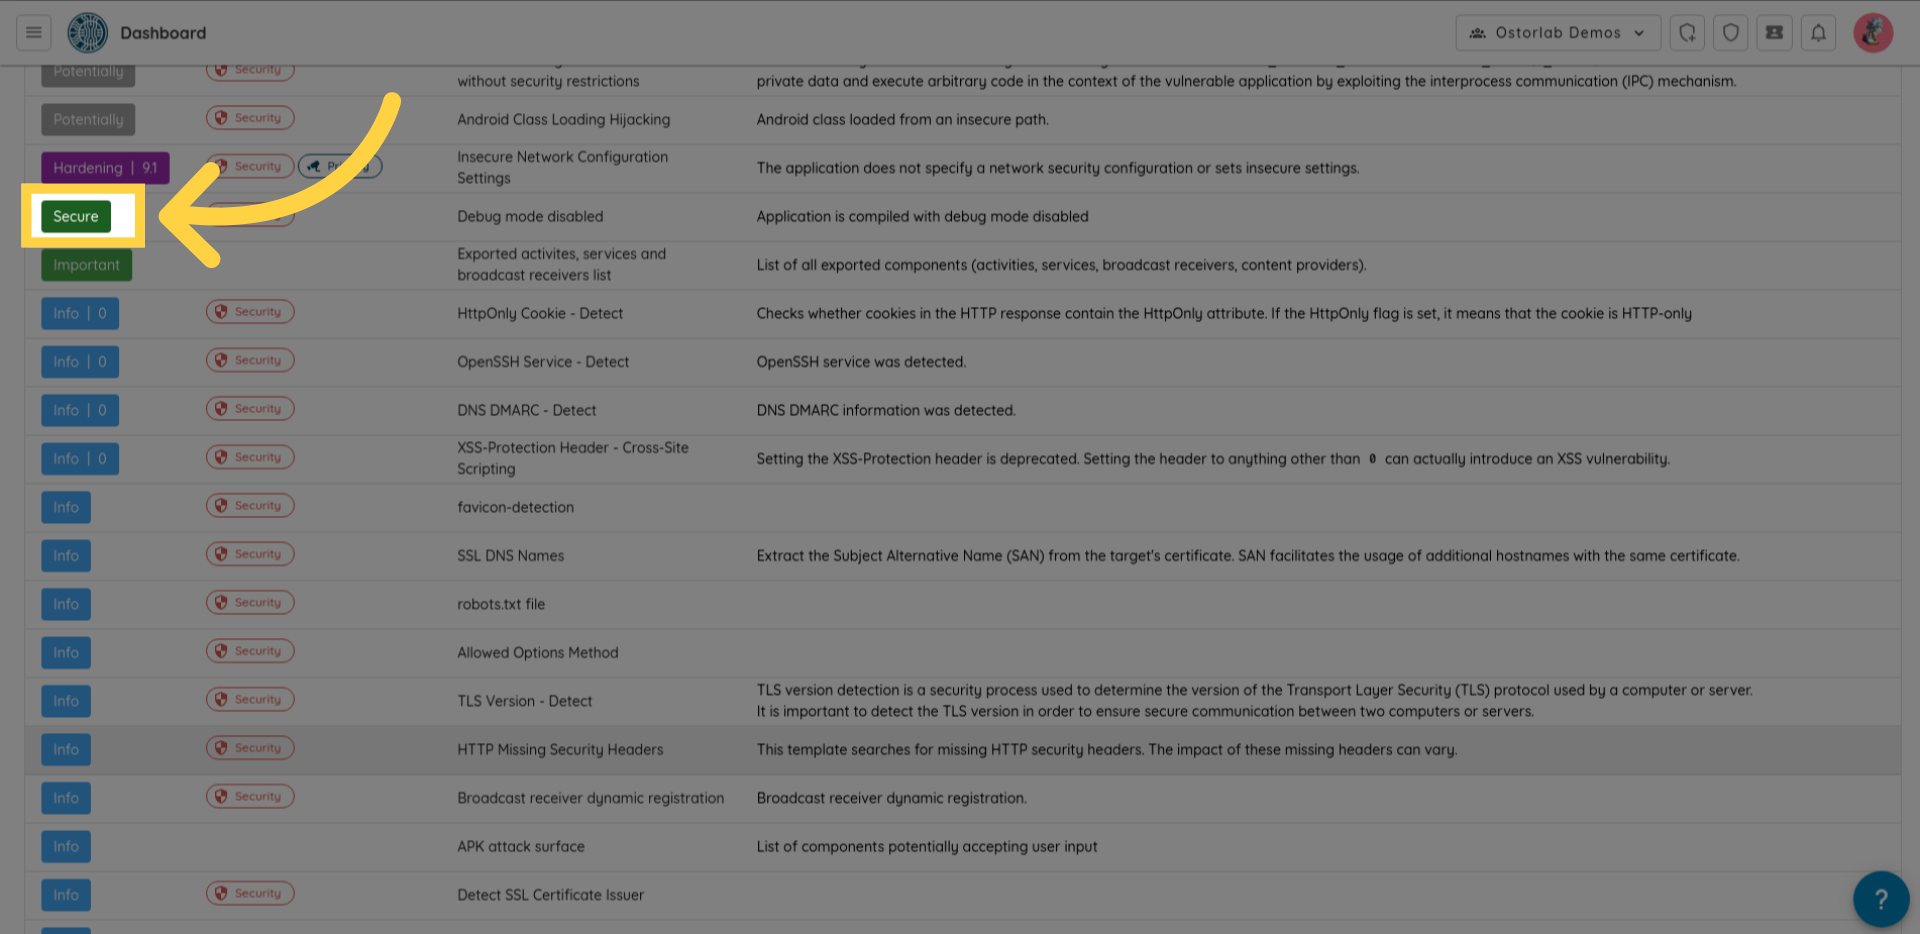
La calificación de riesgo (Risk Rating) es el nivel de gravedad asignado a cada vulnerabilidad, de Critical (el más grave) a Info (el menos grave). Aparece en la columna Risk de la lista de vulnerabilidades de un escaneo y junto al título de cada vulnerabilidad.
Vídeo de demostración: cómo aparece cada categoría de riesgo en los escaneos de demostración de DIVA y VulnBank.
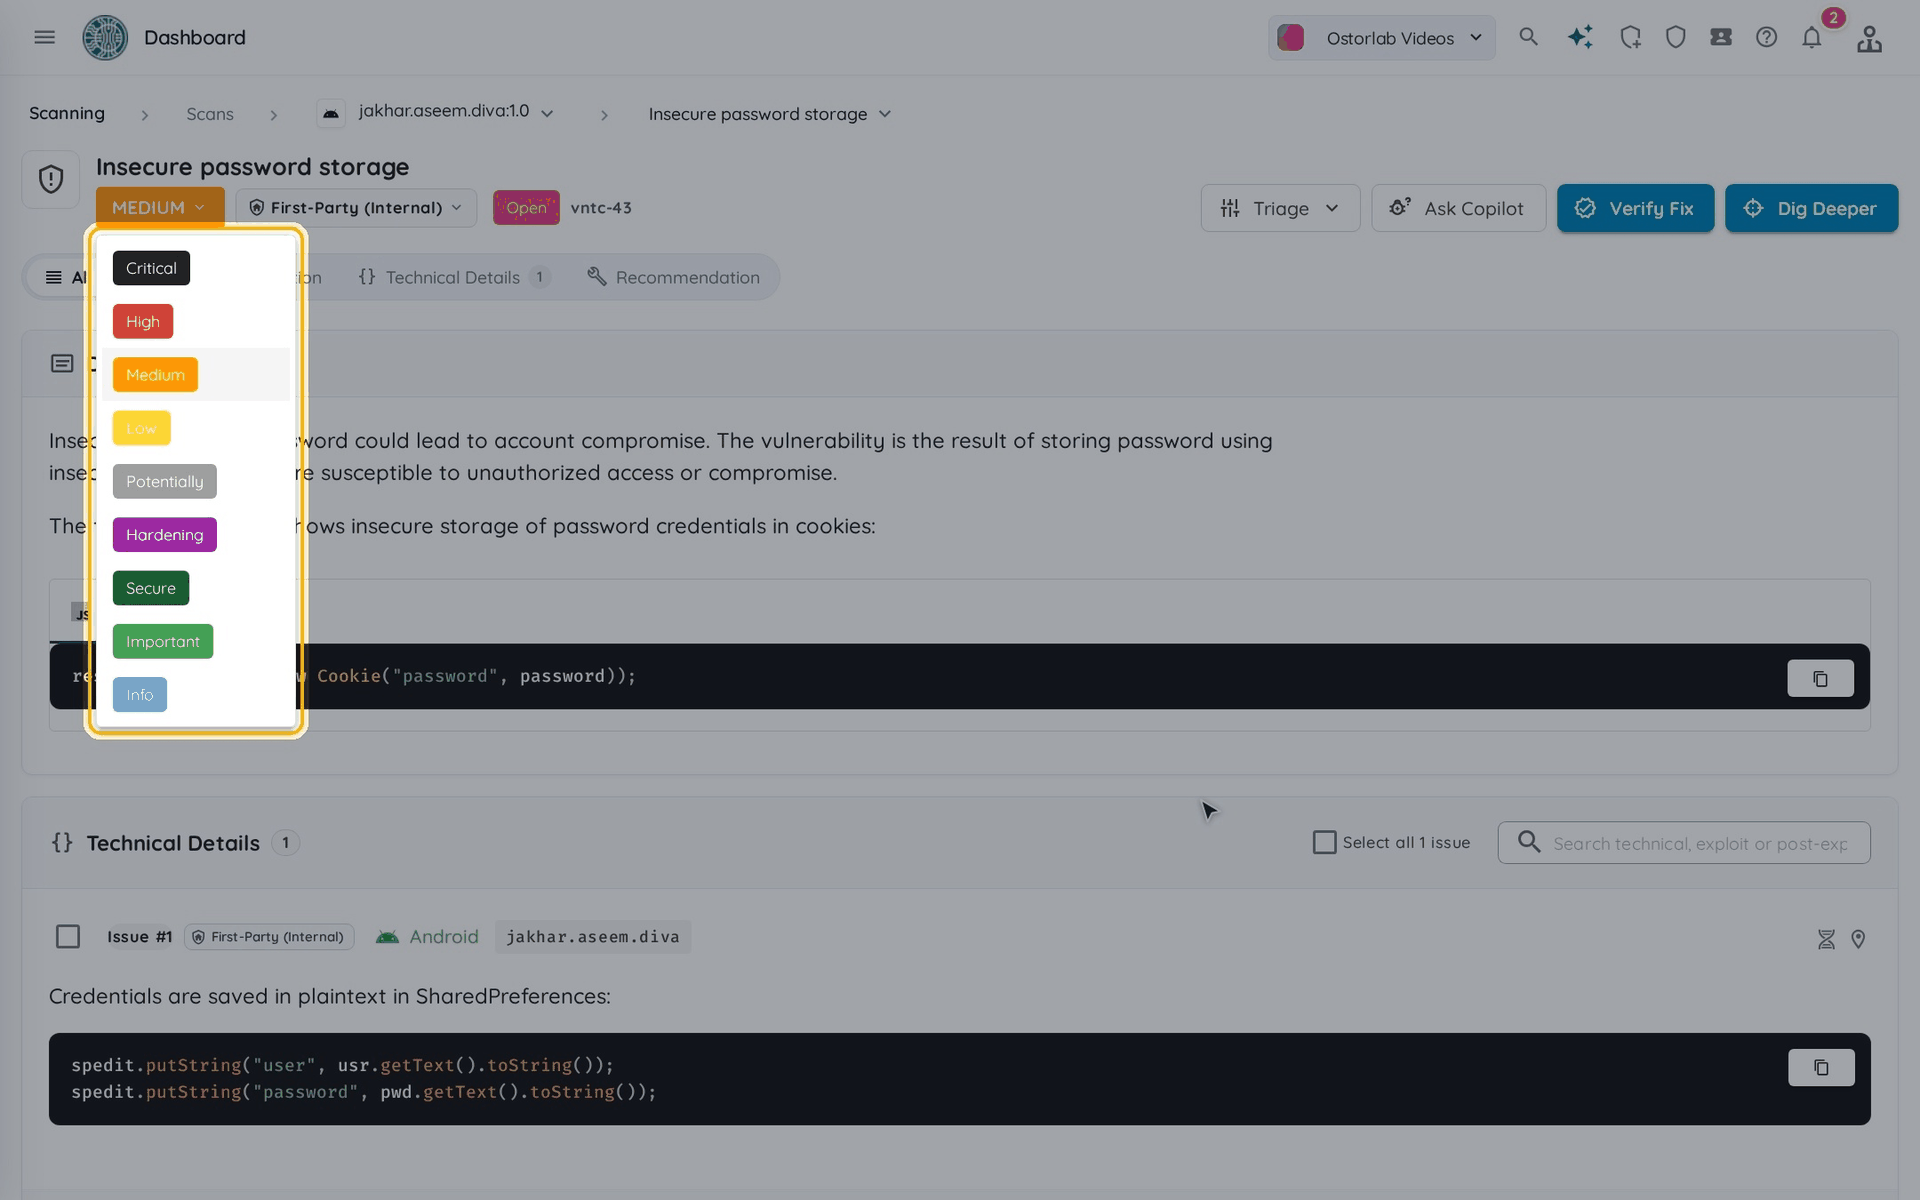
Para leer estos niveles junto con la cobertura y las evidencias de cada hallazgo, consulte Entender los resultados de un escaneo.
1. Crítico
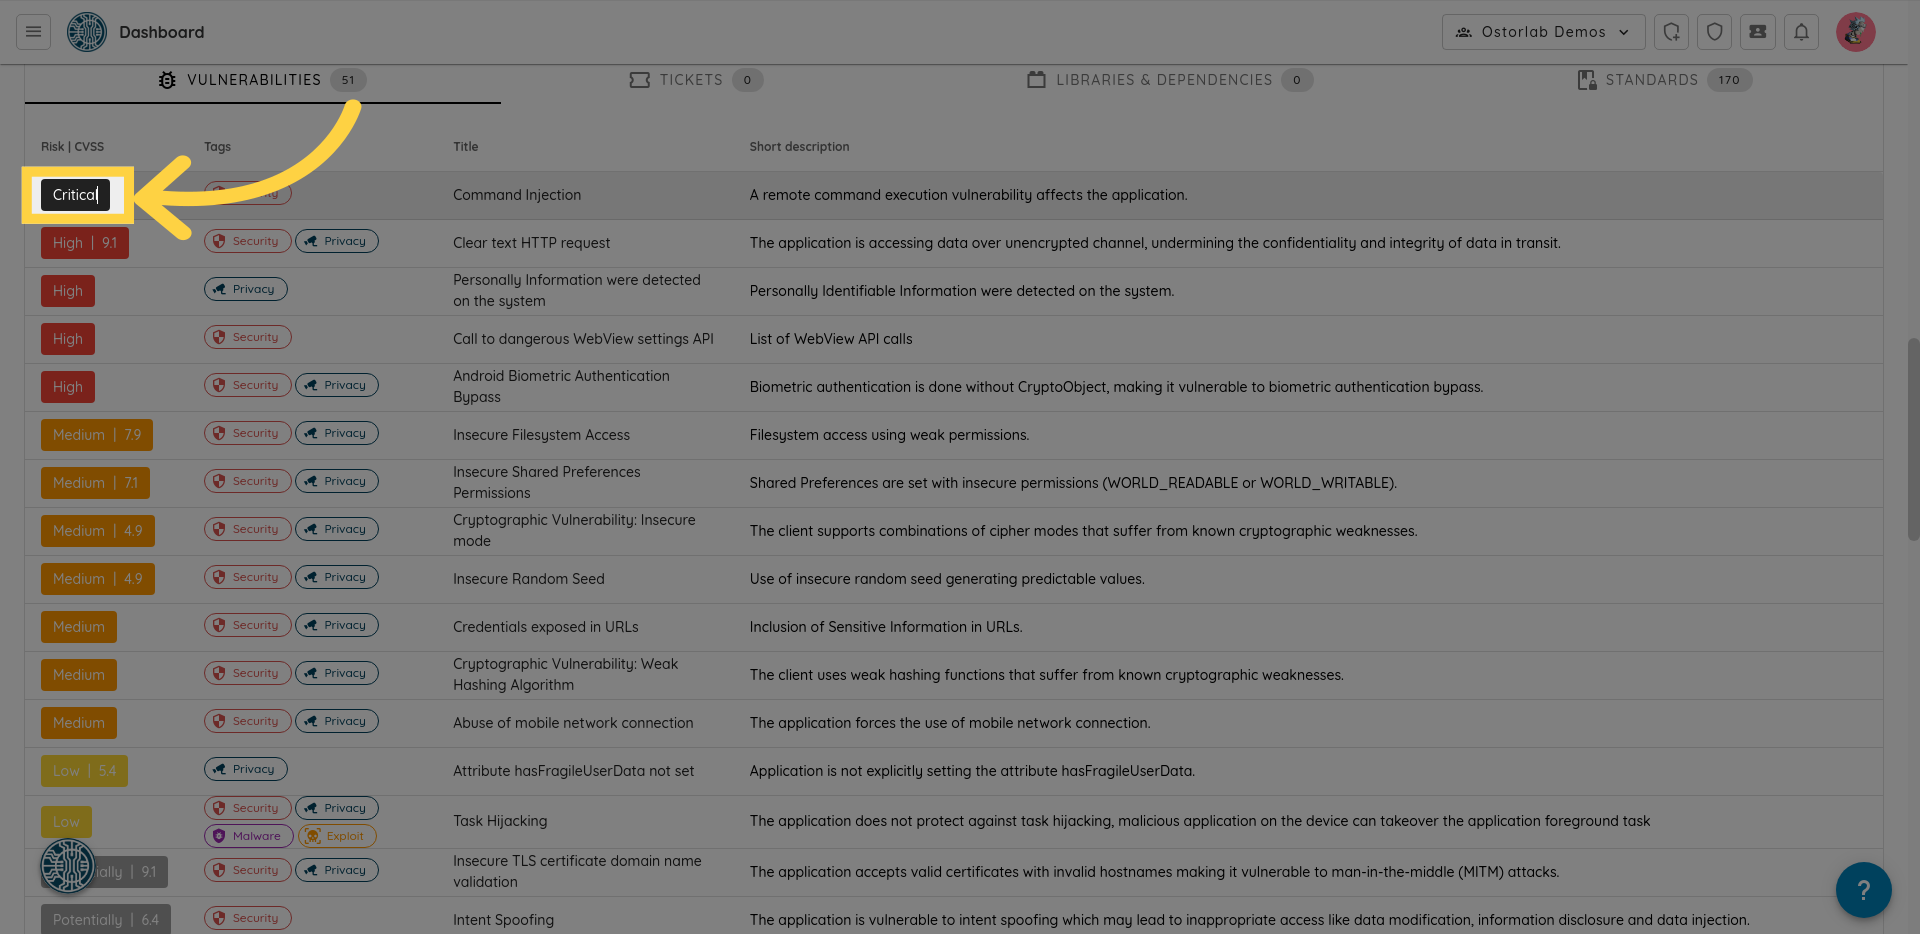
Las vulnerabilidades críticas (Critical) representan una amenaza severa para la seguridad del sistema. La explotación de estas vulnerabilidades podría provocar daños significativos, fuga de datos confidenciales o el compromiso total del sistema.
2. Alto, Medio y Bajo
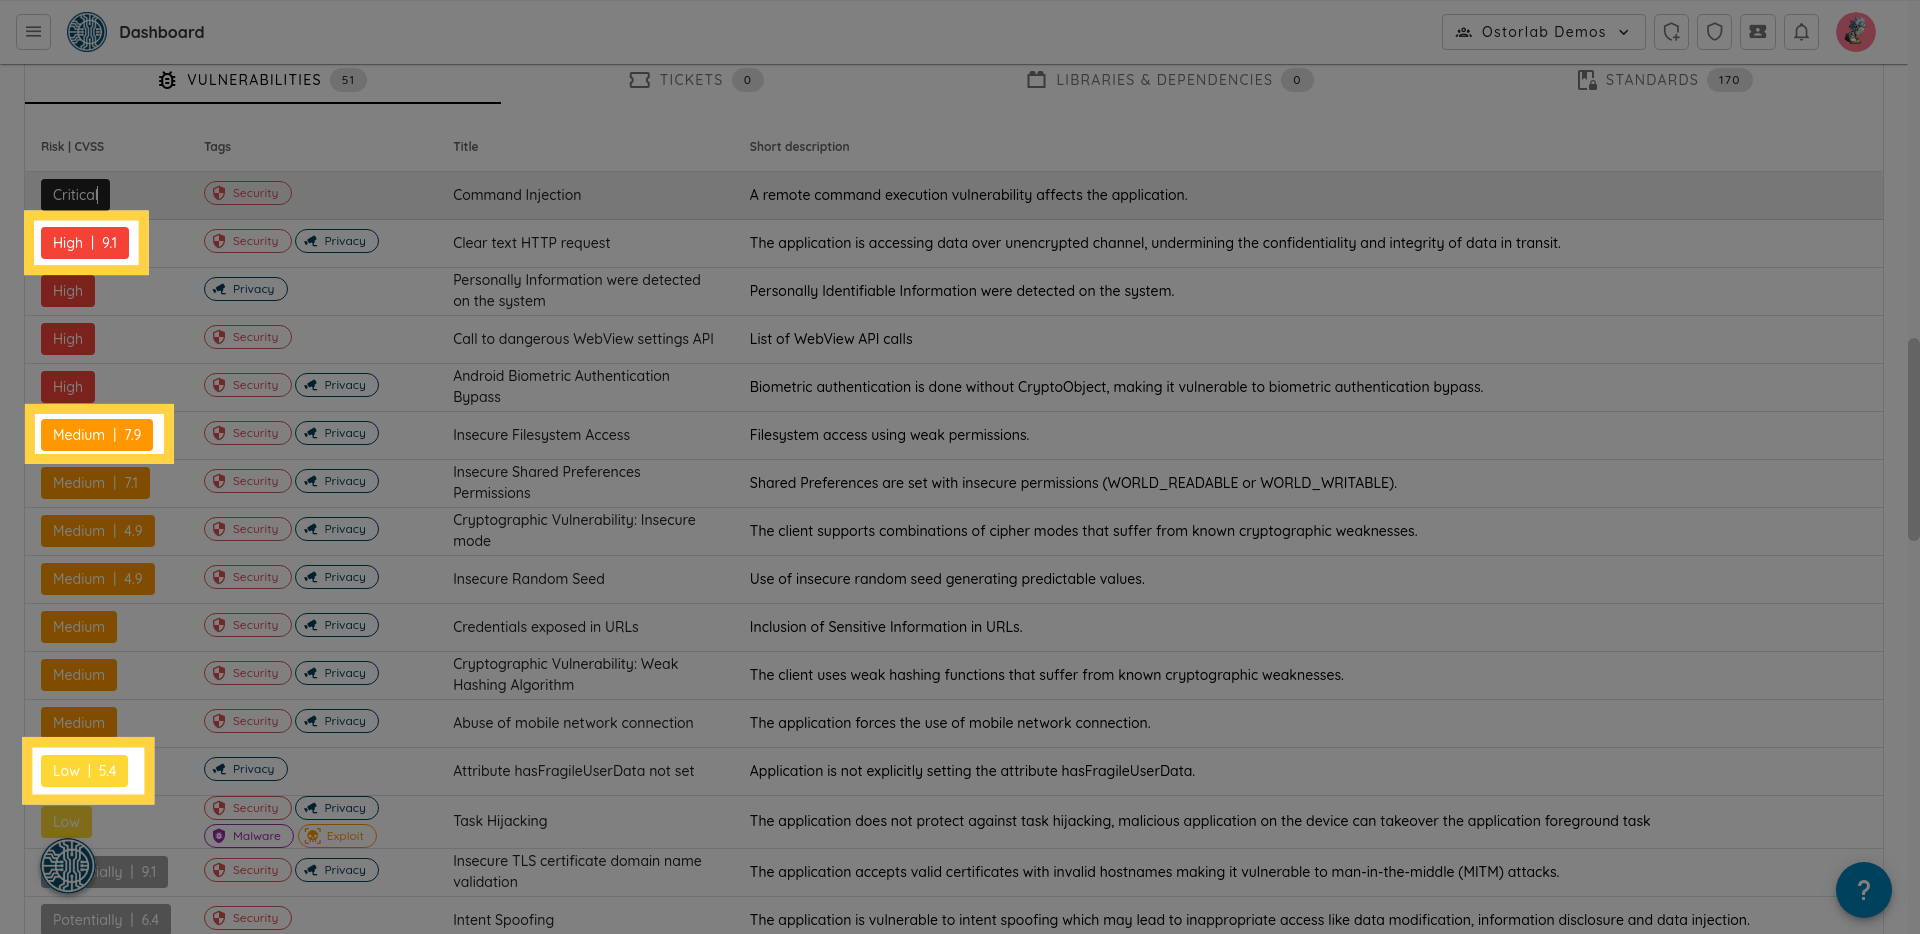
Las vulnerabilidades altas (High), medias (Medium) y bajas (Low) son vulnerabilidades confirmadas con una puntuación diferente que considera el impacto y la complejidad.
3. Endurecimiento
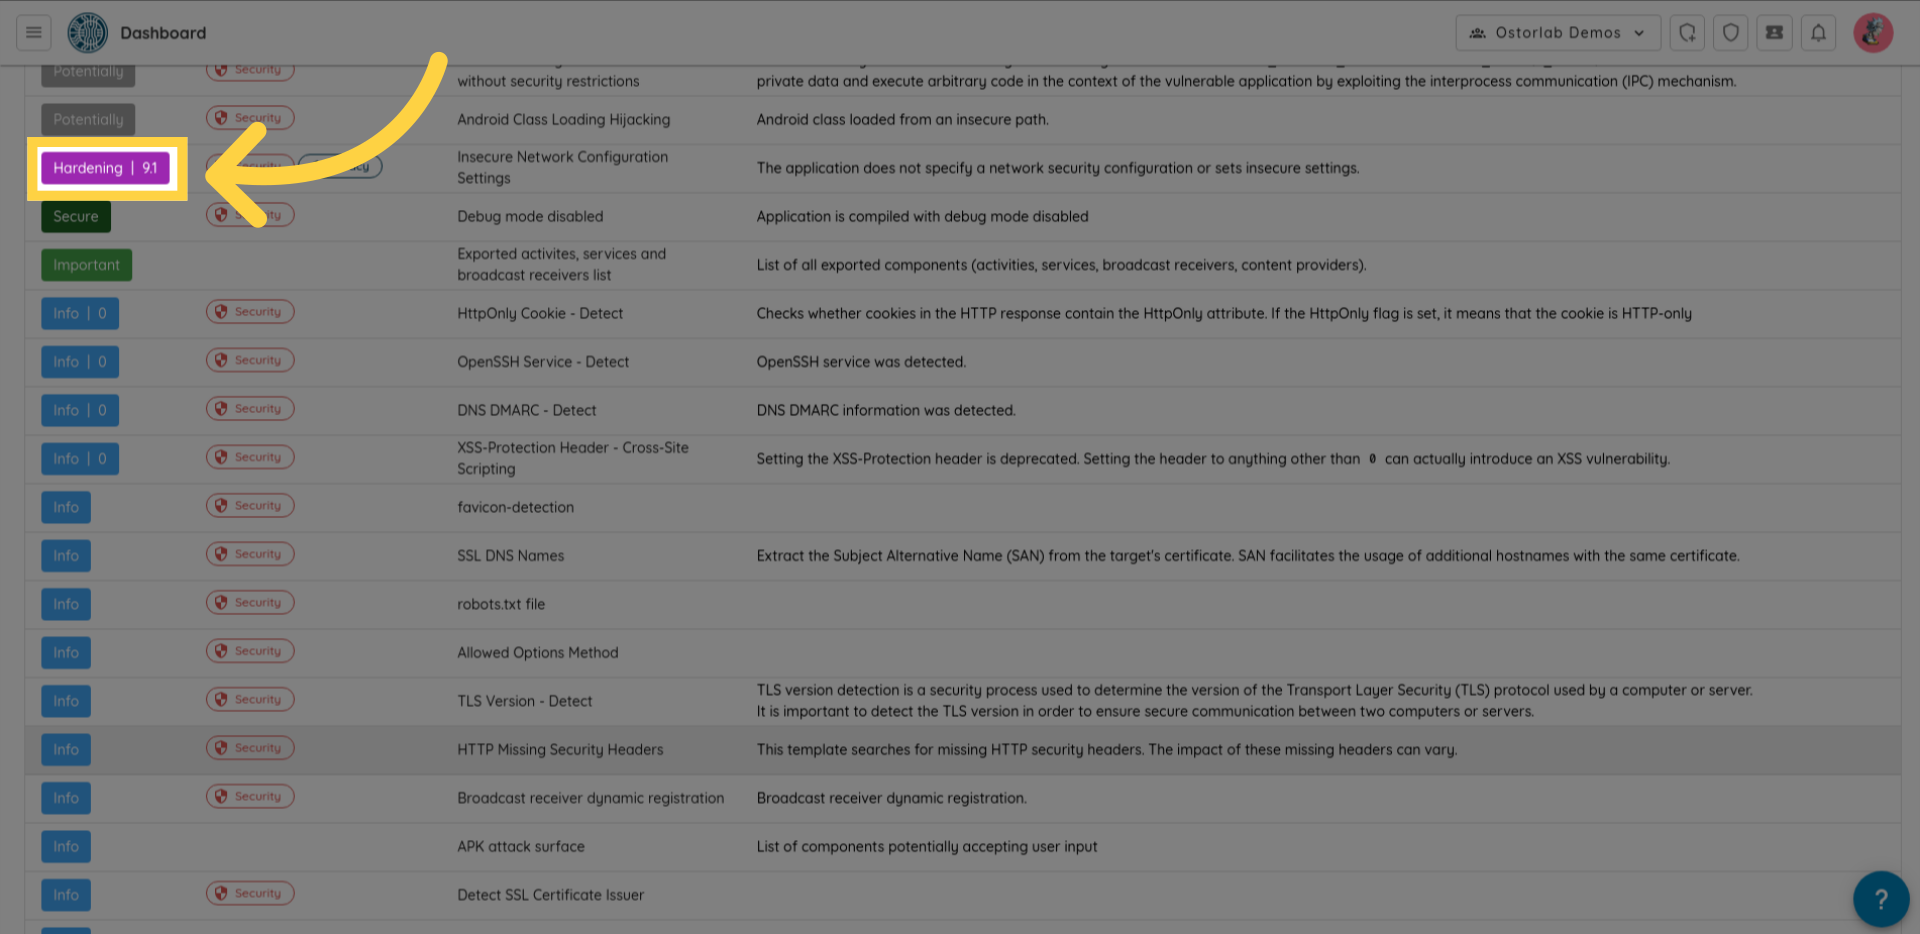
Los hallazgos de endurecimiento (Hardening) destacan la ausencia de medidas de seguridad que podrían prevenir o mitigar el impacto de ciertas vulnerabilidades. Esto indica la necesidad de implementar medidas de seguridad para mejorar la seguridad general del sistema.
4. Potencialmente
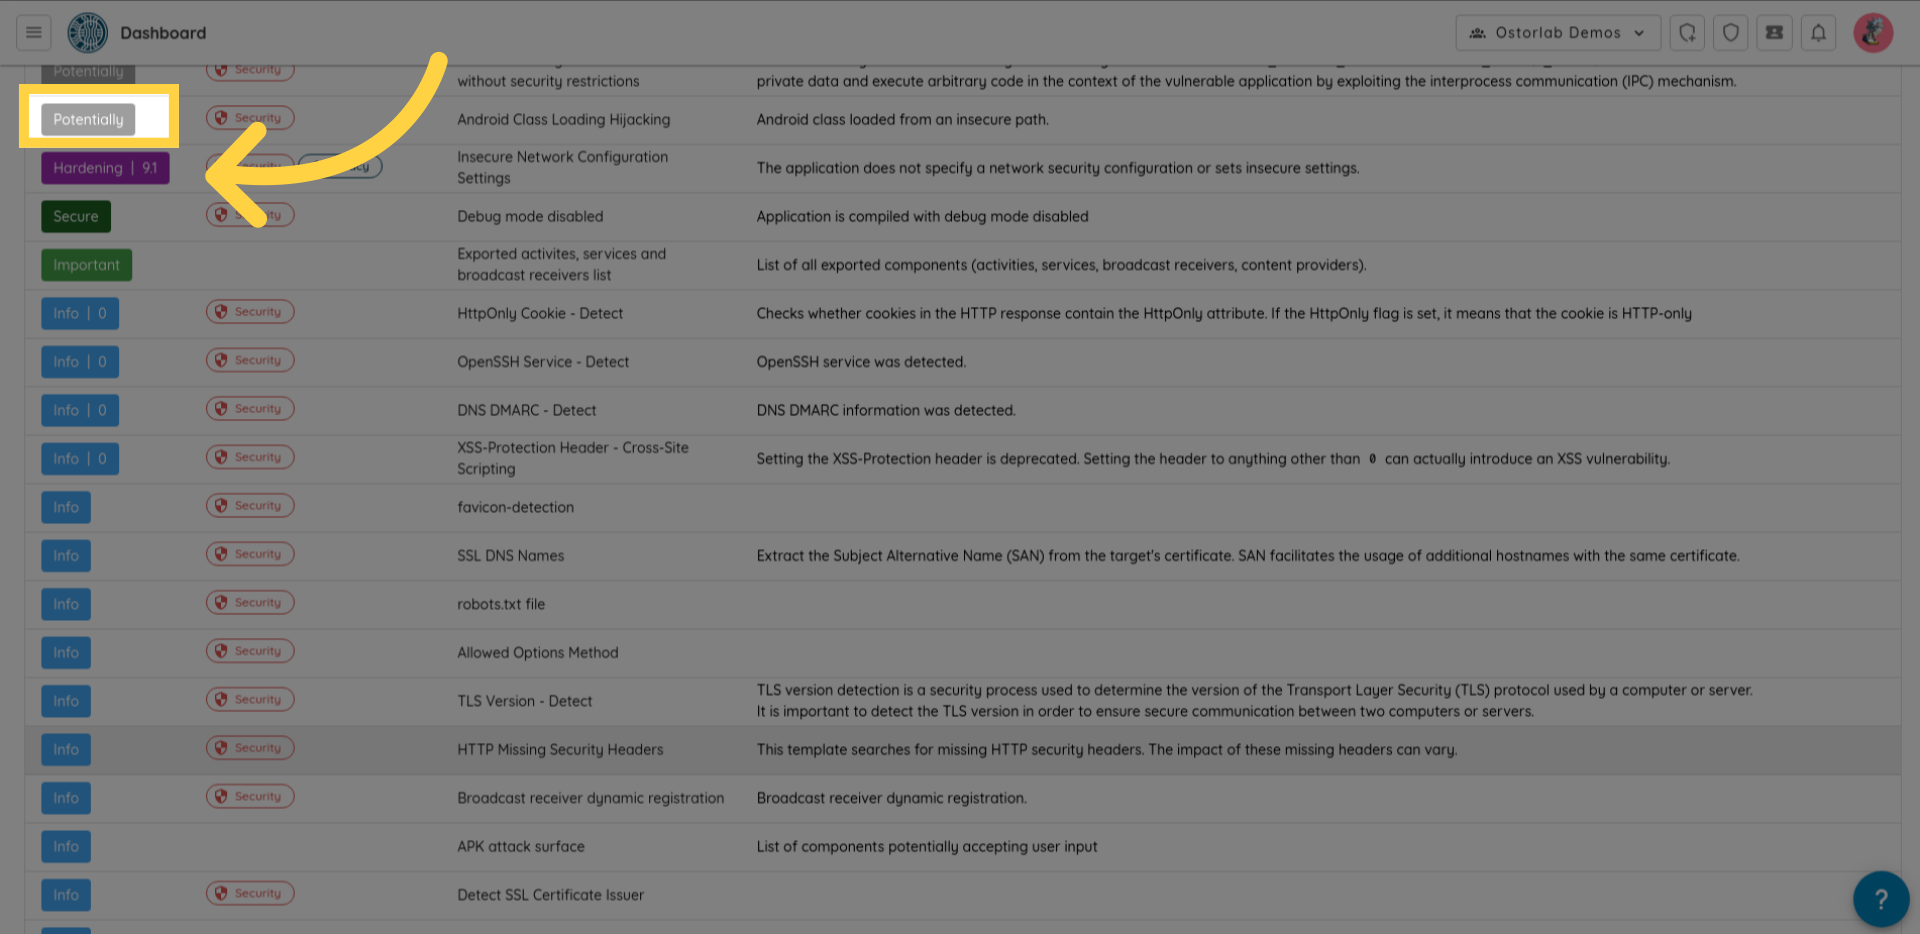
Los hallazgos potenciales (Potentially) son vulnerabilidades no confirmadas que pueden depender del contexto y el uso.
5. Seguro
Los hallazgos seguros (Secure) indican que las pruebas confirman la ausencia de la vulnerabilidad o la implementación exitosa de las medidas de seguridad.
6. Importante, Información
Los hallazgos importantes (Important) e informativos (Info) son descubrimientos informativos que pueden ayudar en la evaluación manual, la comprensión del comportamiento de la aplicación o la confirmación de ciertos aspectos de la aplicación, como el uso de un certificado para firmar la aplicación.