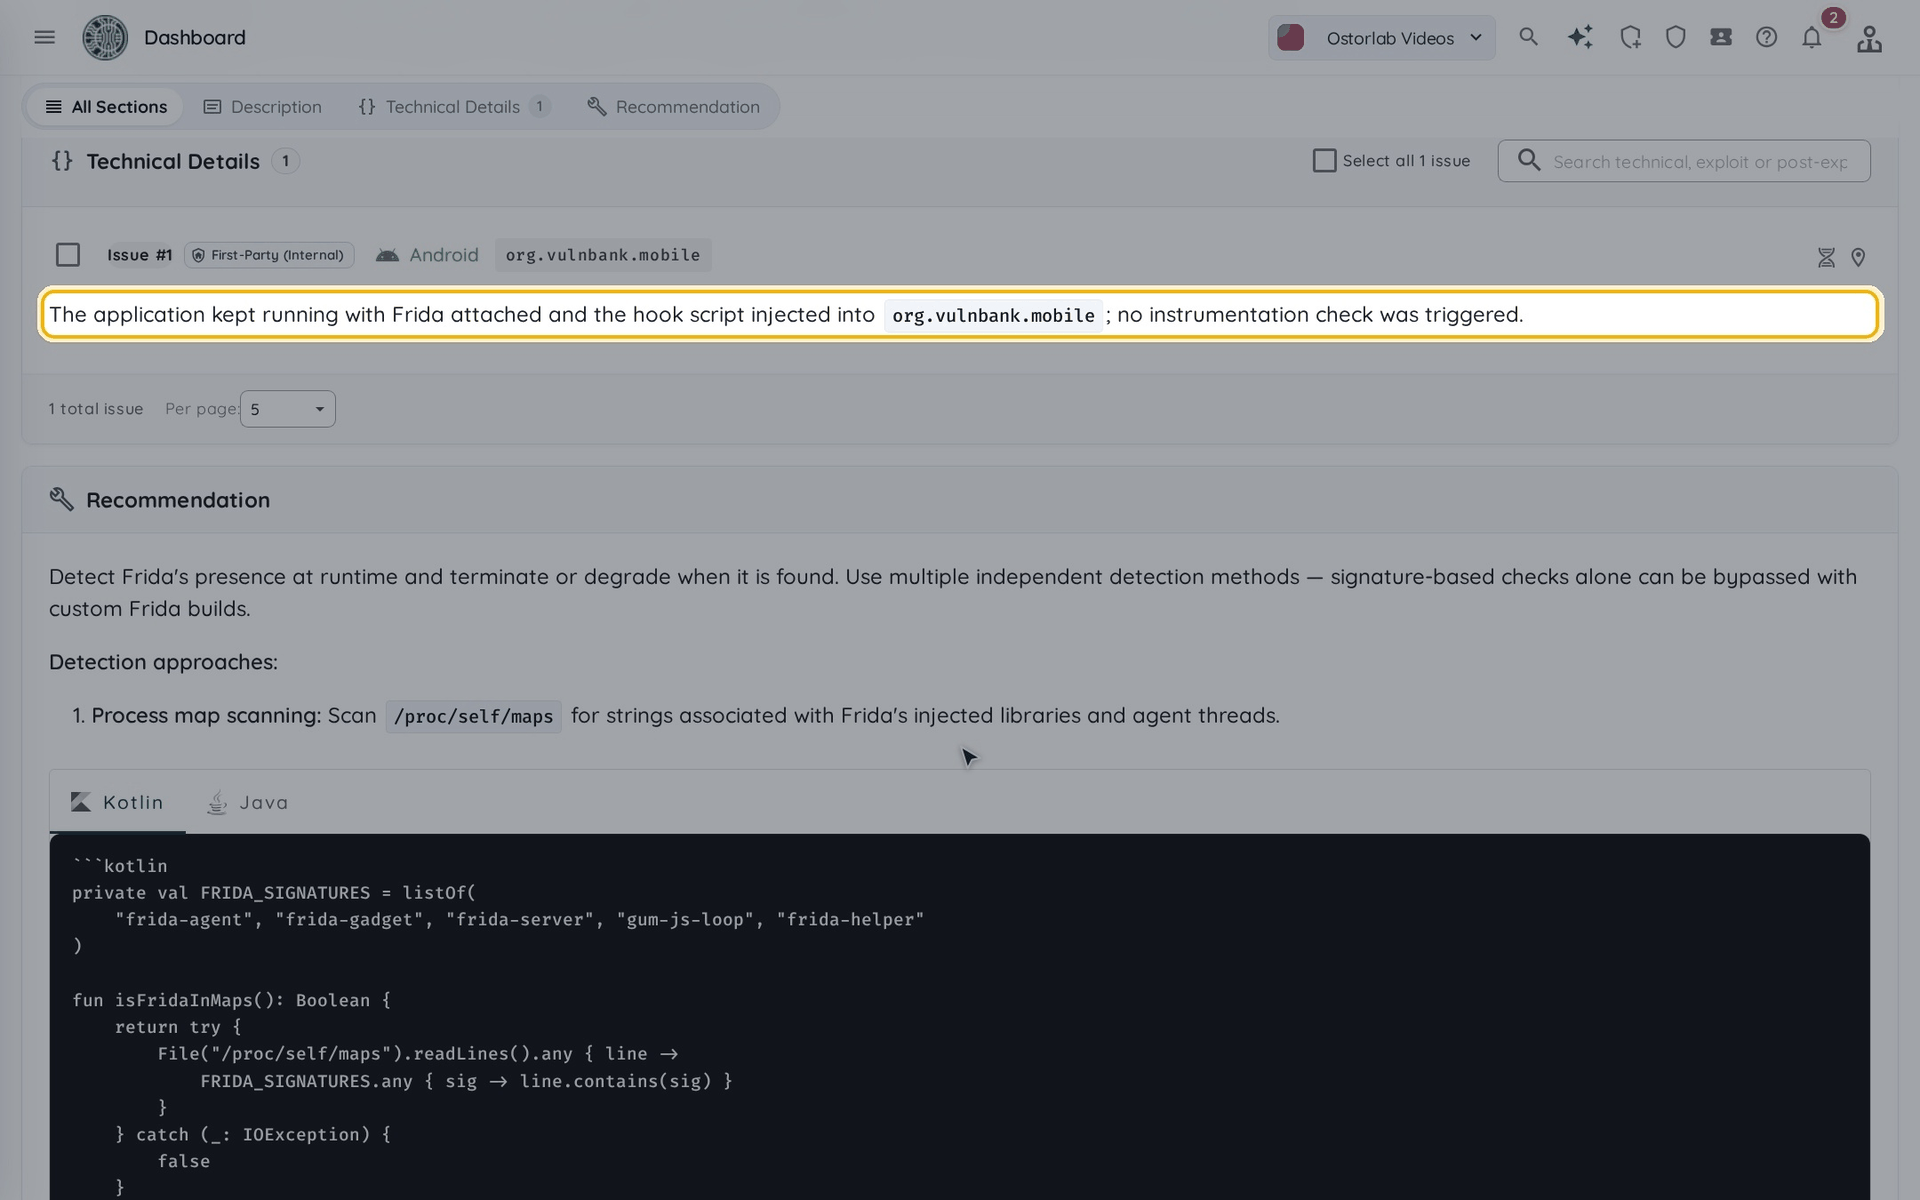
Escaneo de blindaje móvil (Mobile Shielding Scan)
El Escaneo de blindaje móvil (Mobile Shielding Scan) es un perfil de evaluación de seguridad especializado diseñado para evaluar la efectividad del endurecimiento de aplicaciones (hardening), la protección del código y las medidas anti-manipulación (anti-tampering) en aplicaciones Android e iOS.
A diferencia del escaneo de vulnerabilidades estándar, el Escaneo de blindaje móvil se centra en validar la resistencia de su binario frente a la ingeniería inversa, la manipulación no autorizada, el análisis dinámico y la depuración (debugging). Mobile Deep Agentic Scan incluye las mismas comprobaciones junto con sus pruebas de vulnerabilidades; ejecute este perfil para probar solo el endurecimiento.
🎯 Características clave y cobertura
El Escaneo de blindaje móvil realiza una verificación automatizada en profundidad en varios vectores de endurecimiento:
- Detección de ofuscación en Android e iOS: Evalúa la cobertura de ofuscación utilizando señales como la distribución de cadenas cifradas, reducción de nombres y la detección de firmas de ofuscadores conocidos.
- Comprobaciones anti-manipulación y anti-depuración: Evalúa las protecciones relacionadas con la presencia de depuradores, herramientas de instrumentación, alteración de firmas y otros mecanismos destinados a detectar o resistir la manipulación y el análisis en tiempo de ejecución.
- Detección de Root y Jailbreak: Ejecuta la aplicación en entornos rooteados o con jailbreak y observa cómo reacciona para determinar si las comprobaciones del entorno están presentes y son efectivas.
- Validación de evasión impulsada por IA: Utiliza una fase de evasión impulsada por IA para probar cuán resistentes son los controles de blindaje cuando se enfrentan a intentos de evadirlos o eludirlos.
🚀 Guía de configuración
Para iniciar un Escaneo de blindaje móvil, siga la guía paso a paso a continuación:
Paso 1: Seleccionar la aplicación
-
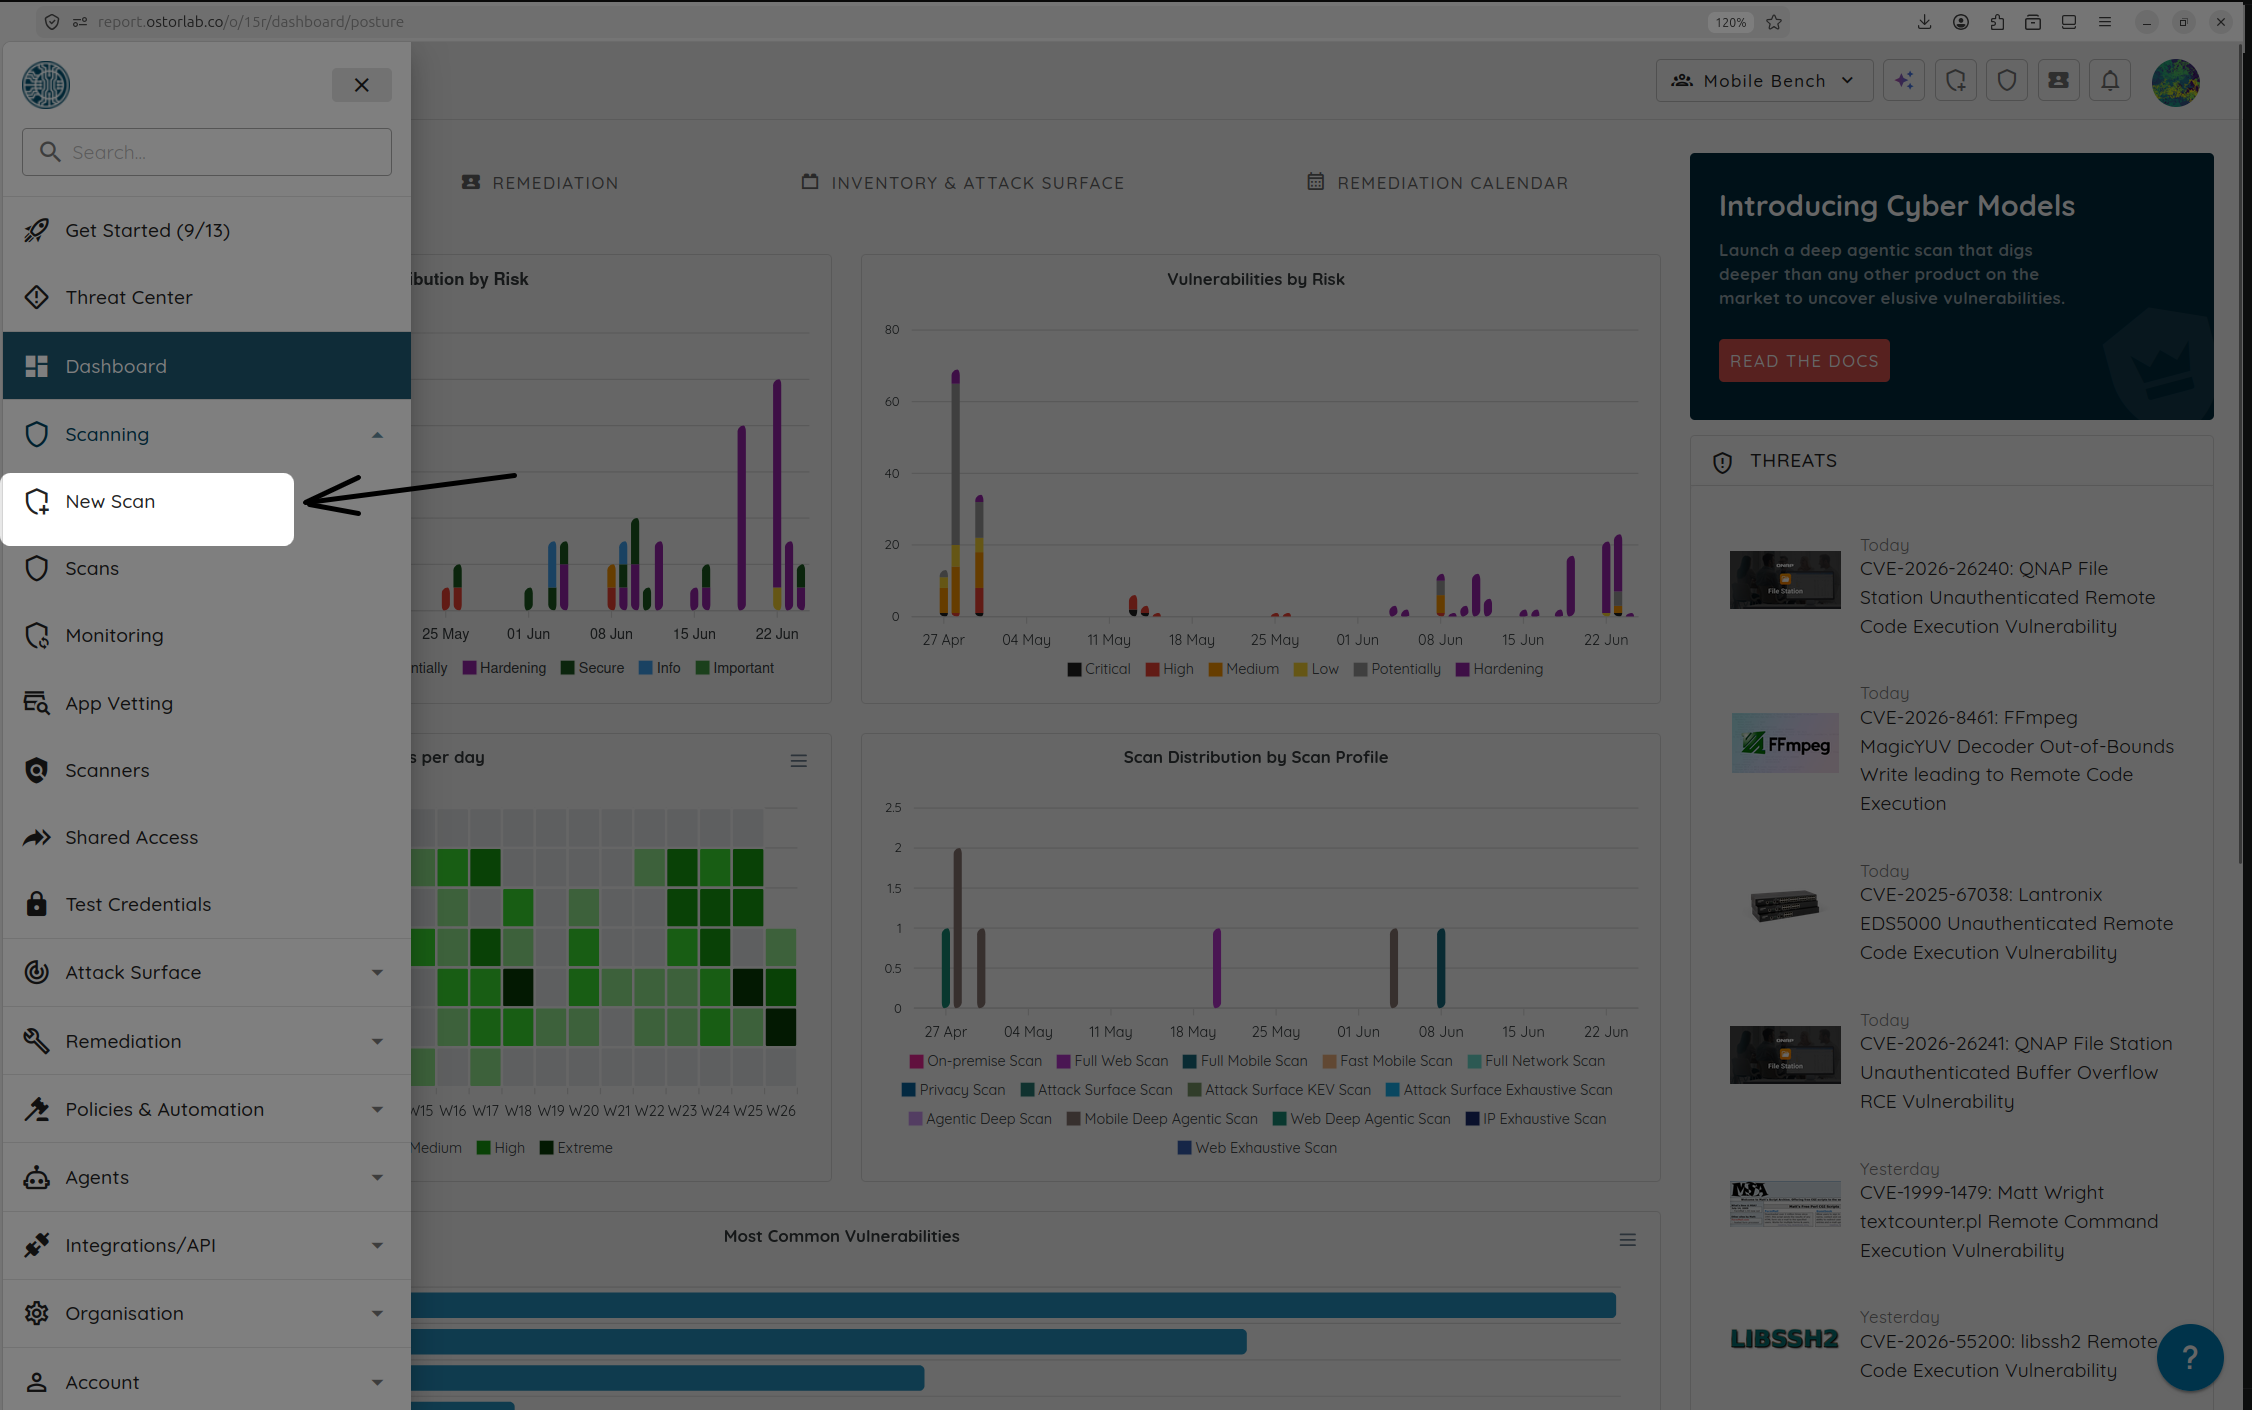
Haga clic en New Scan en la barra superior.
-
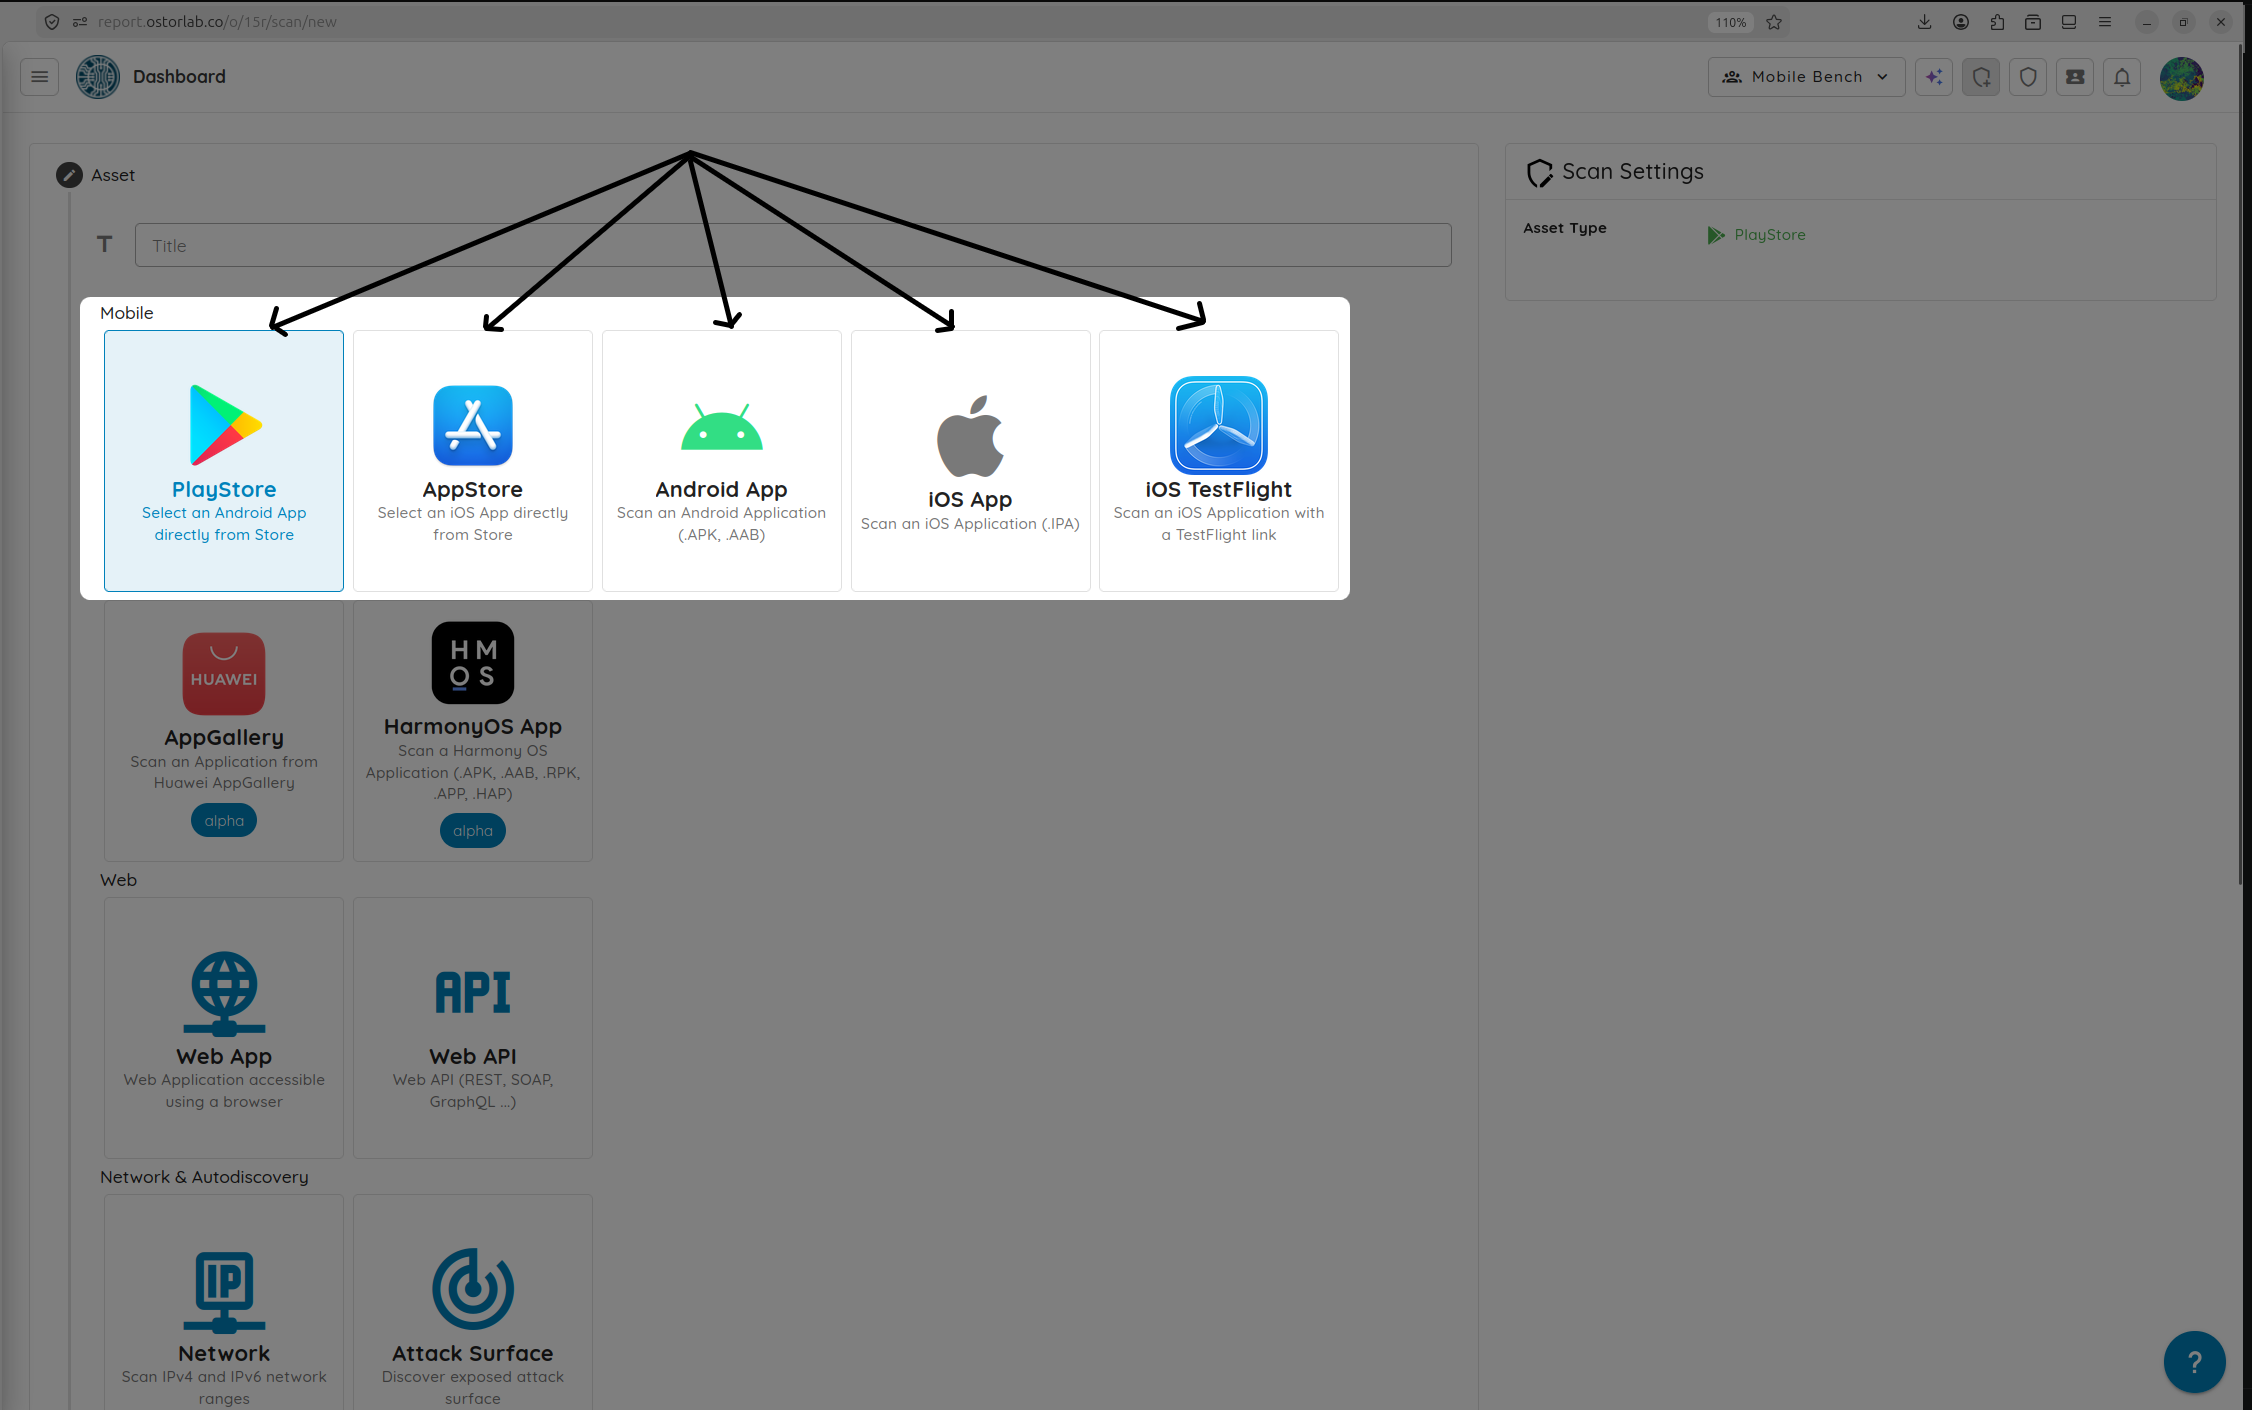
Seleccione la fuente del activo objetivo:
- PlayStore / AppStore: busque y seleccione la aplicación publicada.
- Android App / iOS App: cargue un binario precompilado APK, AAB o IPA.
- iOS TestFlight: seleccione una compilación de TestFlight.
(Opcional) Añada un título al escaneo.
-
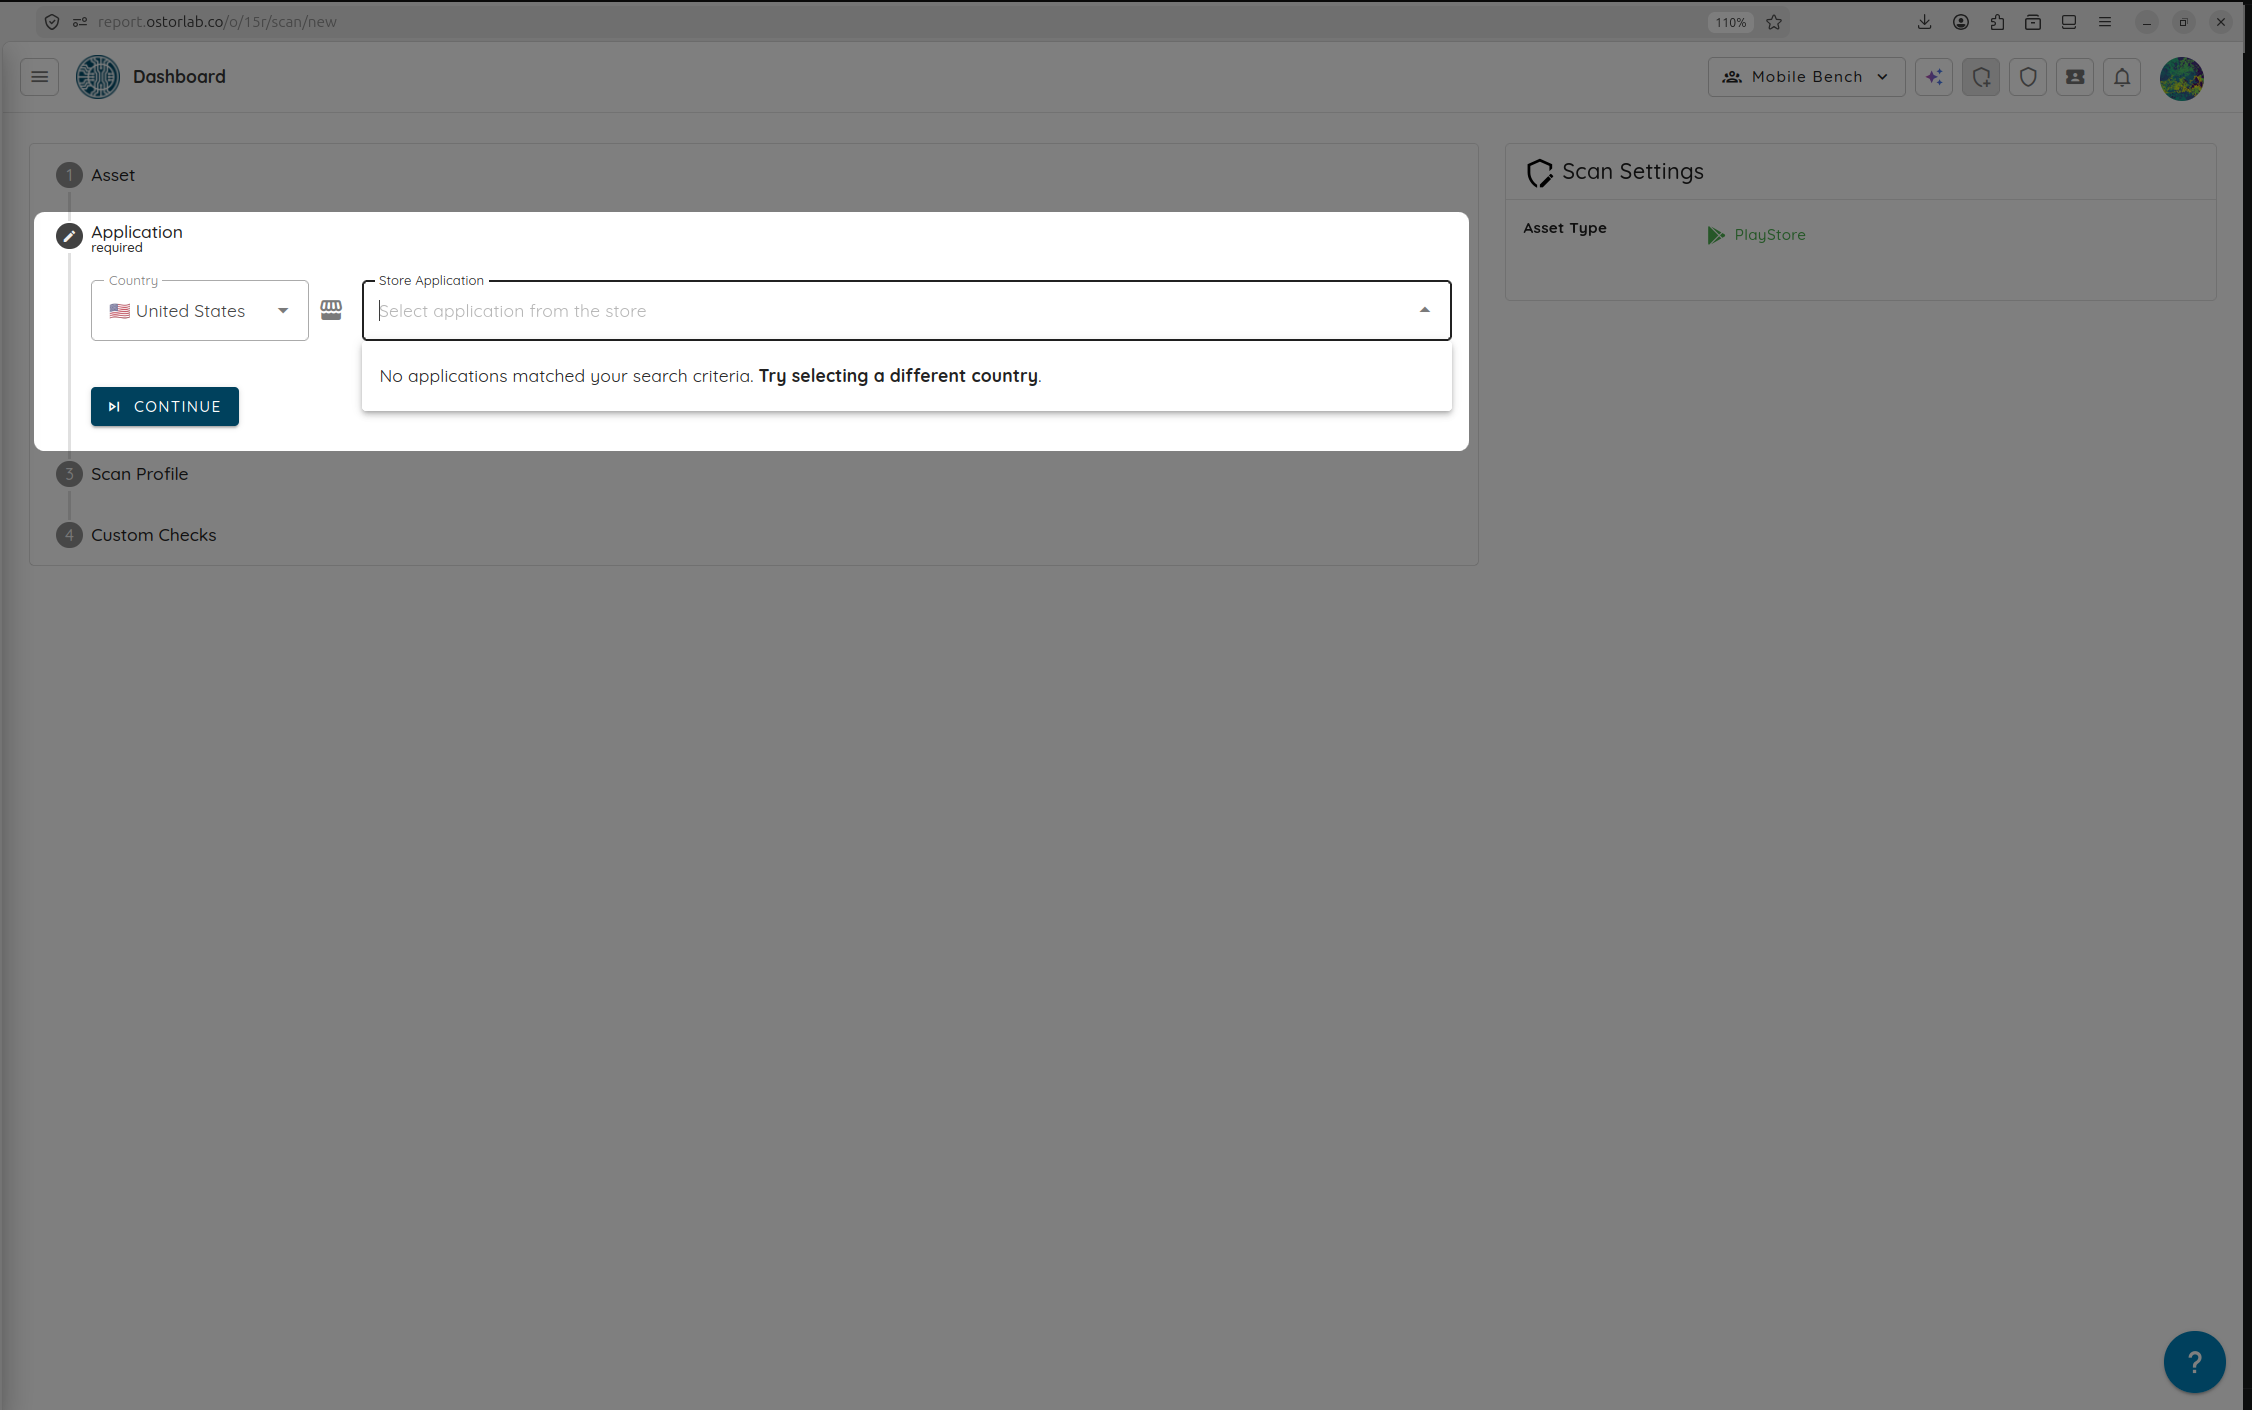
Busque o seleccione la aplicación móvil de destino y haga clic en Continue. El paso opcional Extra Context permite añadir activos relacionados al escaneo; haga clic en Continue para omitirlo.
Paso 2: Seleccionar el perfil de escaneo
-
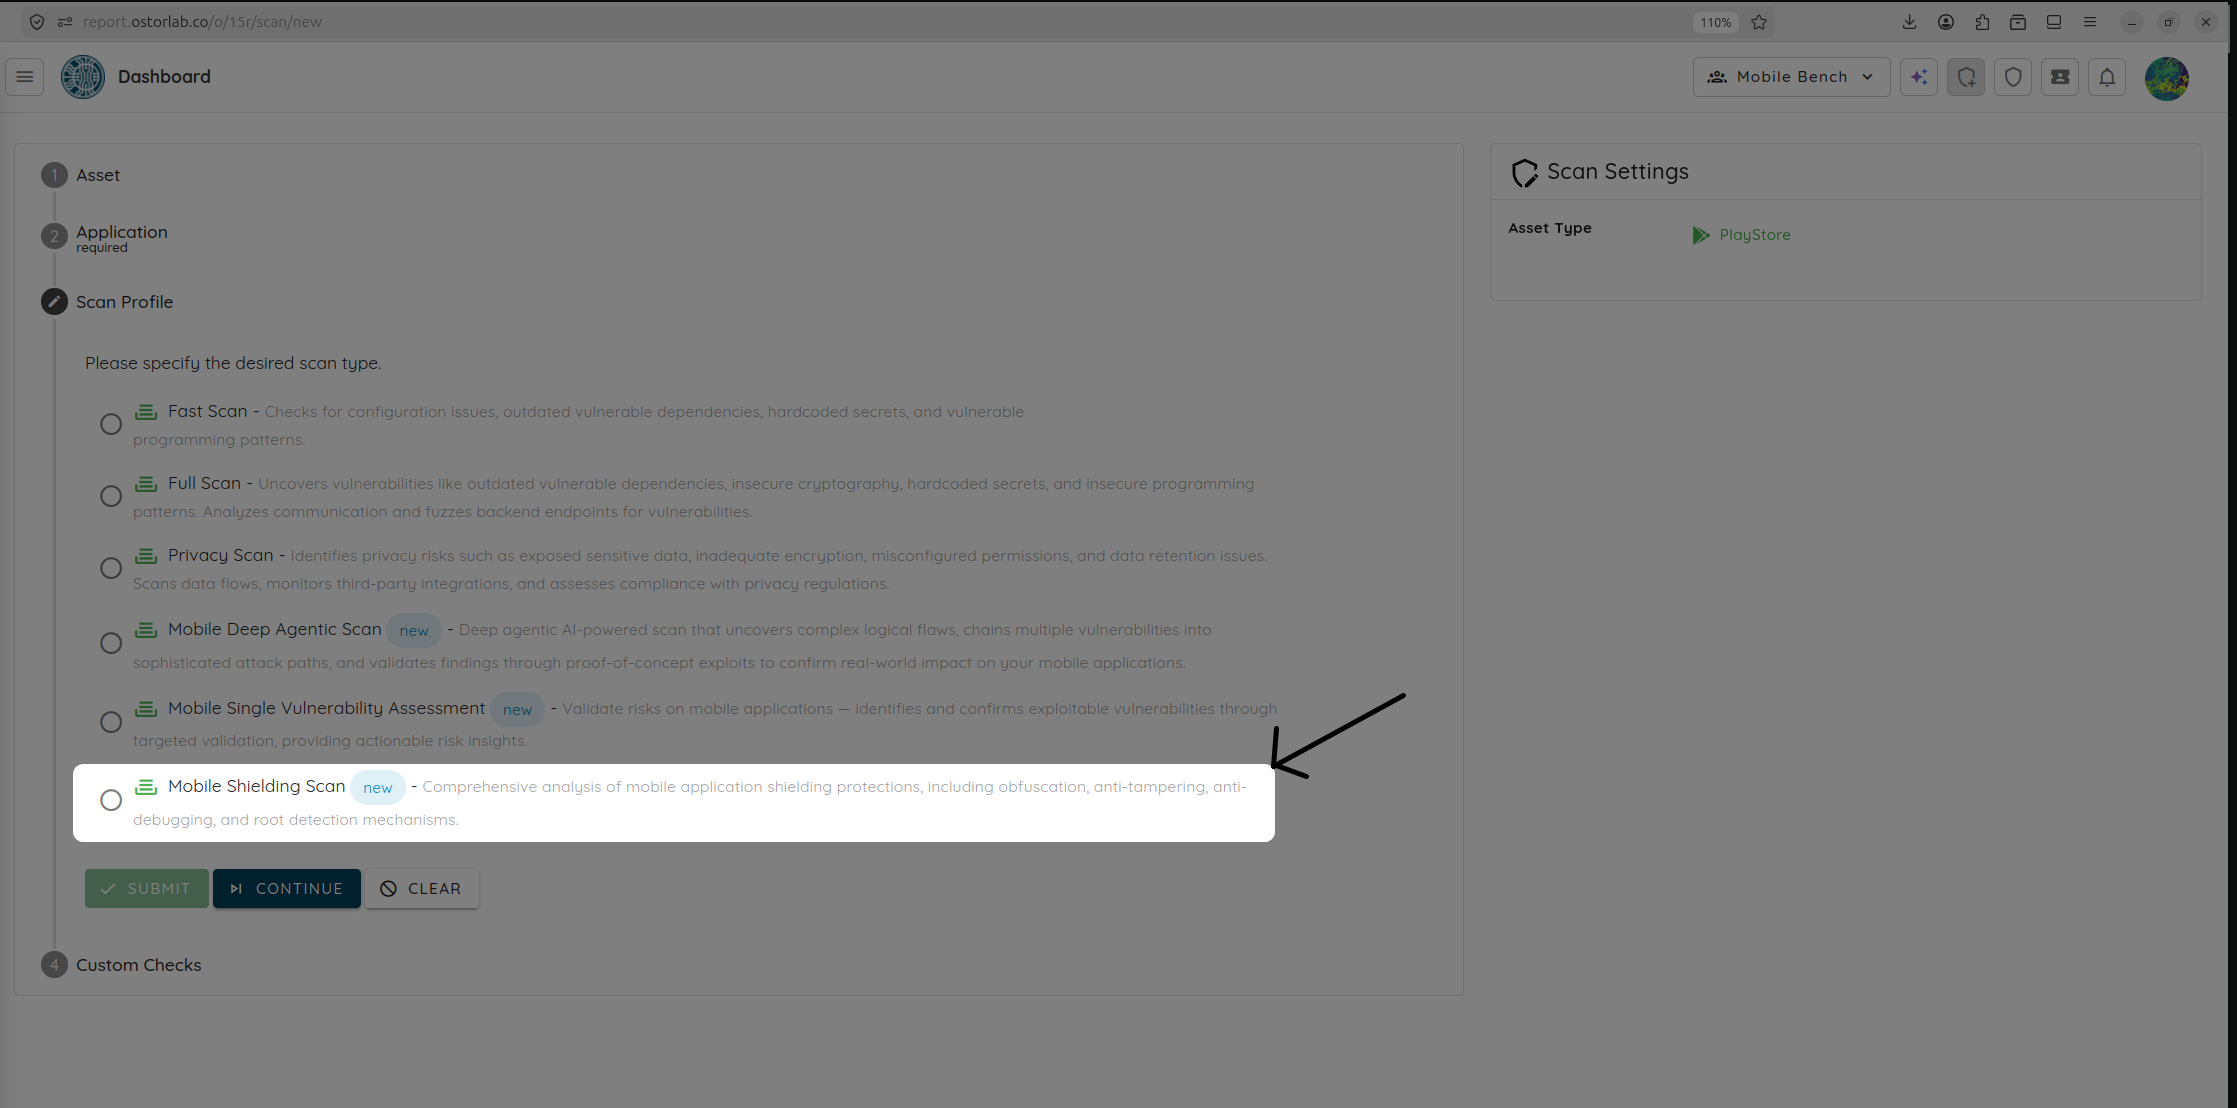
En las opciones de perfil de escaneo, seleccione Mobile Shielding Scan. Esto configura el motor para ejecutar pruebas especializadas de endurecimiento estático y dinámico.
-
Haga clic en Continue.
Paso 3: Revisar las barreras de protección (Guardrails)
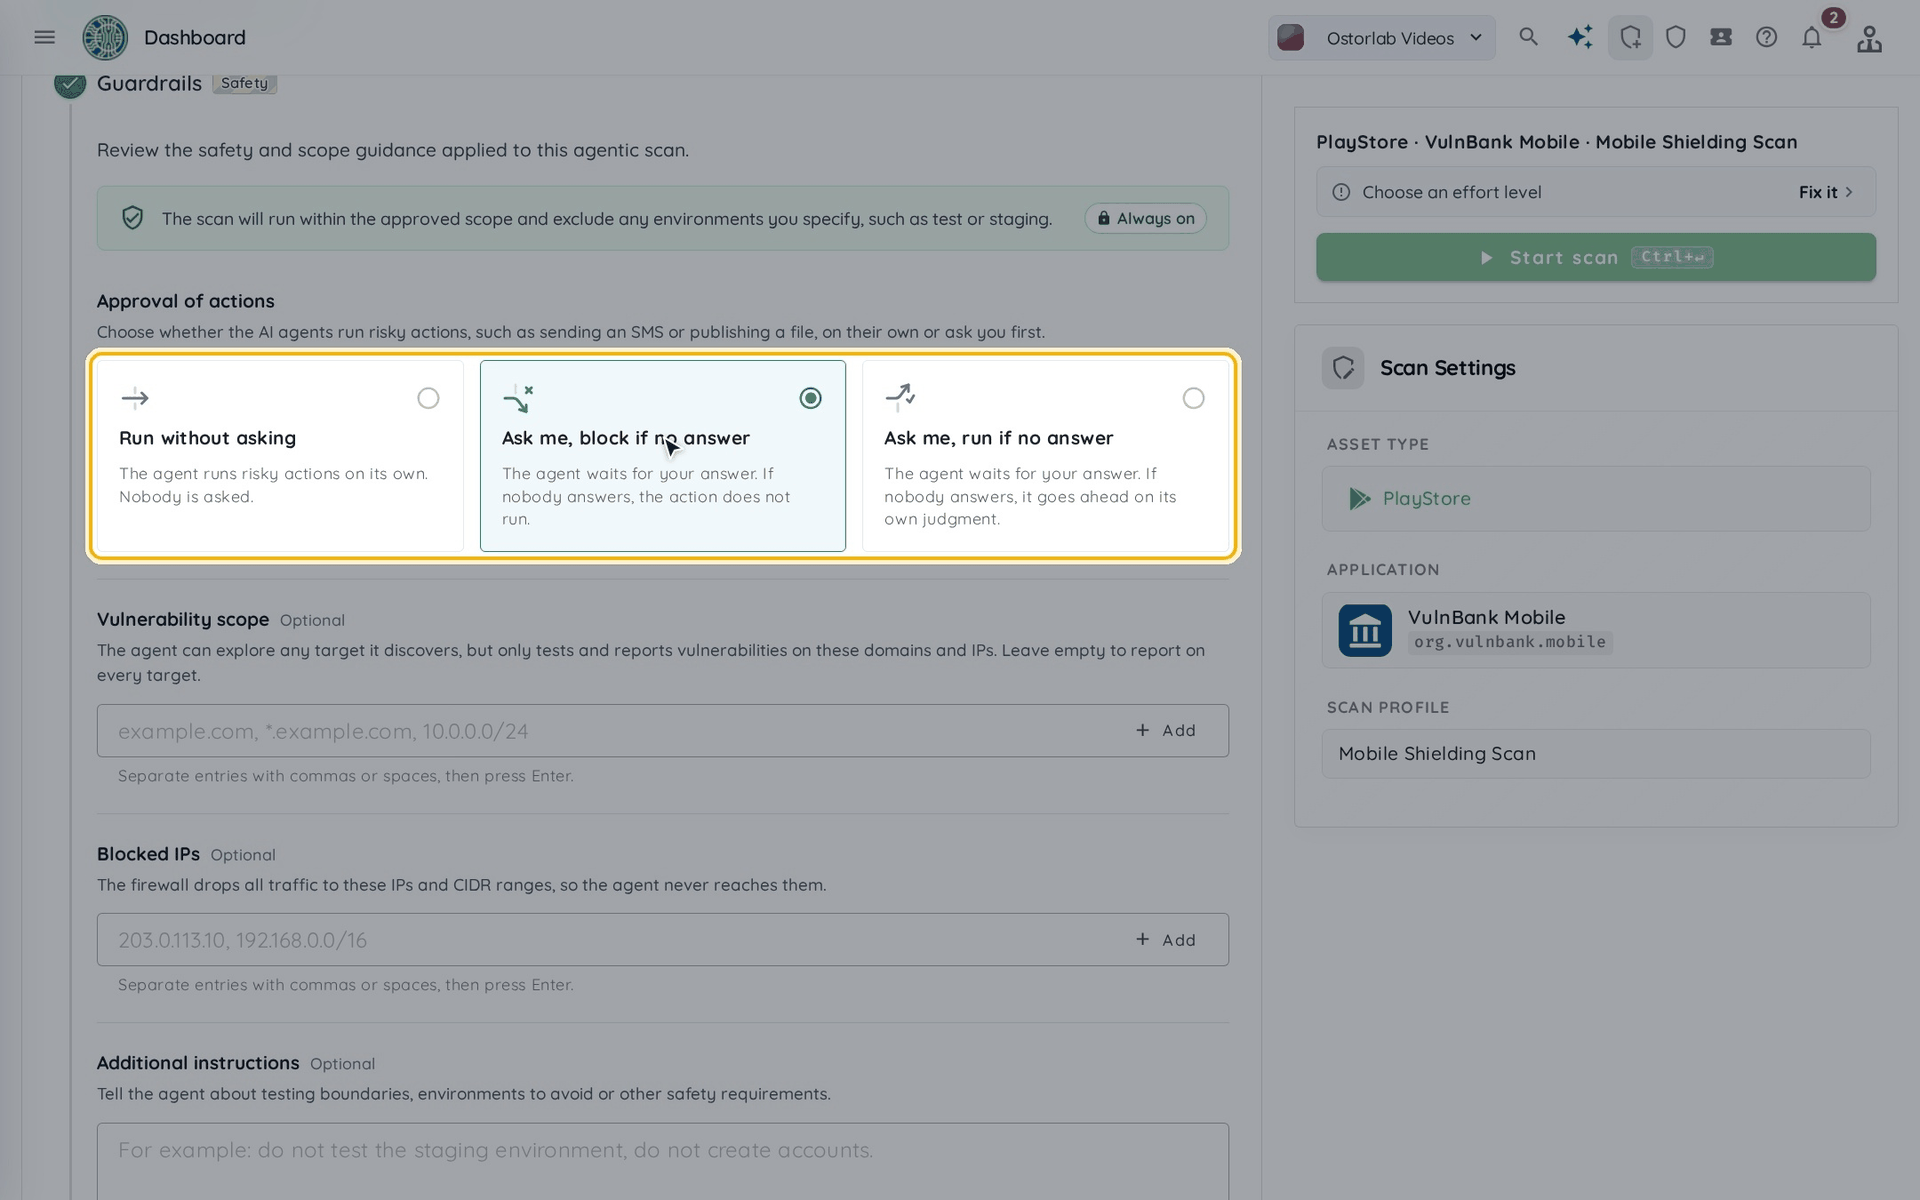
Las barreras de protección configuran el alcance del escaneo y la aprobación de las acciones de riesgo del agente. Elija el comportamiento de aprobación y defina el alcance de vulnerabilidades, las IP bloqueadas y las instrucciones adicionales según sea necesario.
- Approval of actions (Aprobar las acciones de un agente de IA): lo que hacen los agentes de IA antes de una acción de riesgo:
- Run without asking: la ejecutan por sí mismos.
- Ask me, block if no answer: le preguntan primero y omiten la acción si nadie responde.
- Ask me, run if no answer: le preguntan primero y ejecutan la acción si nadie responde.
- Vulnerability scope, Blocked IPs y Additional instructions son opcionales.
Haga clic en Continue.
Paso 4: Configurar el proveedor de IA y el esfuerzo (AI Provider & Effort)
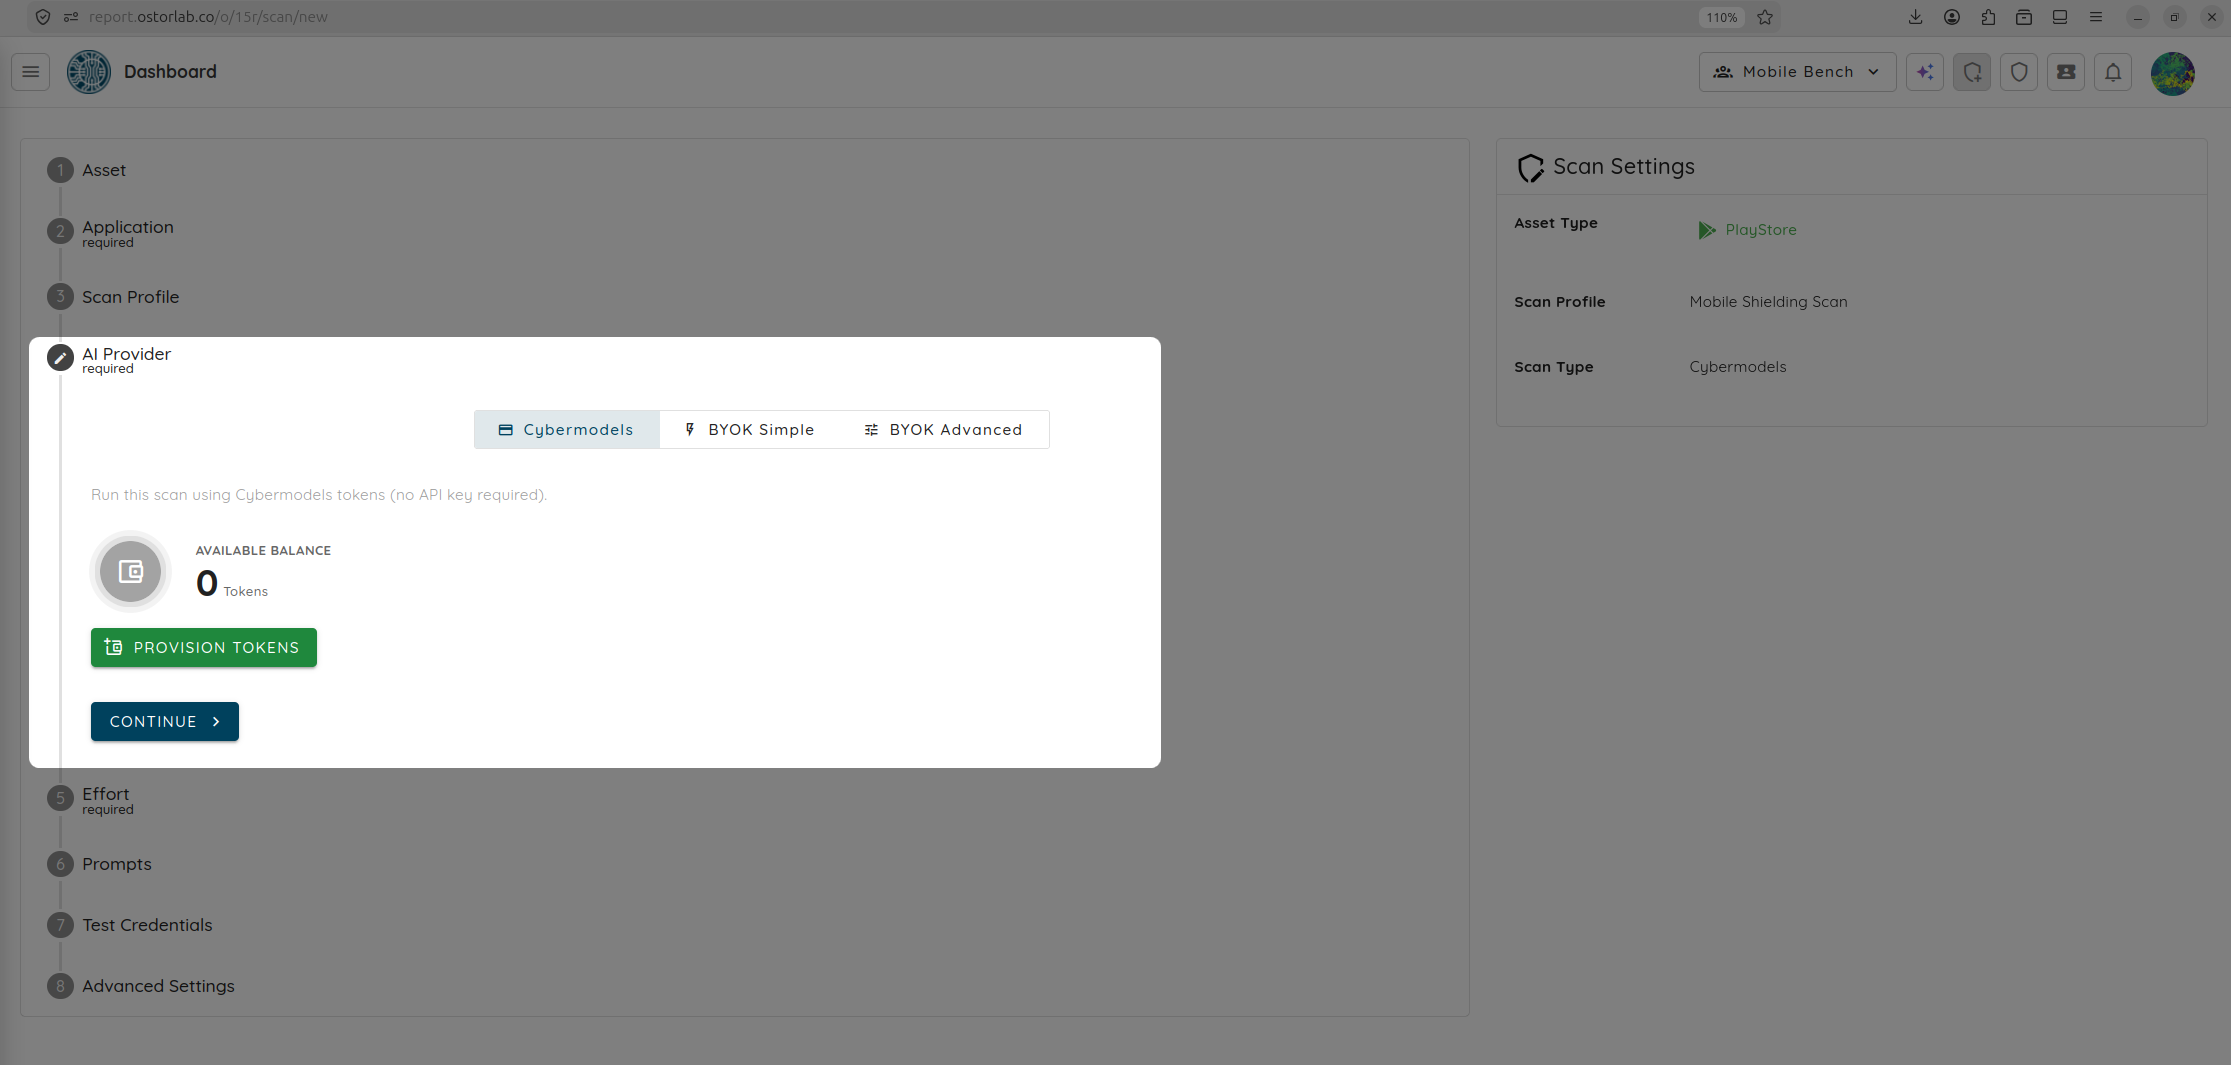
El Escaneo de blindaje móvil es un escaneo agéntico que puede ejecutarse con los Cybermodels de Ostorlab o con su propia clave mediante BYOK Simple o BYOK Advanced. Simple usa una clave de proveedor para todas las etapas; Advanced permite elegir claves y modelos para tareas individuales.
-
Seleccione el proveedor de IA que desea utilizar para el escaneo: Cybermodels, BYOK Simple o BYOK Advanced. Haga clic en Continue.
-
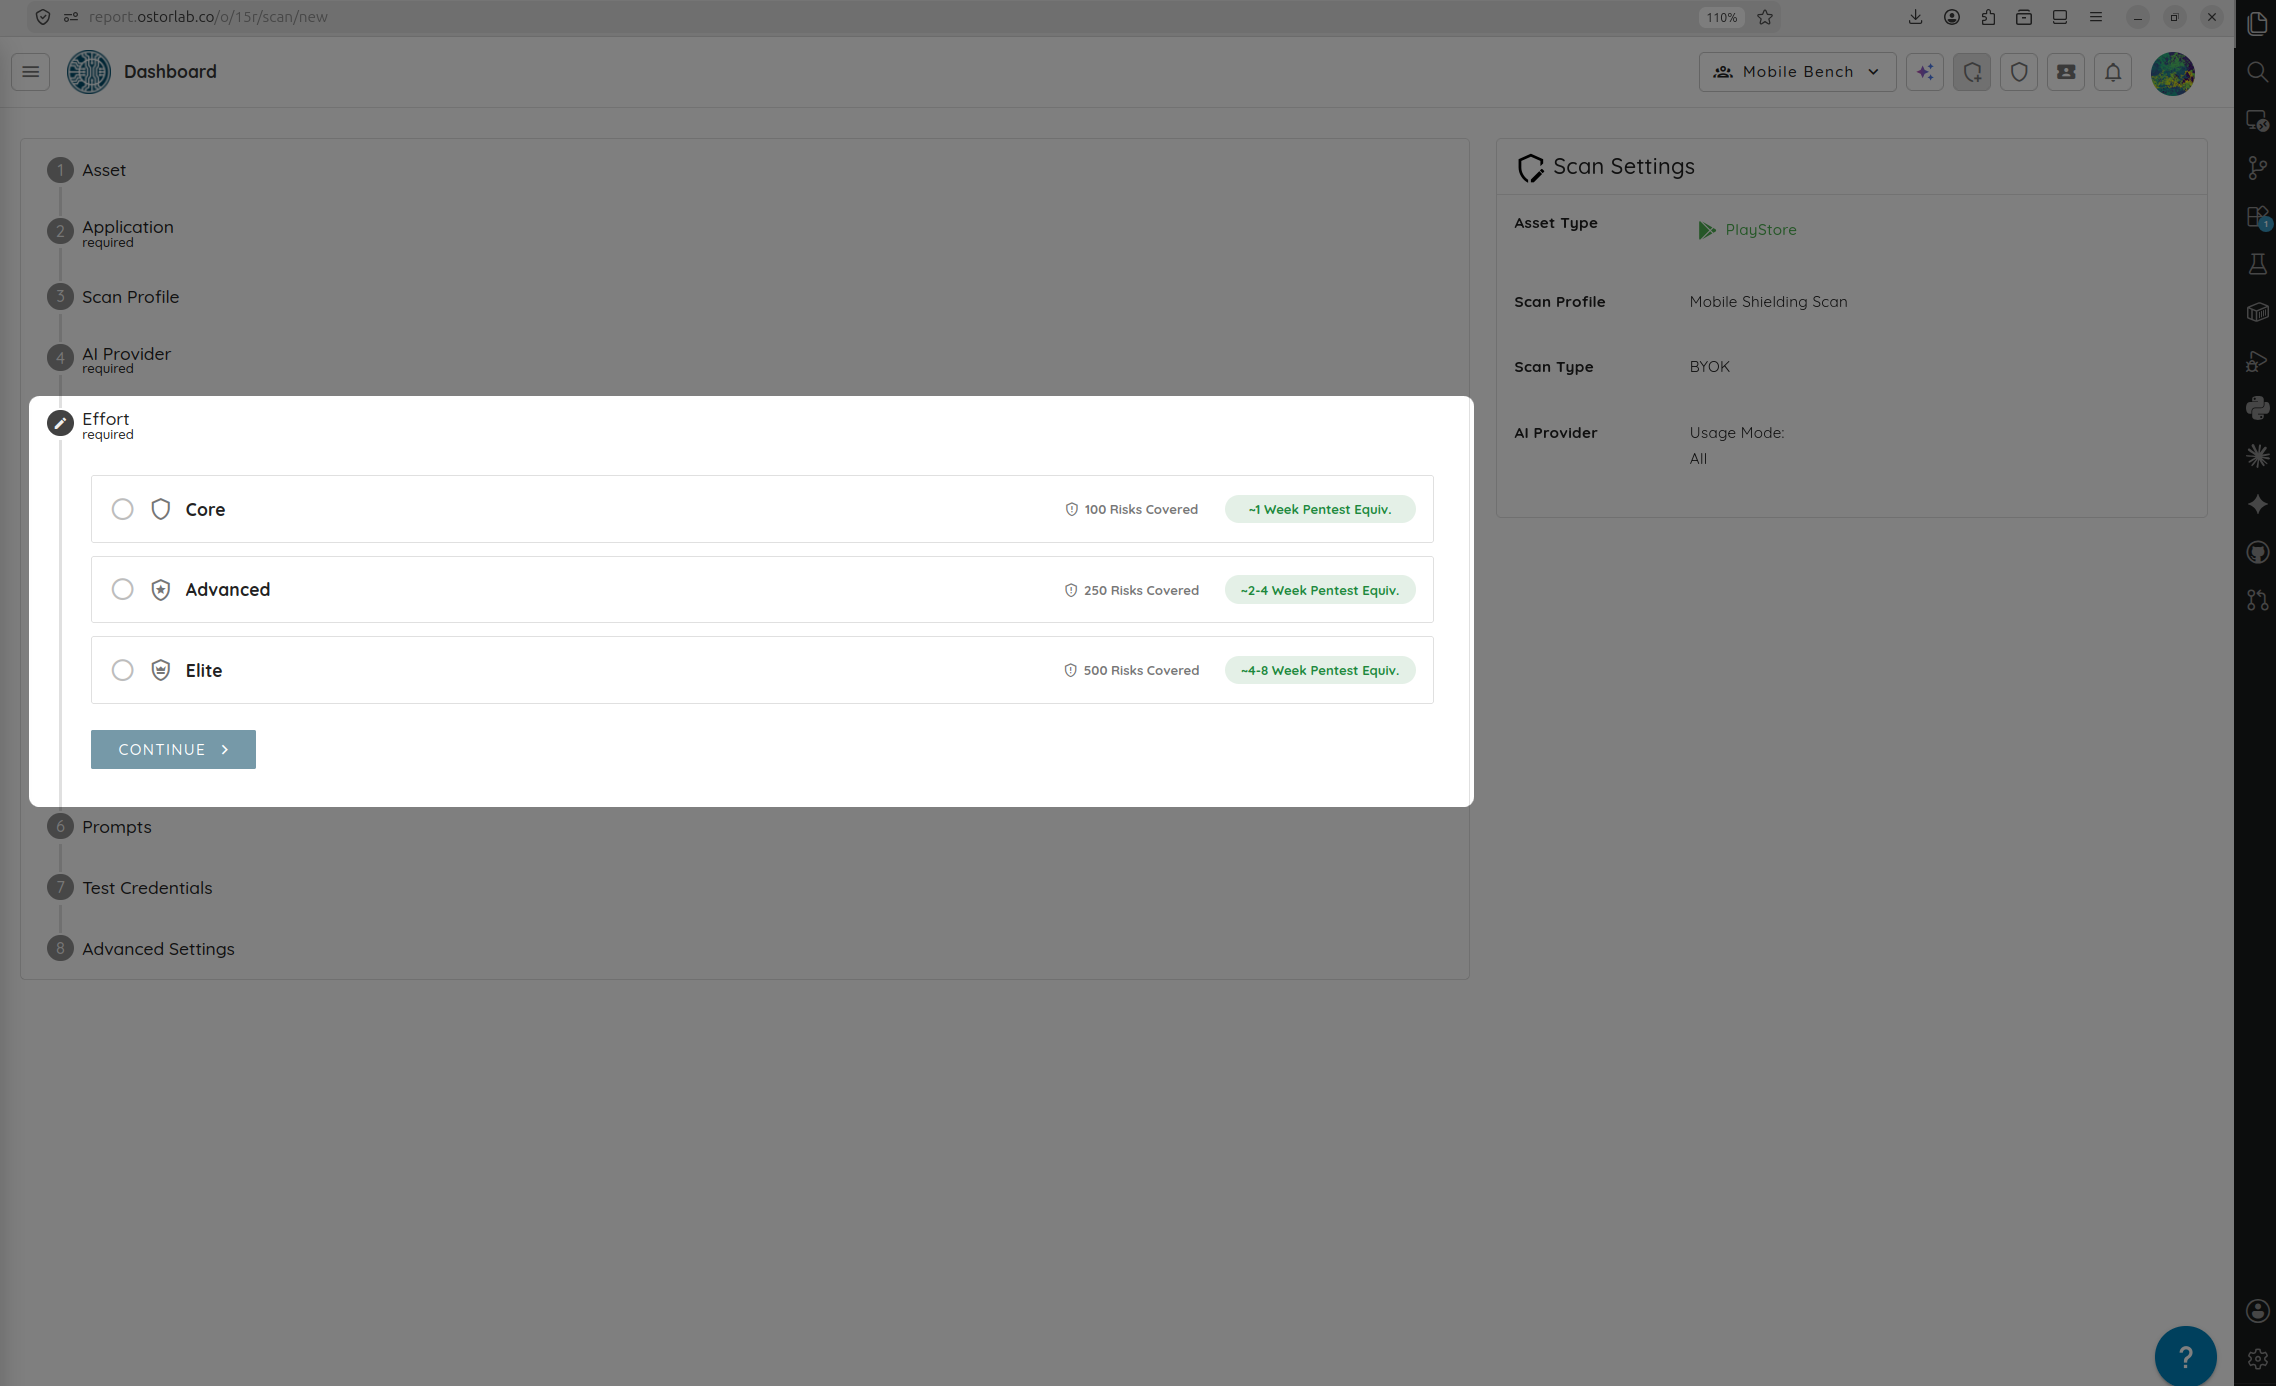
Configure el nivel de esfuerzo (Effort) según la complejidad y el tamaño de su aplicación:
- Core (50 tokens): Verificación de línea de base rápida de los indicadores de endurecimiento estándar.
- Advanced (200 tokens): Exploración profunda de la resiliencia binaria con cobertura de ejecución moderada.
- Elite (400 tokens): Evaluación exhaustiva y altamente paralelizada.
- Custom Tokens: defina su propio número de tokens.
Haga clic en Estimate this scan para obtener una estimación de tokens y una recomendación de esfuerzo para su aplicación.
-
Haga clic en Continue.
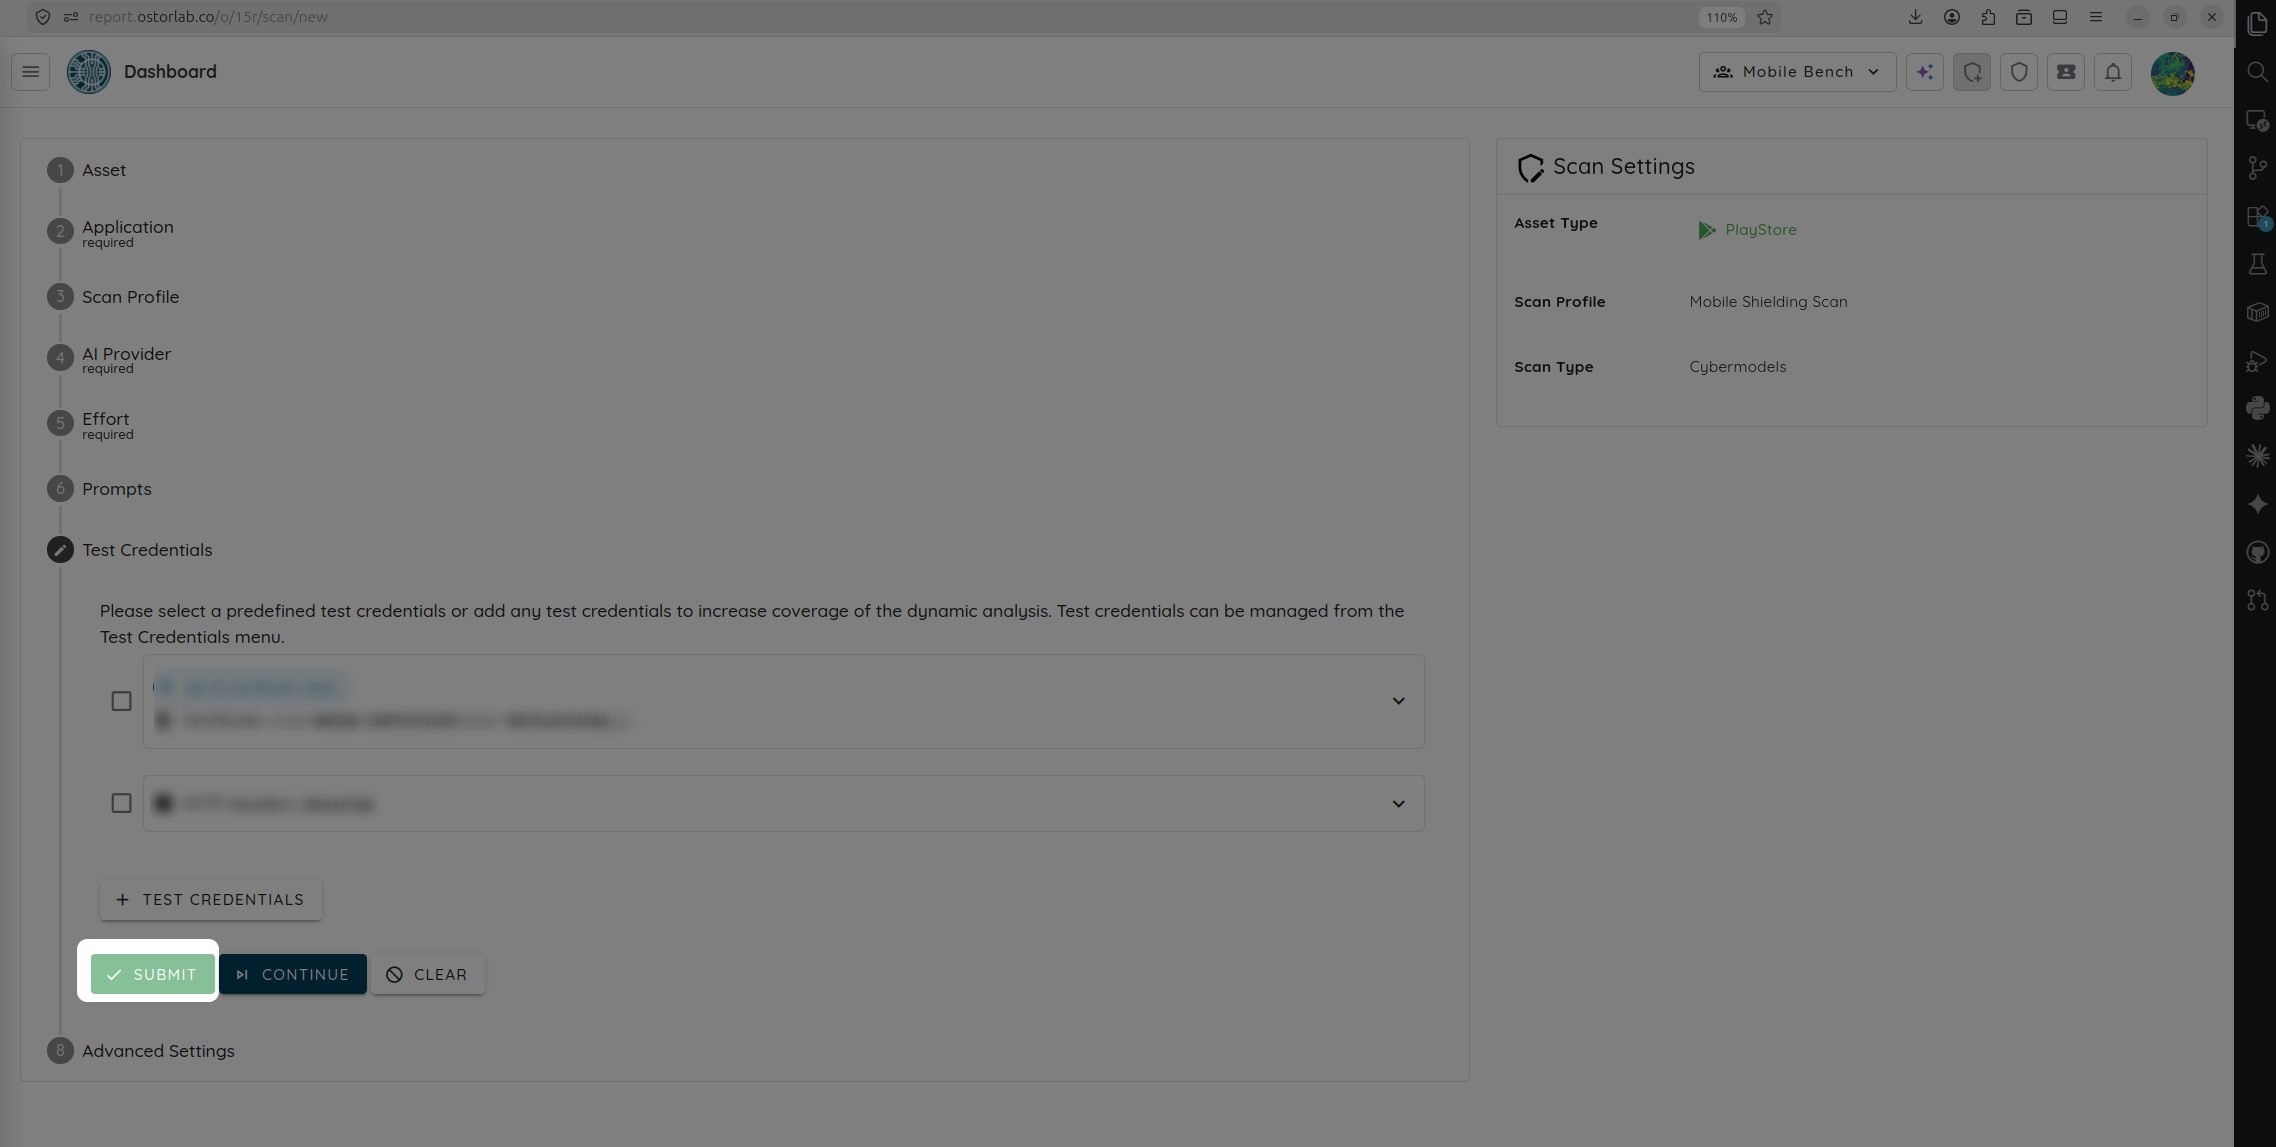
Paso 5: Pasos opcionales y envío
- Configure los pasos opcionales según sea necesario:
- Prompts: dirigen la interacción del agente con la aplicación.
- Test Credentials: permiten iniciar sesión y probar los controles tras la autenticación.
- Advanced Settings: configuran la tasa de solicitudes, el proxy y el alcance de URL.
- Tags: añaden etiquetas para organizar el escaneo.
-
Haga clic en Start scan en el panel de la derecha para poner en cola e iniciar su escaneo.
📊 Revisión de los resultados del escaneo
Cuando finalice el escaneo, ábralo desde Scans en la barra superior. La lista Vulnerabilities muestra un resultado por cada protección probada:
- Secure: la protección está implementada y funcionó, por ejemplo Root/Jailbreak Detection Implemented o Android Obfuscation Detected.
- Hardening (pendiente): falta la protección, por ejemplo Missing Frida Instrumentation Detection o SSL/TLS Certificate Pinning Not Implemented.
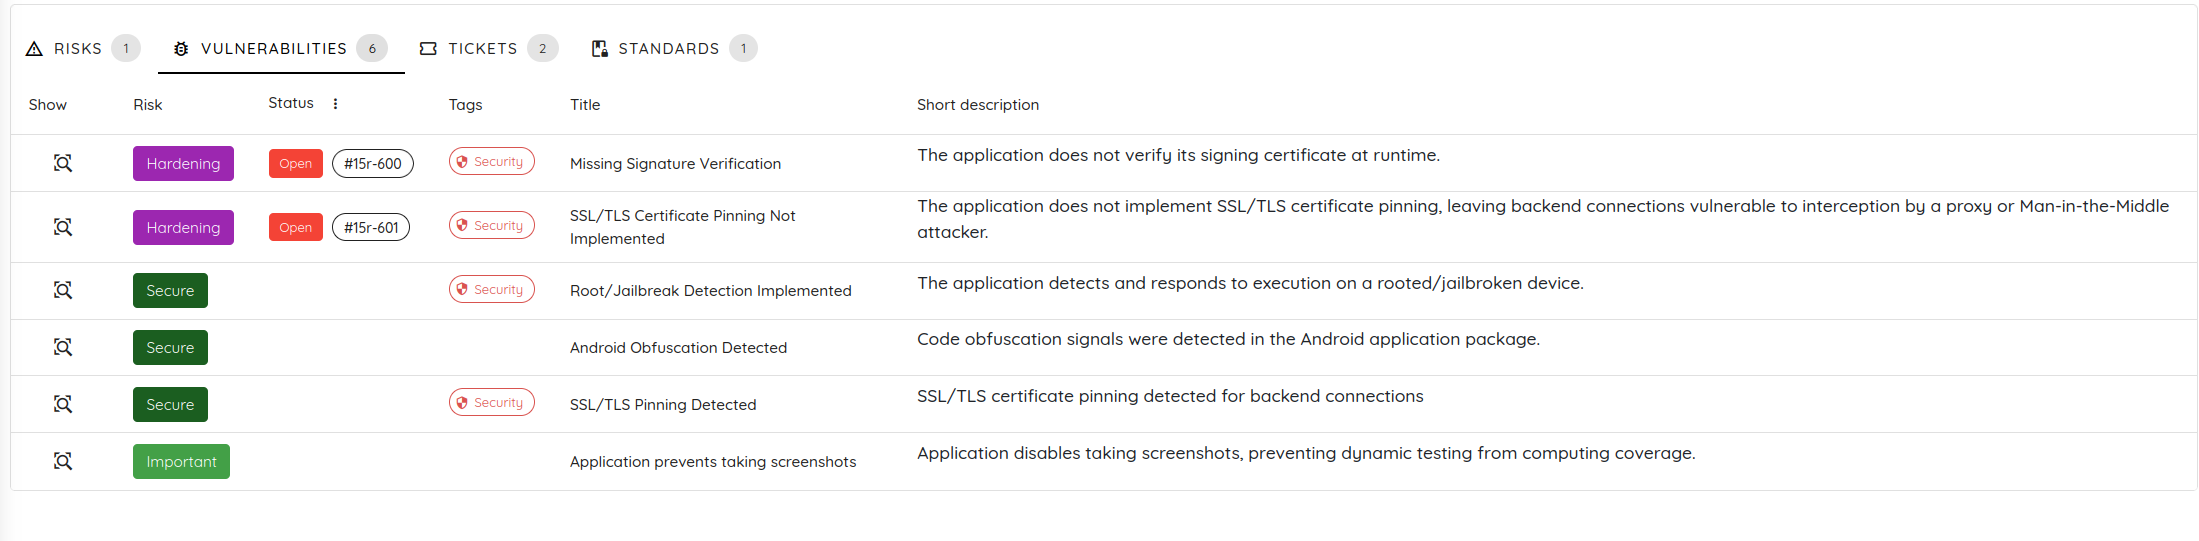
Abra un resultado para ver su descripción, los detalles técnicos de lo que se probó y la recomendación para corregirlo.