App Vetting
Ostorlab App Vetting permite a las organizaciones evaluar aplicaciones móviles de terceros disponibles en Google Play, Apple App Store y Huawei AppGallery antes de aprobarlas para la instalación de los empleados o el despliegue empresarial.
Cada informe de App Vetting combina análisis estático, ejecución dinámica en entorno aislado (sandbox), análisis telemétrico de Cero Confianza y metadatos de las tiendas de aplicaciones para proporcionar una evaluación objetiva y unificada de seguridad y privacidad.
Beneficios clave
- Veredictos públicos compartidos: Las evaluaciones de Vetting se comparten entre organizaciones. Si una aplicación ya ha sido analizada, los resultados están disponibles de inmediato sin volver a ejecutar escaneos.
- Soporte multiplataforma: Soporte nativo para aplicaciones Android, iOS y HarmonyOS.
- Puntuación objetiva 0-100: Puntuación estandarizada en 5 dimensiones clave de seguridad, privacidad y operaciones.
- Preservación de la privacidad: Los informes de App Vetting resumen la postura de seguridad sin exponer la infraestructura de escaneo interna ni datos confidenciales.
Buscar y solicitar una evaluación de App Vetting
Para ver o solicitar una evaluación de App Vetting:
-
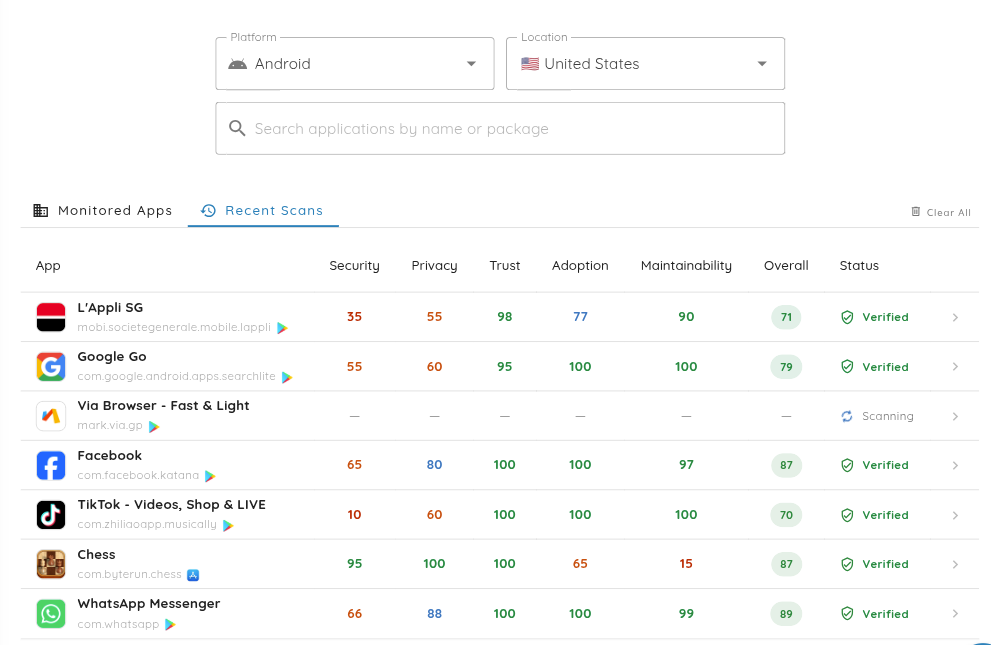
Abra el menú y luego Scanning > App Vetting. La página muestra las aplicaciones que su organización ha evaluado.
-
Seleccione la plataforma (Android, iOS o HarmonyOS) y el país, luego busque la aplicación escribiendo su Título de la aplicación o su Nombre del paquete / ID de paquete (ej.
com.example.app).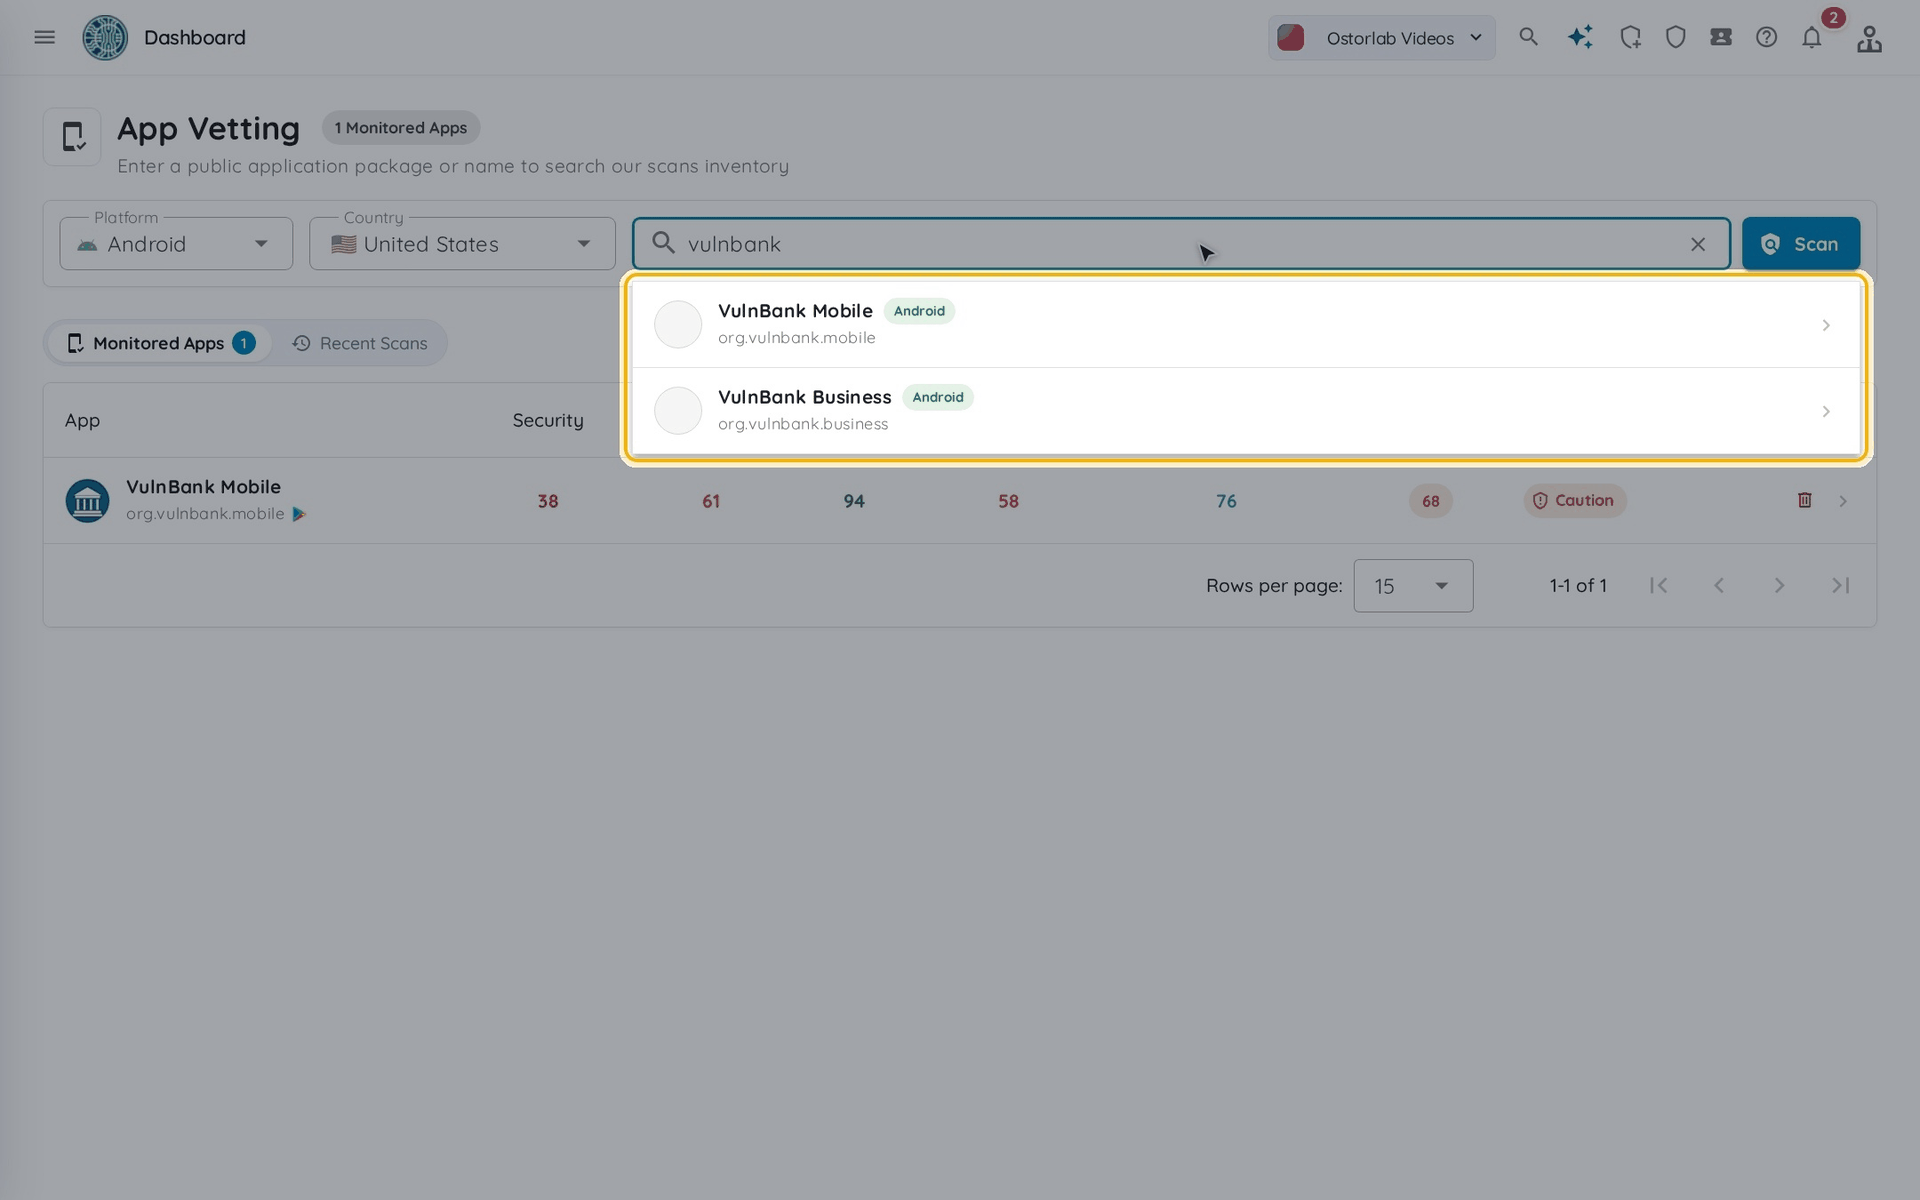
-
Abra la aplicación desde los resultados. Si aún no ha sido evaluada, su página muestra Security Scan Required: haga clic en Run a Scan.
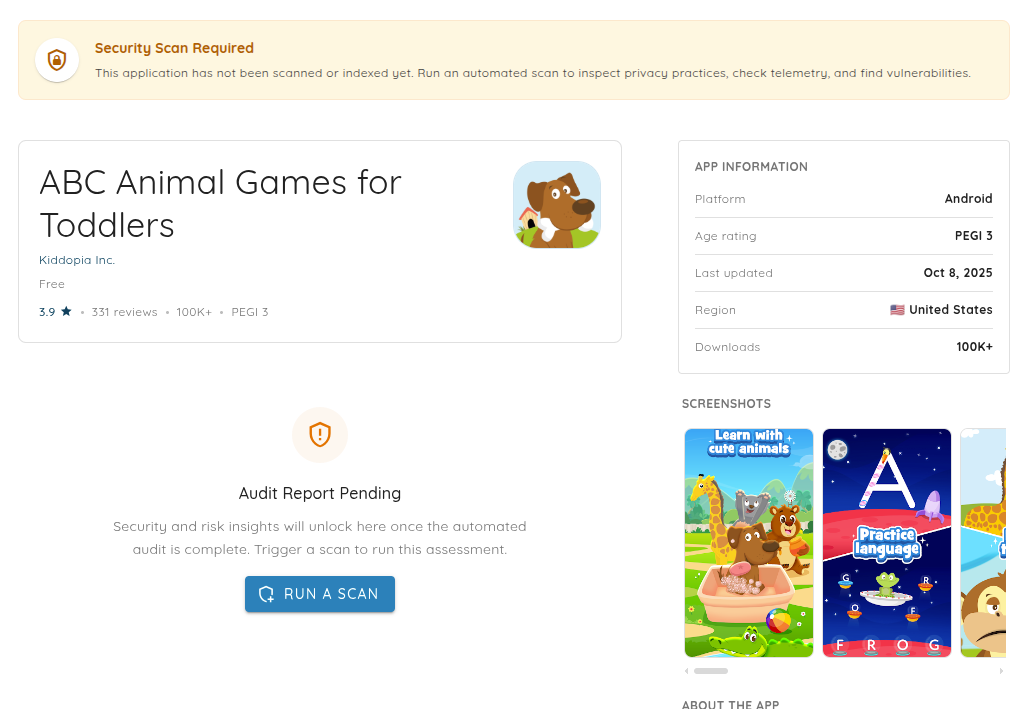
Se enviará un escaneo de seguridad automatizado en segundo plano para generar el informe de App Vetting.
Criterios de evaluación y sistema de puntuación
Cada evaluación de App Vetting evalúa la aplicación móvil en 5 criterios clave, generando una puntuación de 0 (Preocupación grave) a 100 (Limpio / Excelente) junto con una justificación detallada:
| Criterio | Alcance de la evaluación |
|---|---|
| Seguridad / Maliciosidad | Detecta comportamientos dañinos o abusivos, como indicadores de malware o spyware, funcionalidad engañosa, servidores C2 y uso peligroso de capacidades. |
| Seguridad técnica | Evalúa la exposición a vulnerabilidades técnicas: almacenamiento inseguro de datos, criptografía débil, tráfico de red en texto claro y dependencias vulnerables. |
| Privacidad | Analiza el manejo de datos de usuario: SDK de seguimiento, permisos excesivos del dispositivo, recopilación de PII y posibles fugas de datos. |
| Adopción | Mide la adopción en la tienda y la confianza de la comunidad utilizando volúmenes de descarga, calificaciones de usuarios y controles de integridad. |
| Mantenibilidad | Evalúa la actividad de mantenimiento del desarrollador según la frecuencia de actualización, la antigüedad de las dependencias y el uso de frameworks. |
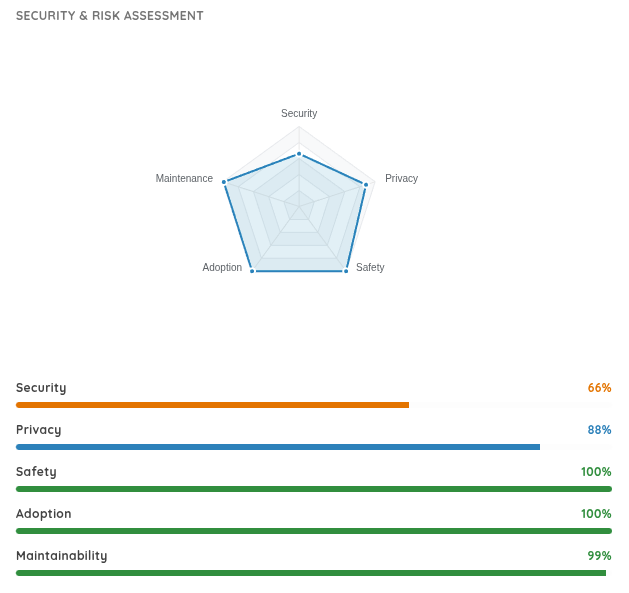
Cálculo de la puntuación ponderada global
La puntuación general de App Vetting se calcula como un promedio ponderado en los 5 criterios:
- Seguridad / Maliciosidad: 35%
- Seguridad técnica: 25%
- Privacidad: 20%
- Adopción: 10%
- Mantenibilidad: 10%
Rangos de puntuación y bandas de riesgo
App Vetting utiliza código de colores para las pancartas de estado principales y los distintivos de puntuación.
Pancartas de evaluación general
La pancarta superior categoriza el riesgo general en 3 bandas de veredicto:
| Puntuación general | Estado de la pancarta | Color | Recomendación |
|---|---|---|---|
| 70 - 100 | Verified Safe to Install | Verde | Aprobado: Riesgo bajo. Seguro para el despliegue empresarial. |
| 50 - 69 | Install with Caution | Naranja | Riesgo moderado: Hallazgos de severidad media detectados. Se aconseja revisión. |
| 0 - 49 | Not Safe to Install | Rojo | Alto riesgo: Vulnerabilidades críticas o comportamiento abusivo detectado. No instalar. |
Rangos de clasificación por criterios y distintivos
Los criterios individuales se asignan a 4 rangos de puntuación:
| Rango de puntuación | Distintivo UI | Nivel de calificación | Alcance |
|---|---|---|---|
| 90 - 100 | Verde | Excelente | Postura excepcional de seguridad, privacidad y mantenimiento. |
| 70 - 89 | Azul | Bueno | Buena postura general con observaciones menores de bajo riesgo. |
| 50 - 69 | Naranja | Moderado | Áreas de riesgo moderado que requieren atención o endurecimiento. |
| 0 - 49 | Rojo | Pobre / Grave | Alto riesgo o hallazgos de vulnerabilidad crítica. |
Entorno aislado (Sandbox) y telemetría de Cero Confianza
App Vetting utiliza un entorno de ejecución seguro para observar el comportamiento de la aplicación en aislamiento.
Capacidades clave
- Monitoreo en tiempo de ejecución: Análisis en tiempo real de llamadas a la API del sistema y acceso a archivos.
- Inspección de red: Inspección profunda de paquetes del tráfico saliente para detectar PII no cifrada y servidores C2.
- Evaluación telemétrica de Cero Confianza: Auditoría de SDK de terceros y flujos de datos en segundo plano.
- Análisis de comportamiento malicioso: Identificación de cargas ocultas y técnicas de evasión.
Ciclo de vida del estado de la evaluación
Una evaluación de App Vetting avanza a través de los siguientes estados:
- Pending: La solicitud de escaneo está en cola.
- Scanning: Se está ejecutando un escaneo de seguridad automatizado en el entorno sandbox.
- Scored: El análisis está completo y se publican las puntuaciones.
- Failed: El proceso de escaneo o puntuación encontró un error y requiere reintento.
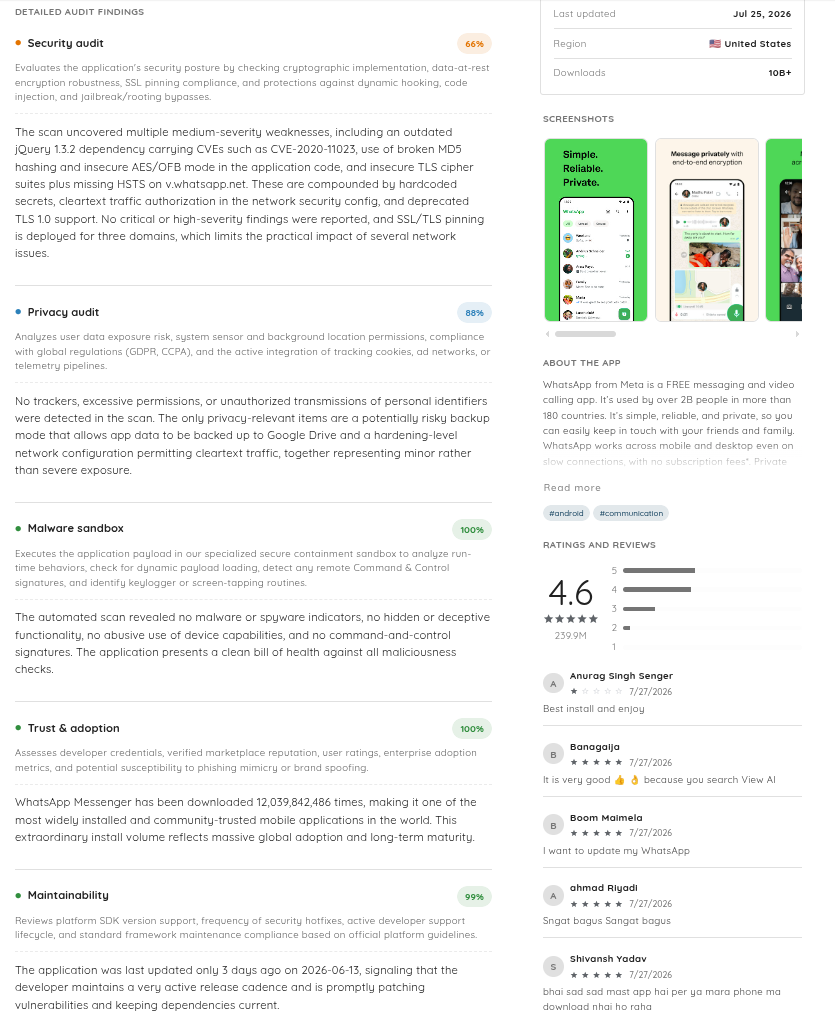
Revisión de hallazgos de auditoría detallados
Hacer clic en cualquier aplicación abre el informe completo de App Vetting:
- Encabezado y metadatos de la tienda: Ver calificación, clasificación de edad, país, precio y última fecha de actualización.
- Paneles de auditoría detallados: Expanda los criterios individuales (Security Audit, Privacy Audit, Malware Sandbox, Trust & Adoption, Maintainability) para revisar hallazgos específicos y severidades.
Compartir informes de App Vetting
Puede compartir una evaluación de App Vetting con proveedores externos o miembros del equipo:
- Abra el informe de App Vetting.
- Haga clic en View Full Scan junto al veredicto: el informe completo del escaneo se abre a través de su enlace compartido seguro.
- Copie el enlace de la página que se abre.
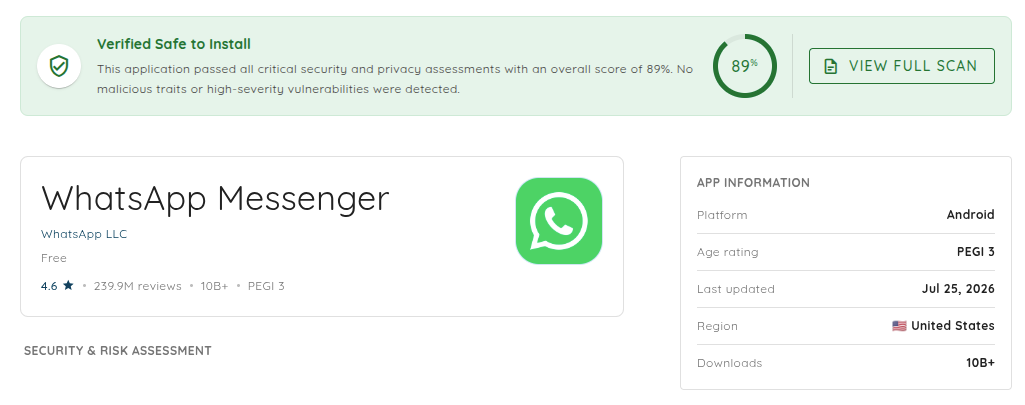
Los enlaces de acceso compartido permiten a los revisores externos inspeccionar la evaluación de seguridad de forma segura sin requerir membresía en la organización ni exponer infraestructura interna sensible.
Mejores prácticas recomendadas
- Evaluación previa al despliegue: Revise las aplicaciones de terceros antes de autorizar la instalación en dispositivos corporativos o BYOD.
- Reevaluación por actualización: Reevalúe las aplicaciones cuando se publique una actualización importante.
- Análisis de riesgo equilibrado: Evalúe tanto la puntuación general como los desgloses por categoría.
- Gestión de riesgos de proveedores: Utilice informes compartidos de App Vetting durante adquisiciones.