Mobile Deep Agentic Scan
El Mobile Deep Agentic Scan proporciona pruebas de penetración impulsadas por IA para sus aplicaciones móviles. Este escaneo:
- aplica ingeniería inversa a la aplicación, incluido su código nativo, antes de comenzar las pruebas;
- descubre fallos lógicos complejos y encadena vulnerabilidades en rutas de ataque;
- valida los hallazgos mediante exploits de prueba de concepto (PoC) para confirmar su impacto real;
- prioriza los riesgos según la relación entre las debilidades;
- ejecuta cada comprobación de Mobile Shielding Scan: ofuscación, antimanipulación, antidepuración y detección de root y jailbreak.
Para crear un Mobile Deep Agentic Scan:
-
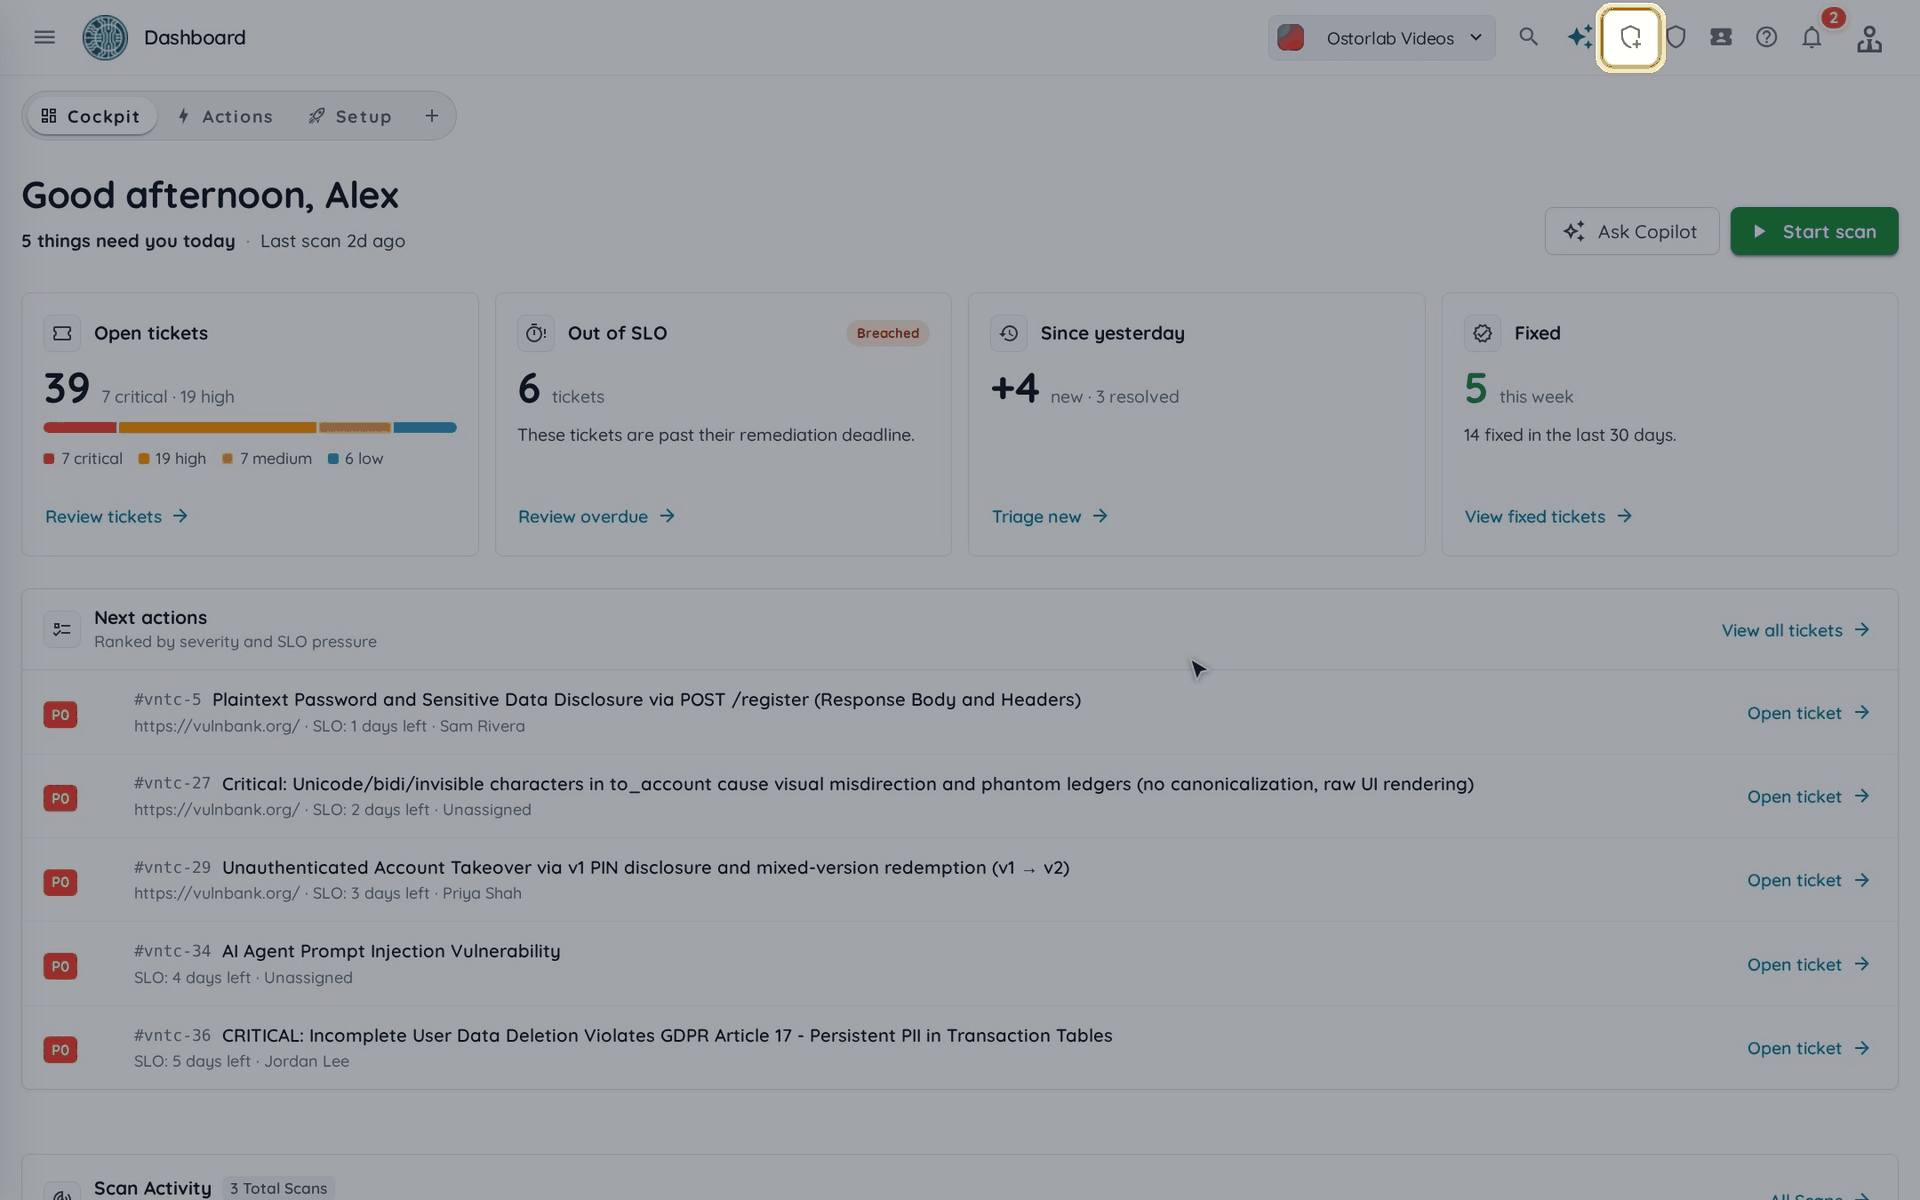
Haga clic en "New Scan" en la barra superior.
-
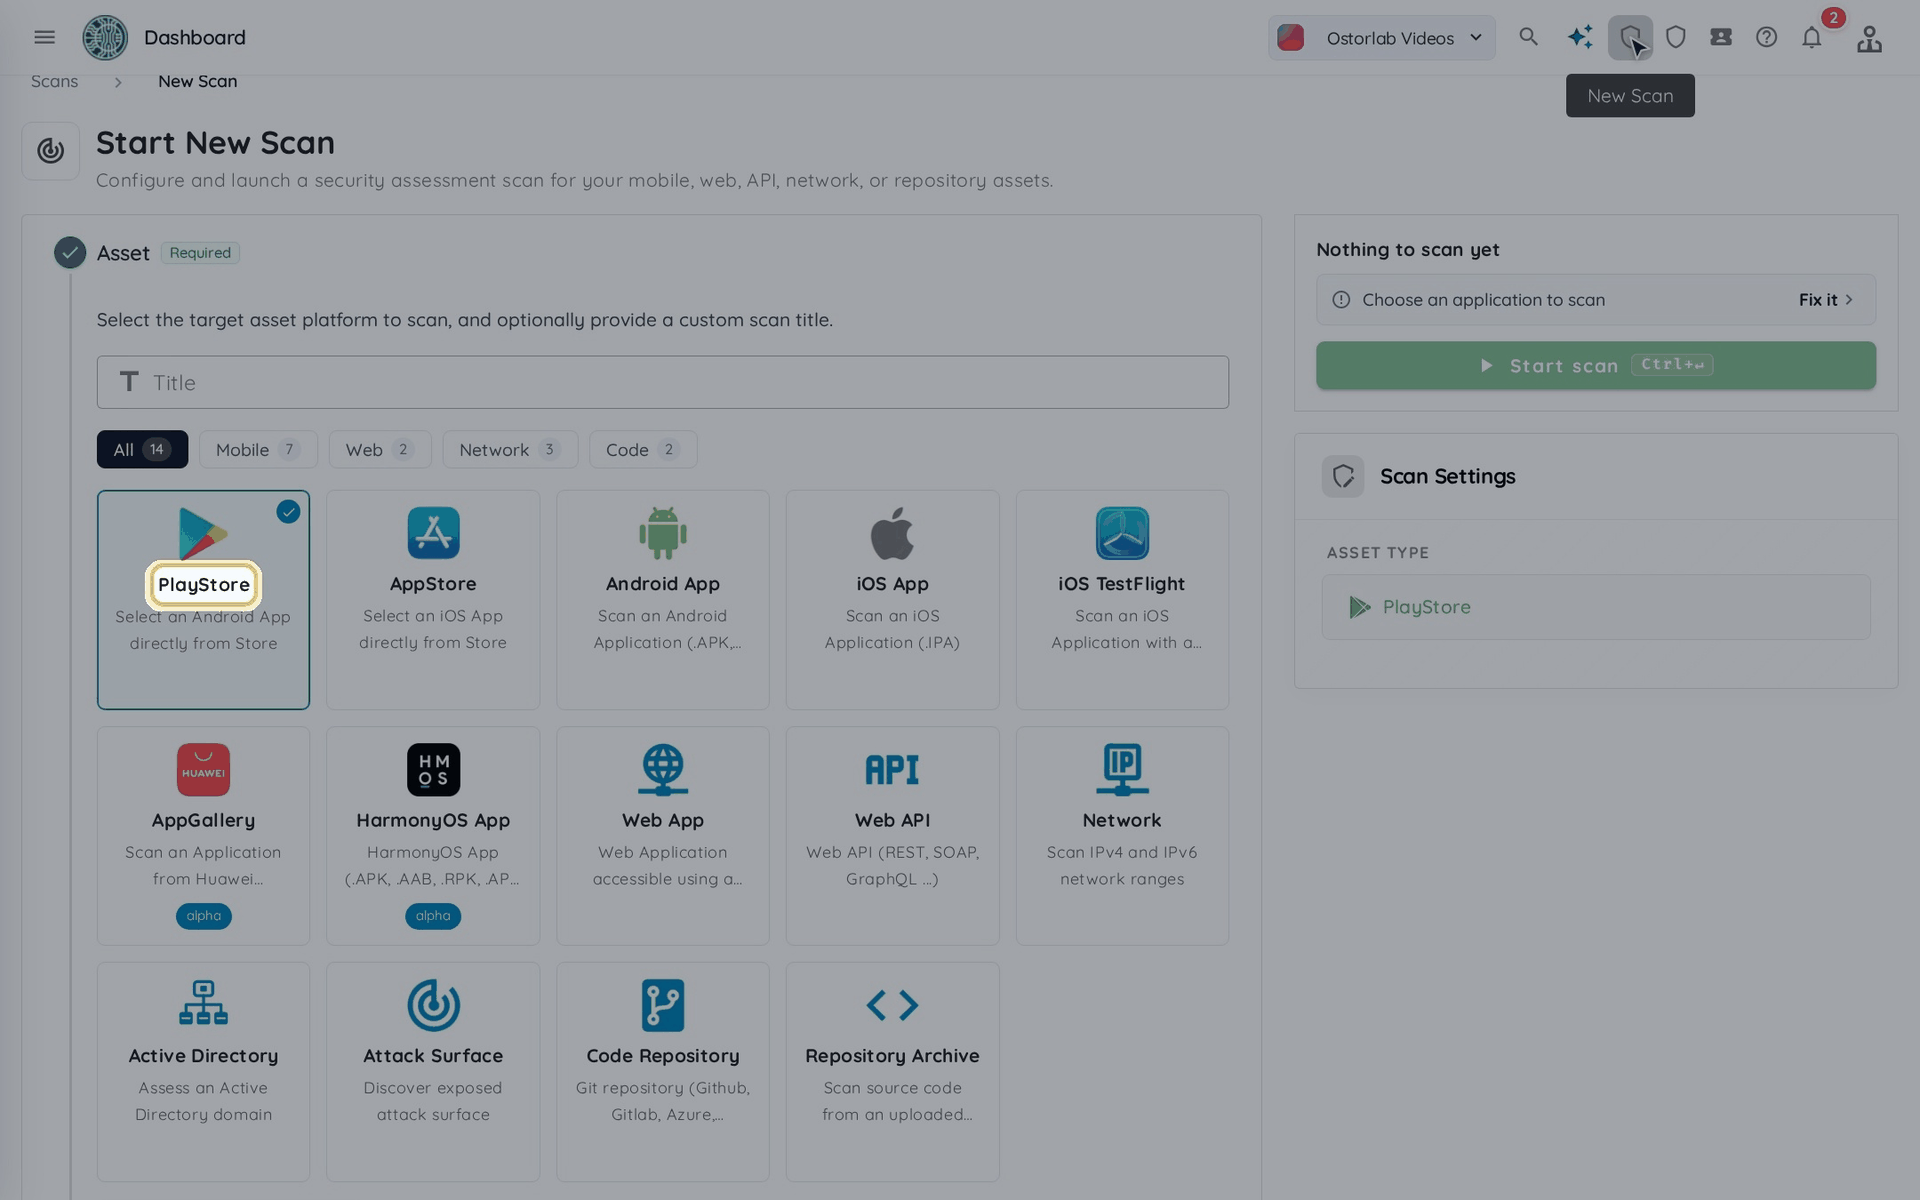
Seleccione el origen de la aplicación: "PlayStore" o "AppStore" si está disponible en la tienda, "Android App" o "iOS App" para cargar un archivo APK, AAB o IPA, o "iOS TestFlight" para usar un enlace de TestFlight. Para este ejemplo, seleccionaremos "PlayStore".
-
Busque la aplicación utilizando su
name,package nameobundle ID, y selecciónela. Si la aplicación solo es accesible en una ubicación o país específico, use el menú de países para seleccionar la opción adecuada. Haga clic en "Continue".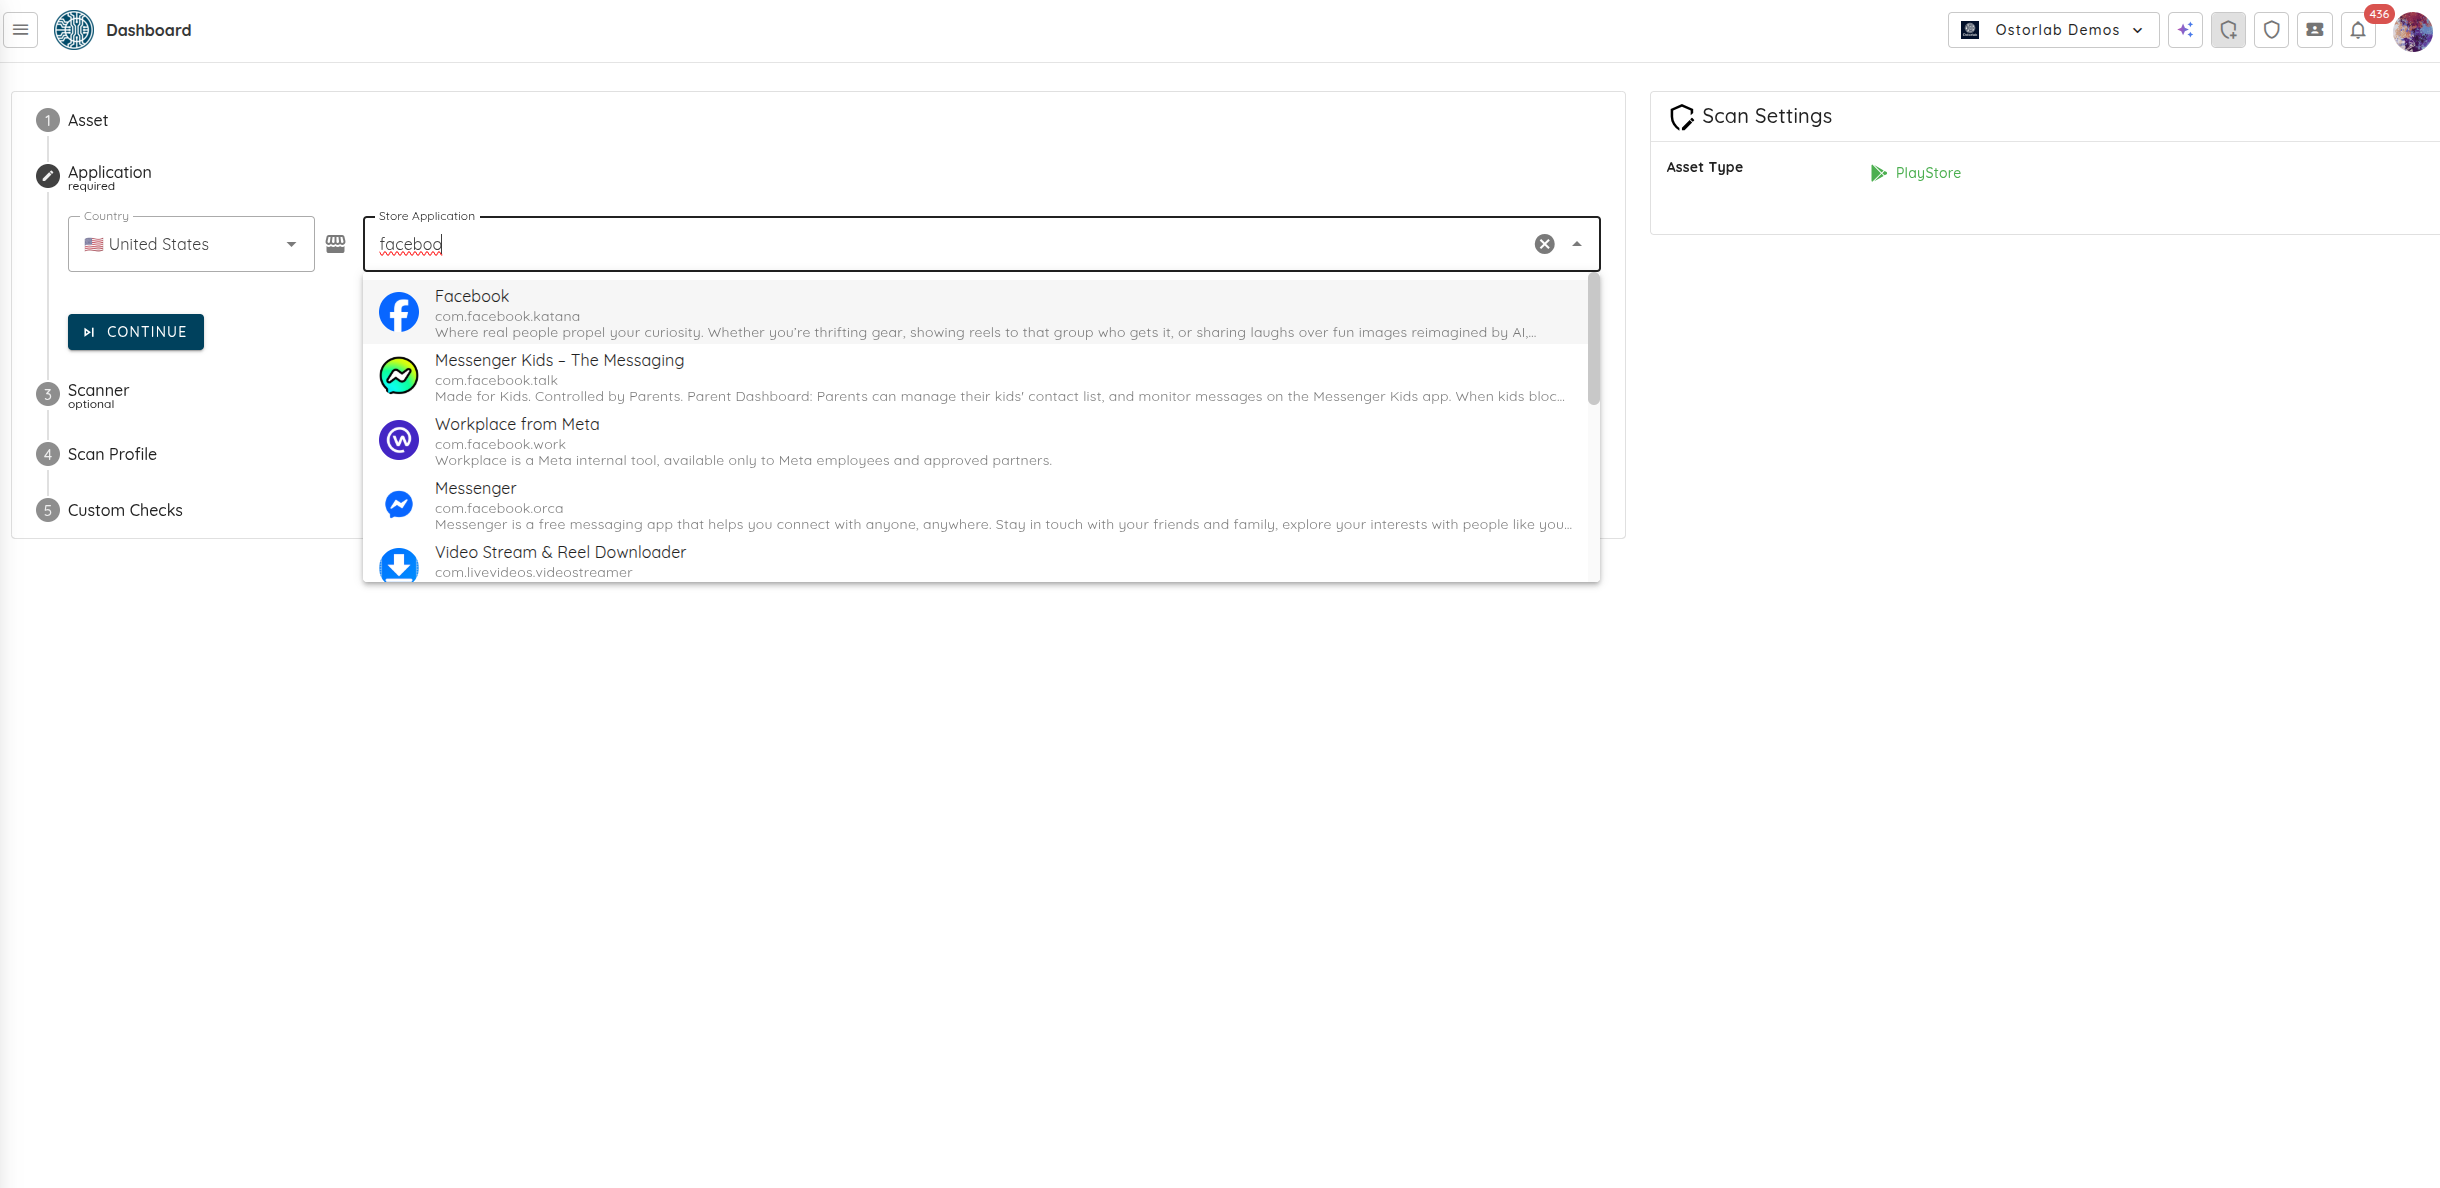
-
El paso "Extra Context" es opcional: haga clic en "Continue" para omitirlo.
-
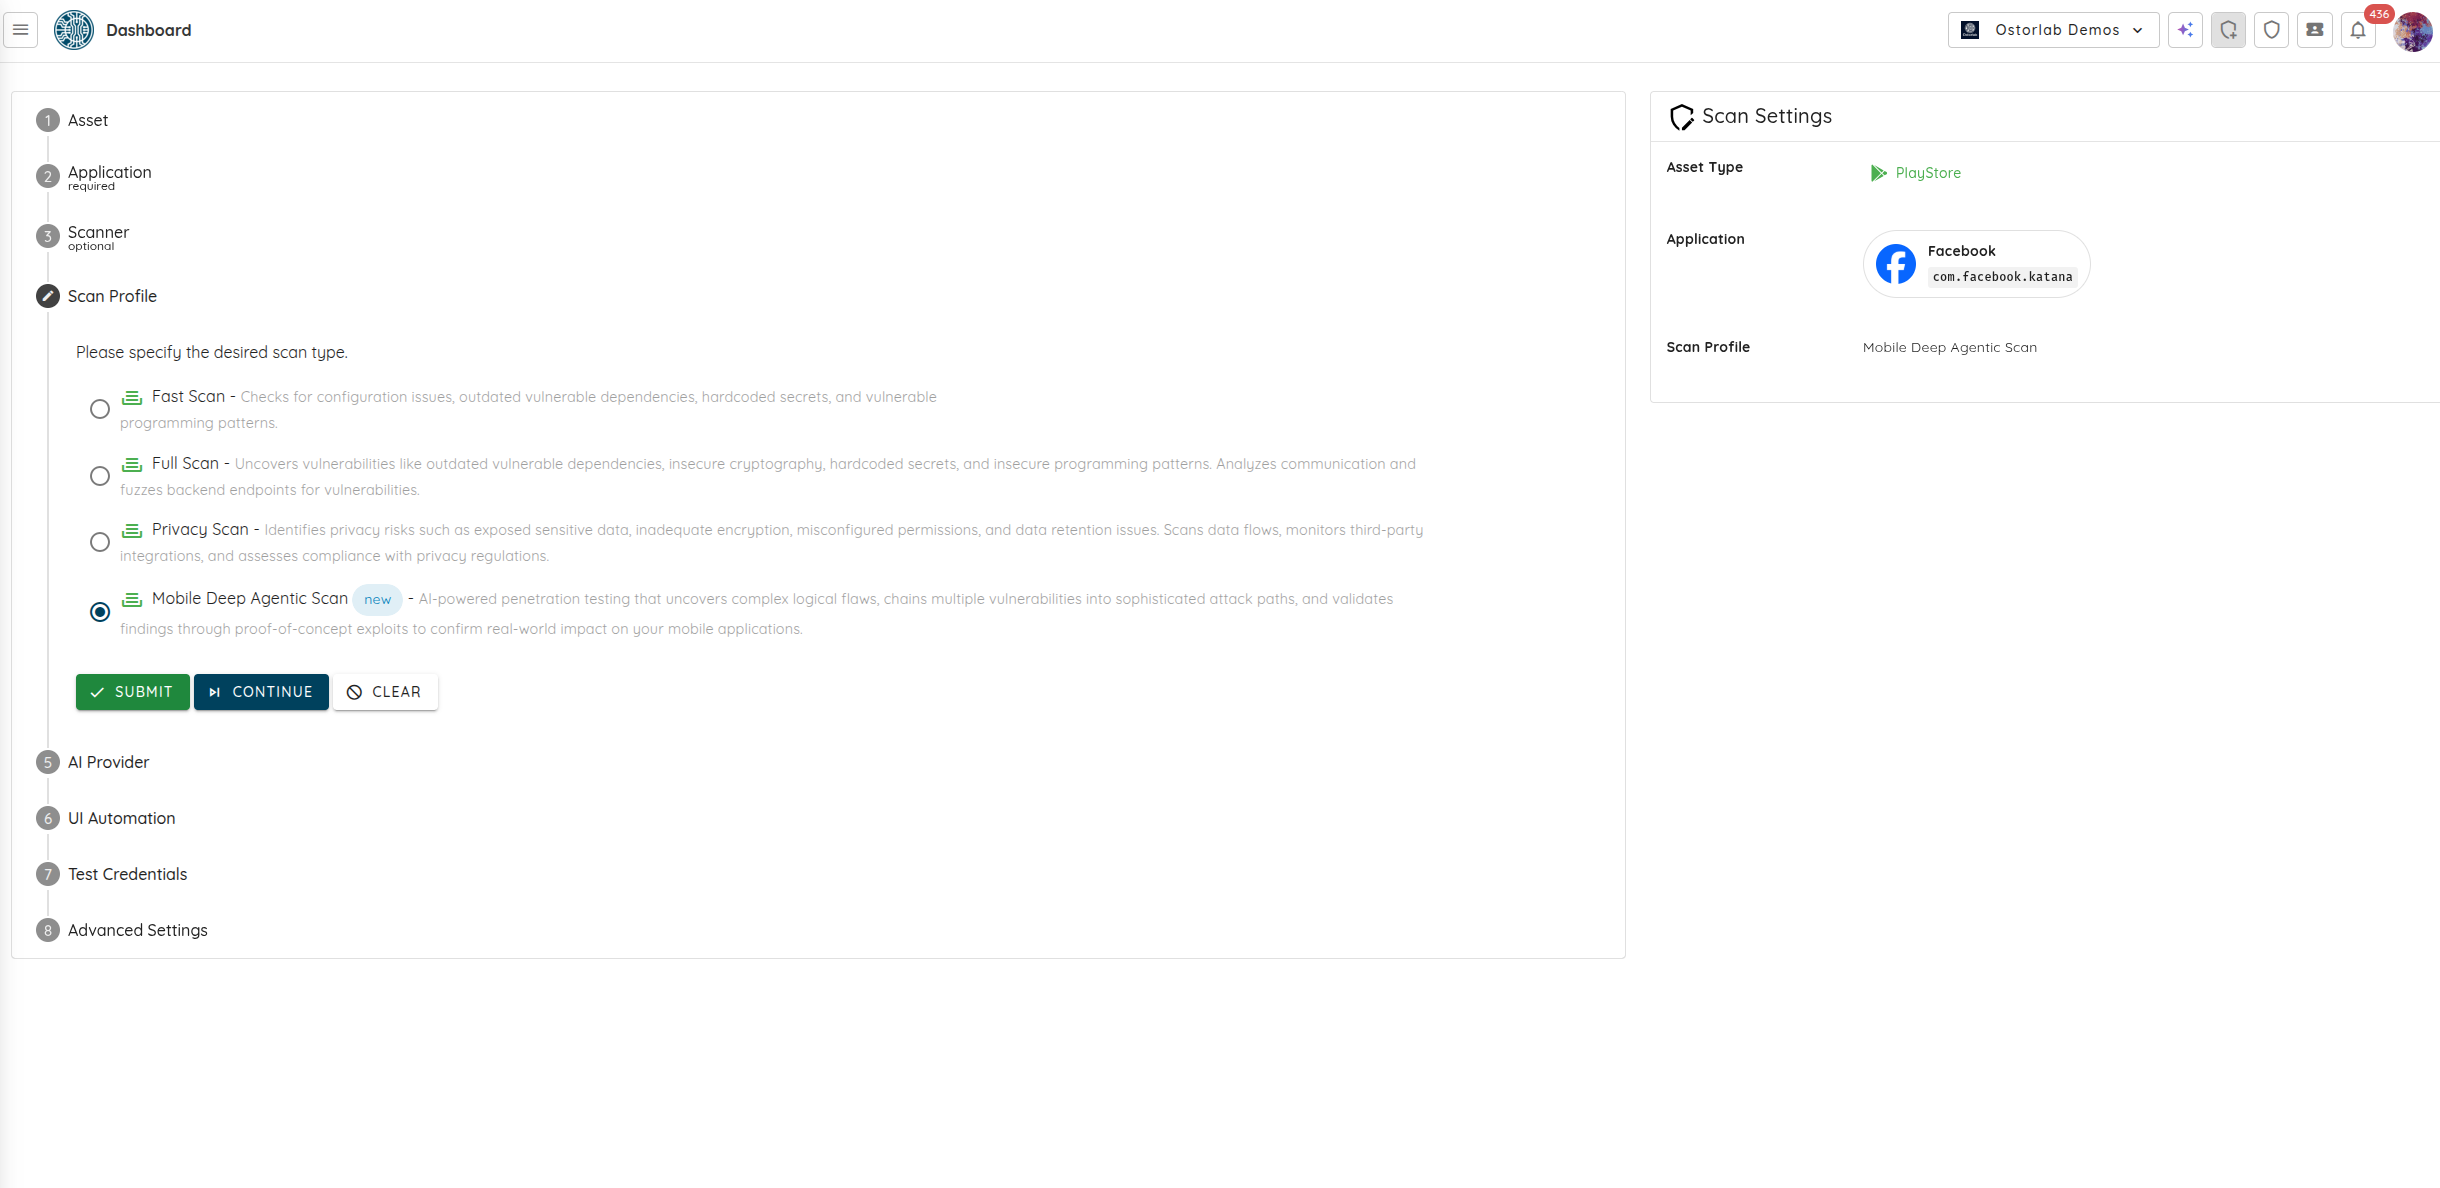
Seleccione "Mobile Deep Agentic Scan" como perfil de escaneo y haga clic en "Continue".
-
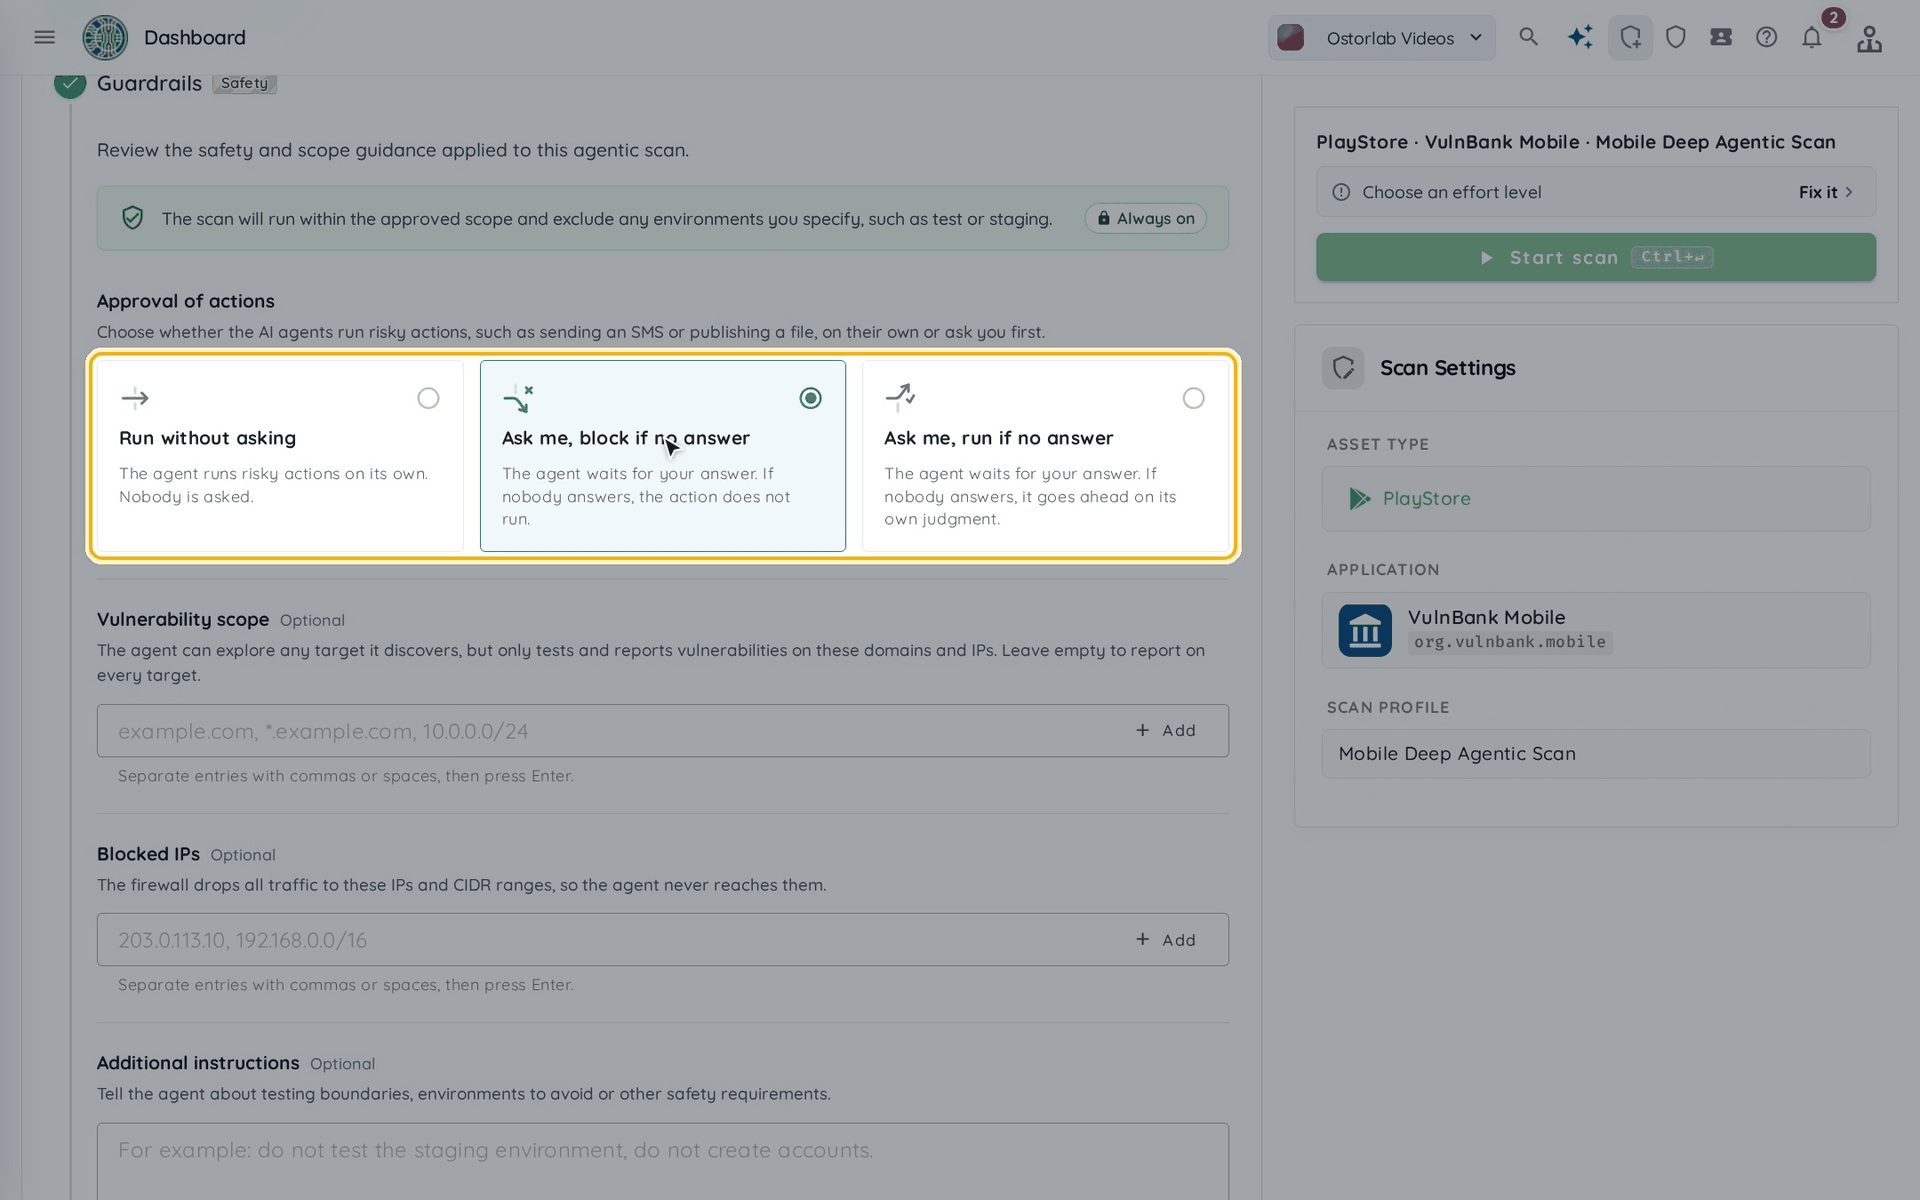
Revise los "Guardrails". El escaneo se ejecuta dentro del alcance aprobado y excluye los entornos que usted especifique.
- "Approval of actions" (Aprobar las acciones de un agente de IA): lo que hacen los agentes de IA antes de una acción de riesgo, como enviar un SMS o publicar un archivo:
- "Run without asking": la ejecutan por su cuenta.
- "Ask me, block if no answer": primero le consultan y omiten la acción si nadie responde.
- "Ask me, run if no answer": primero le consultan y ejecutan la acción si nadie responde.
- "Vulnerability scope" (opcional): los dominios e IP que el agente evalúa y sobre los que reporta vulnerabilidades. Déjelo vacío para reportar sobre todos los objetivos.
- "Blocked IPs" (opcional): las IP y los rangos CIDR a los que el agente nunca accede.
- "Additional instructions" (opcional): límites de las pruebas, entornos que se deben evitar u otros requisitos de seguridad.
Haga clic en "Continue".
- "Approval of actions" (Aprobar las acciones de un agente de IA): lo que hacen los agentes de IA antes de una acción de riesgo, como enviar un SMS o publicar un archivo:
-
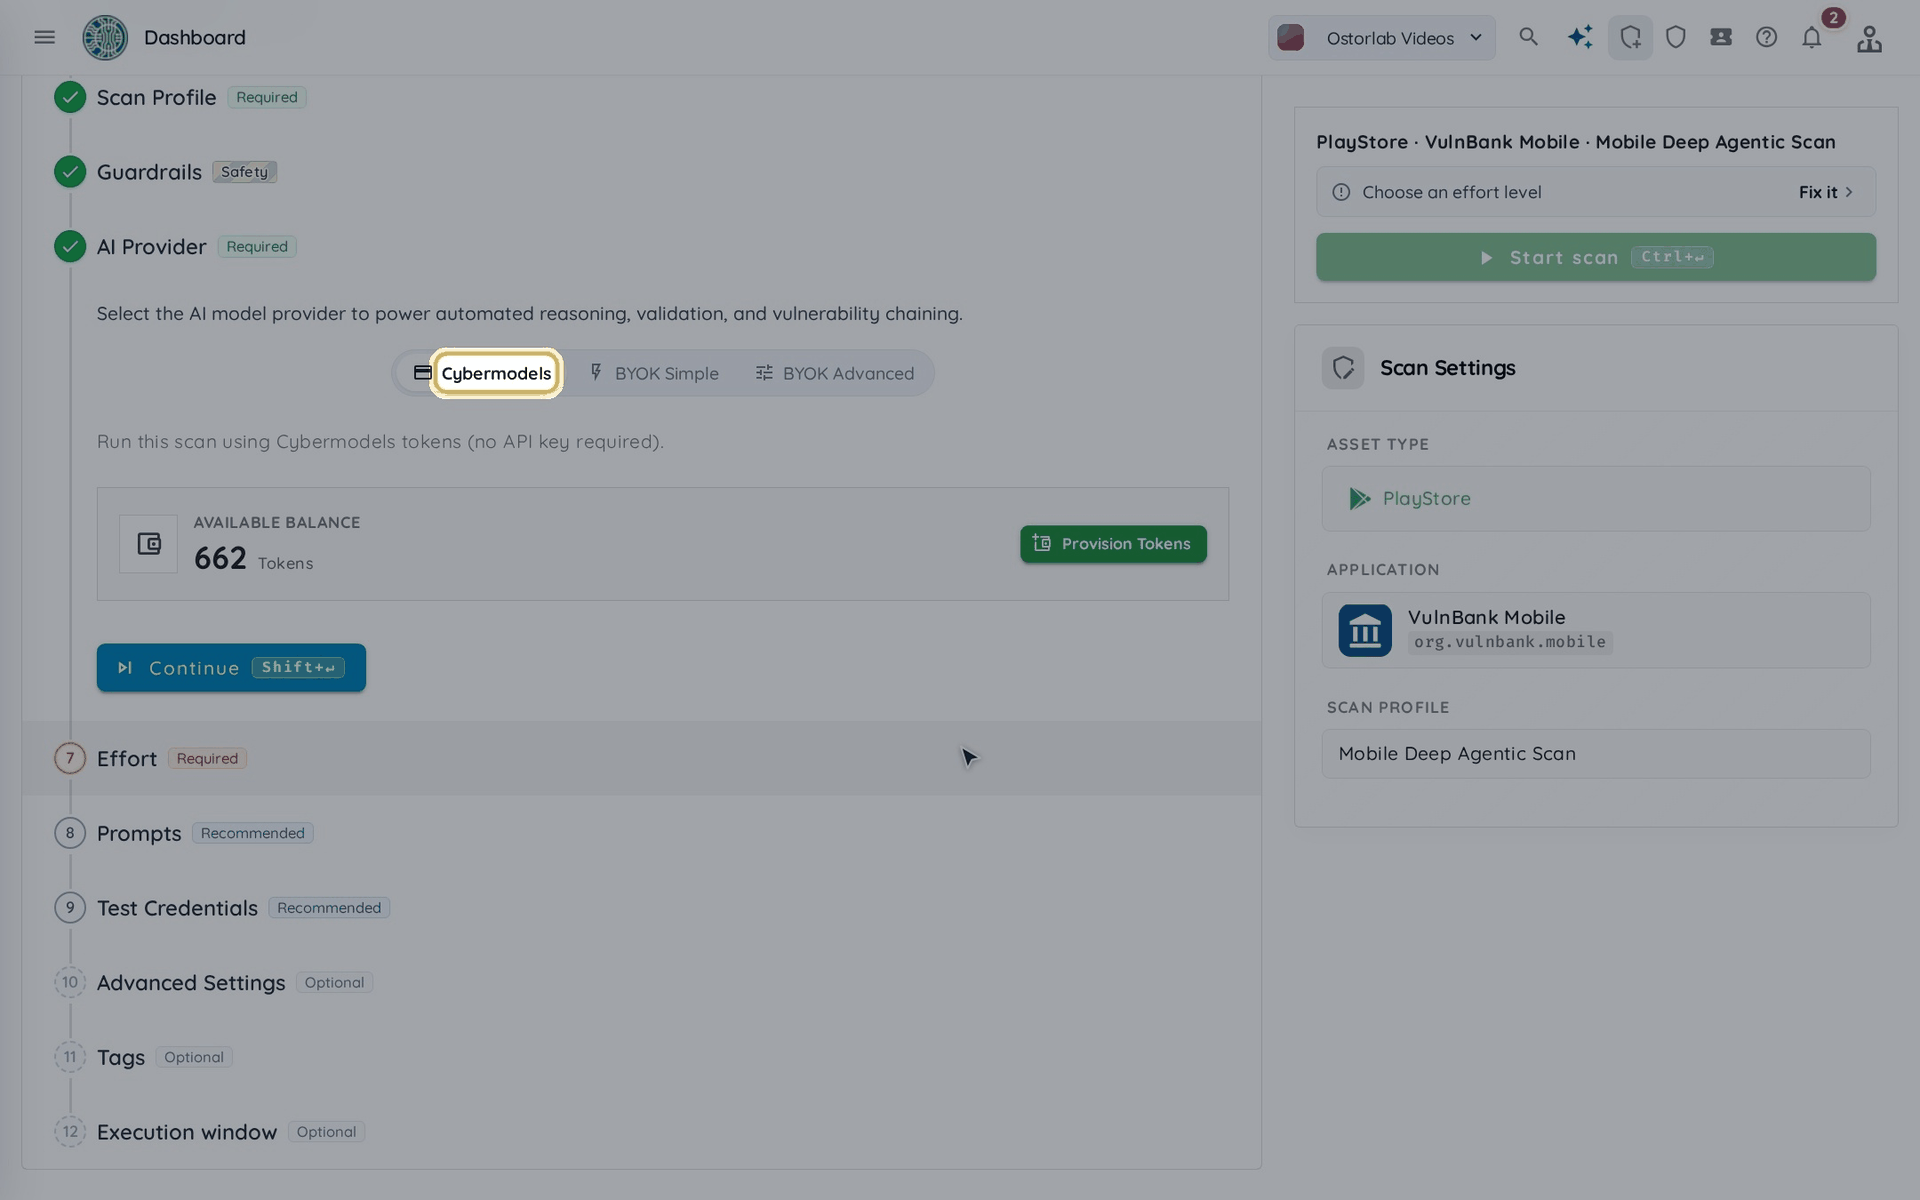
Seleccione el proveedor de IA: "Cybermodels" ejecuta el escaneo con sus tokens de Cybermodels, sin ninguna clave de API que gestionar, mientras que "BYOK Simple" y "BYOK Advanced" utilizan su propia clave de API. Consulte Cyber Models y Utilizar su clave de análisis BYOK en un perfil de análisis. Haga clic en "Continue".
-
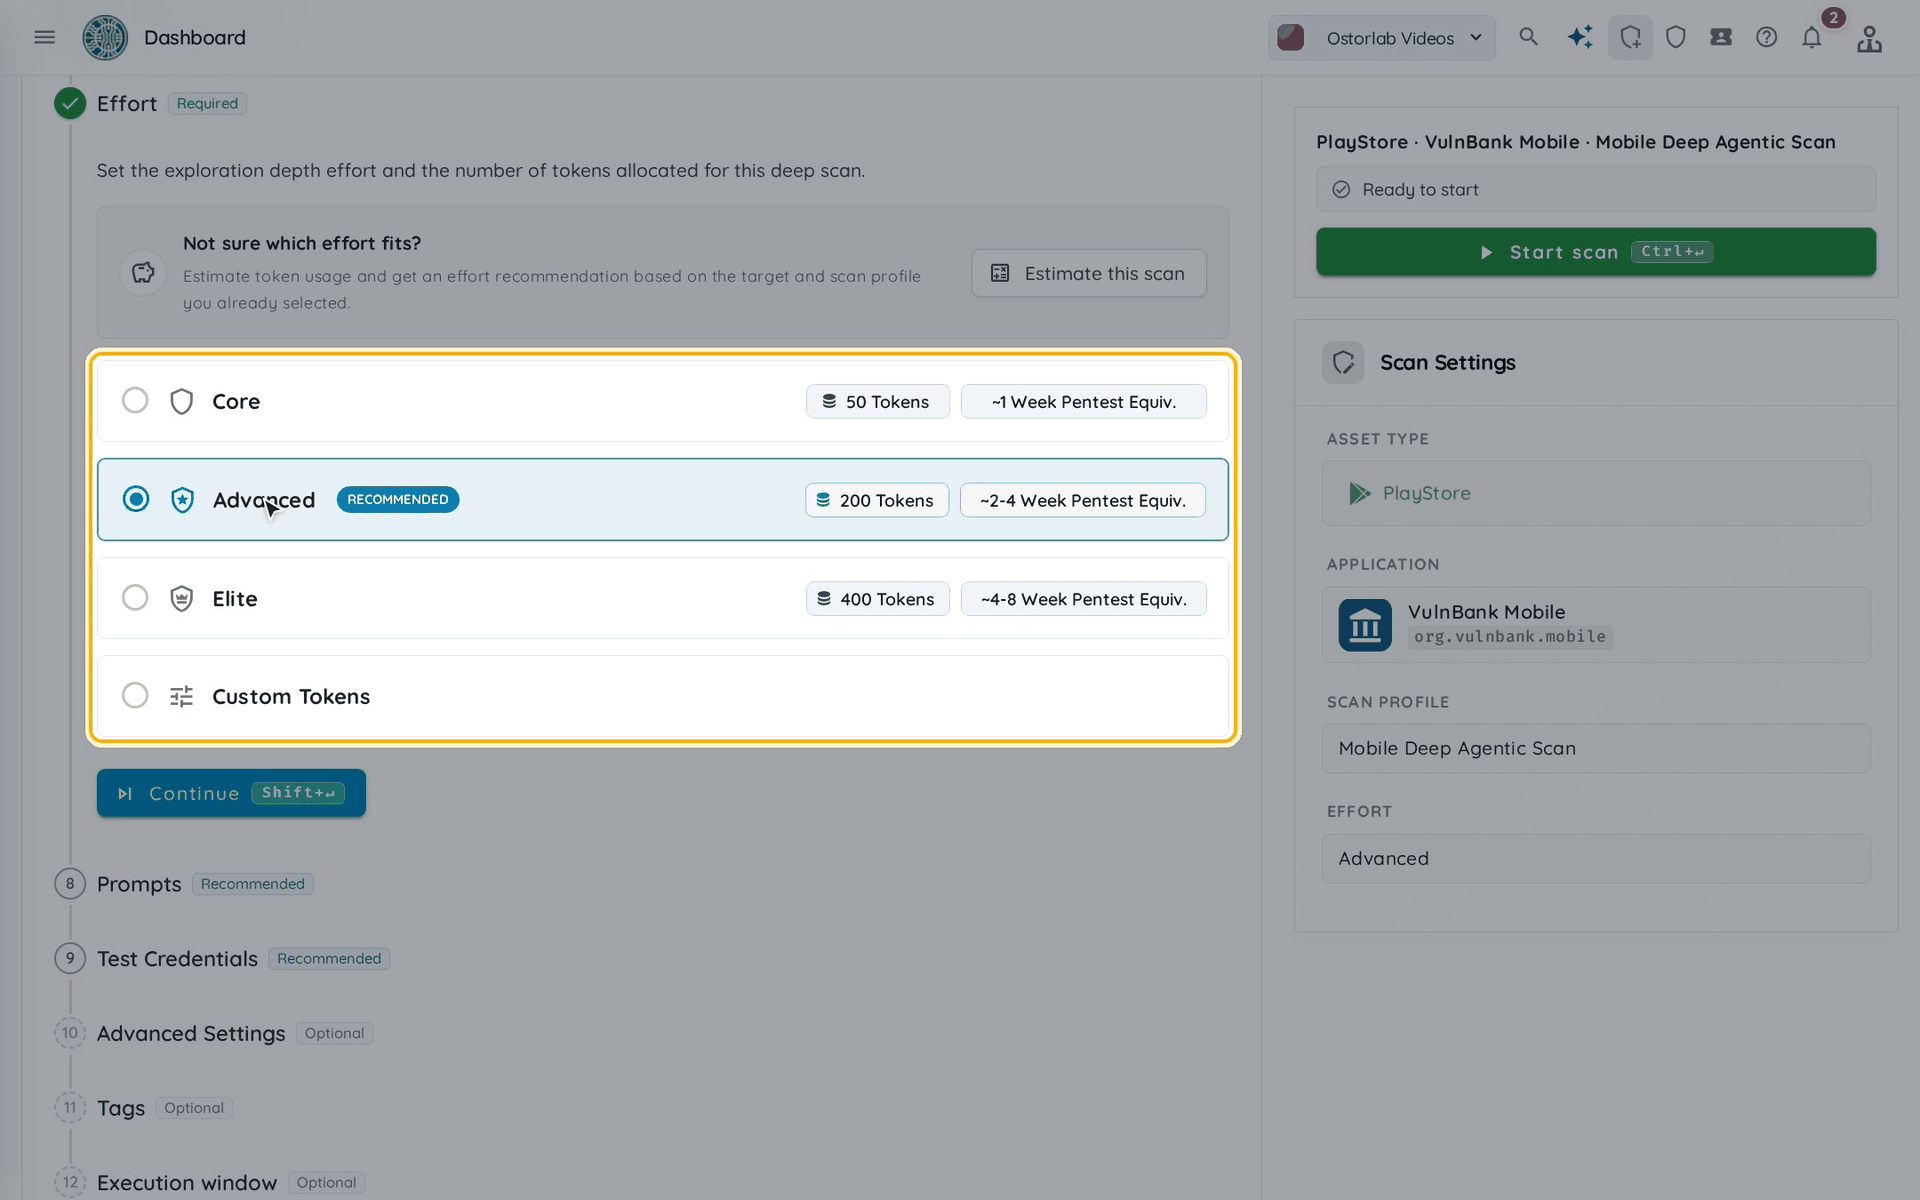
Configure el "Effort": la profundidad de exploración y la cantidad de tokens asignados al escaneo. Cada nivel se compara con un pentesting manual, es decir, con el tiempo que necesita un solo pentester para evaluar la misma cantidad de riesgos:
- "Core": aproximadamente 1 semana de pentesting.
- "Advanced": aproximadamente 2 a 4 semanas de pentesting.
- "Elite": aproximadamente 4 a 8 semanas de pentesting.
- "Custom Tokens": un presupuesto de tokens que usted mismo define.
Haga clic en "Estimate this scan" para obtener una estimación de tokens y una recomendación de esfuerzo para su objetivo. Haga clic en "Continue".
-
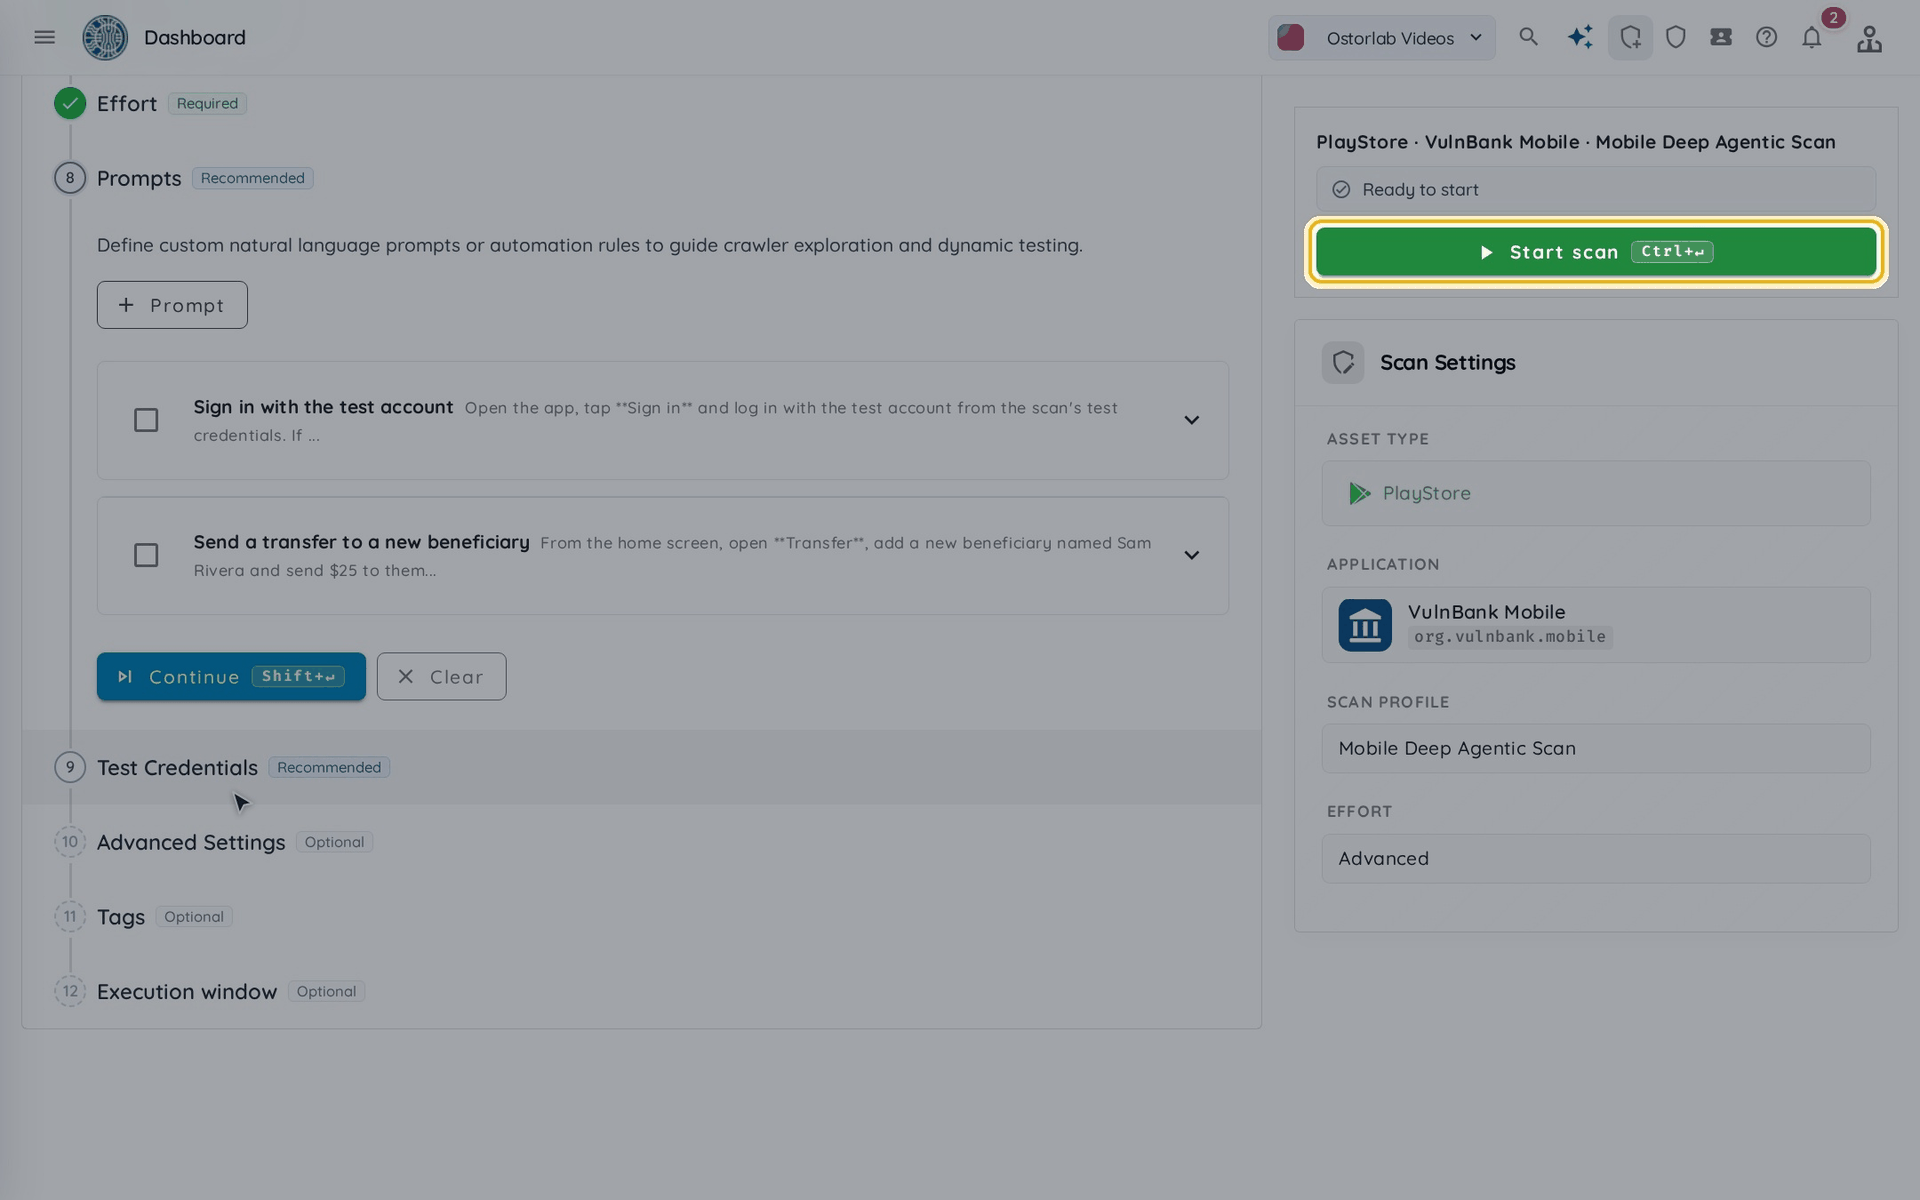
Los siguientes pasos son opcionales. Los prompts guían al Deep Agentic Scan sobre qué evaluar, y las credenciales de prueba permiten realizar pruebas autenticadas. También puede configurar ajustes avanzados, como las "Scope URLs regexes" para autorizar (whitelist) URLs específicas a escanear, y etiquetas.
-
Haga clic en "Start scan" para iniciar el escaneo.
-
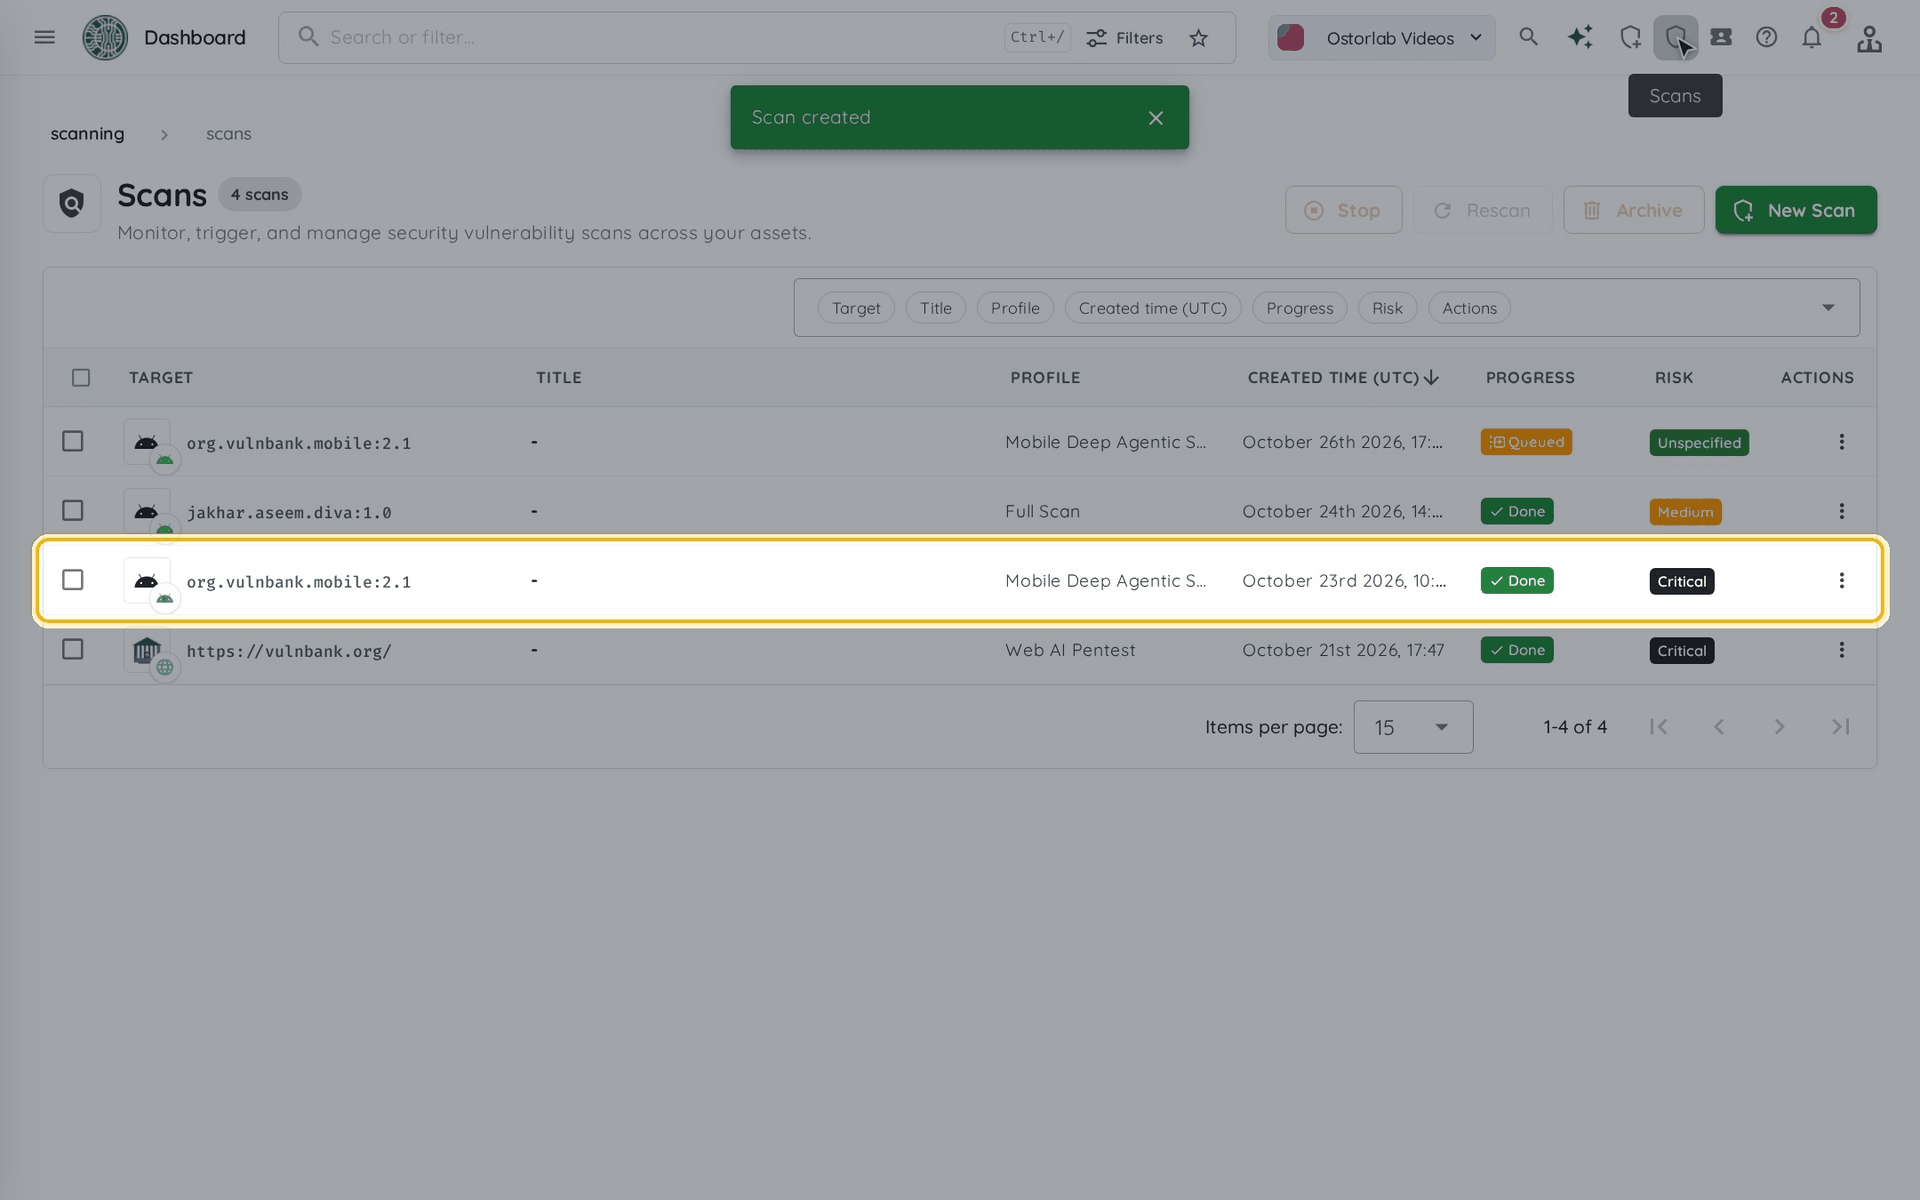
Siga el escaneo desde "Scans" en la barra superior y ábralo cuando haya terminado.
-
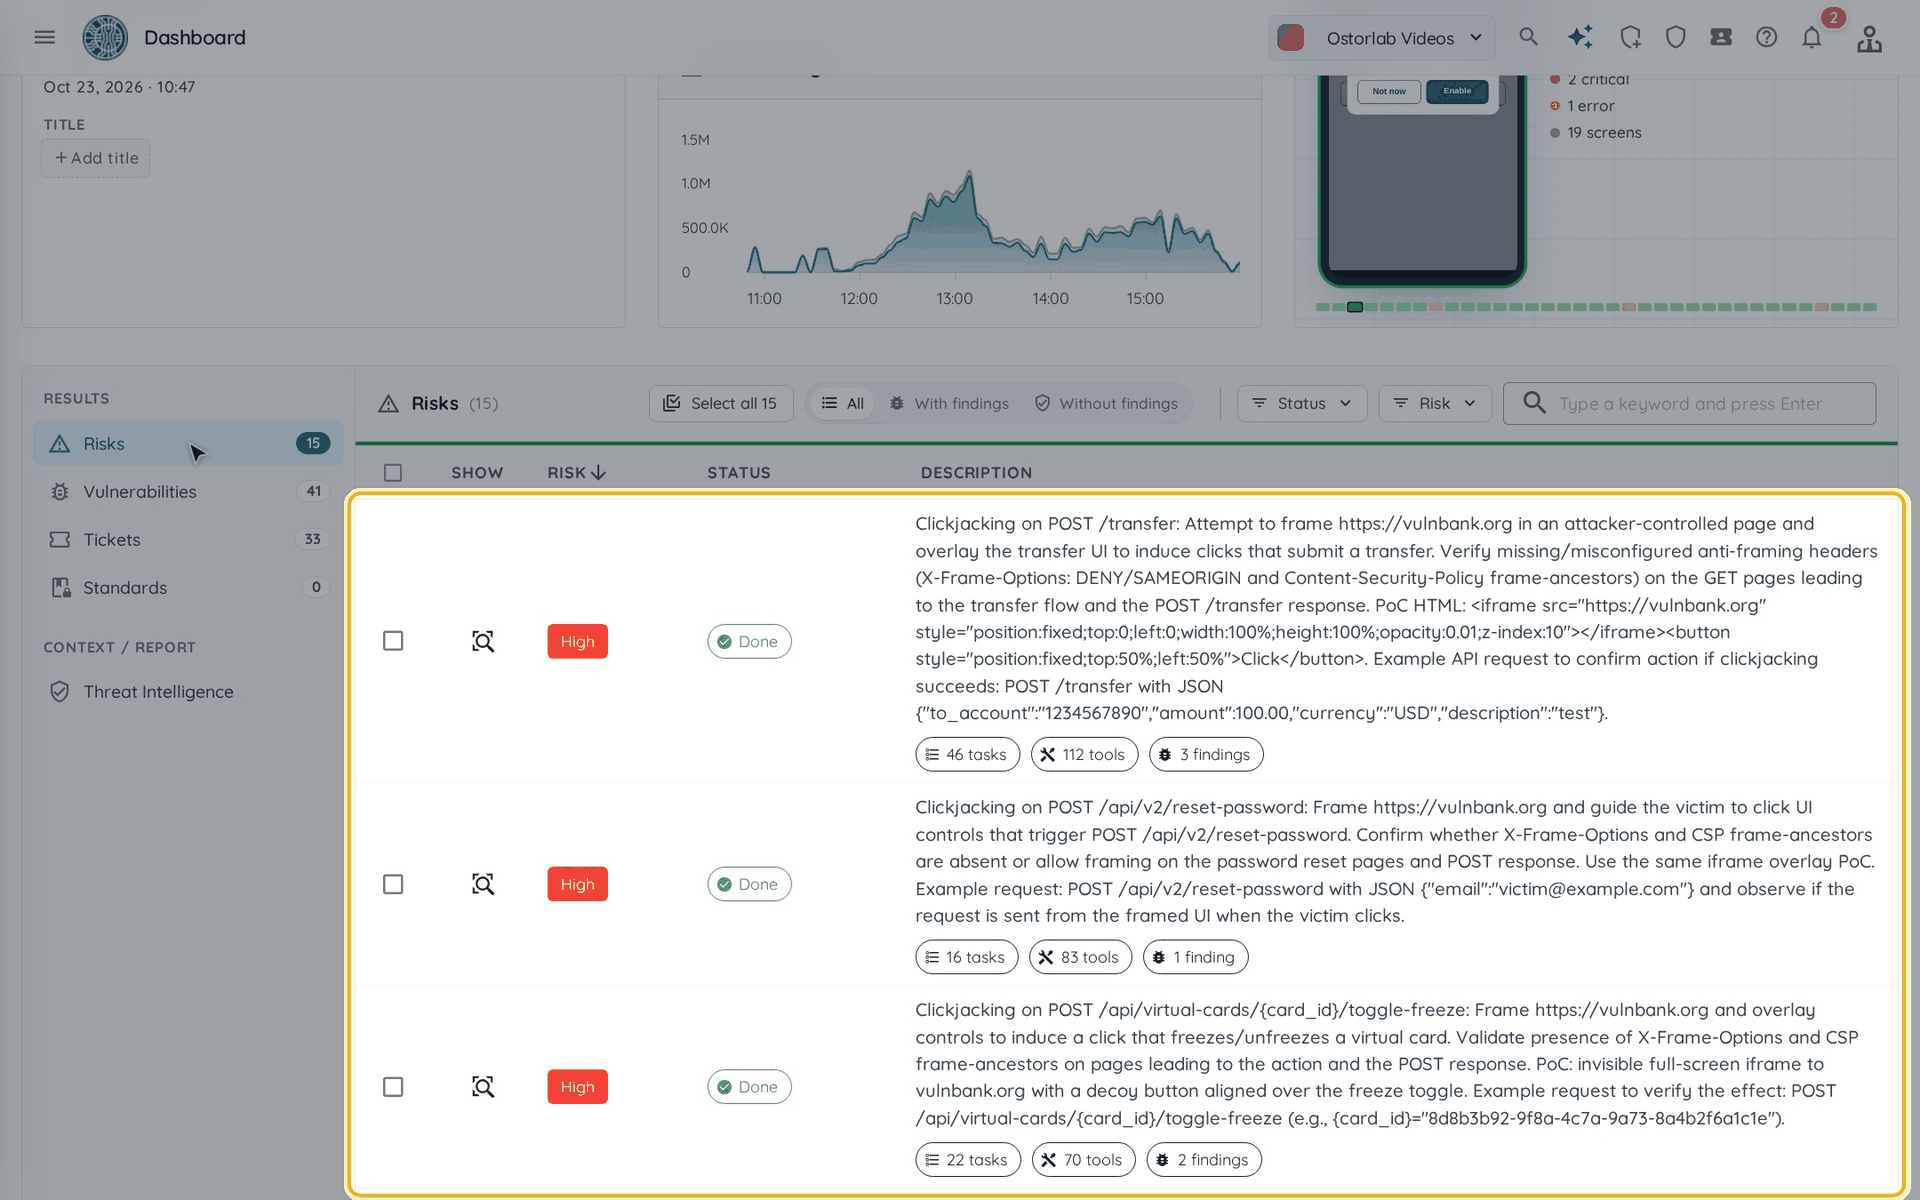
"Risks" enumera cada ruta de ataque que evaluaron los agentes, con su calificación de riesgo y su estado.
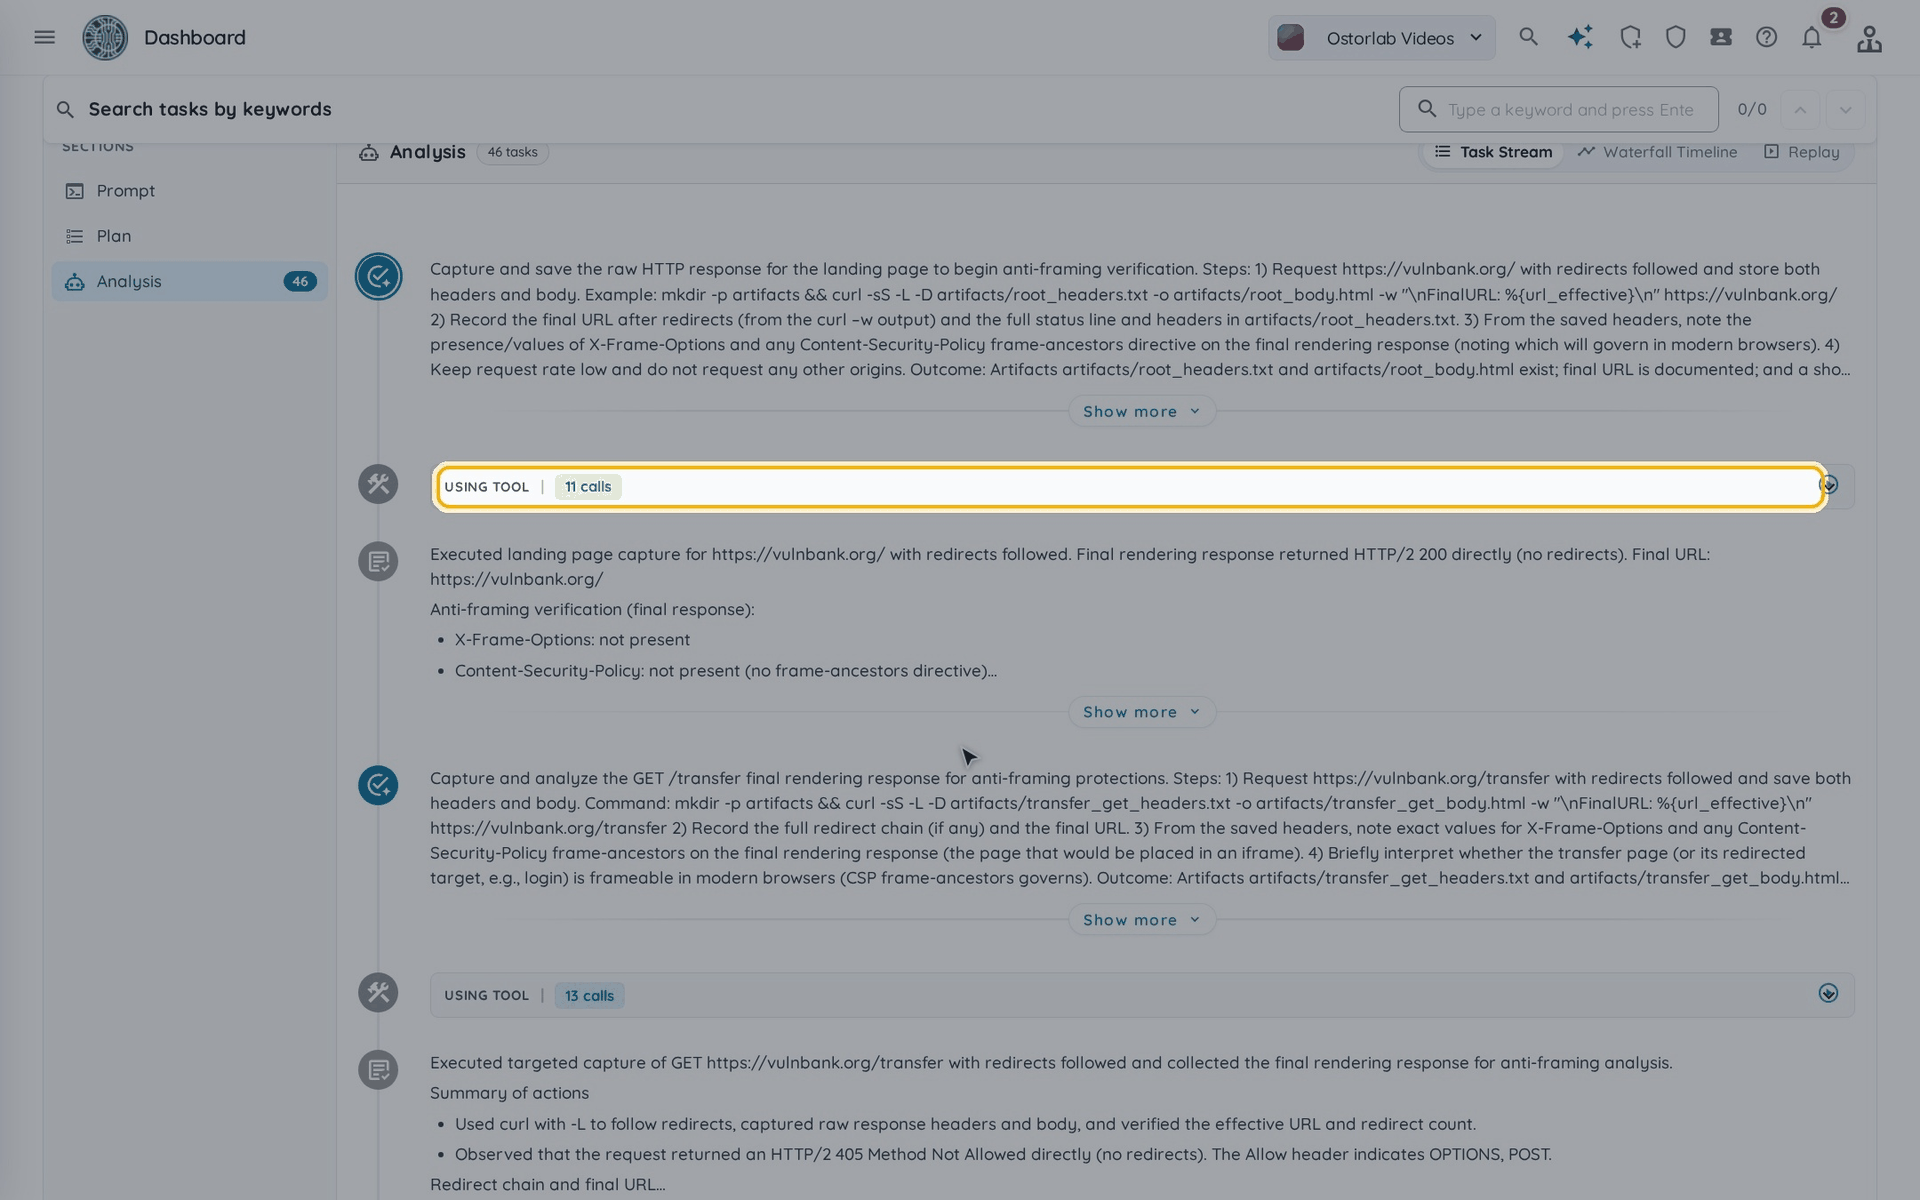
Abra un riesgo para explorar su ruta de Transparent Attack Validation: las decisiones exactas, las salidas de las herramientas y los pasos tomados por el agente de IA para validar las vulnerabilidades.
-
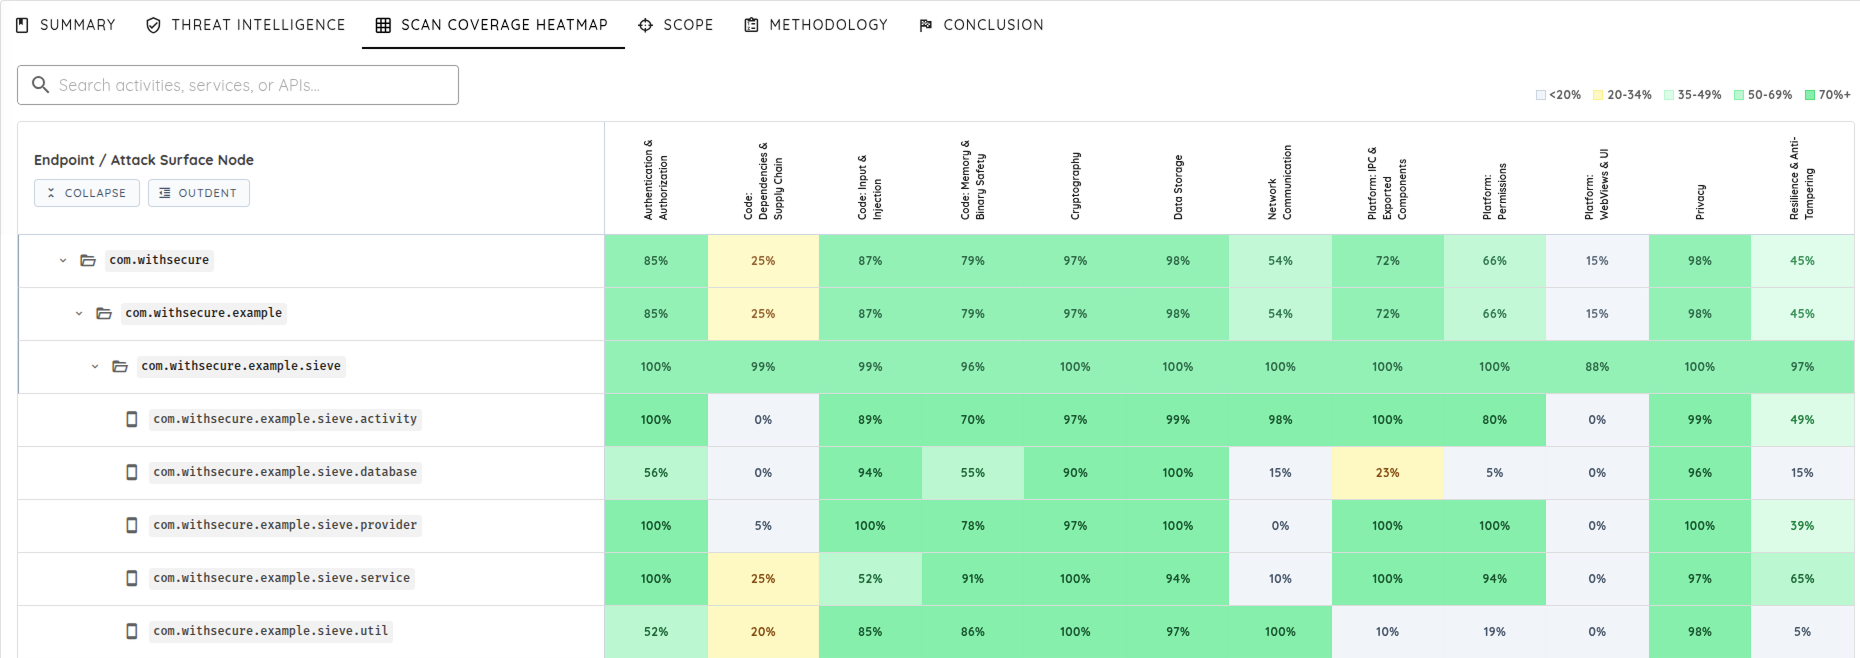
Abra el Scan Coverage Heatmap, que proporciona una vista visual de la cobertura de las pruebas a través de los componentes de la aplicación y las categorías de seguridad. Esto ayuda a los equipos a comprender qué áreas de la aplicación recibieron un análisis más profundo, dónde fue limitada la cobertura y cómo evoluciona la cobertura a lo largo de las distintas evaluaciones.
Nota: El procesamiento de escaneos históricos (Historical Scan Processing) está habilitado de forma predeterminada. El escáner recuerda hallazgos previos y rutas de ataque validadas, enfocando los escaneos posteriores en funcionalidades nuevas o modificadas para obtener una cobertura incremental y acumulativa.
Este tutorial ha demostrado cómo crear un Mobile Deep Agentic Scan desde la tienda o mediante la carga de un archivo.