Descubrir activos
Descubrimiento de activos
El descubrimiento de activos es un proceso continuo que encuentra nuevos activos a medida que aparecen. Esta guía le acompaña en este proceso.
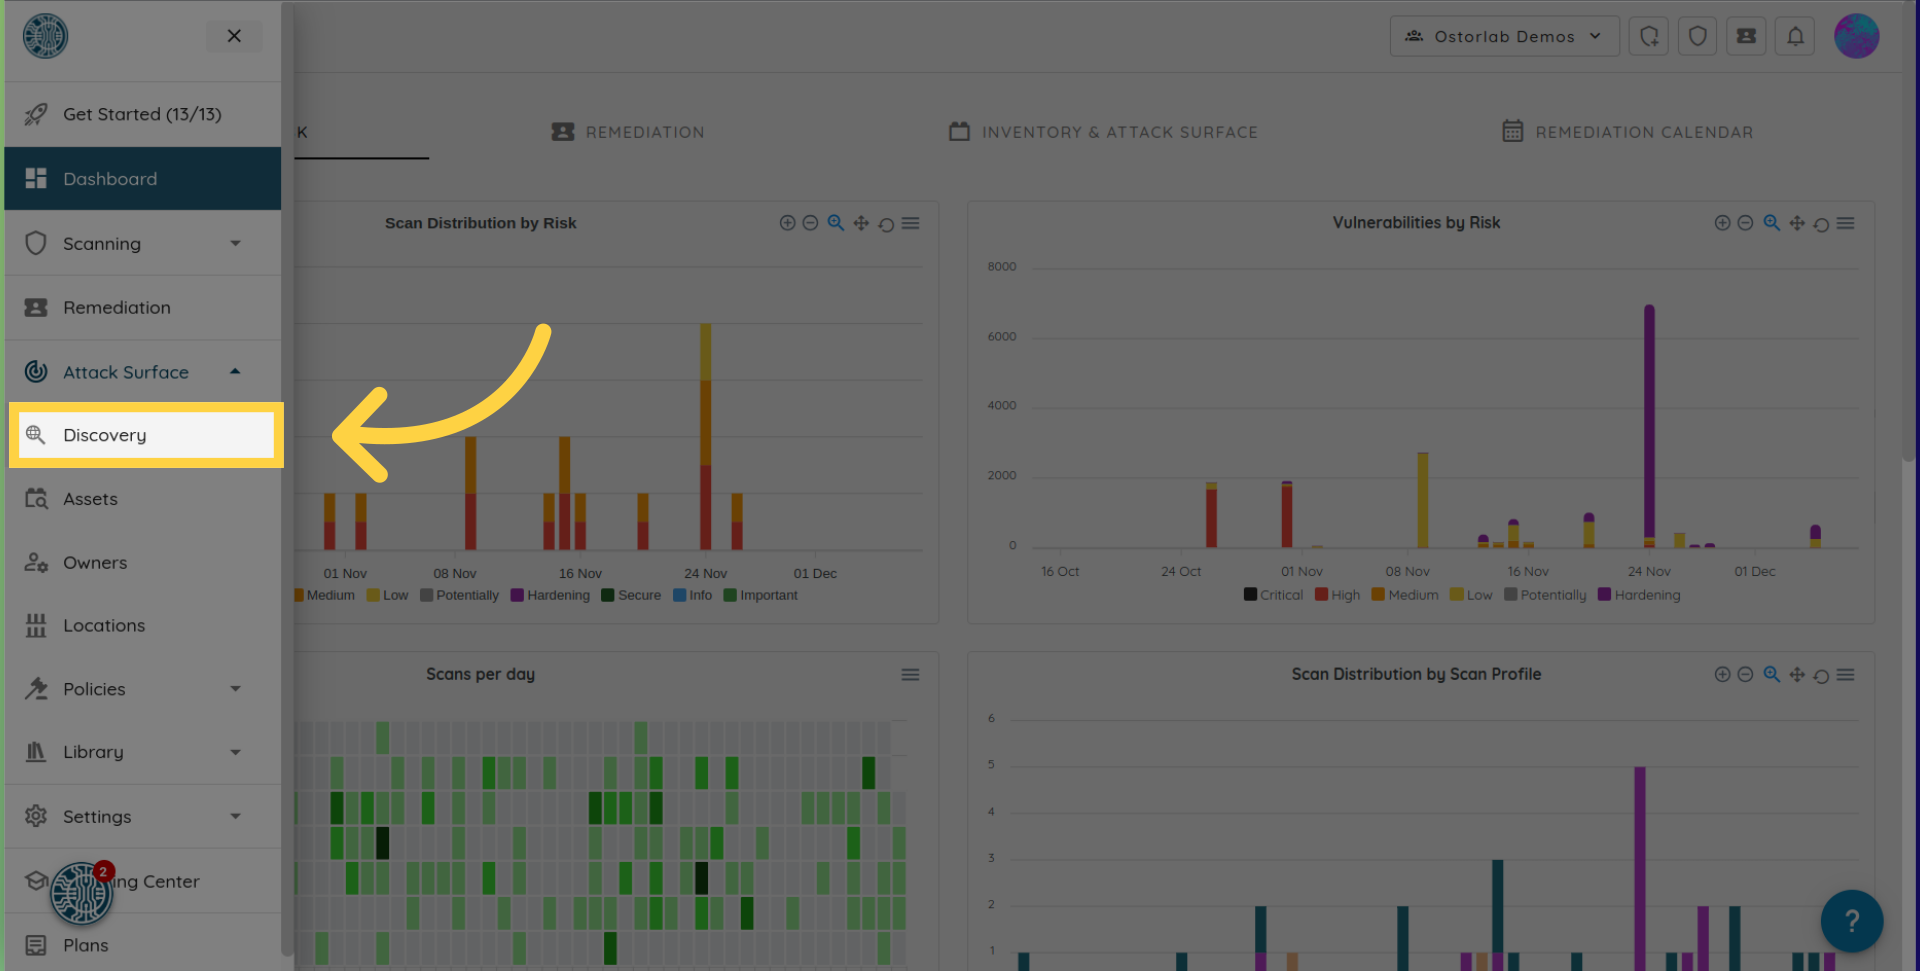
En el menú, abra Attack Surface y luego Discovery.
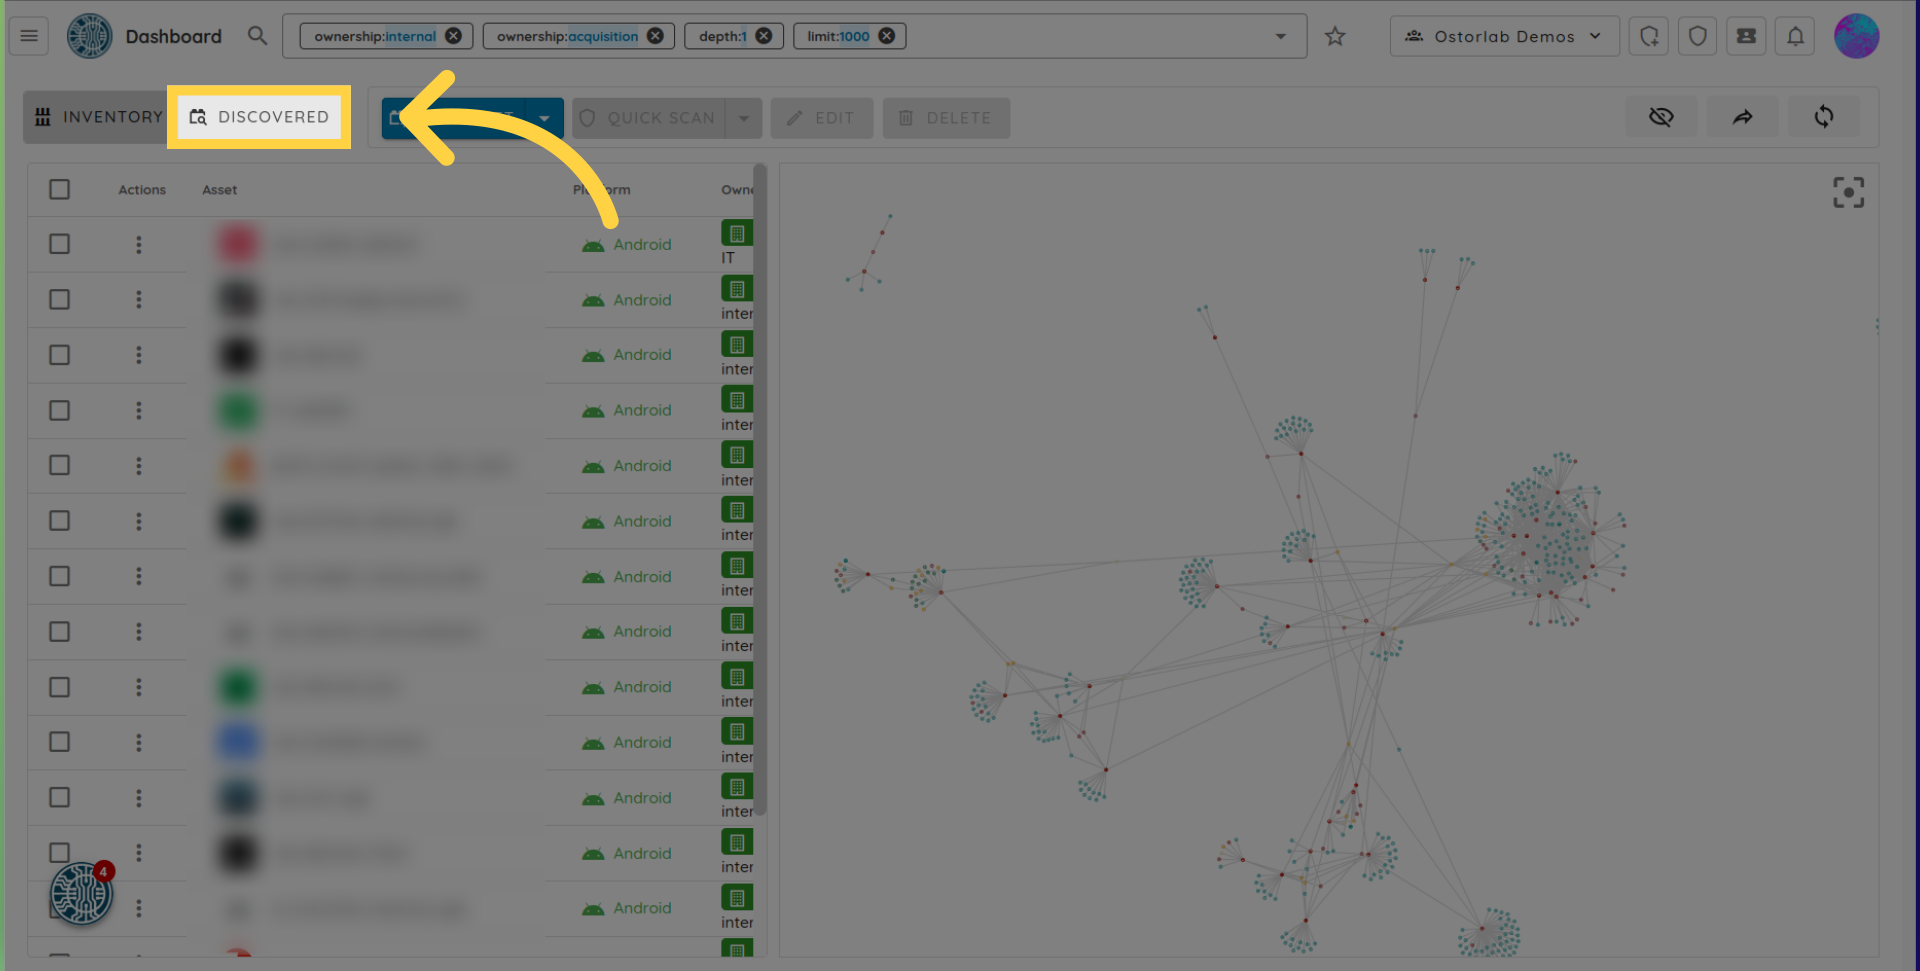
Seleccione Discovered Assets para revisar los candidatos.
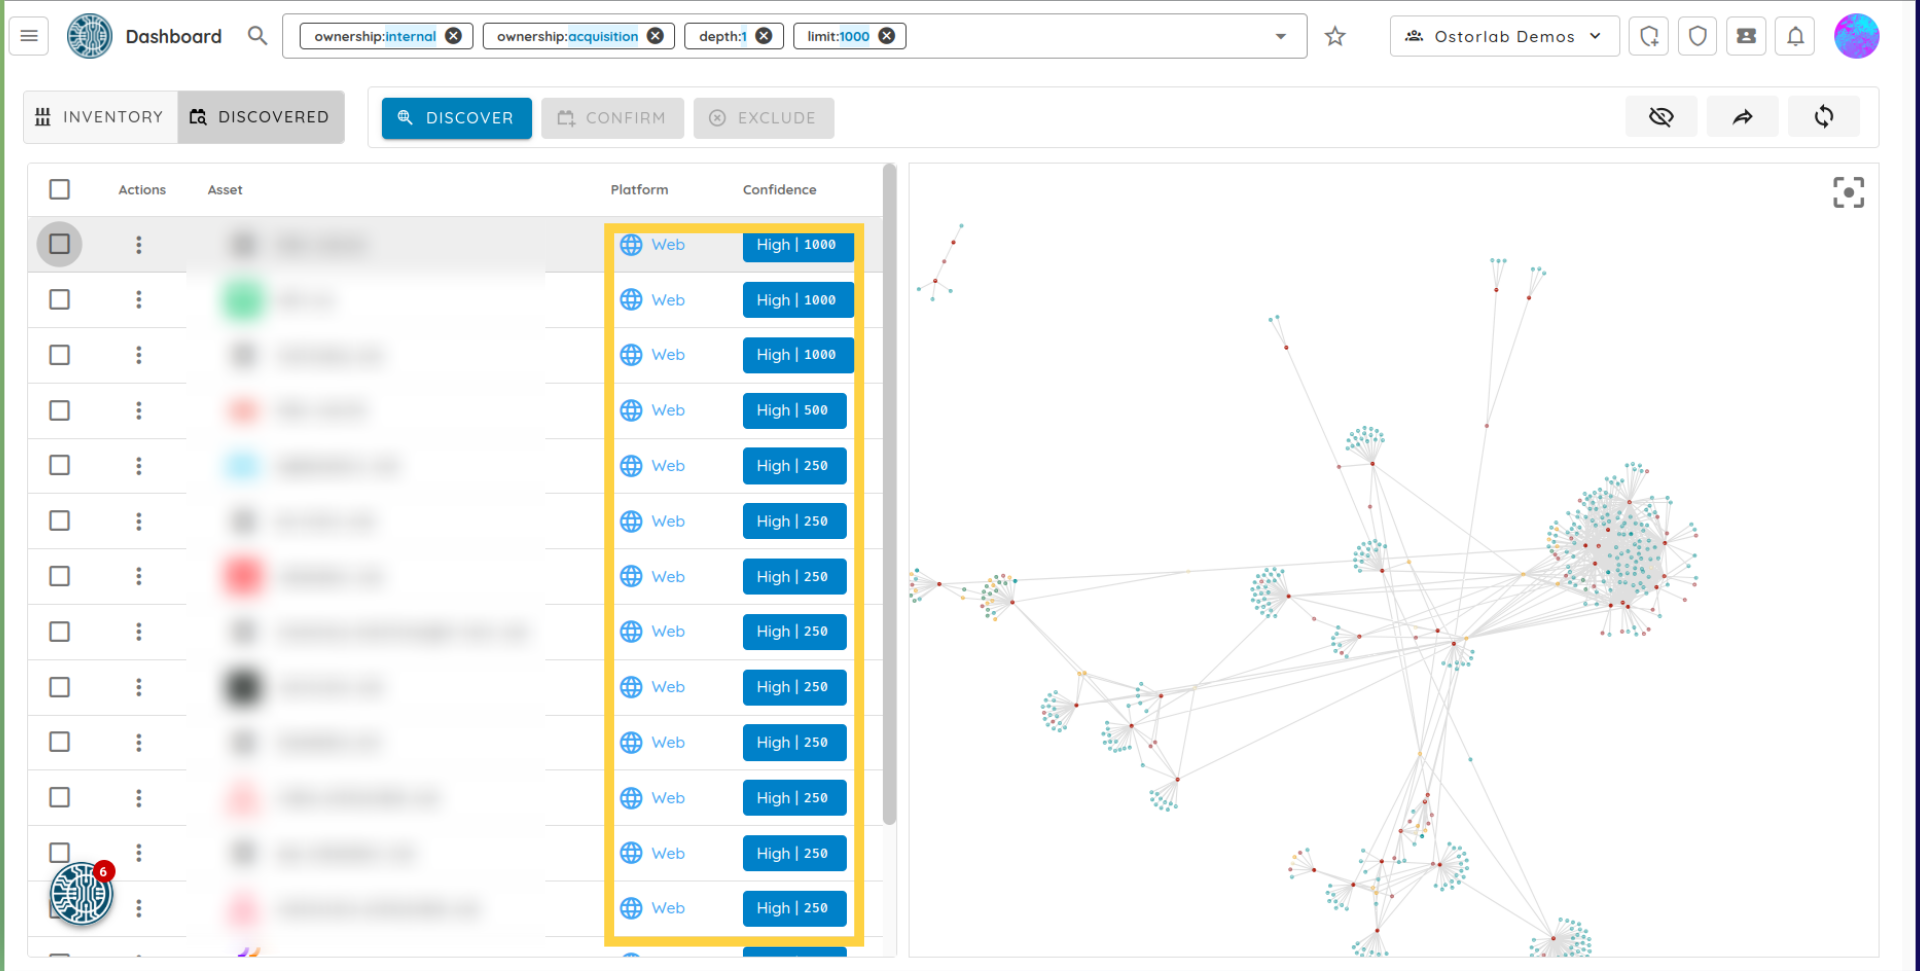
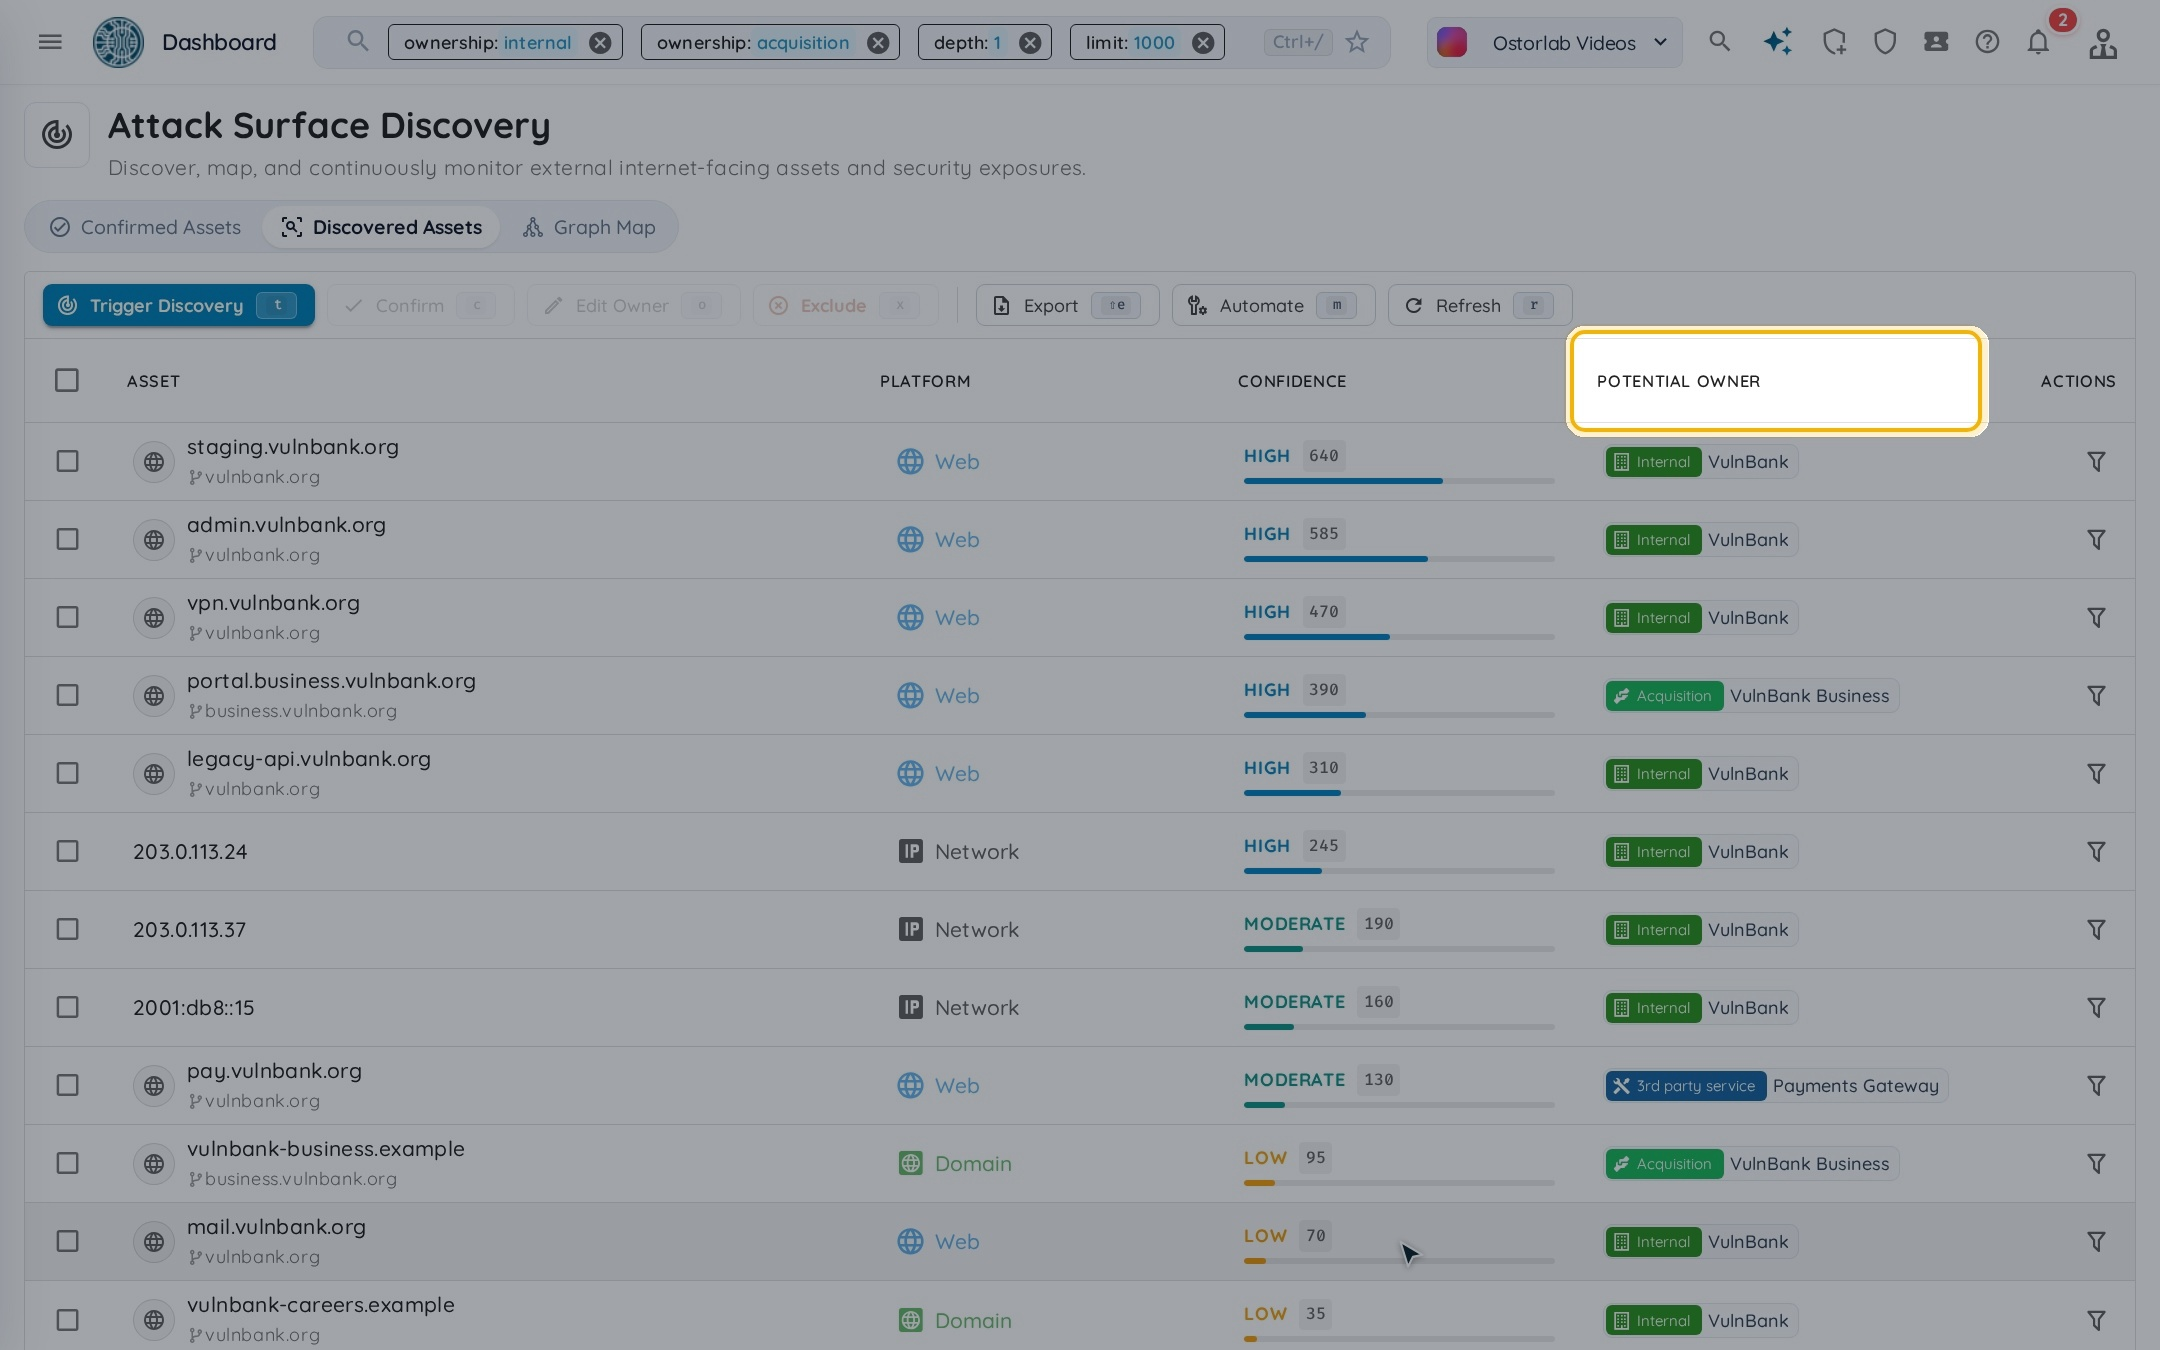
Discovered Assets muestra los activos potenciales, ordenados por nivel de confianza: High, Moderate o Low. Cada nivel refleja la probabilidad de que un activo pertenezca a la misma organización que los activos confirmados. Cada activo muestra también un propietario potencial.
Cuantos más activos se confirman, mejor aprende la plataforma cómo se estructura una organización y mejores recomendaciones puede hacer.
Confirmar activos descubiertos
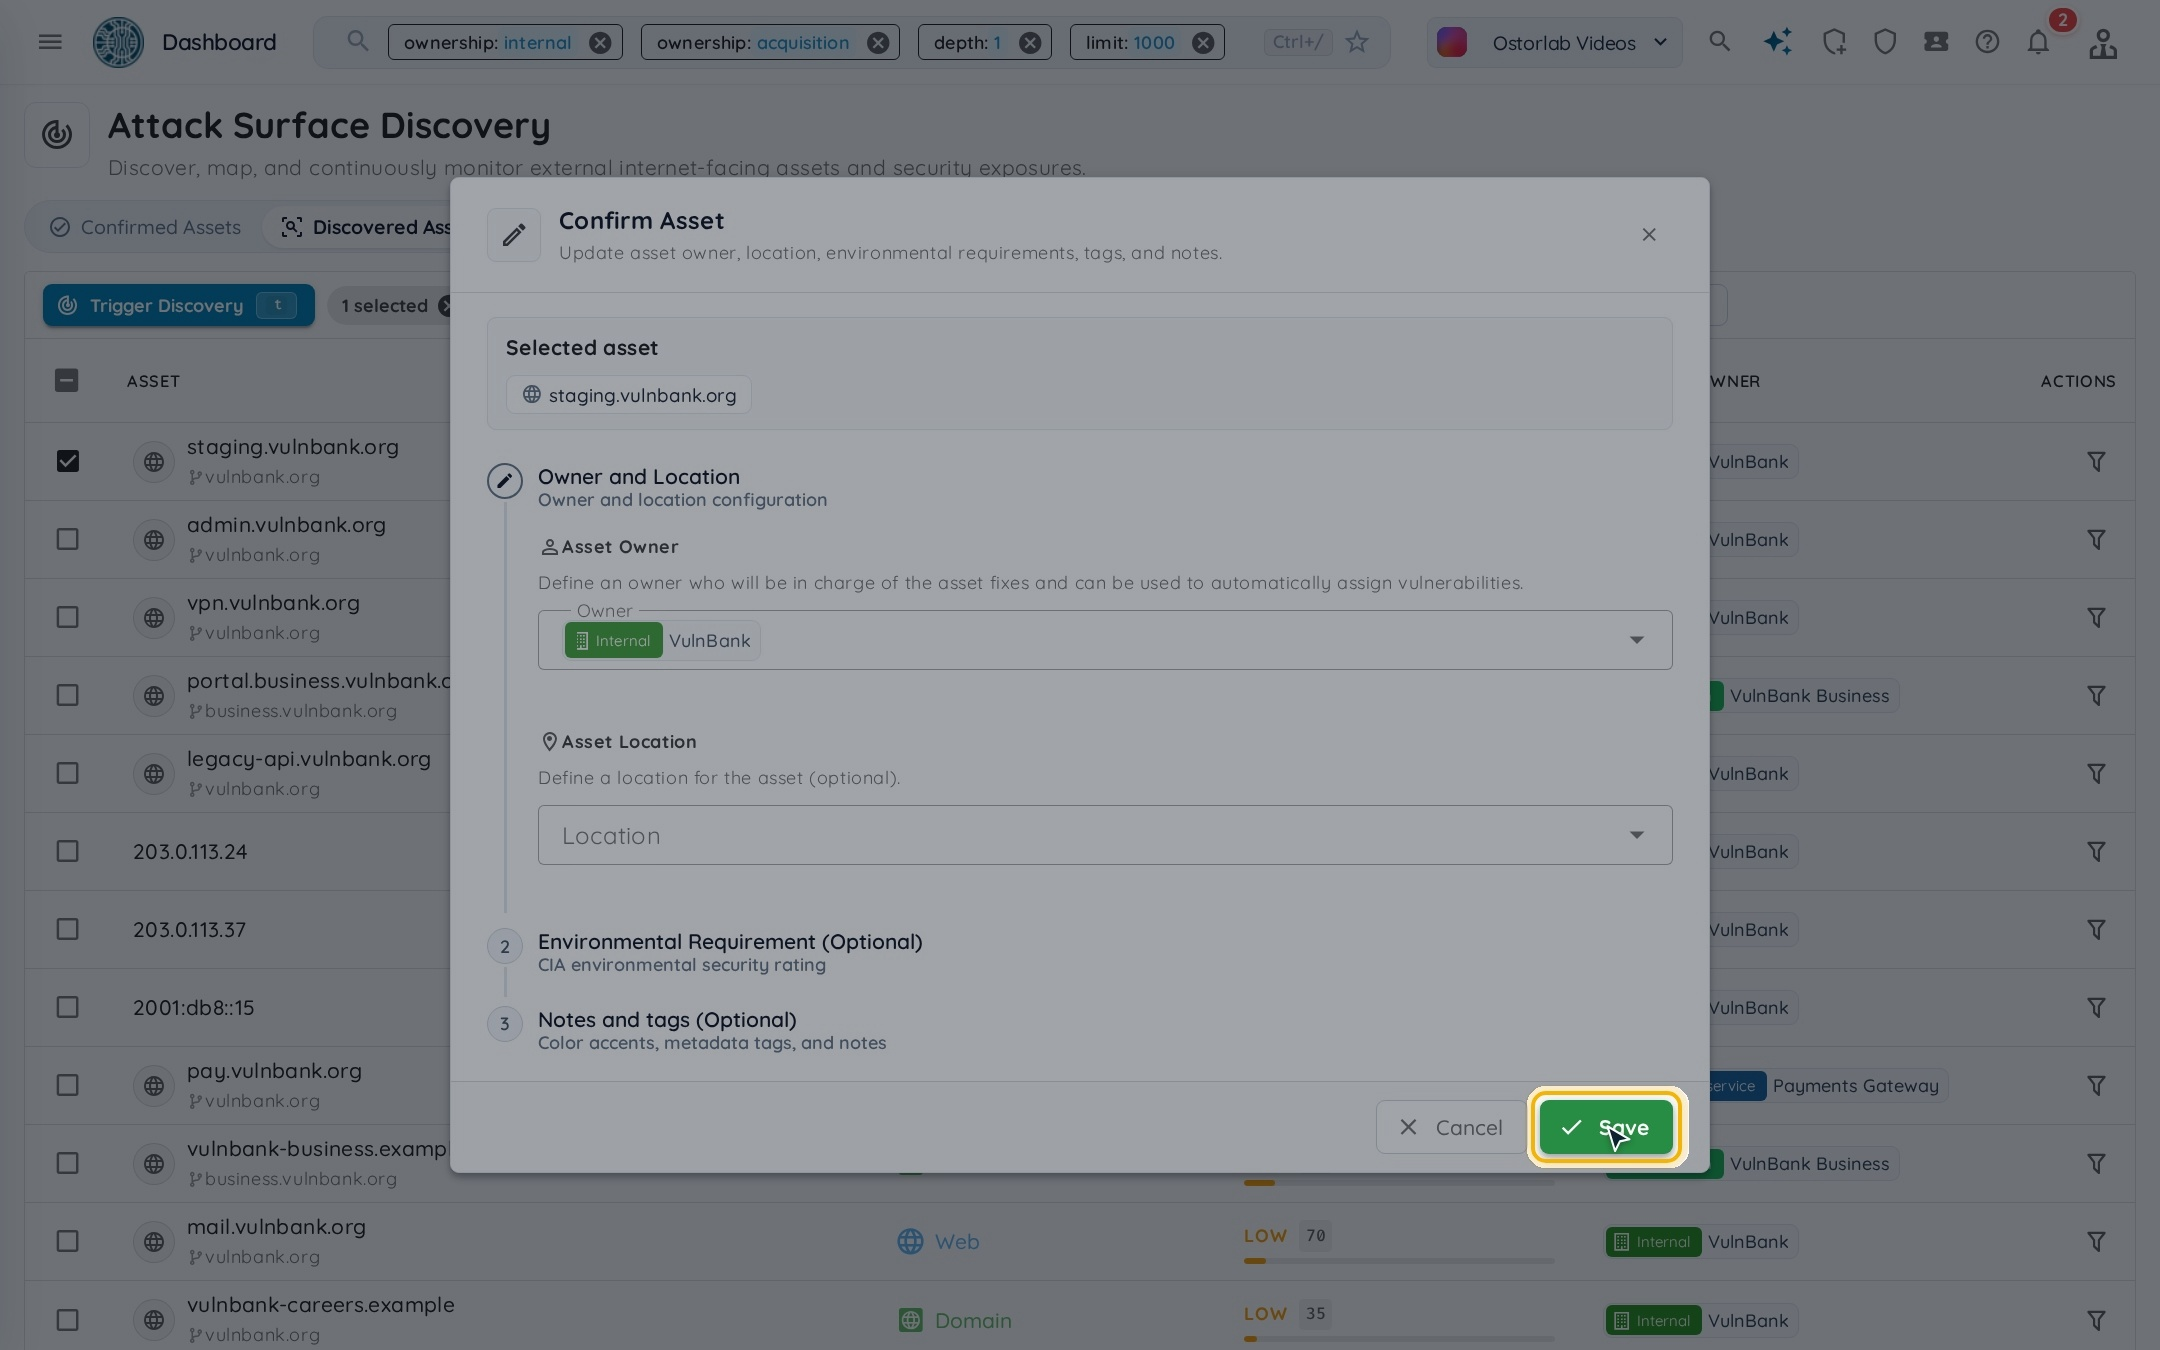
Confirmar un activo indica que pertenece a su organización y mejora el descubrimiento futuro. Seleccione los activos que le pertenecen y haga clic en Confirm; después de guardar, pasan a Confirmed Assets.
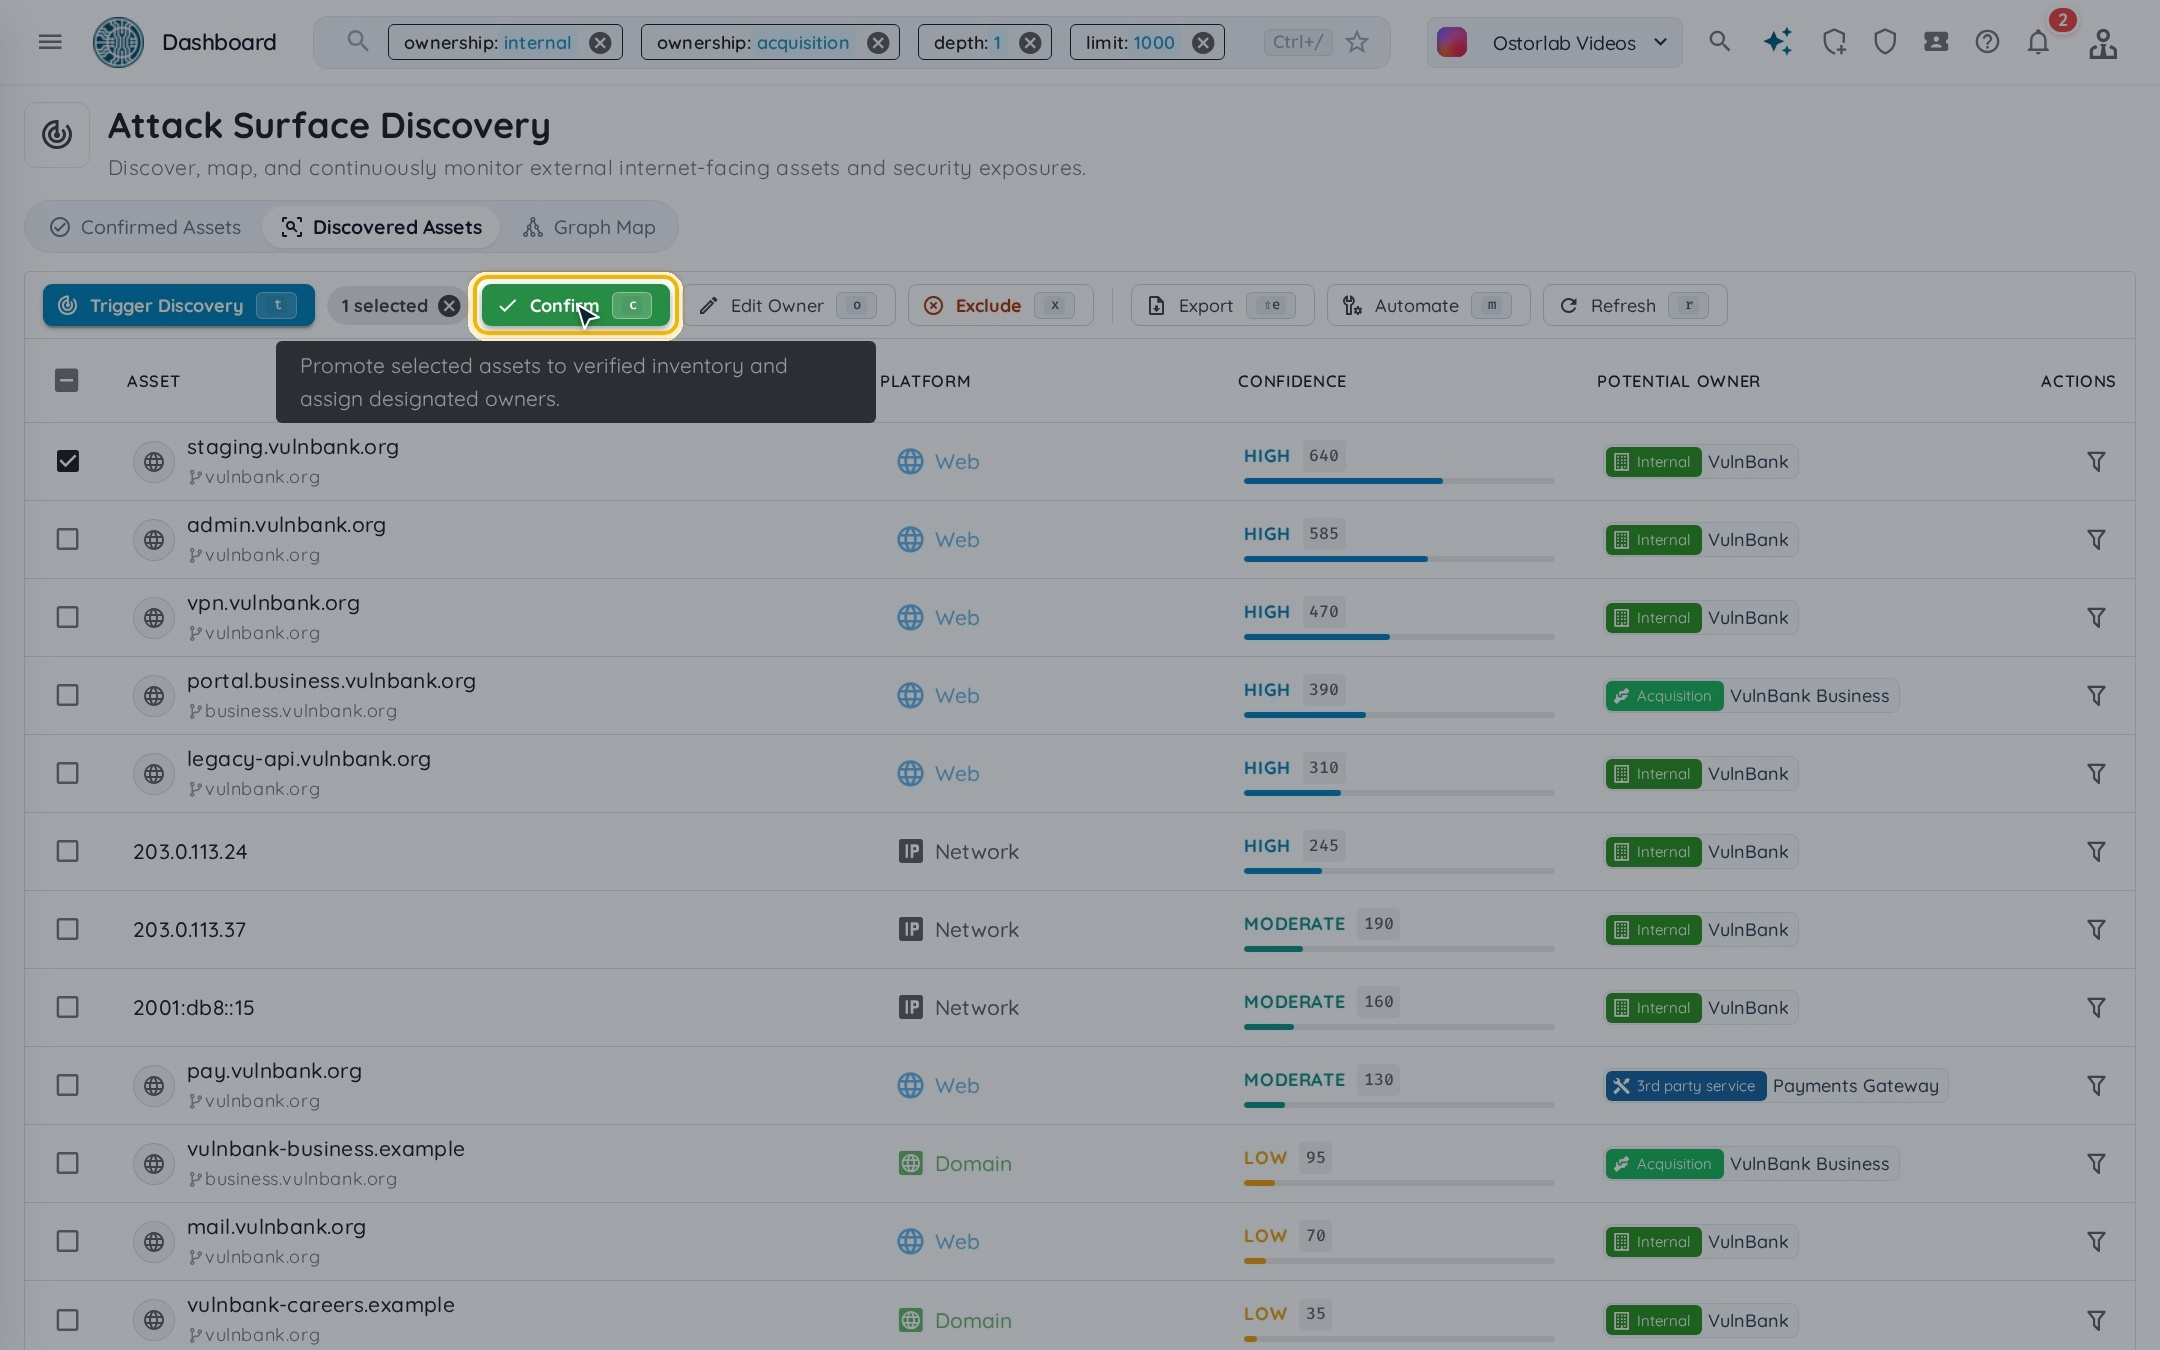
En Confirm Asset, compruebe el propietario y haga clic en Save. También puede definir una ubicación, requisitos de disponibilidad, confidencialidad e integridad, etiquetas y notas. Los activos pasan a Confirmed Assets.
Excluir activos descubiertos
Para excluir activos, selecciónelos, haga clic en Exclude y confirme. Salen de la lista de activos descubiertos.
Los activos descubiertos también pueden excluirse descalificando cualquiera de sus conexiones. Por ejemplo, un nombre de dominio con un CNAME que apunta a un servicio de alojamiento.
Hay que excluir el servicio de alojamiento para descalificar los activos que apuntan al mismo proveedor de alojamiento. Esto puede incluir servicios de terceros
como un servicio DNS, una CDN o un proveedor SaaS.
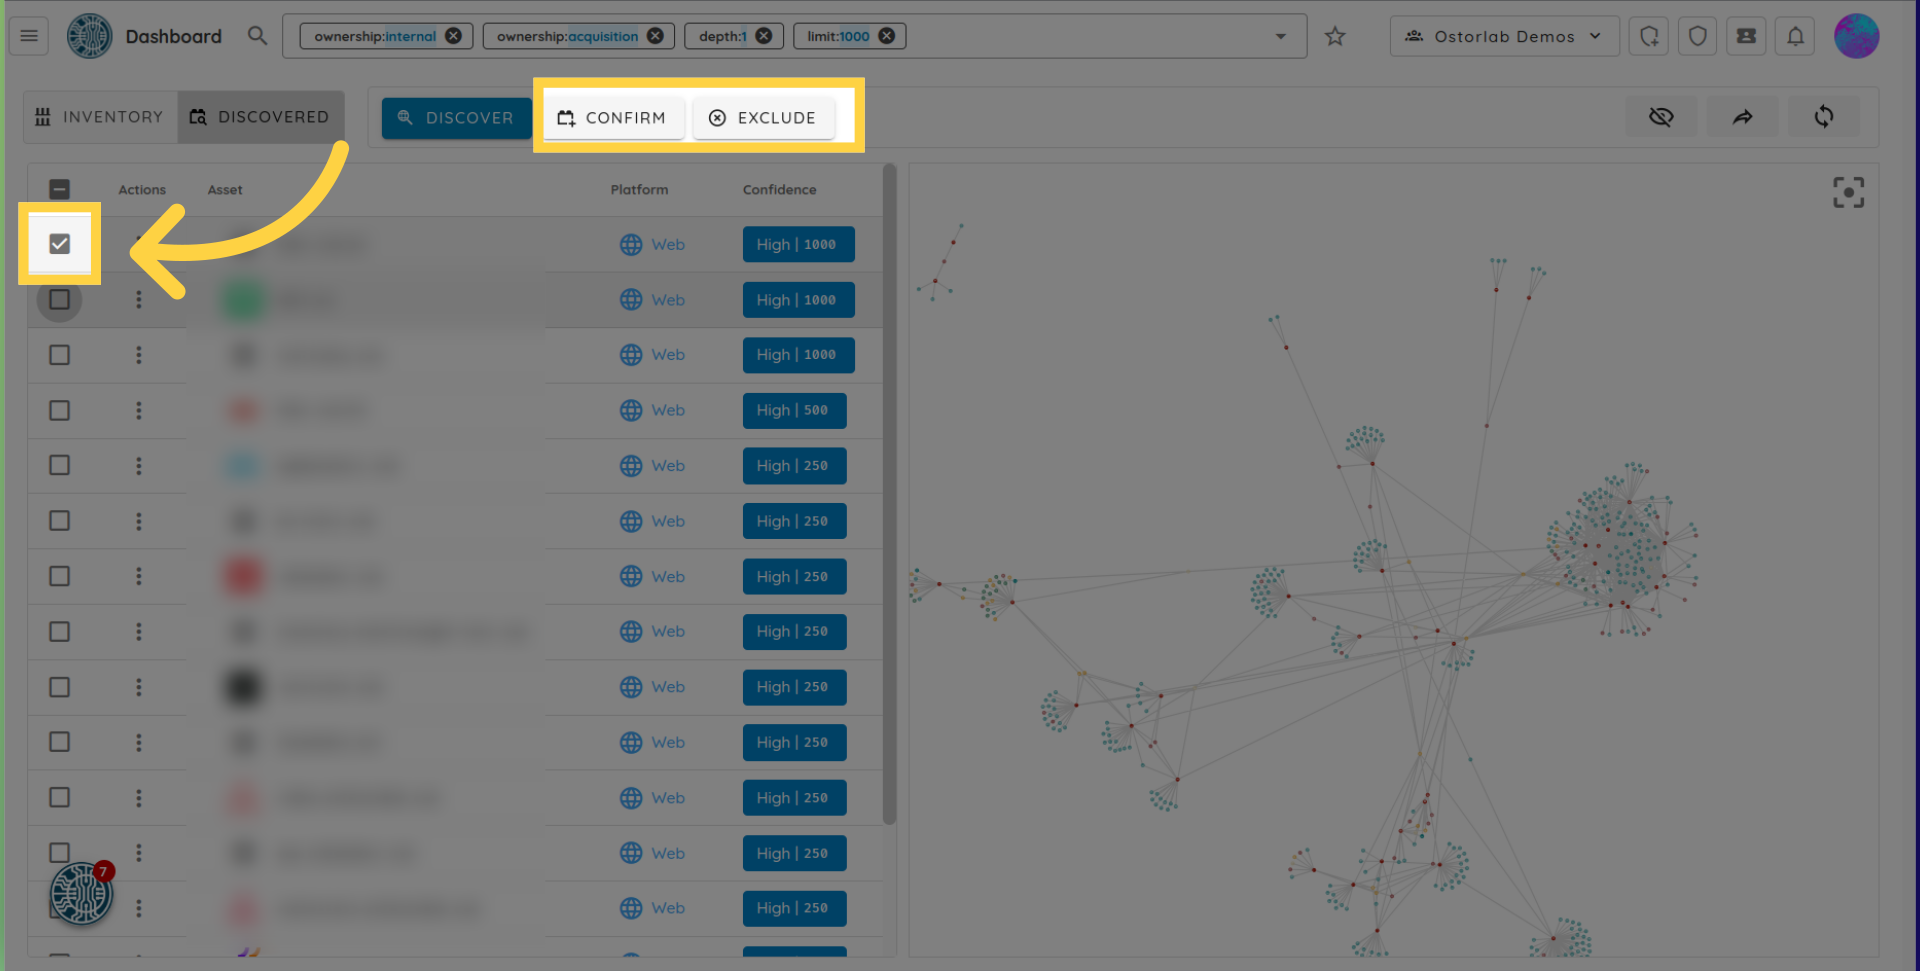
Los activos descubiertos son de varios tipos: dominio, subdominio, IP, aplicación móvil, organización, dirección, geolocalización, TLD, persona, correo electrónico, ASN, etc.
También pueden confirmarse como pertenecientes a la organización para ajustar el algoritmo de descubrimiento. Por ejemplo, si se confirma que un correo electrónico pertenece a una organización, todos los registros Whois que apuntan a esa dirección se califican como nodos potenciales.