アセットの検出
アセットの検出について
アセットの検出は、新しいアセットが現れるたびに見つける継続的なプロセスです。 このガイドでは、その流れを説明します。
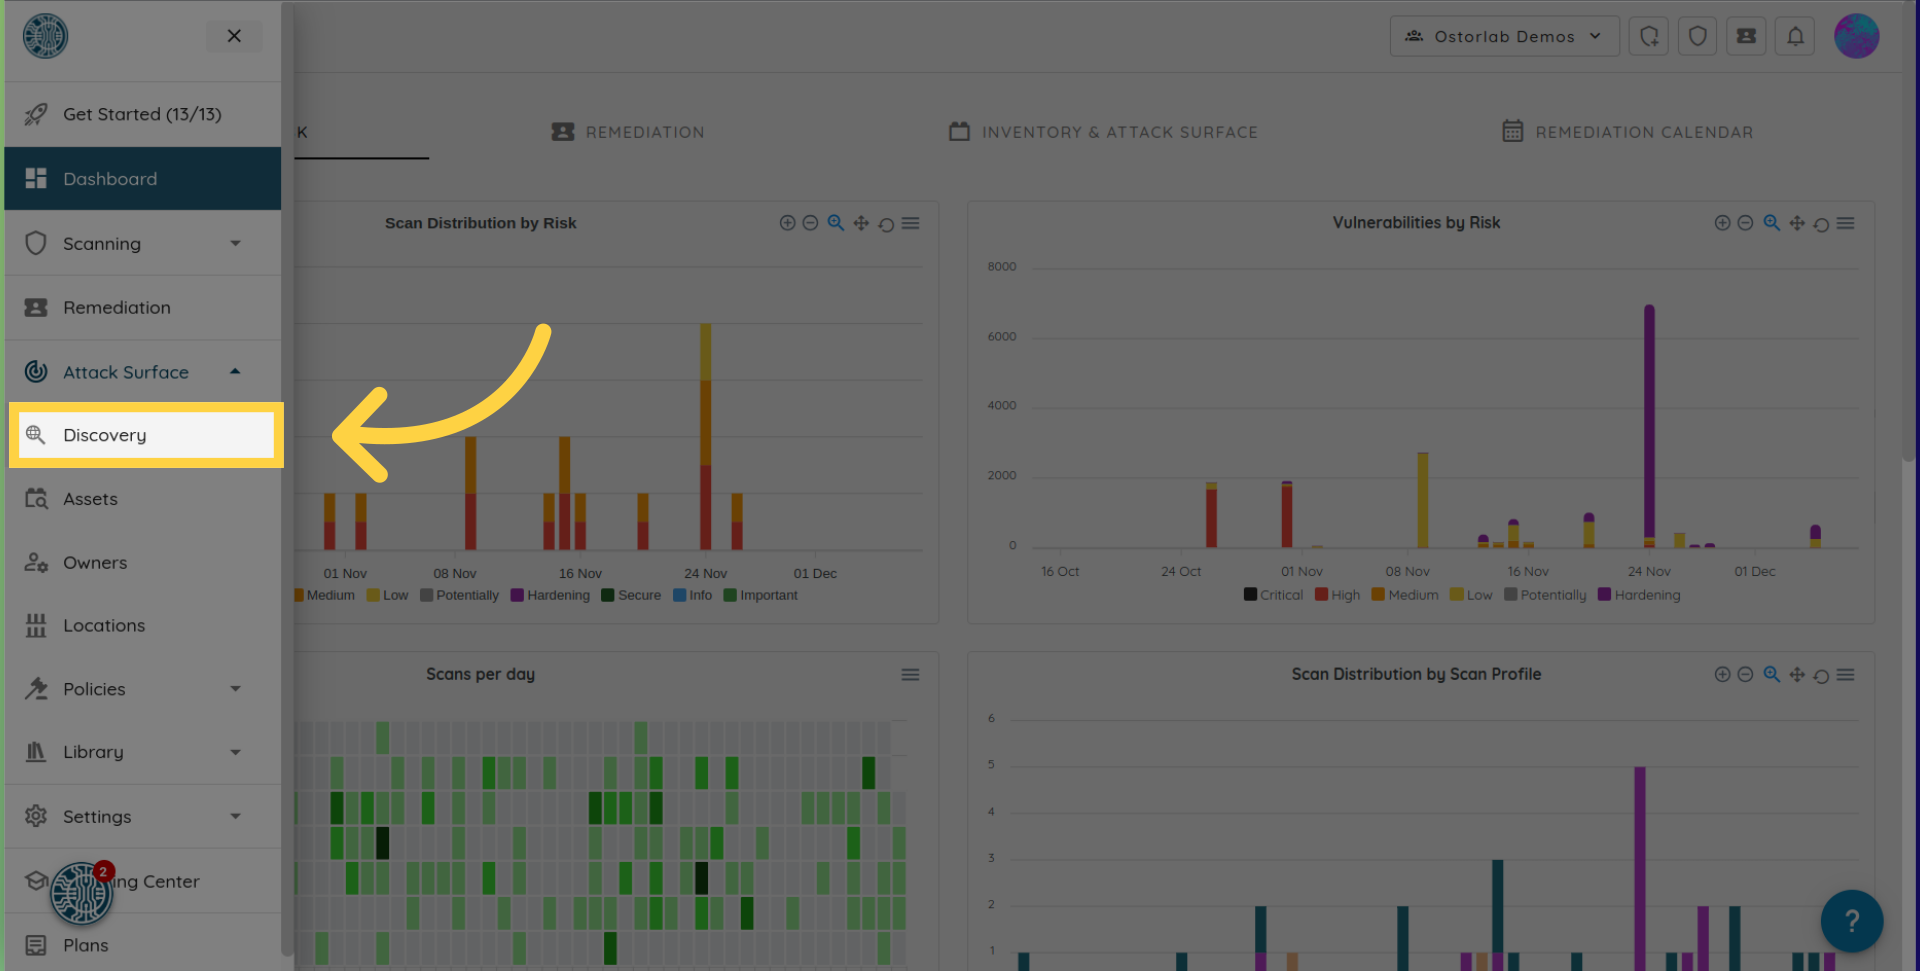
メニューで Attack Surface を開き、Discovery を選択します。
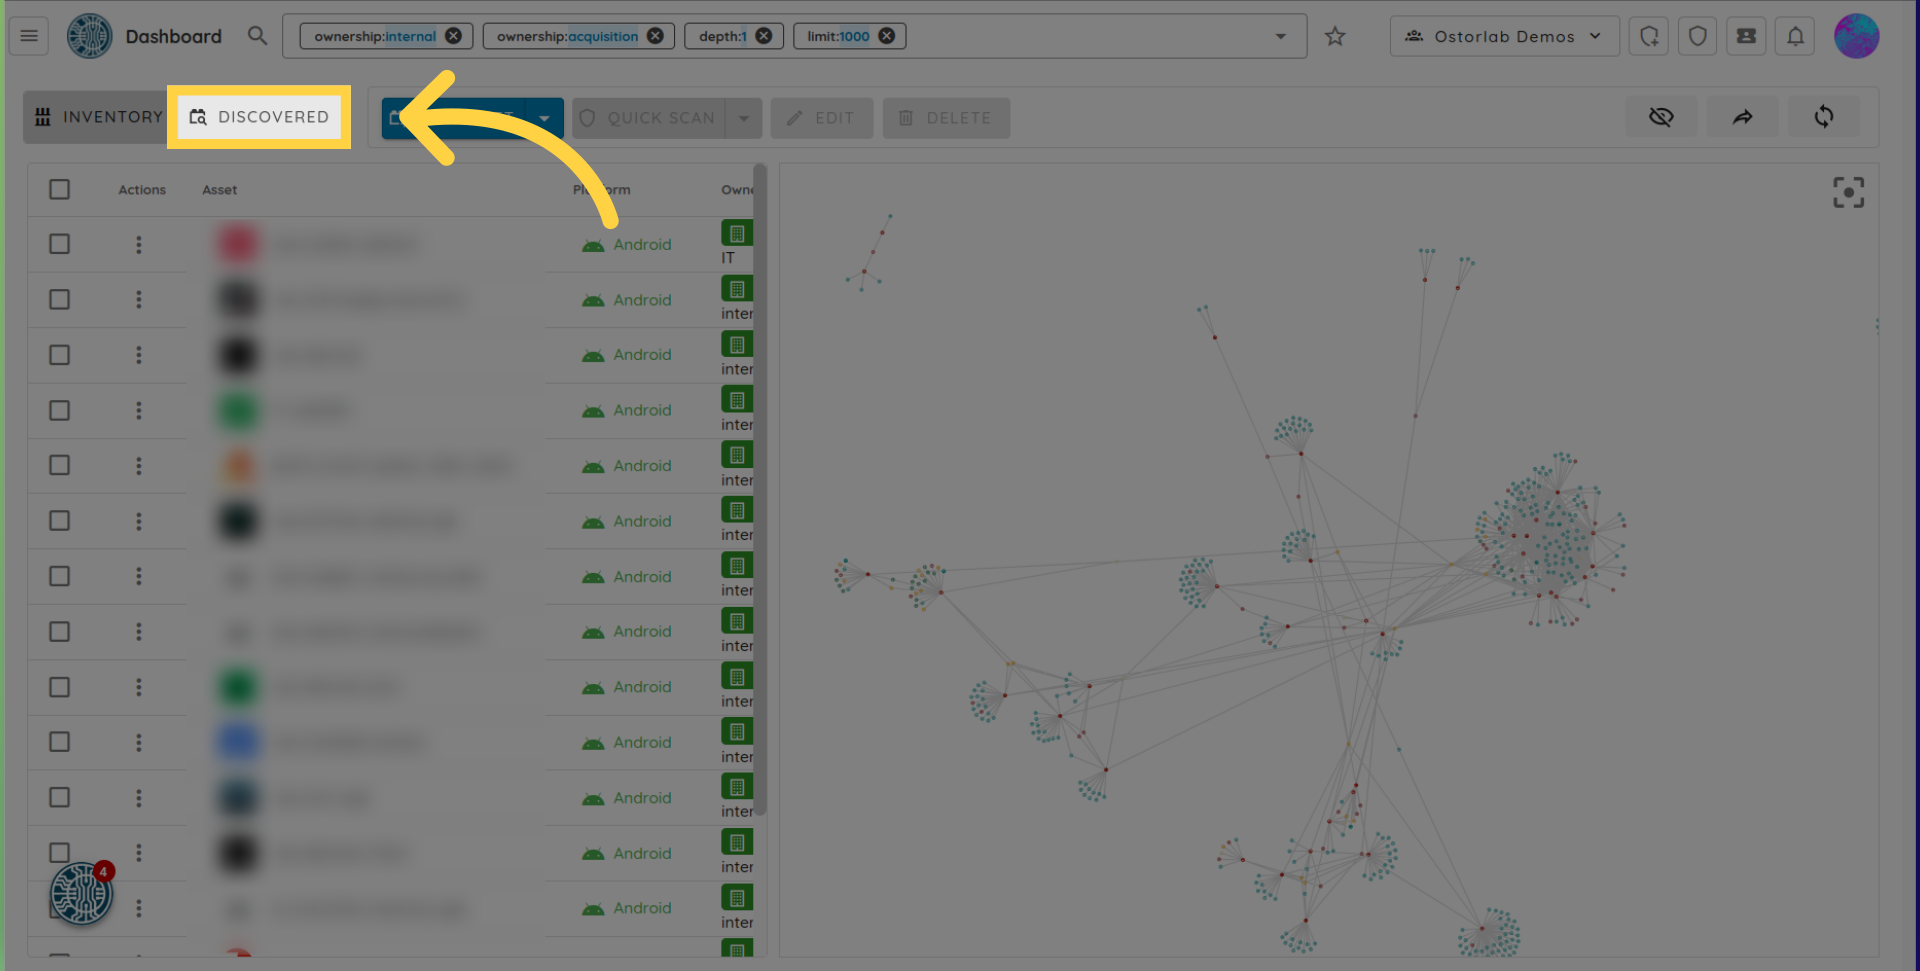
Discovered Assets を選択して候補を確認します。
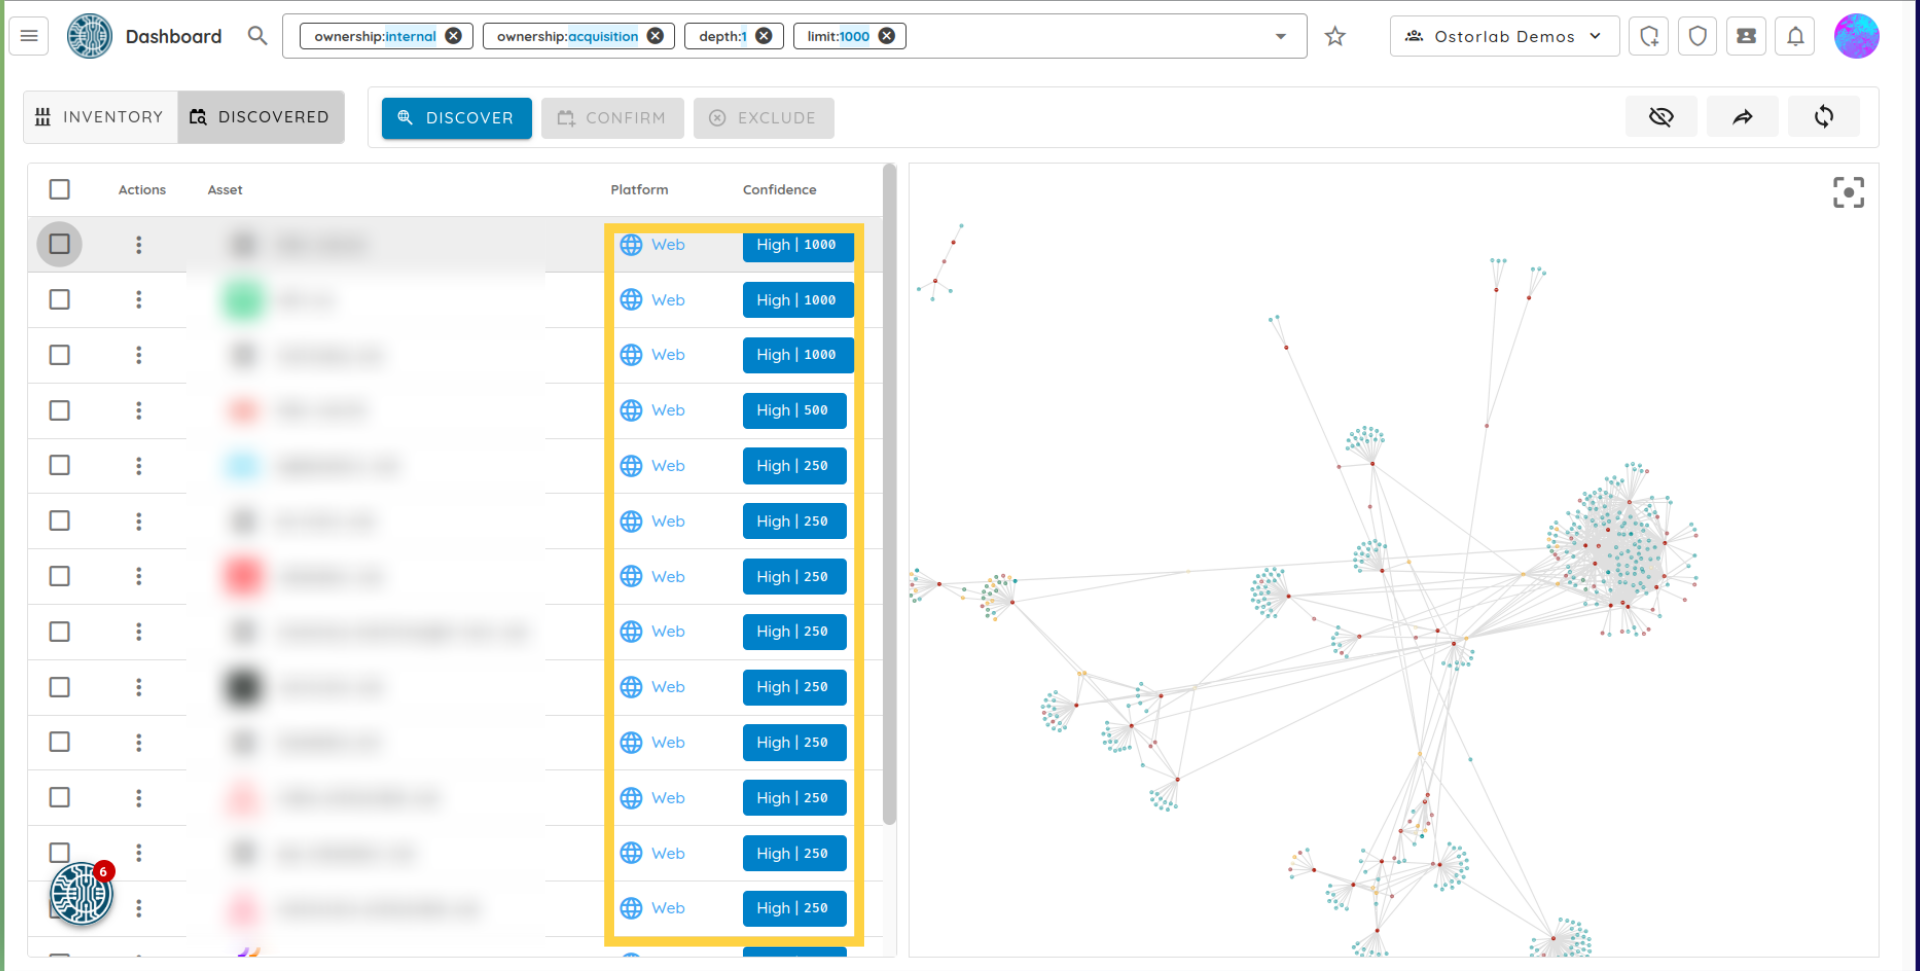
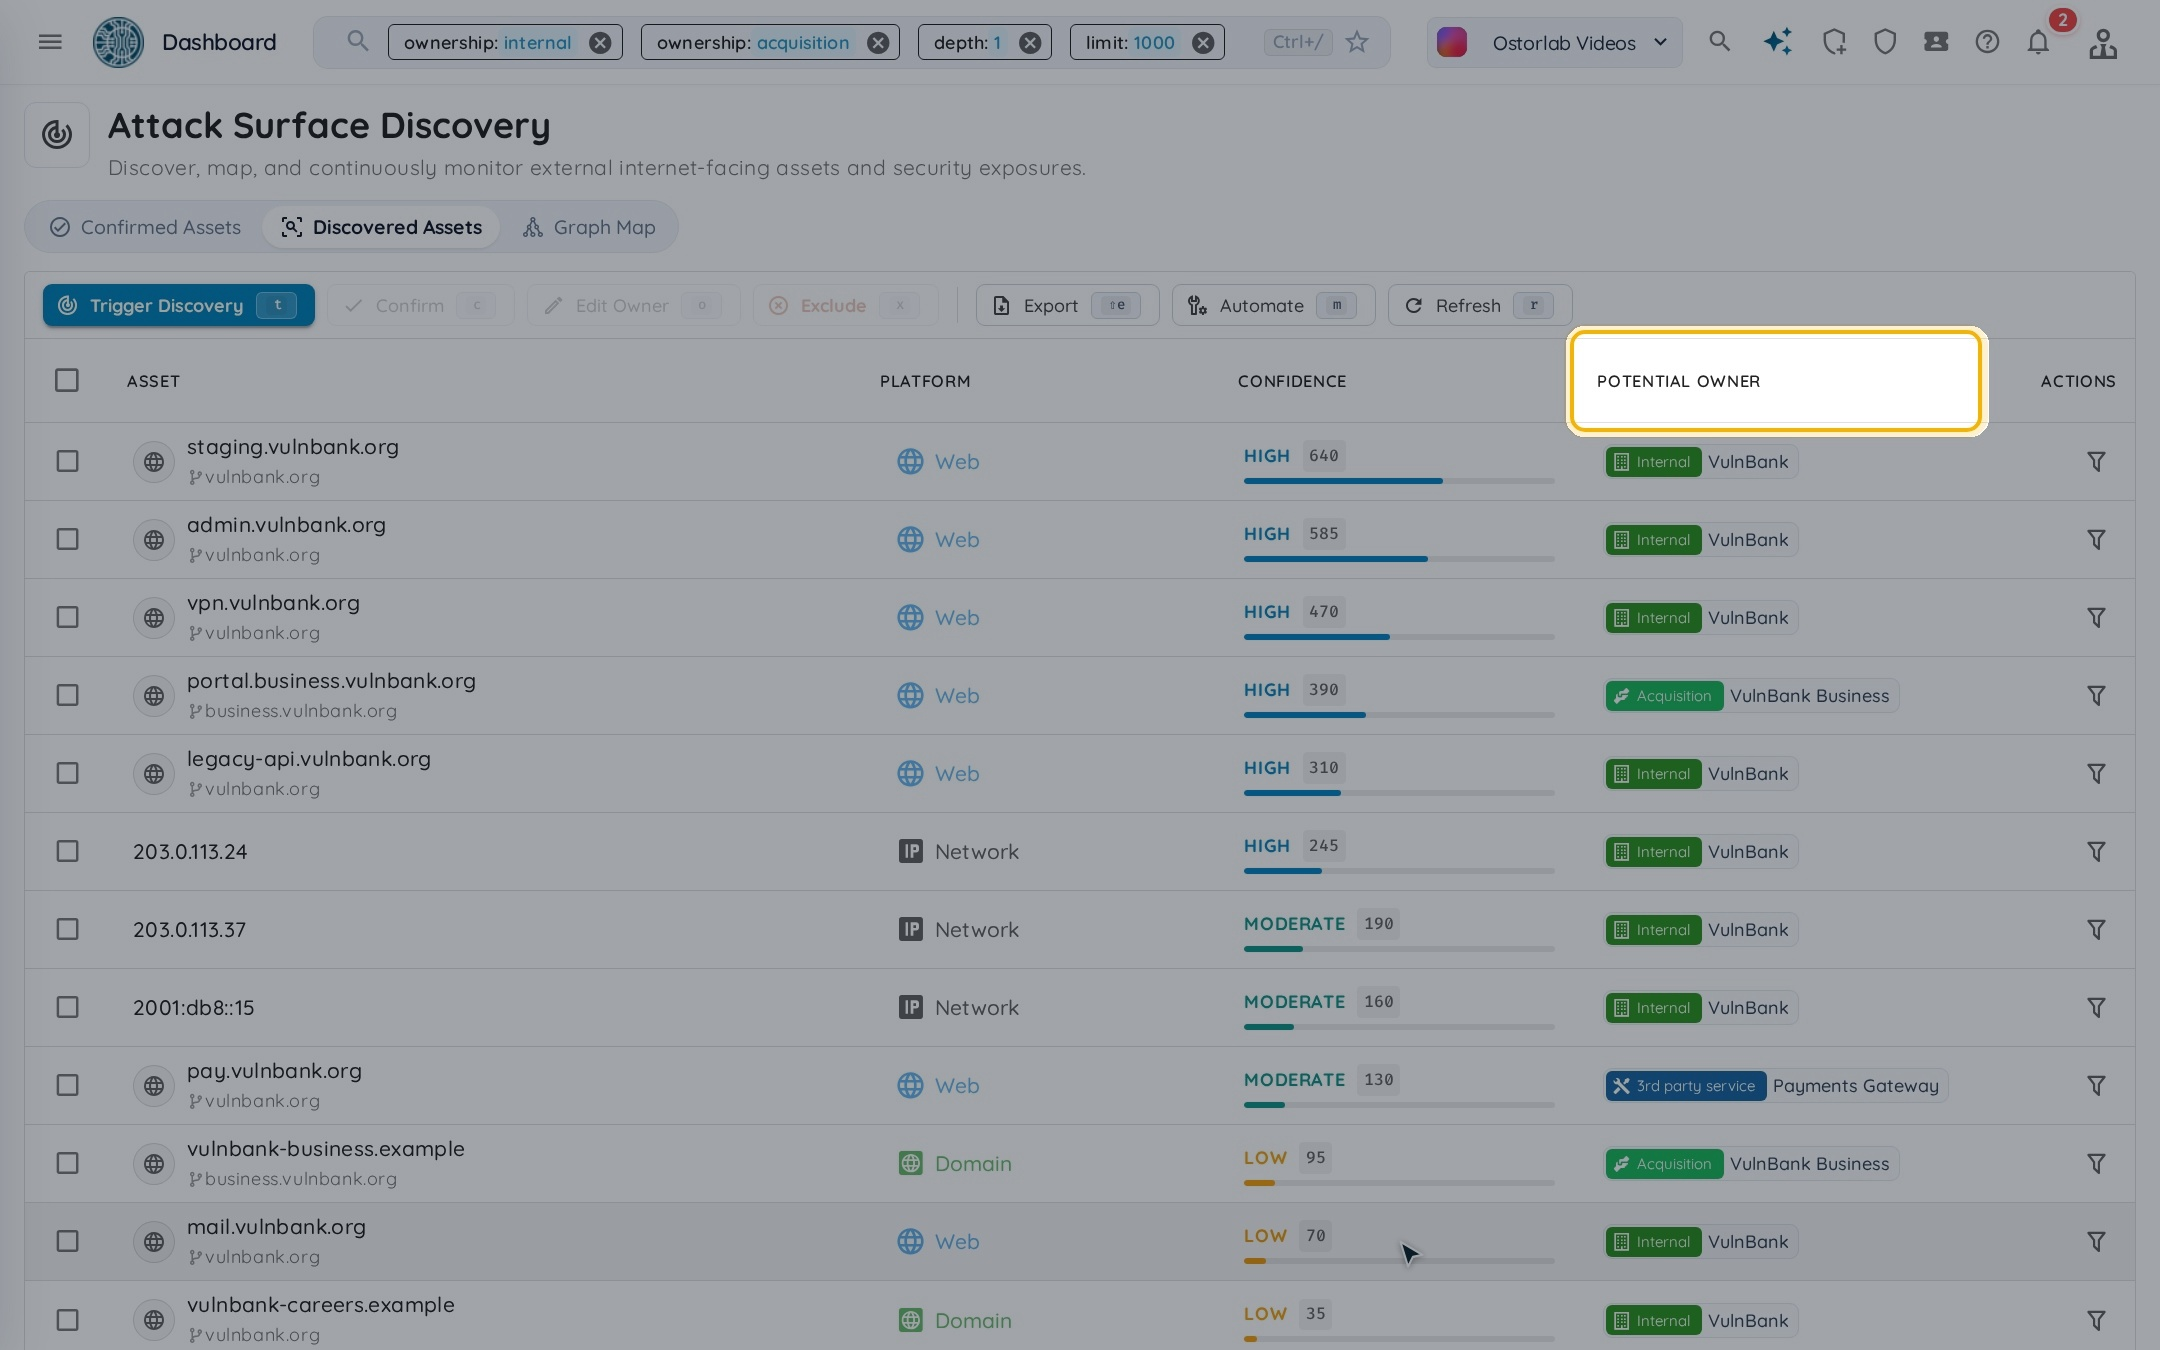
Discovered Assets には、潜在的なアセットが信頼度(High、Moderate、Low)の順に表示されます。信頼度は、アセットが確定済みアセットと同じ組織に属する可能性を示します。各アセットには所有者の候補も表示されます。
確定するアセットが増えるほど、プラットフォームは組織の構造をより深く学習し、より適切な推奨を行えるようになります。
検出されたアセットの確定
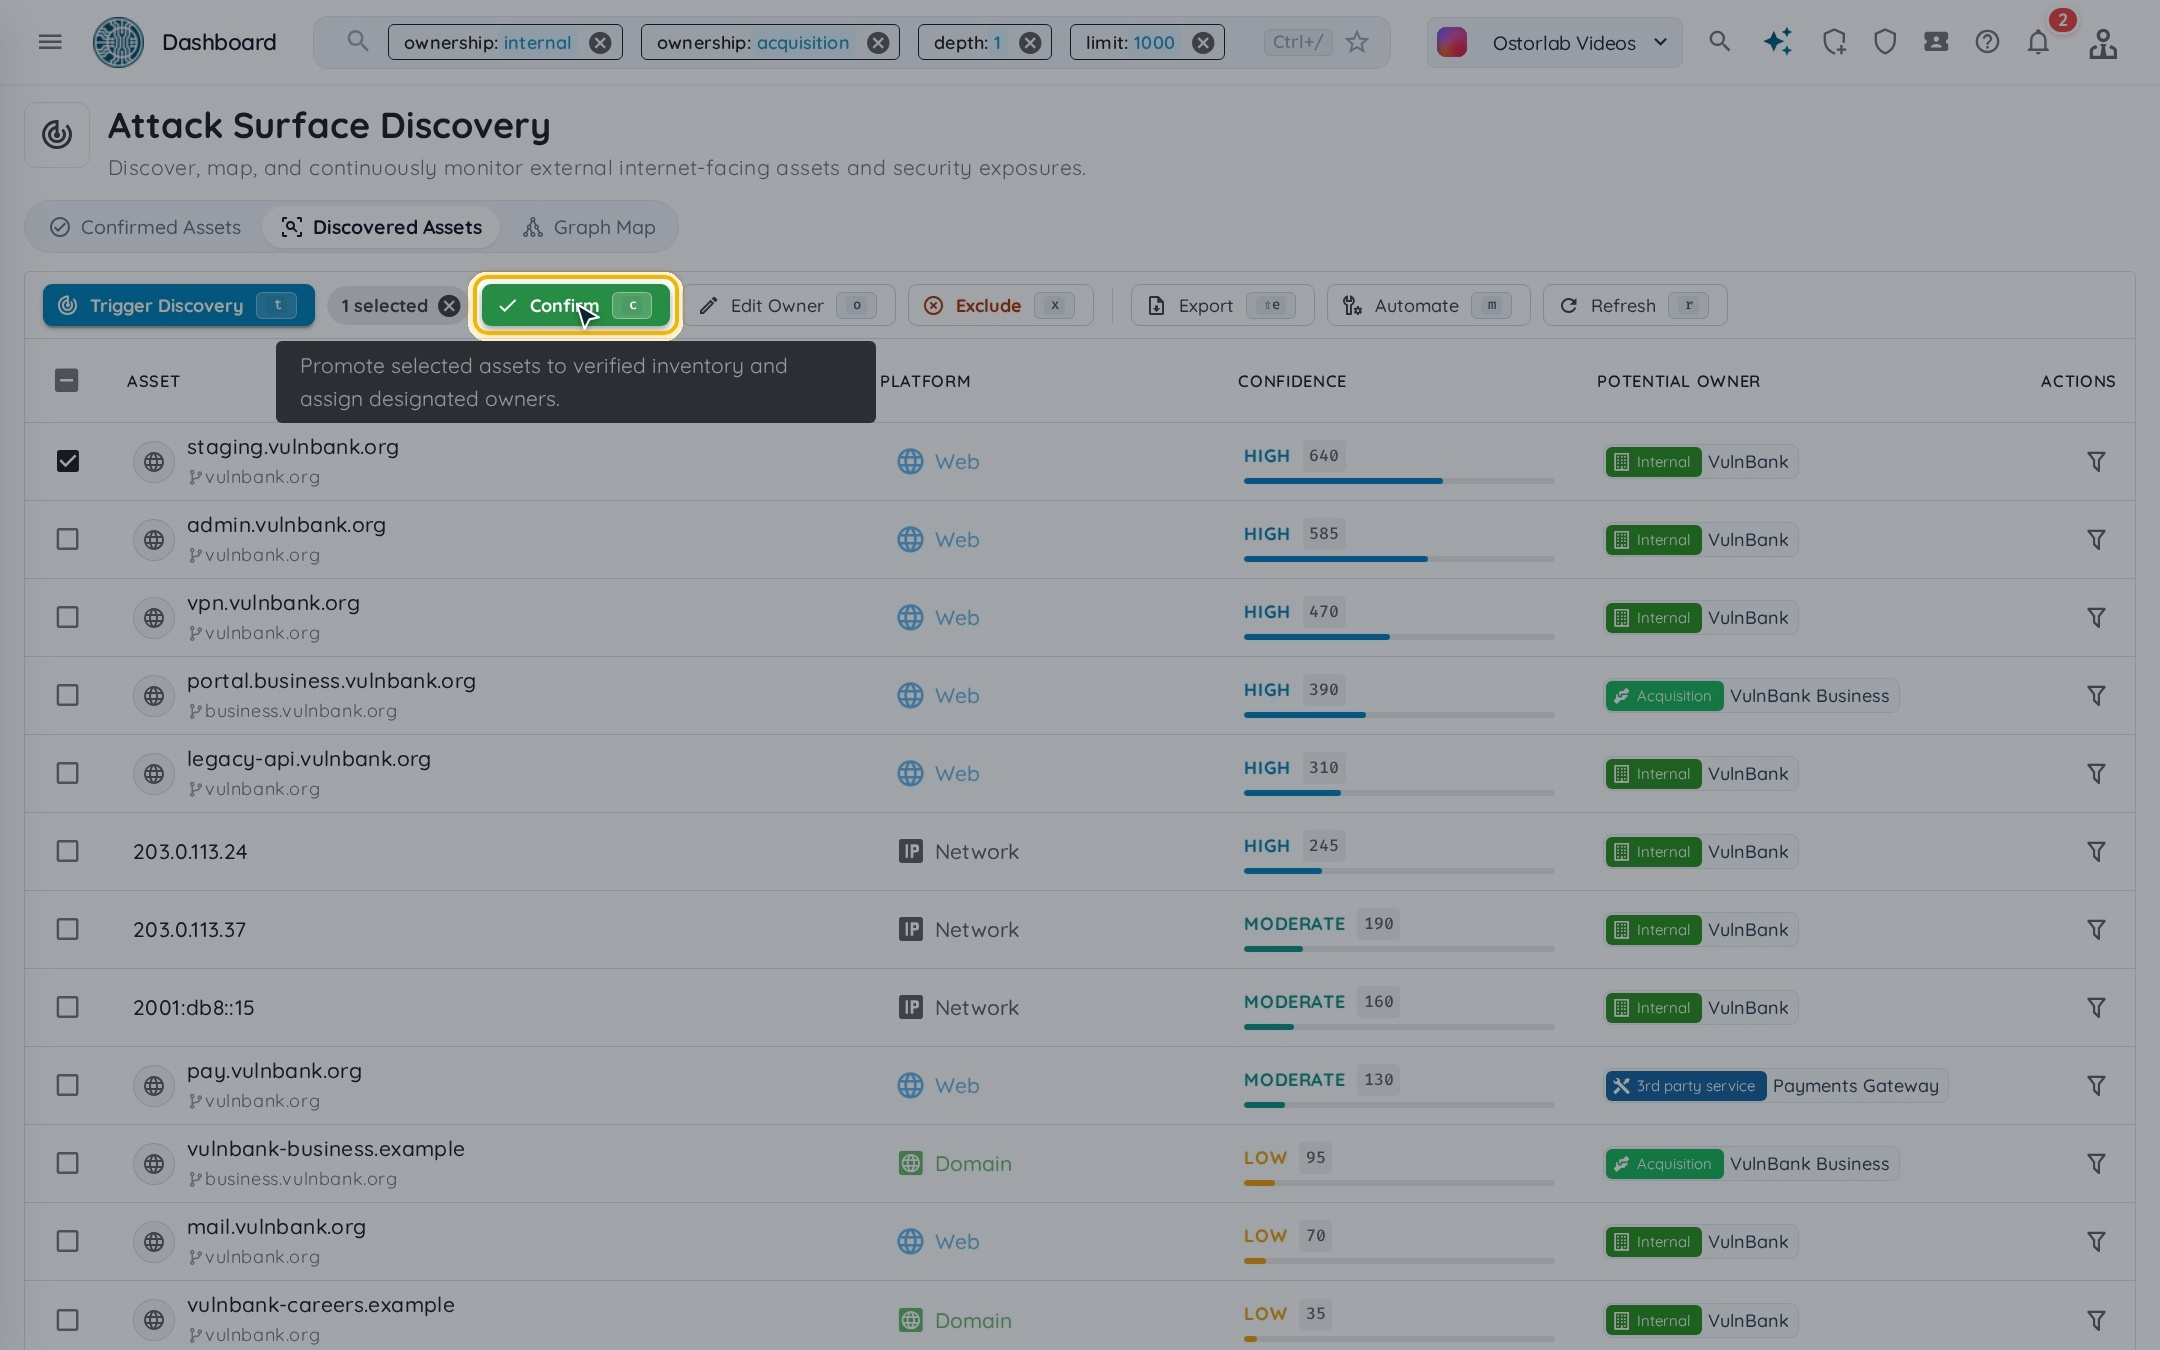
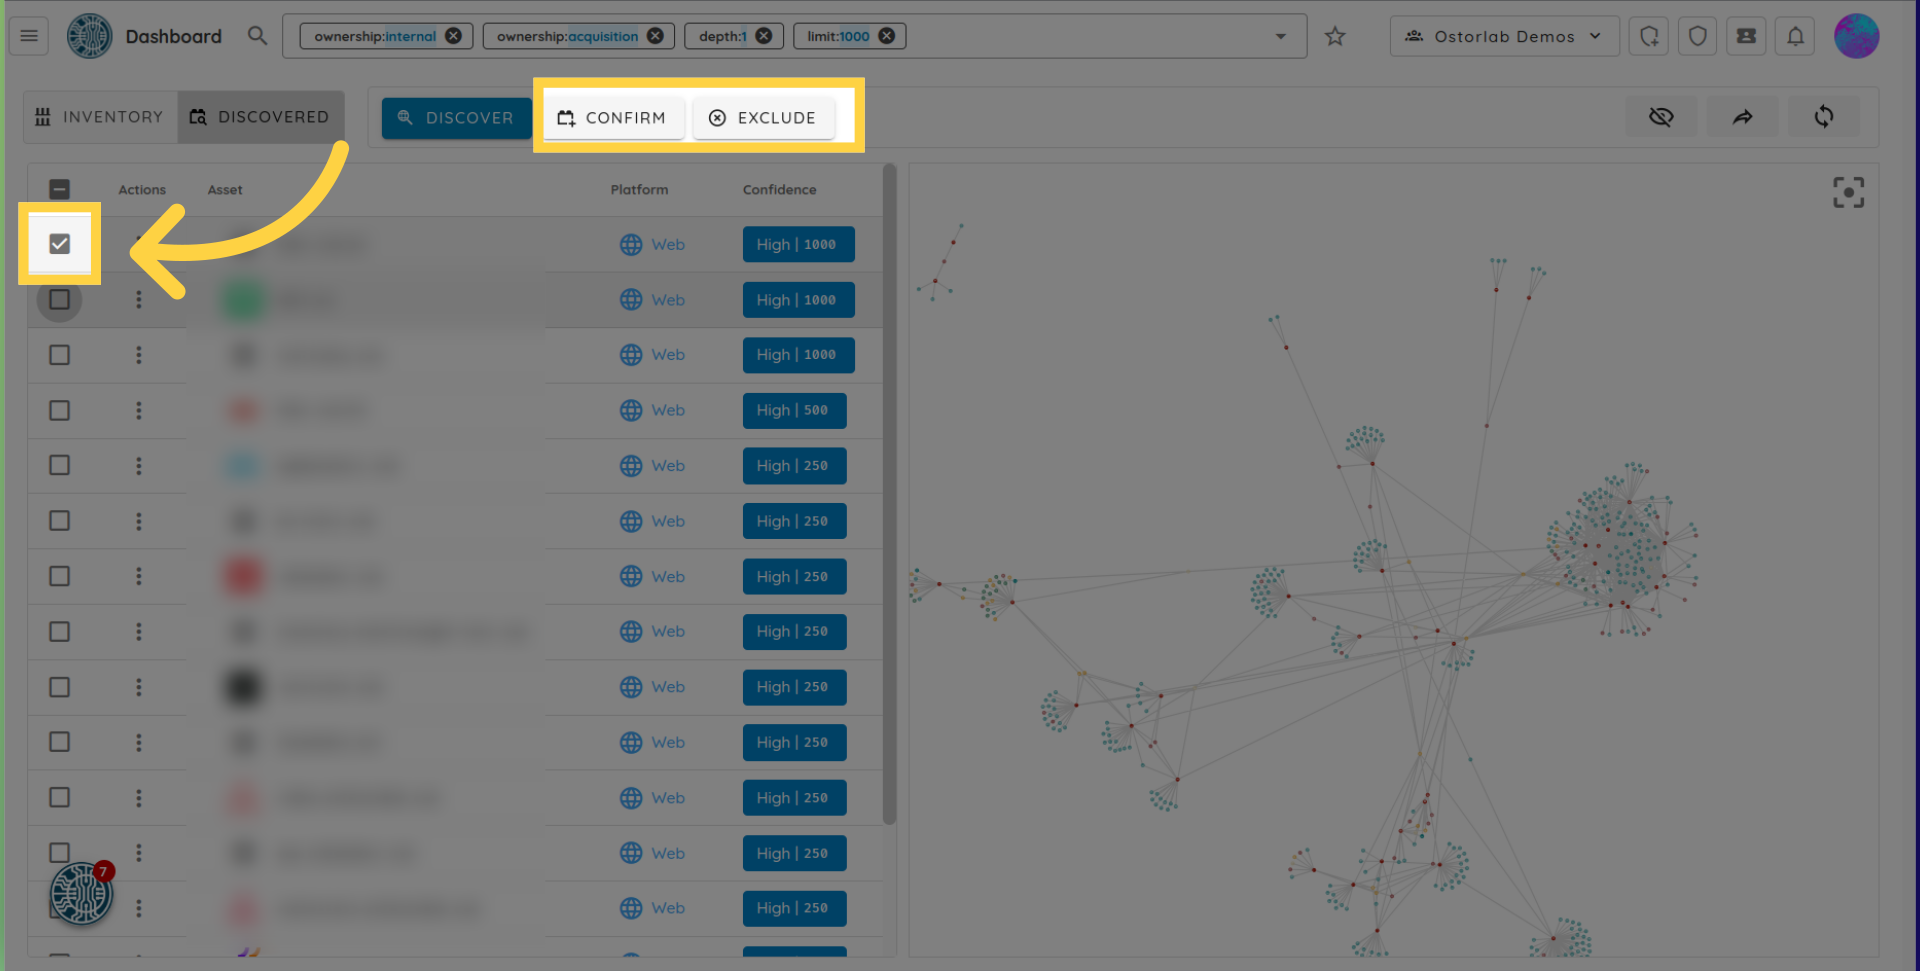
アセットを確定すると、自社に属することが記録され、今後の検出に反映されます。自社のアセットを選択し、Confirm をクリックします。保存すると、アセットは Confirmed Assets に移動します。
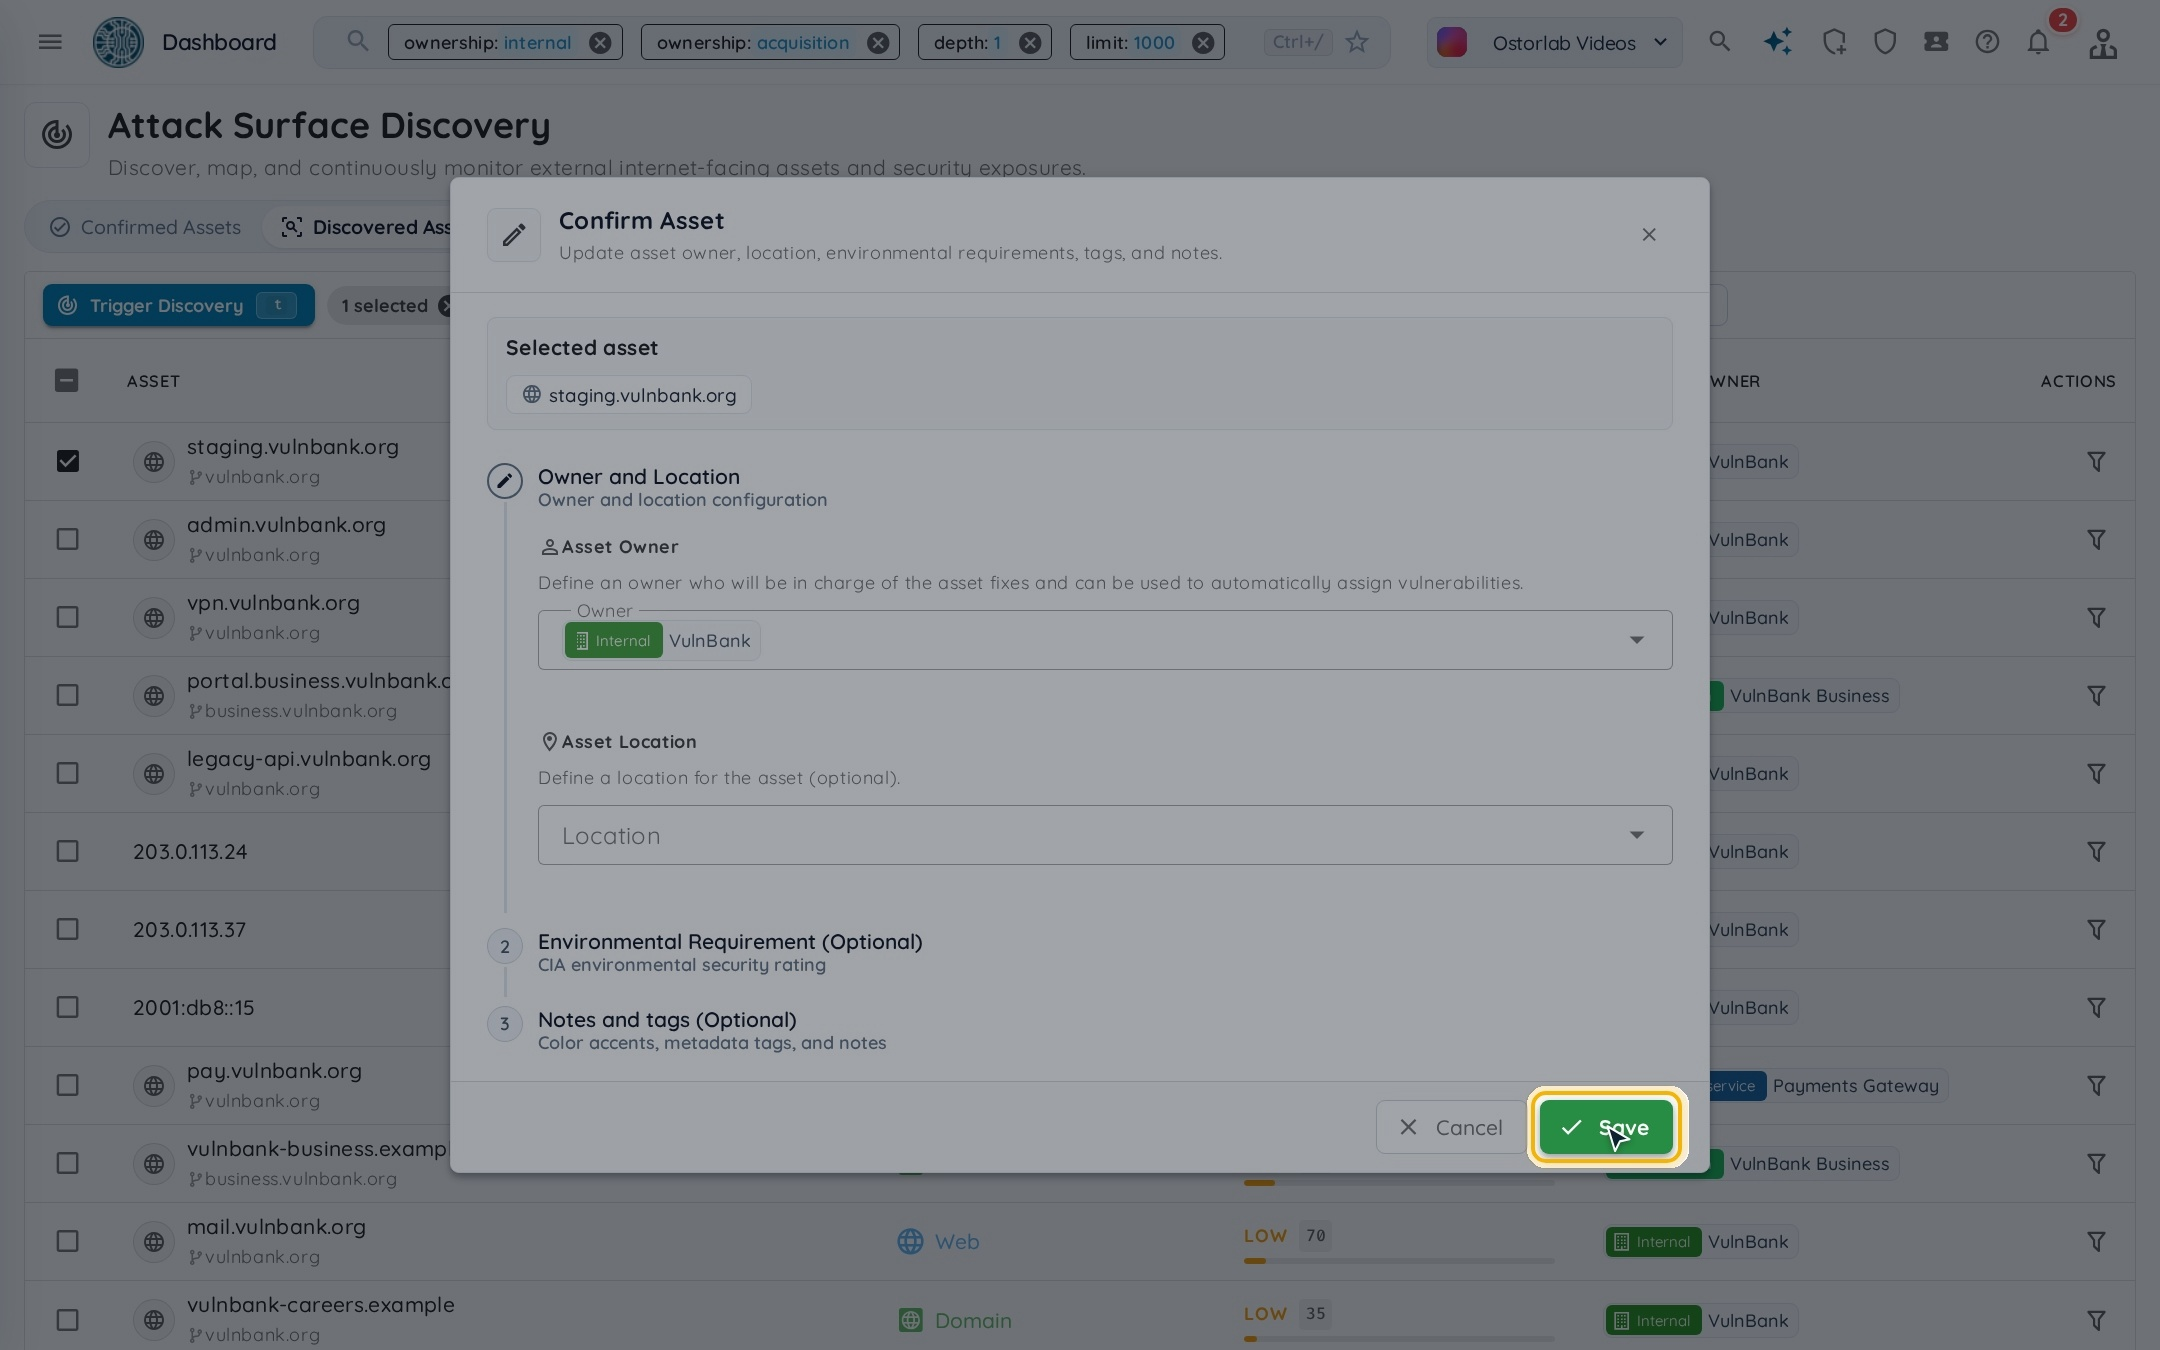
Confirm Asset で所有者を確認し、Save をクリックします。場所、環境要件、タグ、メモも設定できます。アセットは Confirmed Assets に移動します。
検出されたアセットの除外
アセットを除外するには、アセットを選択して Exclude をクリックし、確認します。アセットは検出済みアセットの一覧から除外されます。
検出されたアセットは、その接続先を不適格にすることでも除外できます。たとえば、ホスティングサービスを指す CNAME を持つドメイン名です。
同じホスティング事業者を指すアセットを不適格にするには、そのホスティングサービスを除外します。DNS サービス、CDN、SaaS プロバイダーなどの
サードパーティサービスも対象になります。
検出されたアセットには、ドメイン、サブドメイン、IP、モバイルアプリ、組織、住所、位置情報、TLD、人物、メールアドレス、ASN など、さまざまな種類があります。
これらを組織に属するものとして確定することで、検出アルゴリズムを調整することもできます。たとえば、 あるメールアドレスが組織に属すると確定されると、そのメールアドレスを指すすべての Whois レコードが 潜在的なノードとして扱われます。