脆弱性の箇所を特定する方法
本ガイドでは、システム内の脆弱性の箇所を特定するプロセスについて説明します。
report.ostorlab.co へアクセスする
1. チケットページを開く
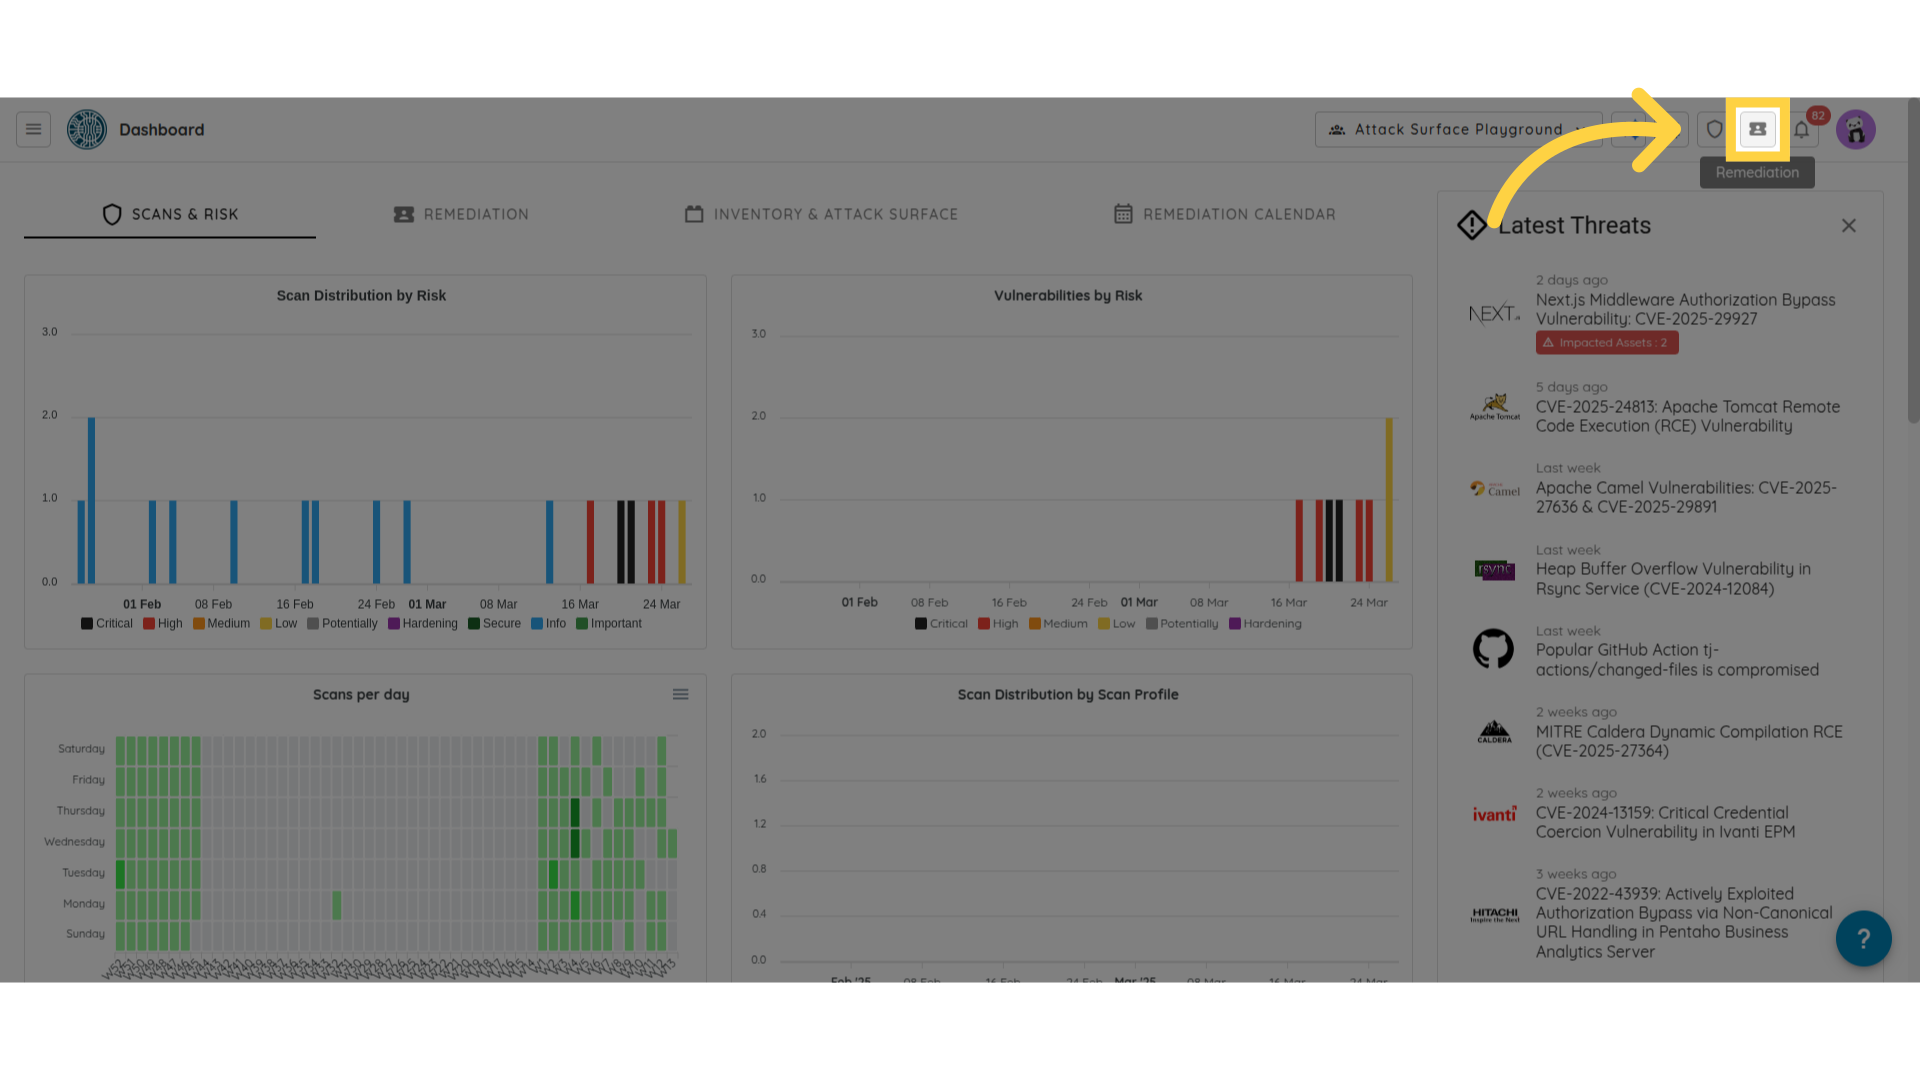
まず、メニューを開き、Remediation の Tickets を選択します。
2. チケットを特定する
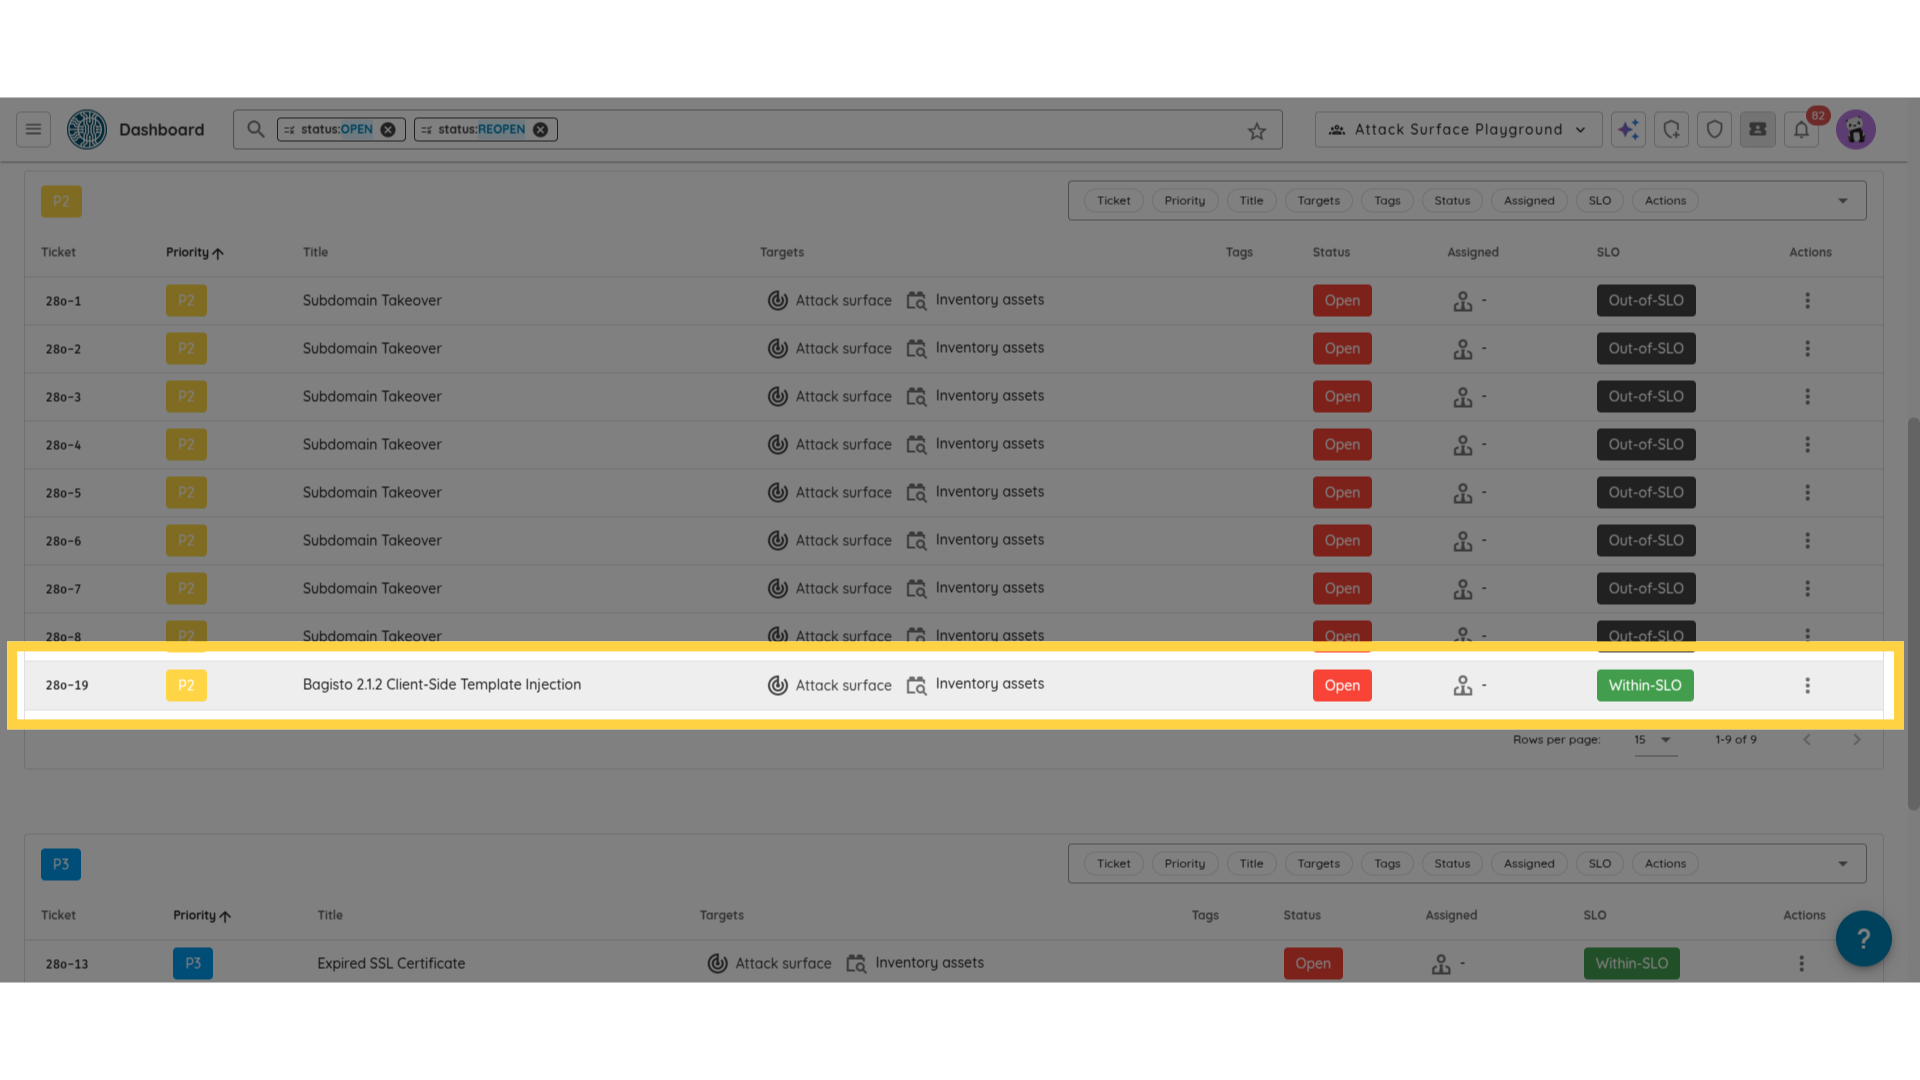
調査したい脆弱性に関連するチケットを探します。
3. スキャンの詳細を確認する
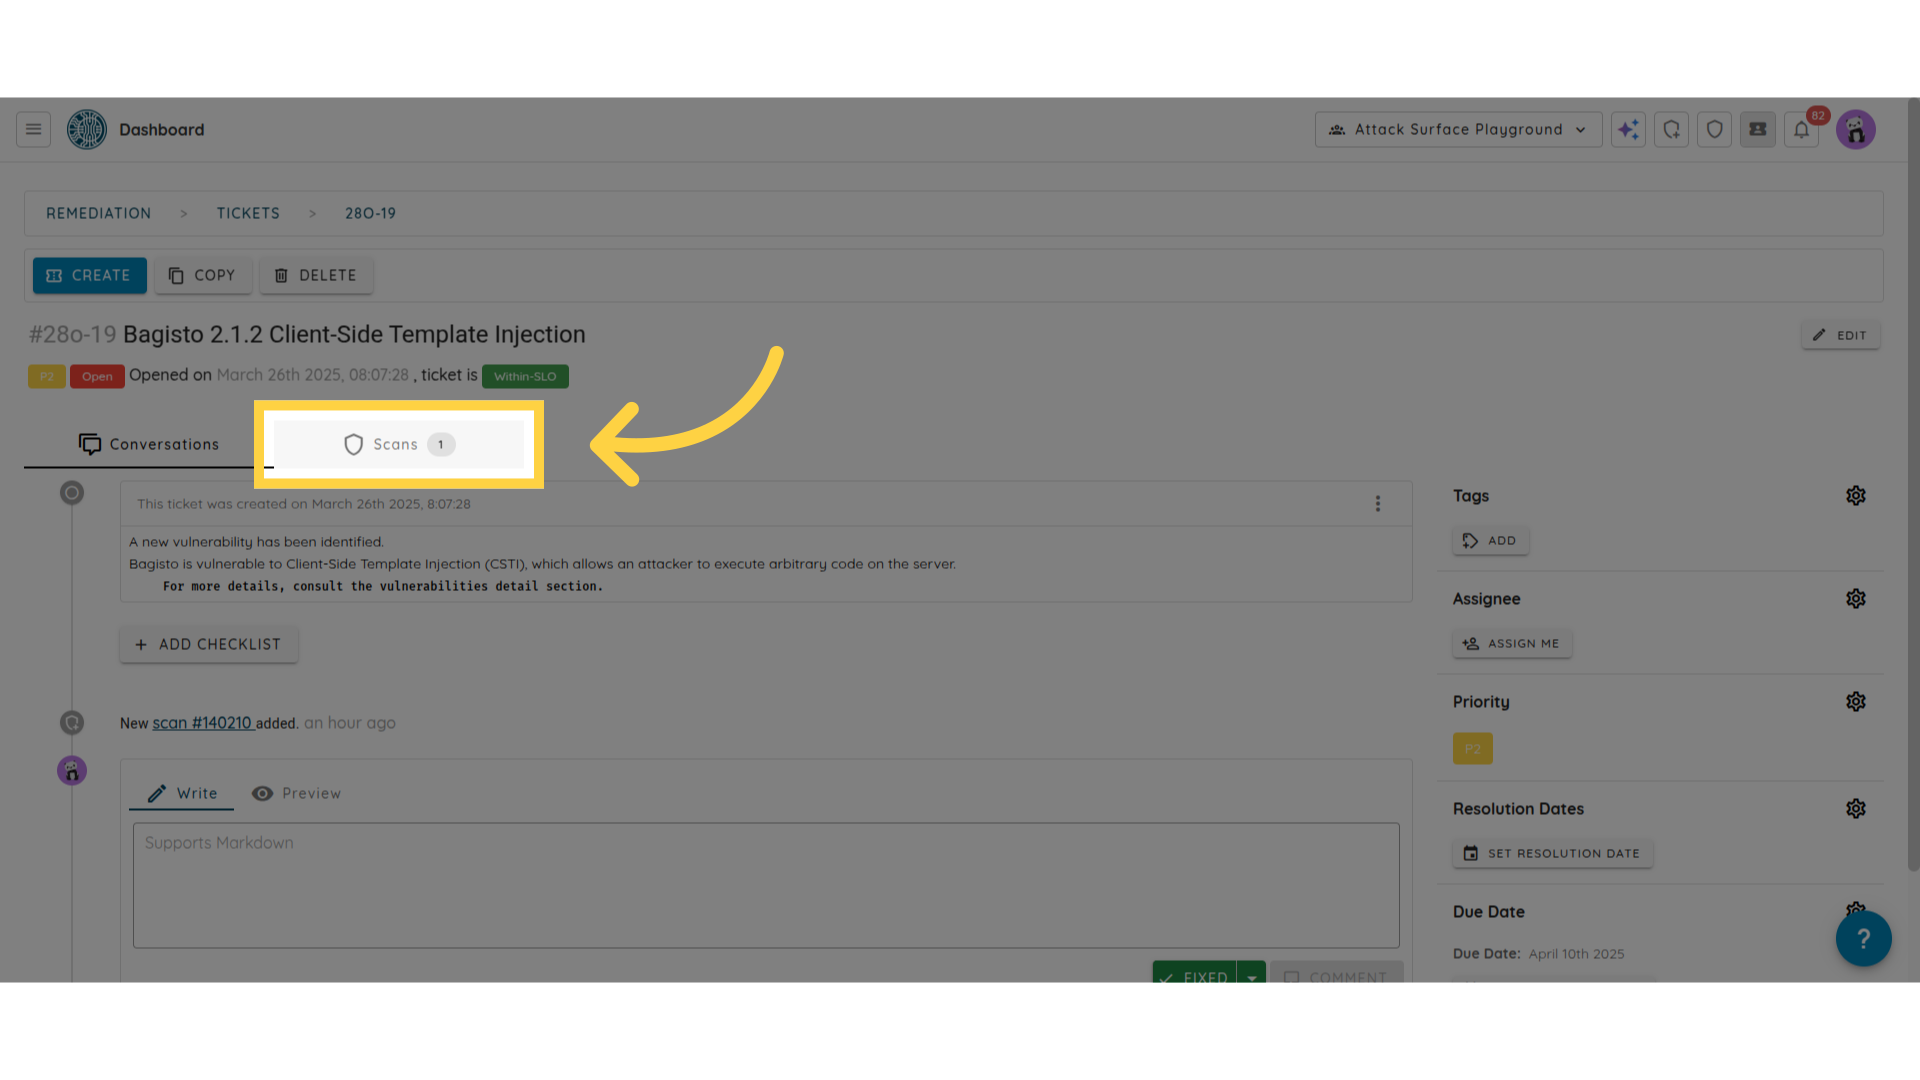
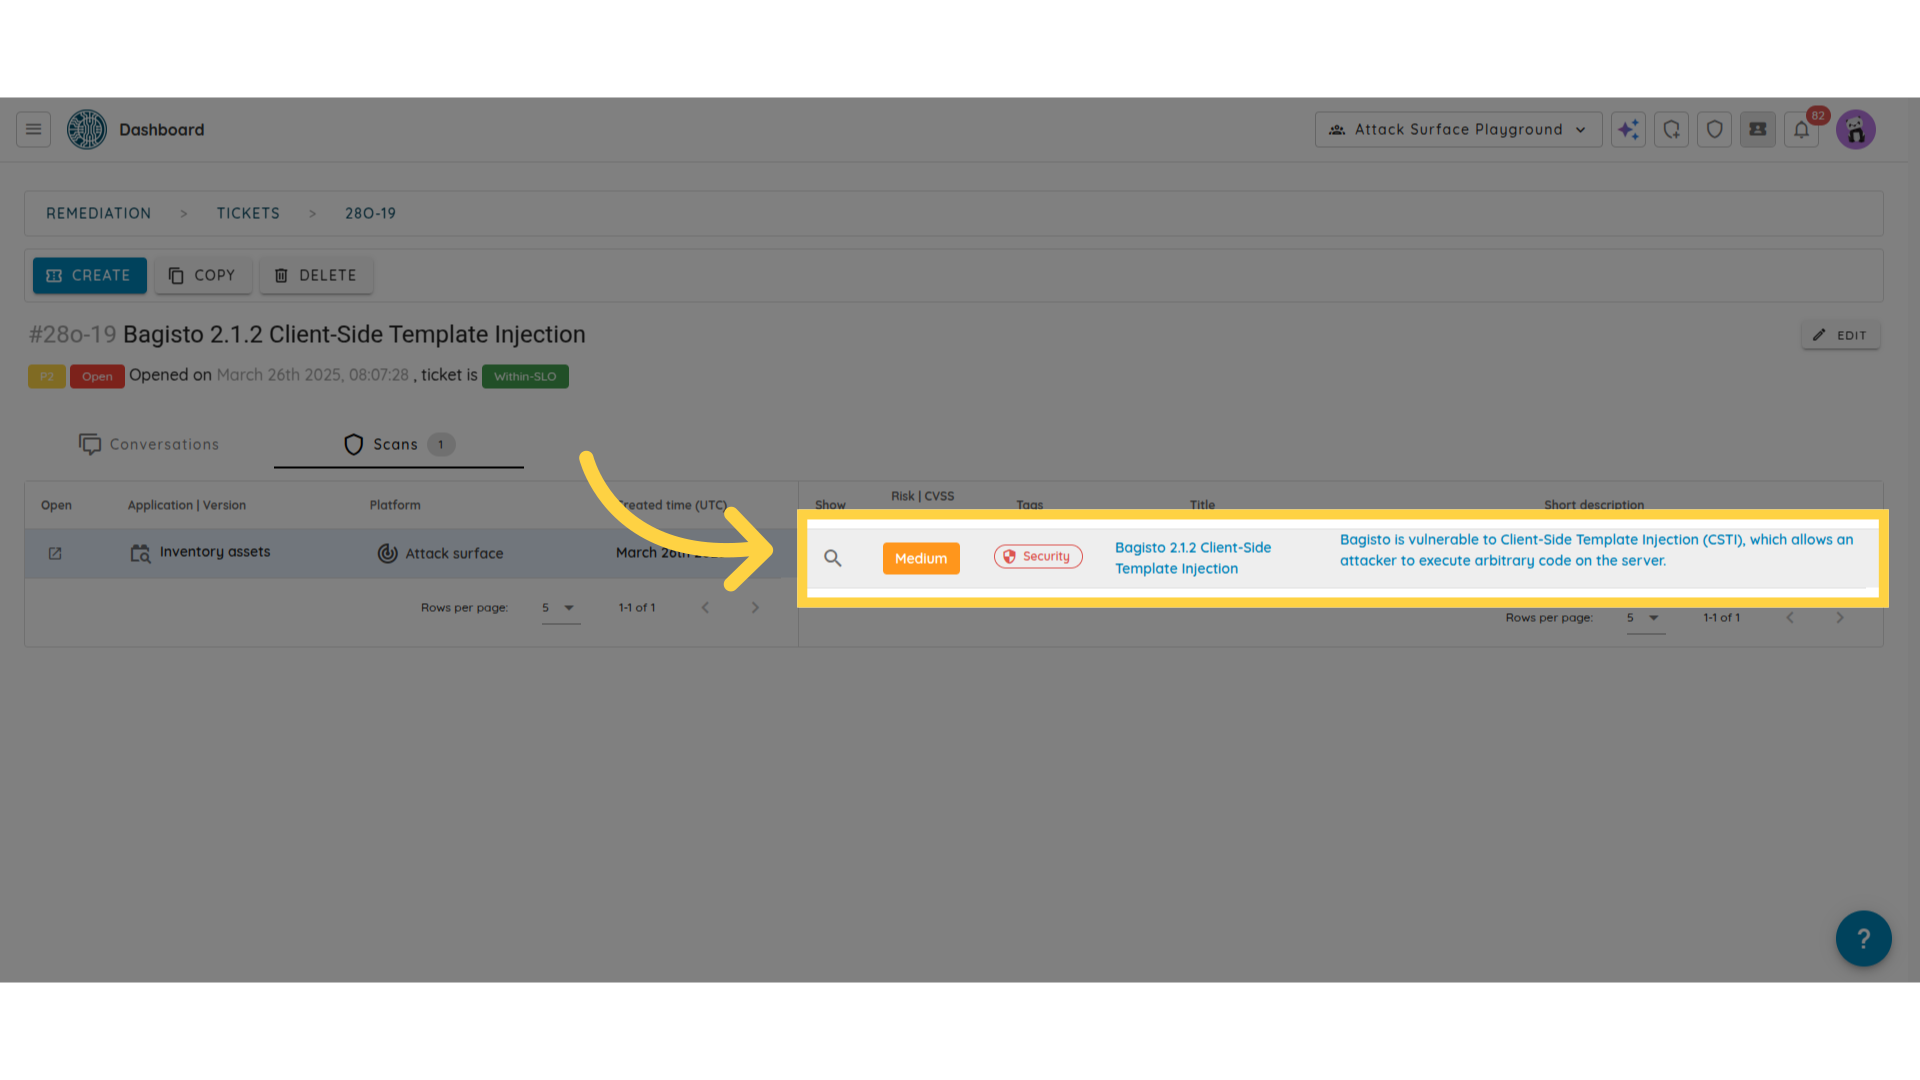
チケット内で、スキャン(scans)をクリックします。
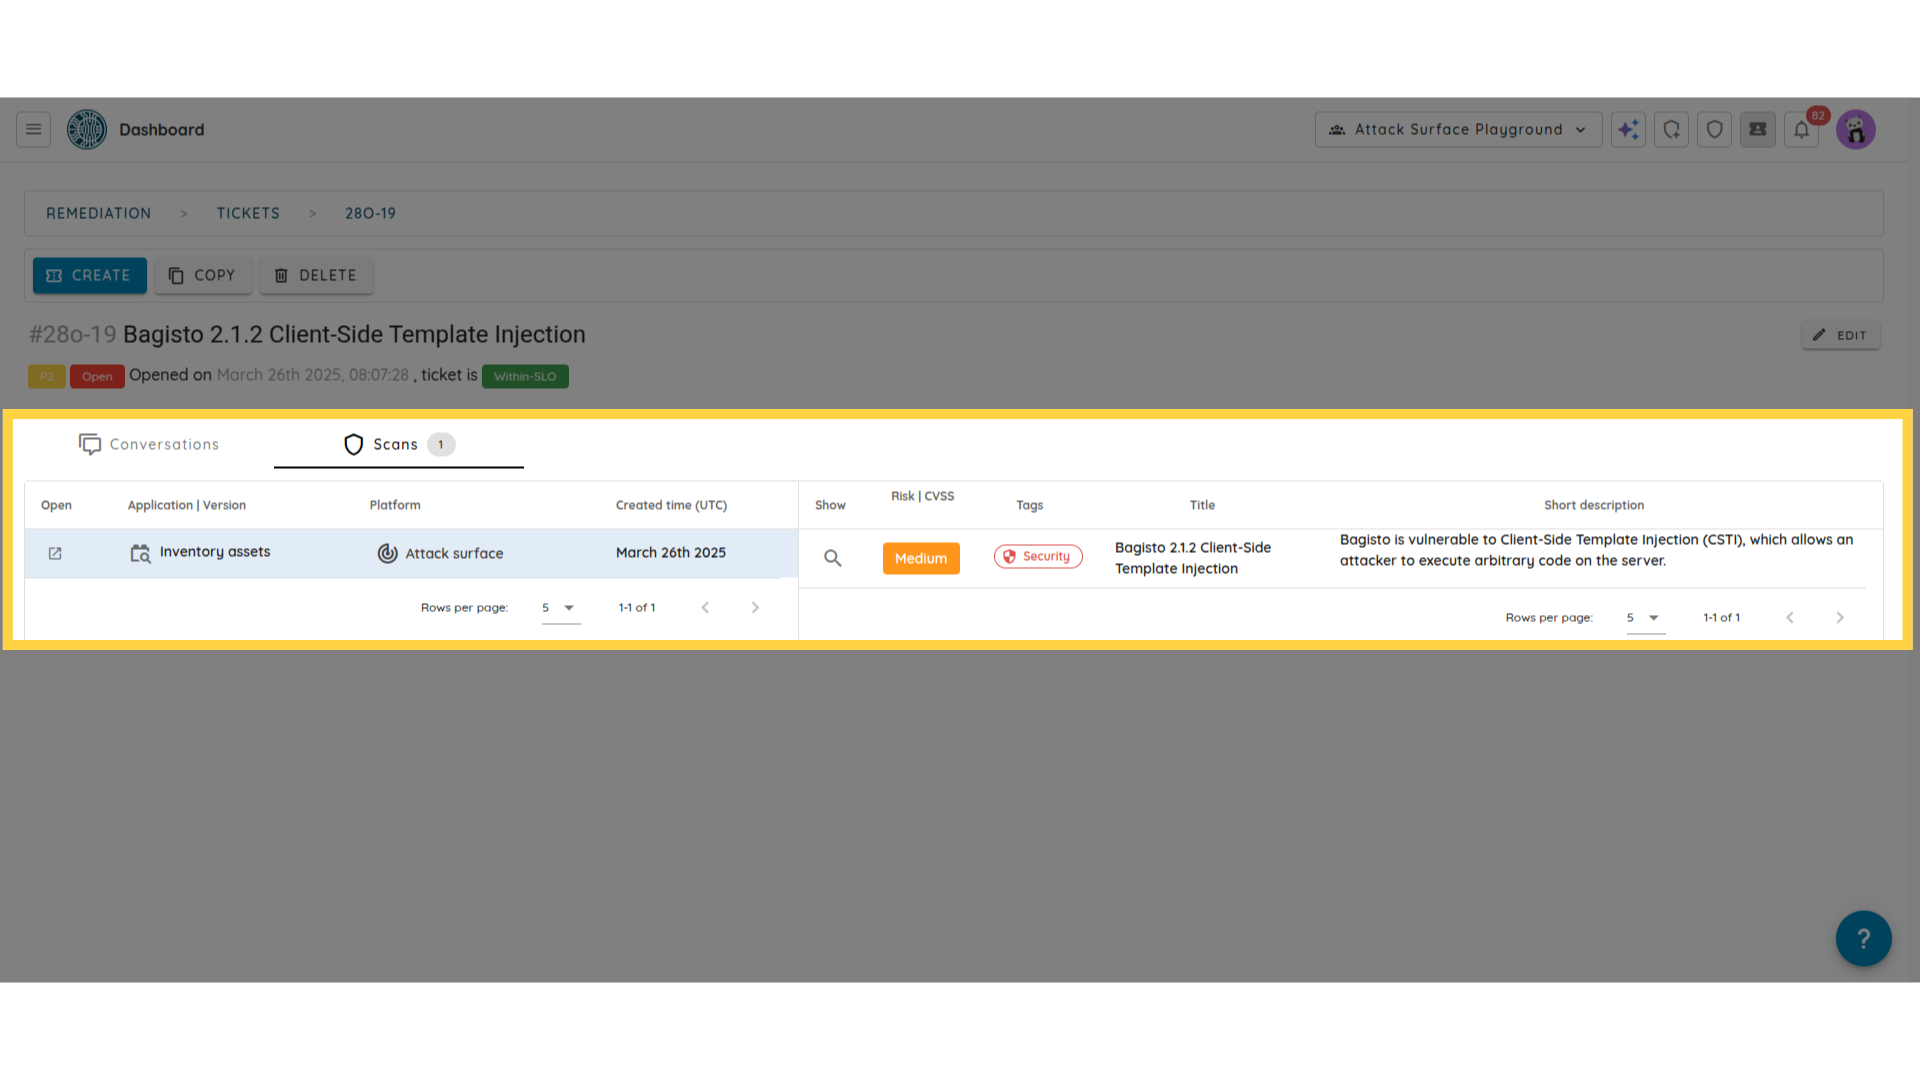
そこから、脆弱性が検出されたスキャンを確認できます。
4. 脆弱性ページを開く
脆弱性の横にある虫眼鏡アイコンをクリックして、詳細を開きます。
5. 技術的詳細を開く
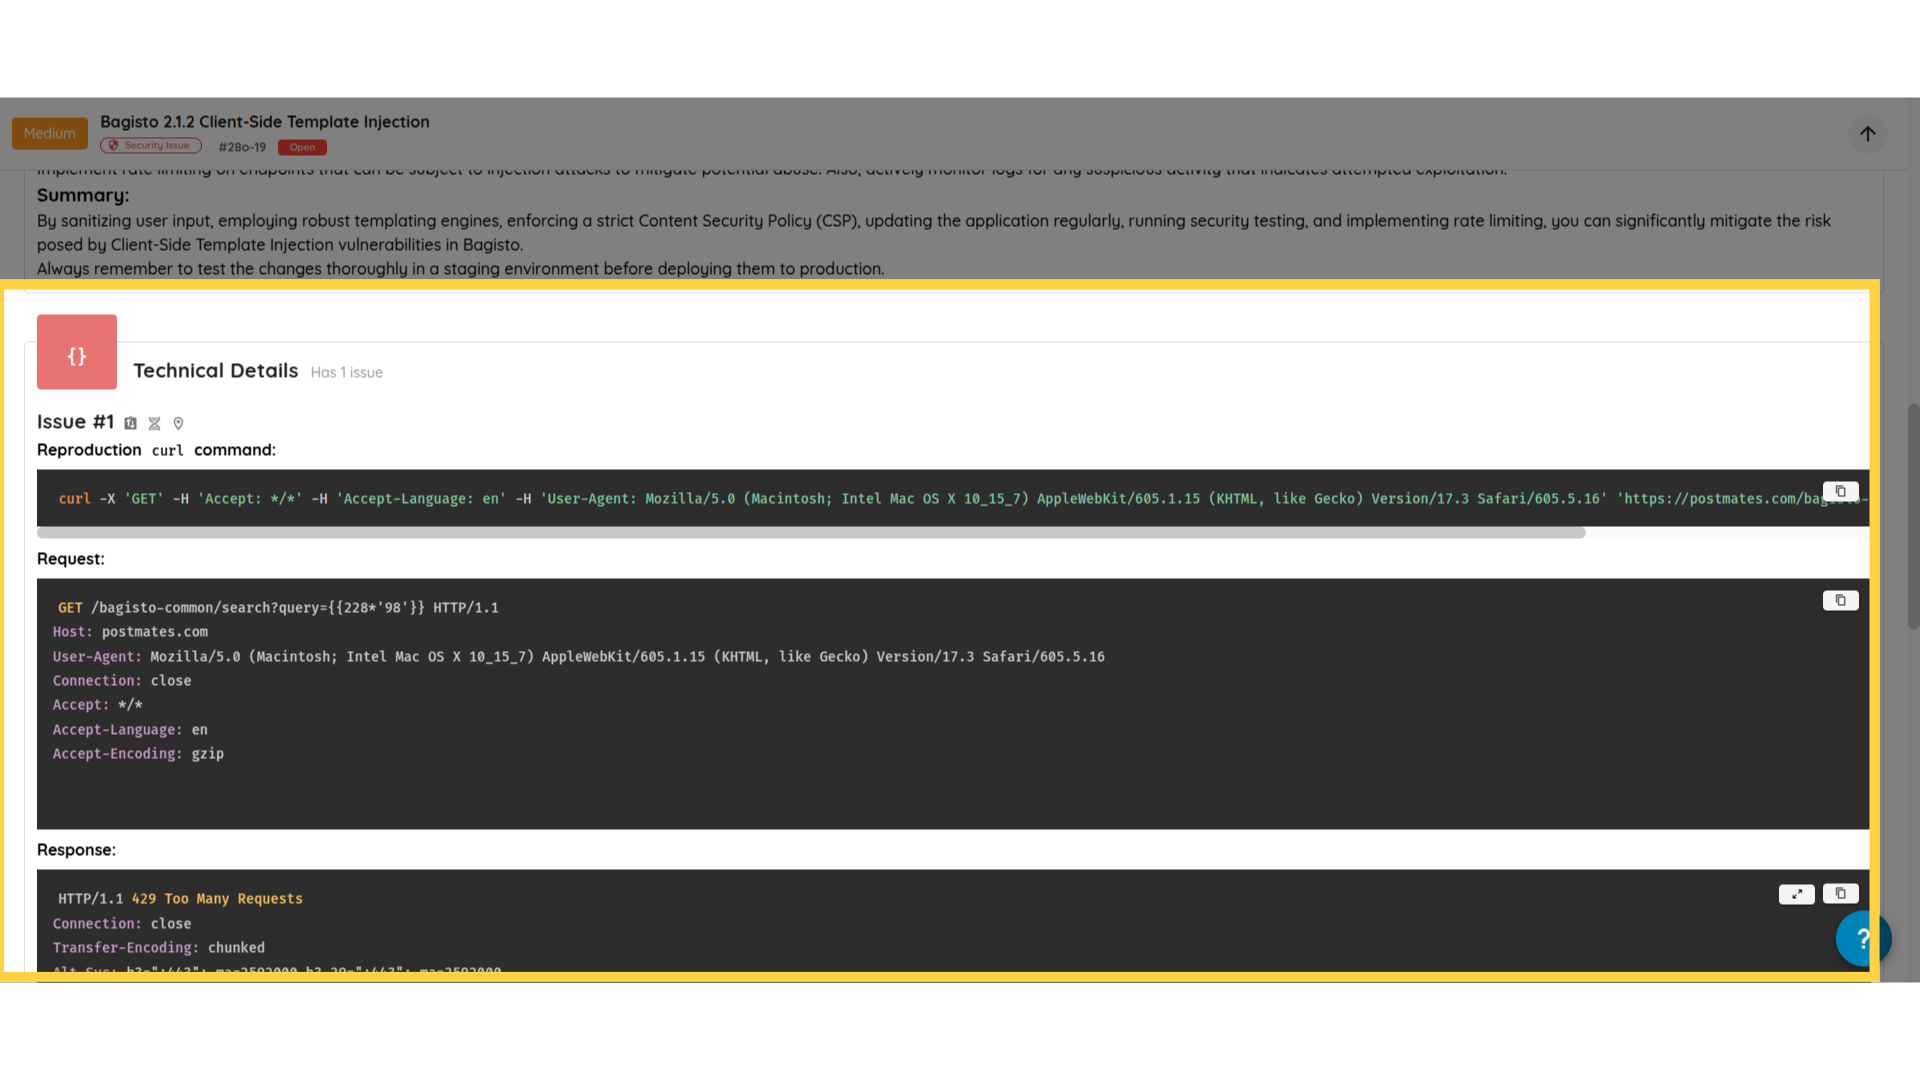
脆弱性パネルで Technical Details タブを開きます。
6. 位置アイコンをクリックして脆弱性の箇所を表示する
位置アイコンをクリックすると、対象のアセットと利用可能なメタデータを確認できます。メタデータには、脆弱性が発見されたパスなどが含まれる場合があります。


これらの手順に従うことで、脆弱性が検出されたアセットを正確に特定することができます。