アタックサーフェスモニタリング
モニタリングルールは、アセットが変更されたとき、またはスケジュールに従って、アセットを再スキャンします。ルールは、Attack Surface の Discovery で、自社のアセットから作成します。
1. アセットを選択します
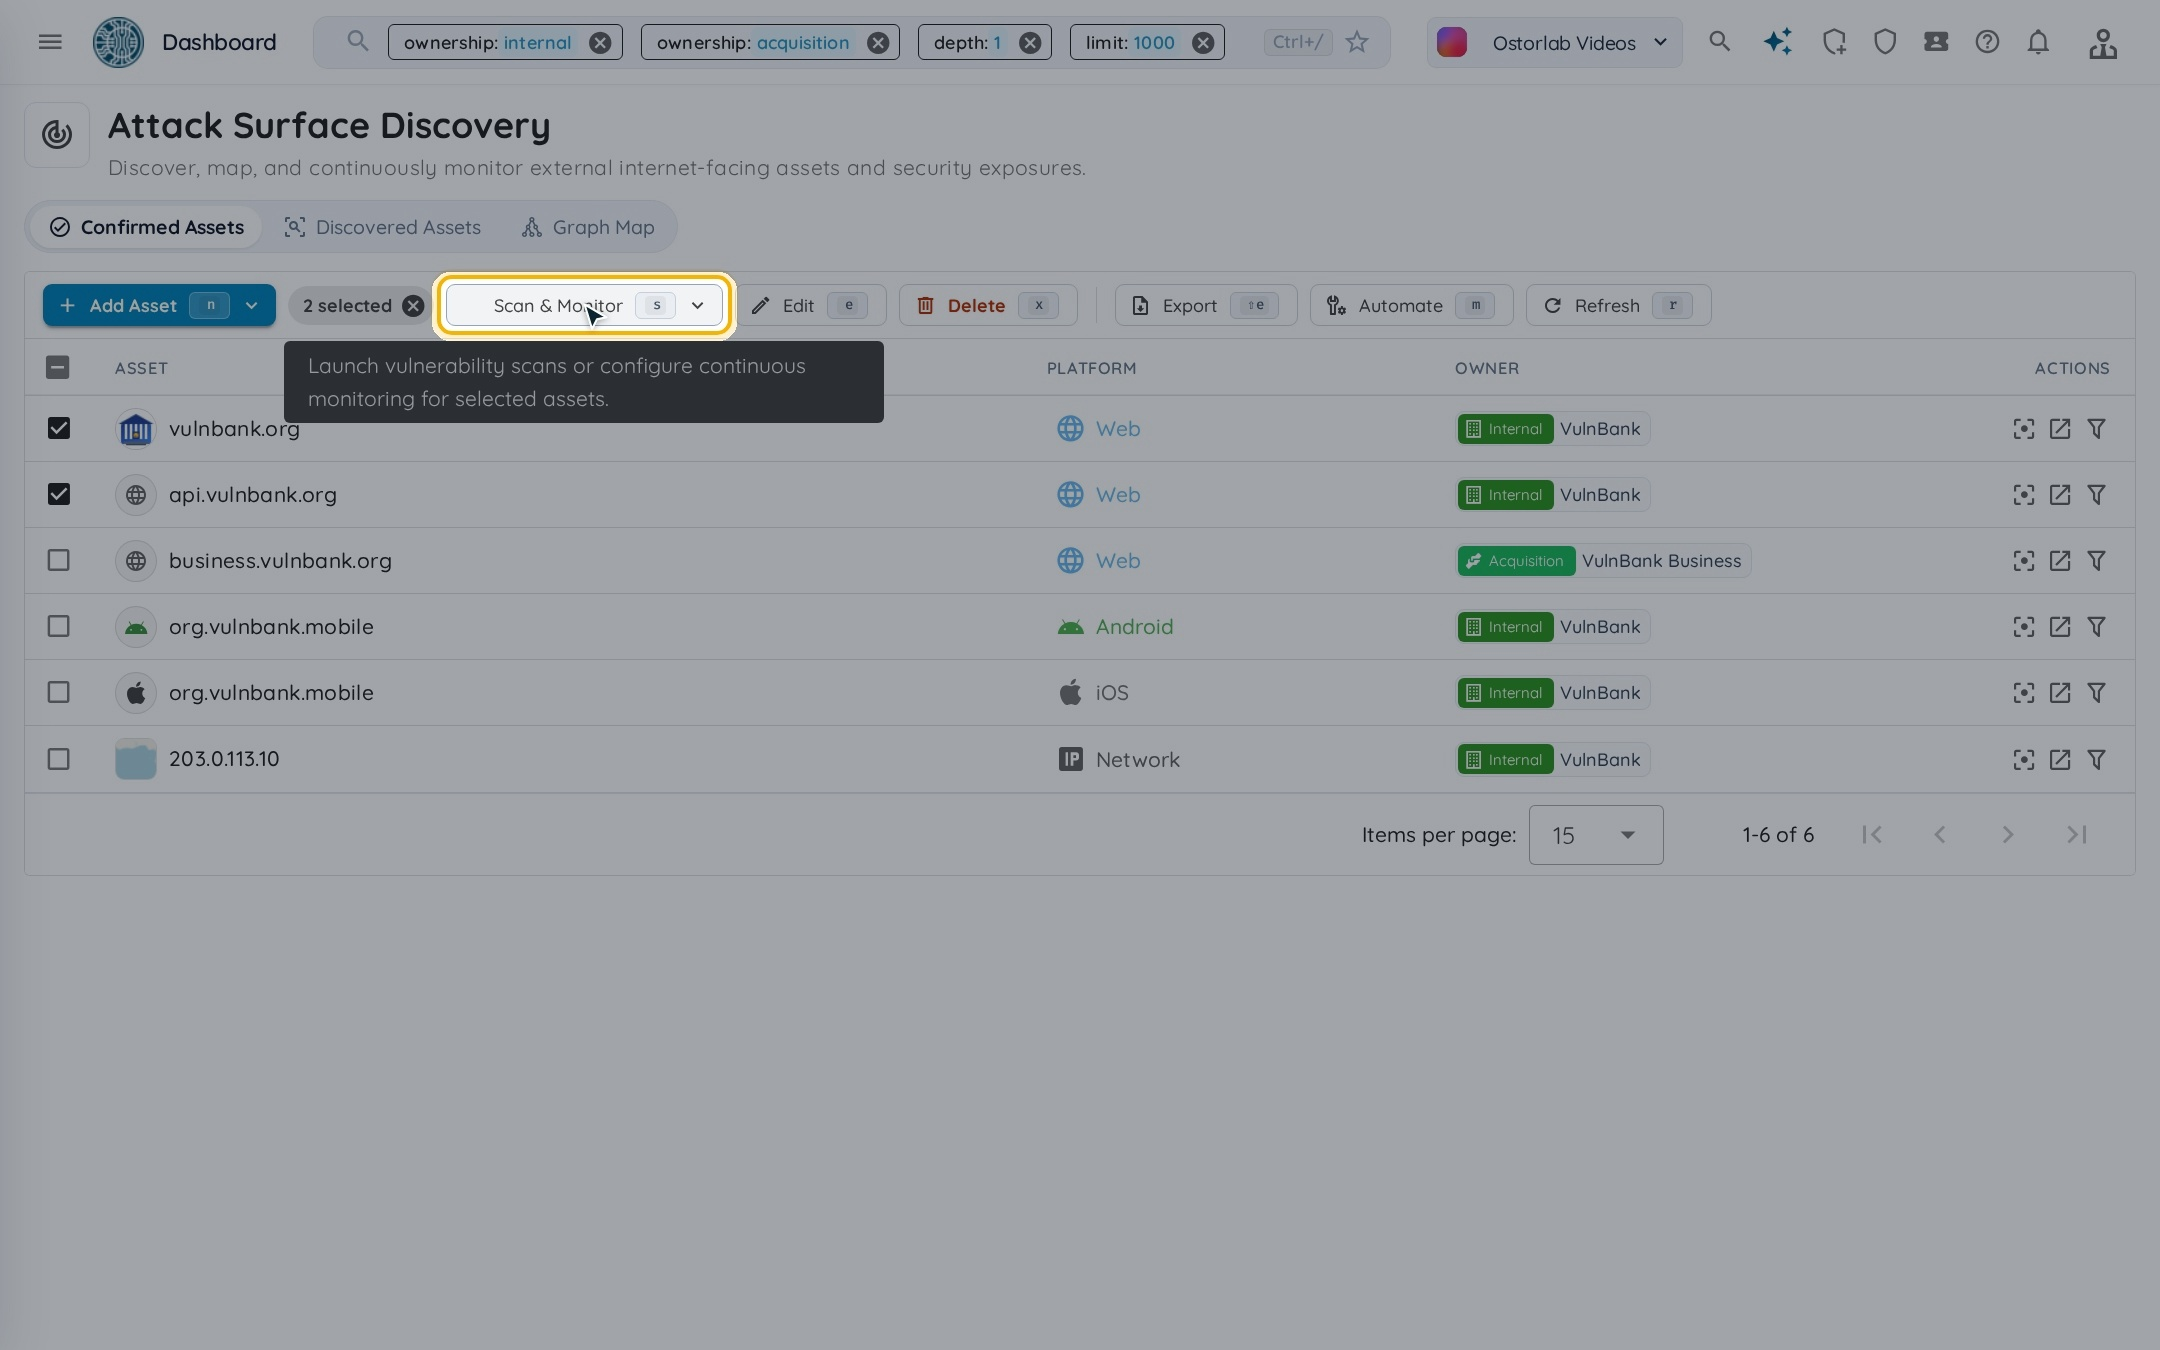
メニューで Attack Surface を開き、Discovery を選択します。Confirmed Assets でモニタリングするアセットを選択し、Scan & Monitor を開きます。
1つのモニタリングルールにまとめられるのは、同じ種類のアセットのみです。
2. Monitor をクリックします
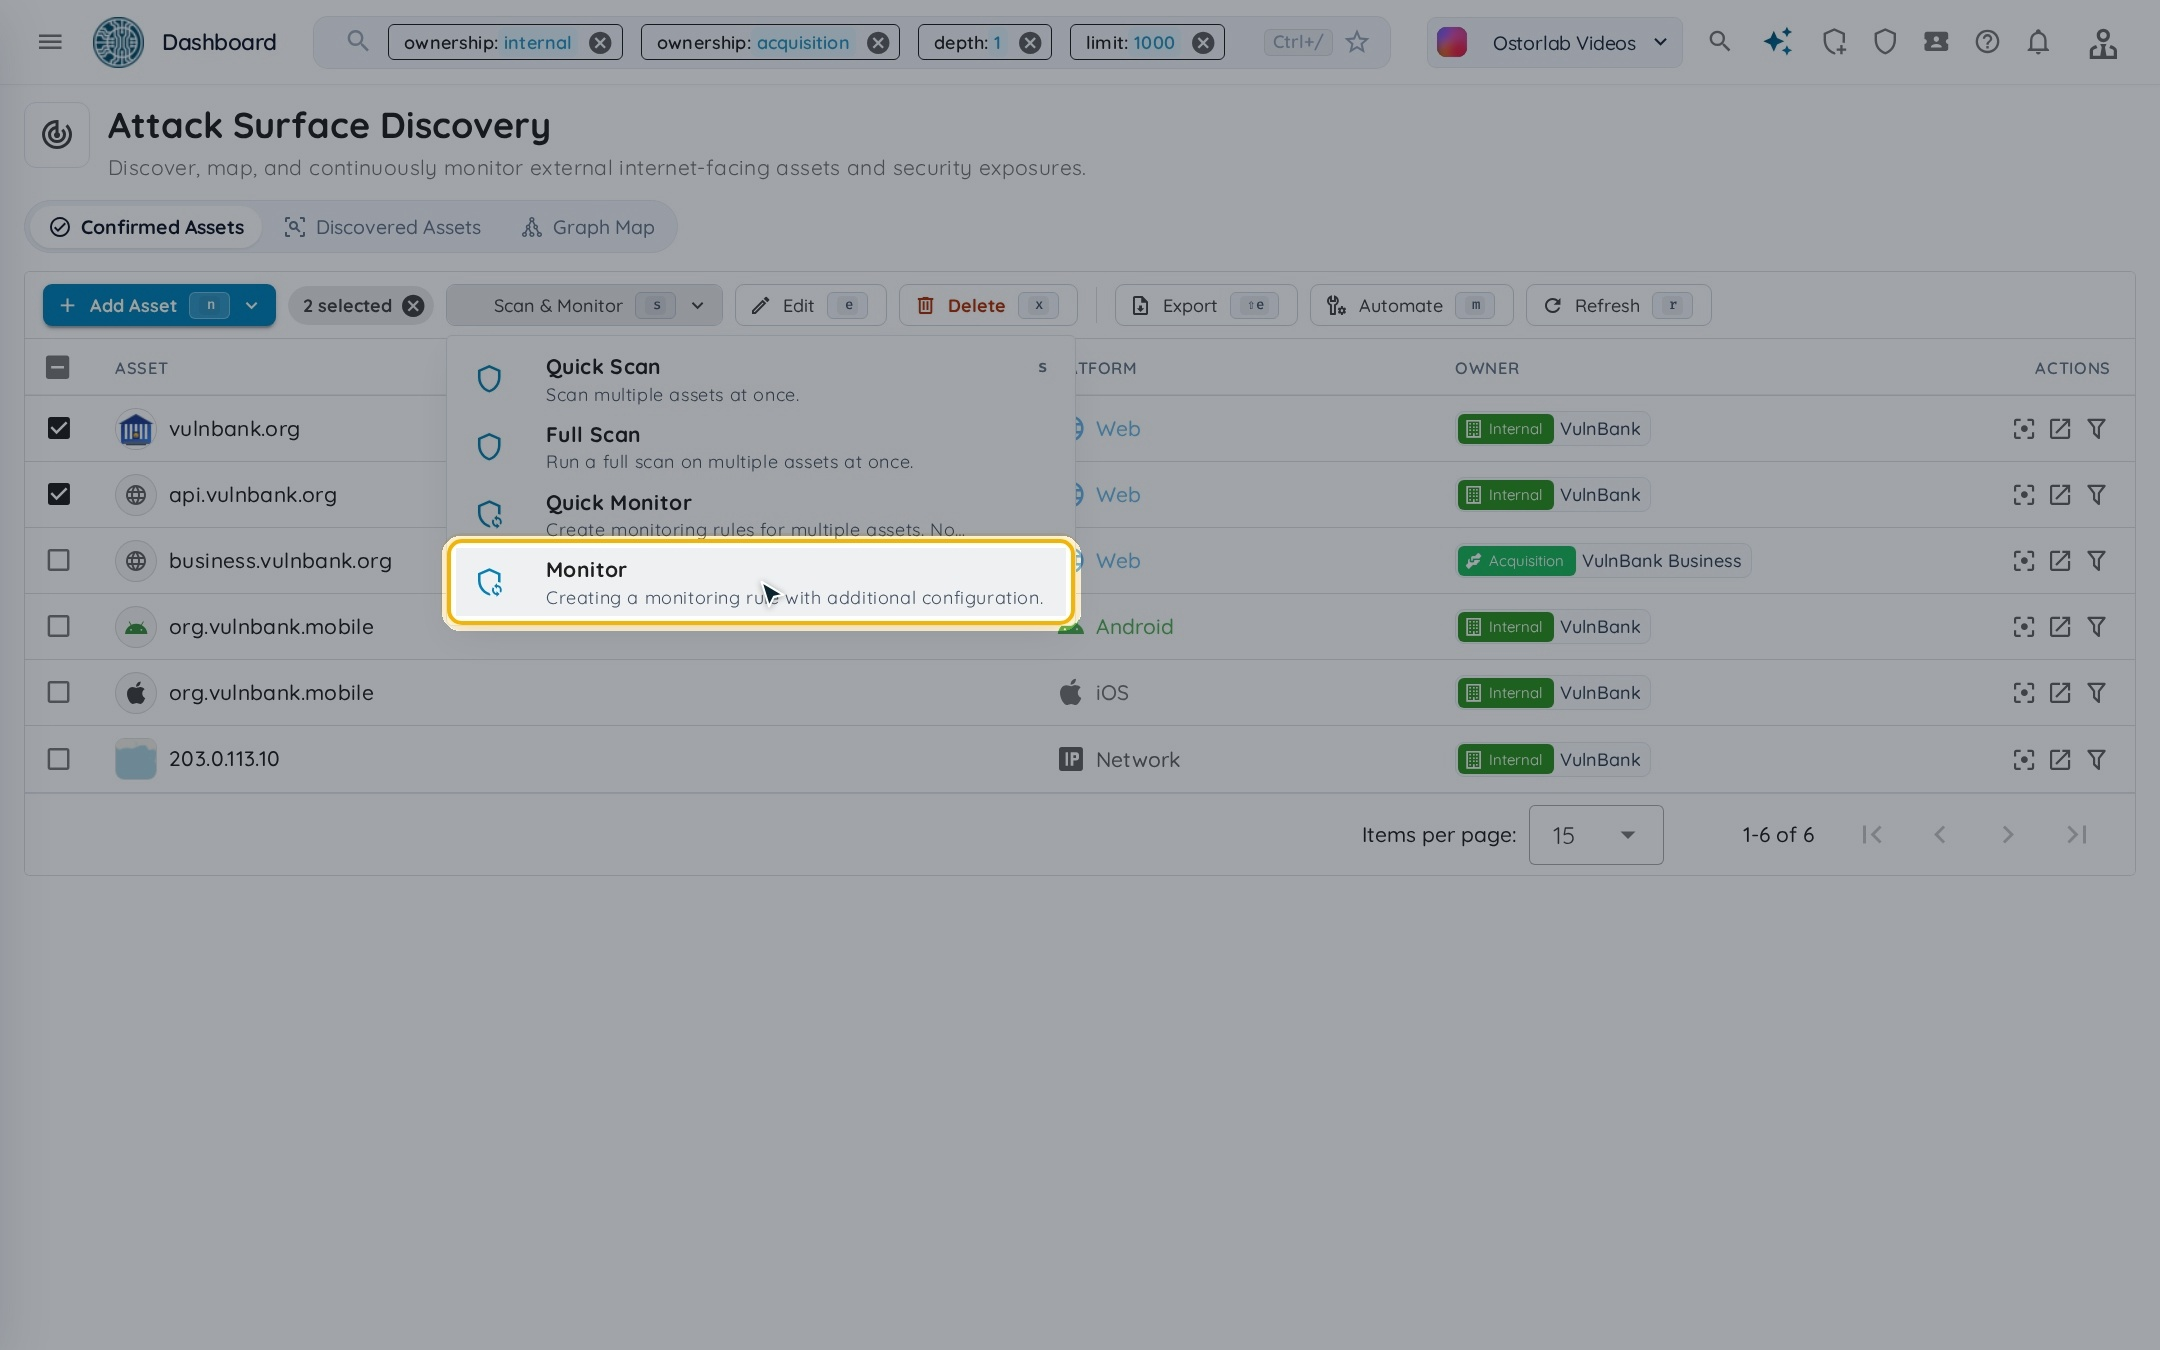
Quick Monitor は、選択したアセットのモニタリングルールをデフォルト設定で作成します。Monitor をクリックすると New Monitoring Rule フォームが開き、ルールを設定できます。
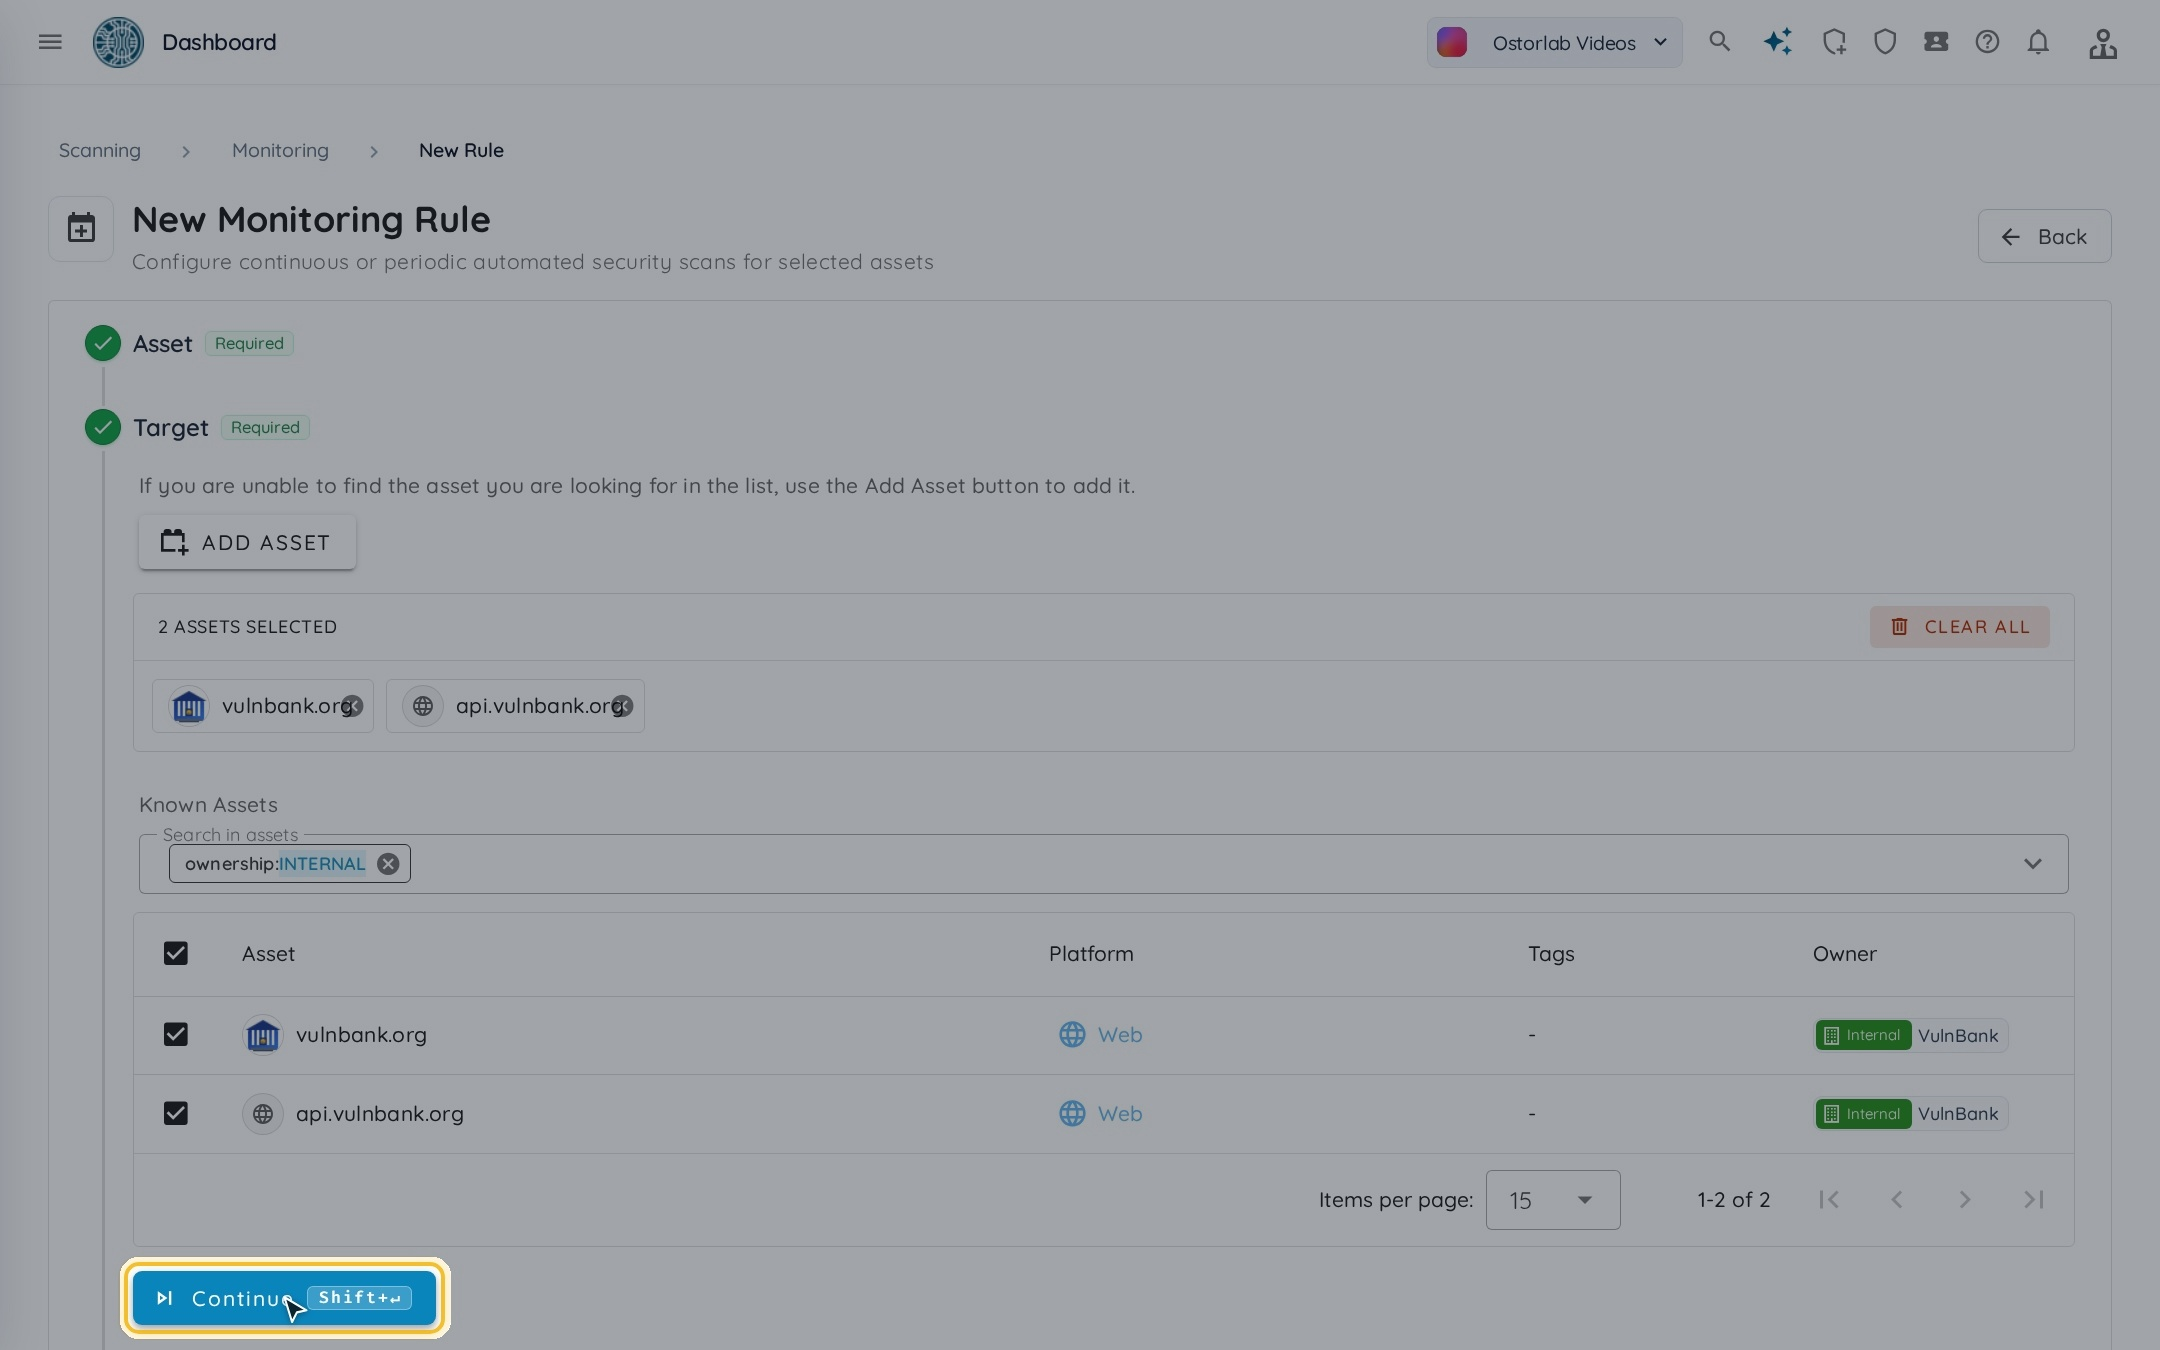
3. アセットの種類とターゲットを選択します
Asset で、アセットの種類(例:Web App)を選択します。
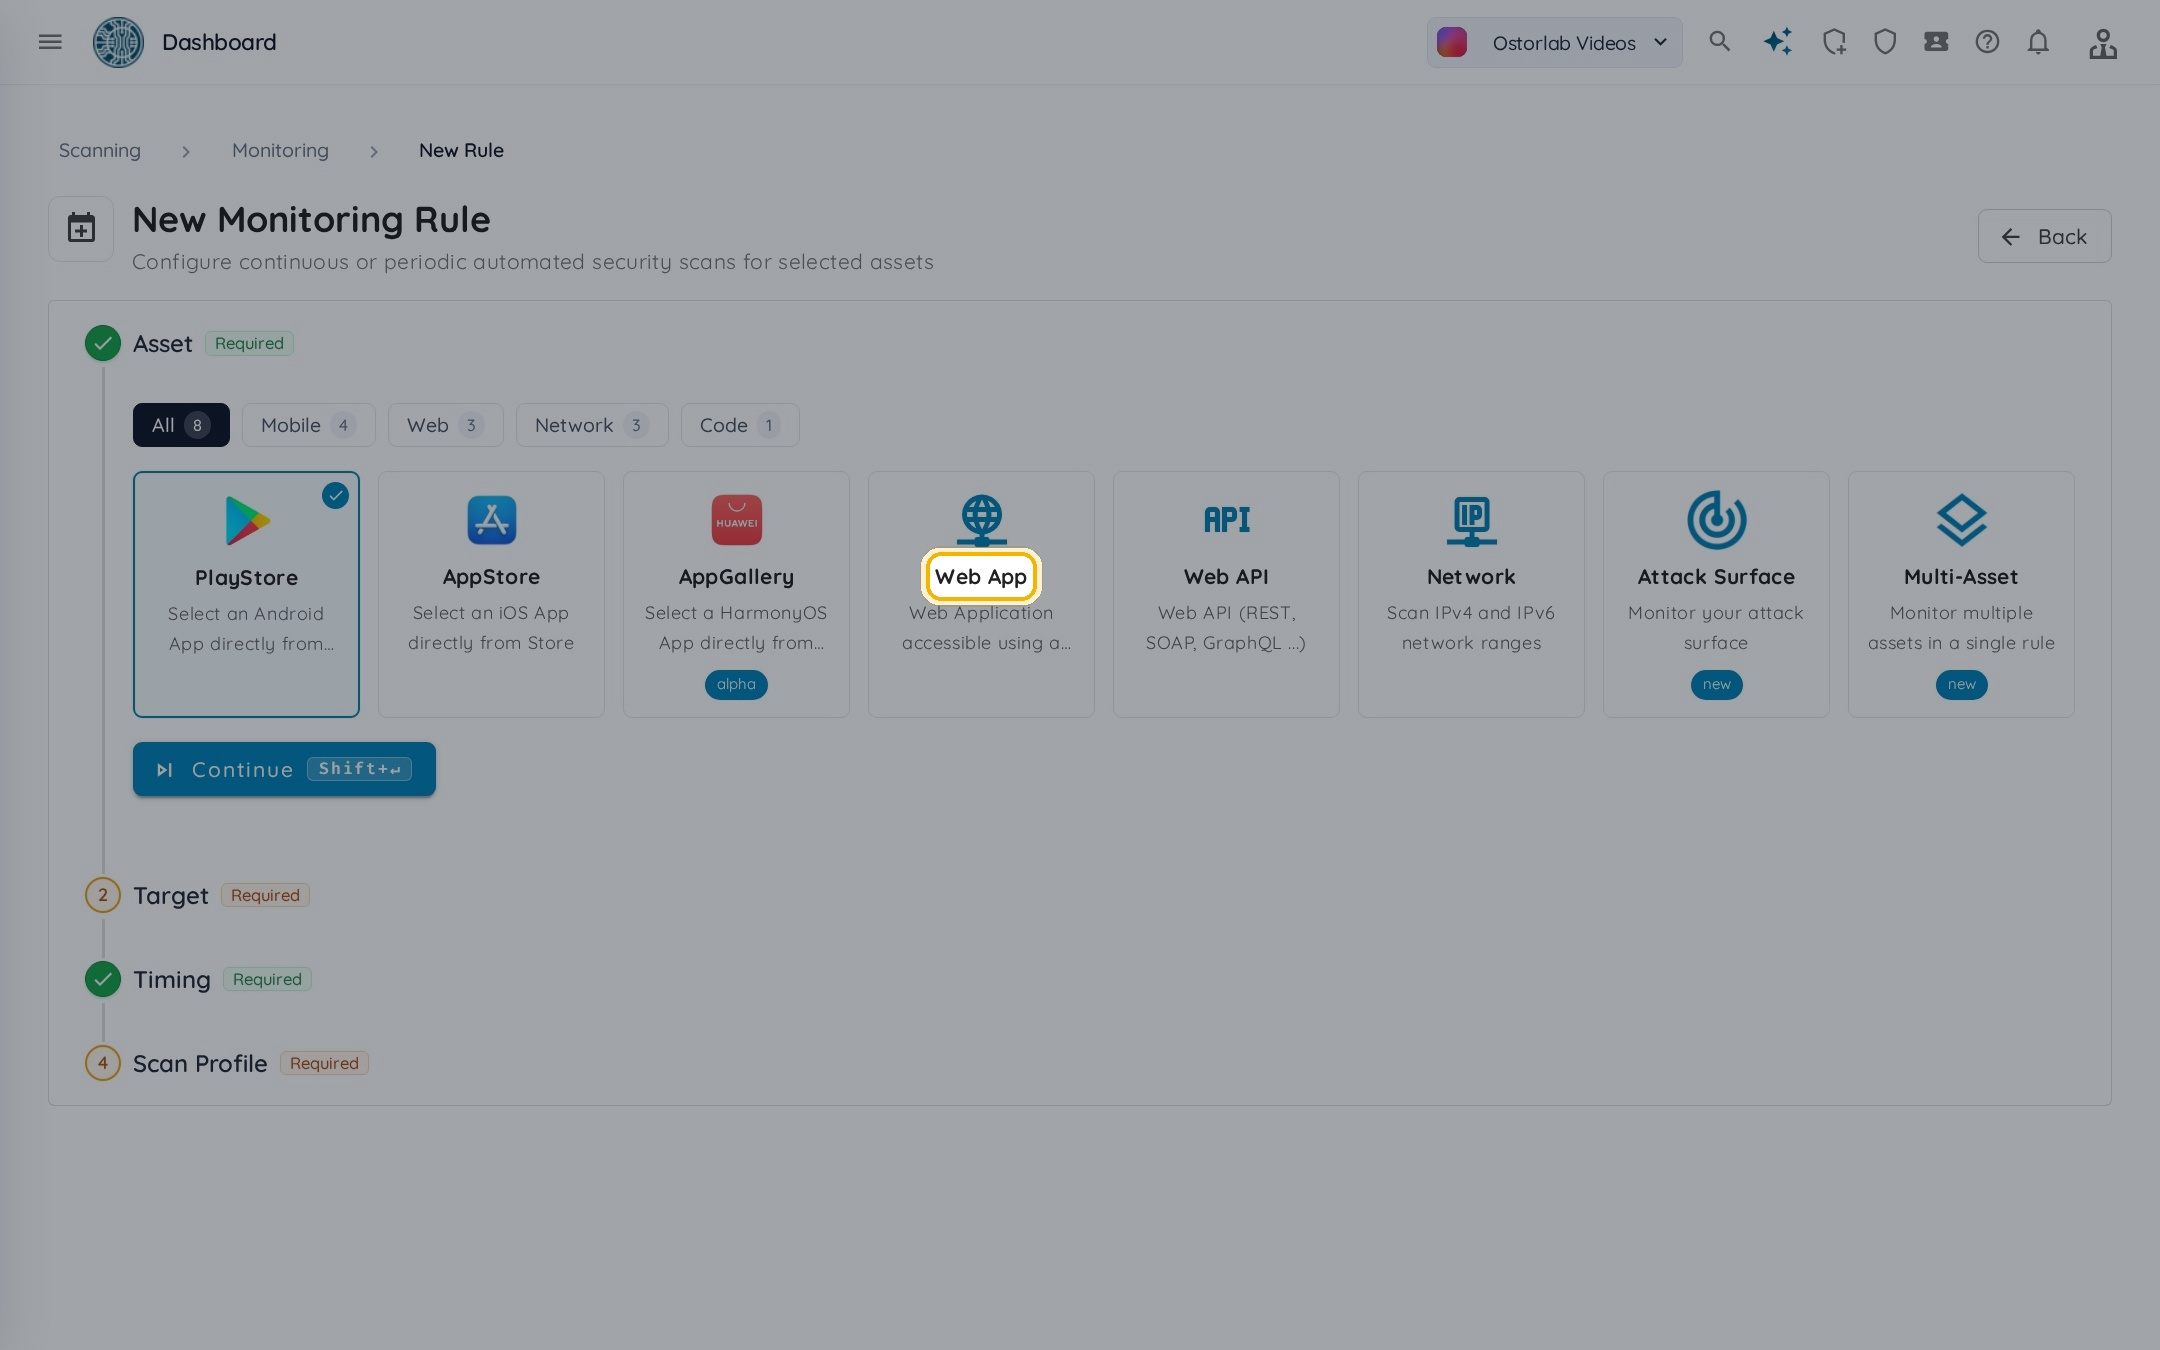
Target で、ルールがスキャンするアセットを選択し、Continue をクリックします。一覧にないアセットをモニタリングするには、Add Asset をクリックします。
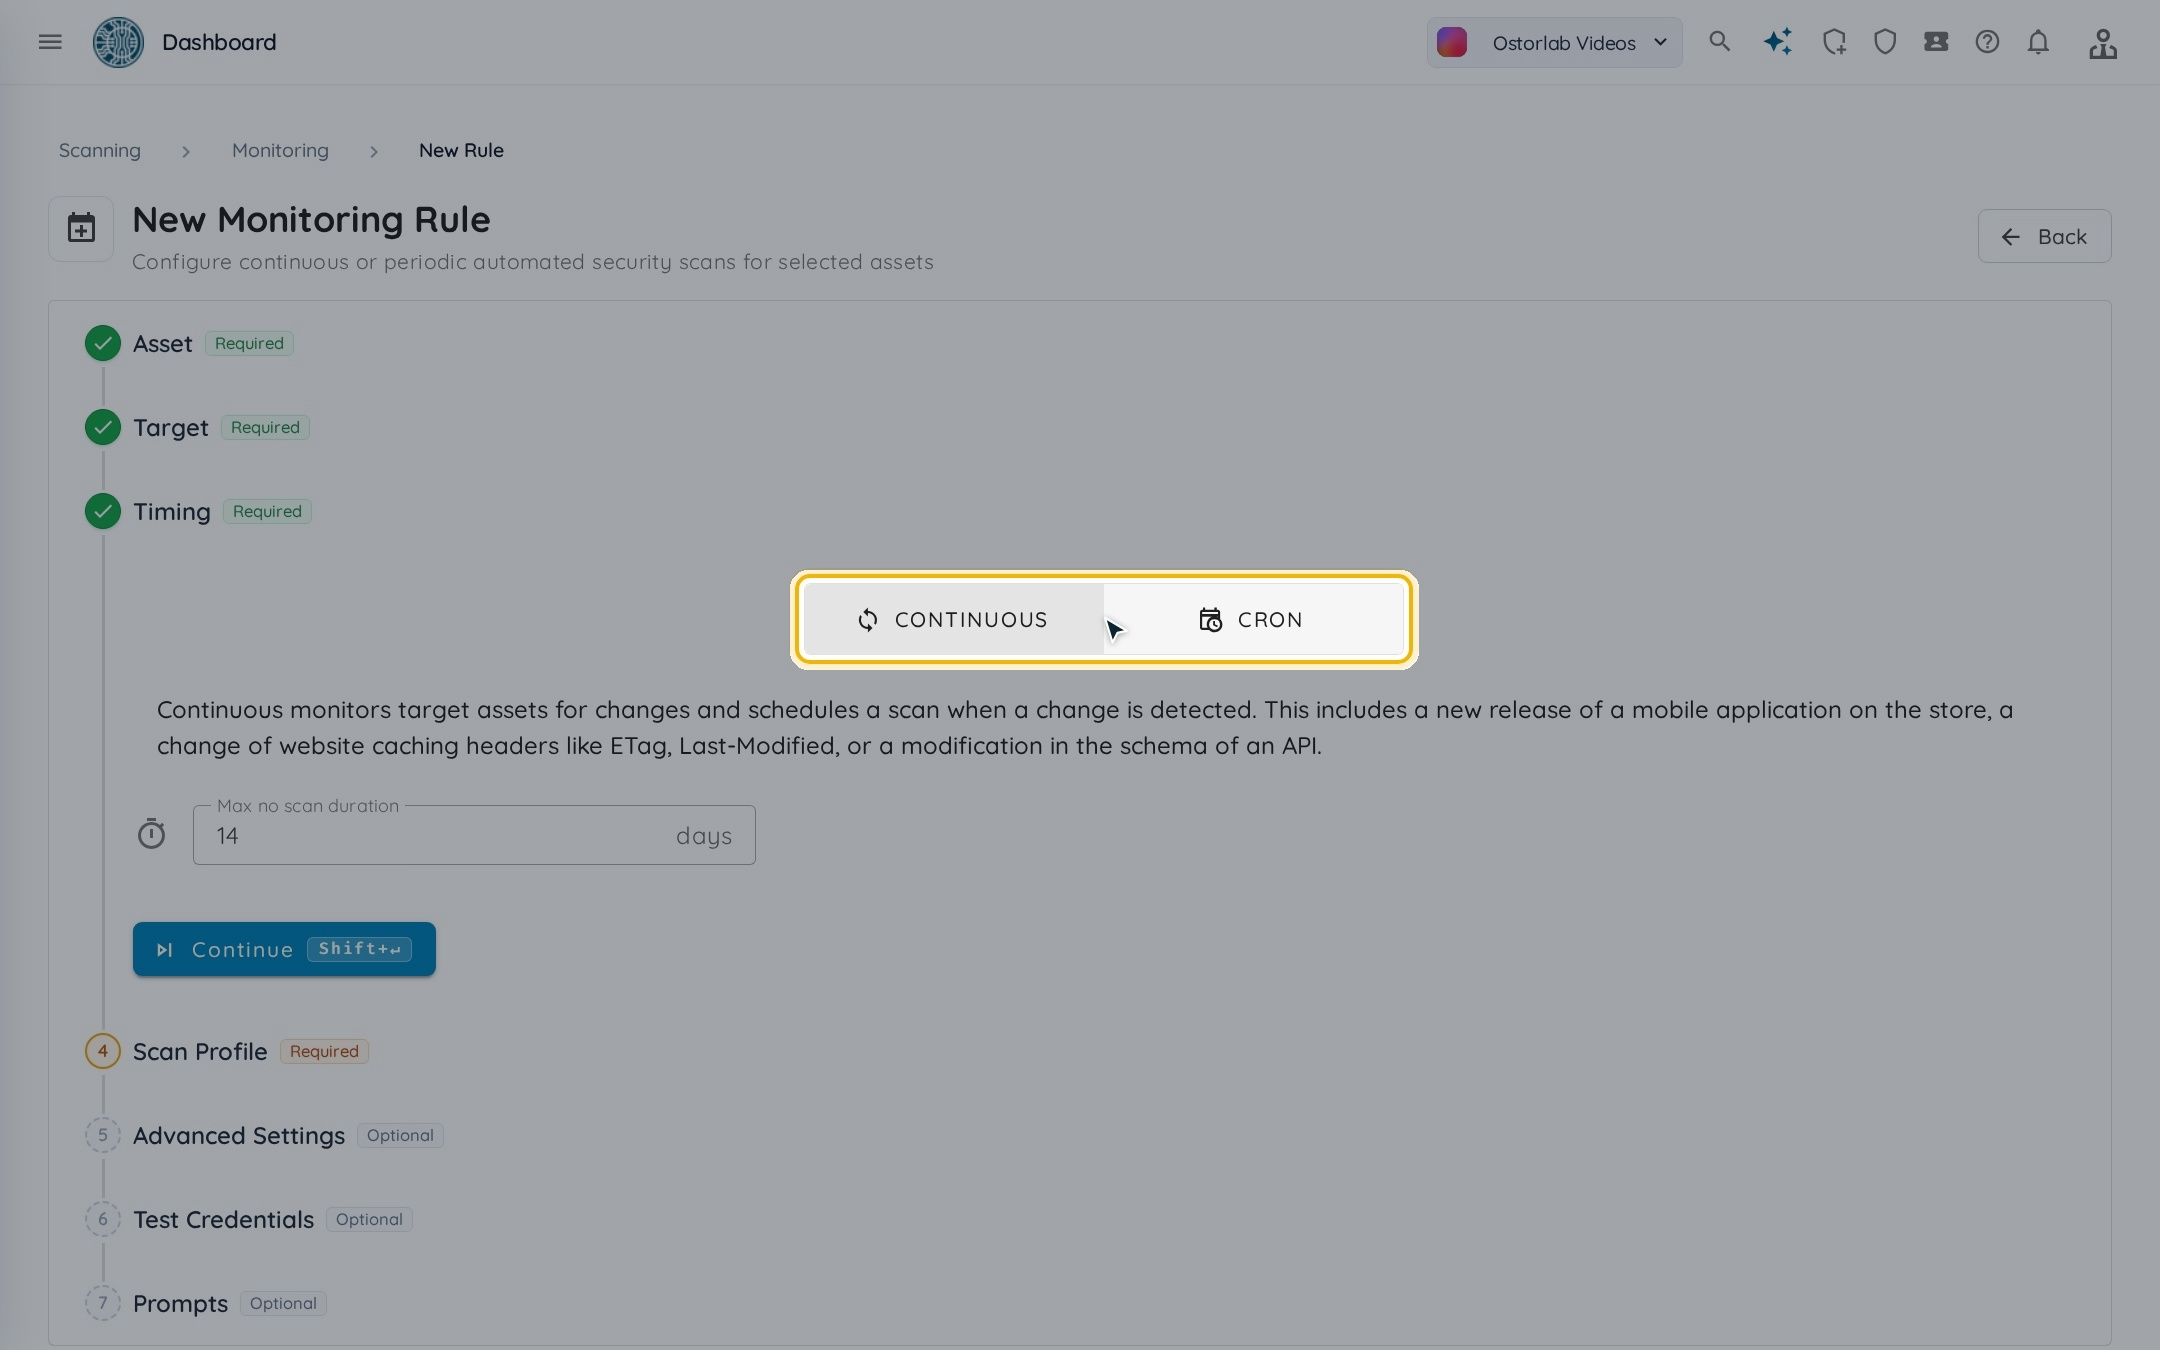
4. タイミングを設定します
- Continuous:アセットを監視し、変更が検出されるとスキャンをスケジュールします。たとえば、ストアでのモバイルアプリの新しいリリース、ETag や Last-Modified などの Web サイトのキャッシュヘッダーの変更、API スキーマの変更などです。Max no scan duration で指定した日数が経過すると、変更がなくてもスキャンが実行されます。
- Cron:週に1回、月に1回、毎月第1月曜日など、スケジュールに従ってスキャンします。
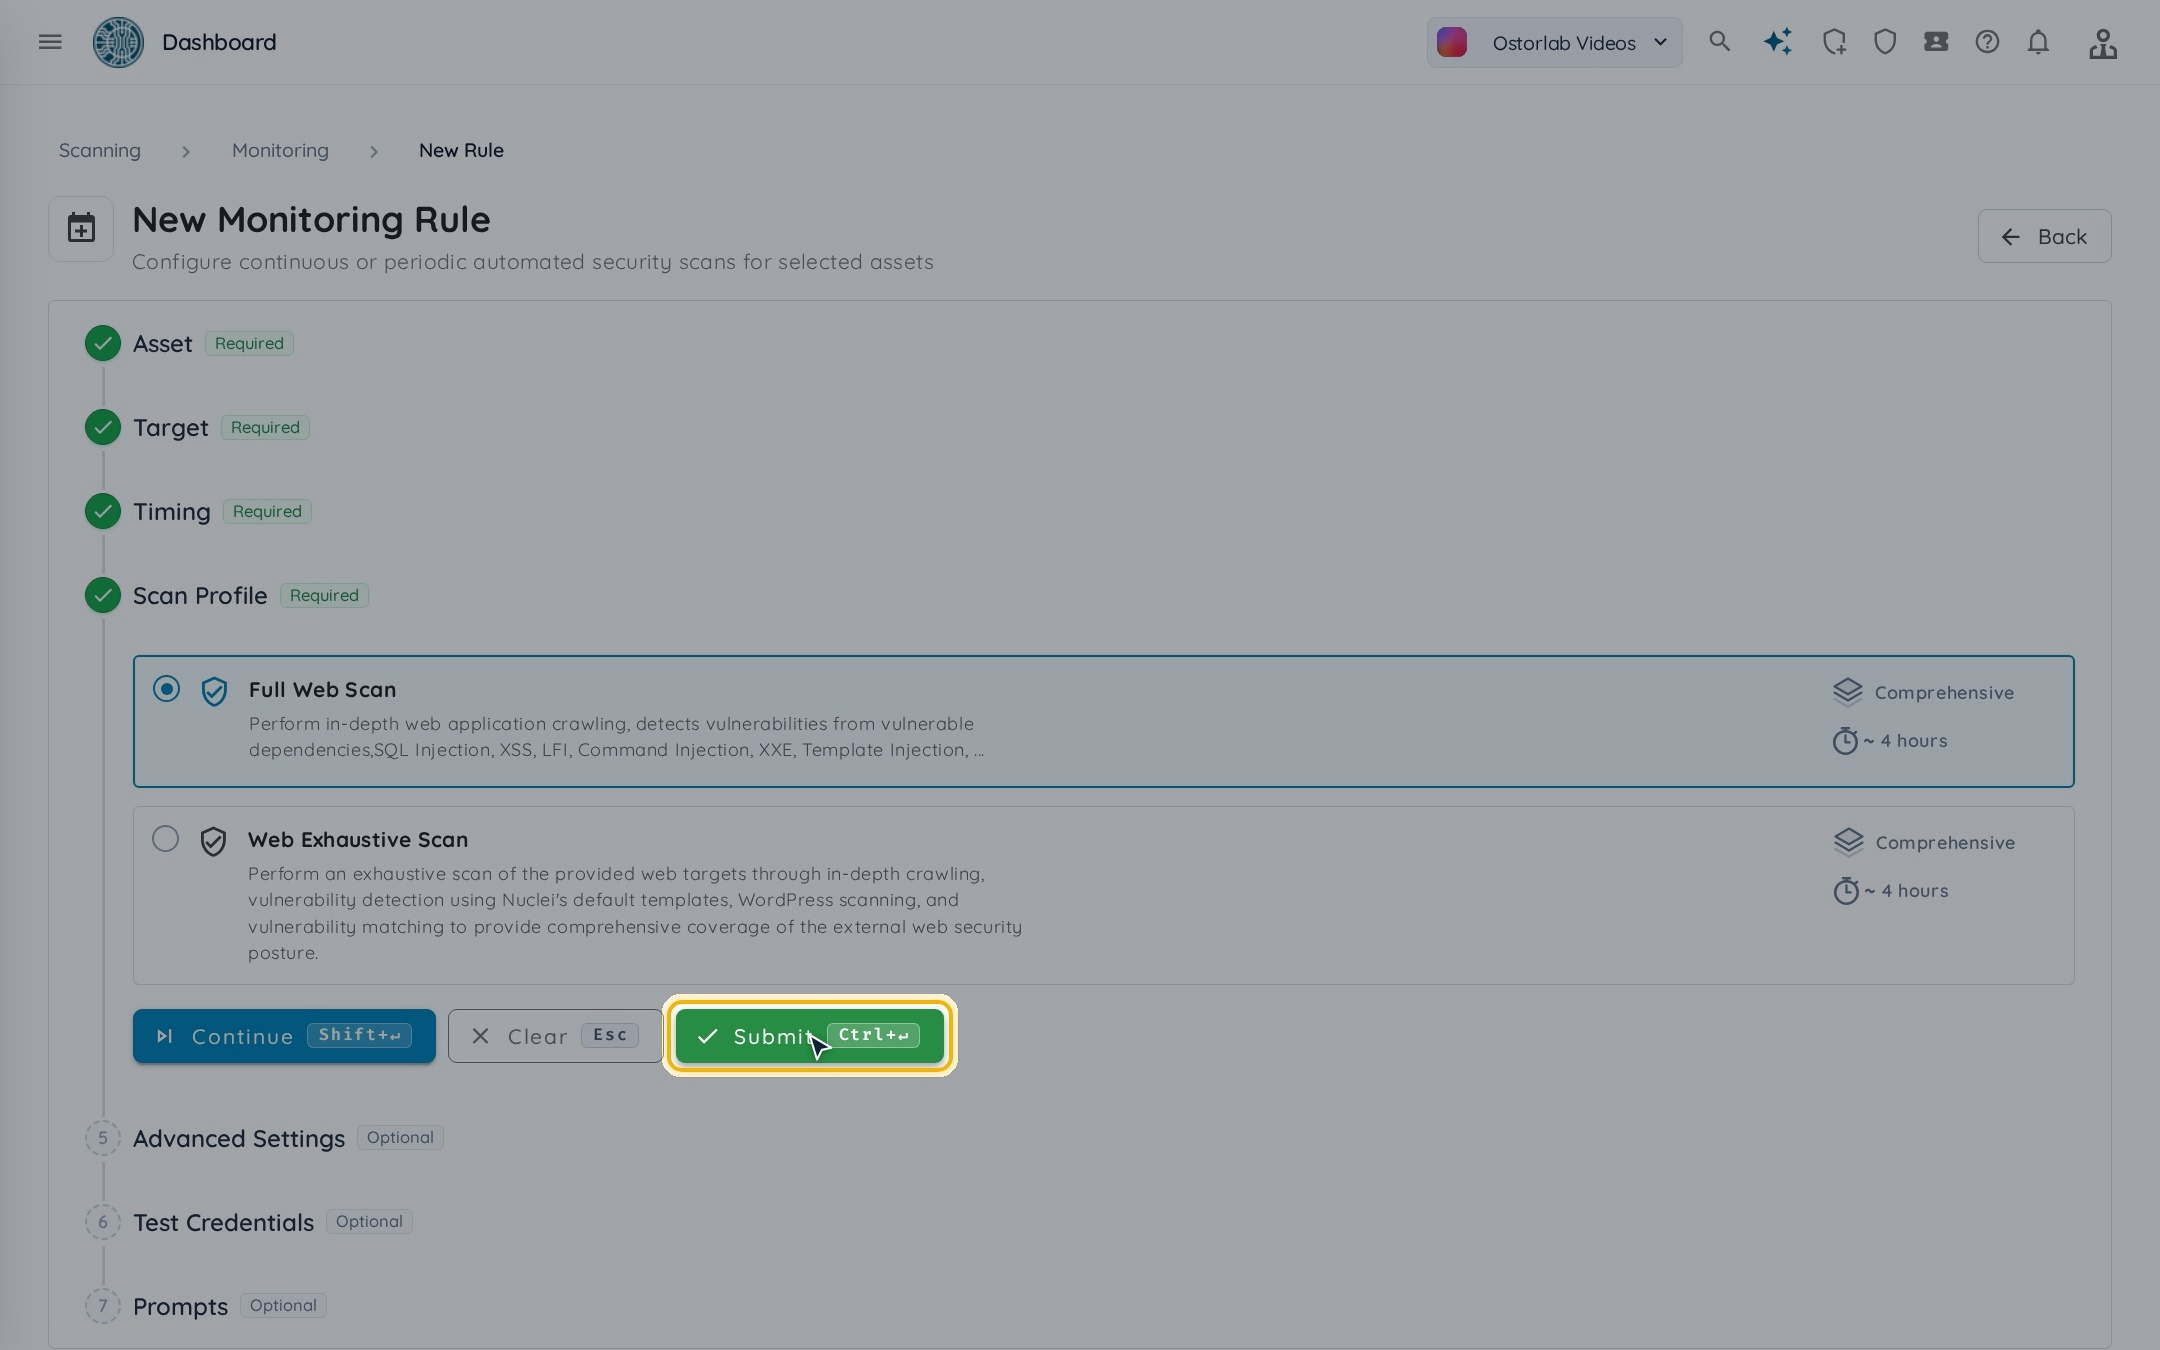
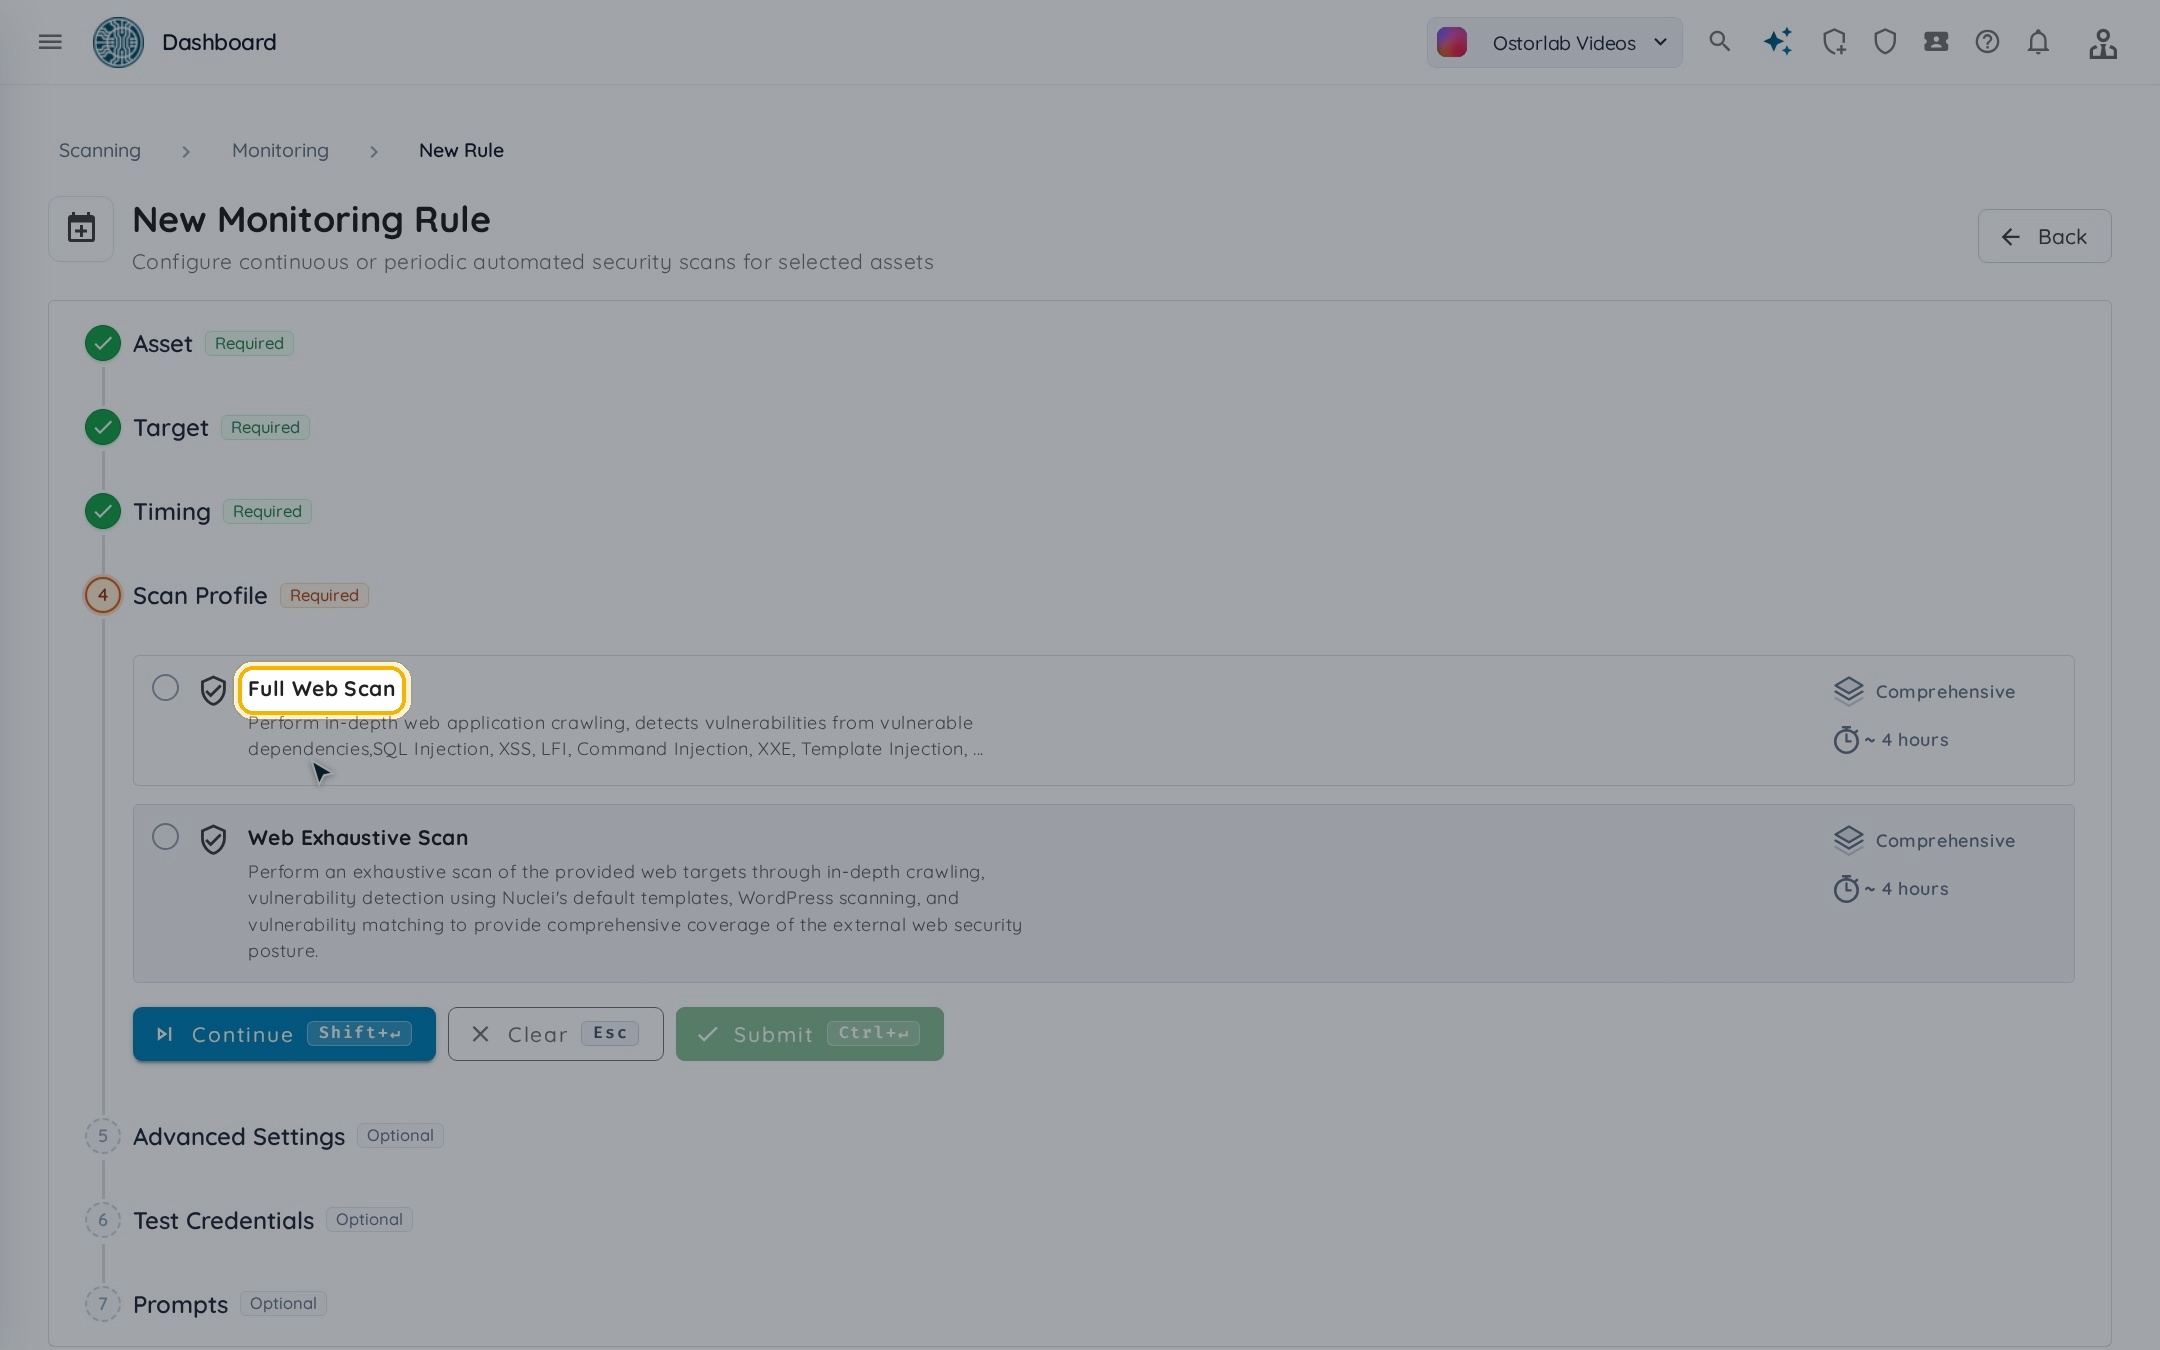
5. スキャンプロファイルを選択します
利用できるプロファイルは、アセットの種類とご利用のプランによって異なります。
6. Submit をクリックします
Advanced Settings、Test Credentials、Prompts は任意です。Submit をクリックしてルールを作成します。