SBOMまたはLockfileを使用したスキャンの作成
このガイドでは、アプリケーションのスキャン結果を向上させるために、Software Bill of Materials(SBOM)またはLockfileをアップロードする手順について説明します。 SBOMは、アプリケーションで使用されているすべてのコンポーネントの詳細なリストです。SBOMを使用してスキャンを実行することで、依存関係の検出範囲が拡張されます。
スキャンを作成する手順
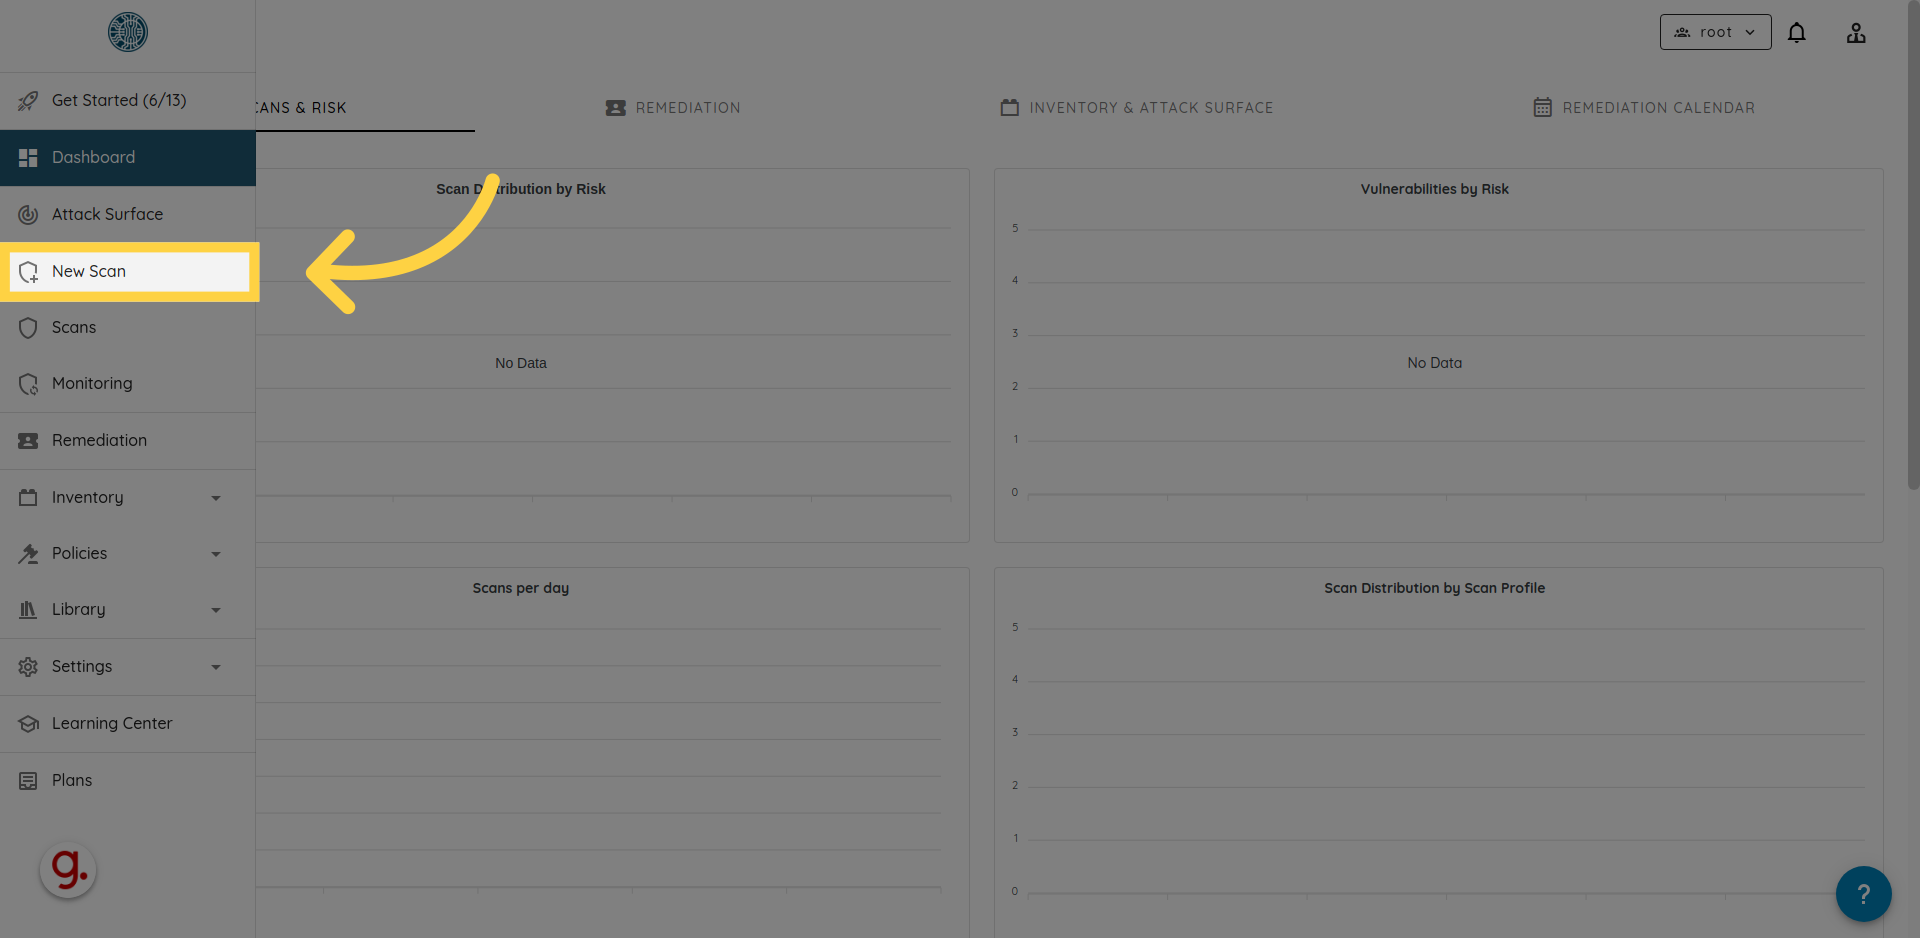
1. 「New Scan」をクリックする
まず、Ostorlabダッシュボードで New Scan ボタンをクリックします。
2. アセットタイプを選択する
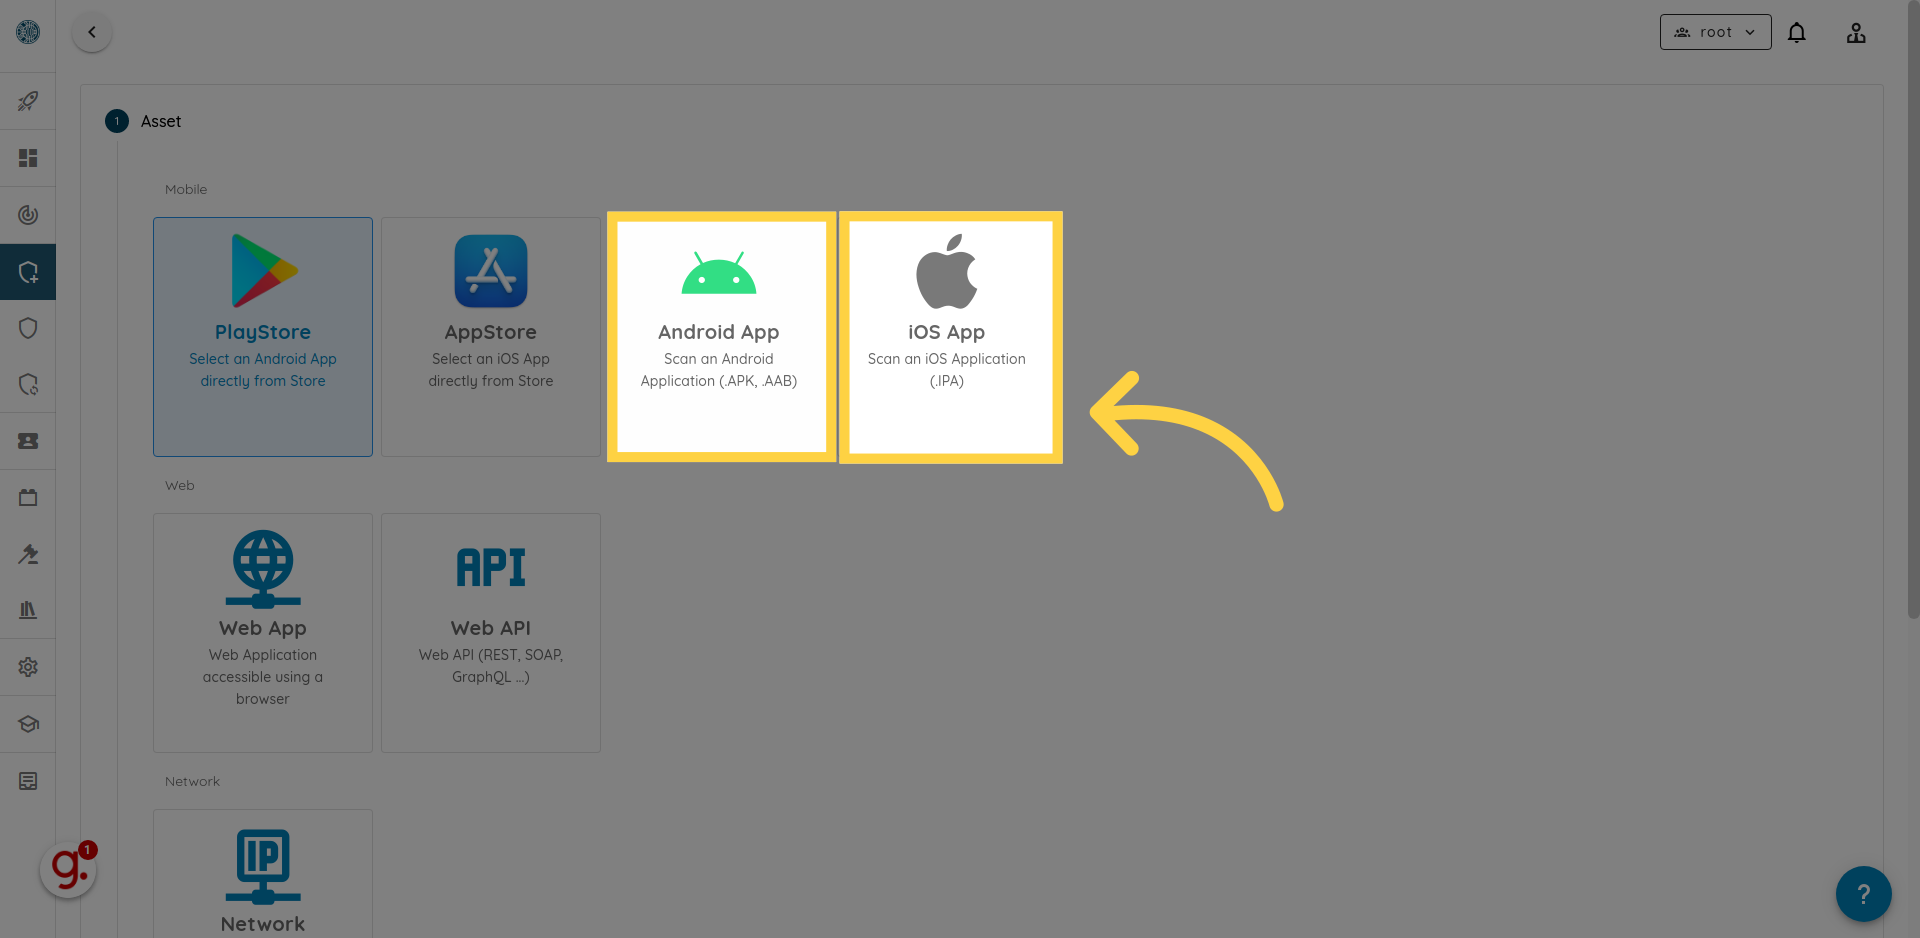
スキャン対象に応じて Android App または iOS App を選択します。サポートされている形式は .apk、.aab、および .ipa です。
3. アプリケーションファイルをアップロードする
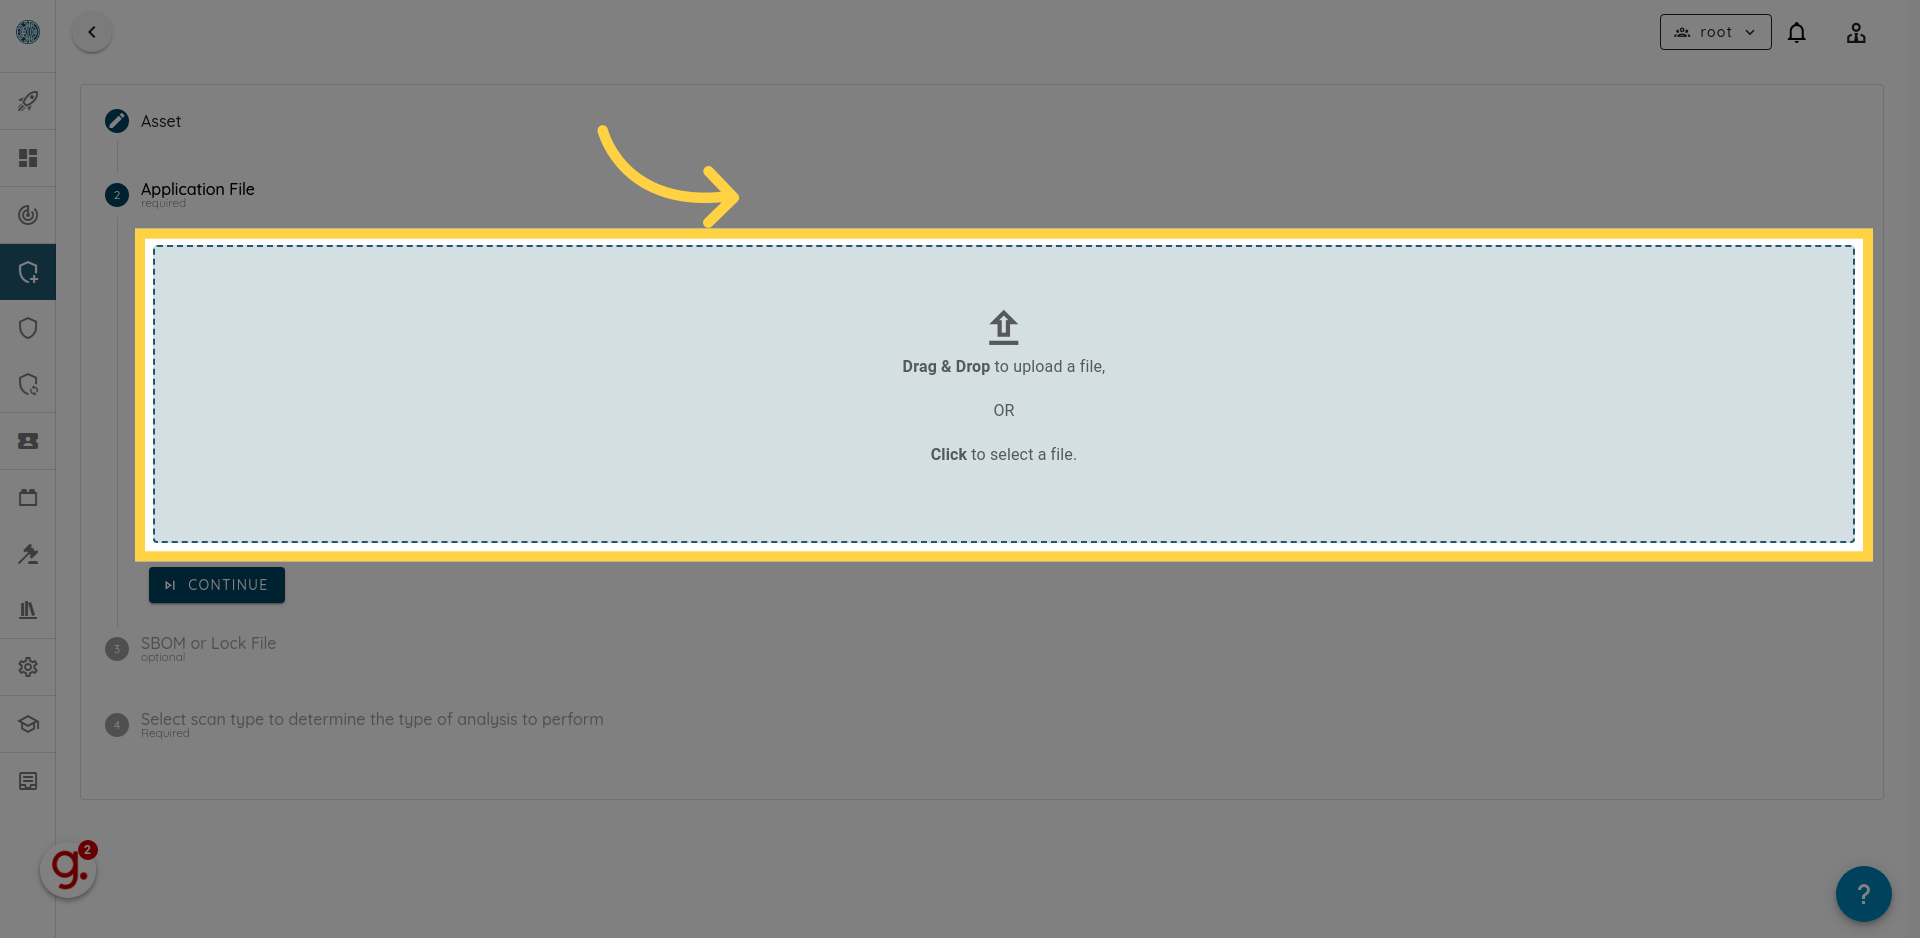
所定のエリアにアプリケーションファイルをドラッグ&ドロップします。
4. 「Continue」をクリックする
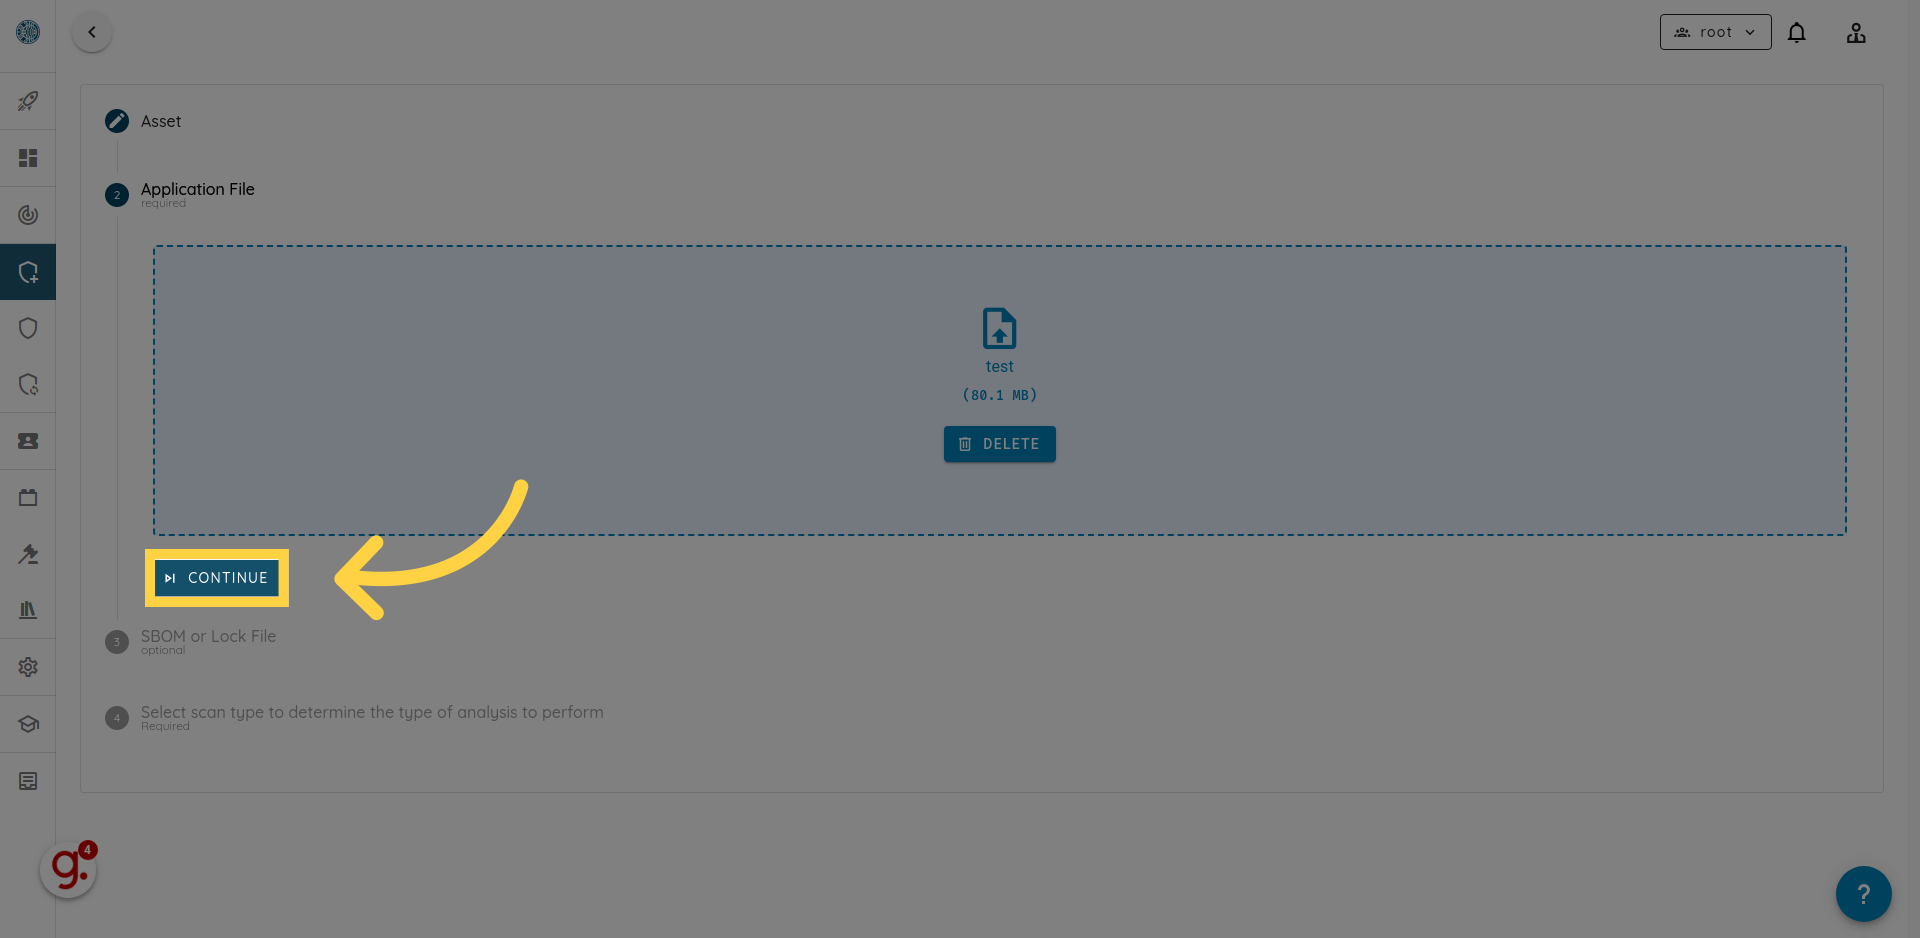
Continue ボタンをクリックして次に進みます。
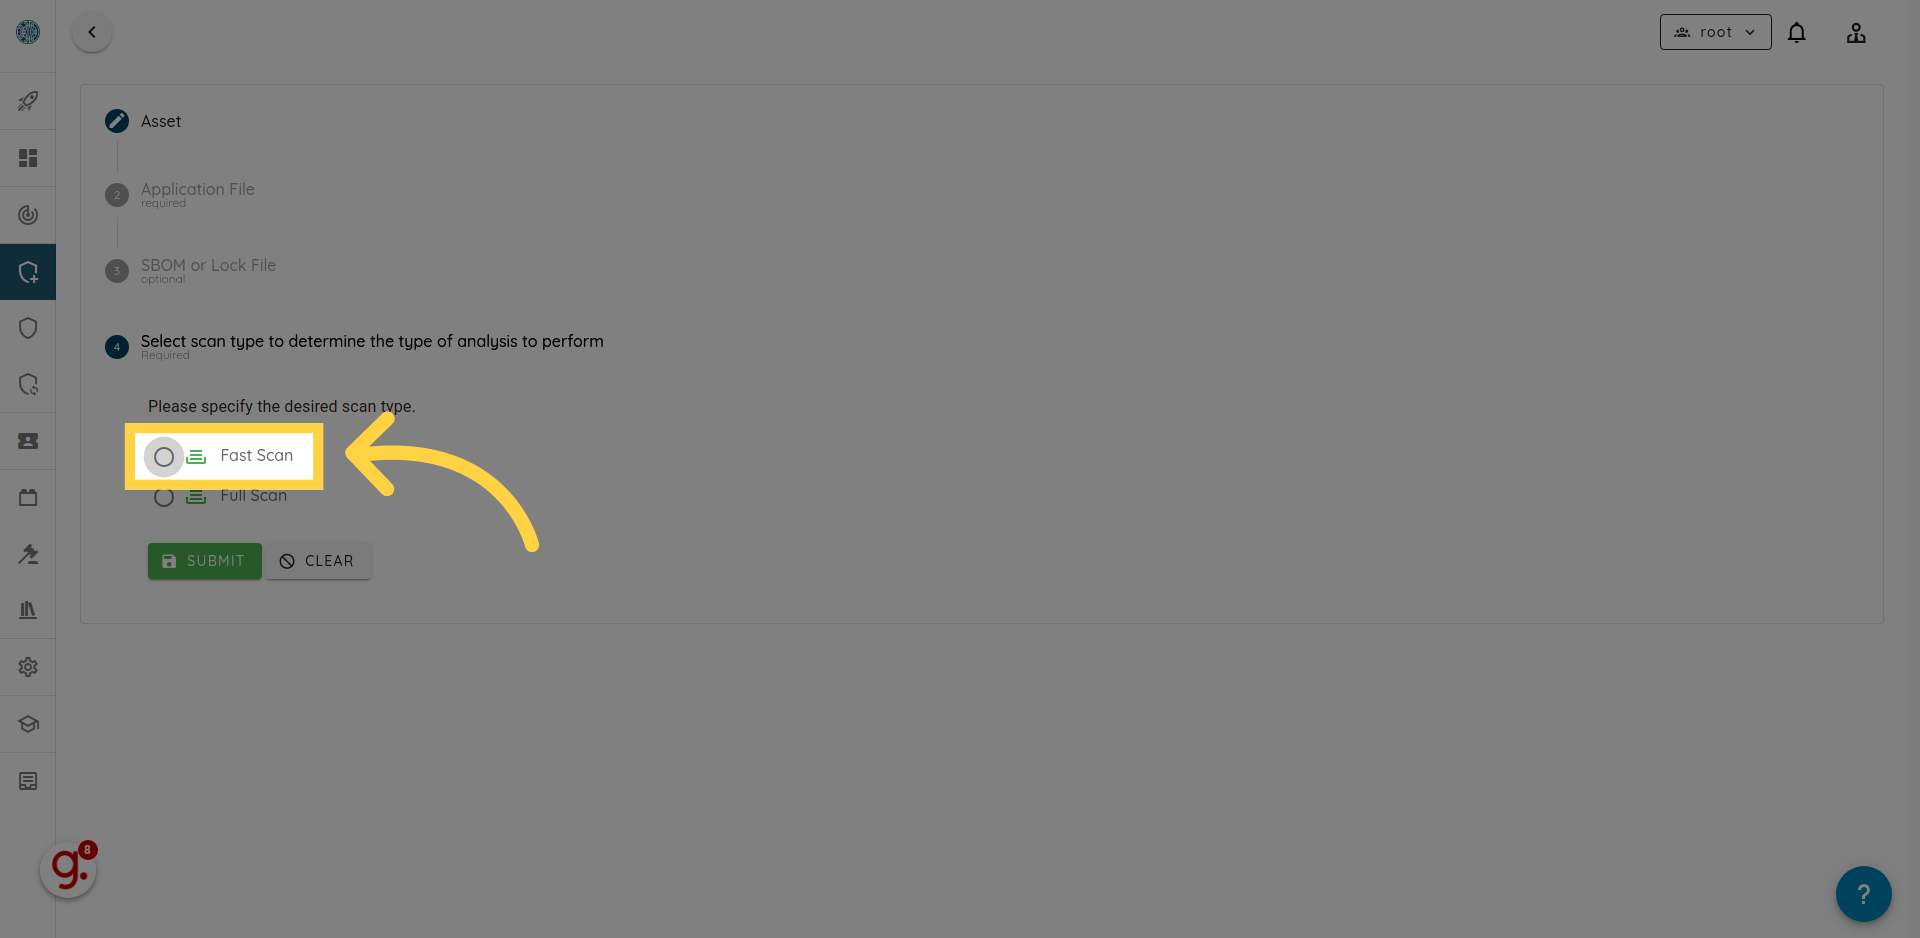
5. スキャンプロファイルを選択する
以下のスキャンタイプのいずれかを選択します:
- Fast Scan:構成の問題、古い依存関係、シークレット、脆弱なコーディングパターンなどの静的チェックのみを実行します。
- Full Scan:静的チェック、動的チェック、およびバックエンドの脆弱性チェックを実行します。
- Privacy Scan:機微なデータの露出や誤構成を含むプライバシーリスクを特定します。
- Mobile Deep Agentic Scan:複雑な論理的欠陥やエクスプロイト検証のためのAIを活用したペネトレーションテストを実行します。
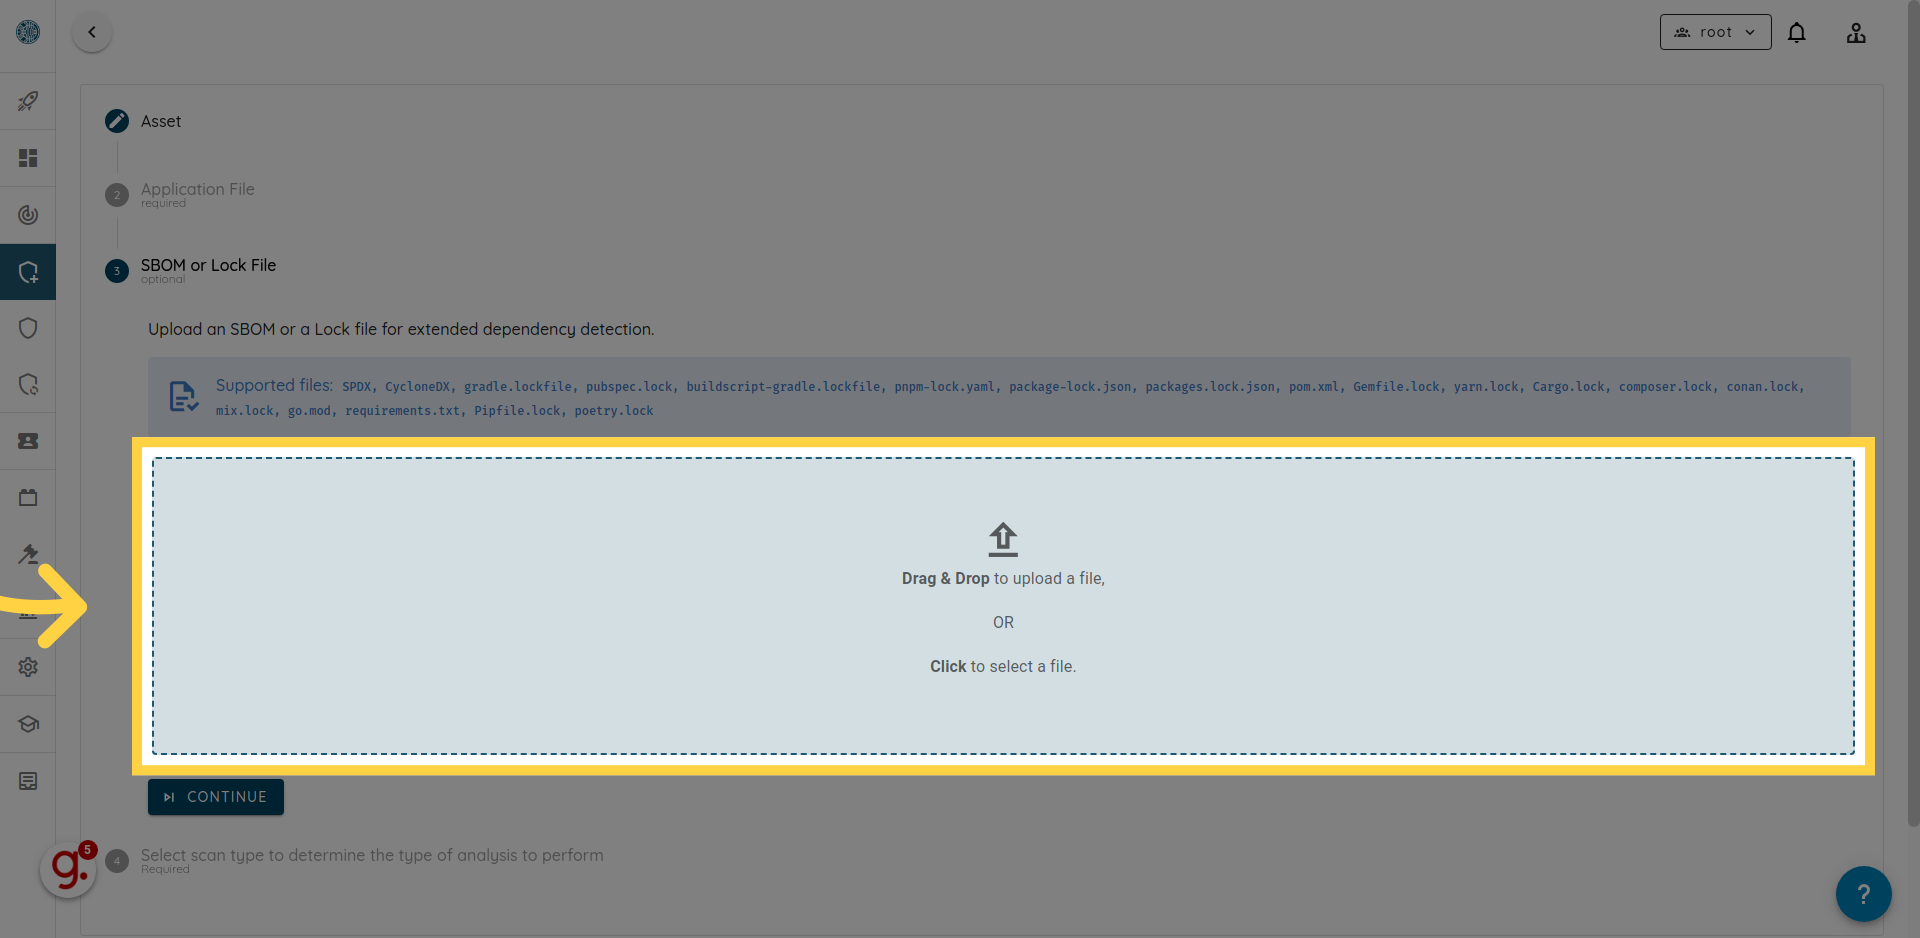
6. SBOMまたはLockfileをアップロードする
所定のアップロードエリアにSBOMまたはロックファイルをドラッグ&ドロップします。
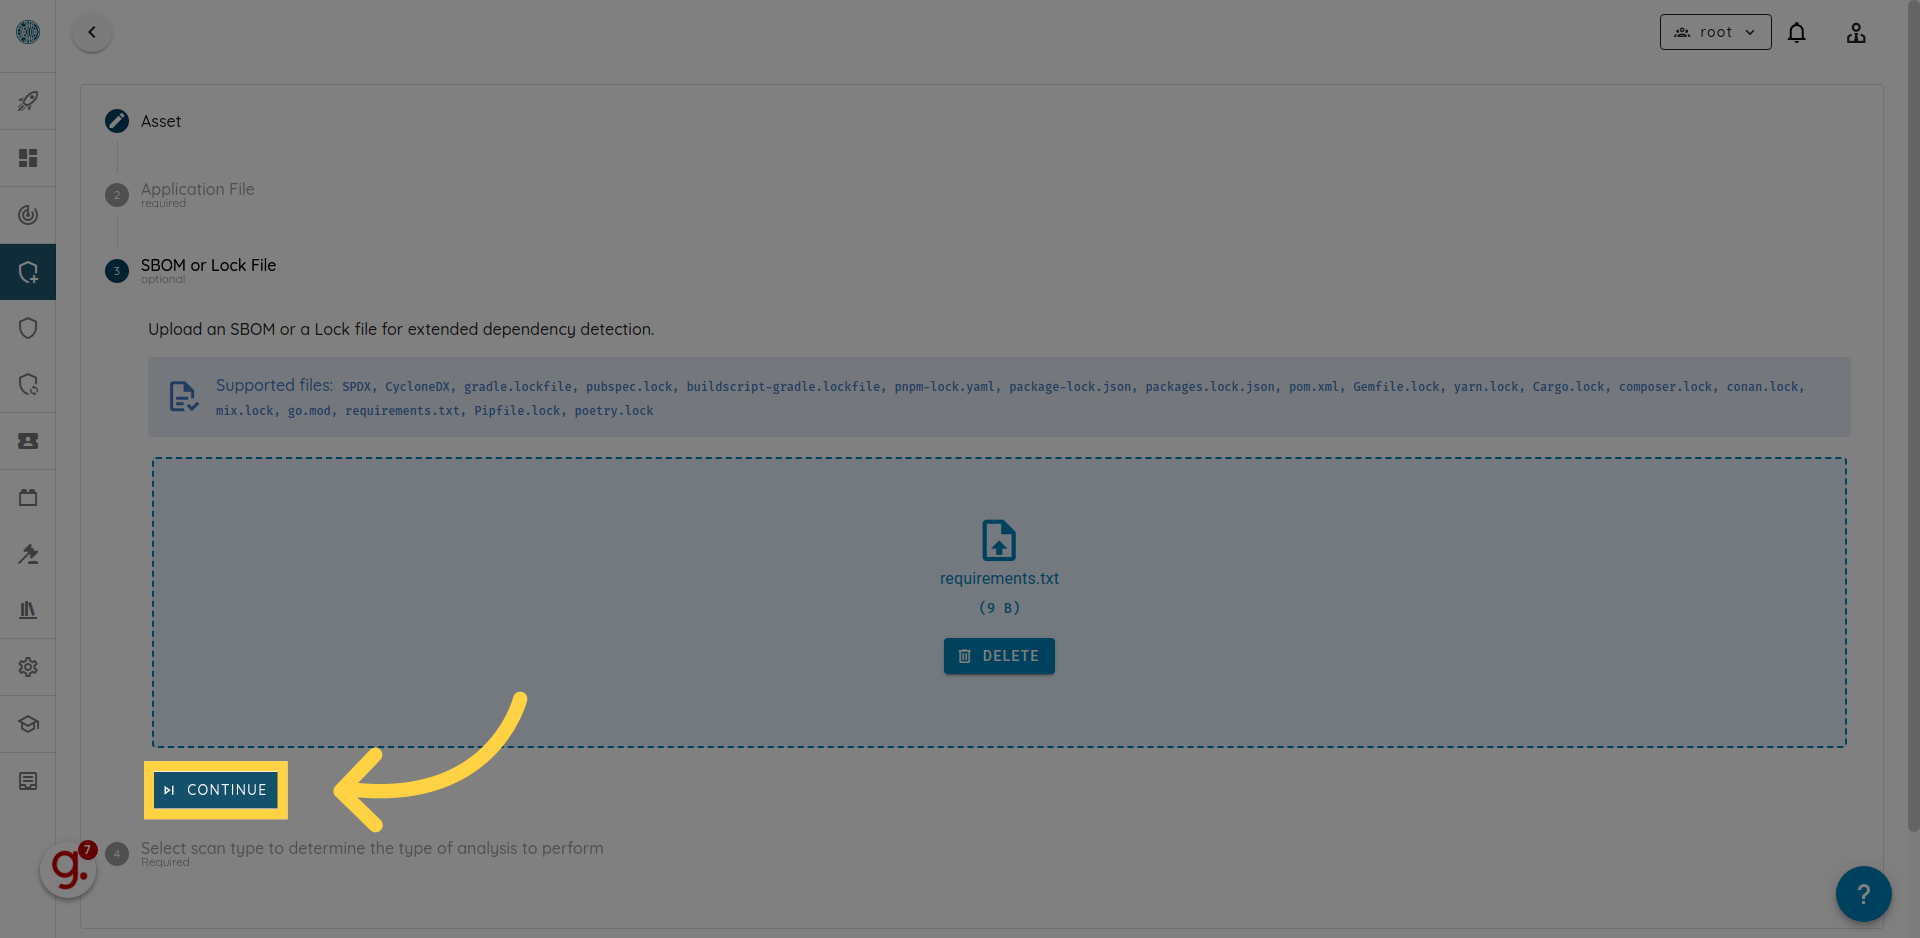
7. 「Continue」をクリックする
Continue ボタンをクリックして次に進みます。
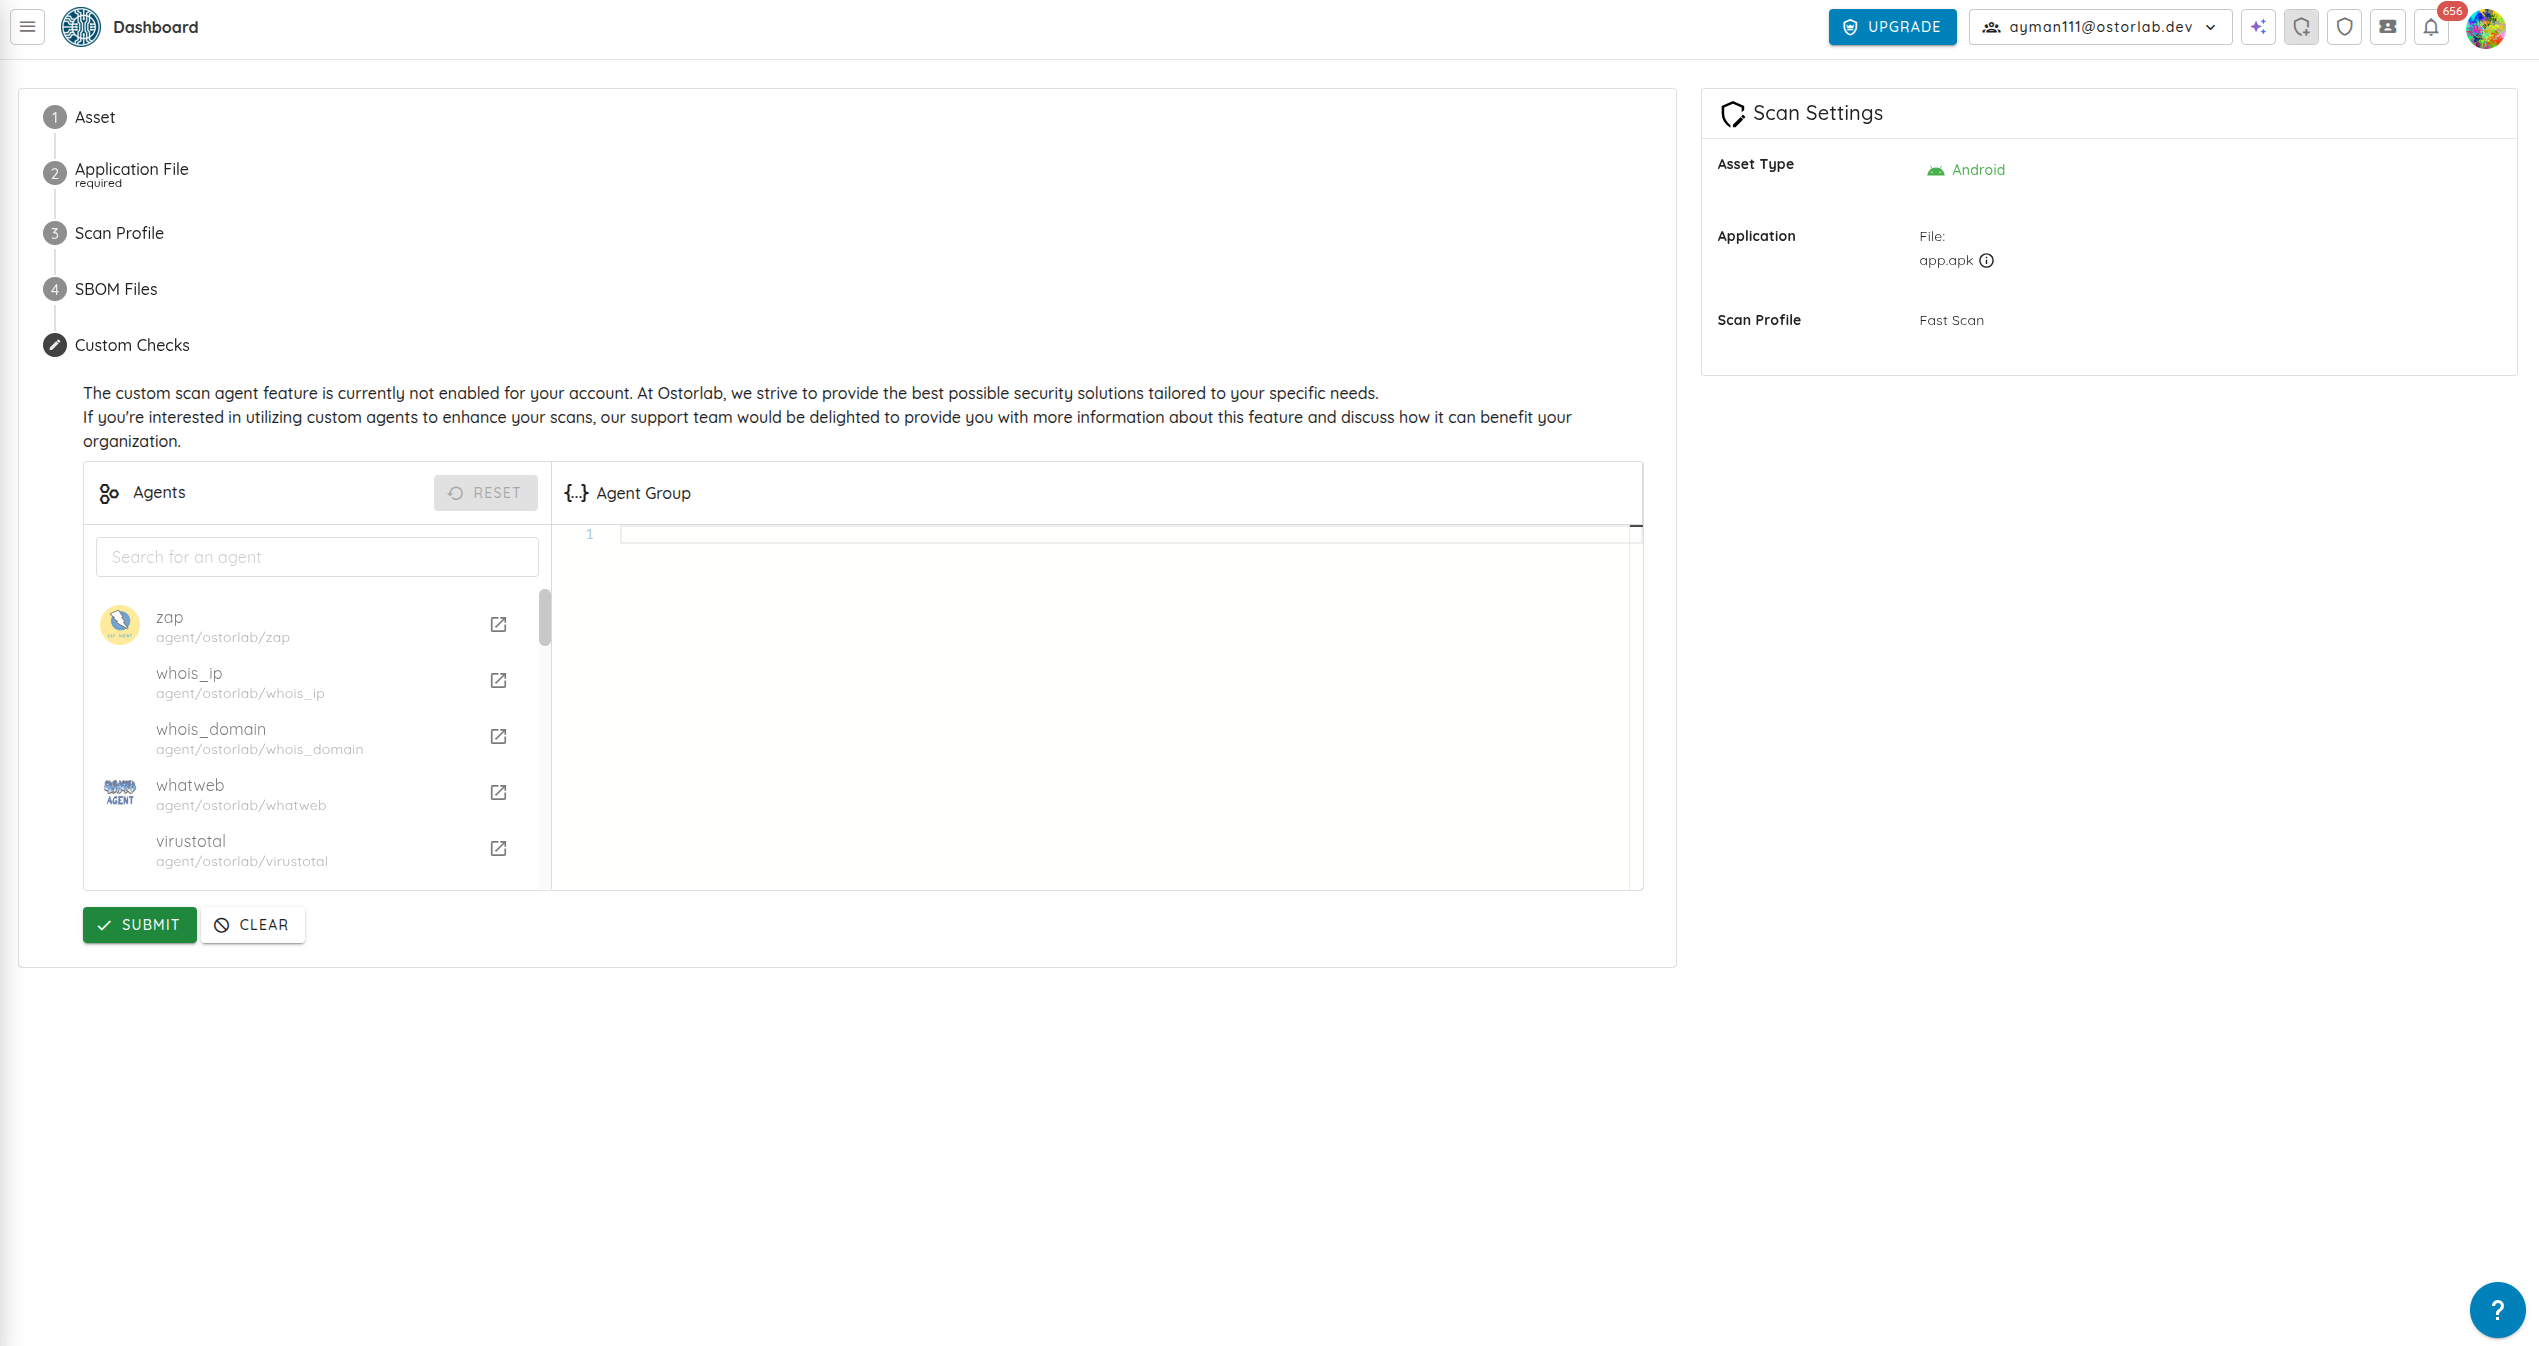
8. カスタムチェック(オプション)
注意: カスタムスキャンエージェント機能はお客様のアカウントで有効になっていない場合があります。スキャンを強化するためのカスタムエージェントの有効化に関する詳細については、サポートまでお問い合わせください。
このセクションでは、利用可能なエージェントを選択し、高度なスキャンカスタマイズのためのエージェントグループを定義できます。
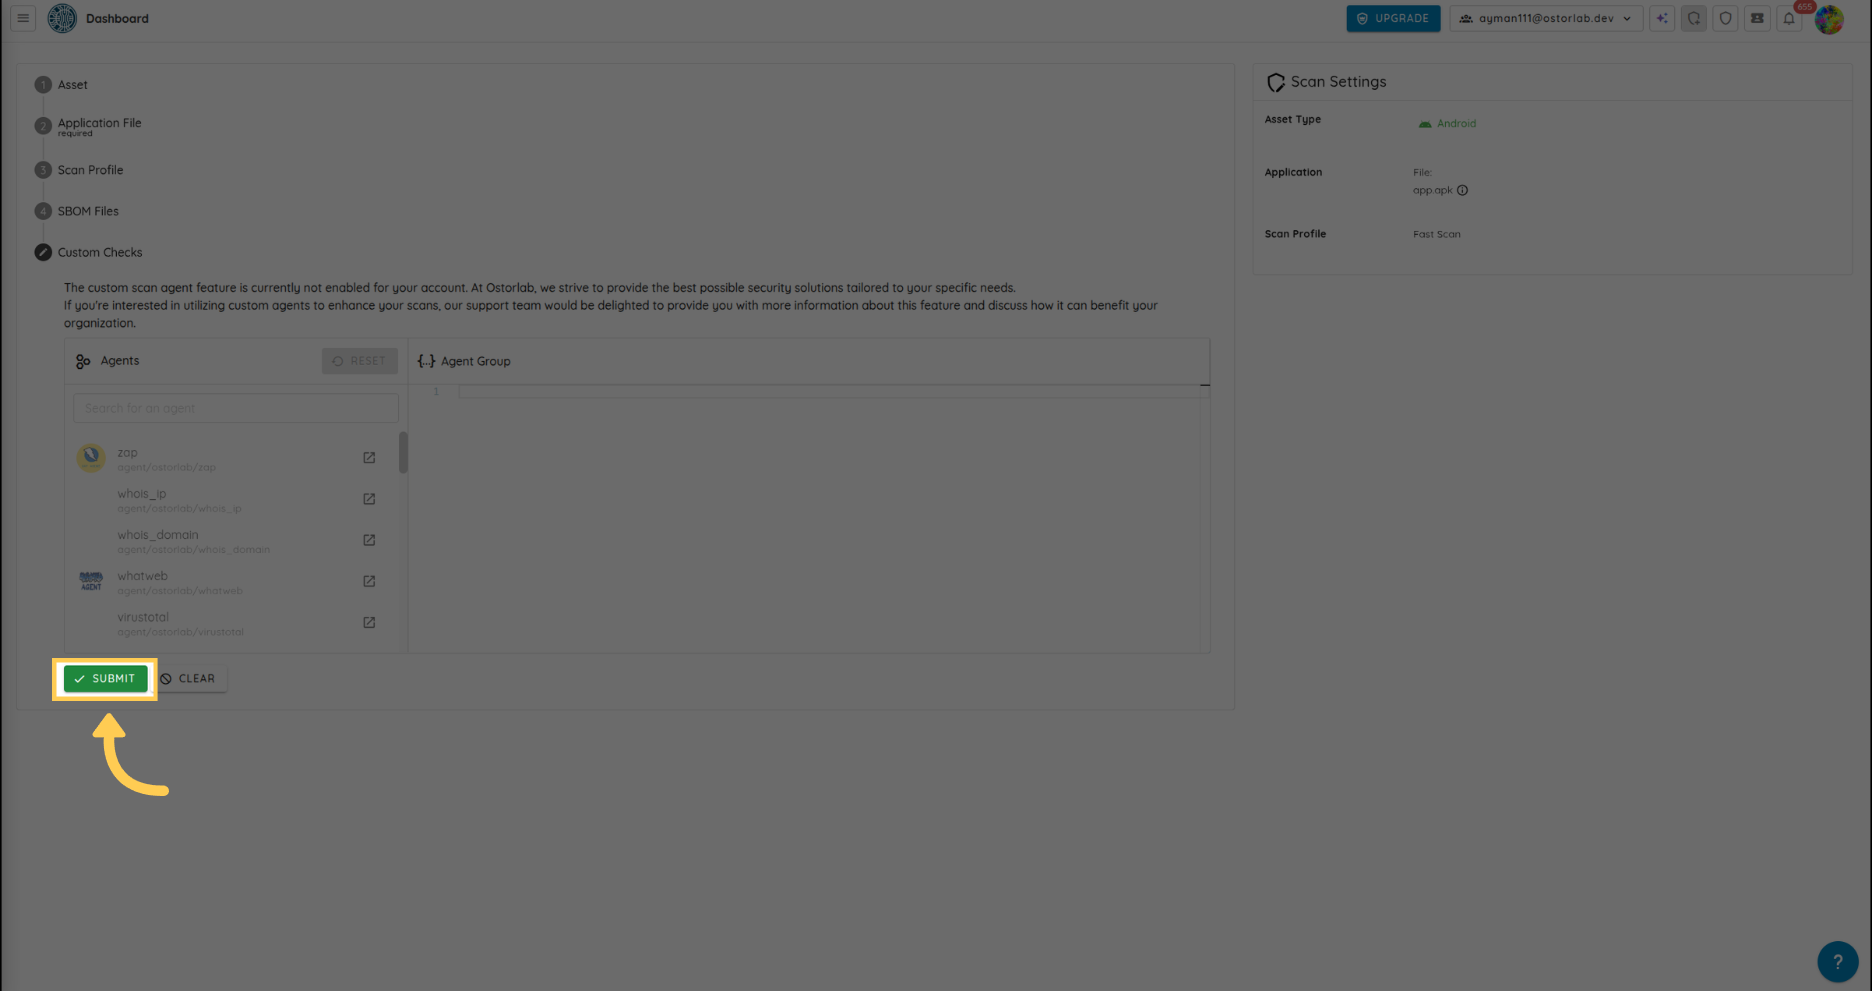
9. スキャンを送信する
Custom Checksセクションの下部にある Submit ボタンをクリックします。
Fast Scanは通常1時間未満で完了します。スキャン結果はスキャンメニューから確認できます。
10. Android用のgradle lockfileを生成する
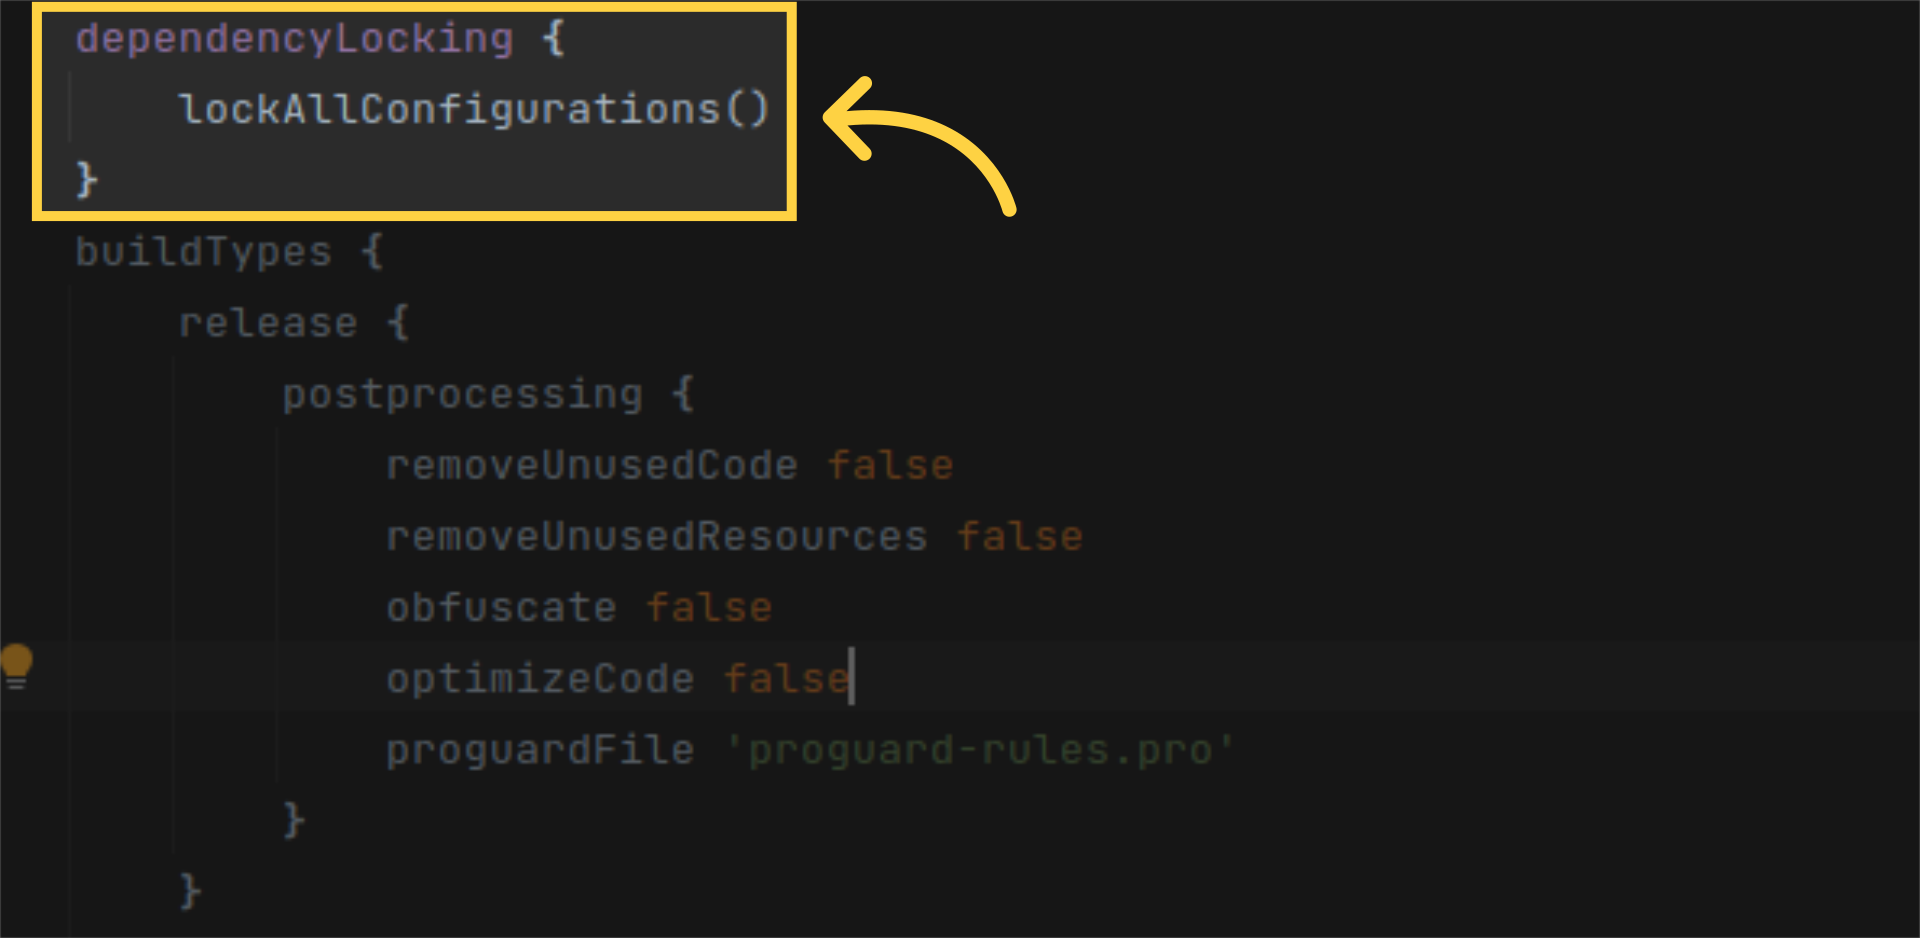
プロジェクト内に gradle.lockfile ファイルが存在するか確認してください。存在しない場合は、以下の手順に従って生成します。
build.gradle.ktsまたはbuild.gradleファイルに以下を追加します:dependencyLocking { lockAllConfigurations() }
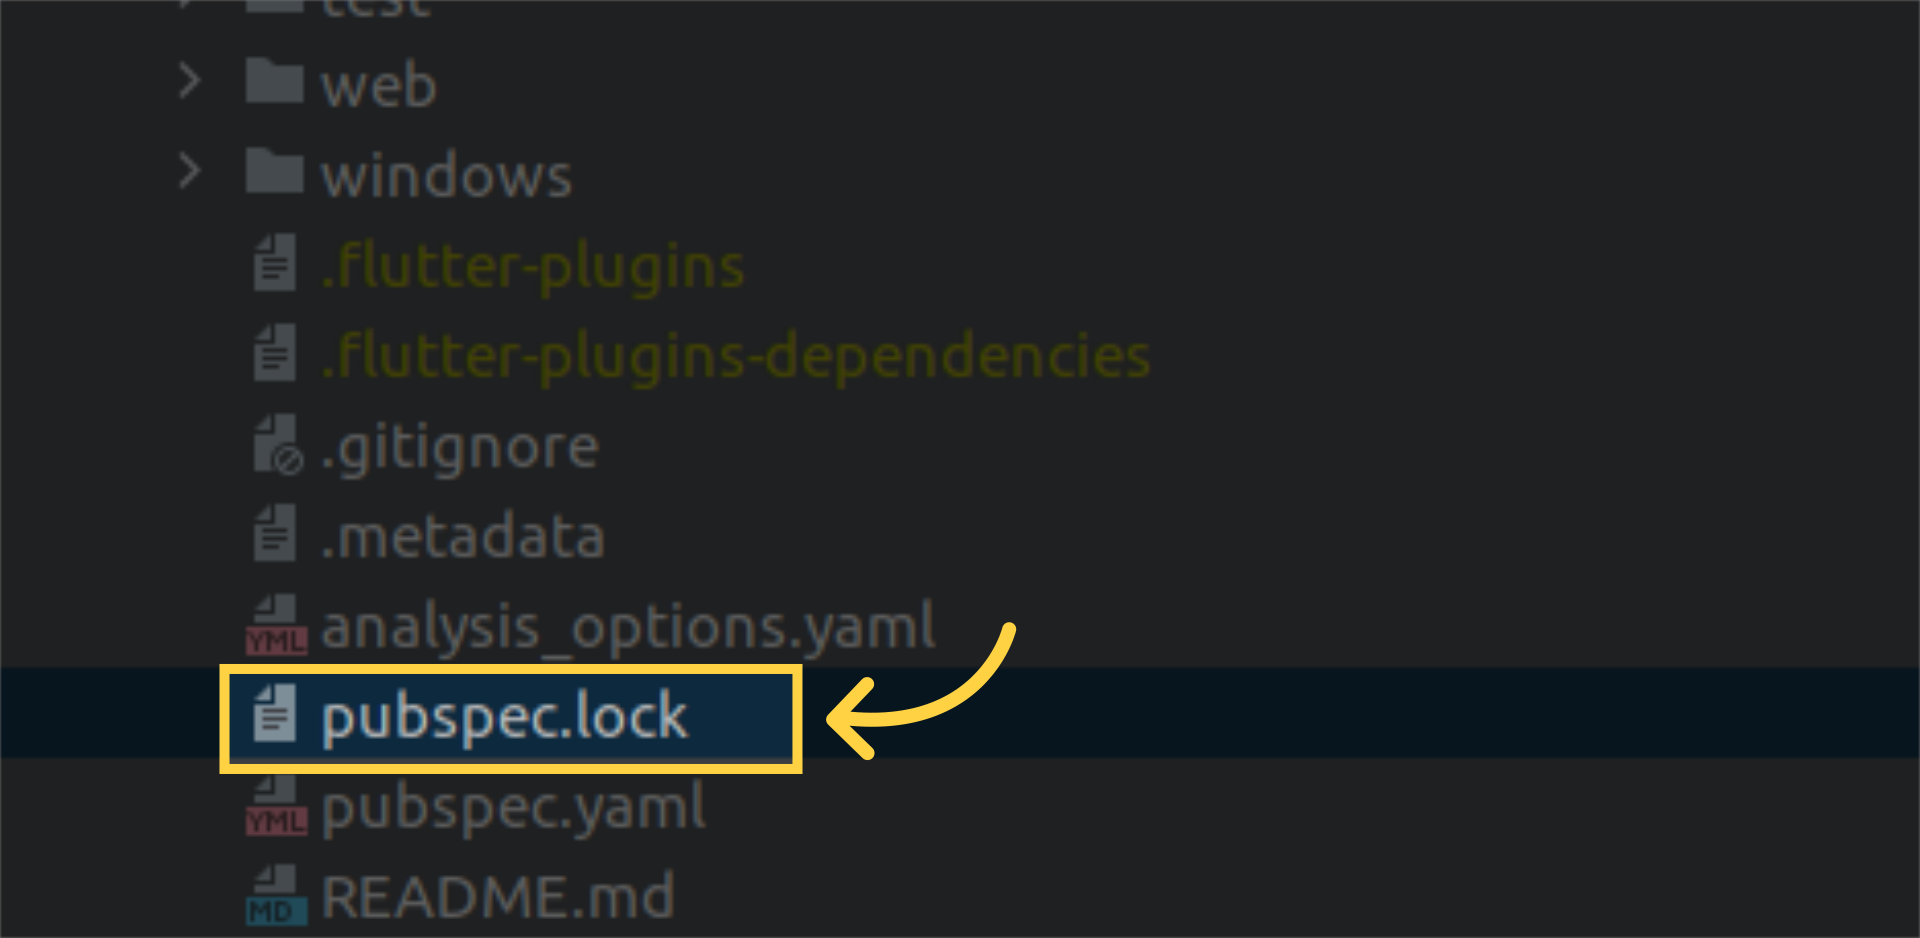
11. Flutterのロックファイルを生成する
プロジェクト内に pubspec.lock ファイルが存在するか確認してください。存在しない場合は、flutter pub get を実行して生成できます。
12. Android、iOS、またはFlutter用のSBOMを生成する
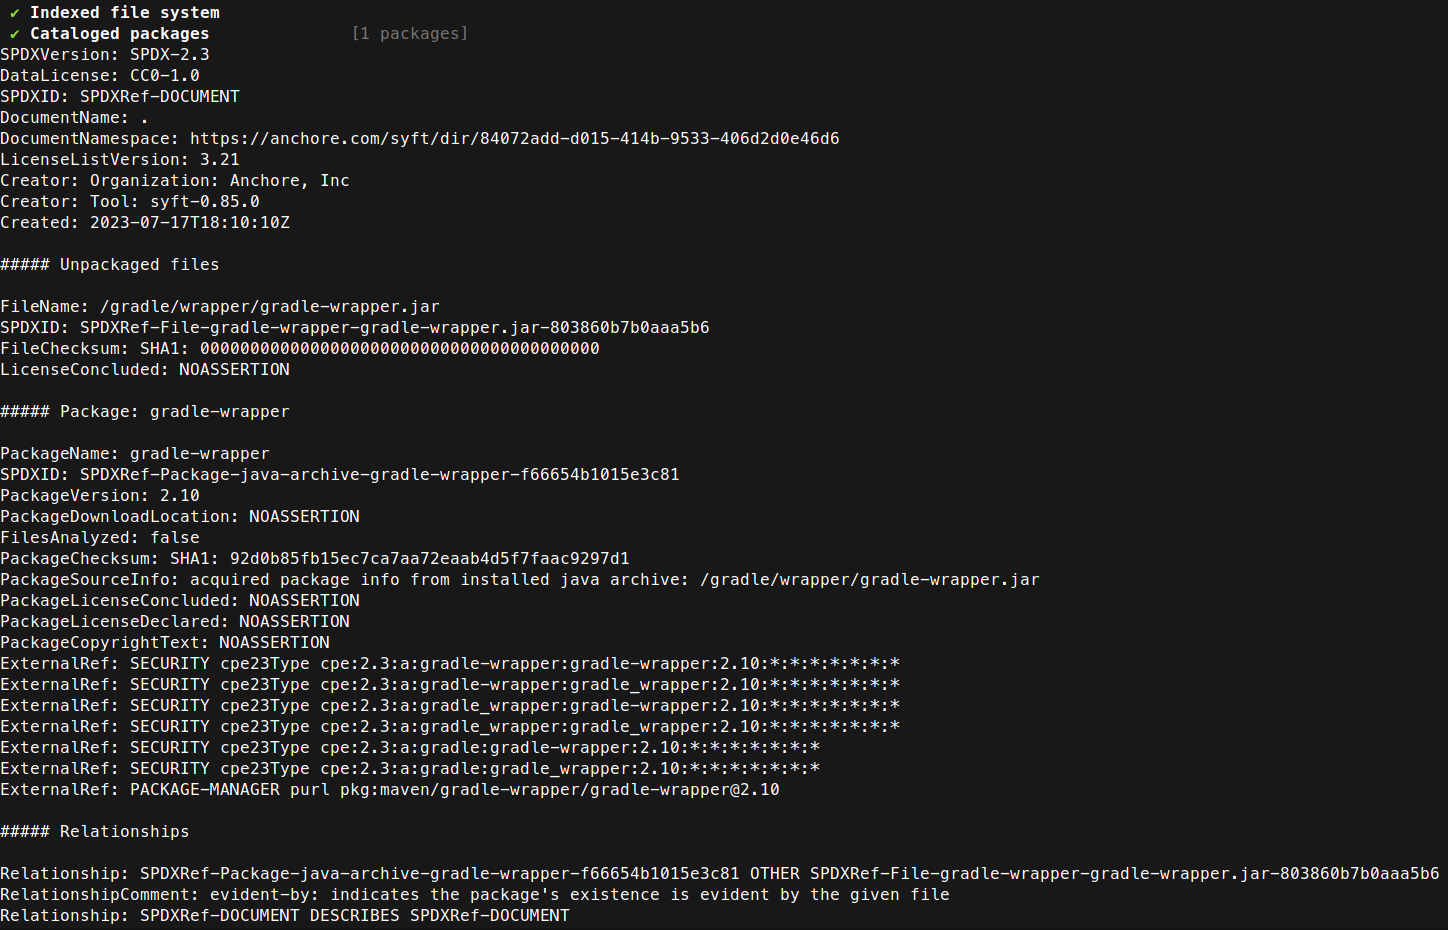
アプリケーションのすべてのコンポーネントのリスト化を簡素化するSBOM生成ツールが多数提供されています。 ここでは、Syft を使用してAndroid、iOS、またはFlutterアプリケーションのSBOMを生成します。
プロジェクトのルートディレクトリで syft . -o {file_format} を入力します(例:):
syft . -o spdx
サポートされているSBOM/Lockfile
SPDXCycloneDXgradle.lockfilepubspec.lockbuildscript-gradle.lockfilepnpm-lock.yamlpackage-lock.jsonpackages.lock.jsonpom.xmlGemfile.lockyarn.lockCargo.lockcomposer.lockconan.lockmix.lockgo.modrequirements.txtPipfile.lockpoetry.lock