ユーザーアクセスとアタックサーフェス監査人の管理
このガイドでは、ユーザーアクセスを管理し、組織内のアセット所有者(Owners)に Attack Surface Auditors を割り当てる方法を説明します。
Attack Surface Auditors は、ドメインやアプリなどの特定のアセットを監視する責任があるユーザーです。所有者(Owners)を割り当てることで、各監査人が自身のスコープに集中し、アラートが適切なチームに確実に届くようになります。
このチュートリアルを完了すると、次のことができるようになります。
-
組織内のユーザーを追加および管理する。
-
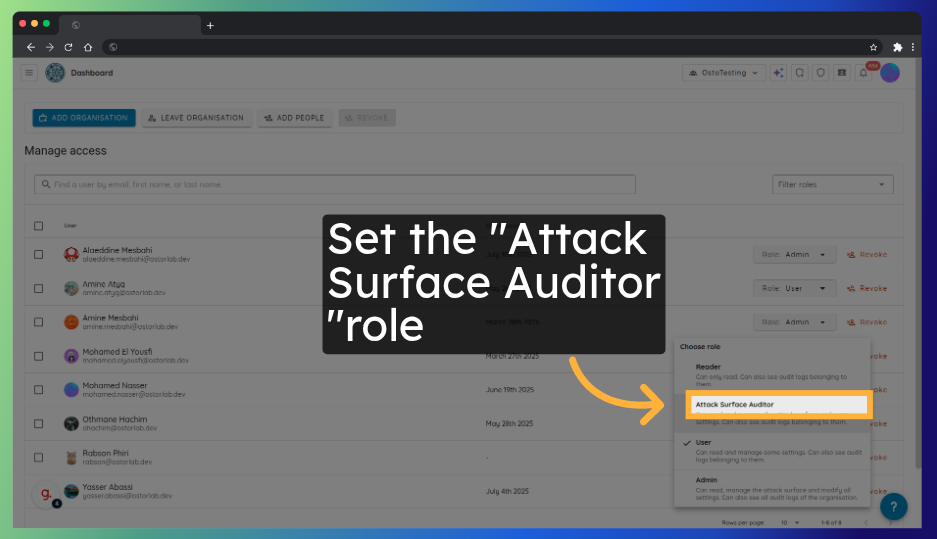
Attack Surface Auditor ロールを含むロールをユーザーに割り当てる。
-
監査人を特定の Owners にリンクする。
Organisation → Access から Attack Surface Auditor を Owners に割り当てる手順を視聴する。
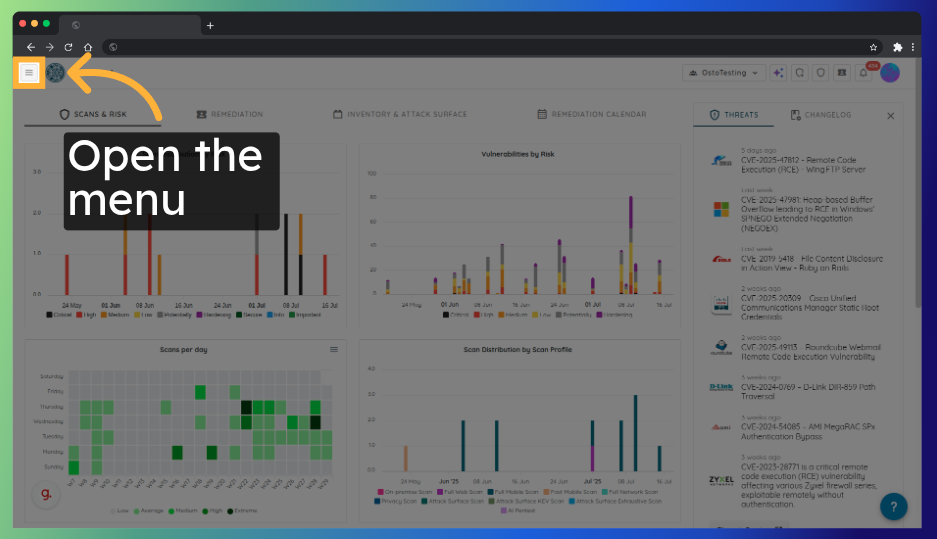
ステップ 1: サイドバーメニューを開く
左上隅のメニューアイコン (☰) をクリックして、サイドバーを開きます。
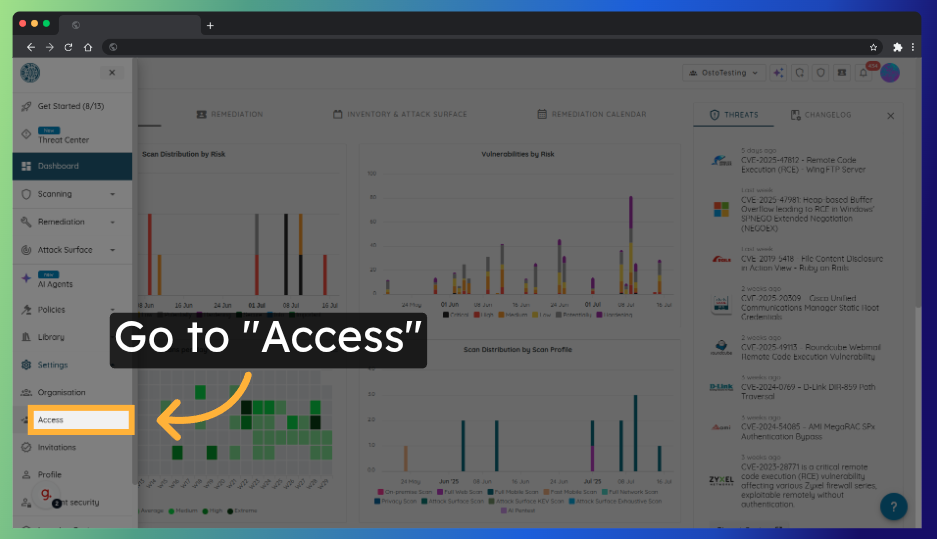
ステップ 2: Organisation → Access に移動する
サイドバーから Organisation に移動し、Access を選択します。
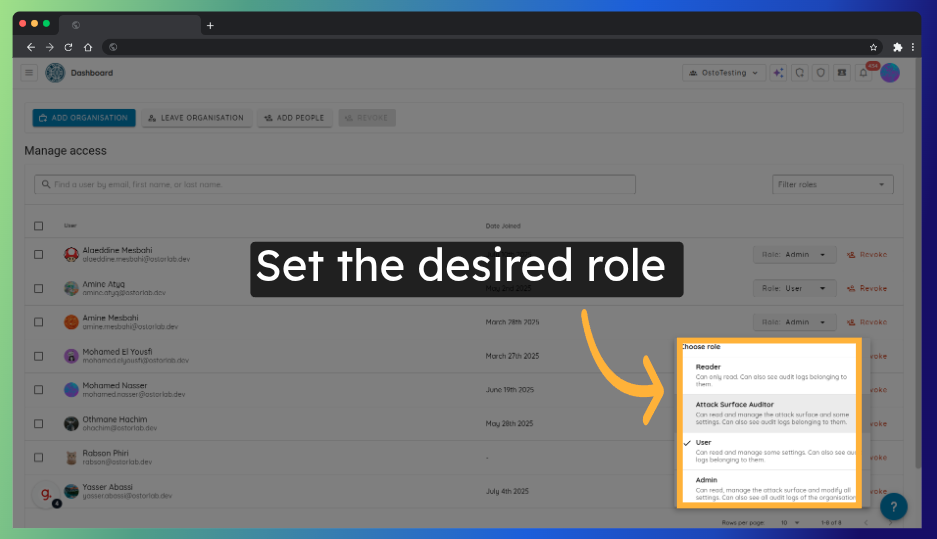
ステップ 3: ユーザーを管理する
Access ページでは、次のことができます。 - ユーザーロールを更新する - 組織に新しいユーザーを追加する
ステップ 4: アタックサーフェス監査人を割り当てる
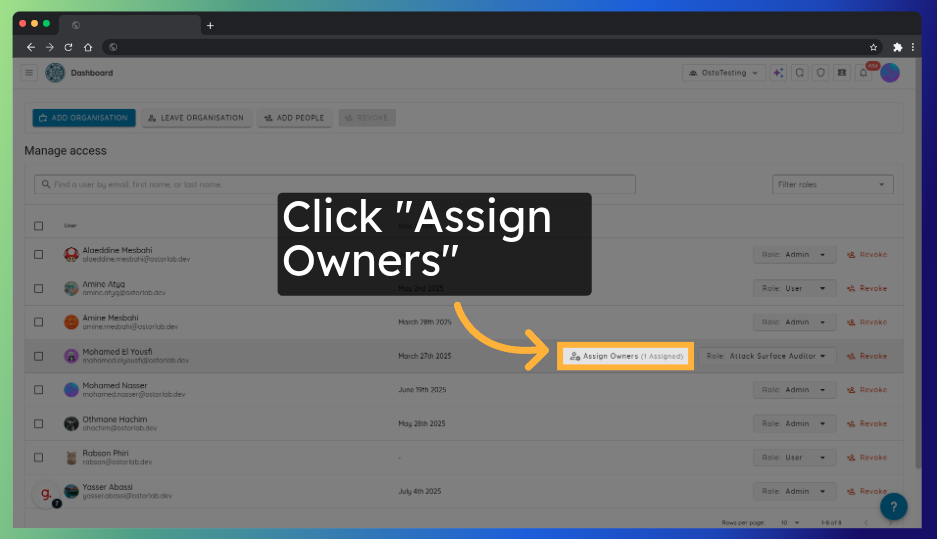
Attack Surface Auditor ロールを持つユーザーに対して、割り当てられている所有者(Owners)を割り当ておよび更新できます。 Assign Scope をクリックします。
ステップ 5: 所有者を選択する
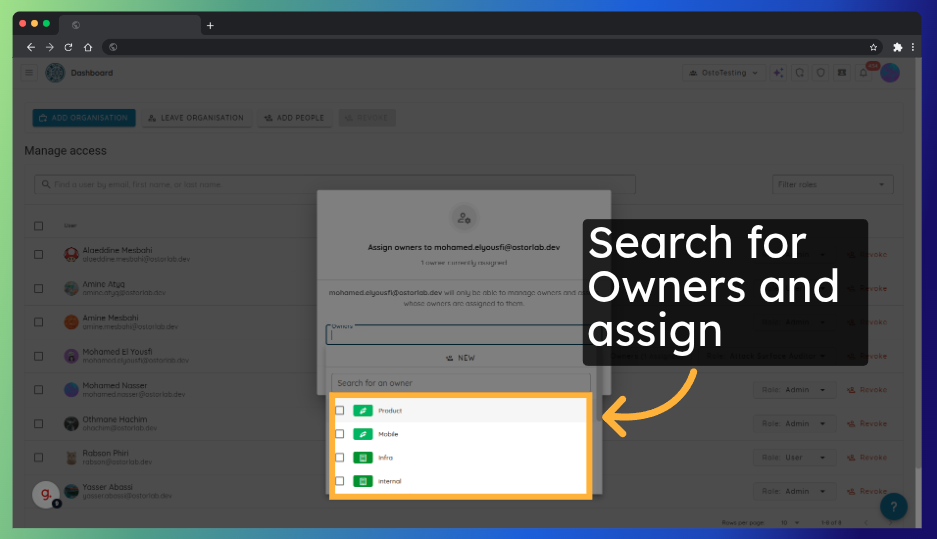
監査人を割り当てたい所有者(Owners)を検索して選択します。
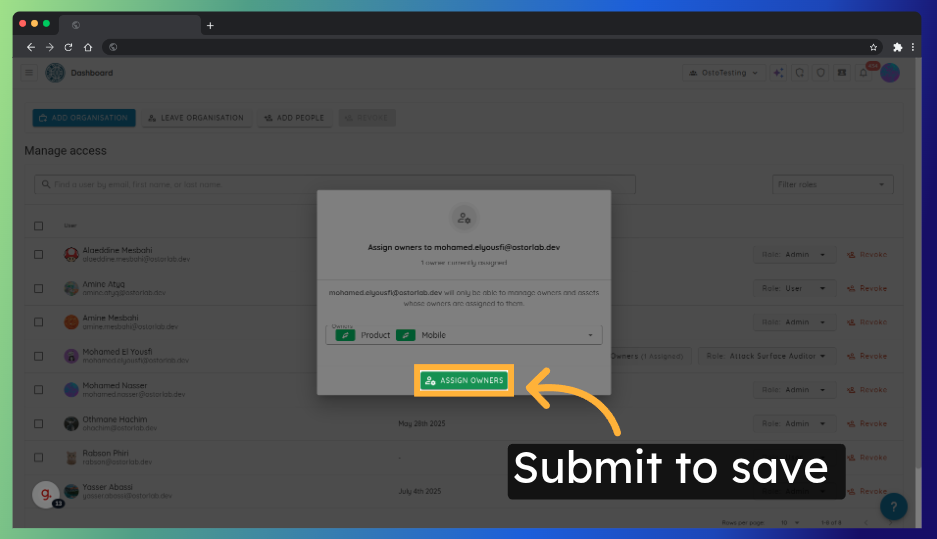
ステップ 6: Owners を割り当てる
Assign Owners をクリックして、更新を保存します。