モニタリング
モニタリングルールは、選択したアセットの変更時またはスケジュールに従って再スキャンし、手動で繰り返し実行せずに新しい脆弱性を検出できるようにします。
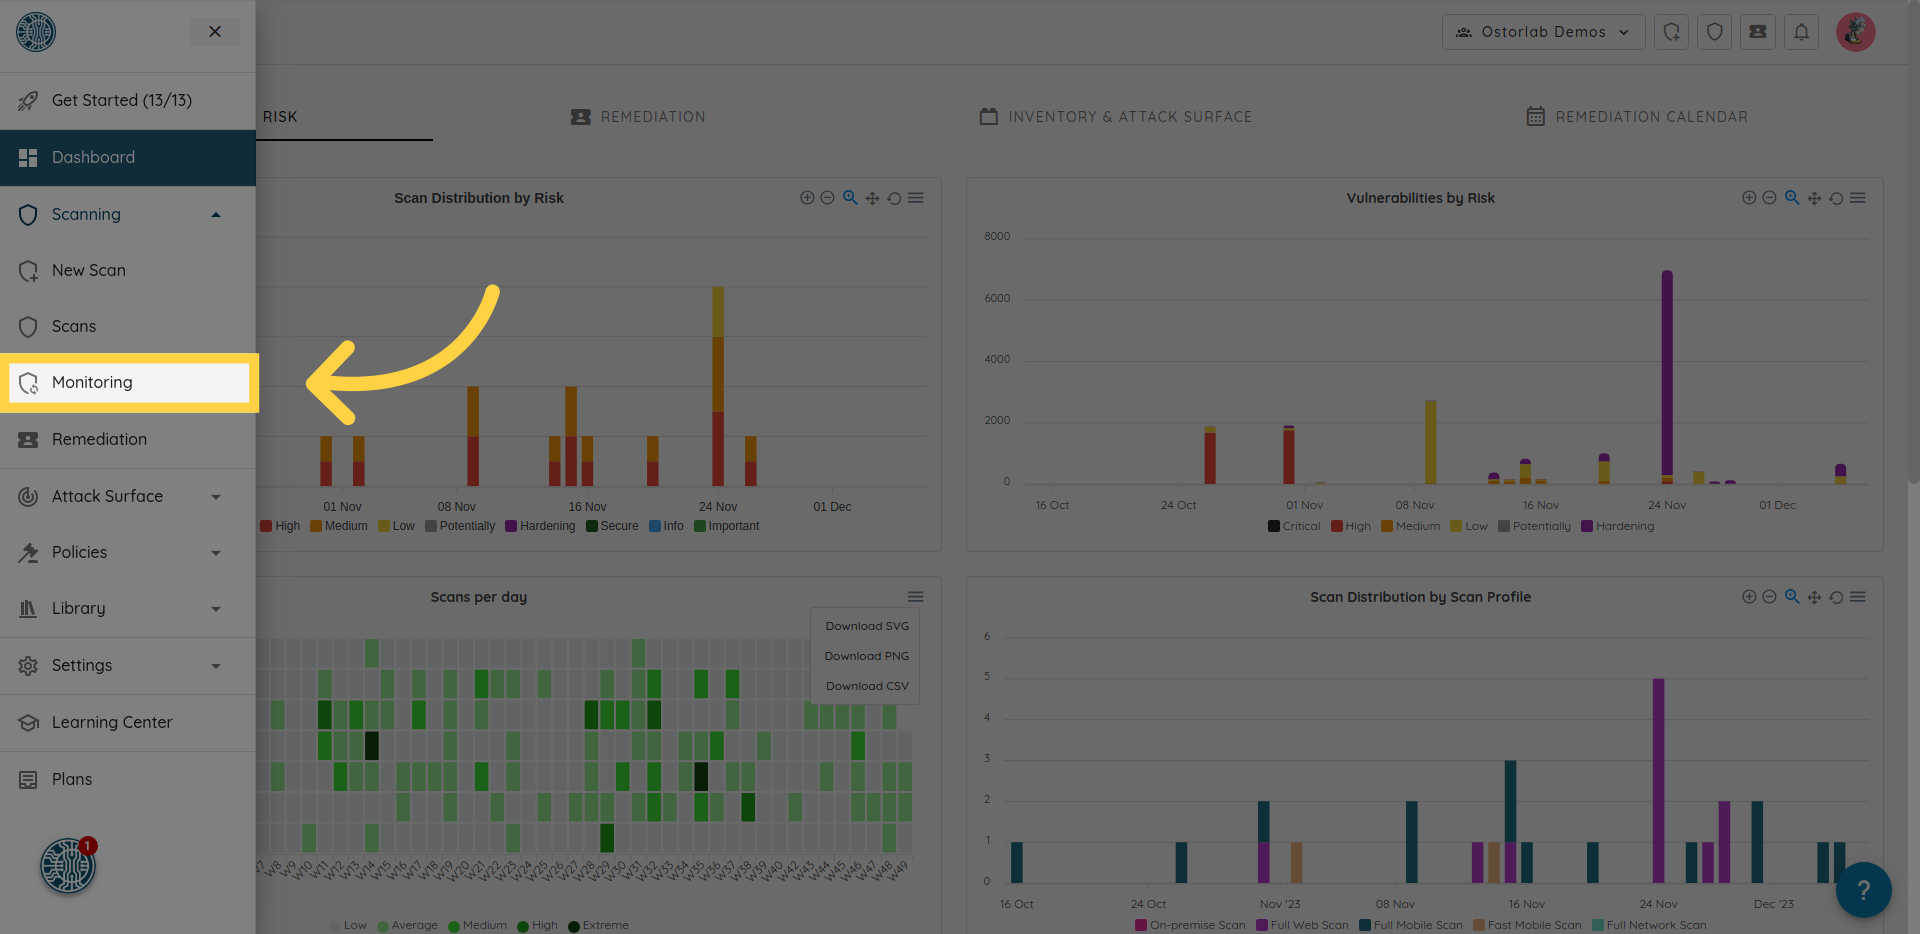
ルールを管理するには、左上のメニューを開き、Scanning > Monitoring を選択します。
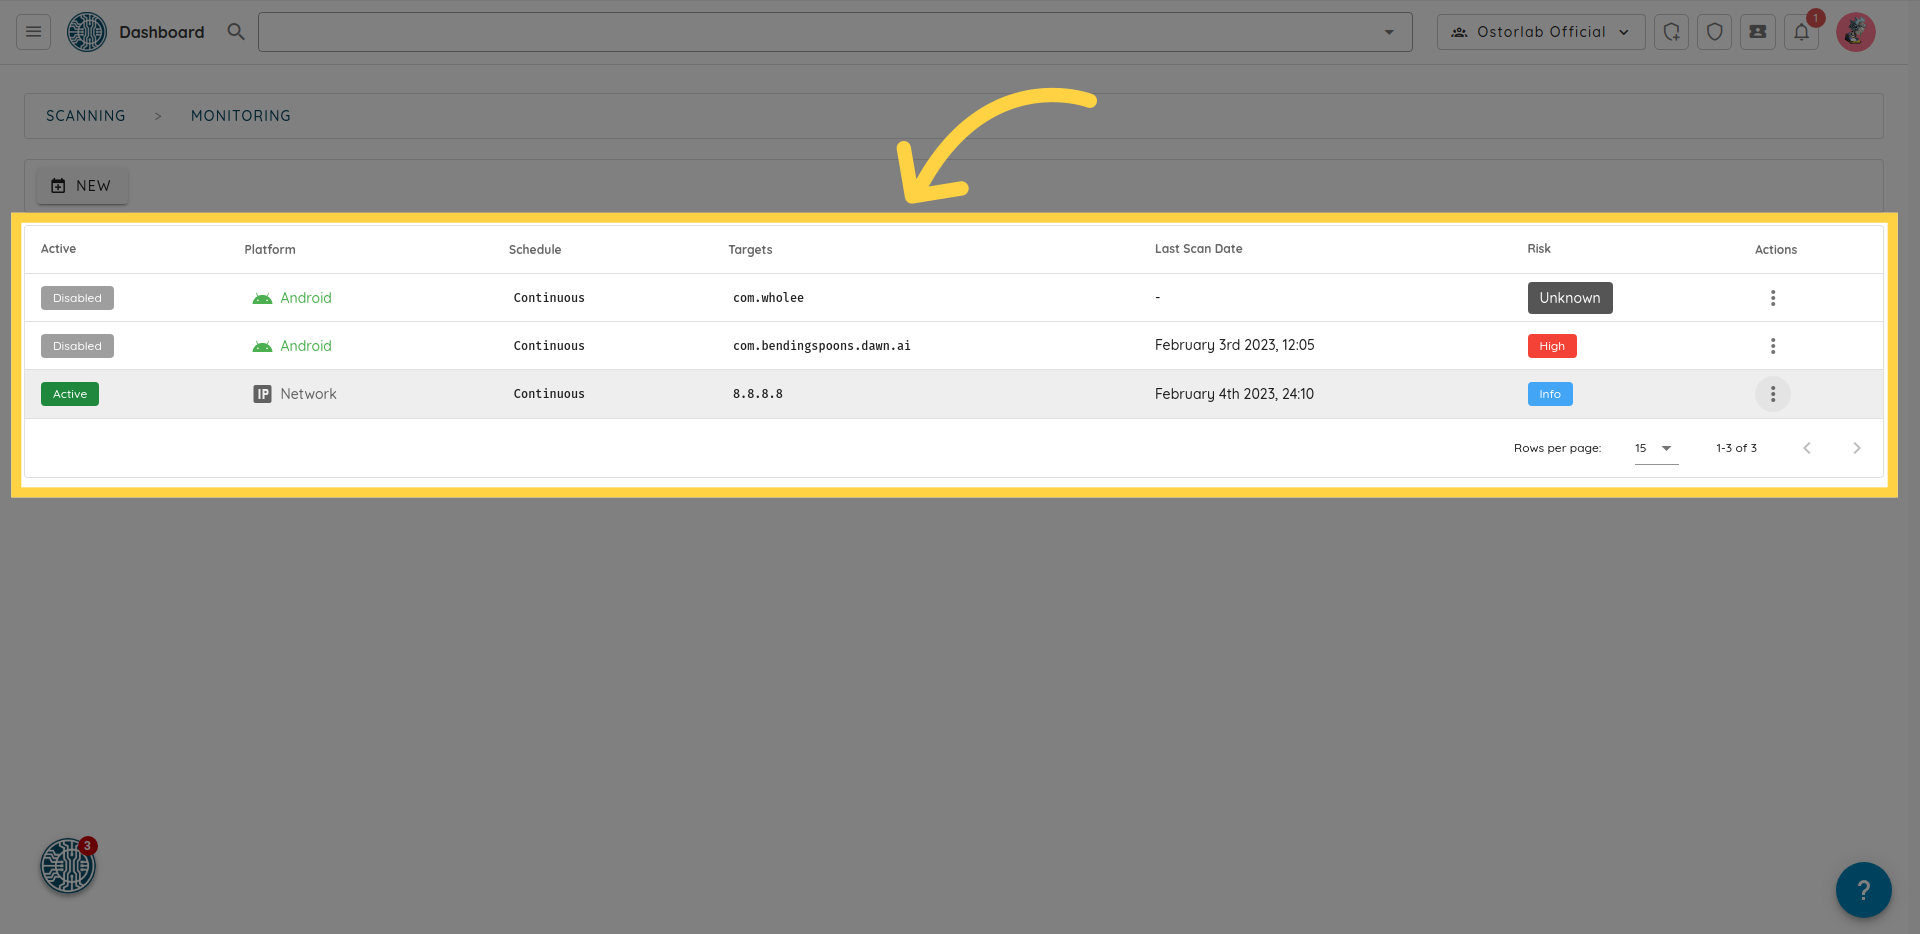
| 列 | 意味 |
|---|---|
| Active | ルールが有効か無効か。 |
| Platform | 監視対象のストアまたはプラットフォーム。 |
| Scan Profile | 各実行で使用するスキャンプロファイル。 |
| Schedule | 継続監視、または UTC で評価される cron スケジュール。 |
| Targets | ルールの対象アセット。 |
| Last Execution | 直近の実行結果。 |
| Risk | 前回のスキャンのリスク評価。 |
ルールの作成方法はモニタリングルールの作成を参照してください。
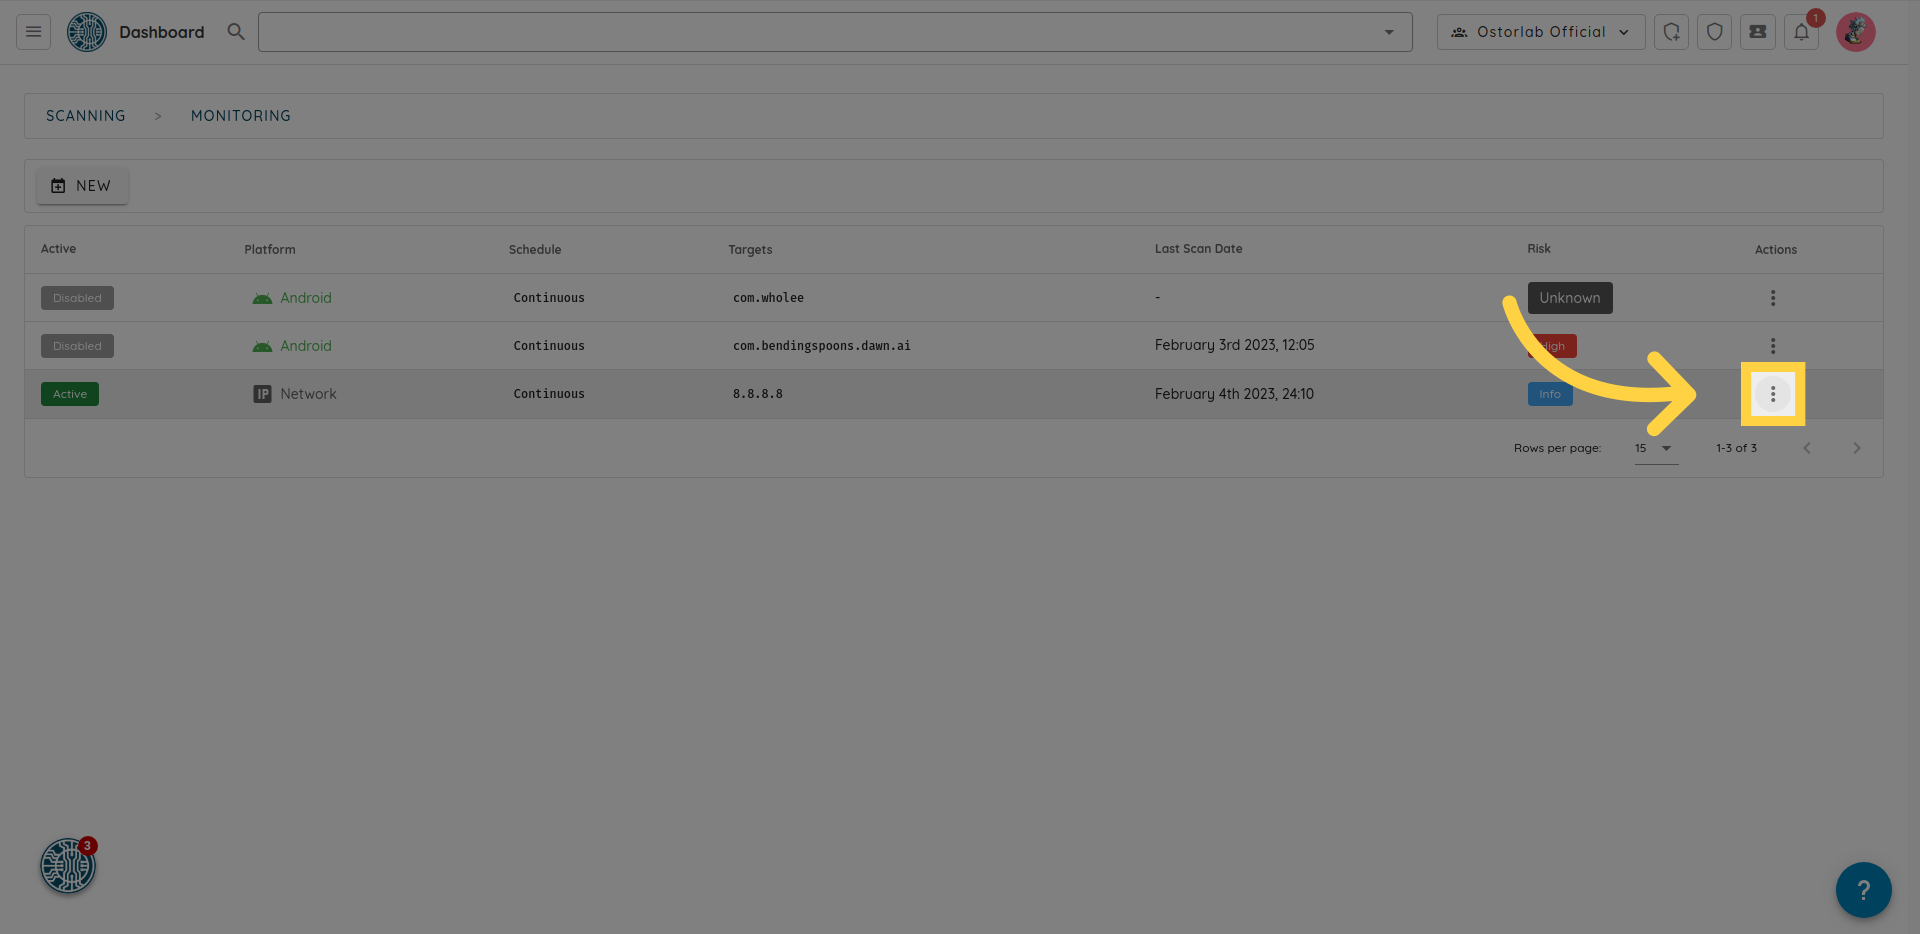
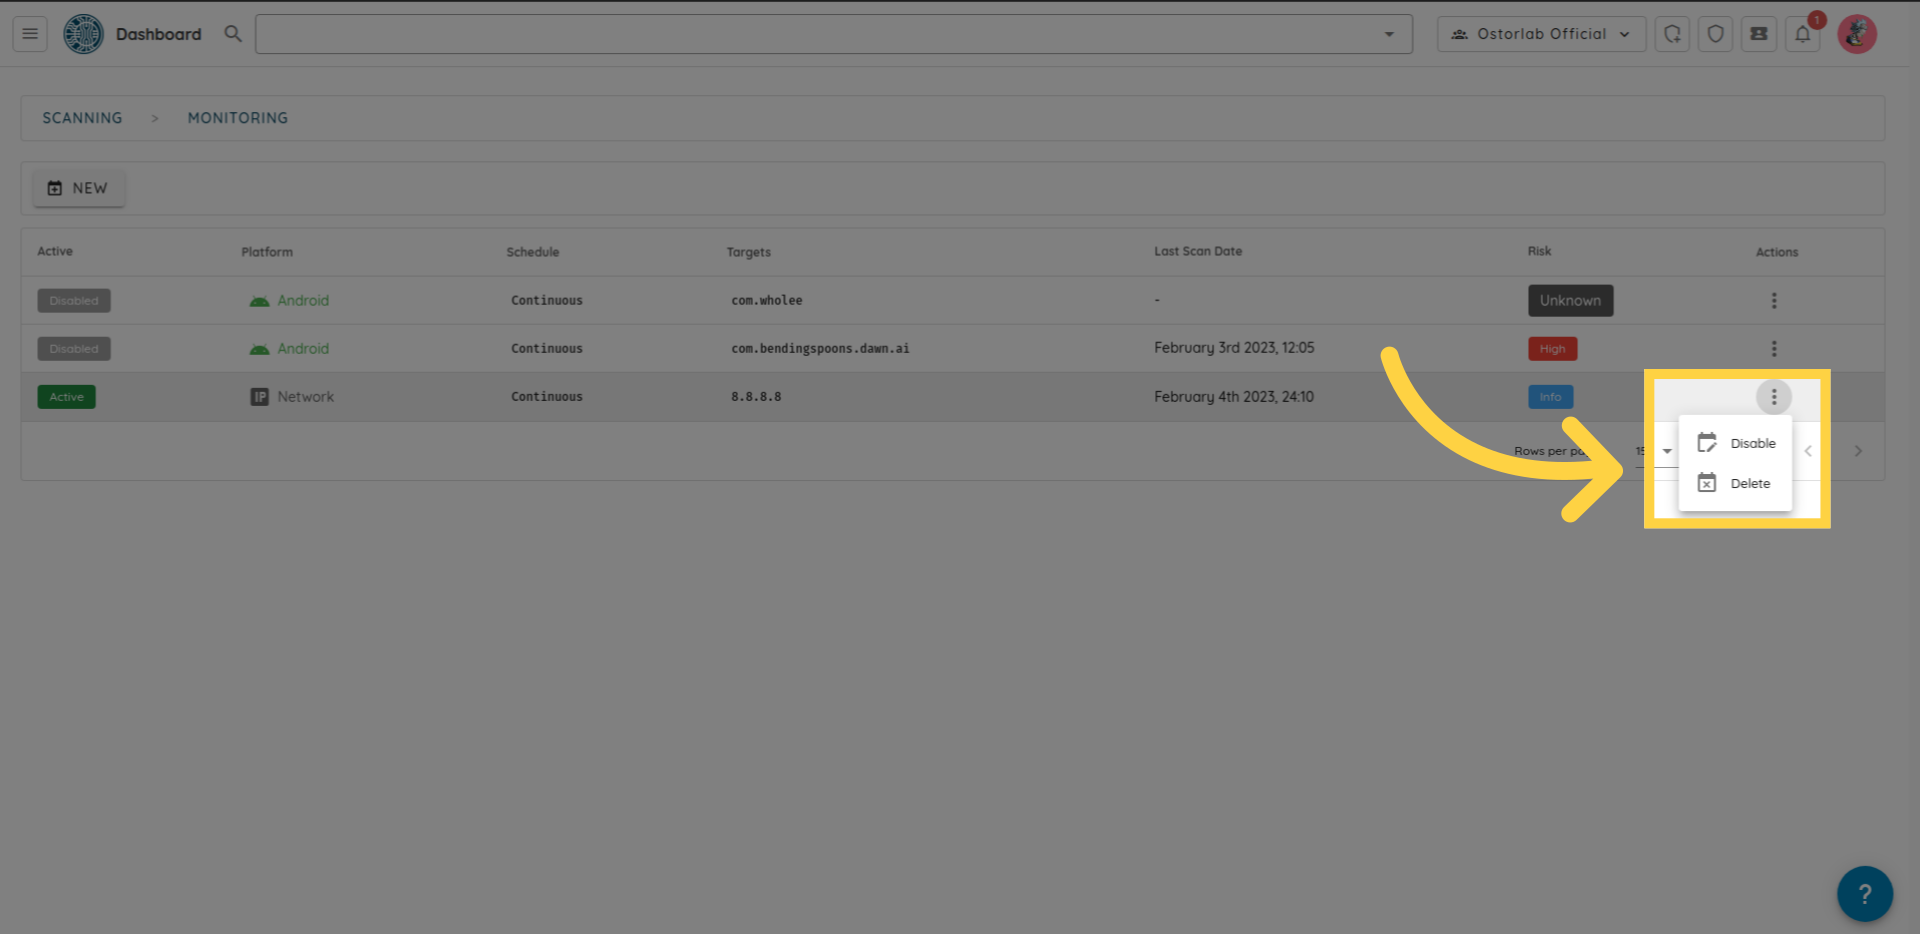
ルールを編集、無効化、削除する場合や、実行履歴を確認する場合は、右側の3つのドットをクリックします。