Web Deep Agentic Scan
Web Deep Agentic Scan は、Web アプリケーション向けの AI を活用したペネトレーションテストです。このスキャンは次のことを行います。
- 複雑な論理的欠陥を発見し、脆弱性を攻撃経路に連鎖させます。
- 概念実証(PoC)エクスプロイトによって結果を検証し、実際の影響を確認します。
- 弱点間の関係に基づいて、リスクの優先順位を付けます。
Web Deep Agentic Scan を作成するにはどうすればよいですか?
-
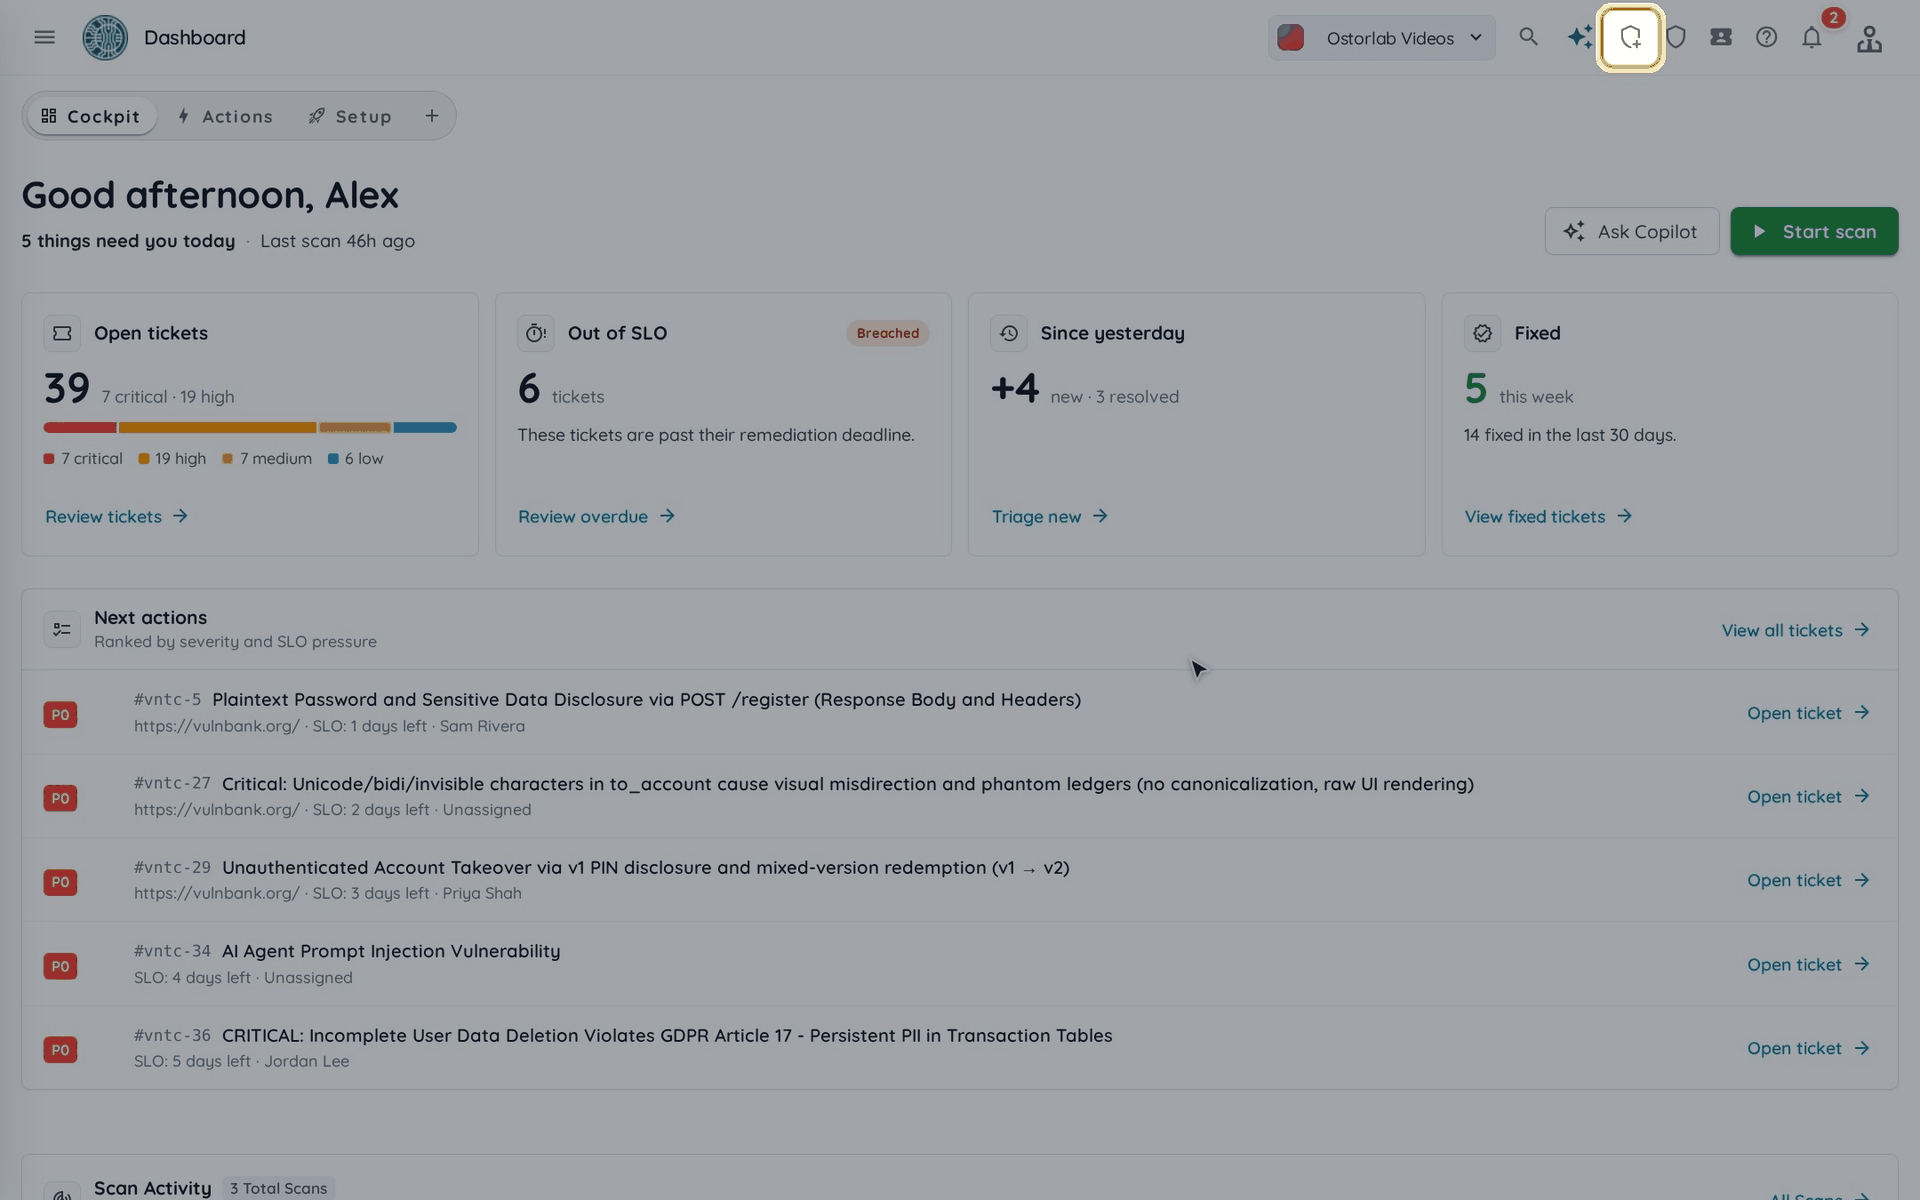
トップバーの "New Scan" をクリックします。
-
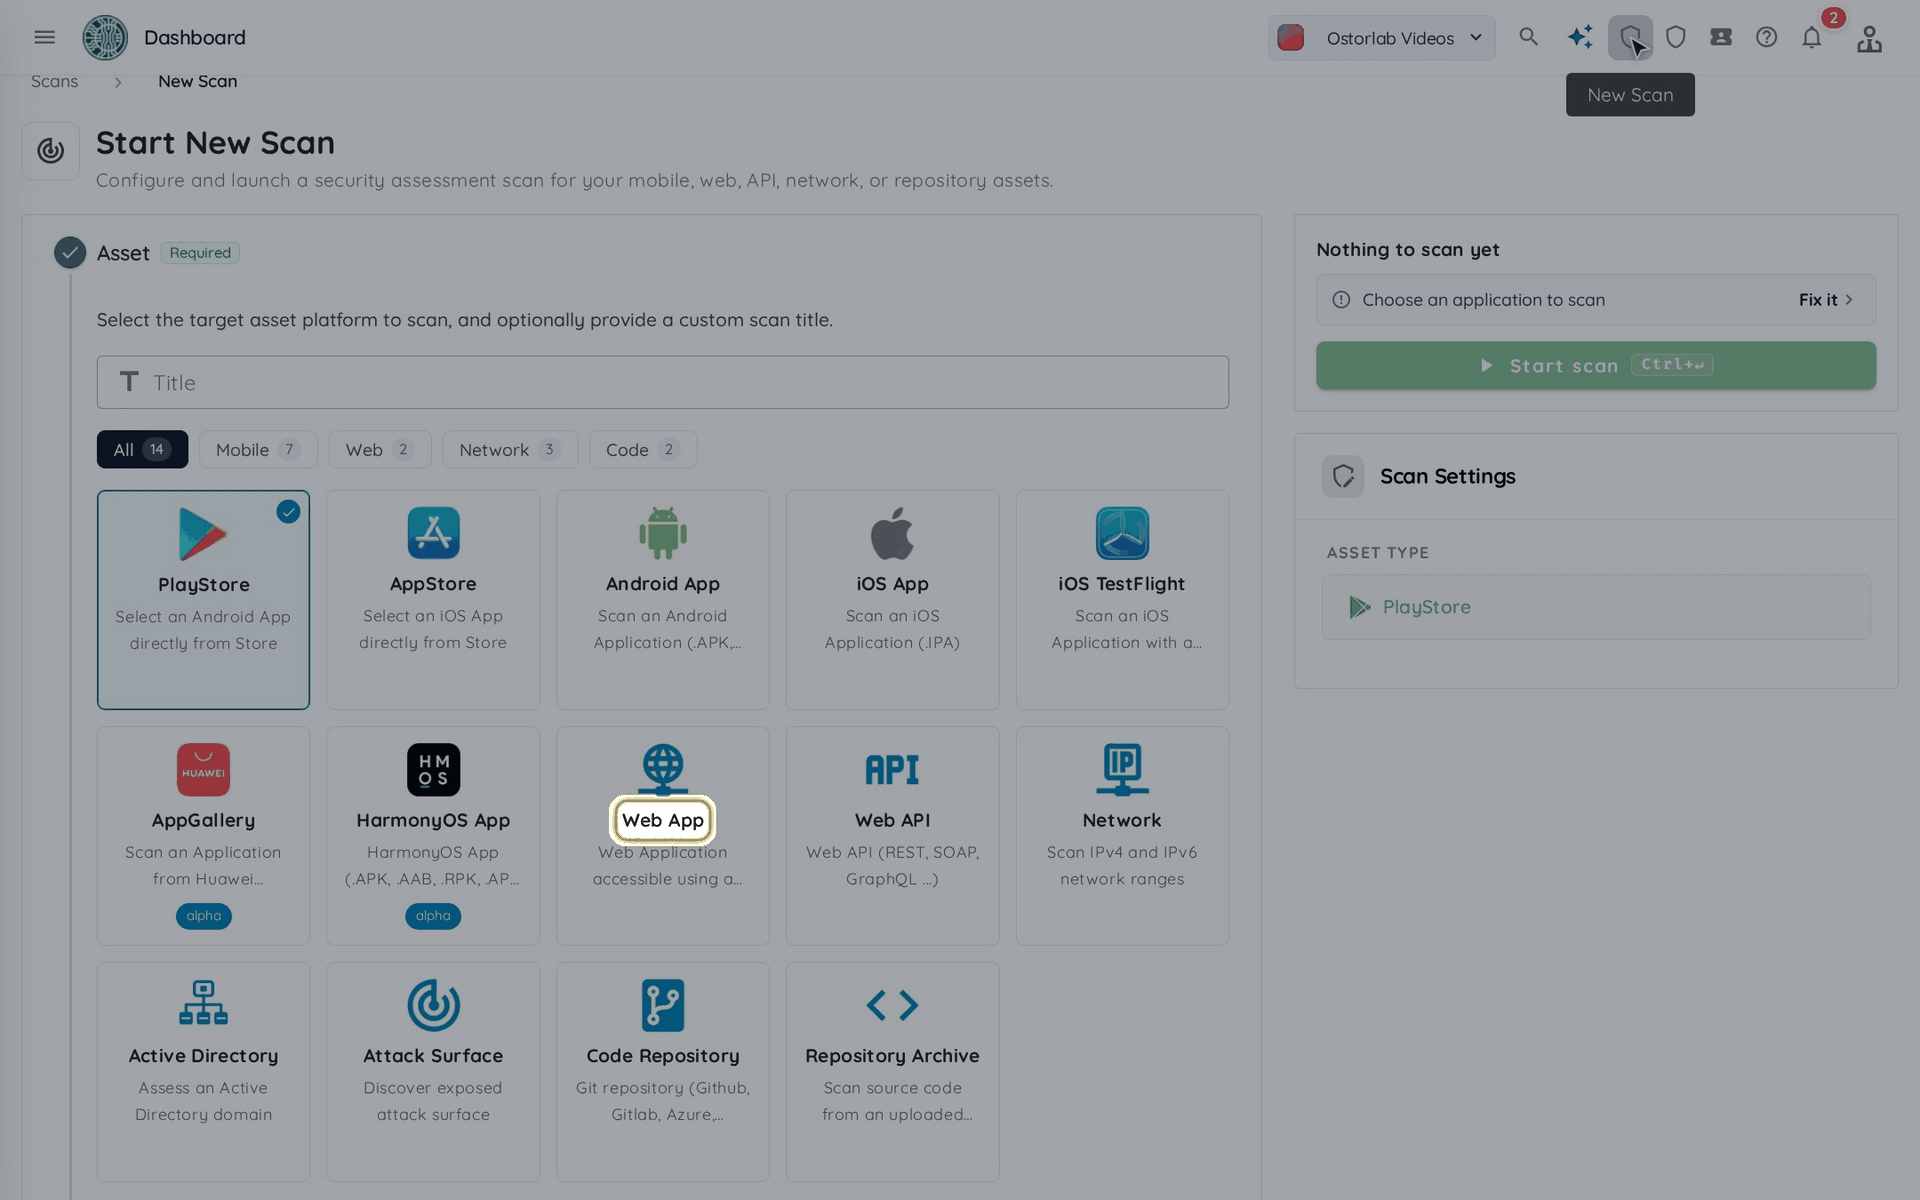
"Web App" または "Web API" を選択します。この例では、 "Web App" を選択します。
-
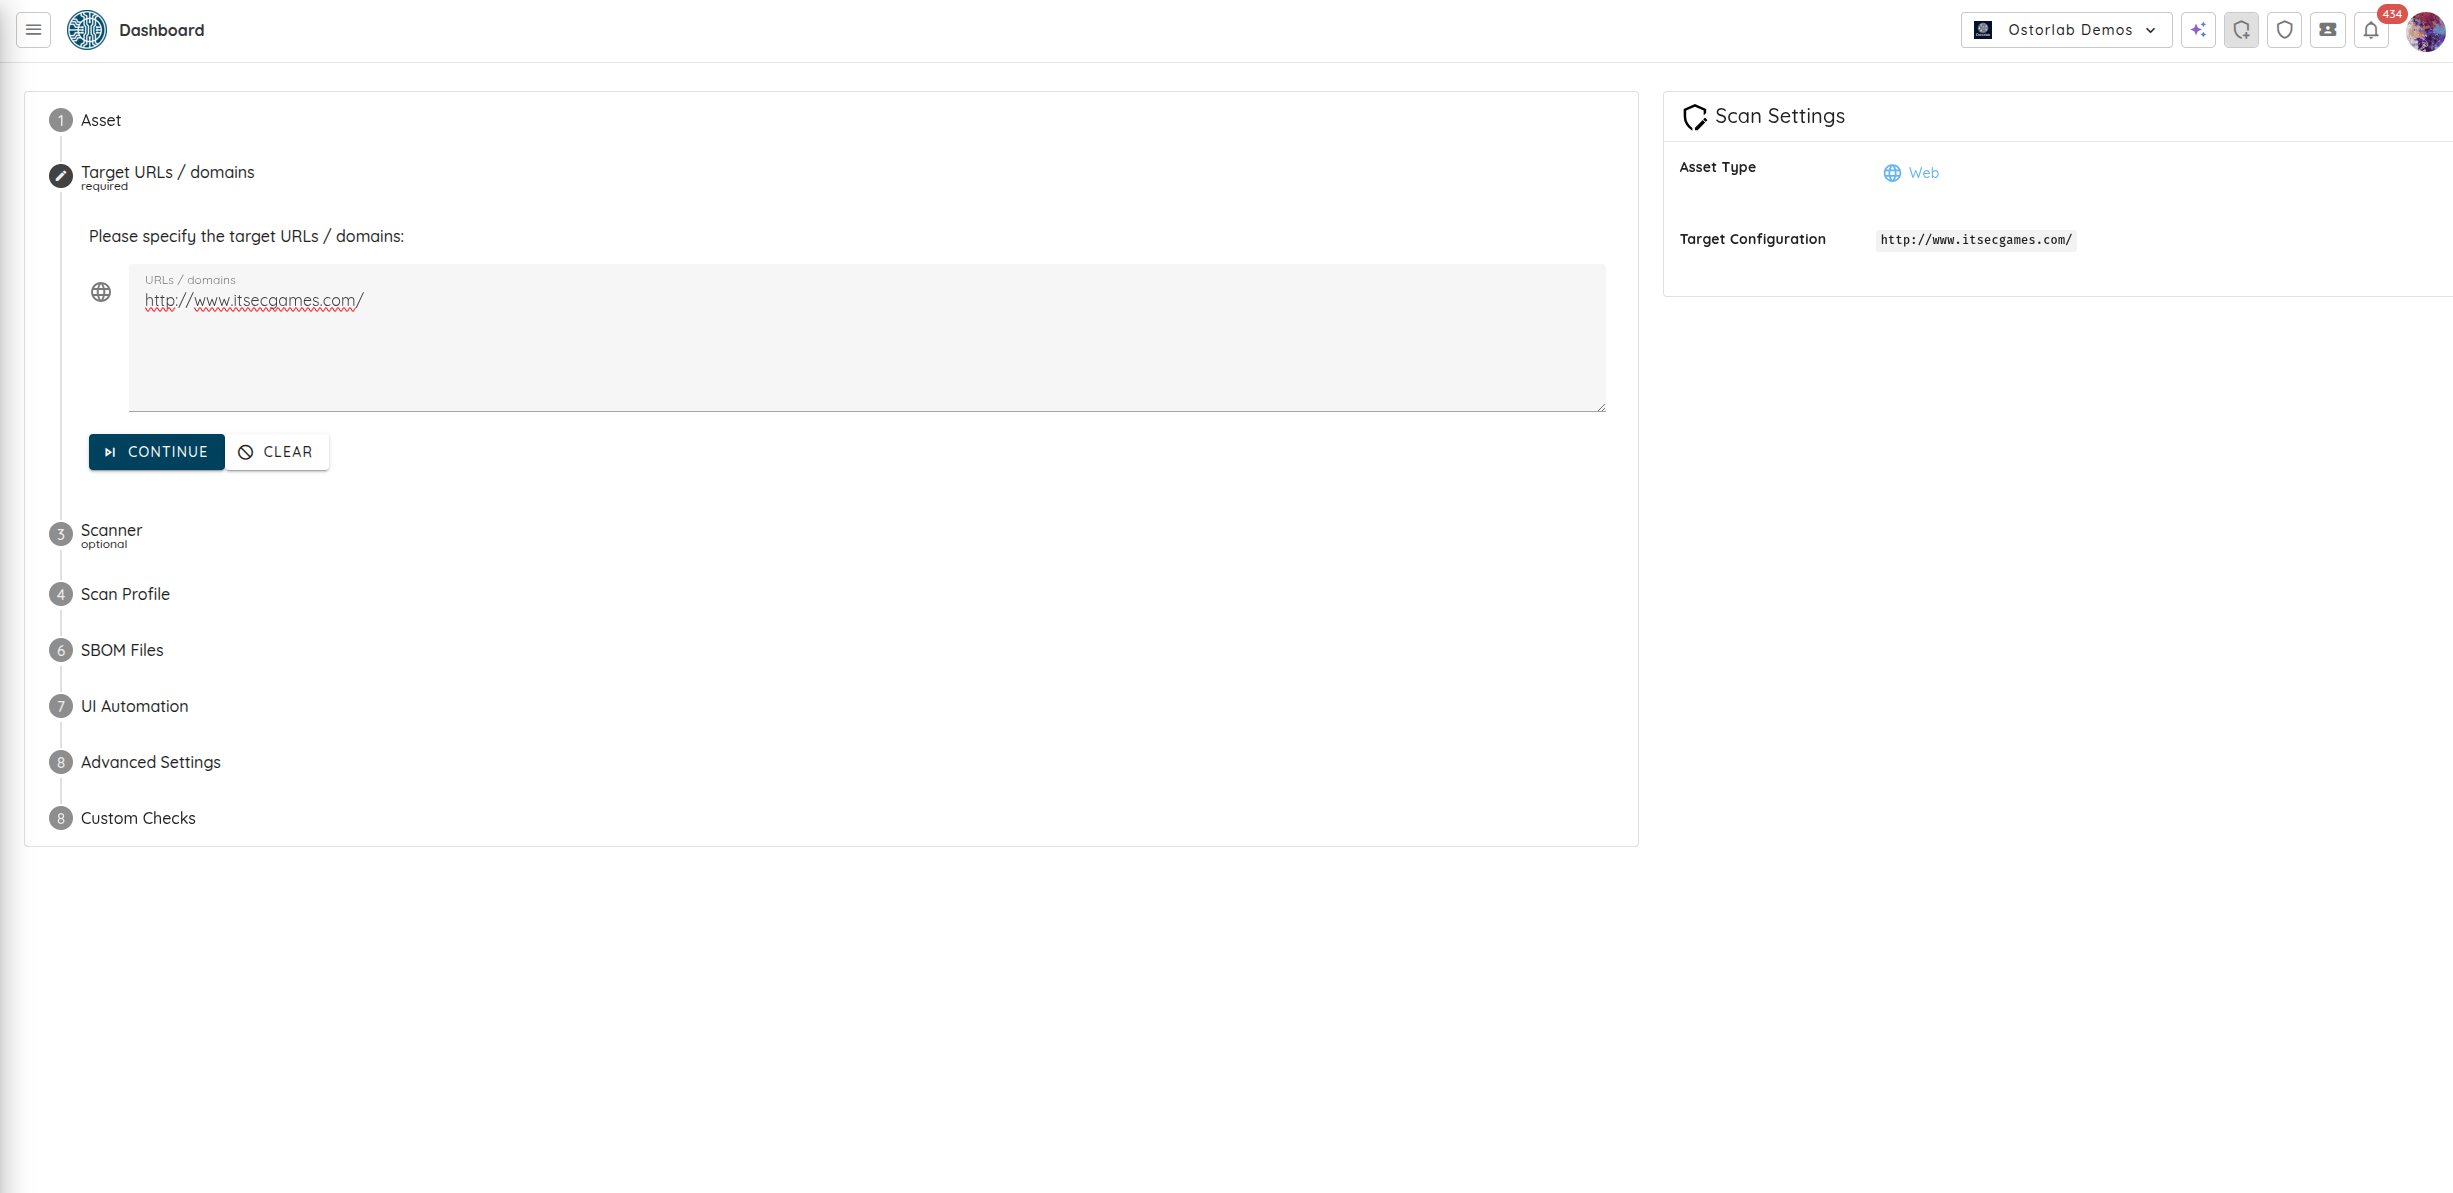
ターゲットとなる URL またはドメインを、1行に1つずつ指定します。 "Continue" をクリックします。
-
"Extra Context" ステップは任意です。スキップするには "Continue" をクリックします。
-
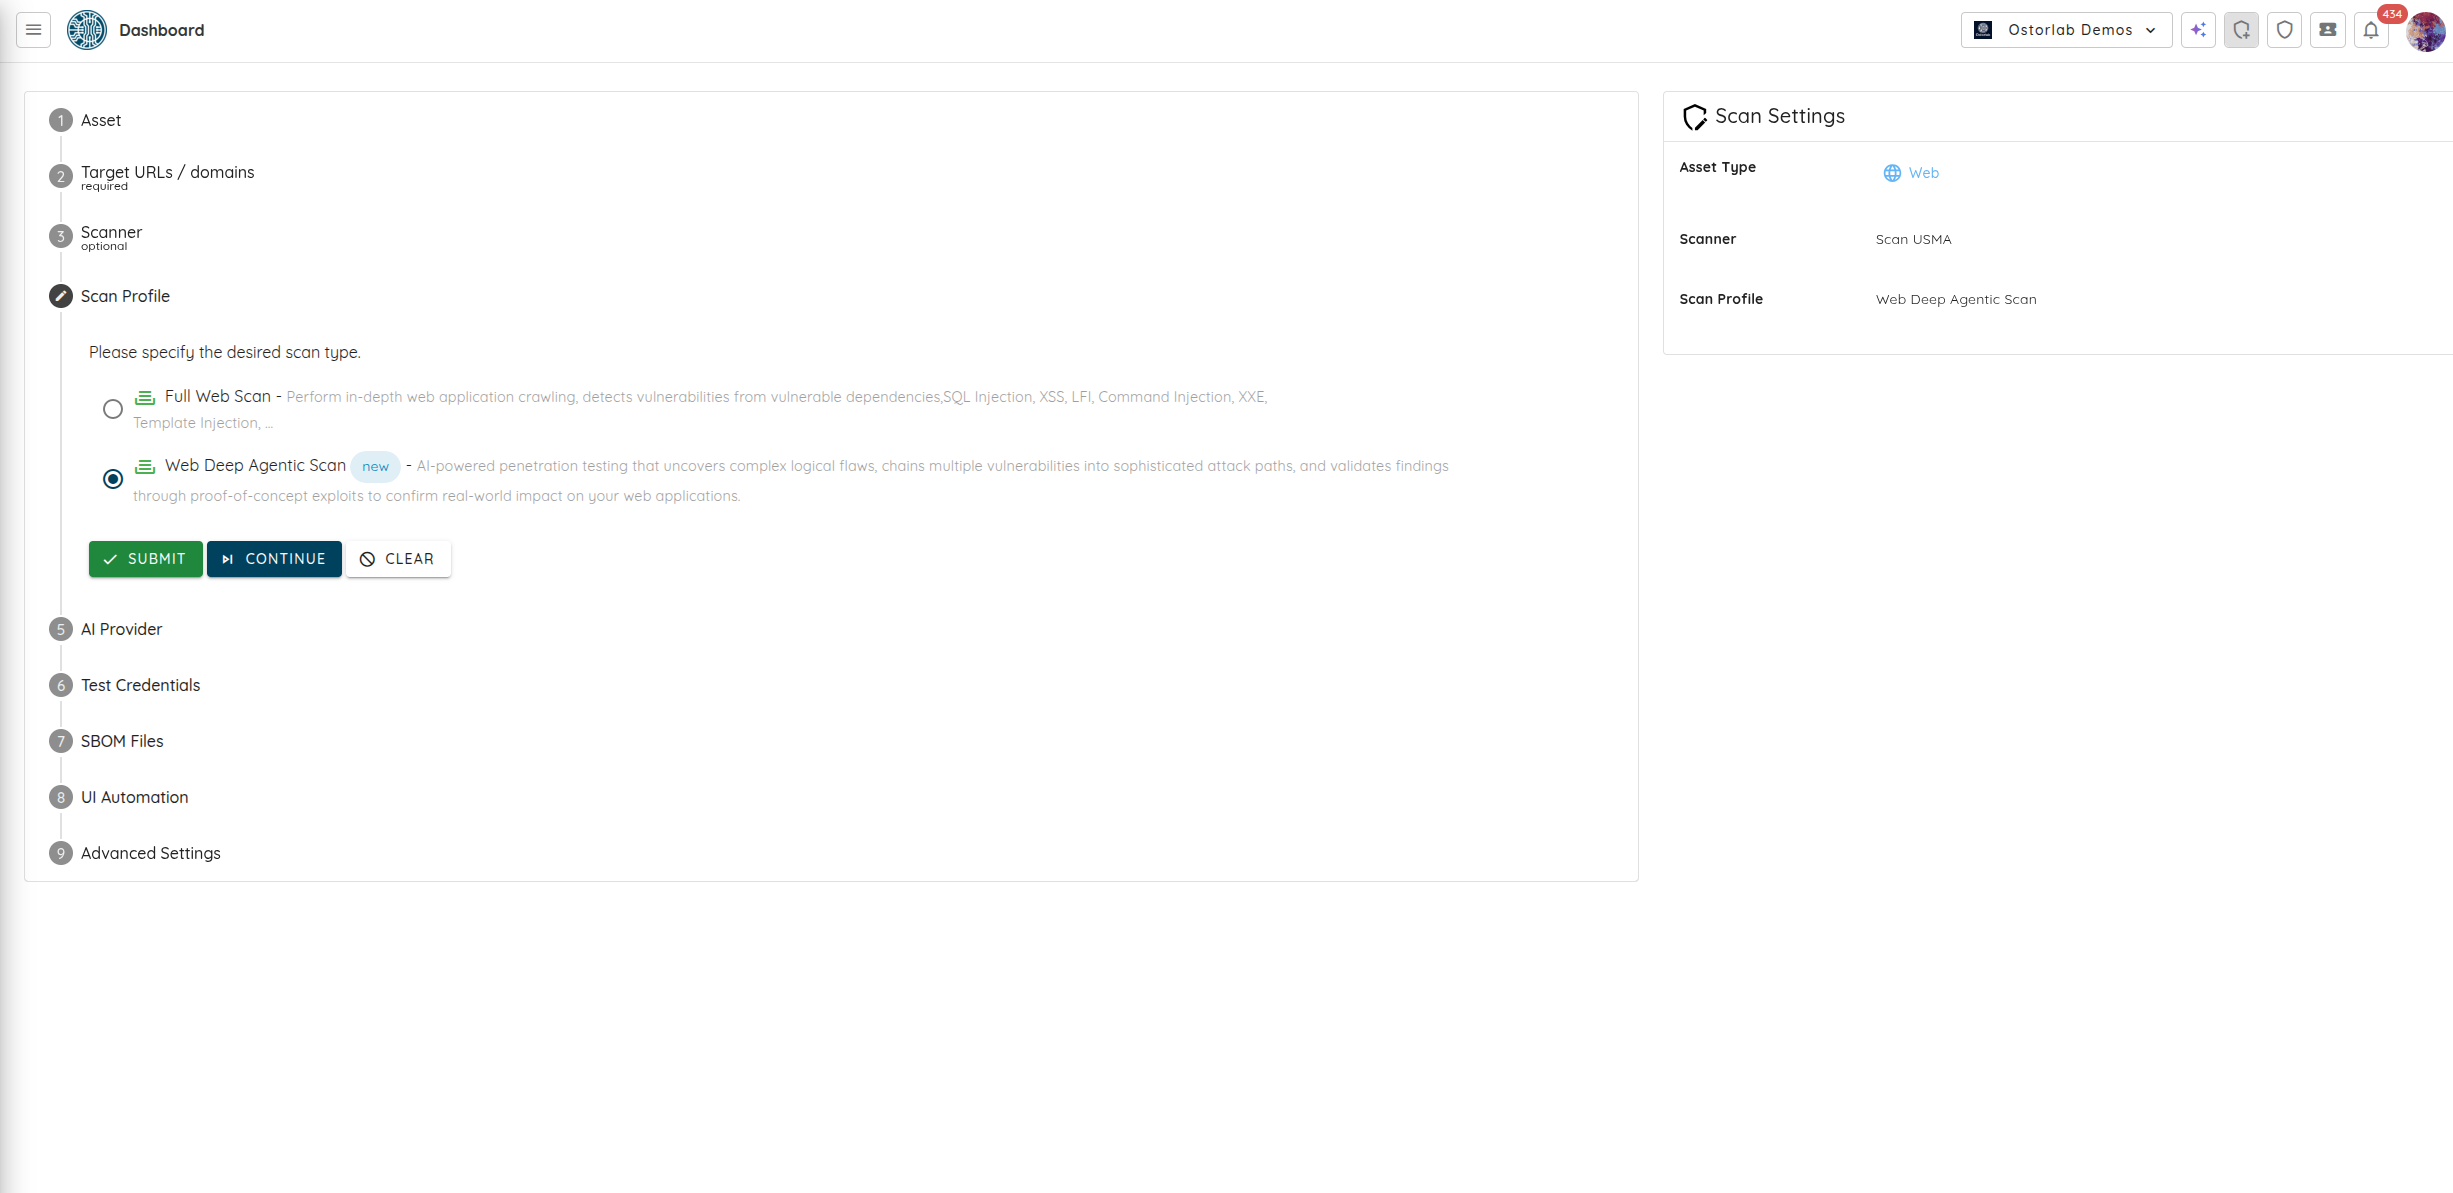
スキャンプロファイルとして "Web Deep Agentic Scan" を選択し、 "Continue" をクリックします。
-
"Guardrails" を確認します。スキャンは承認されたスコープ内で実行され、指定した環境は除外されます。
- "Approval of actions" (AIエージェントのアクションを承認する) :SMSの送信やファイルの公開などのリスクを伴うアクションの前に、AIエージェントがどう動作するかを選択します。
- "Run without asking" :自律的に実行します。
- "Ask me, block if no answer" :事前に確認を求め、誰も応答しない場合はアクションをスキップします。
- "Ask me, run if no answer" :事前に確認を求め、誰も応答しない場合はアクションを実行します。
- "Vulnerability scope" (任意):エージェントがテストし、脆弱性を報告する対象のドメインとIPです。空のままにすると、すべてのターゲットについて報告します。
- "Blocked IPs" (任意):エージェントが一切アクセスしないIPおよびCIDR範囲です。
- "Additional instructions" (任意):テストの境界、避けるべき環境、その他の安全上の要件です。
"Continue" をクリックします。
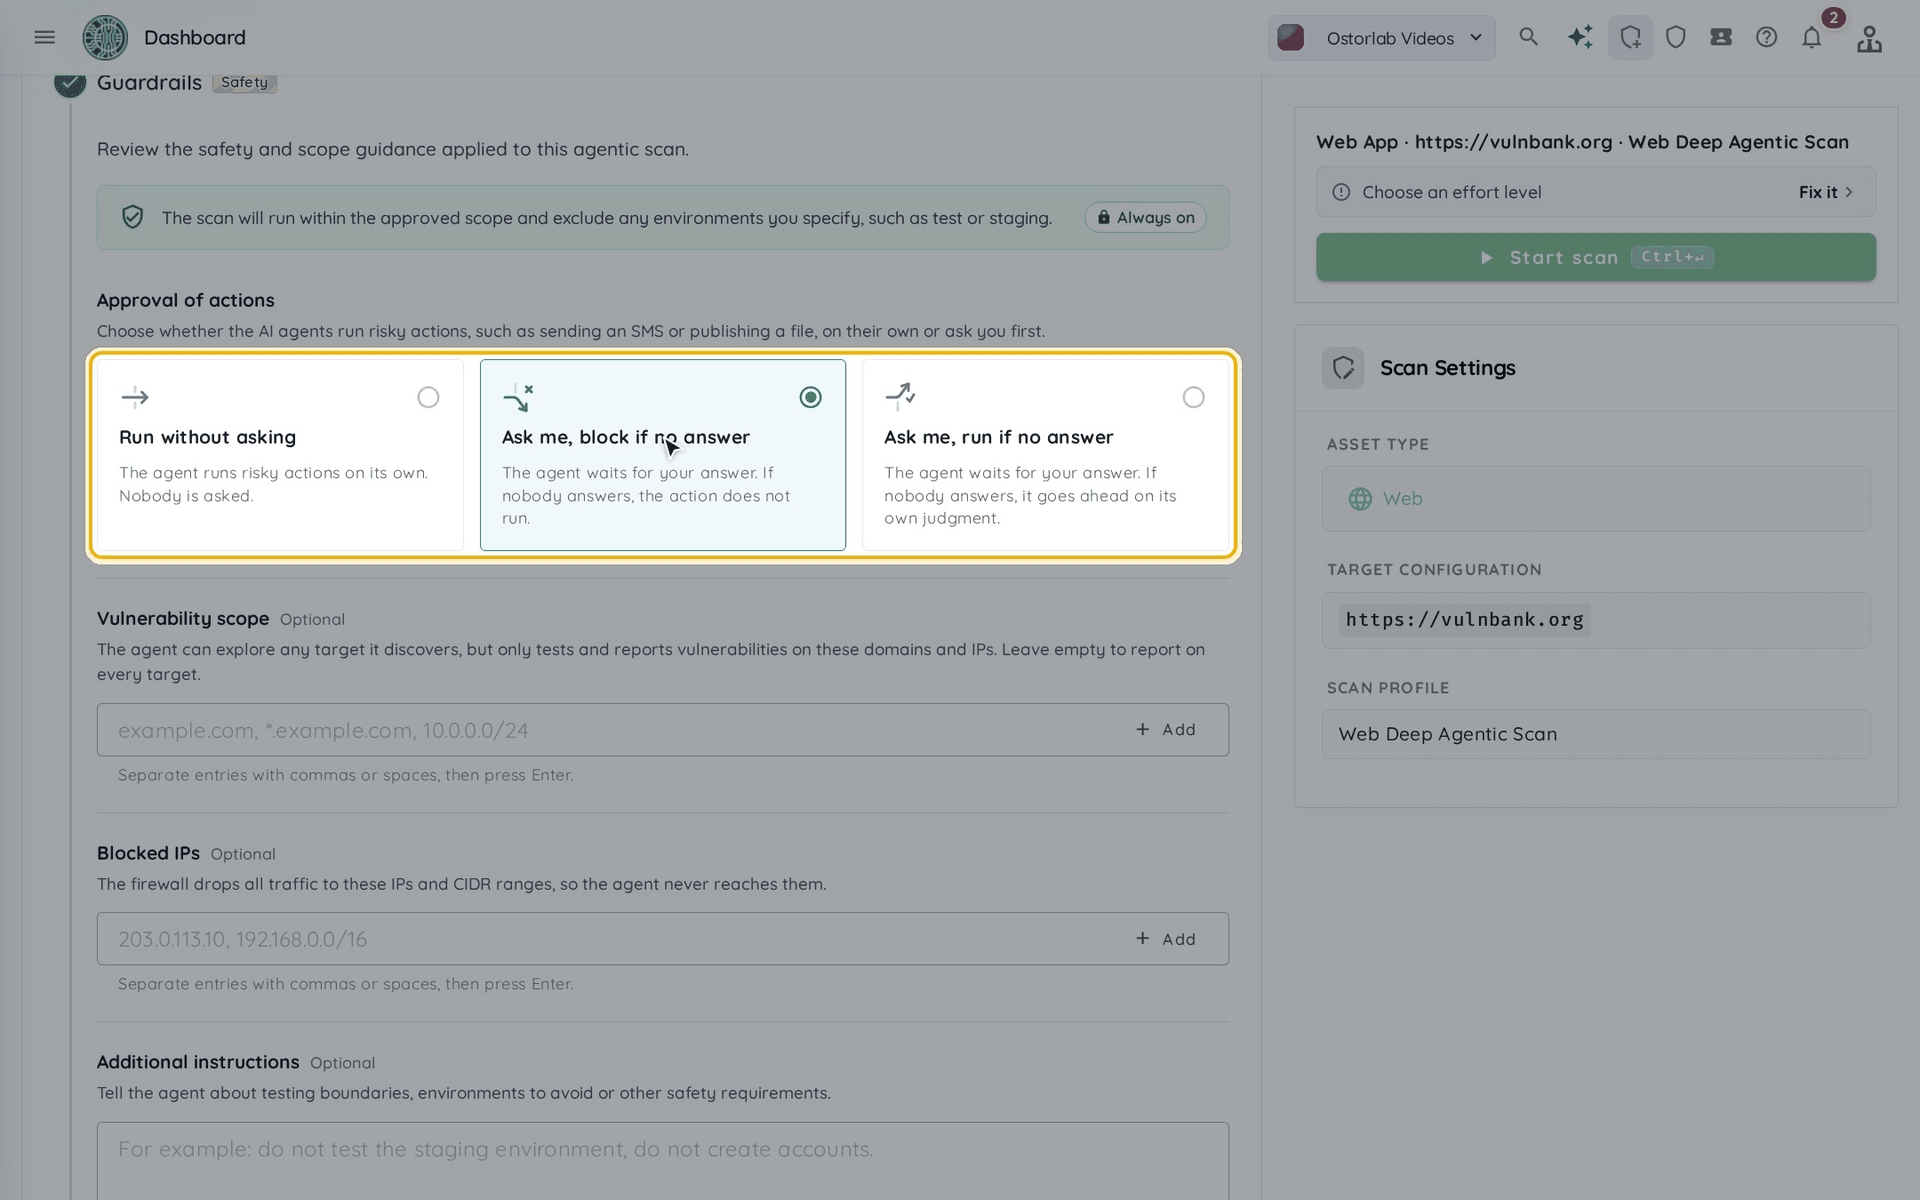
- "Approval of actions" (AIエージェントのアクションを承認する) :SMSの送信やファイルの公開などのリスクを伴うアクションの前に、AIエージェントがどう動作するかを選択します。
-
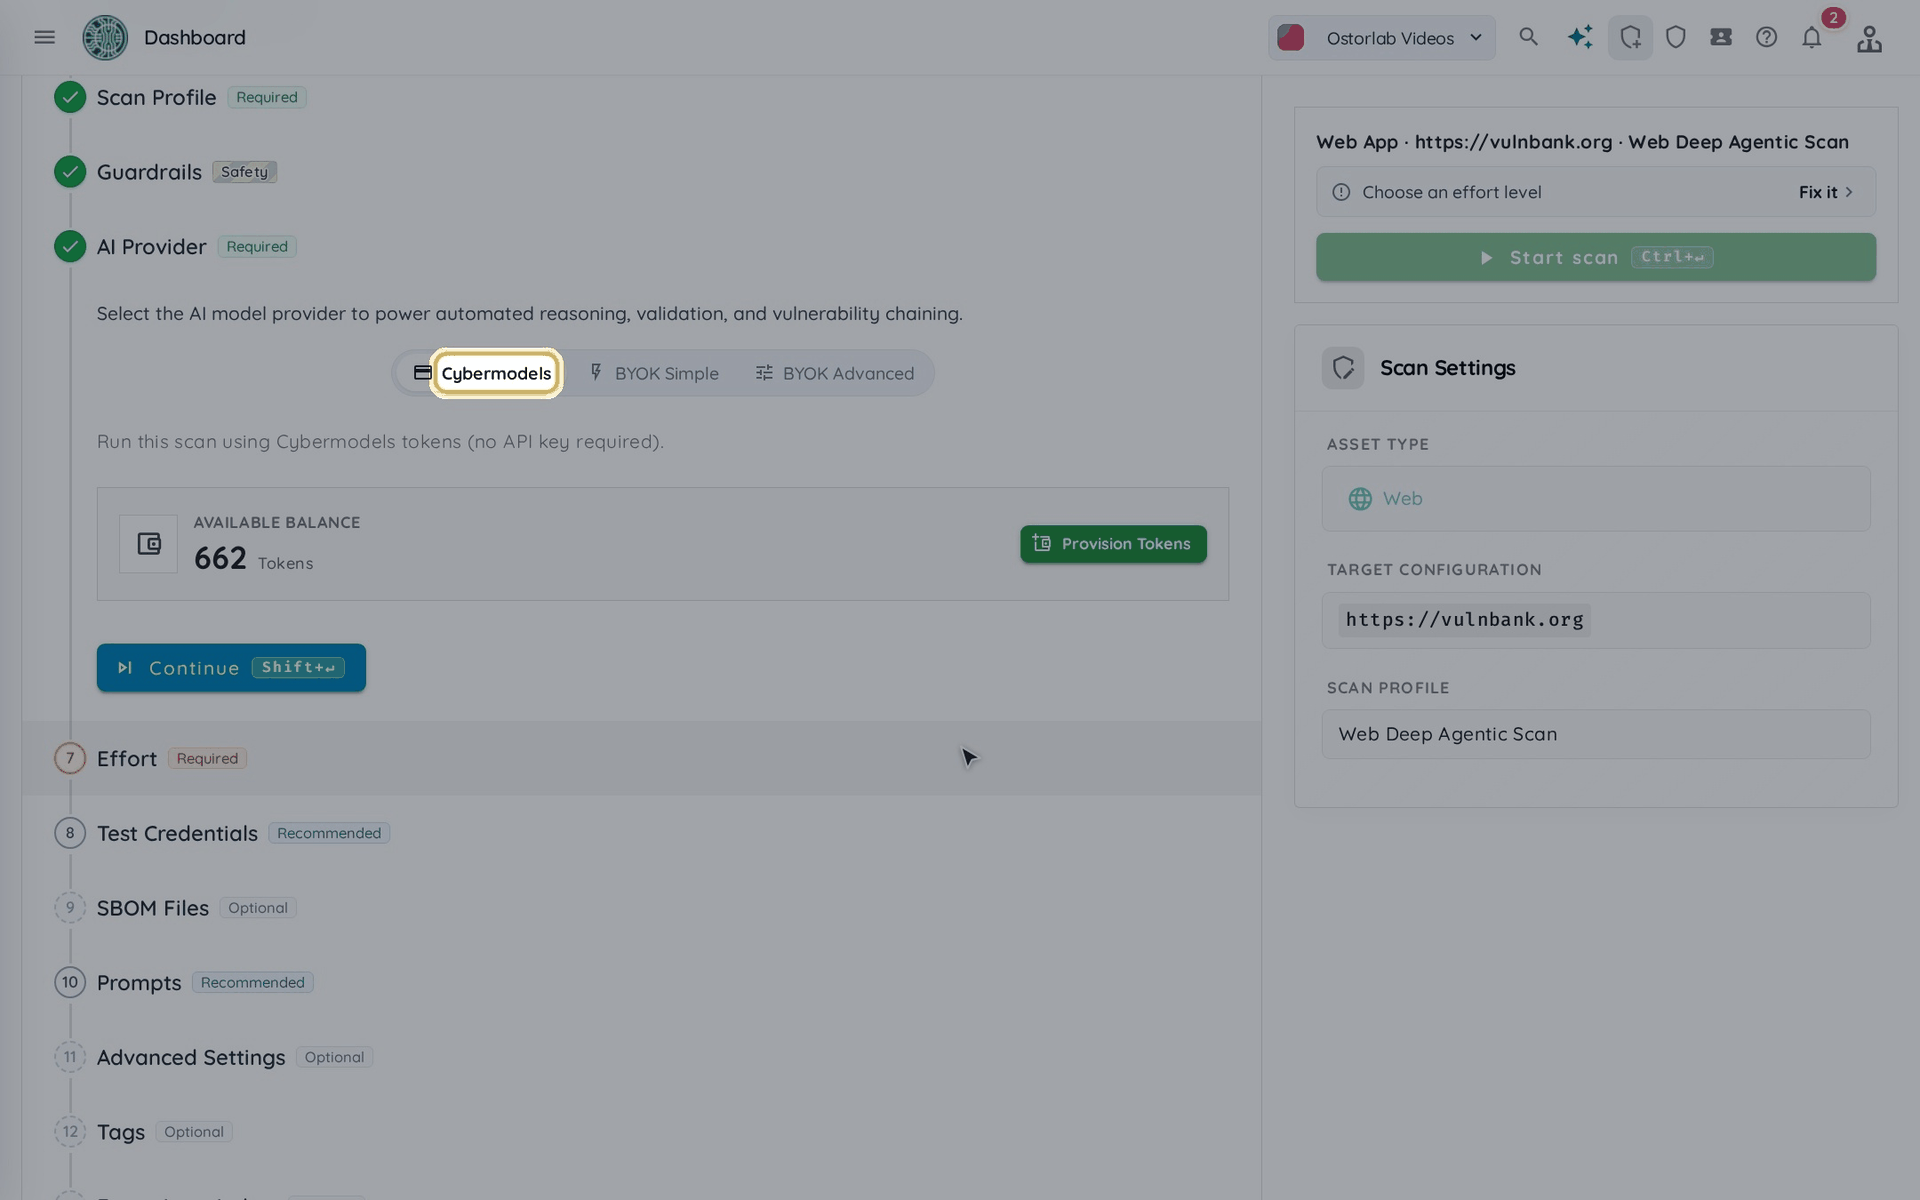
AIプロバイダーを選択します。 "Cybermodels" はAPIキーを管理することなく、お持ちのCybermodelsトークンでスキャンを実行します。一方、 "BYOK Simple" と "BYOK Advanced" は独自のAPIキーを使用します。Cyber Models および スキャンプロファイルでの BYOK スキャンキーの使用 を参照してください。 "Continue" をクリックします。
-
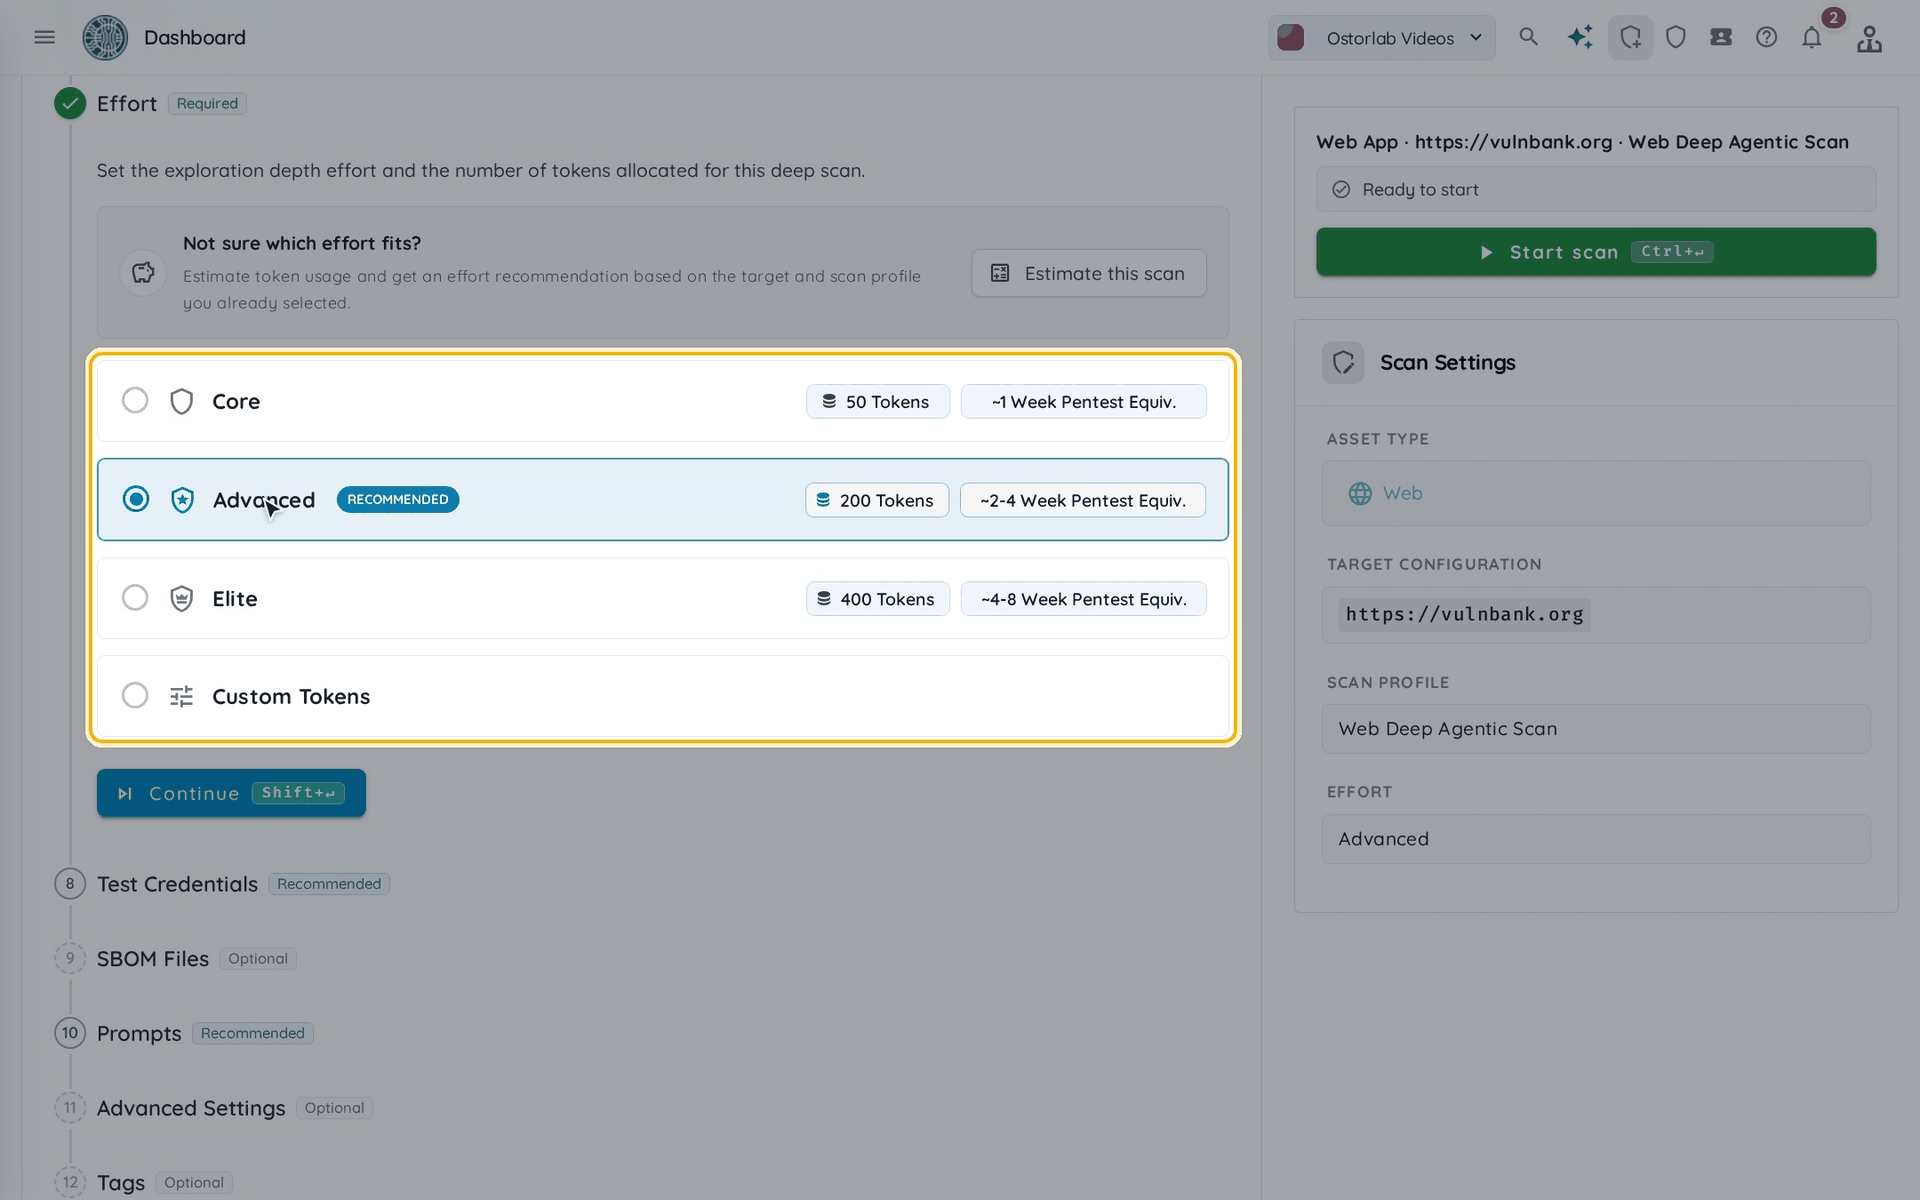
"Effort" を設定します。エフォートはスキャンの探索の深さと割り当てられるトークン数を決めるものです。各レベルは手動ペネトレーションテストと比較したもので、ペンテスター1人が同じ数のリスクを評価するのに必要な時間を示します。
- "Core" :手動ペネトレーションテスト約1週間分。
- "Advanced" :手動ペネトレーションテスト約2〜4週間分。
- "Elite" :手動ペネトレーションテスト約4〜8週間分。
- "Custom Tokens" :ご自身で設定するトークン予算。
"Estimate this scan" をクリックすると、ターゲットに応じたトークン数の見積もりと推奨エフォートを確認できます。 "Continue" をクリックします。
-
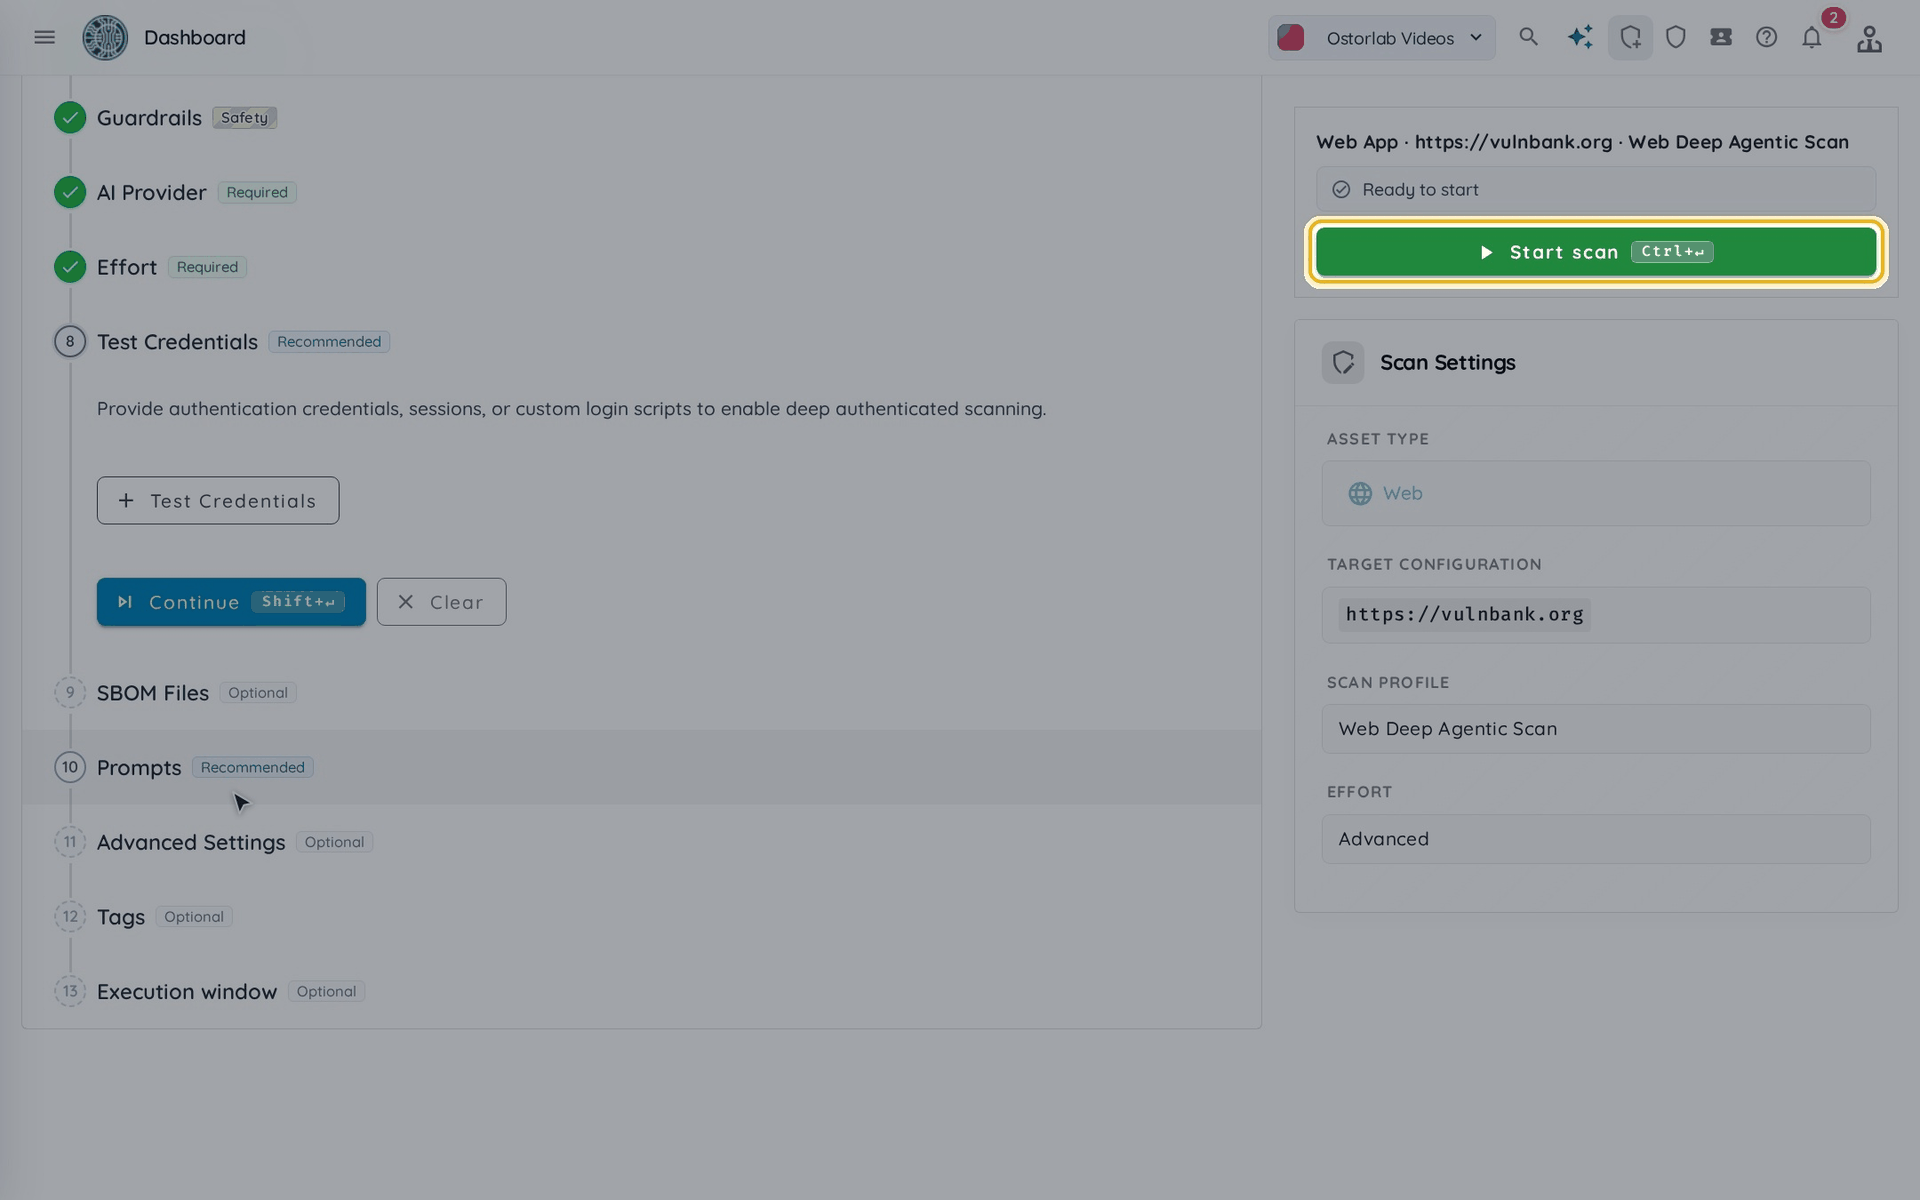
必要に応じて任意のステップを設定します。
- Test Credentials:認証された状態でテストします。
- SBOM またはロックファイル:依存関係の検出範囲を広げます。
- Prompts:Web Deep Agentic Scan にテスト対象を指示します。
- Advanced Settings:リクエストレート(QPS)、Proxy、クロールとスキャンから URL を除外する Filter URL regex を設定します。
- Tags:スキャンを整理するラベルを追加します。
-
右側のパネルで "Start scan" をクリックします。
スキャン結果には何が表示されますか?
-
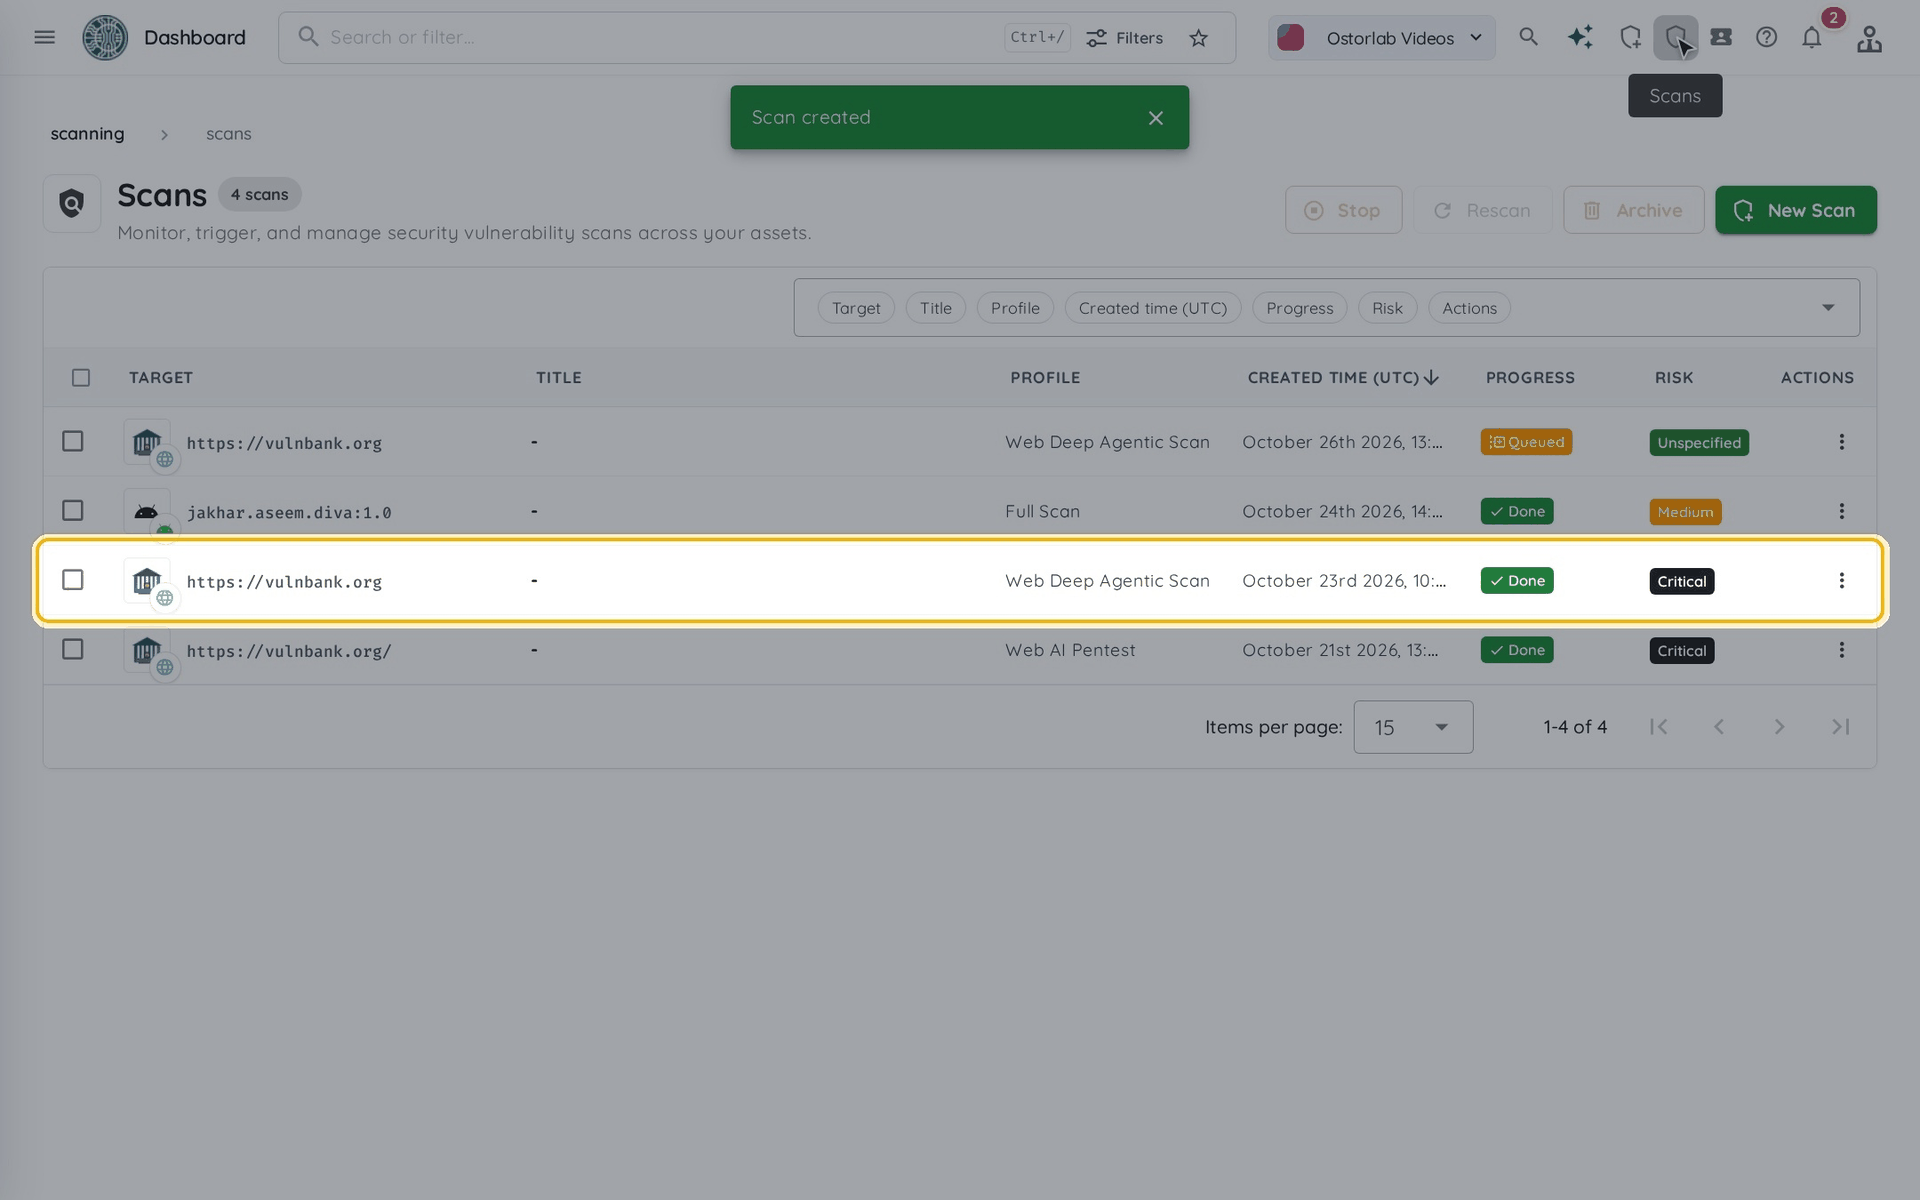
トップバーの "Scans" からスキャンの進行状況を確認し、完了したらスキャンを開きます。
-
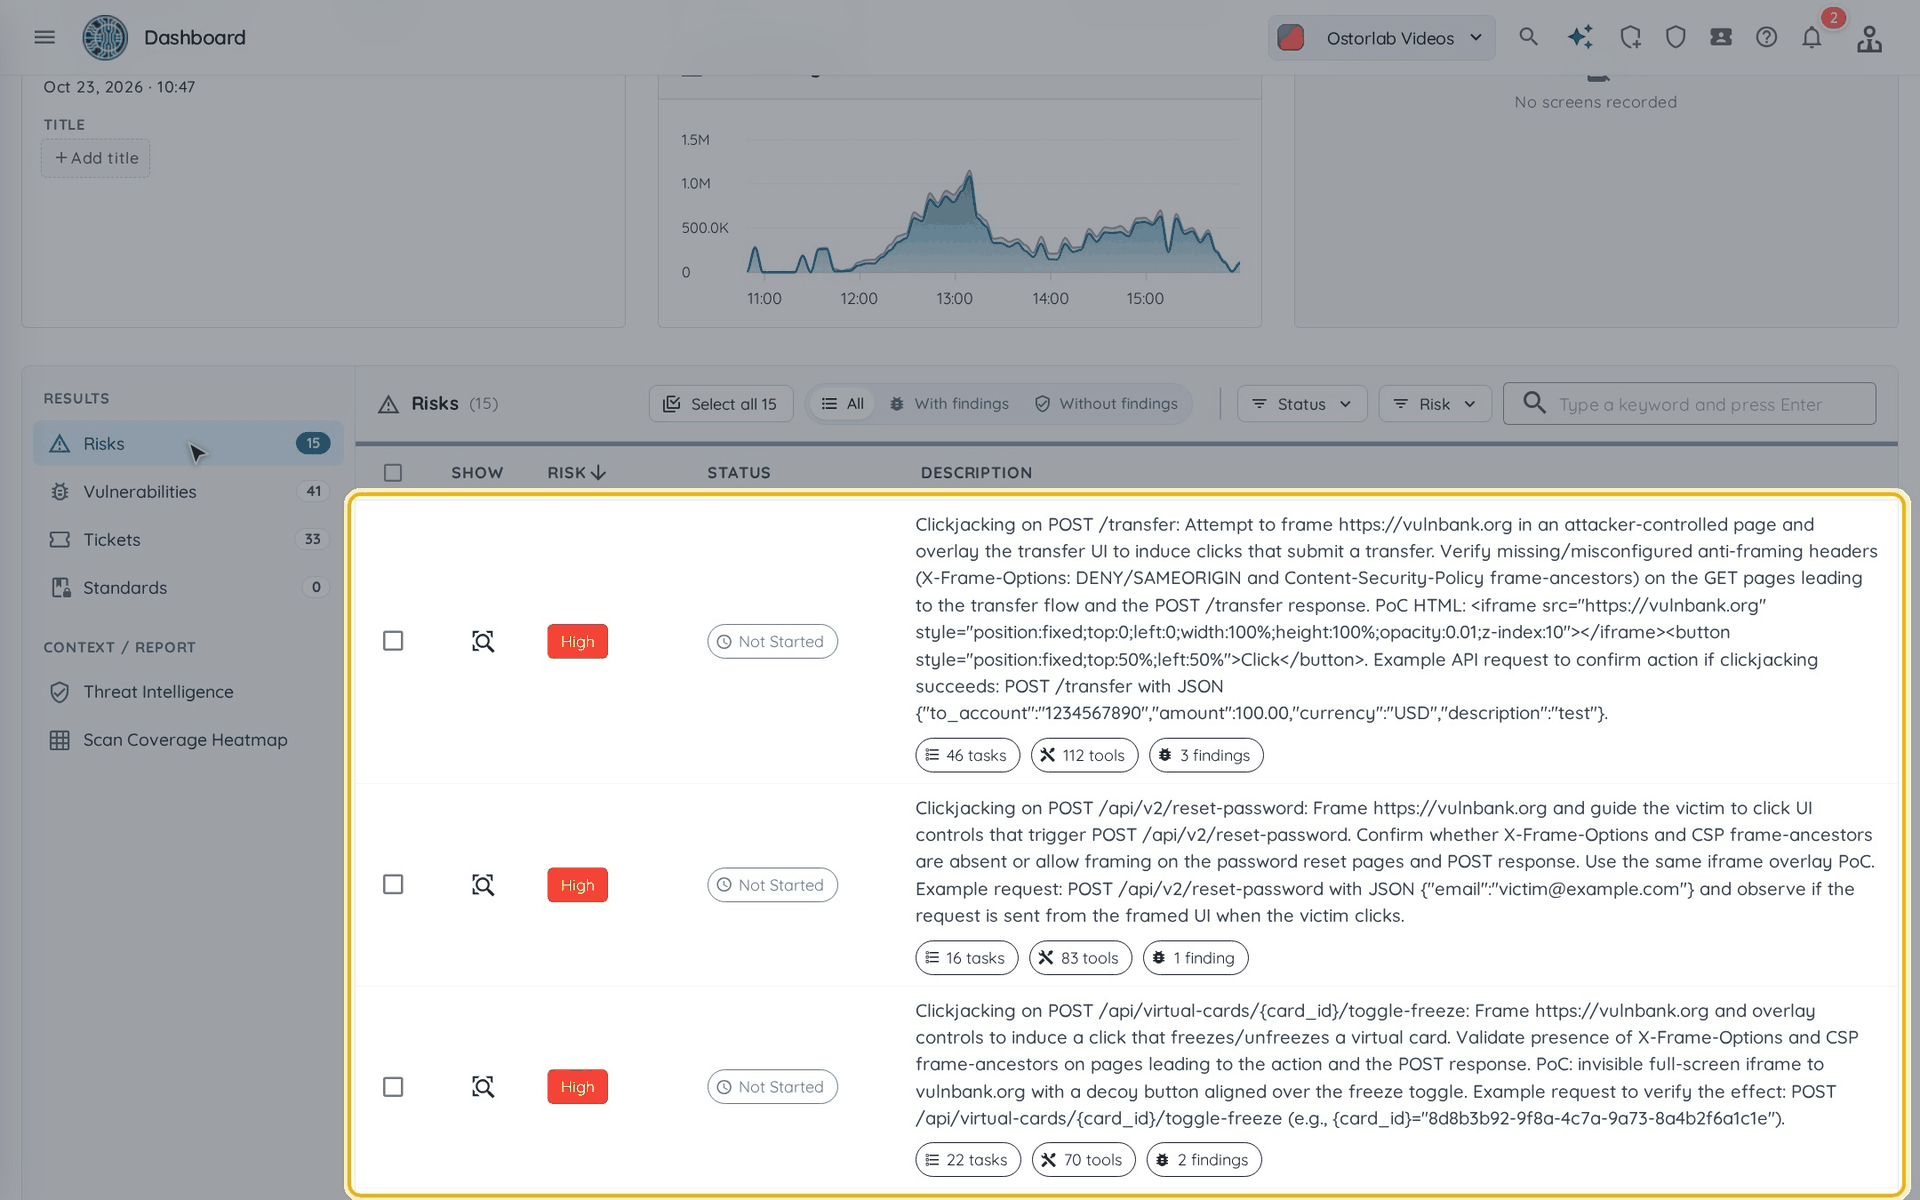
"Risks" には、エージェントがテストしたすべての攻撃経路が、リスク評価とステータスとともに一覧表示されます。
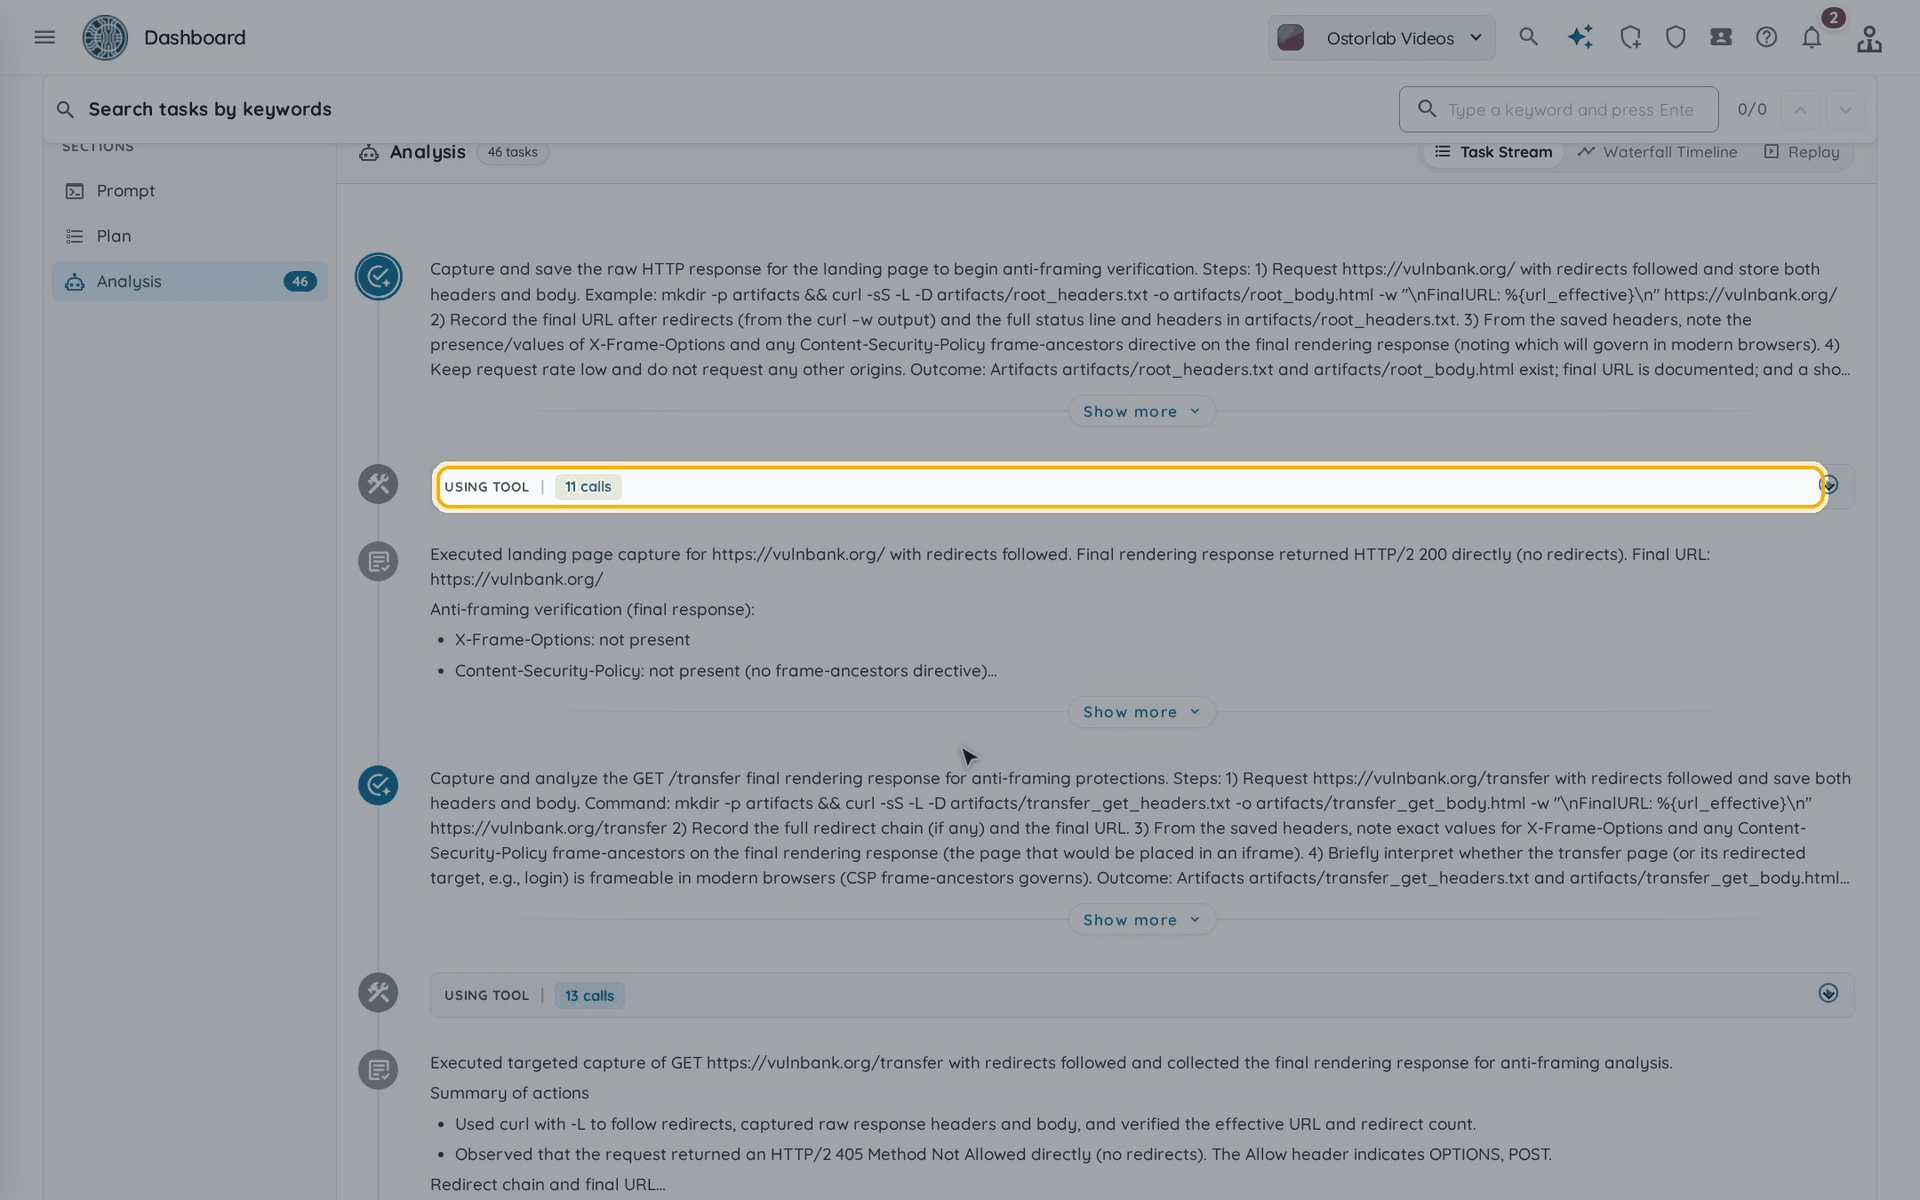
リスクを開くと、その Transparent Attack Validation の経路を探索し、AIエージェントが脆弱性を検証するために行った正確な決定、ツールの出力、および手順を確認できます。
-
Scan Coverage Heatmap(スキャンカバレッジヒートマップ)を開きます。これにより、アプリケーションコンポーネントおよびセキュリティカテゴリ全体のテストカバレッジを視覚的に確認できます。このヒートマップを使うと、チームはアプリケーションのどの領域がより深い分析を受けたか、どこでカバレッジが制限されていたか、そしてアセスメント間でカバレッジがどのように進化するかを把握するのに役立ちます。
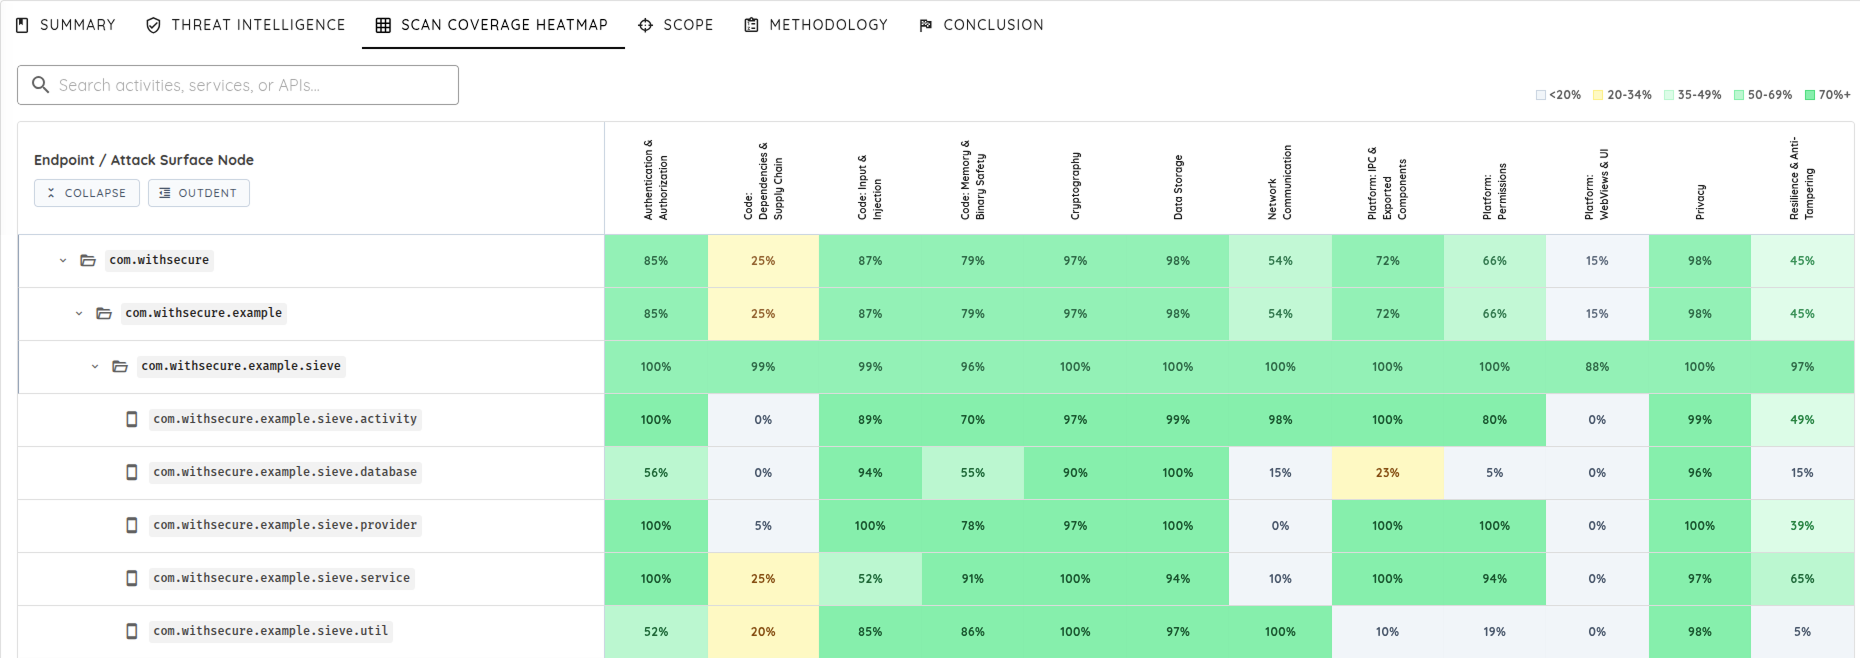
注:Historical Scan Processing(履歴スキャン処理)はデフォルトで有効になっています。スキャナーは過去の発見事項と検証済みの攻撃経路を記憶しており、その後のスキャンでは、累積的かつ段階的なカバレッジのために、新規または変更された機能に焦点を当てます。