Monitorización
Una regla de monitoreo vuelve a escanear los activos seleccionados cuando cambian o según una programación, para descubrir nuevas vulnerabilidades sin repetir los escaneos manualmente.
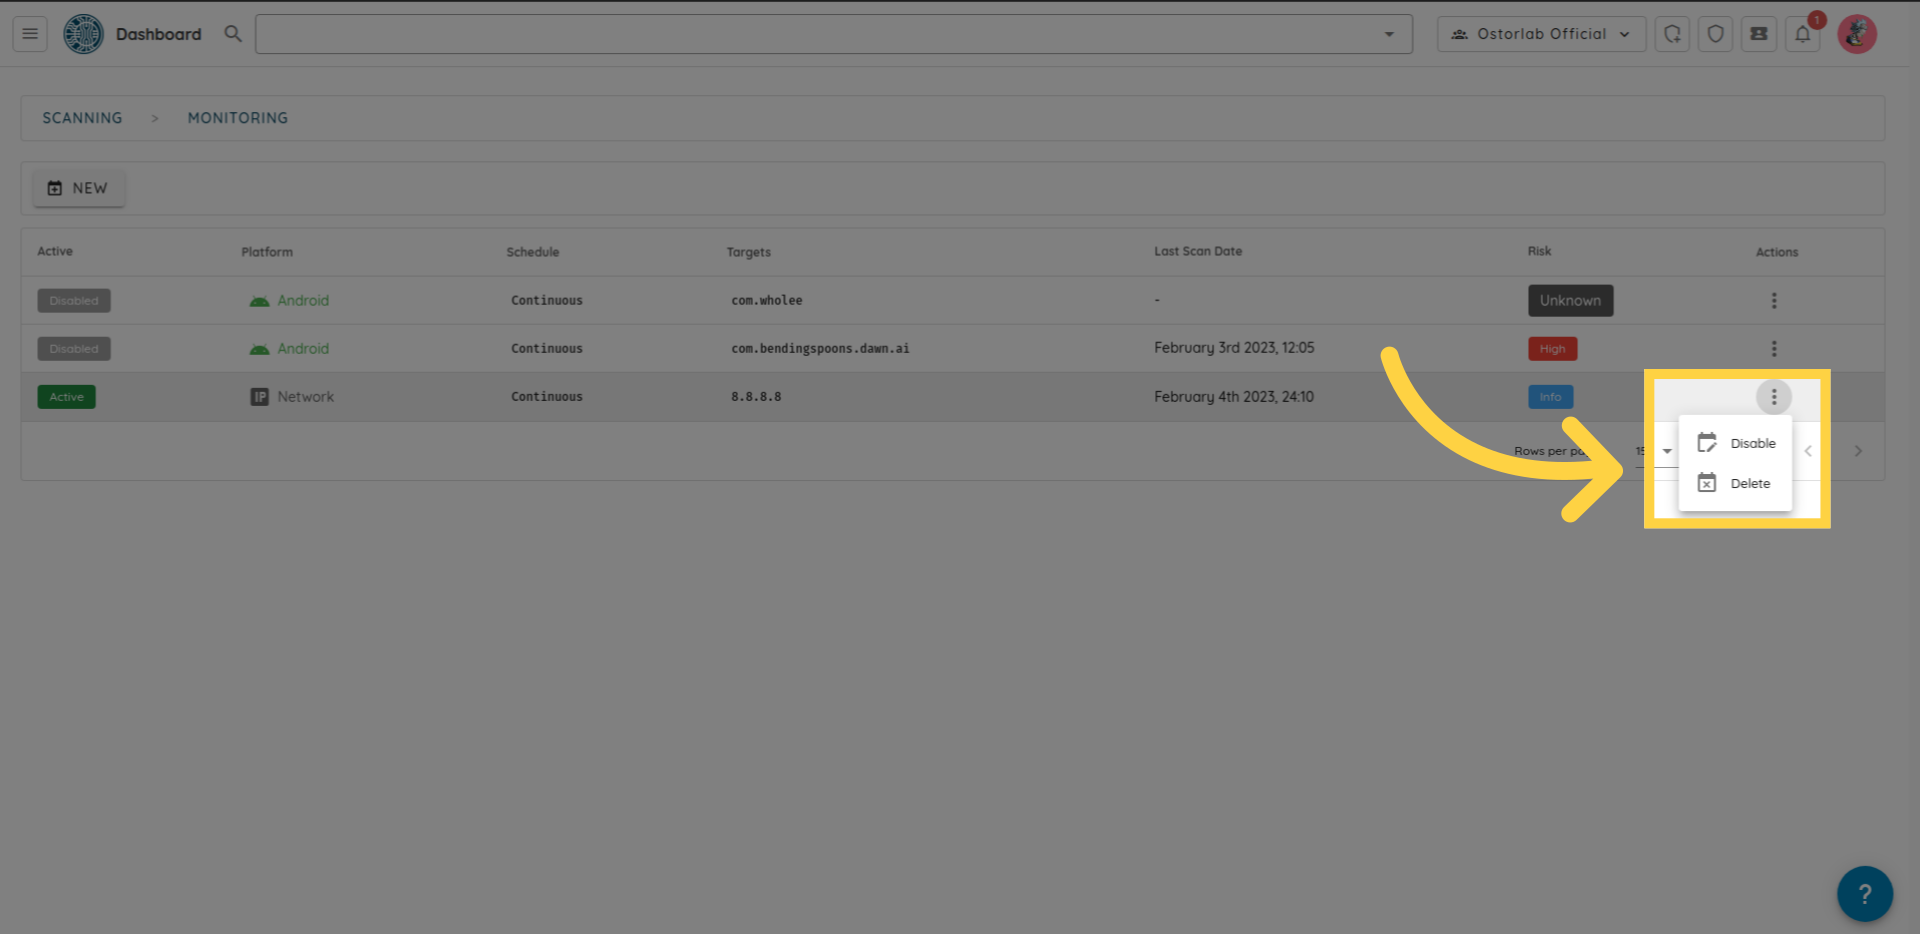
Para administrar las reglas, abra el menú de la parte superior izquierda y seleccione Scanning > Monitoring.
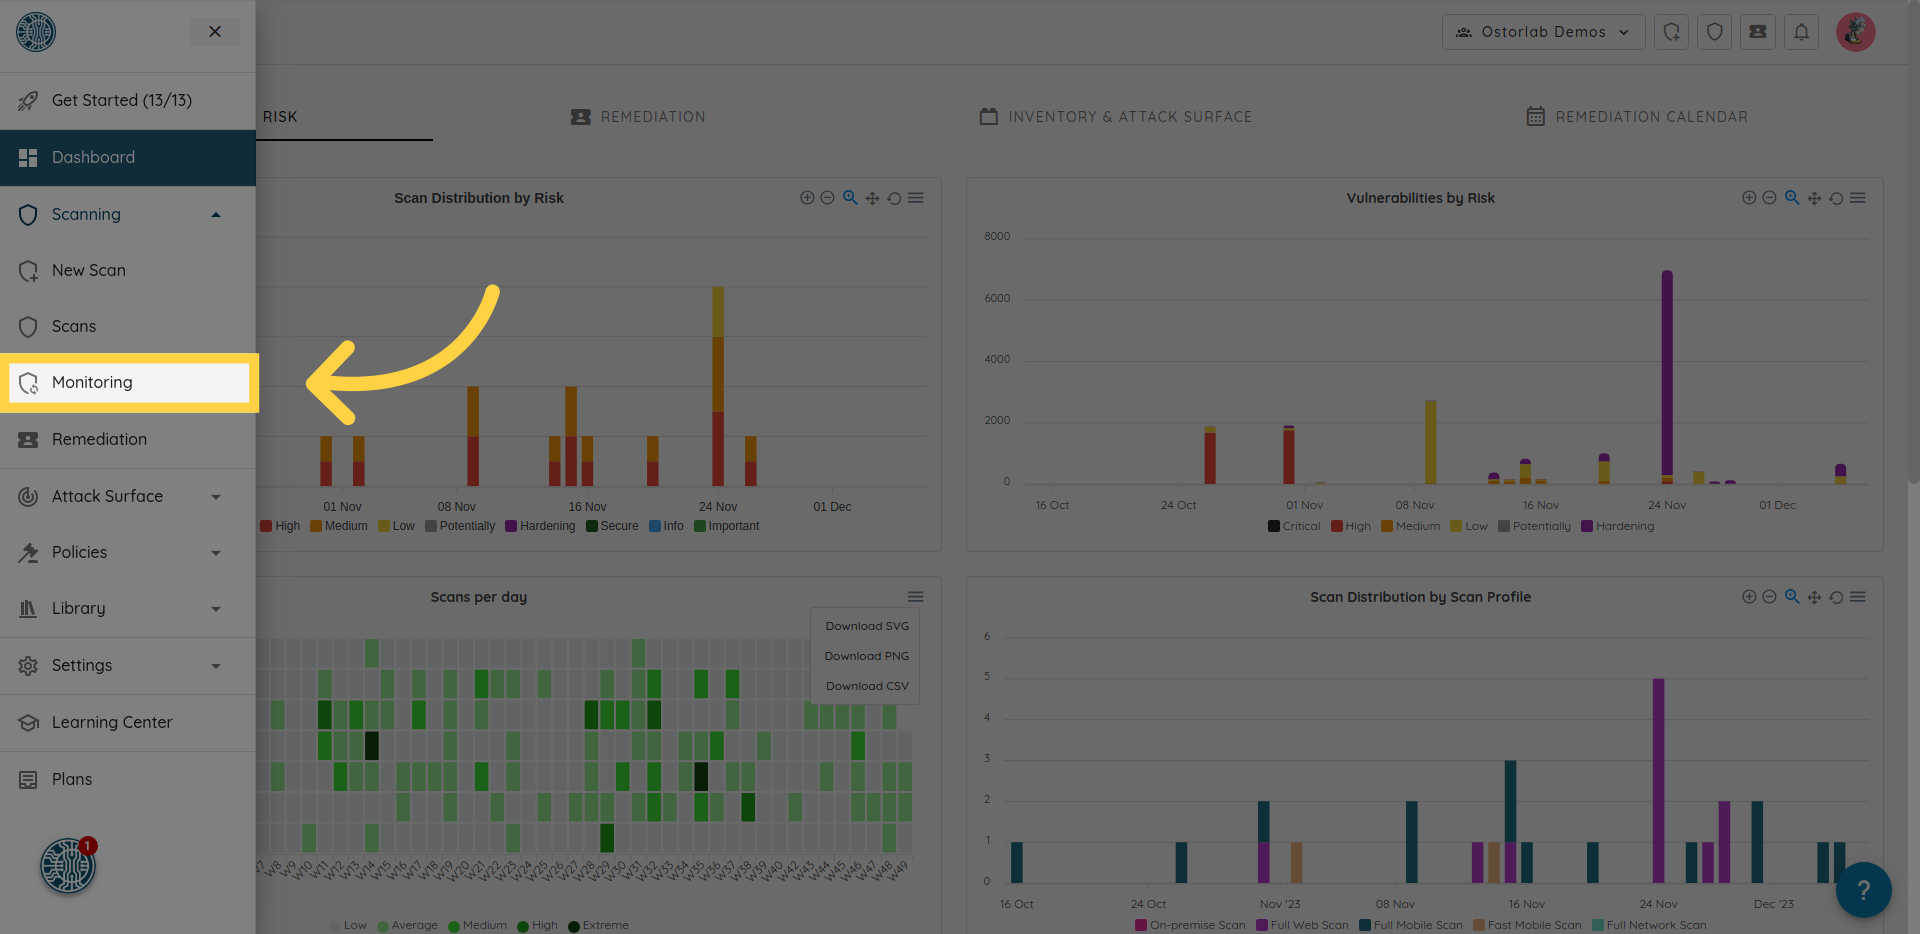
| Columna | Significado |
|---|---|
| Active | Si la regla está activa o deshabilitada. |
| Platform | La tienda o plataforma monitorizada. |
| Scan Profile | El perfil utilizado en cada ejecución. |
| Schedule | Monitorización continua o programación cron evaluada en UTC. |
| Targets | Los activos cubiertos por la regla. |
| Last Execution | El resultado de la ejecución más reciente. |
| Risk | El nivel de riesgo del último escaneo. |
Para crear una regla, consulte Crear una regla de monitoreo.
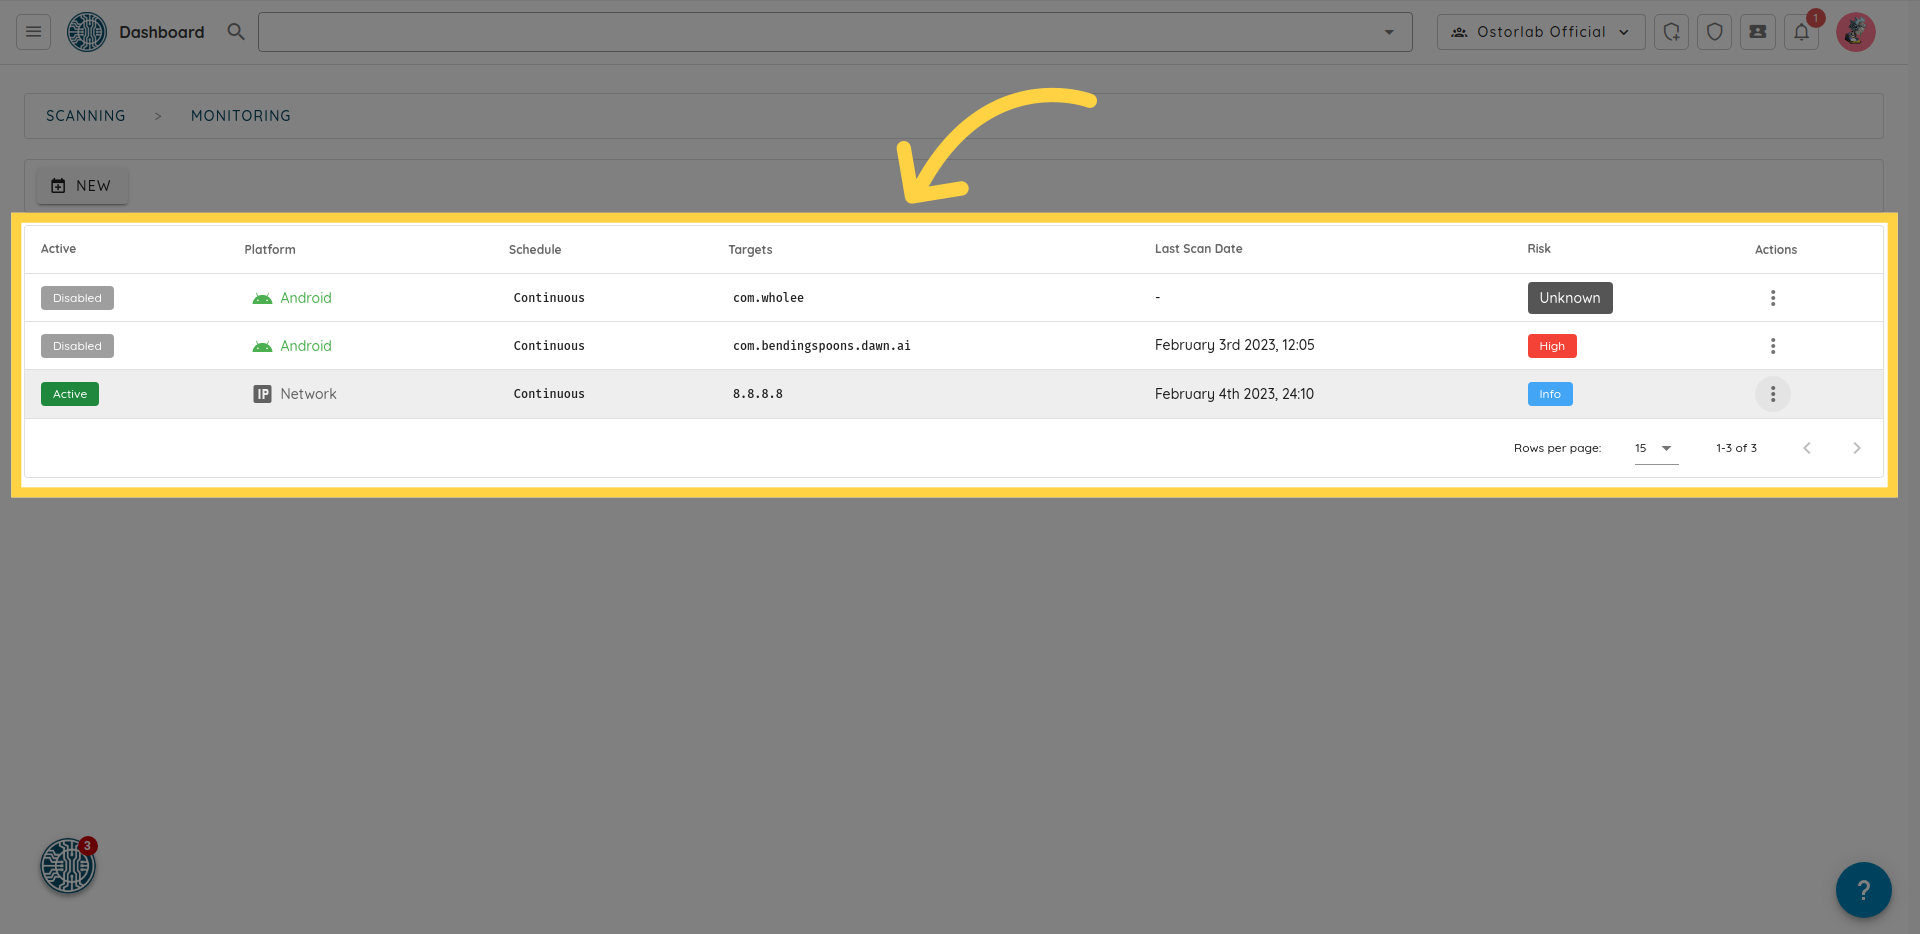
Para editar, deshabilitar o eliminar una regla, o para ver su historial de ejecución, haga clic en los tres puntos de la derecha.