Monitorización de la superficie de ataque
Una regla de monitorización vuelve a escanear sus activos, ya sea cuando cambian o según una programación. Créela a partir de los activos que le pertenecen, en Attack Surface, Discovery.
1. Seleccione los activos
En el menú, abra Attack Surface y luego Discovery. En Confirmed Assets, seleccione los activos que quiere monitorizar y abra Scan & Monitor.
Solo los activos del mismo tipo pueden agruparse en una única regla de monitorización.
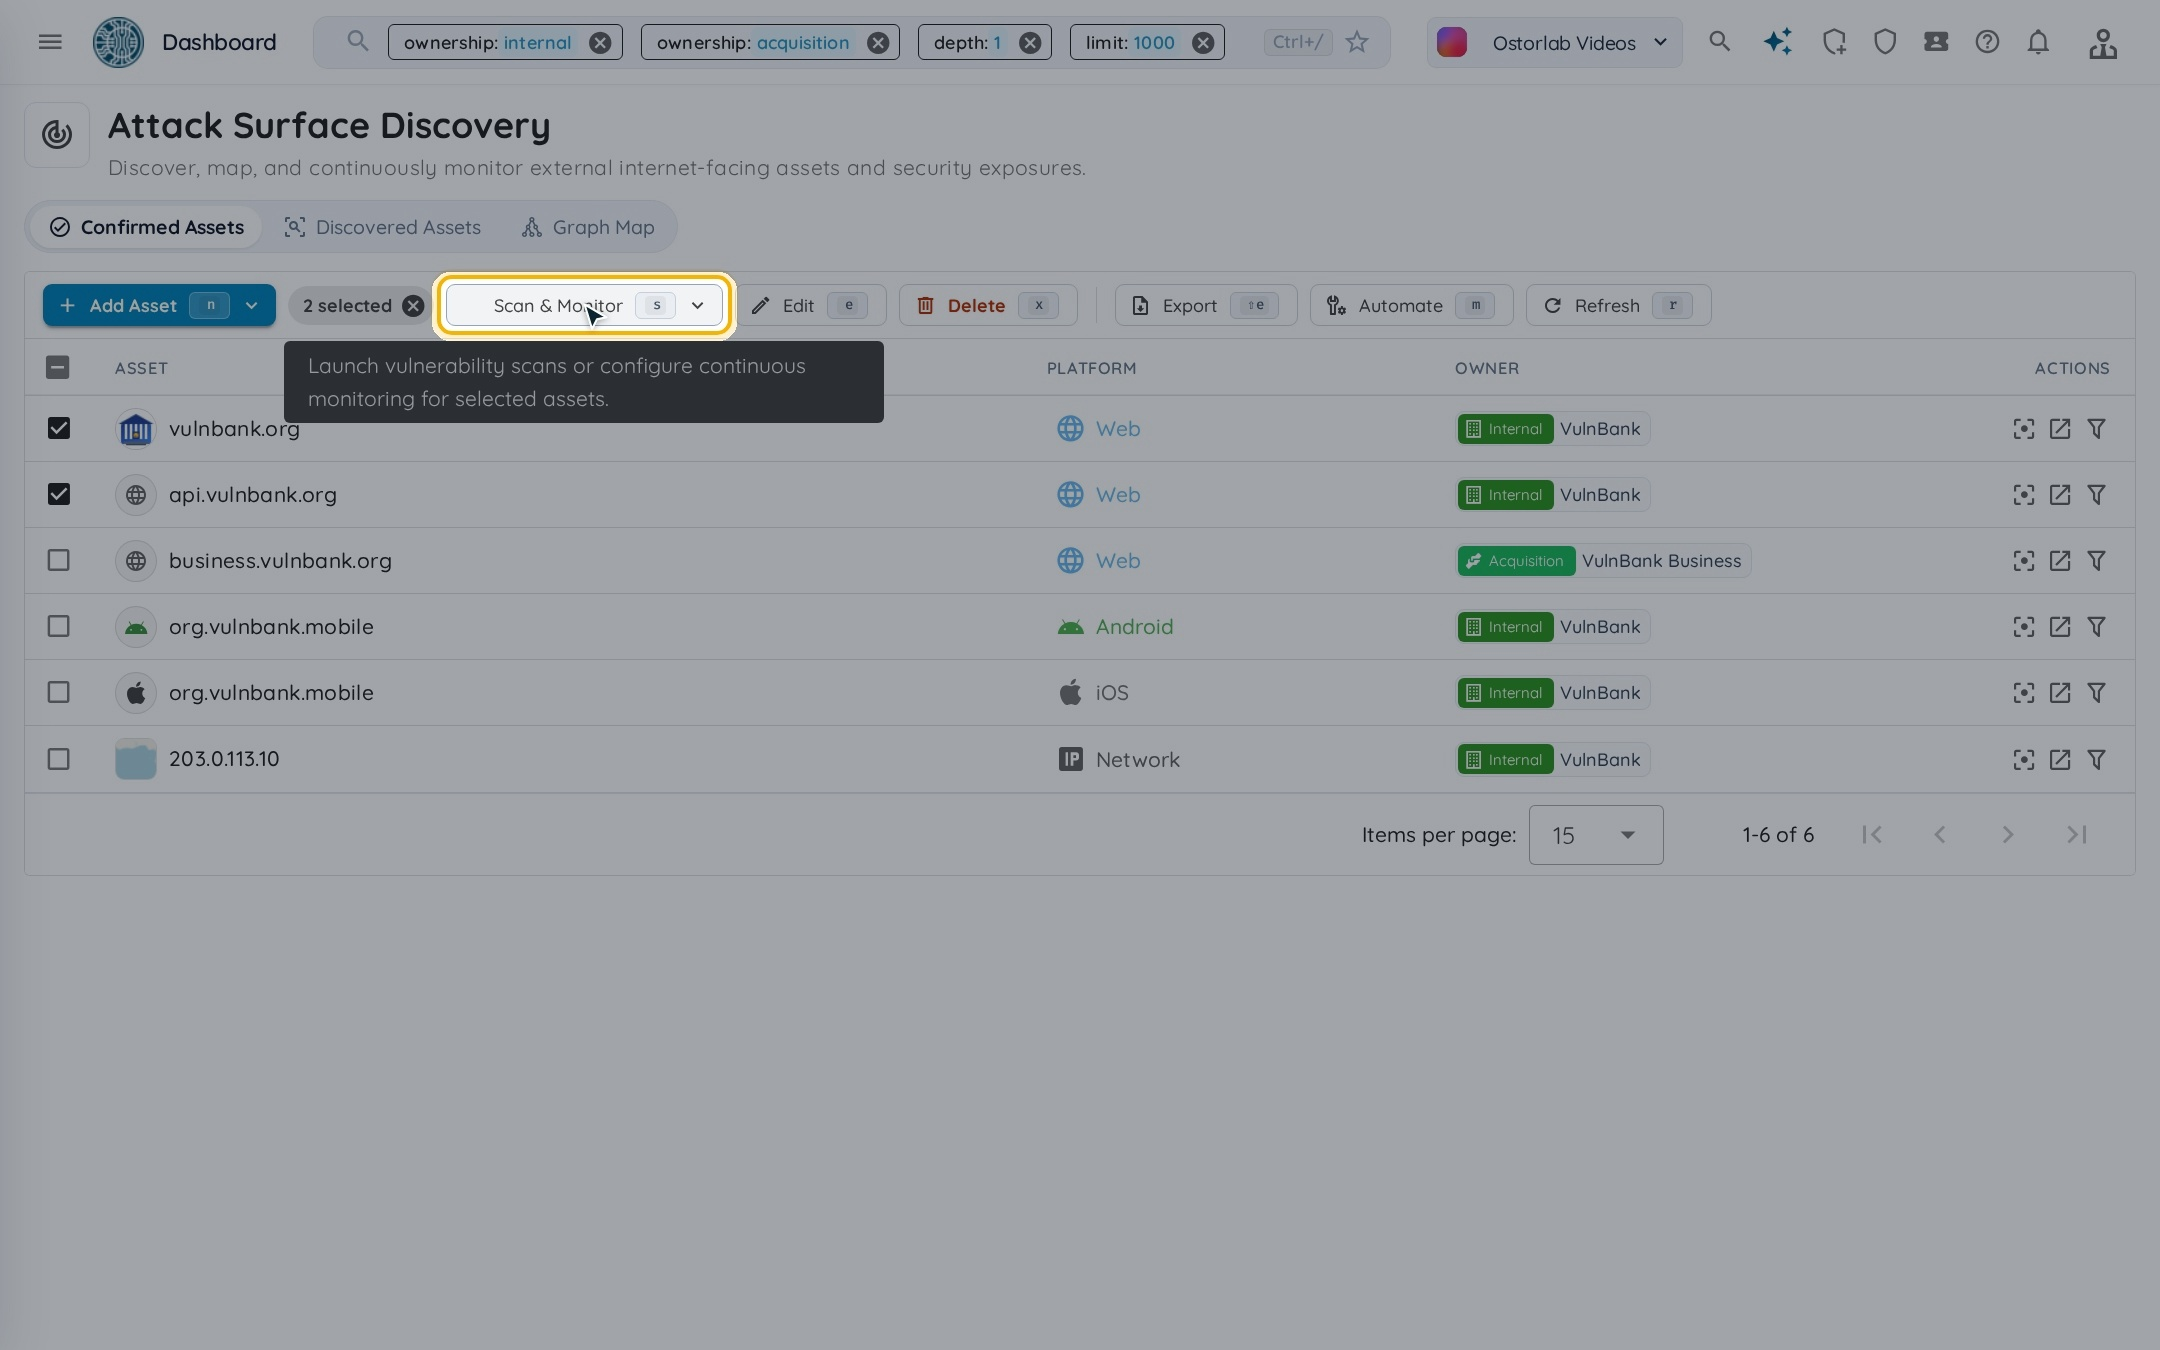
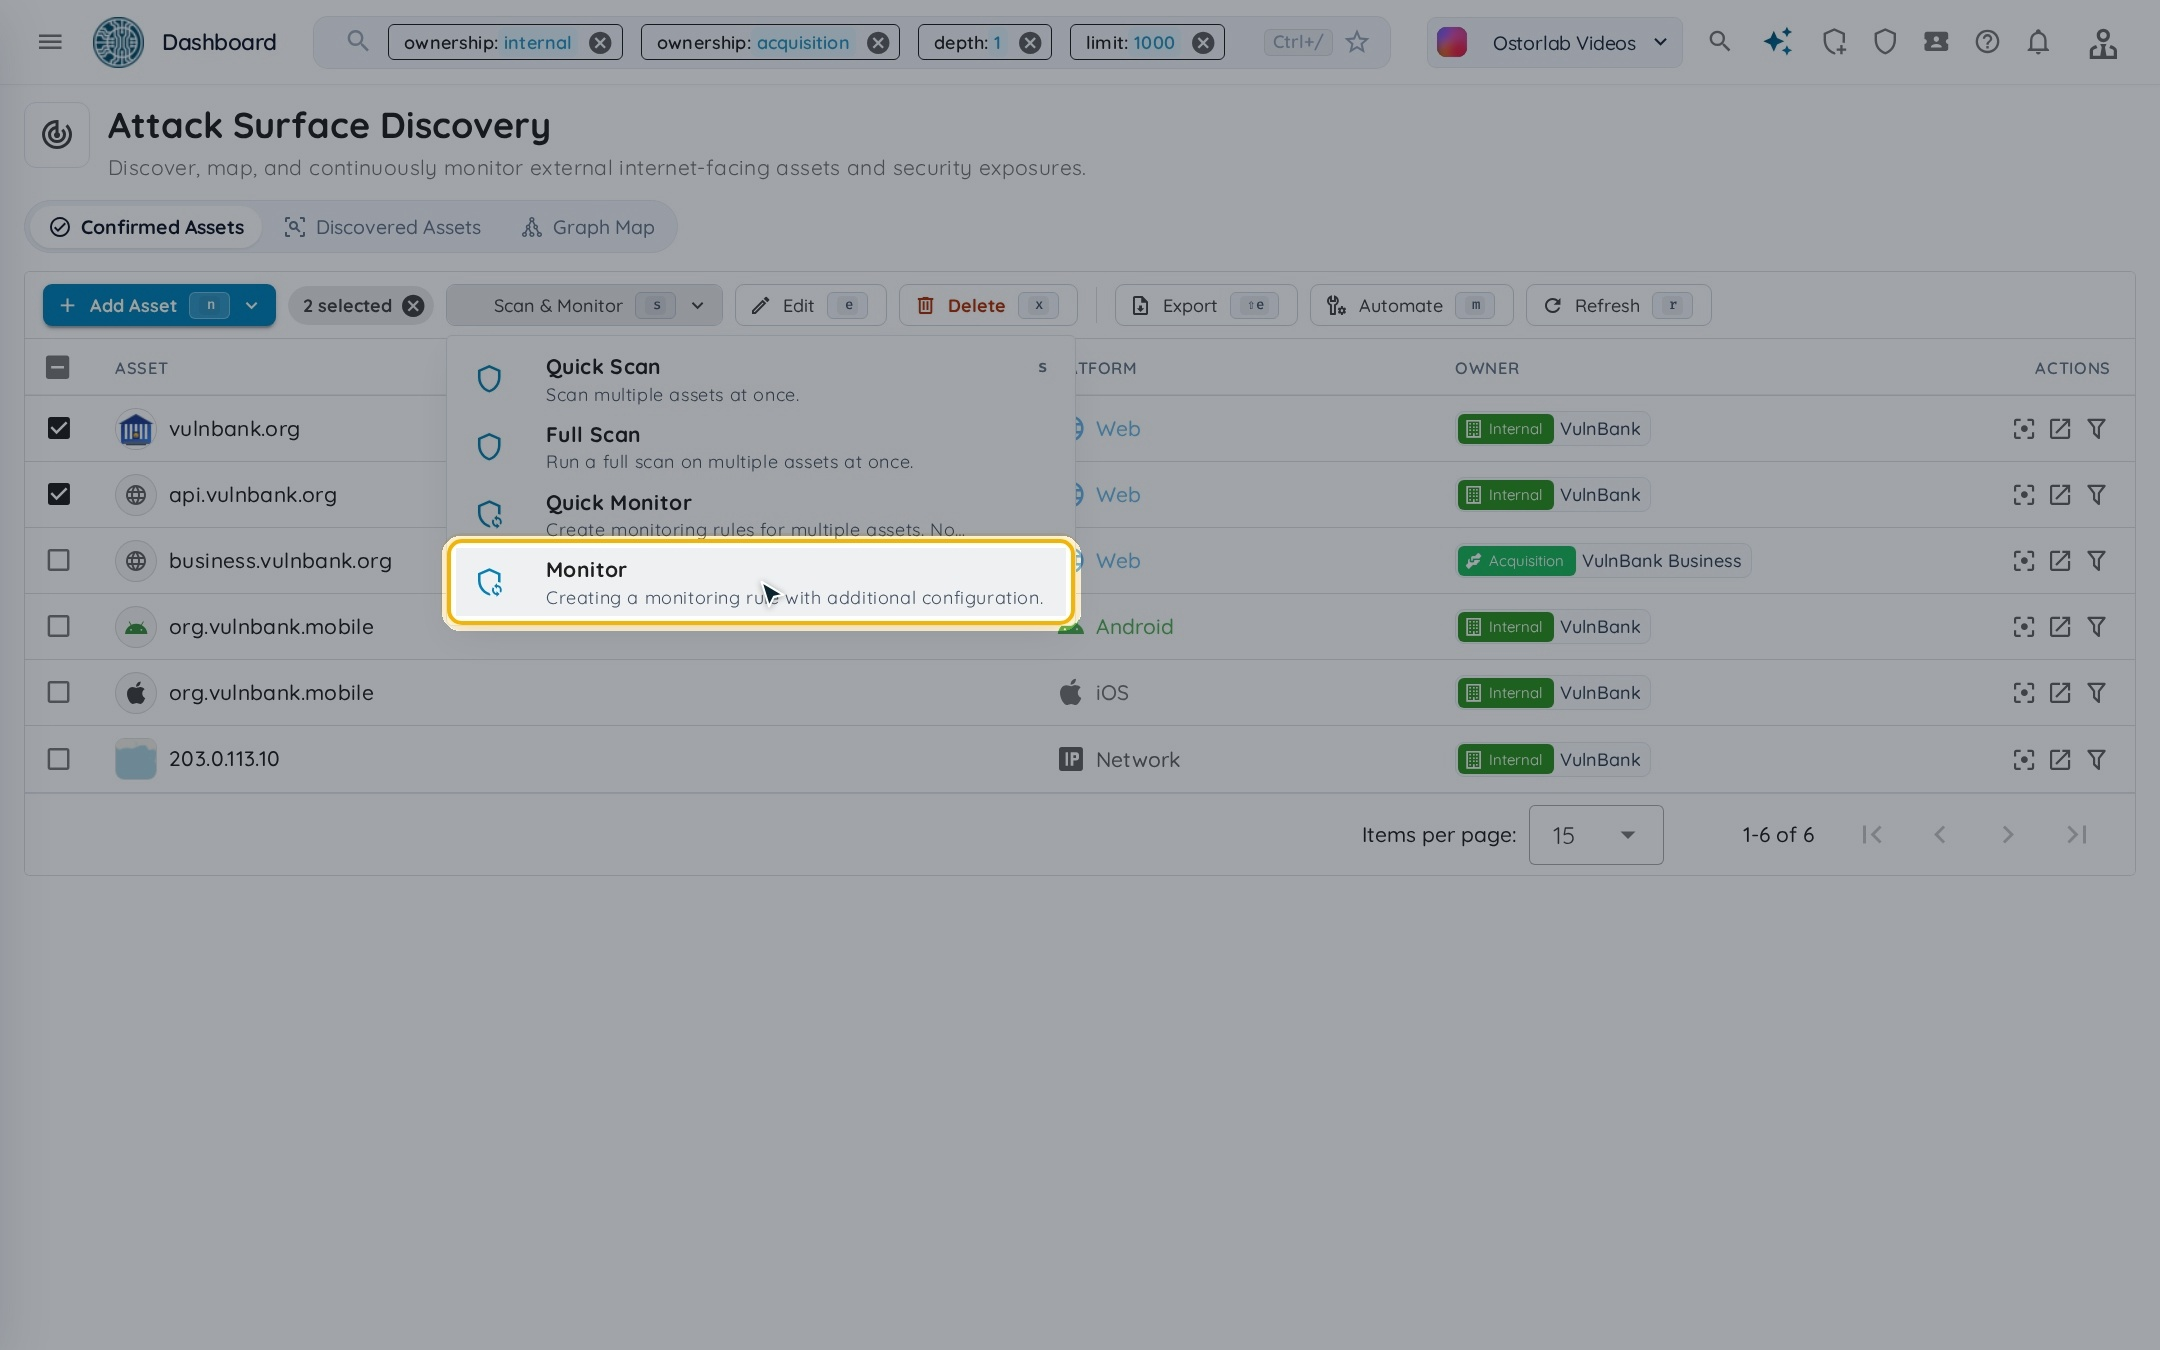
2. Haga clic en Monitor
Quick Monitor crea reglas de monitorización para los activos seleccionados con la configuración predeterminada. Monitor abre el formulario New Monitoring Rule, donde configura la regla.
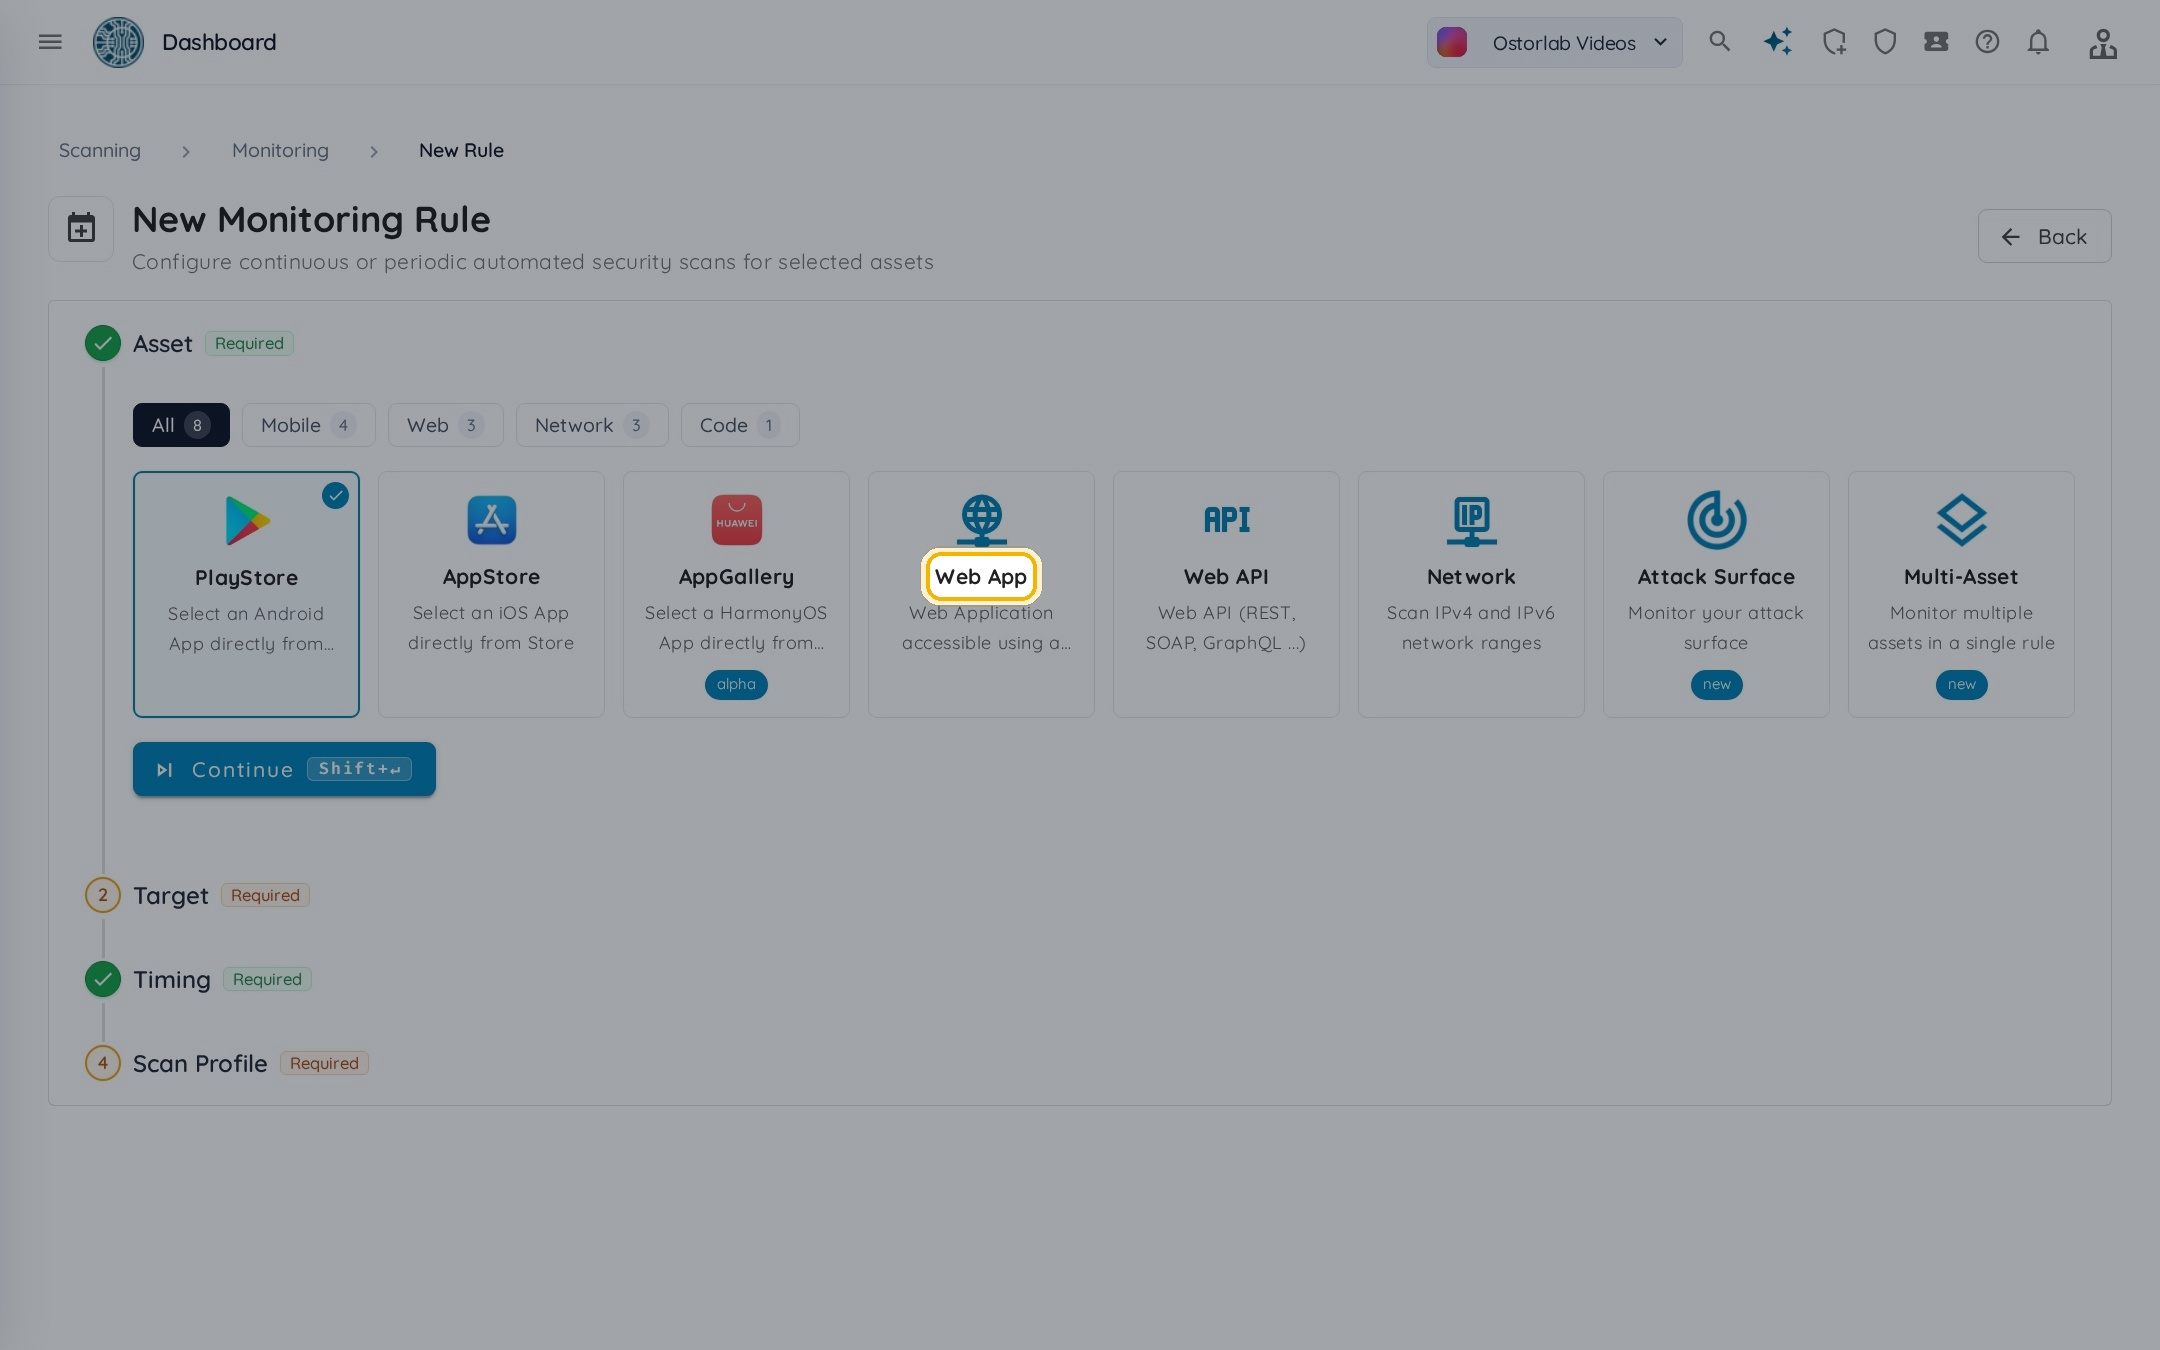
3. Elija el tipo de activo y los objetivos
En Asset, elija el tipo de activo, por ejemplo Web App.
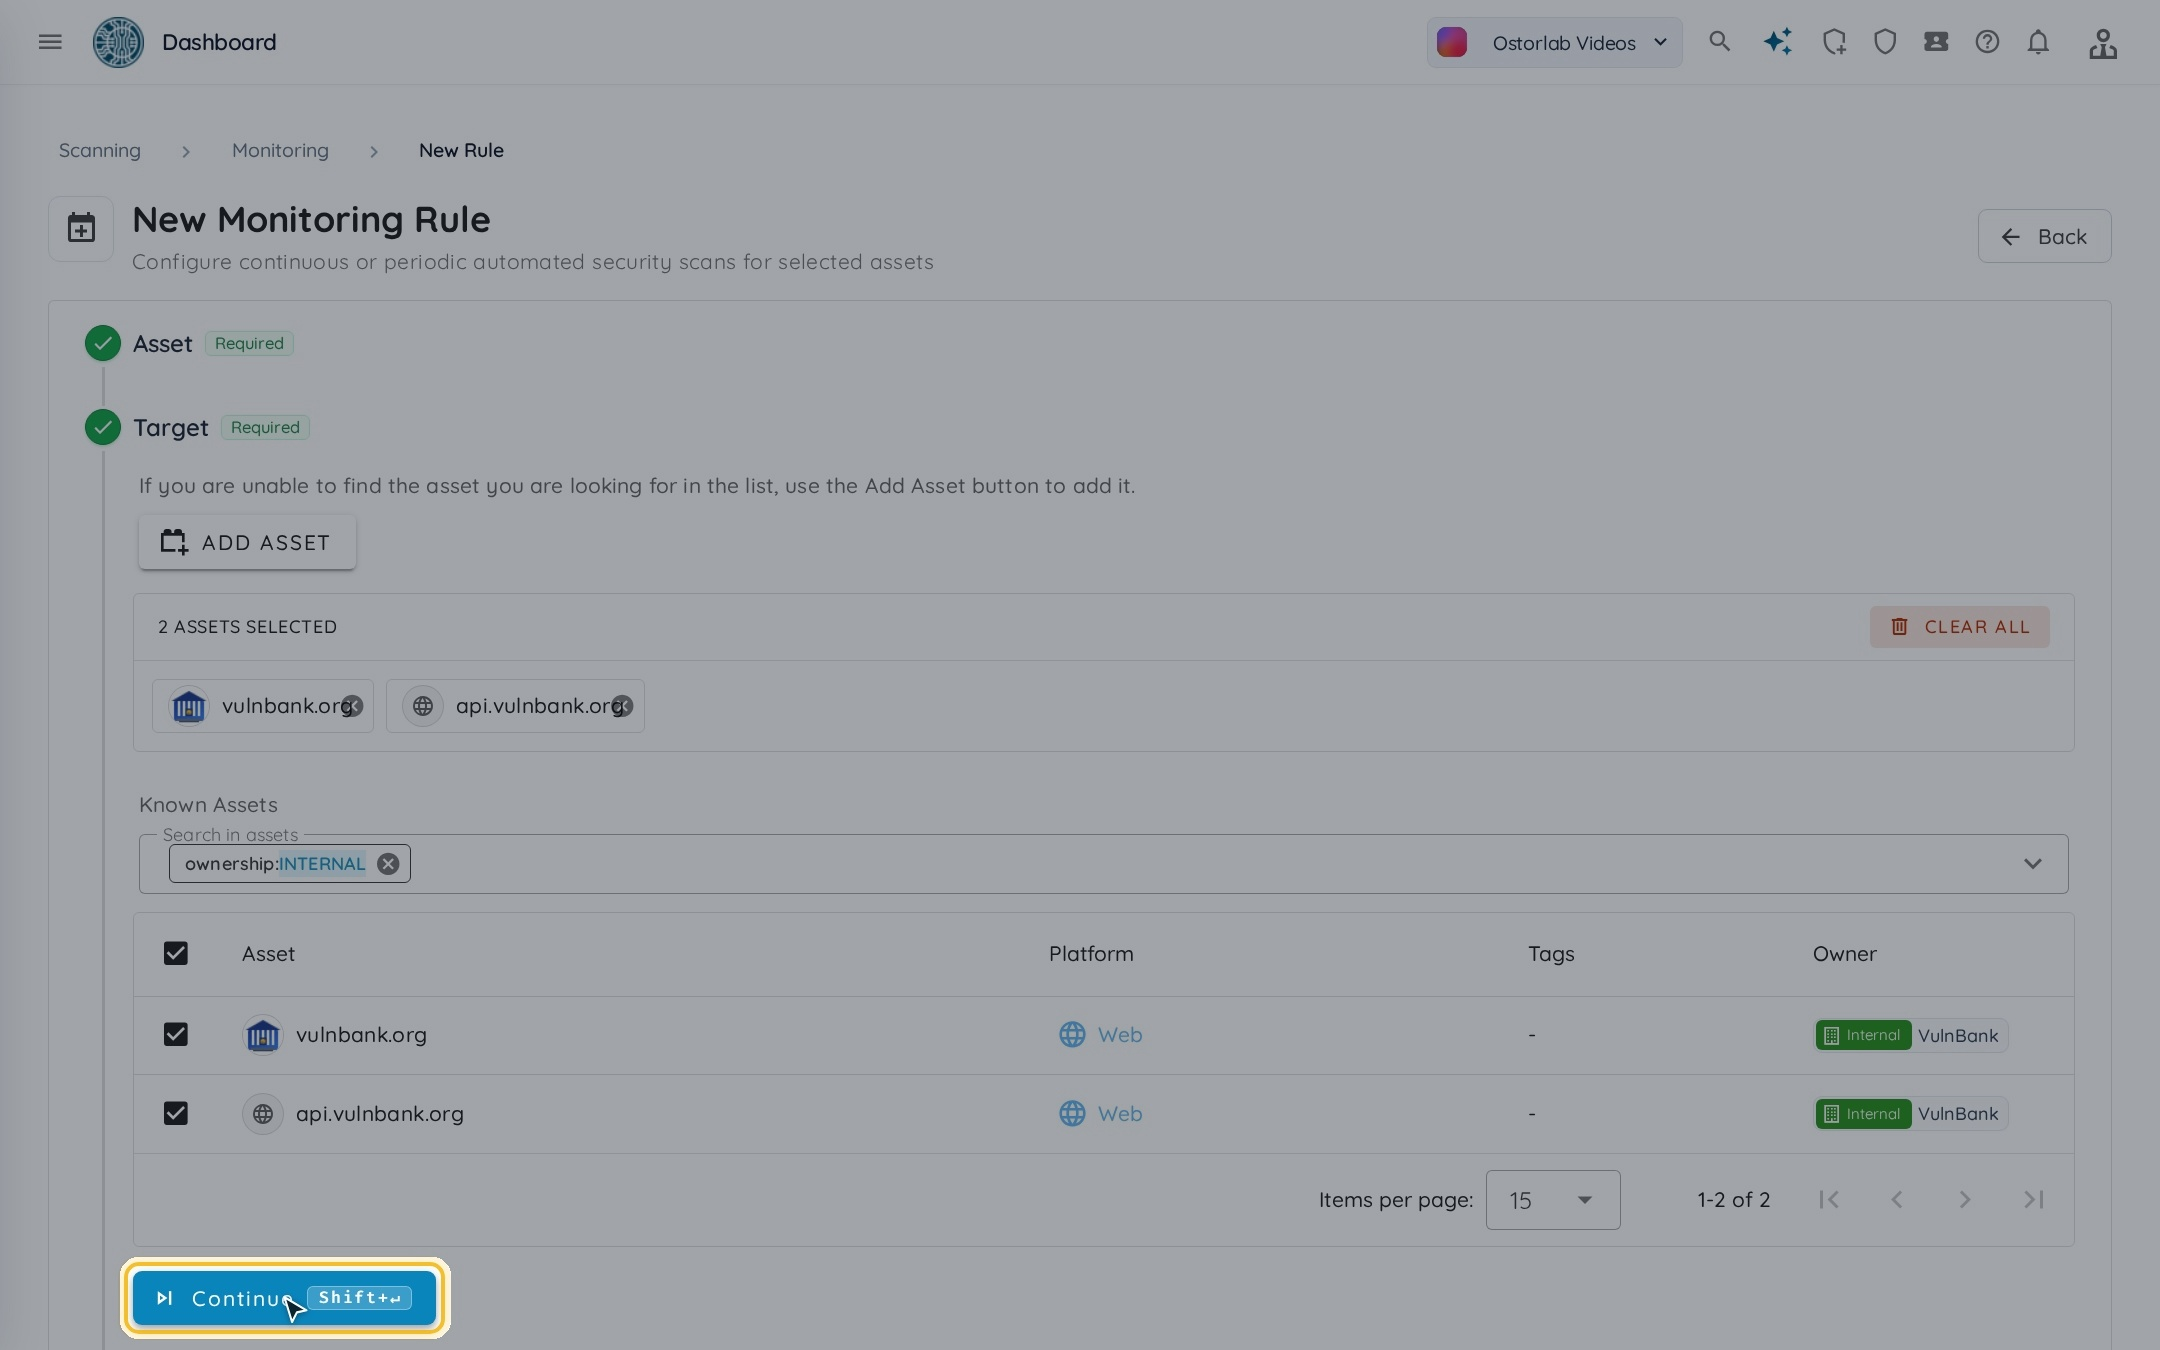
En Target, seleccione los activos que escanea la regla y haga clic en Continue. Para monitorizar un activo que no está en la lista, haga clic en Add Asset.
4. Defina la programación
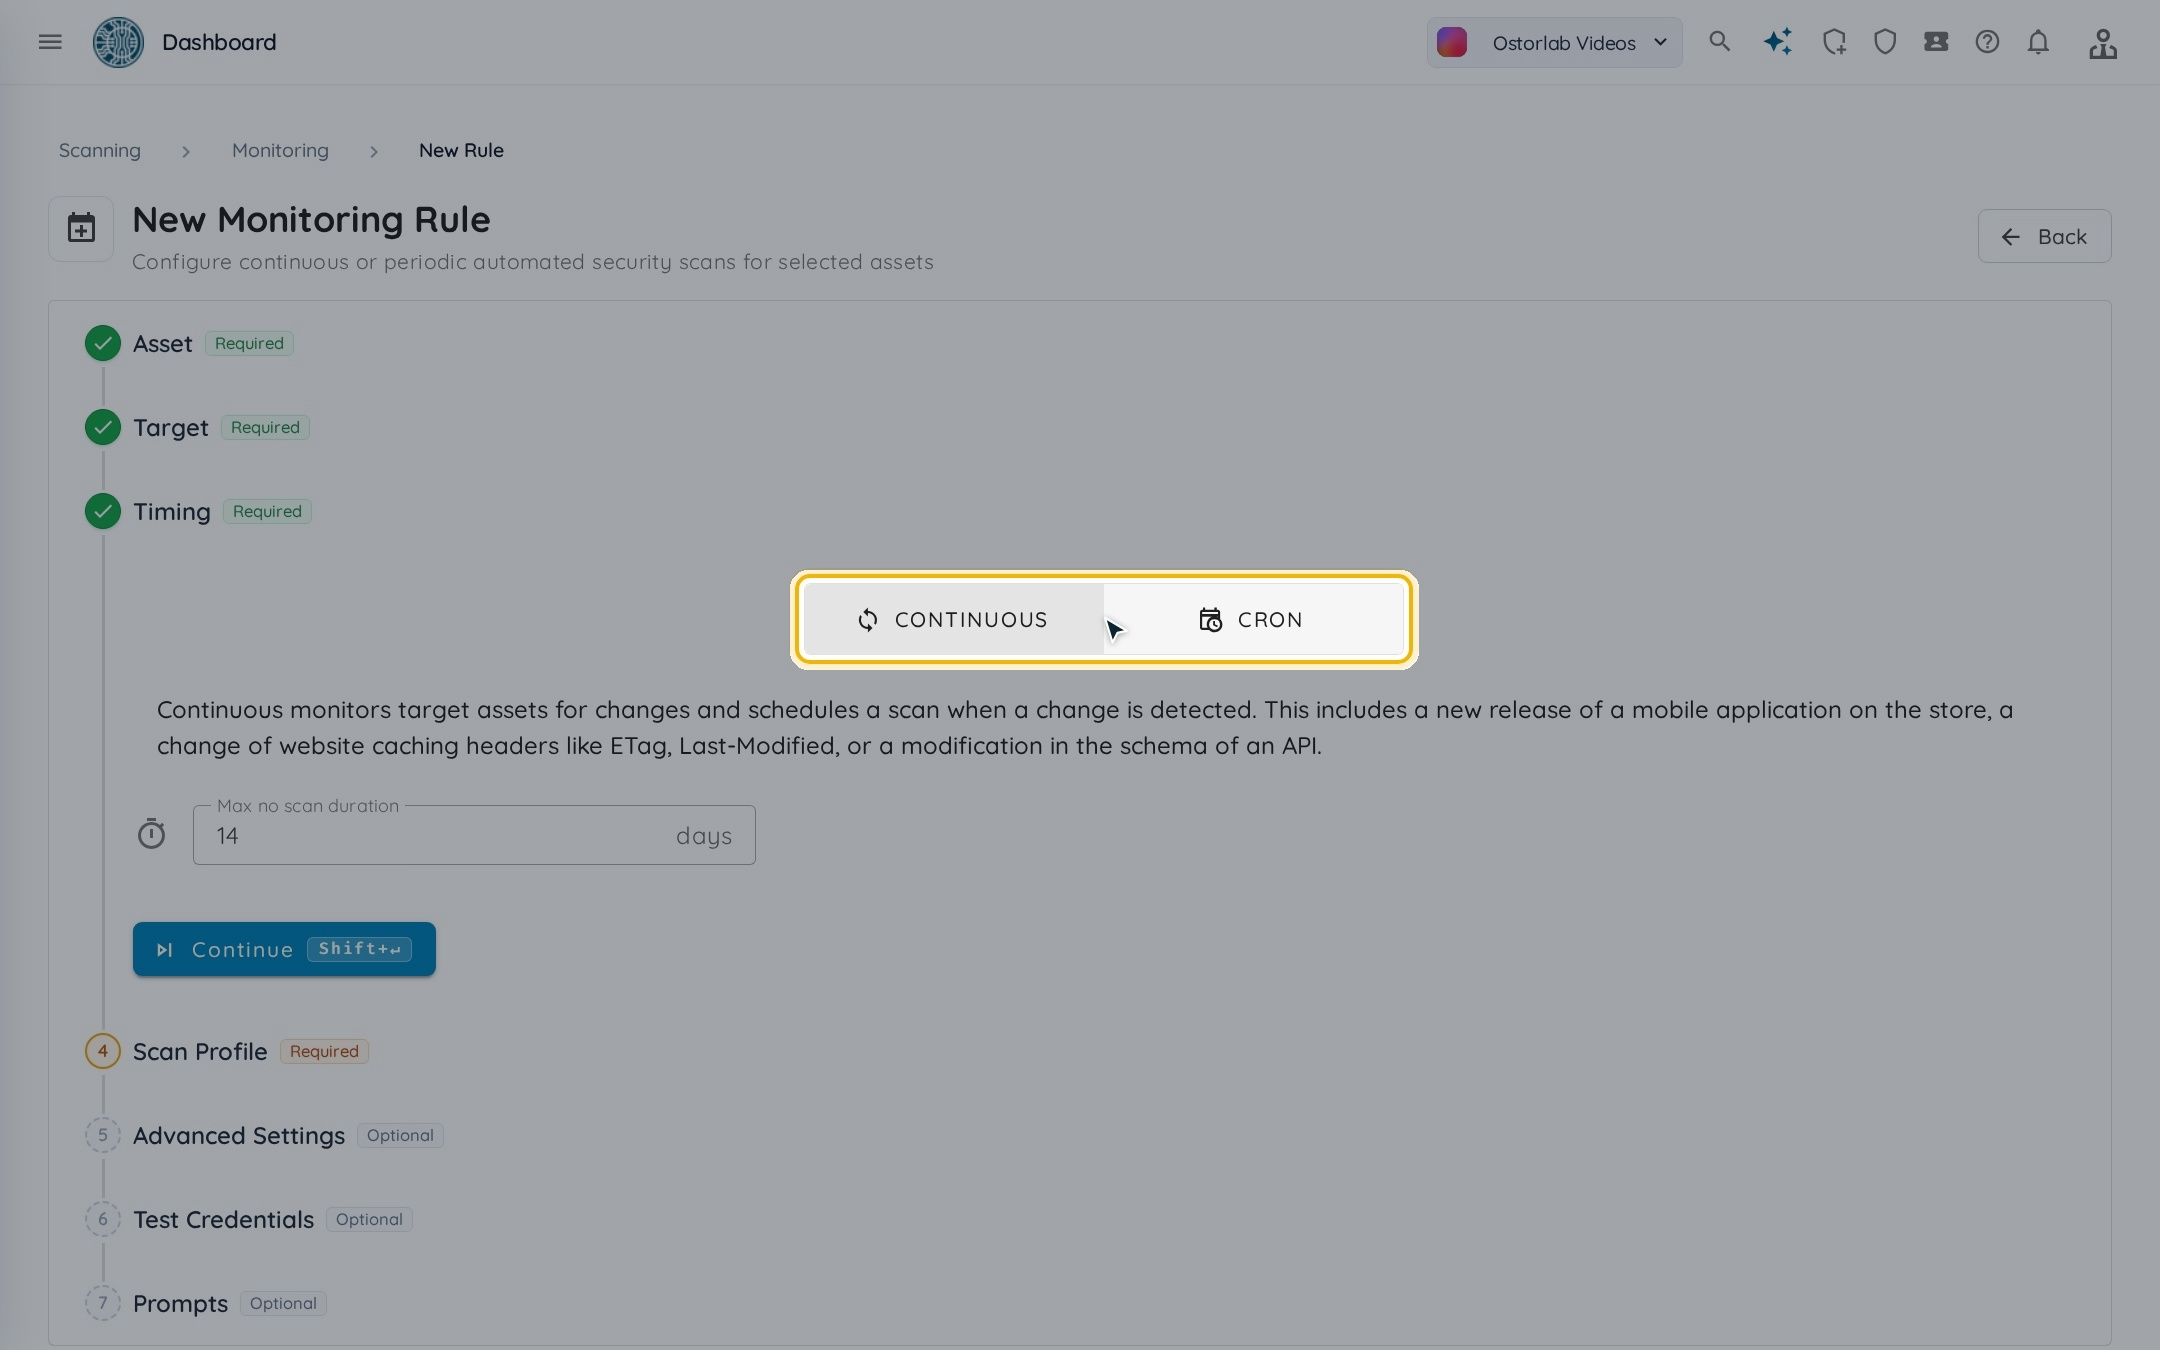
- Continuous: vigila los activos y programa un escaneo cuando uno cambia, como una nueva versión de una aplicación móvil en la tienda, un cambio en las cabeceras de caché de un sitio web como ETag o Last-Modified, o un cambio en el esquema de una API. Max no scan duration inicia un escaneo tras ese número de días aunque no haya cambios.
- Cron: escanea según una programación, por ejemplo una vez por semana, una vez al mes o el primer lunes de cada mes.
5. Elija el perfil de escaneo
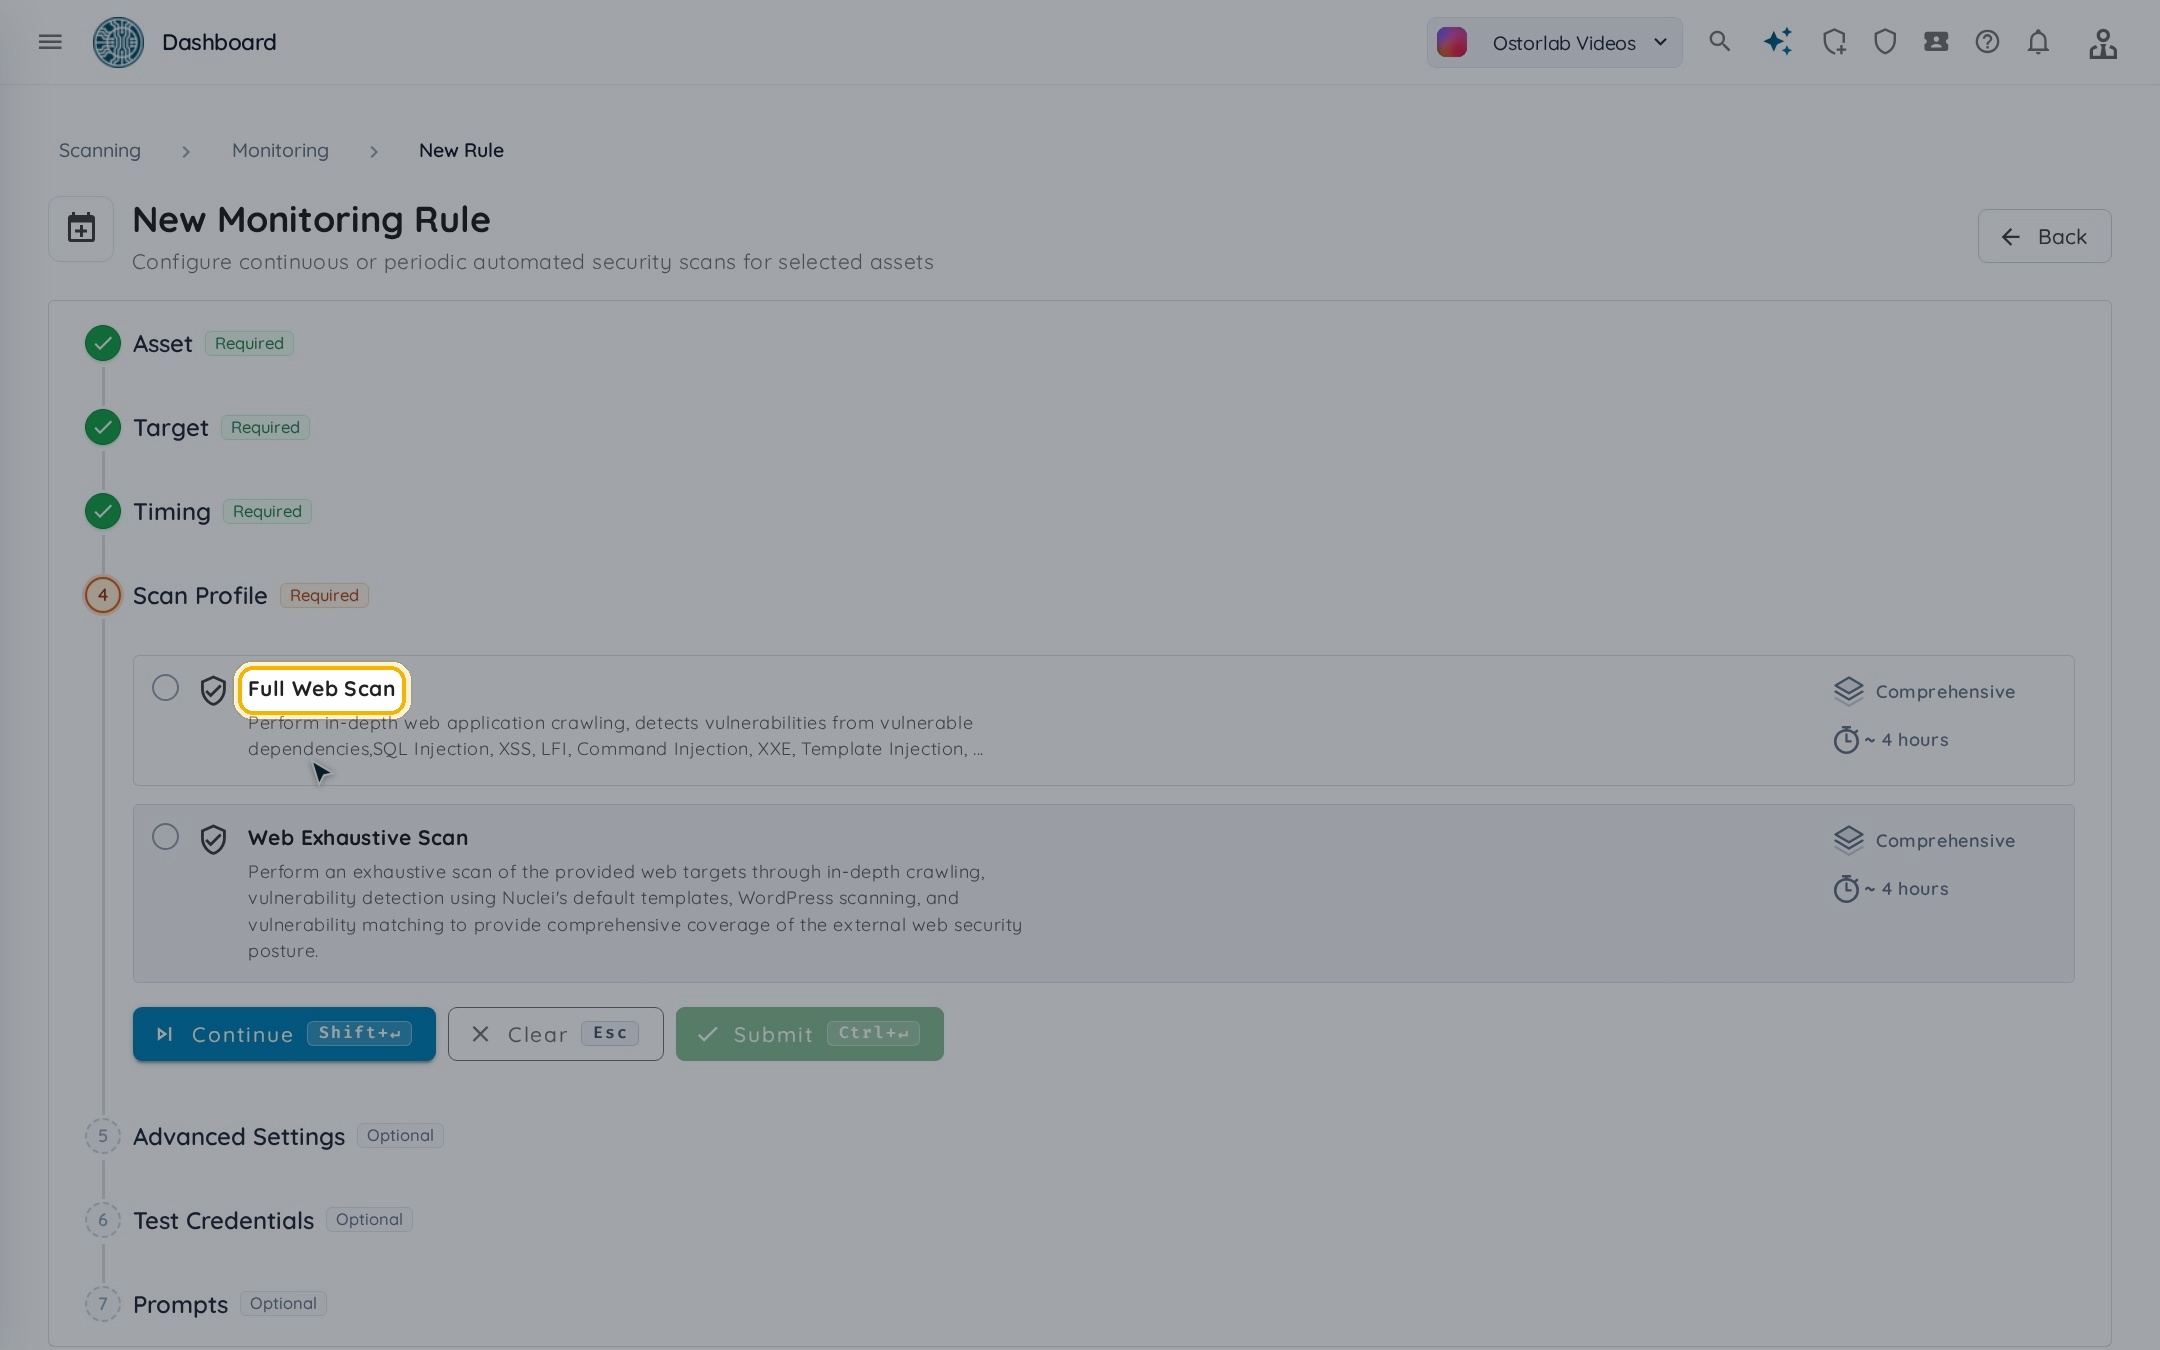
Los perfiles dependen del tipo de activo y de su plan.
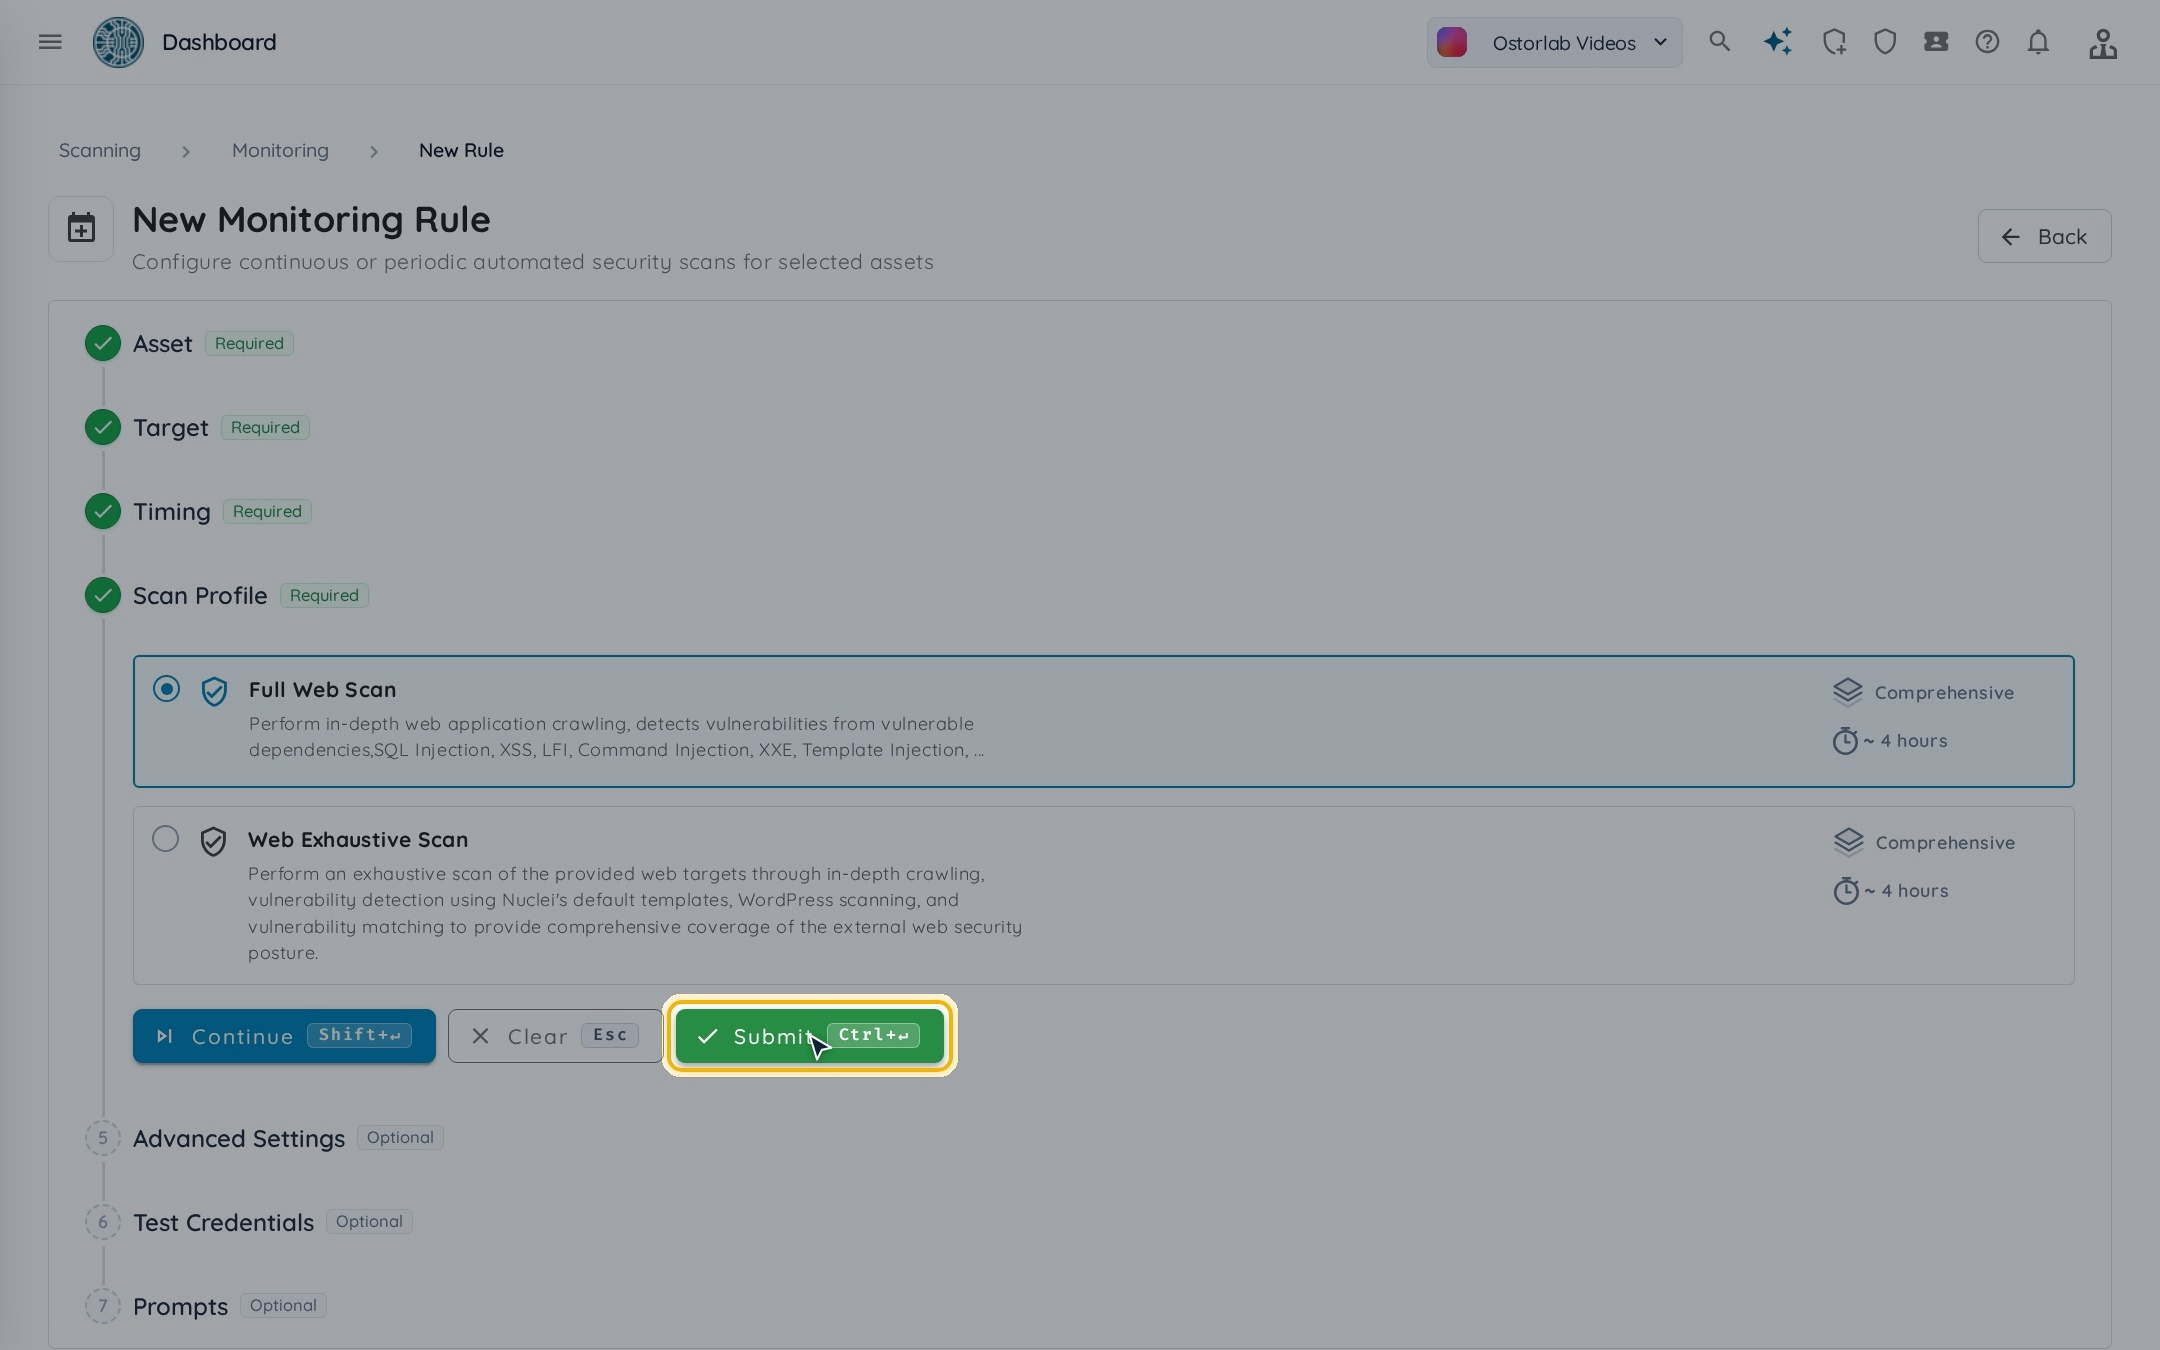
6. Haga clic en Submit
Advanced Settings, Test Credentials y Prompts son opcionales. Haga clic en Submit para crear la regla.