攻击面监控
监控规则会在资产发生变化时或按计划重新扫描您的资产。请在 Attack Surface 的 Discovery 中,基于您拥有的资产创建监控规则。
1. 选择资产
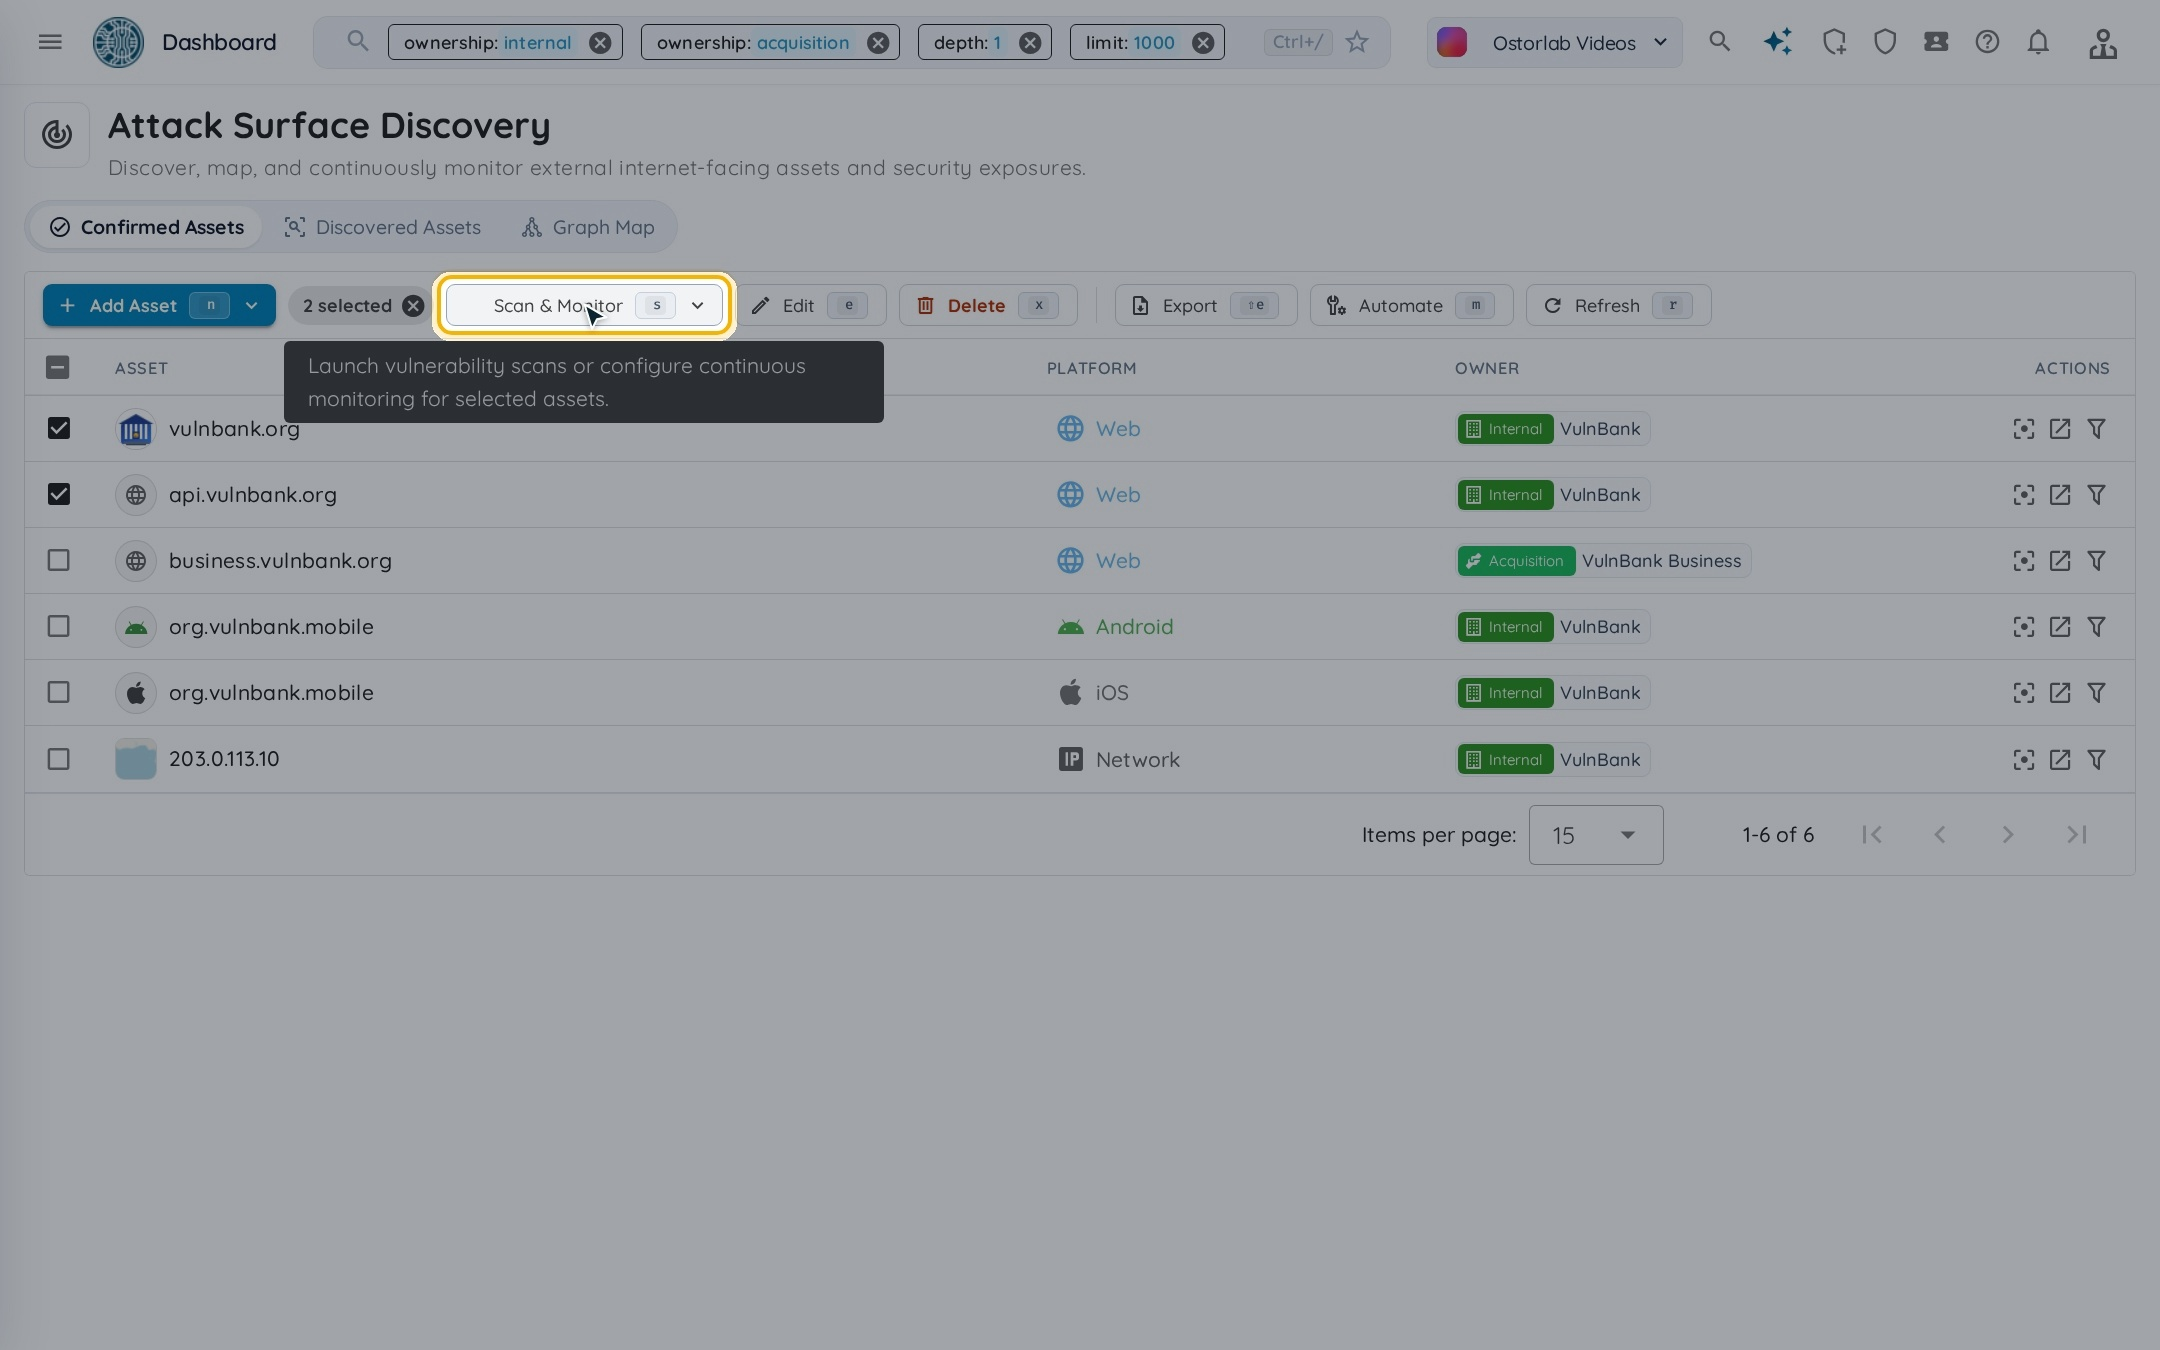
在菜单中,打开 Attack Surface,然后选择 Discovery。在 Confirmed Assets 中选择要监控的资产,然后打开 Scan & Monitor。
只有相同类型的资产才能归入同一条监控规则。
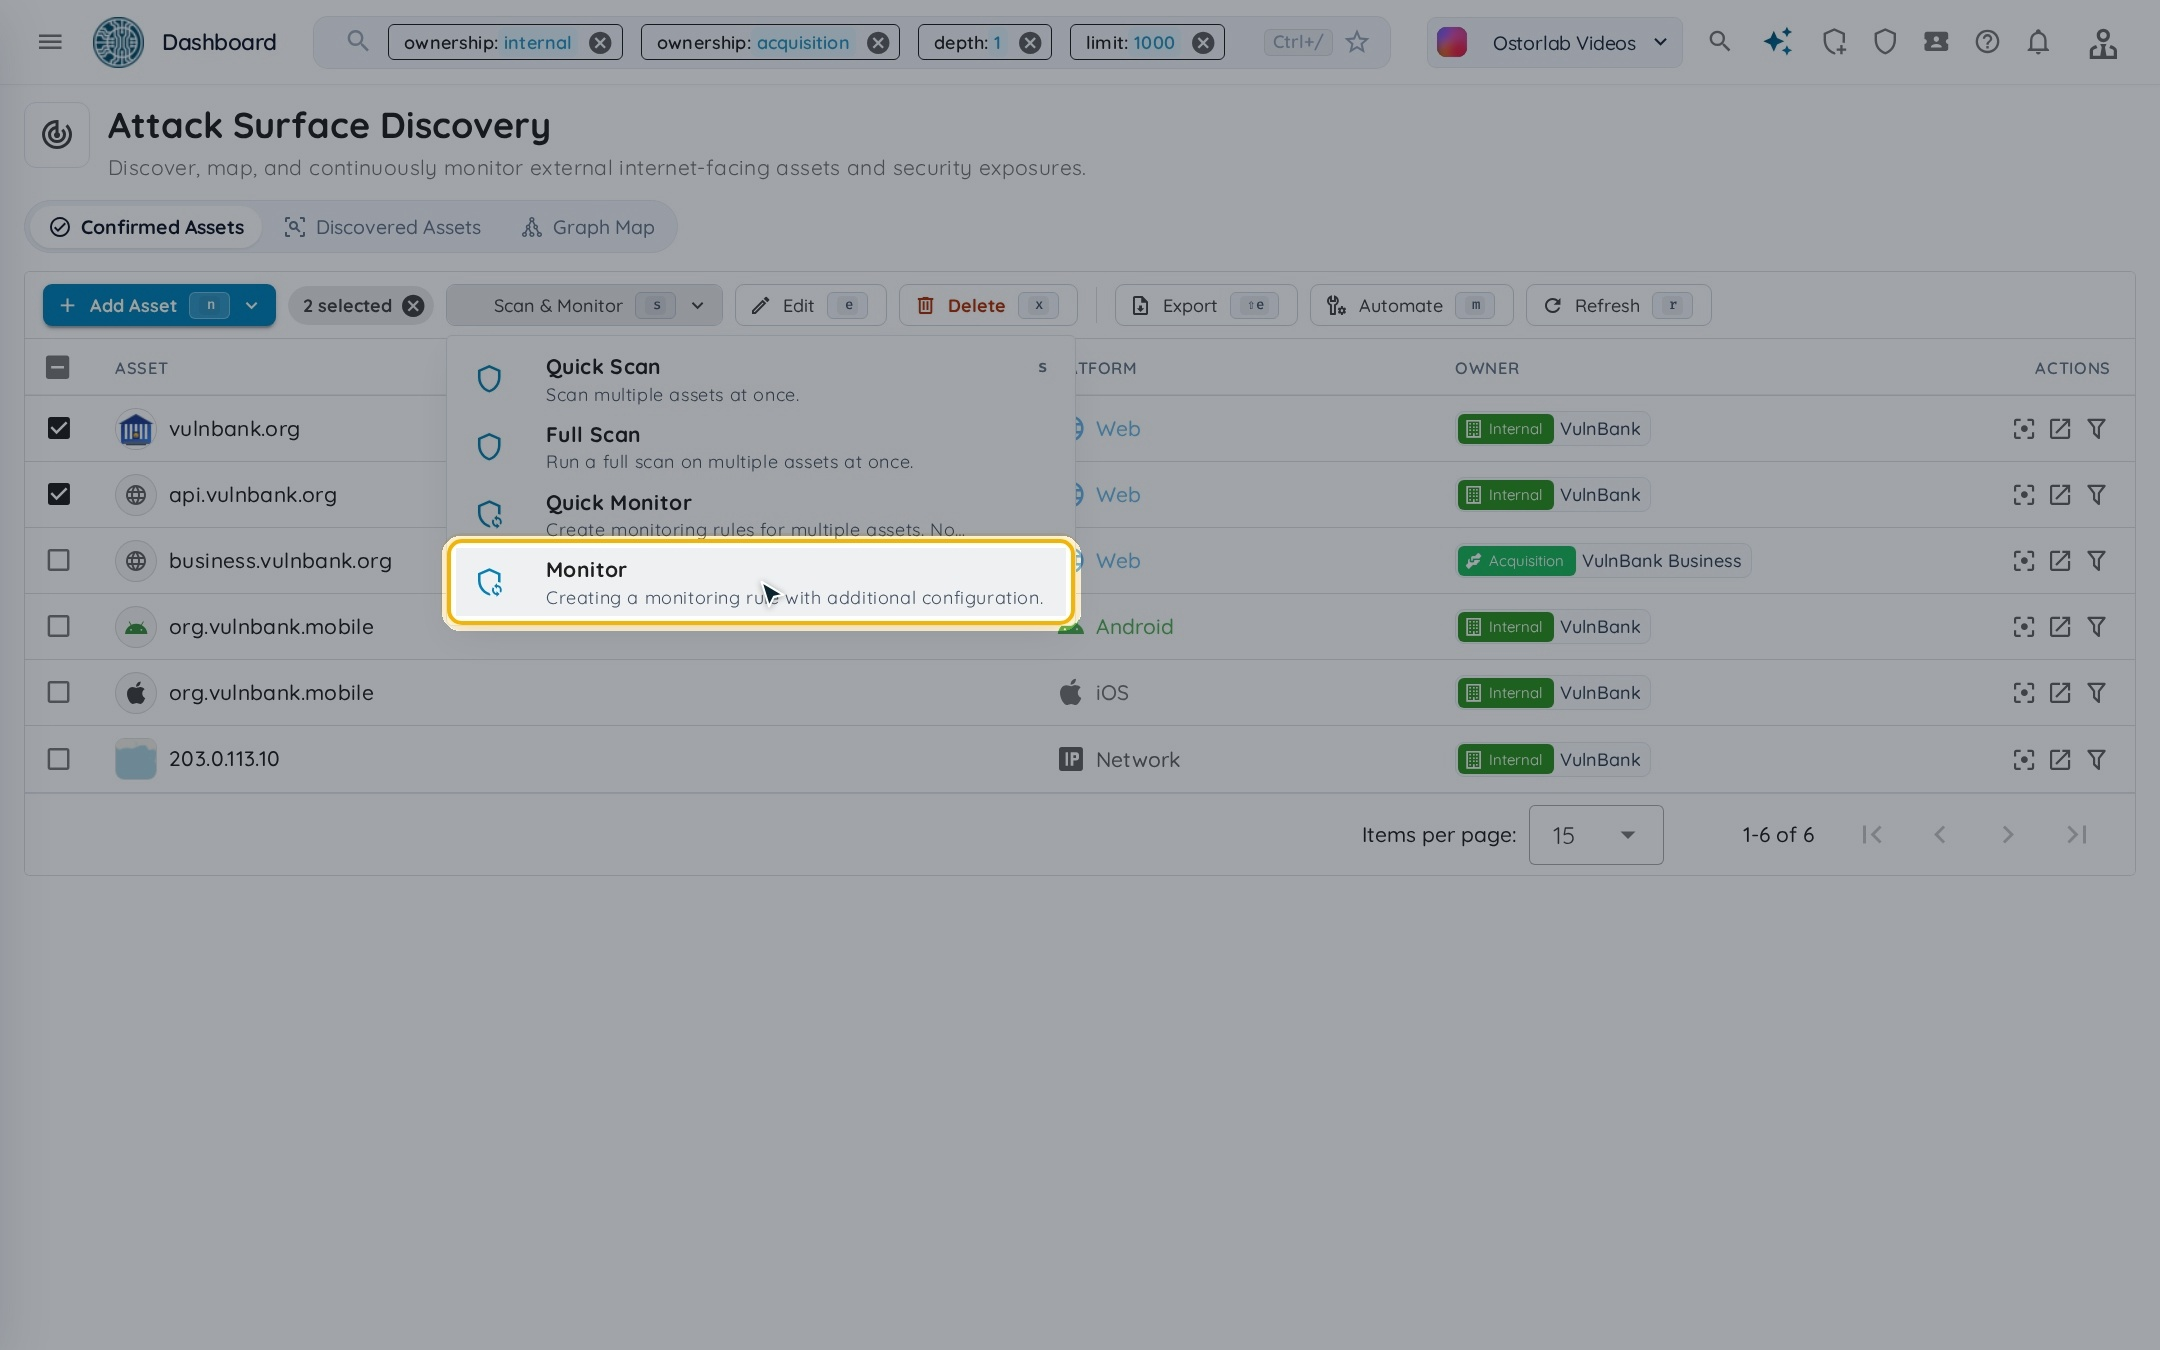
2. 点击 Monitor
Quick Monitor 会使用默认设置为所选资产创建监控规则。Monitor 会打开 New Monitoring Rule 表单,您可以在其中配置规则。
3. 选择资产类型和目标
在 Asset 中选择资产类型,例如 Web App。
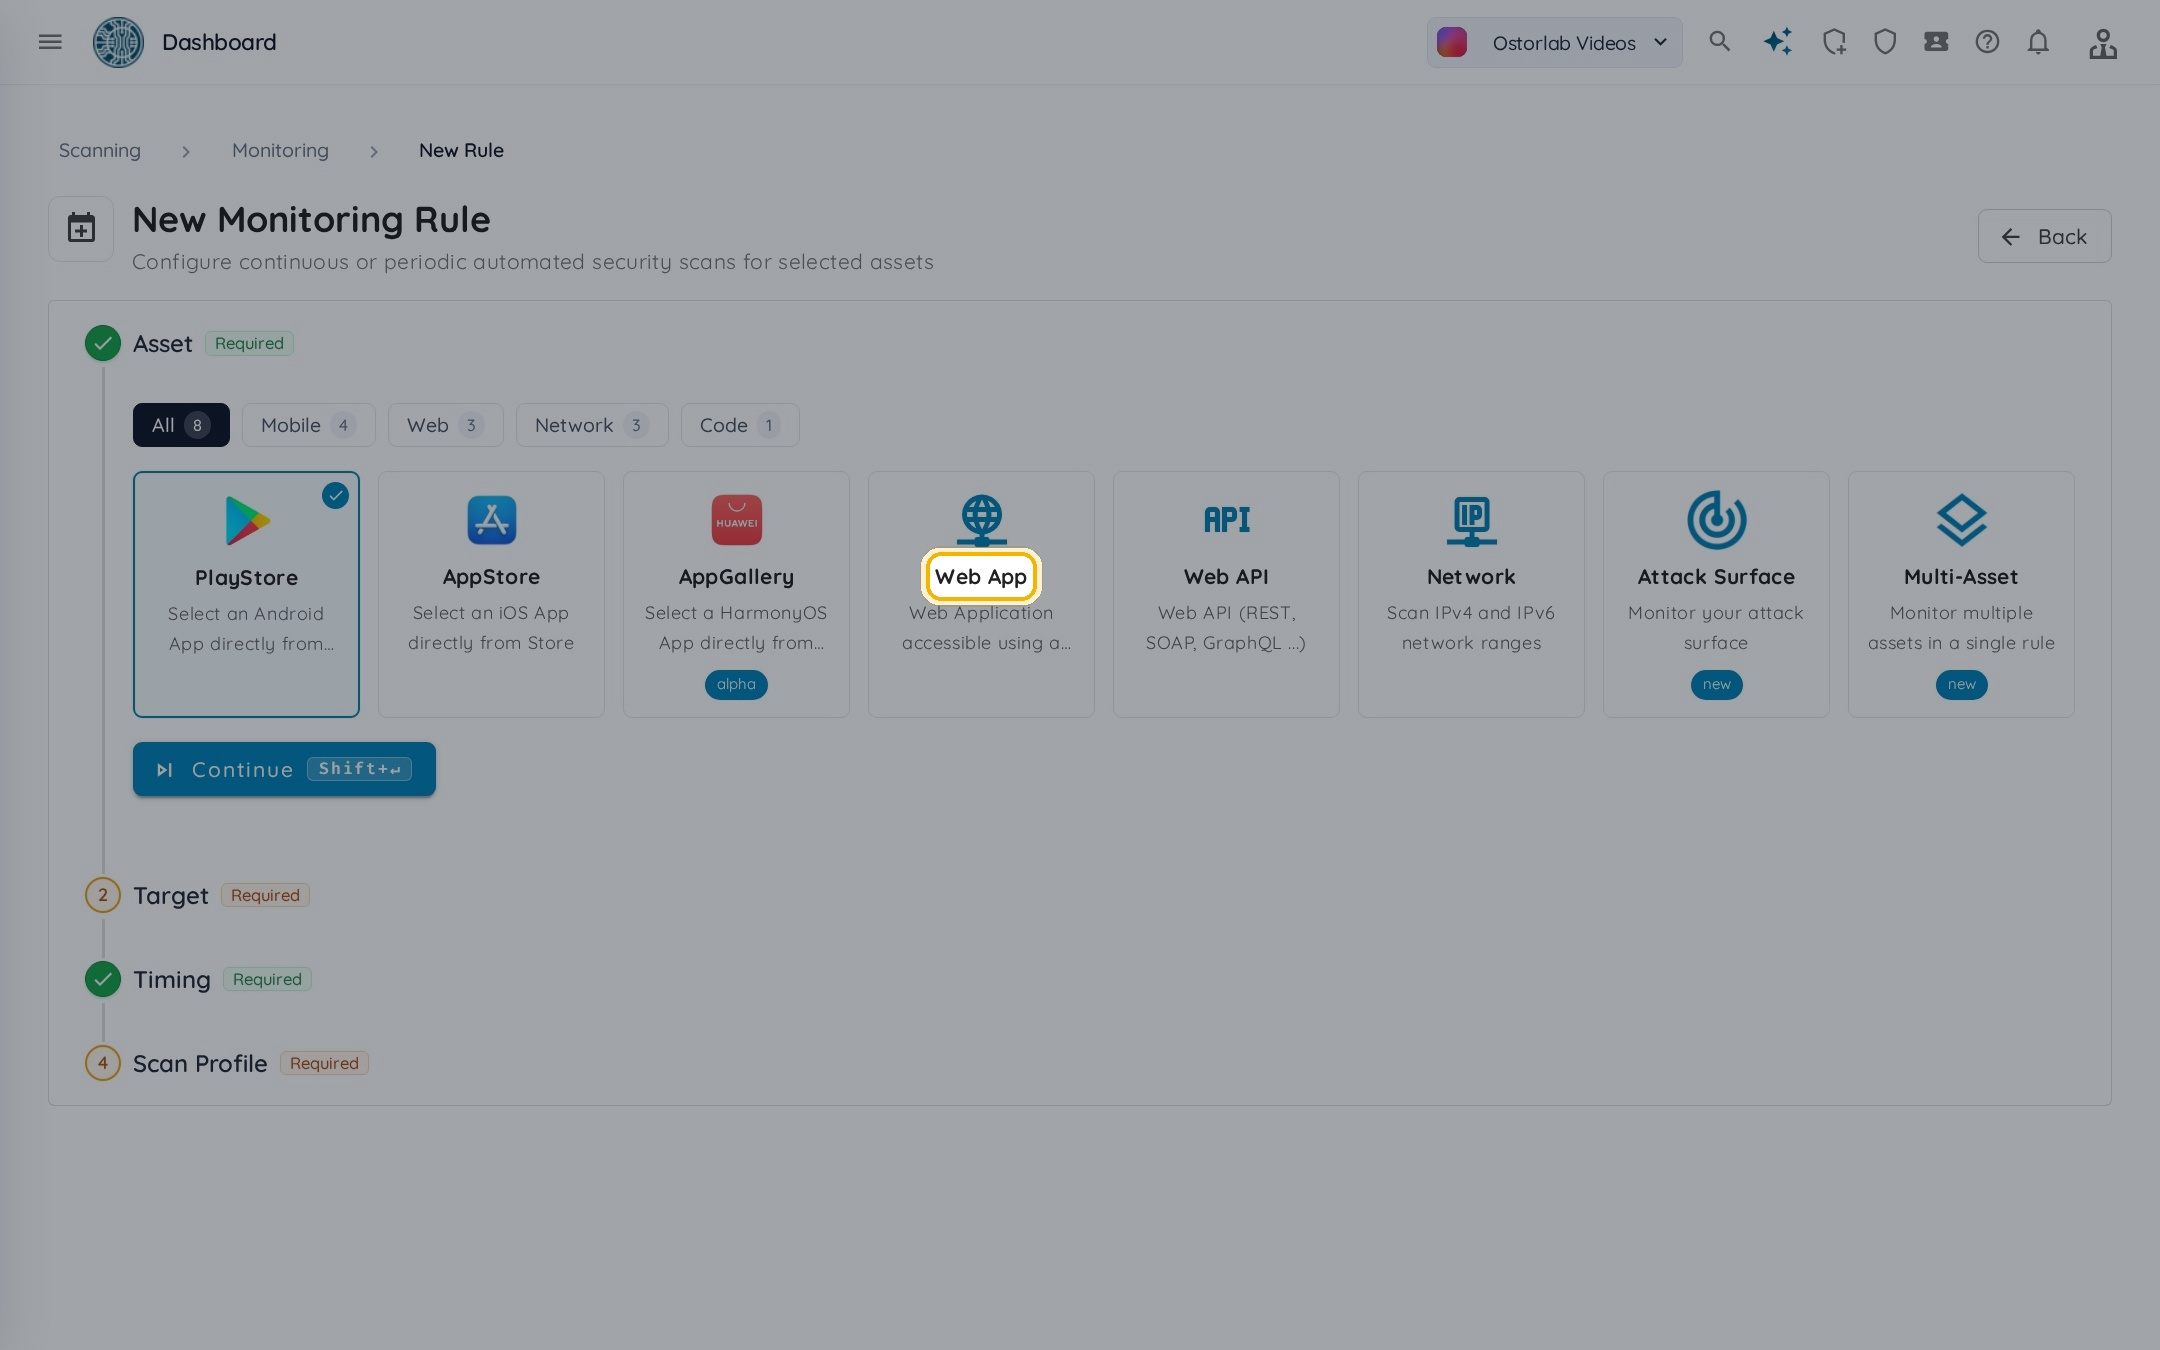
在 Target 中选择该规则要扫描的资产,然后点击 Continue。如需监控列表中没有的资产,请点击 Add Asset。
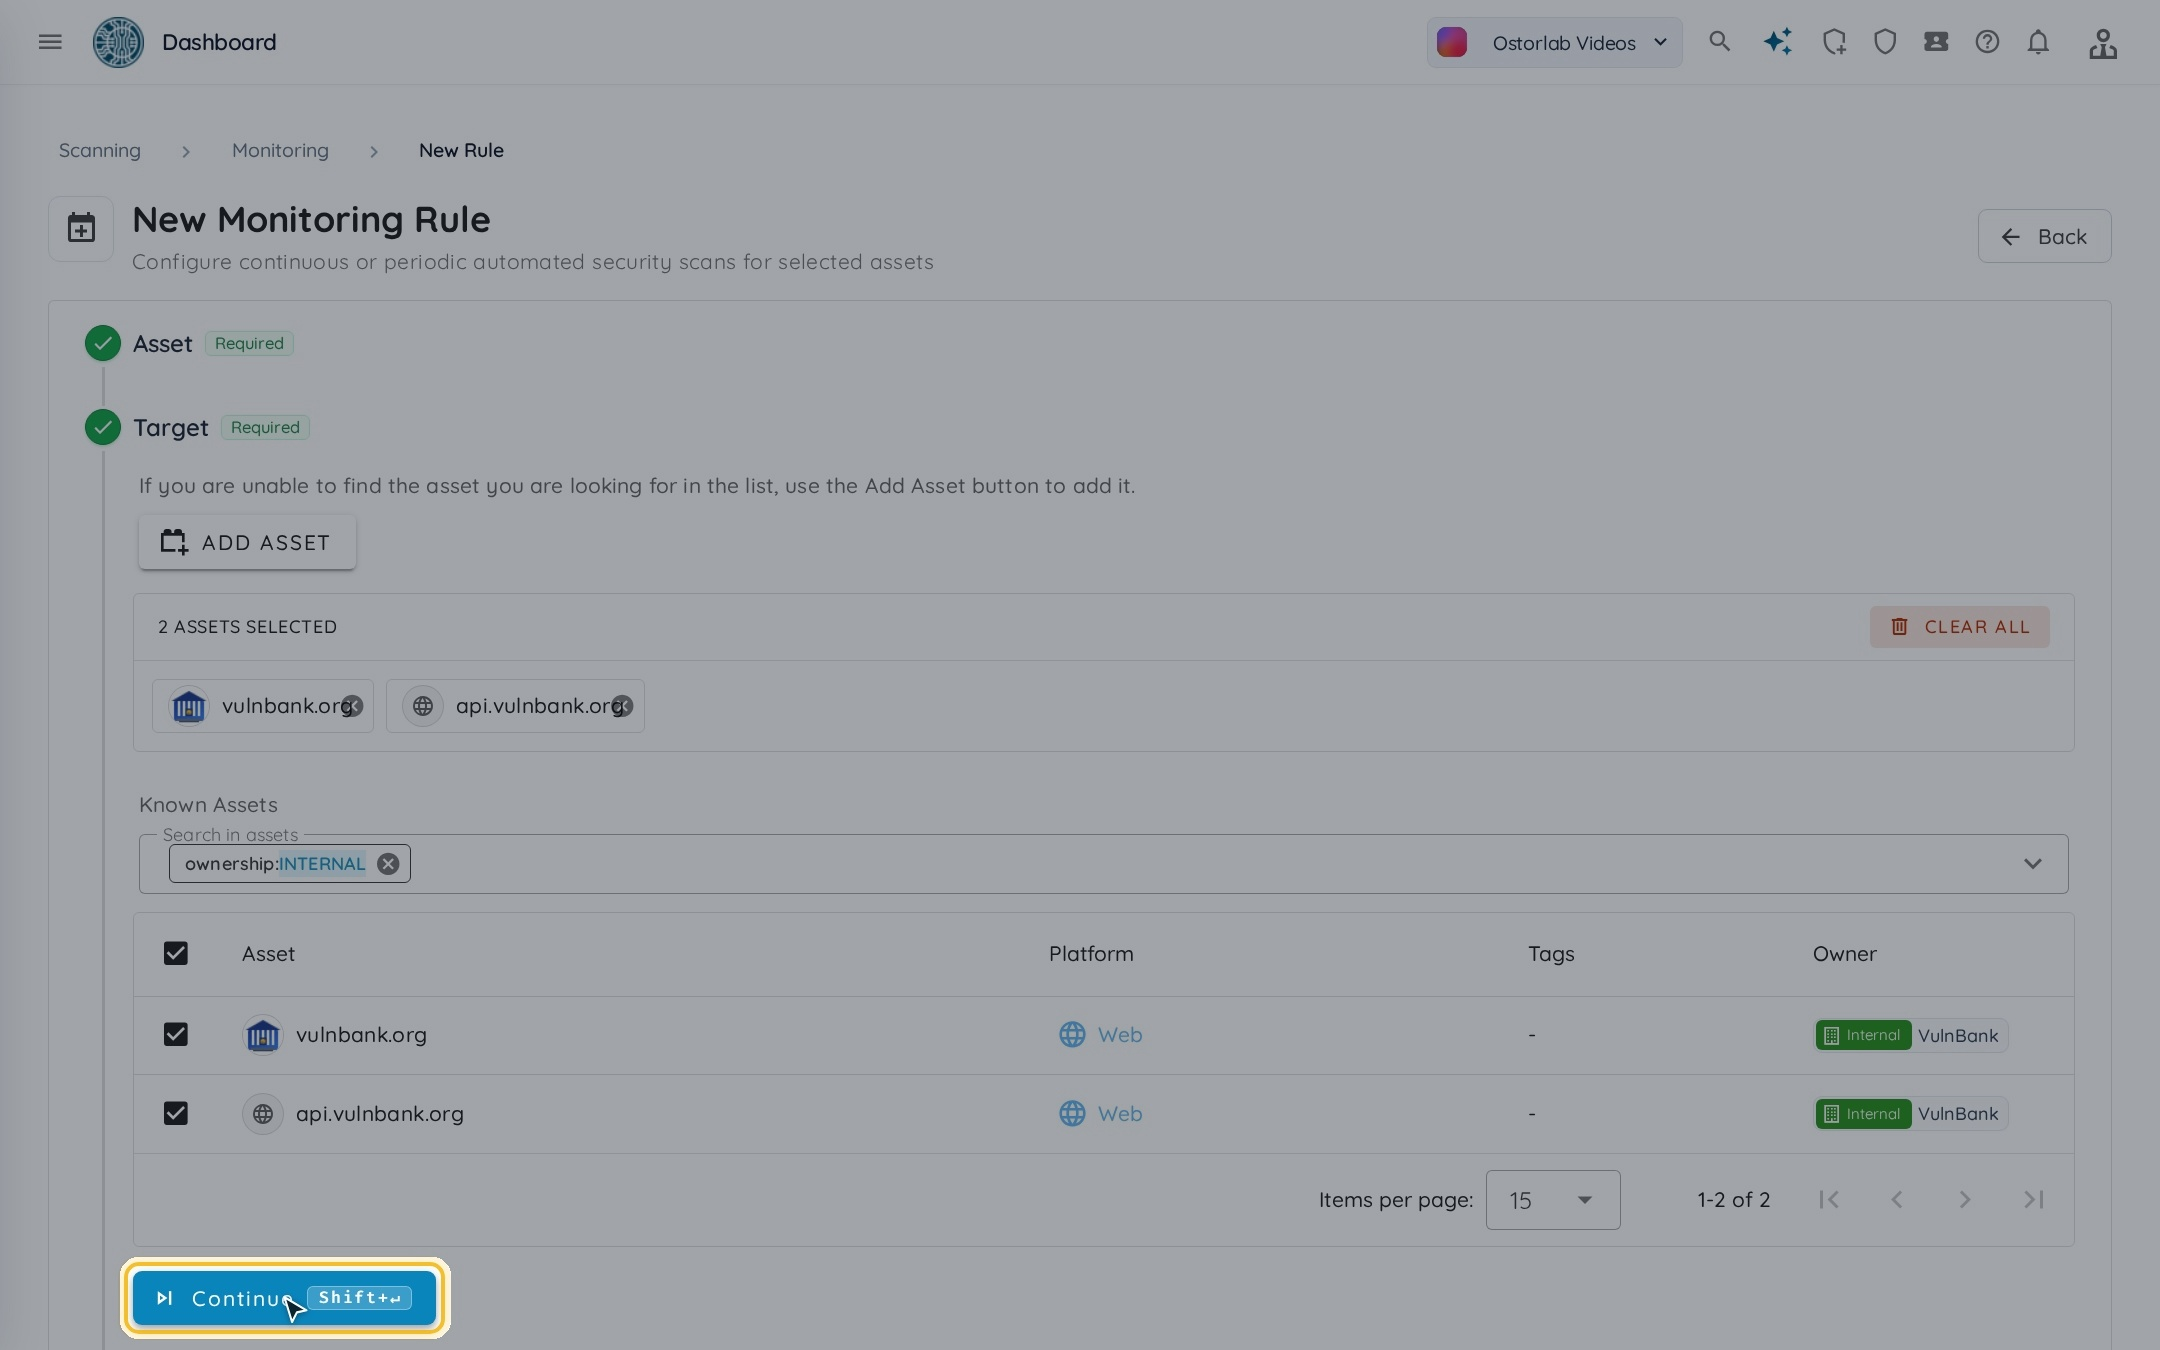
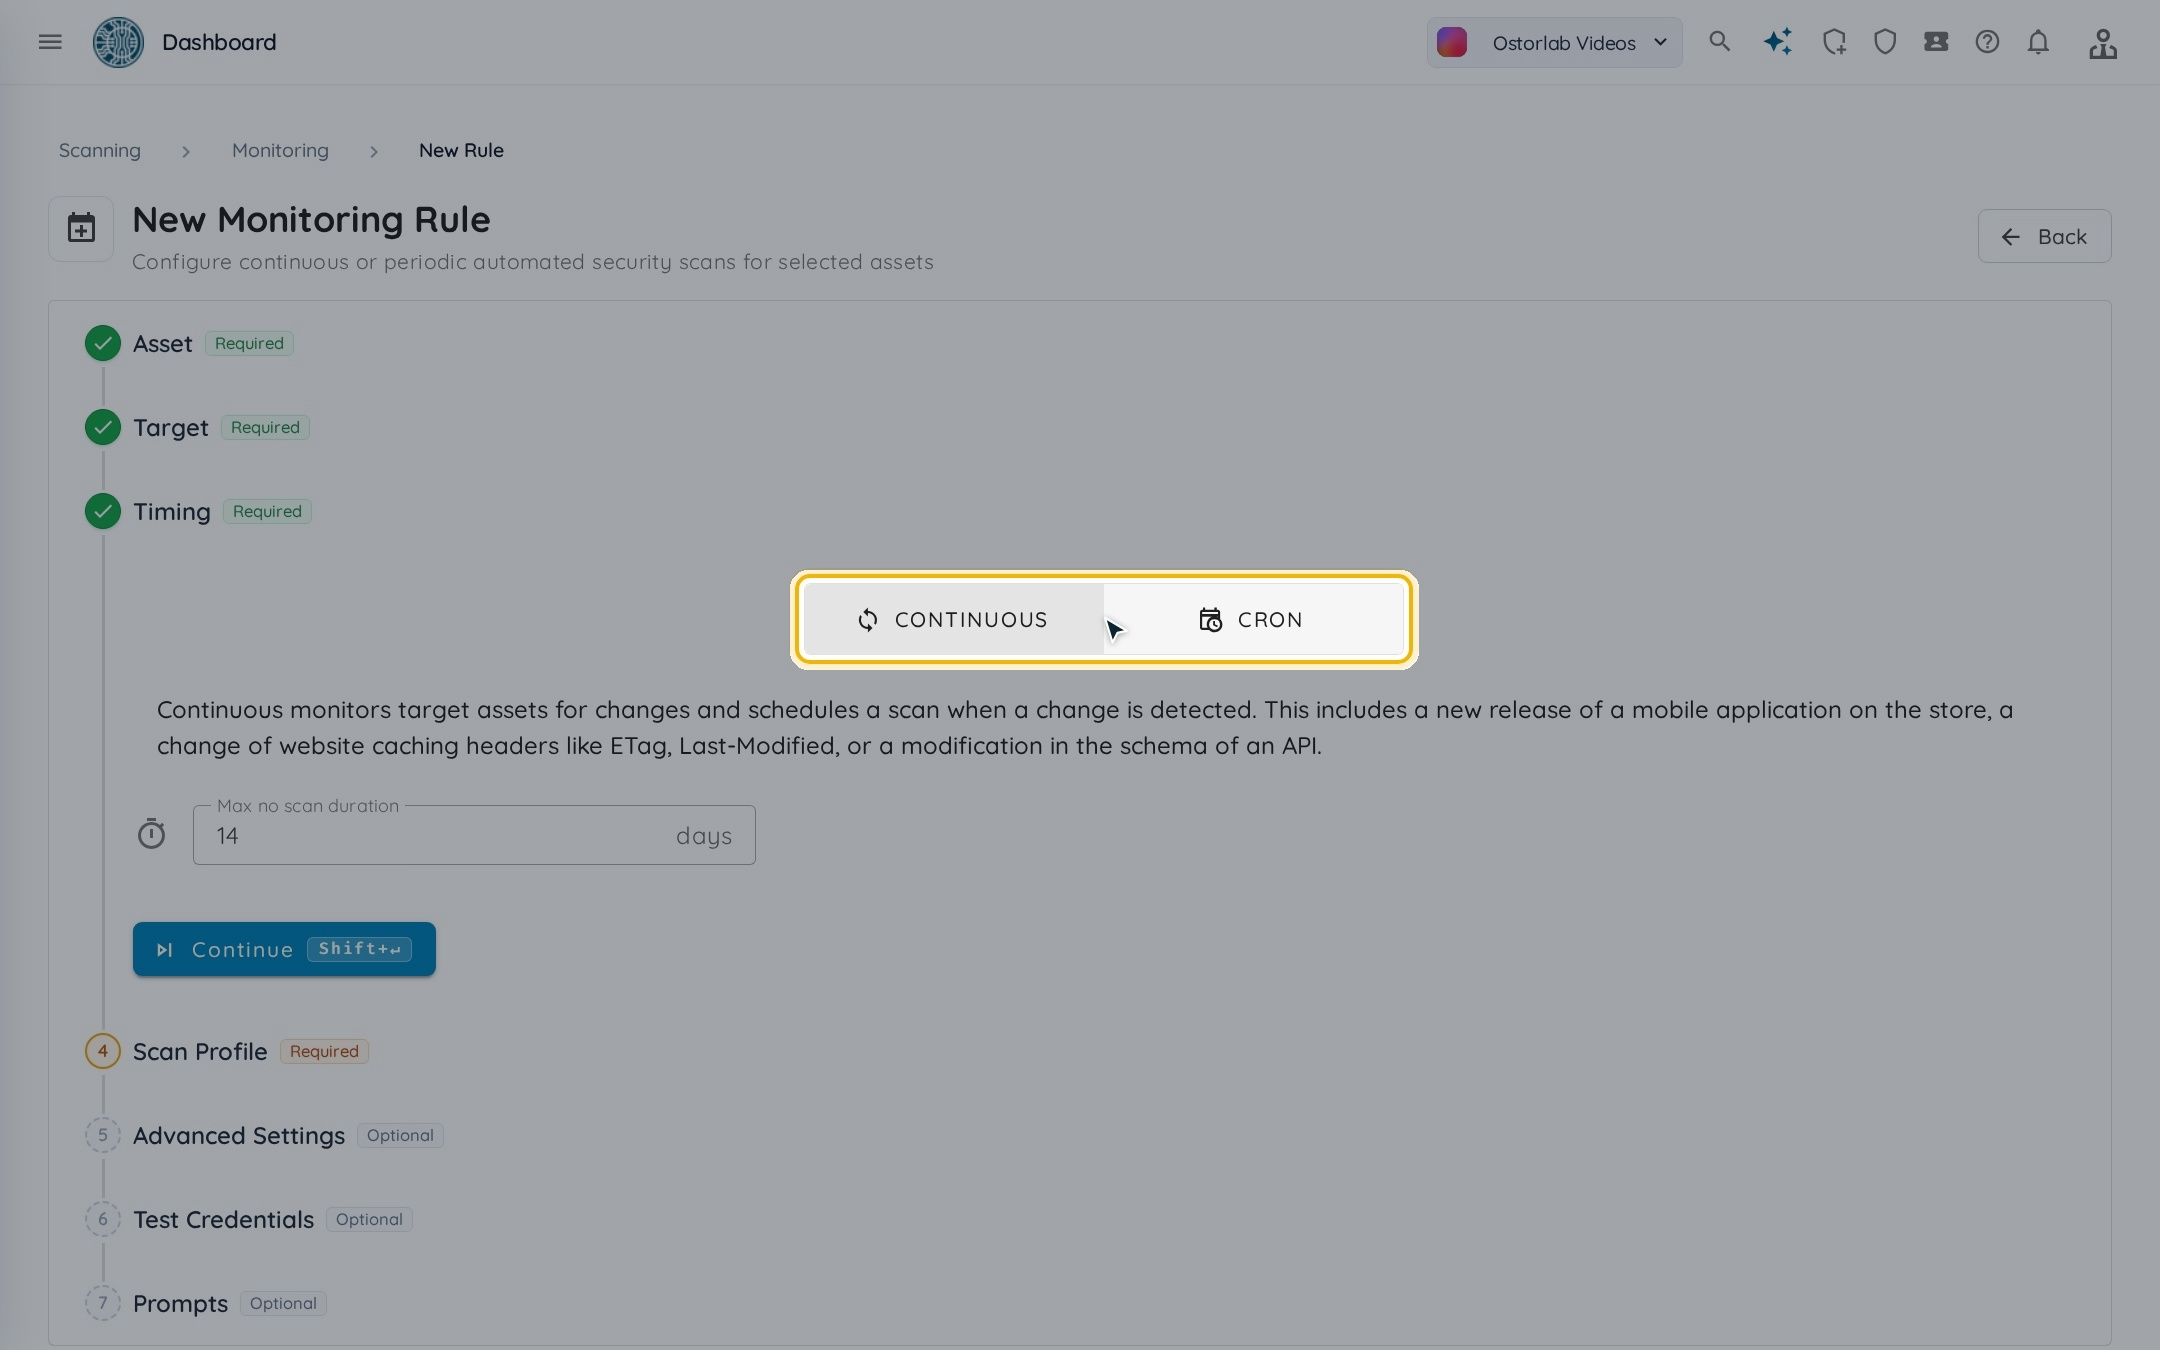
4. 设置时间
- Continuous:监视资产,并在资产发生变化时安排扫描,例如应用商店中移动应用的新版本、网站缓存标头(如 ETag 或 Last-Modified)的变化,或 API 架构的变化。达到 Max no scan duration 设置的天数后,即使没有变化也会启动扫描。
- Cron:按计划扫描,例如每周一次、每月一次或每月第一个星期一。
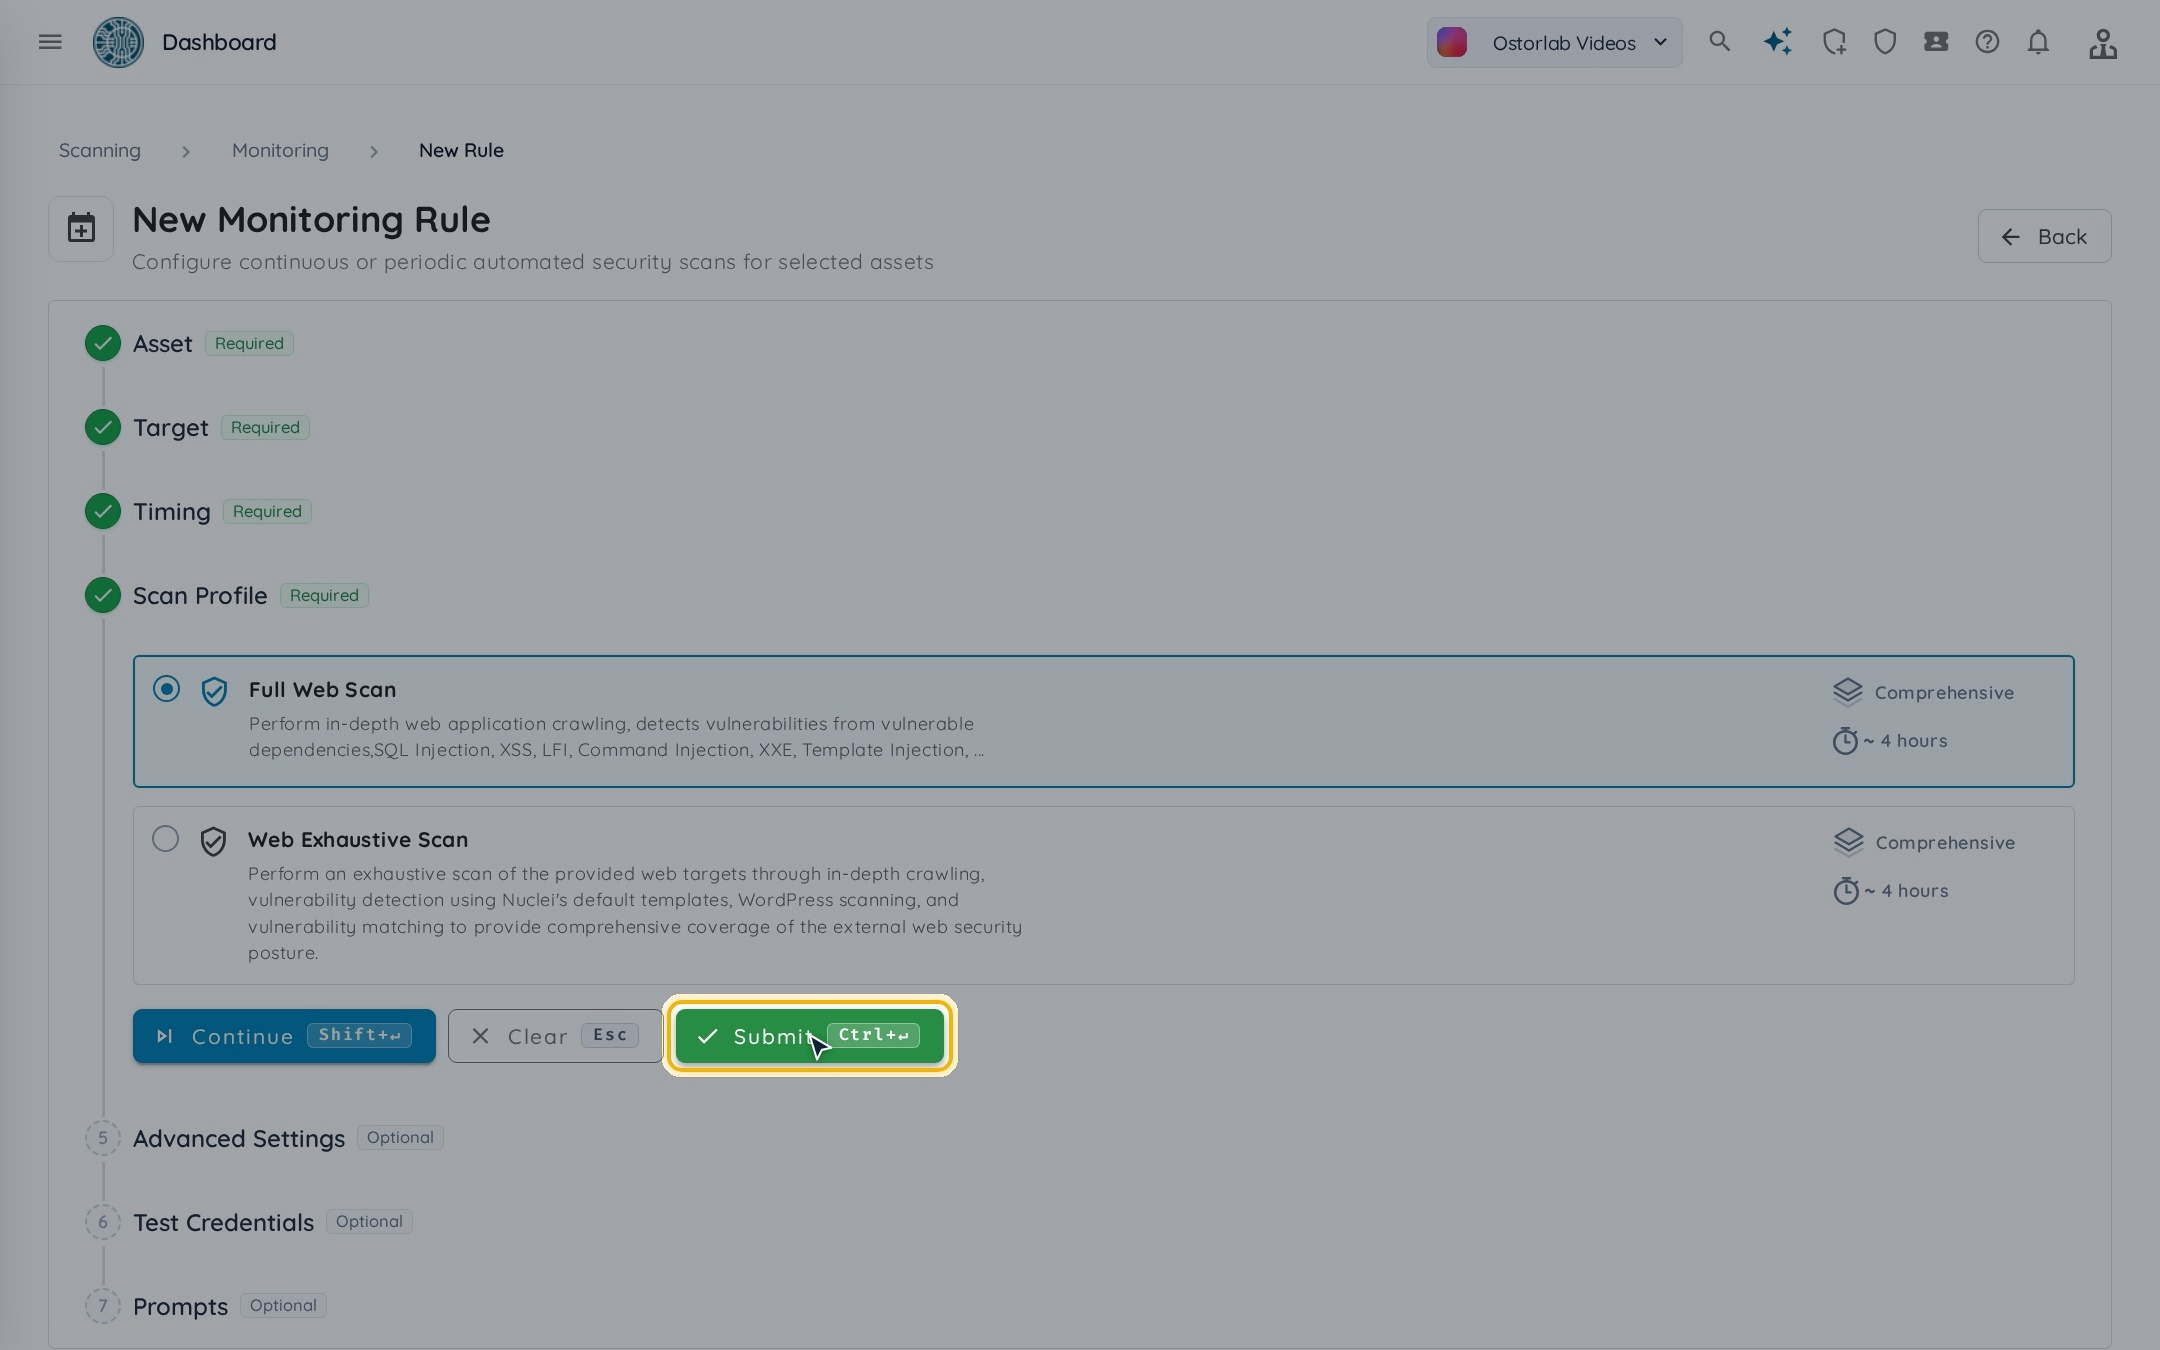
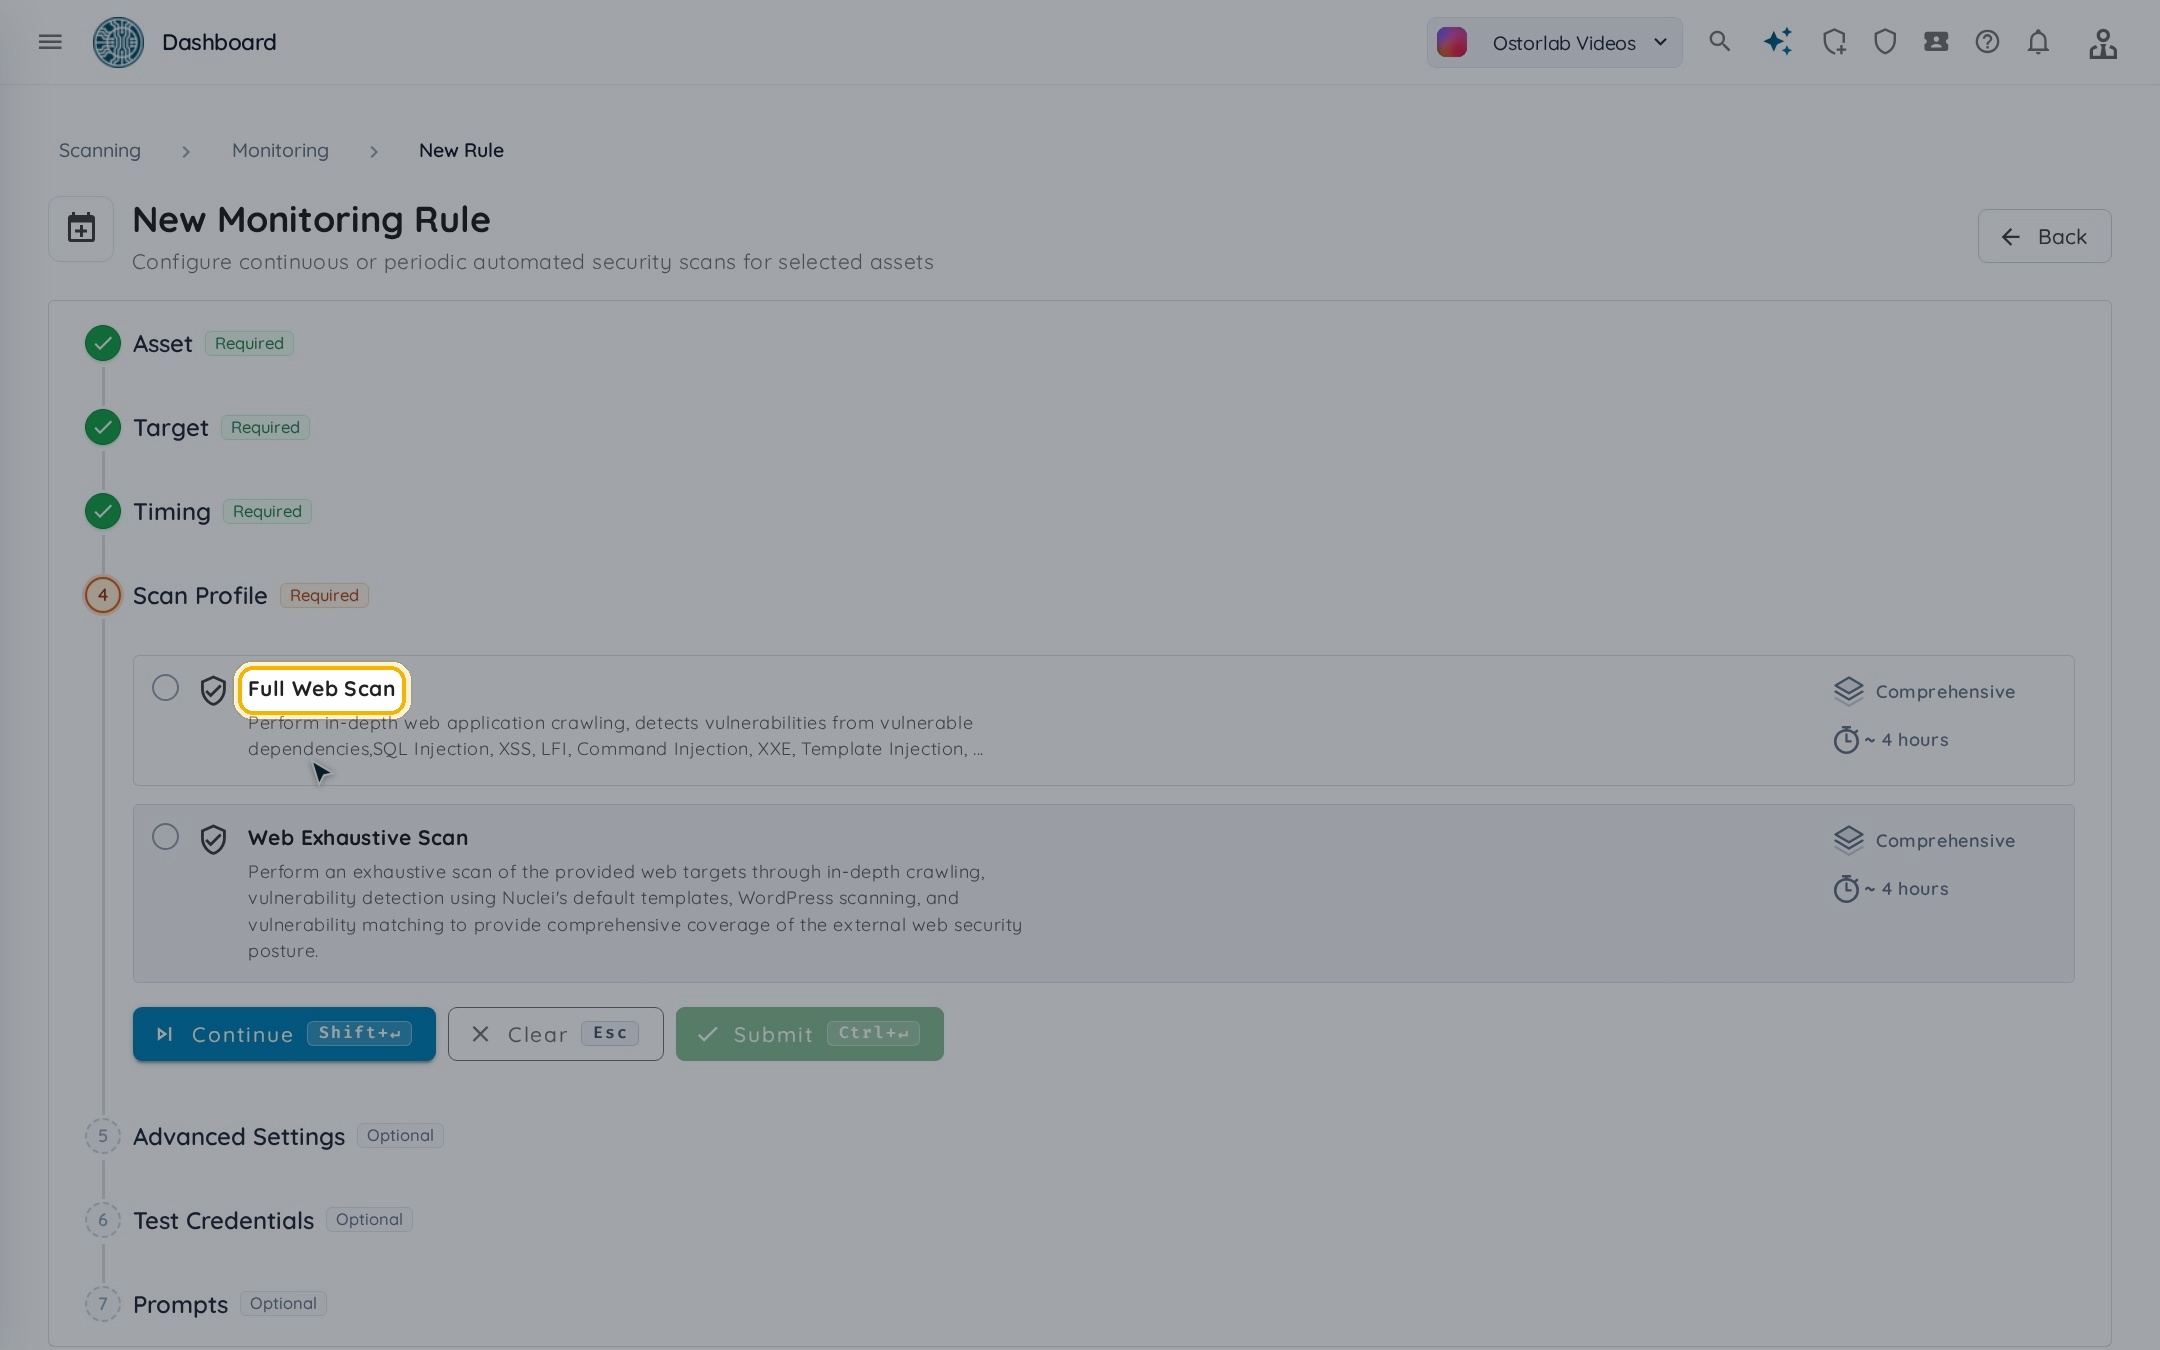
5. 选择扫描配置文件
可用的配置文件取决于资产类型和您的套餐。
6. 点击 Submit
Advanced Settings、Test Credentials 和 Prompts 为可选项。点击 Submit 创建规则。