入门
概述
Ostorlab 是一个用于移动应用程序、Web 应用程序和攻击面发现的安全和隐私扫描器。
三个主要步骤
发现和管理您的基础设施及外部资产:检测关联性并发现您甚至不知道存在的其他资产。
扫描移动、Web 和网络资产:Ostorlab 涵盖 Android 和 iOS 平台、Web 和 Web API 以及网络扫描。它可以识别超过 500 类漏洞以及 100,000 个过时且易受攻击的依赖项。 它使用静态、动态和行为分析来确保应用程序攻击面的高覆盖率,并验证发现结果,从而将误报保持在较低水平。
修复:所有的漏洞都被汇集成工单,可以在平台上分配给开发人员,或与内部工单系统集成。 您可以修复漏洞,并让 Ostorlab 验证和确认修复结果。
开始使用
-
使用您的电子邮件地址和密码在此处创建一个帐户。
-
主页面是仪表板 (Dashboard)。它默认打开 Cockpit 视图,显示您今天需要关注的内容:
- 按严重性划分的未关闭工单、已超过修复期限 (SLO) 的工单、自昨天以来的变化,以及已修复的内容。
- Next actions:应优先处理的工单,按严重性和 SLO 排序。
- Scan Activity:您最近的扫描。
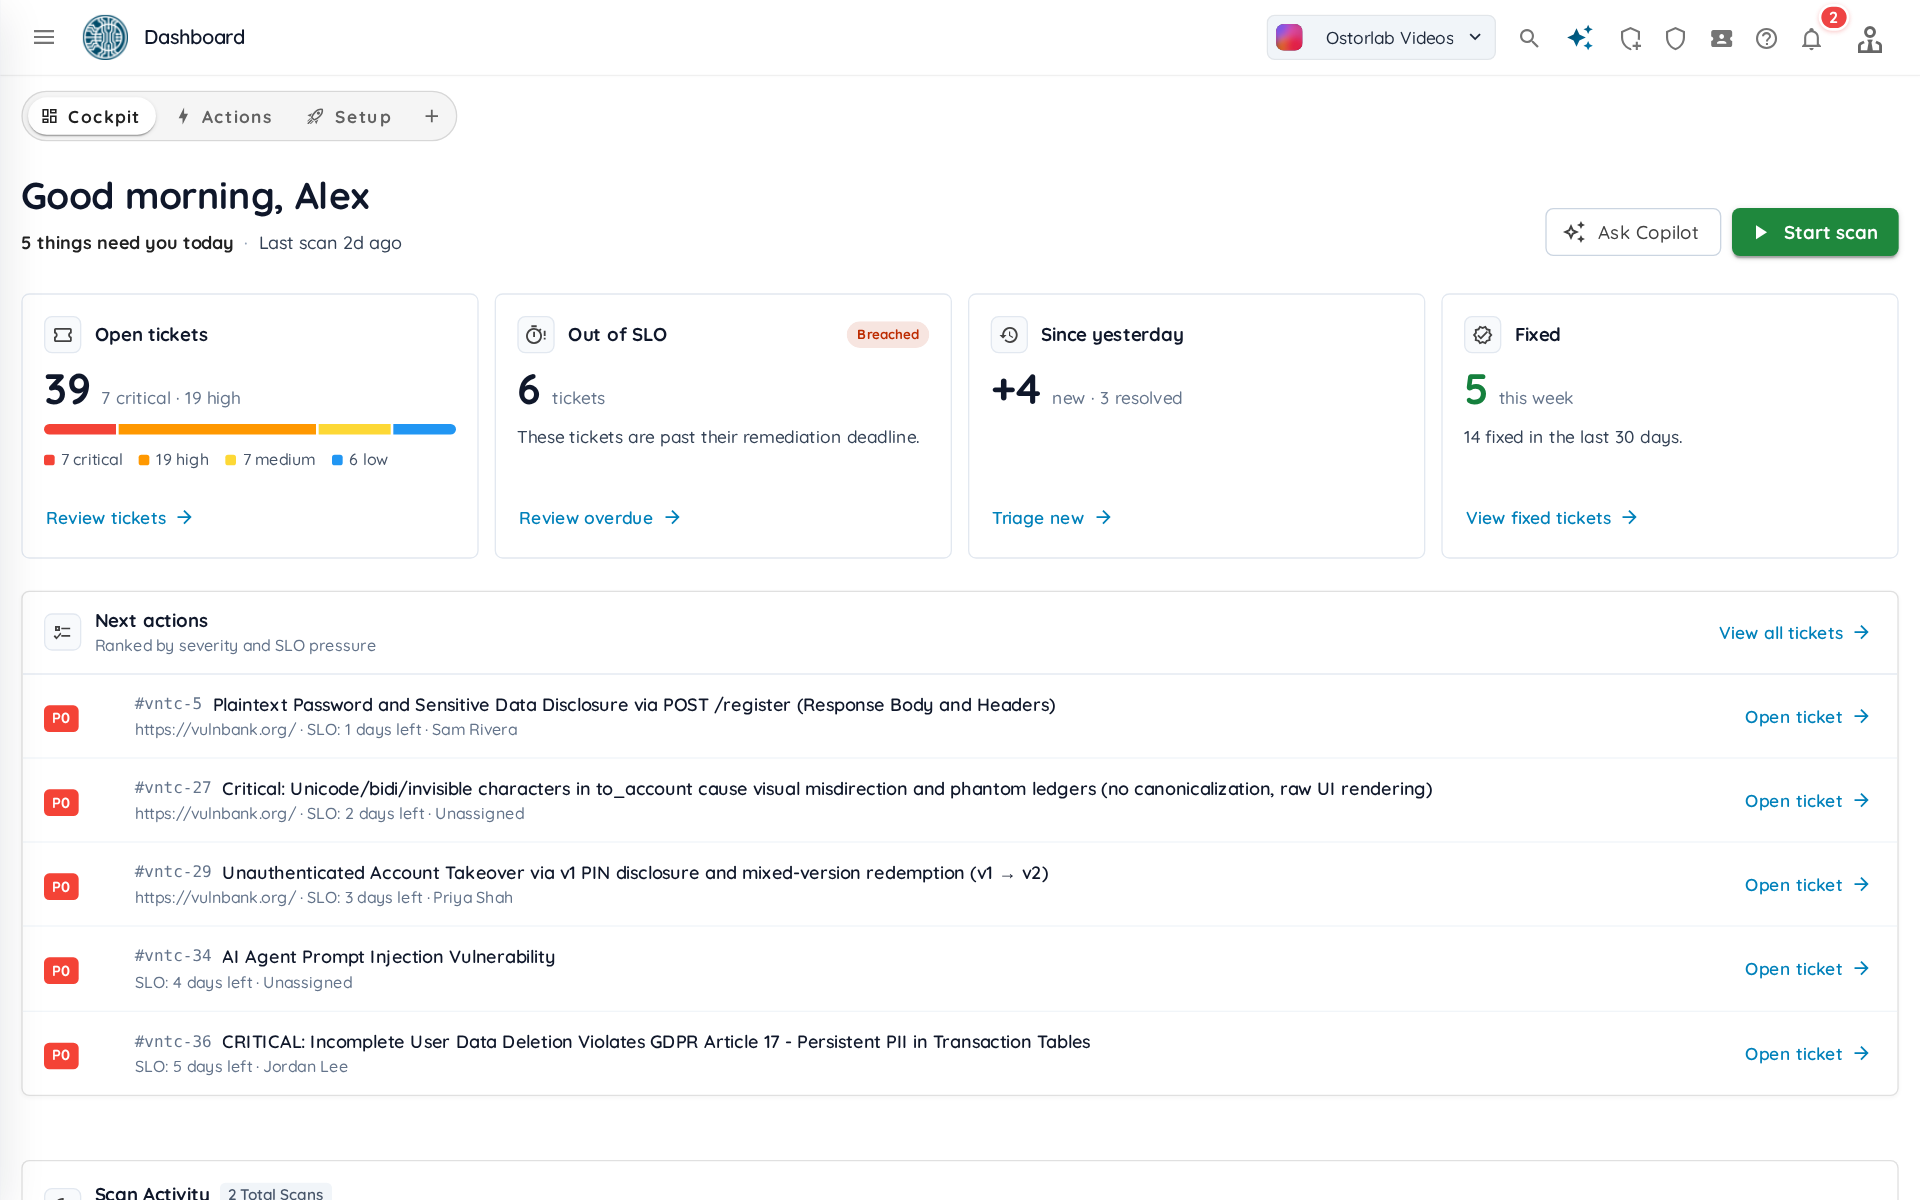
Actions 列出您需要处理的工单,Setup 建议您接下来要设置的内容,您还可以使用小组件构建自己的仪表板。请参阅仪表板。
-
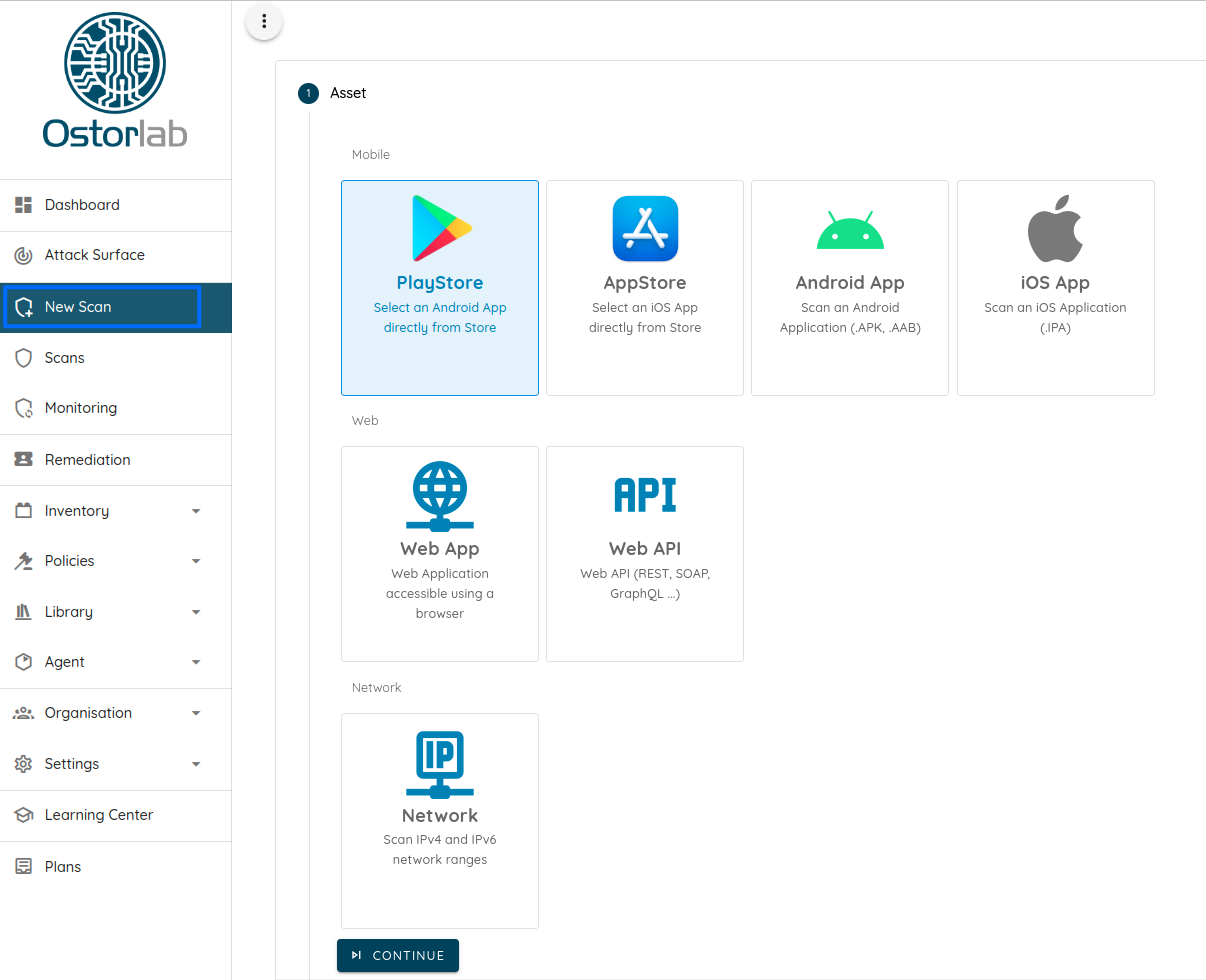
要开始扫描,请点击顶部栏中的 New Scan 并选择您的资产类型。
-
然后,您必须通过搜索商店、上传文件,或者直接输入您的 Web 应用程序链接或公网 IP 地址来选择您的资产。
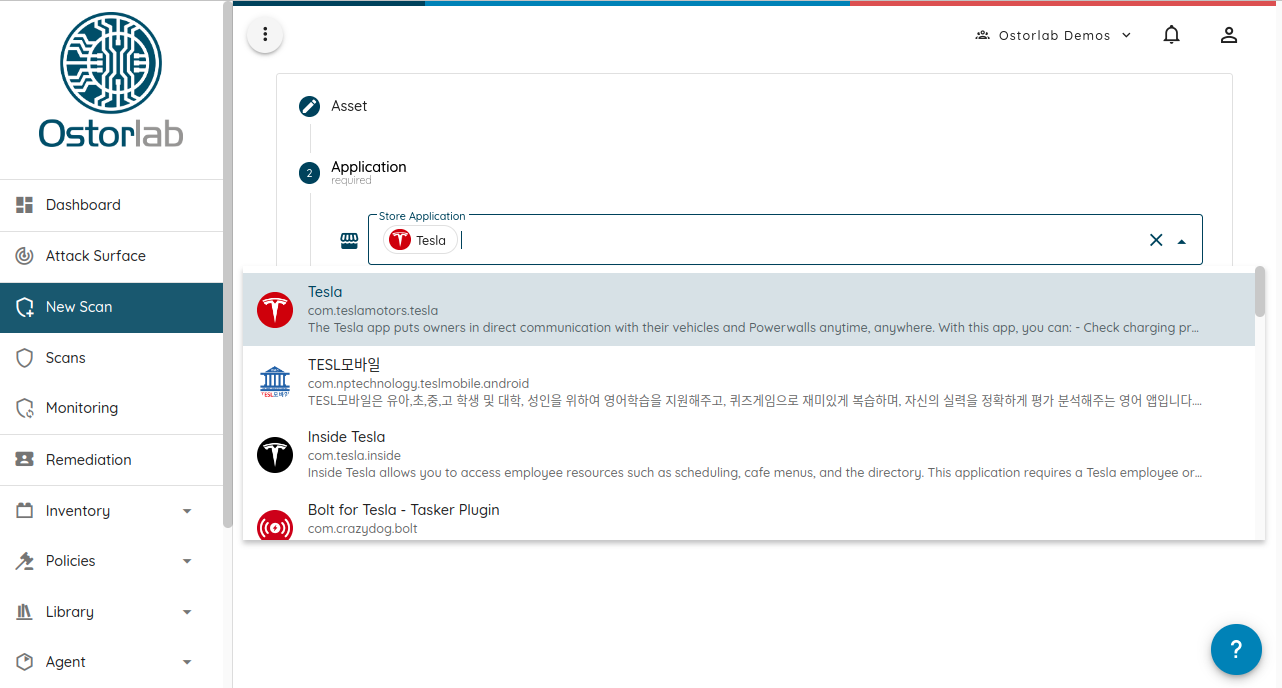
-
选择一个扫描配置文件(例如,移动应用程序可选择 Fast Scan 或 Full Scan,Web 应用程序可选择 Full Web Scan),然后点击 Start scan 创建扫描。有关可用的配置文件,请参阅扫描配置文件。Extra Context、SBOM Files 和 Tags 等可选步骤可以跳过。
-
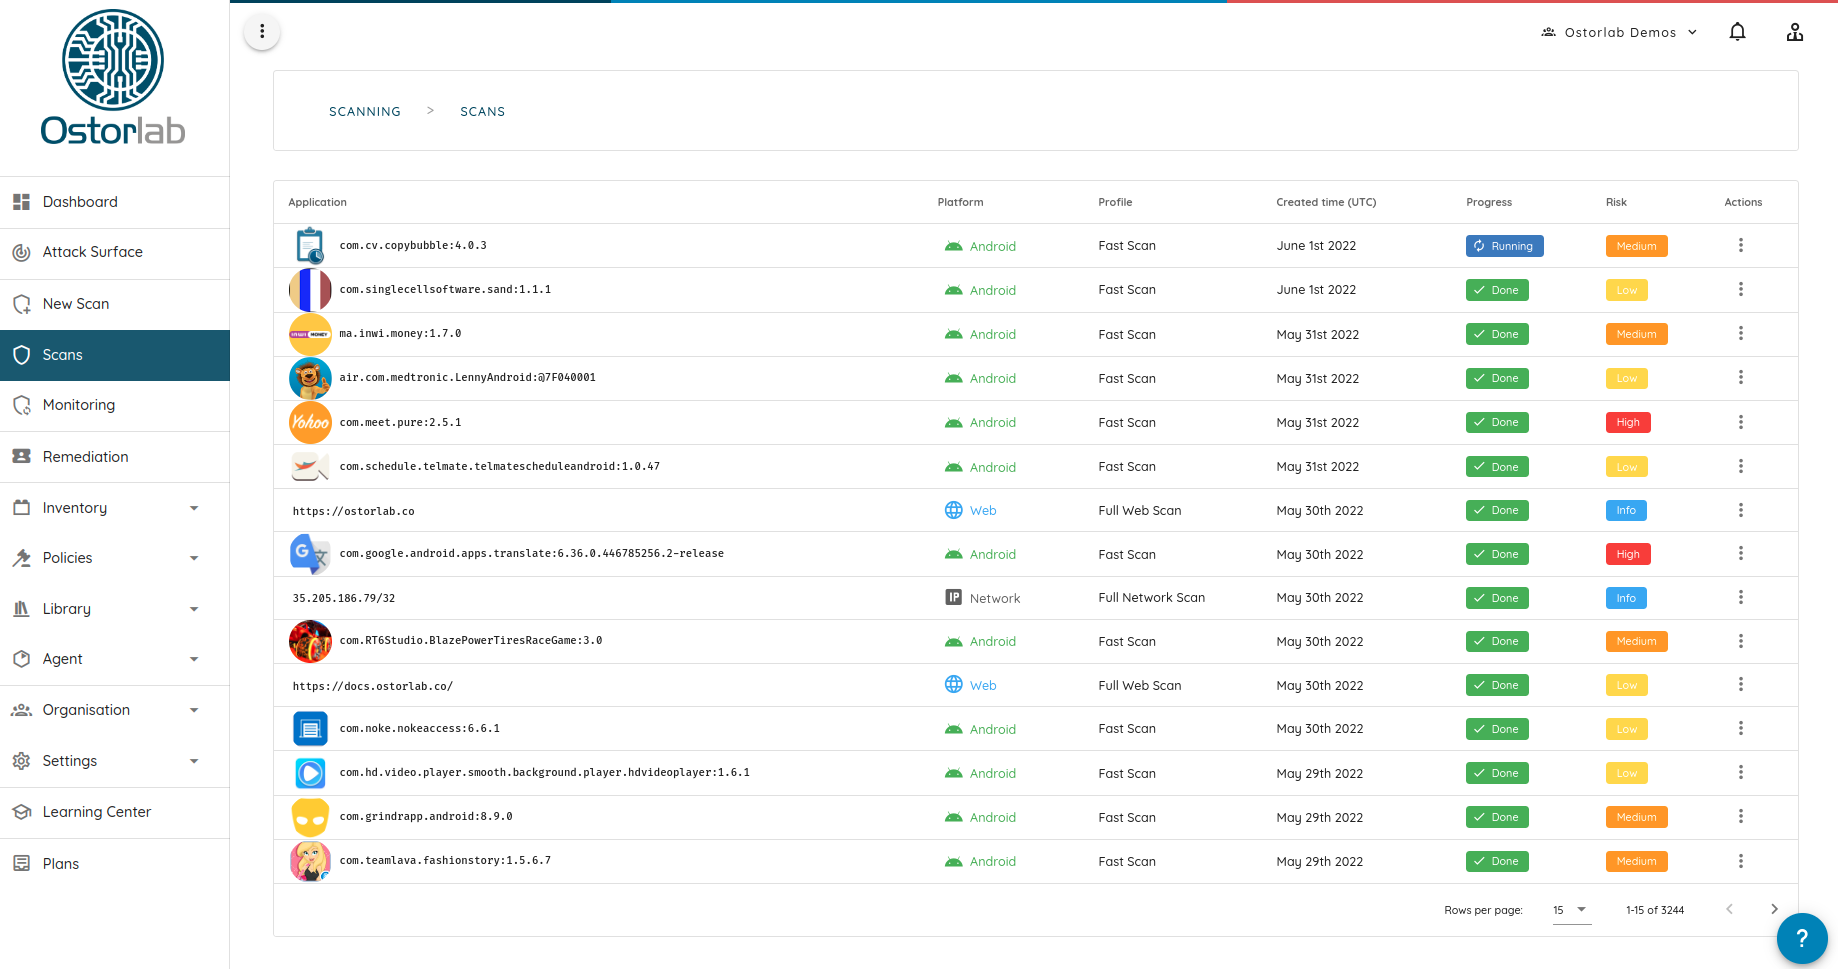
您可以在顶部栏的 Scans 中检查您的扫描进度:首先是排队中,然后是运行中,最后是完成:
-
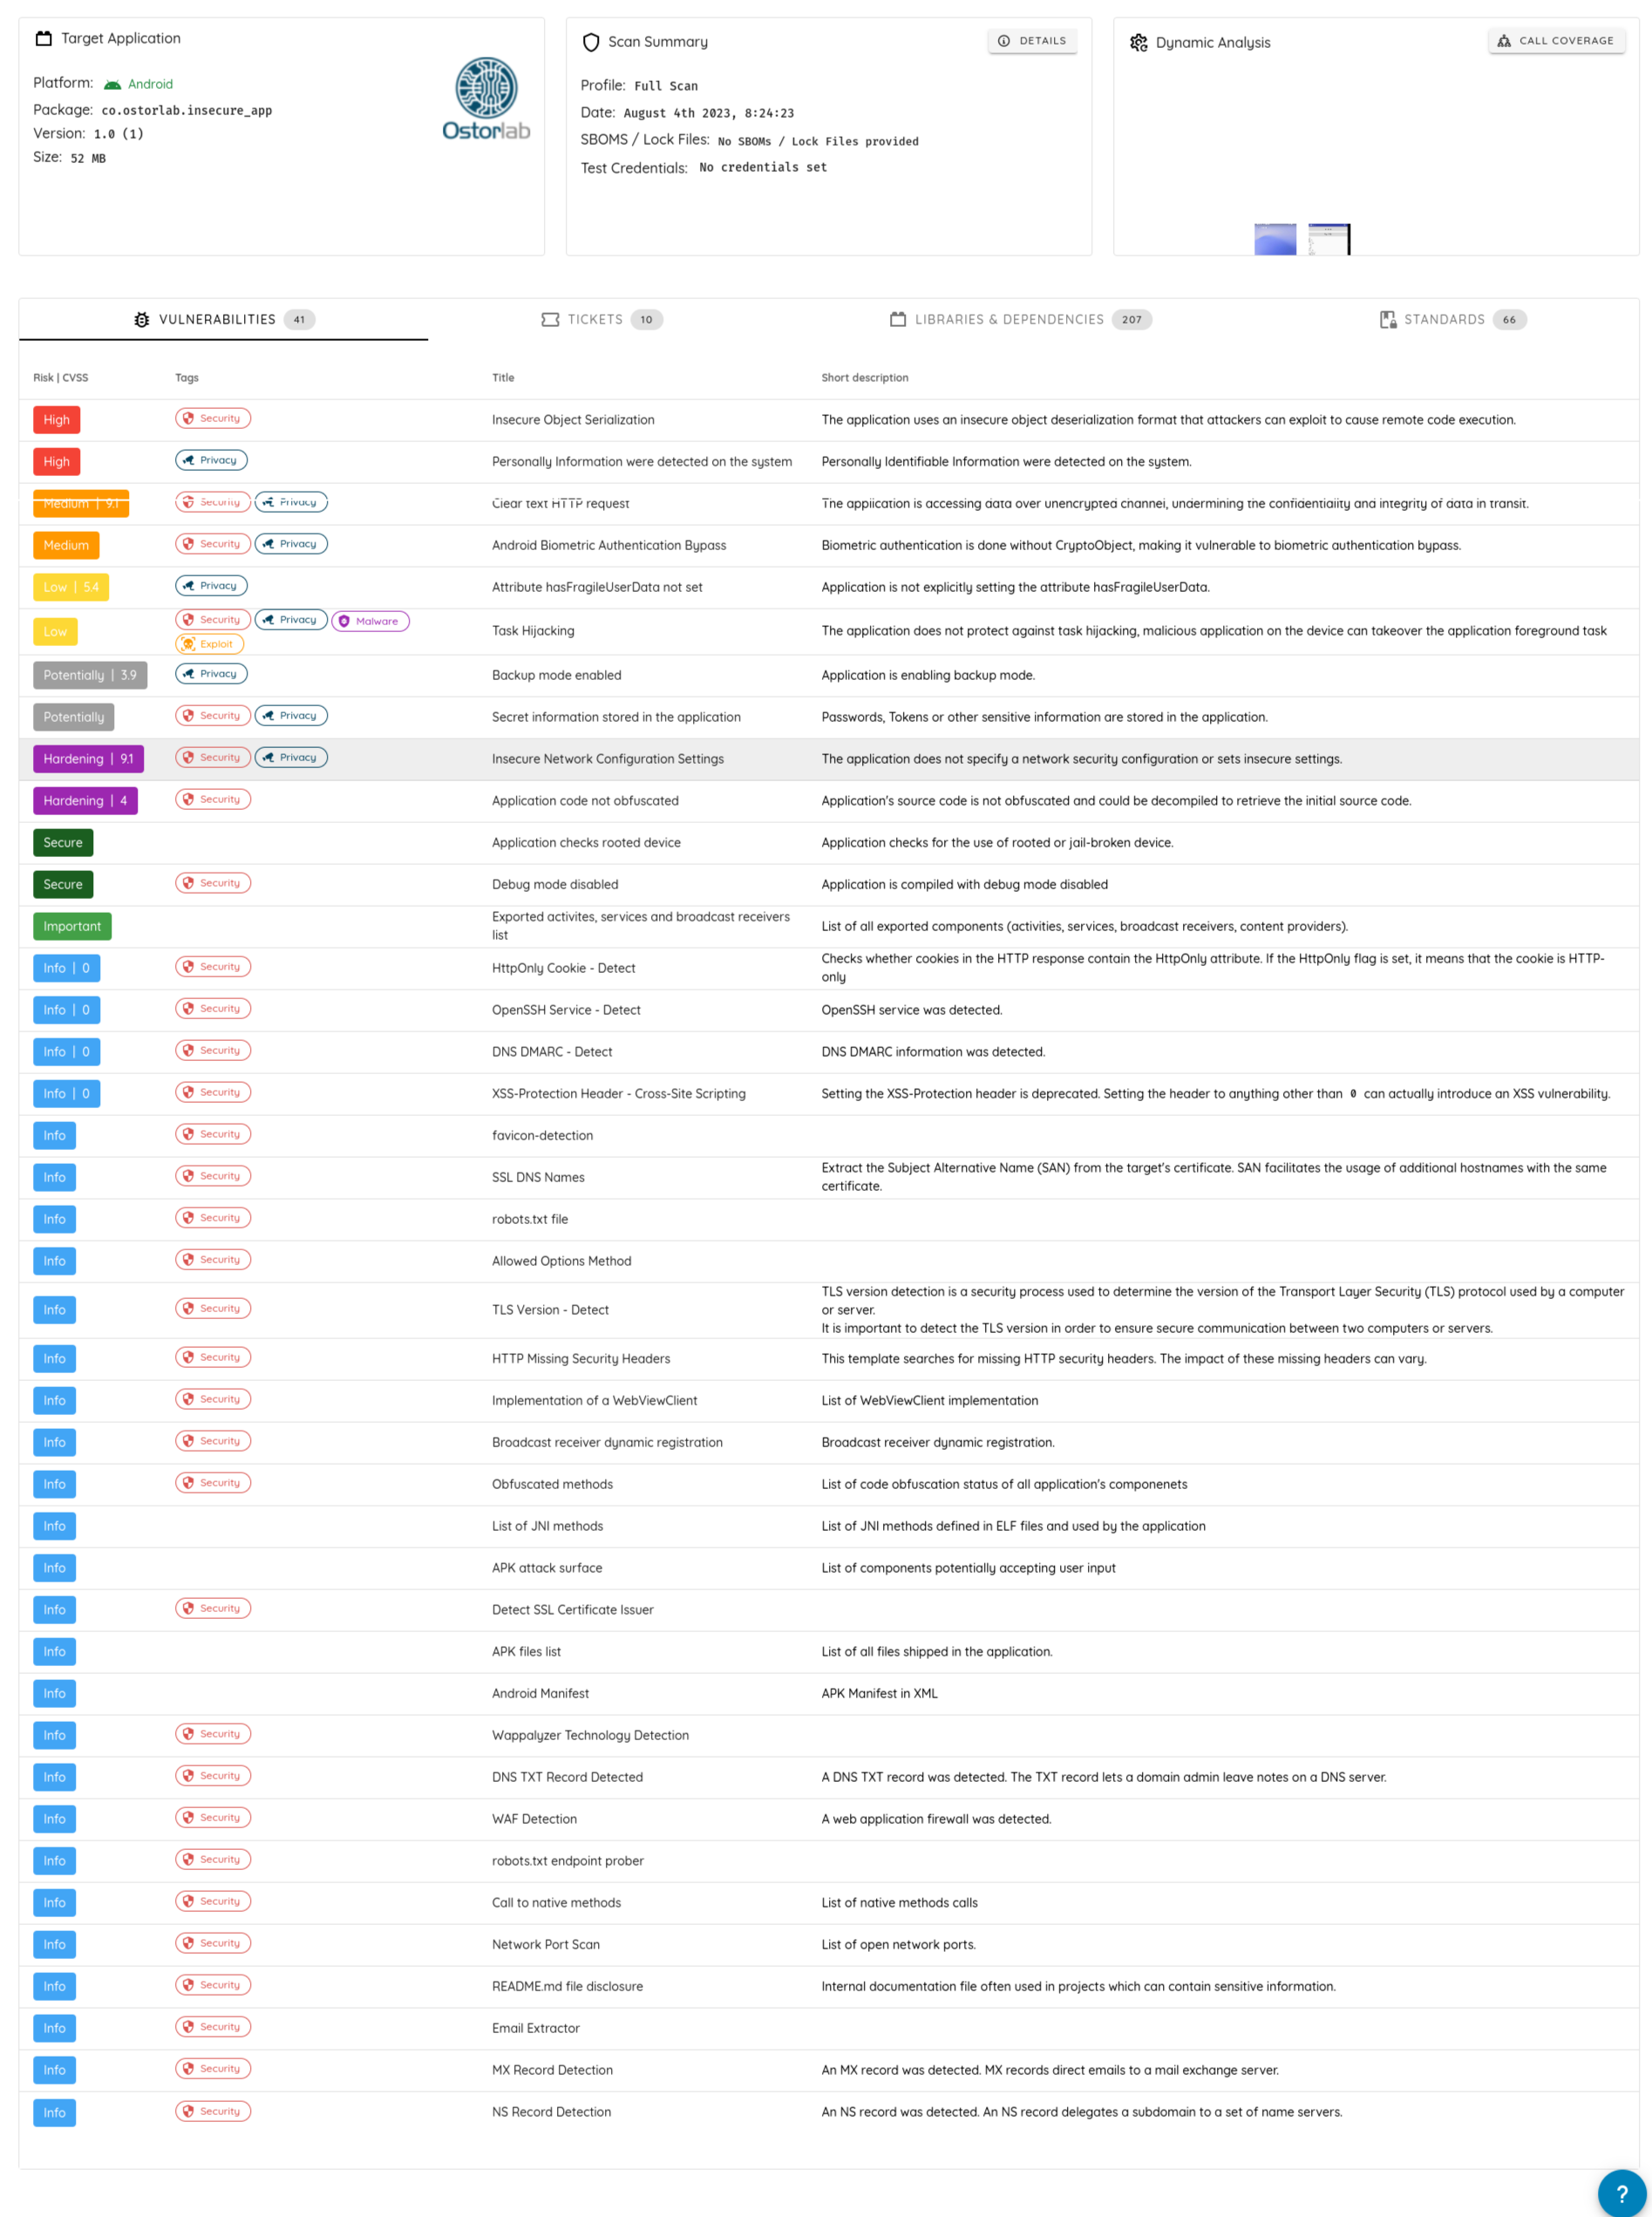
当扫描运行时,您已经可以开始访问扫描结果了。
-
您可以点击任何发现结果以访问详细的报告,其中包含建议、参考资料和技术细节:
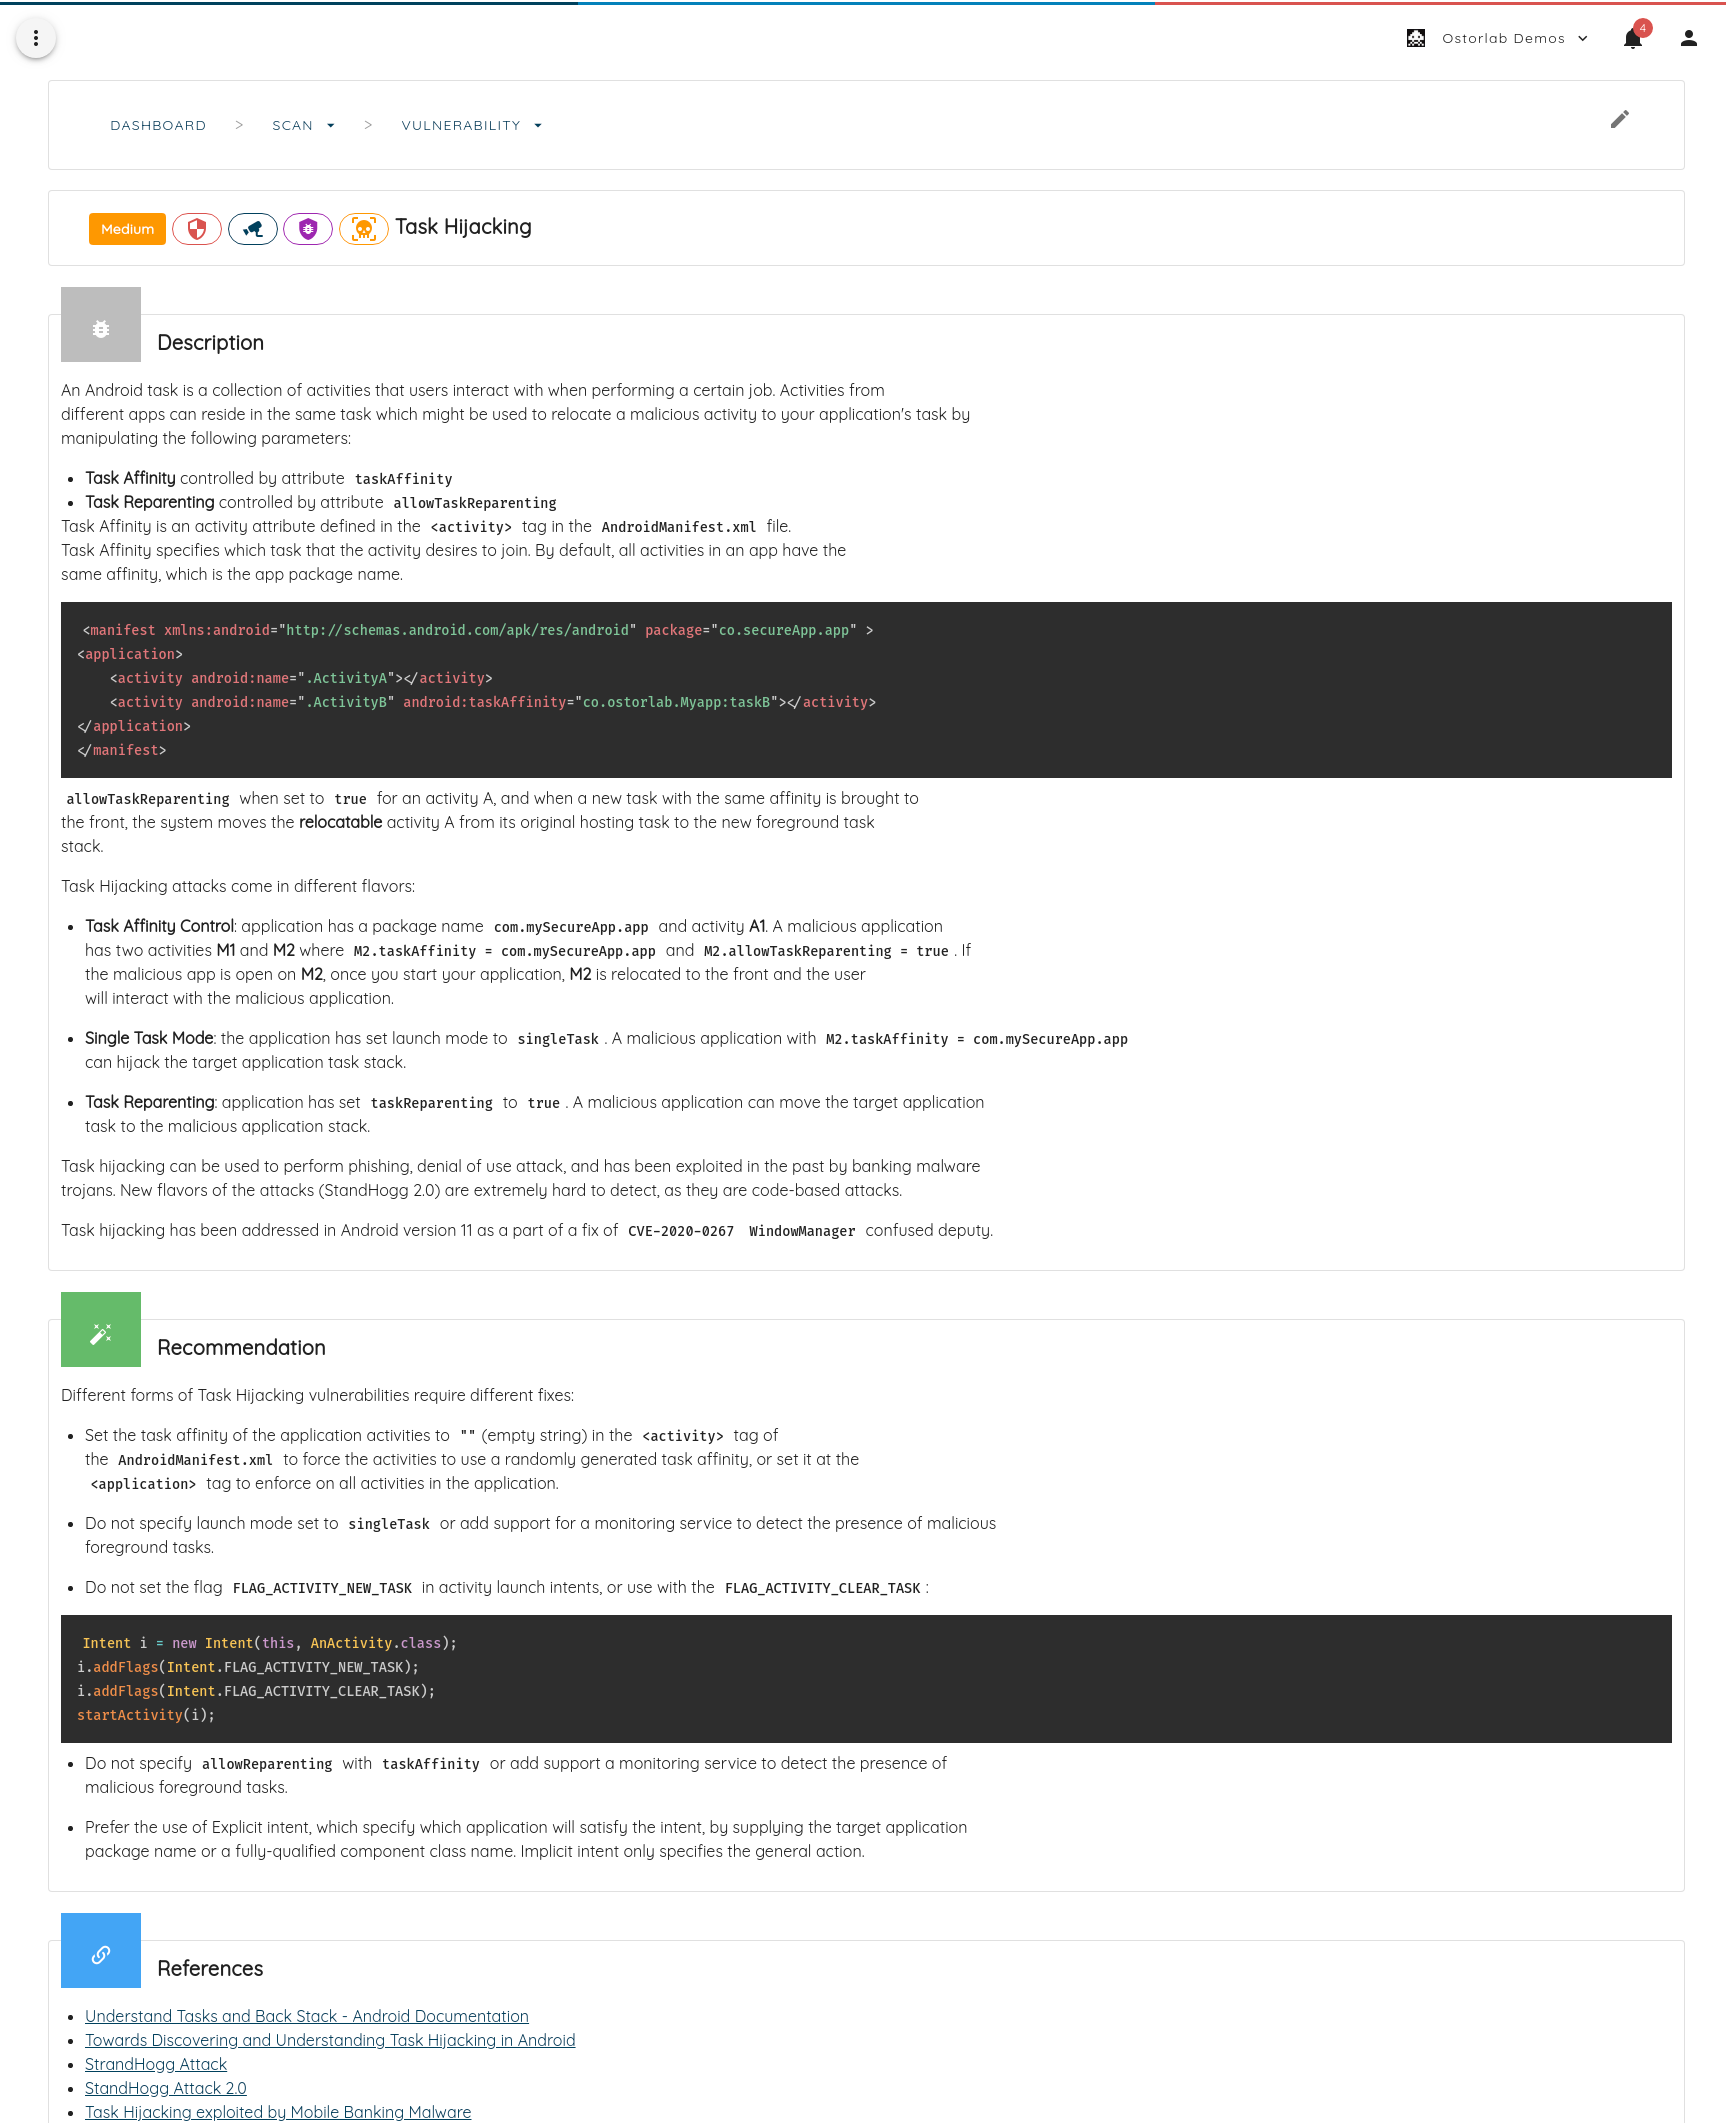
扫描结果在扫描页面的侧边栏中分组显示:
- Vulnerabilities(漏洞):列出可操作的发现结果。
- Tickets(工单):列出被扫描资产的所有工单。它会根据上一次扫描自动更新状态。
- Libraries & Dependencies(库与依赖项):列出应用程序中识别出的第三方库和框架。
- Standards(标准):列出针对安全标准发现的问题。
Agentic Deep Scans 会增加更多部分,例如 Risks 和 Threat Intelligence。
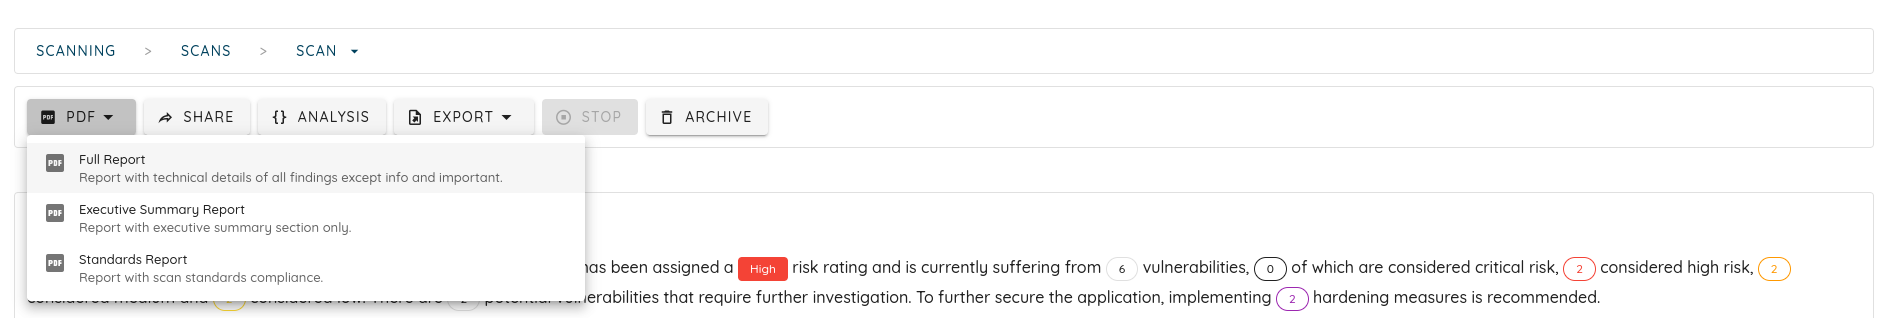
您还可以从 PDF 菜单生成 PDF 报告。PDF 生成在后台运行,一旦报告准备就绪,您就会收到通知。
根据扫描类型的不同,所有扫描都会产生一组不同的工件。对于移动应用程序,请在扫描页面的 Dynamic Analysis 下点击 Call Coverage 打开这些工件。