移动端防护扫描 (Mobile Shielding Scan)
移动端防护扫描 (Mobile Shielding Scan) 是一个专门的安全评估配置文件,旨在评估 Android 和 iOS 应用程序的应用加固 (hardening)、代码保护以及防篡改 (anti-tampering) 措施的有效性。
与常规的漏洞扫描不同,防护扫描侧重于验证您的二进制文件抵抗逆向工程、未经授权的篡改、动态分析和调试 (debugging) 的弹性。Mobile Deep Agentic Scan 在漏洞测试之外也包含相同的检查;如只需测试加固,请运行此配置文件。
🎯 核心功能与覆盖范围
移动端防护扫描对多个加固维度进行深度的自动化验证:
- Android 和 iOS 上的混淆检测: 通过分析加密字符串分布、名称收缩 (shrinking) 以及检测已知混淆器的特征等信号,来评估混淆覆盖率。
- 防篡改和反调试检查: 评估与调试器检测、插桩工具检测、签名完整性校验以及其他旨在检测或抵抗运行时篡改和分析的保护机制。
- Root 和越狱 (Jailbreak) 检测: 在已 root 或越狱的环境中运行应用程序,并观察其反应,以确定环境检测是否存在并有效。
- AI 驱动的绕过验证: 采用 AI 驱动的绕过阶段,测试防护控制在面对规避或绕过尝试时的抵抗能力。
🚀 安装与配置指南
要启动移动端防护扫描,请遵循以下分步指南:
步骤 1:选择应用程序
-
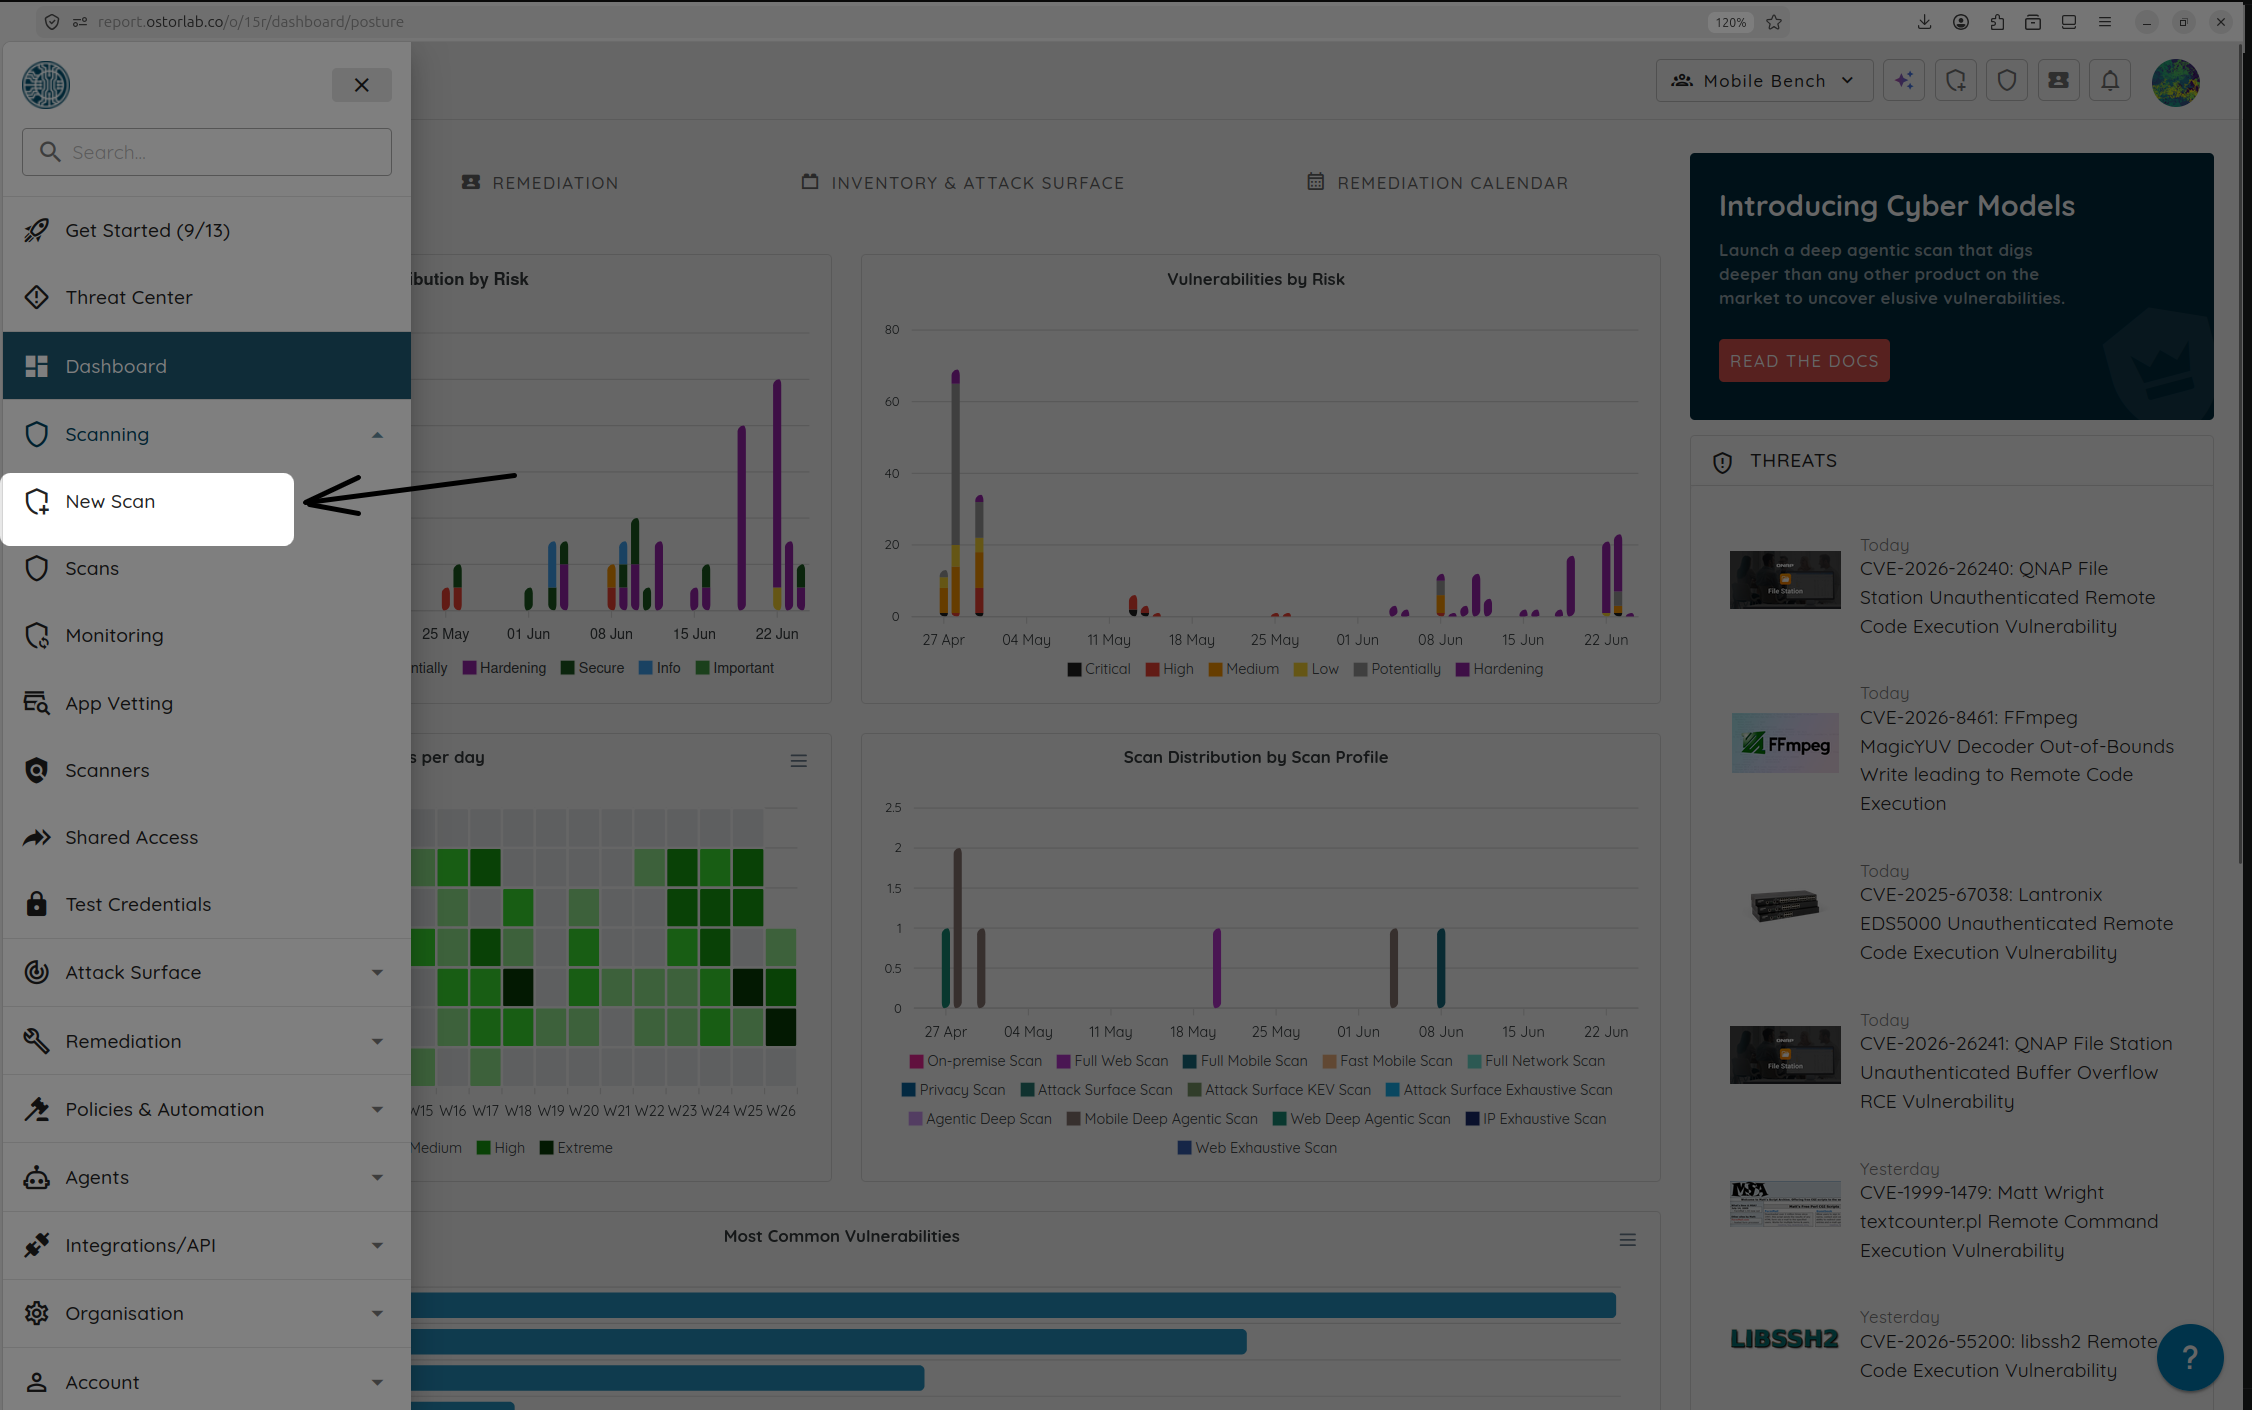
点击顶部栏中的 New Scan。
-
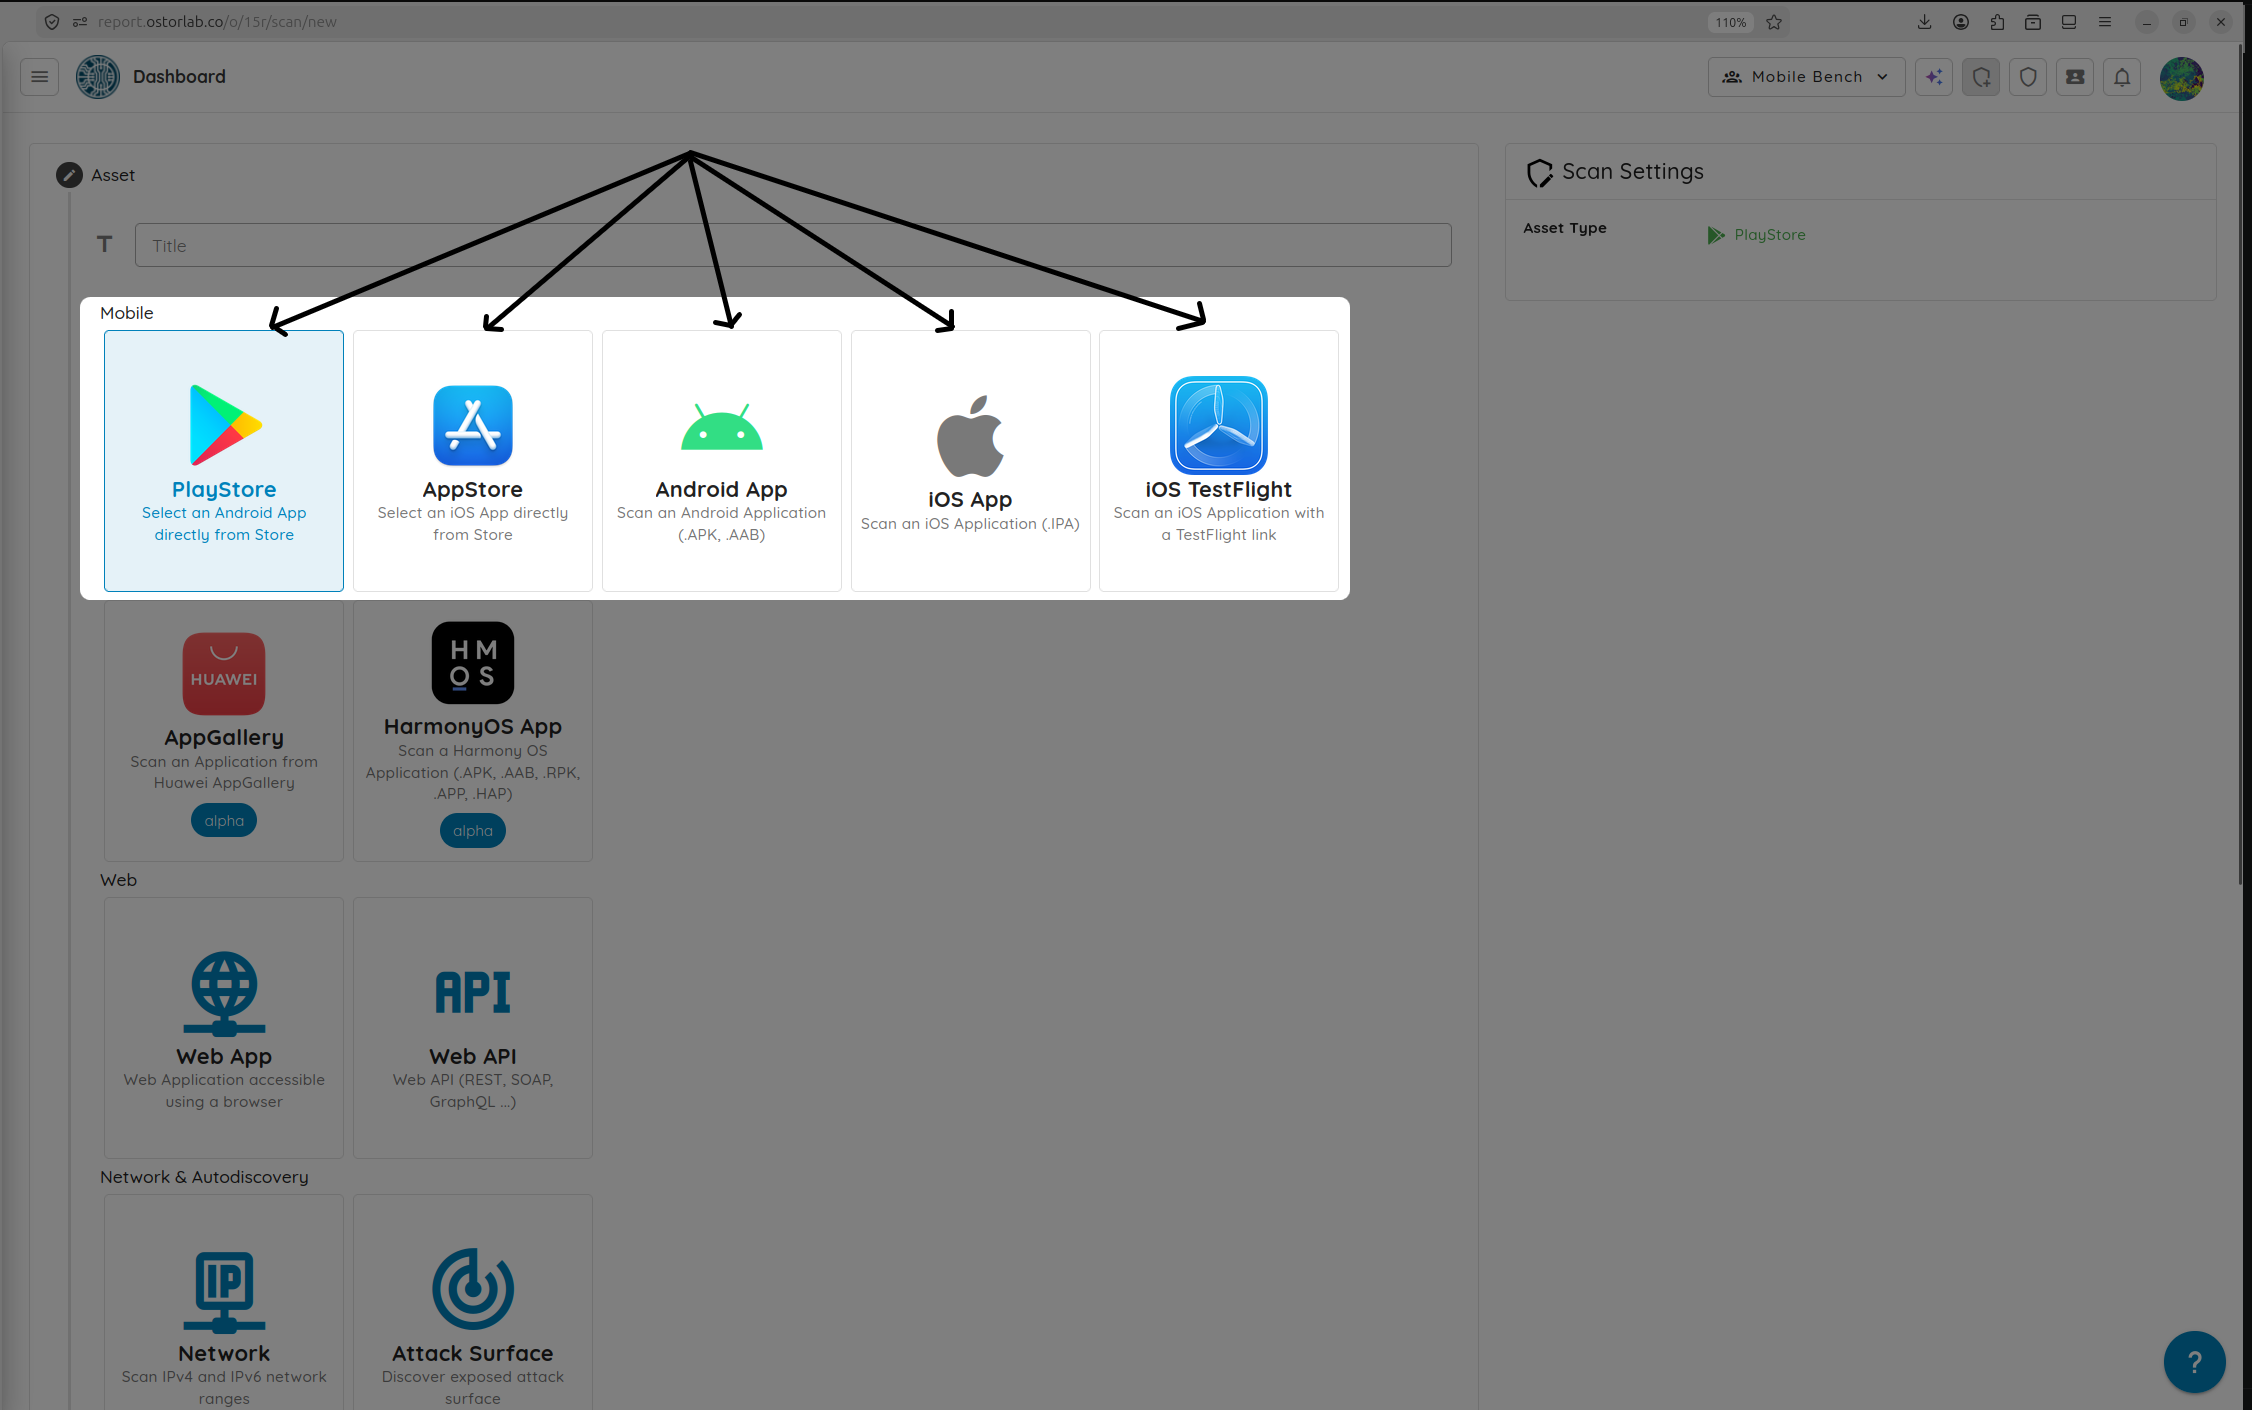
选择目标资产来源:
- PlayStore / AppStore:搜索并选择已发布的应用。
- Android App / iOS App:上传预编译的 APK、AAB 或 IPA。
- iOS TestFlight:选择 TestFlight 构建版本。
(可选)设置扫描标题。
-
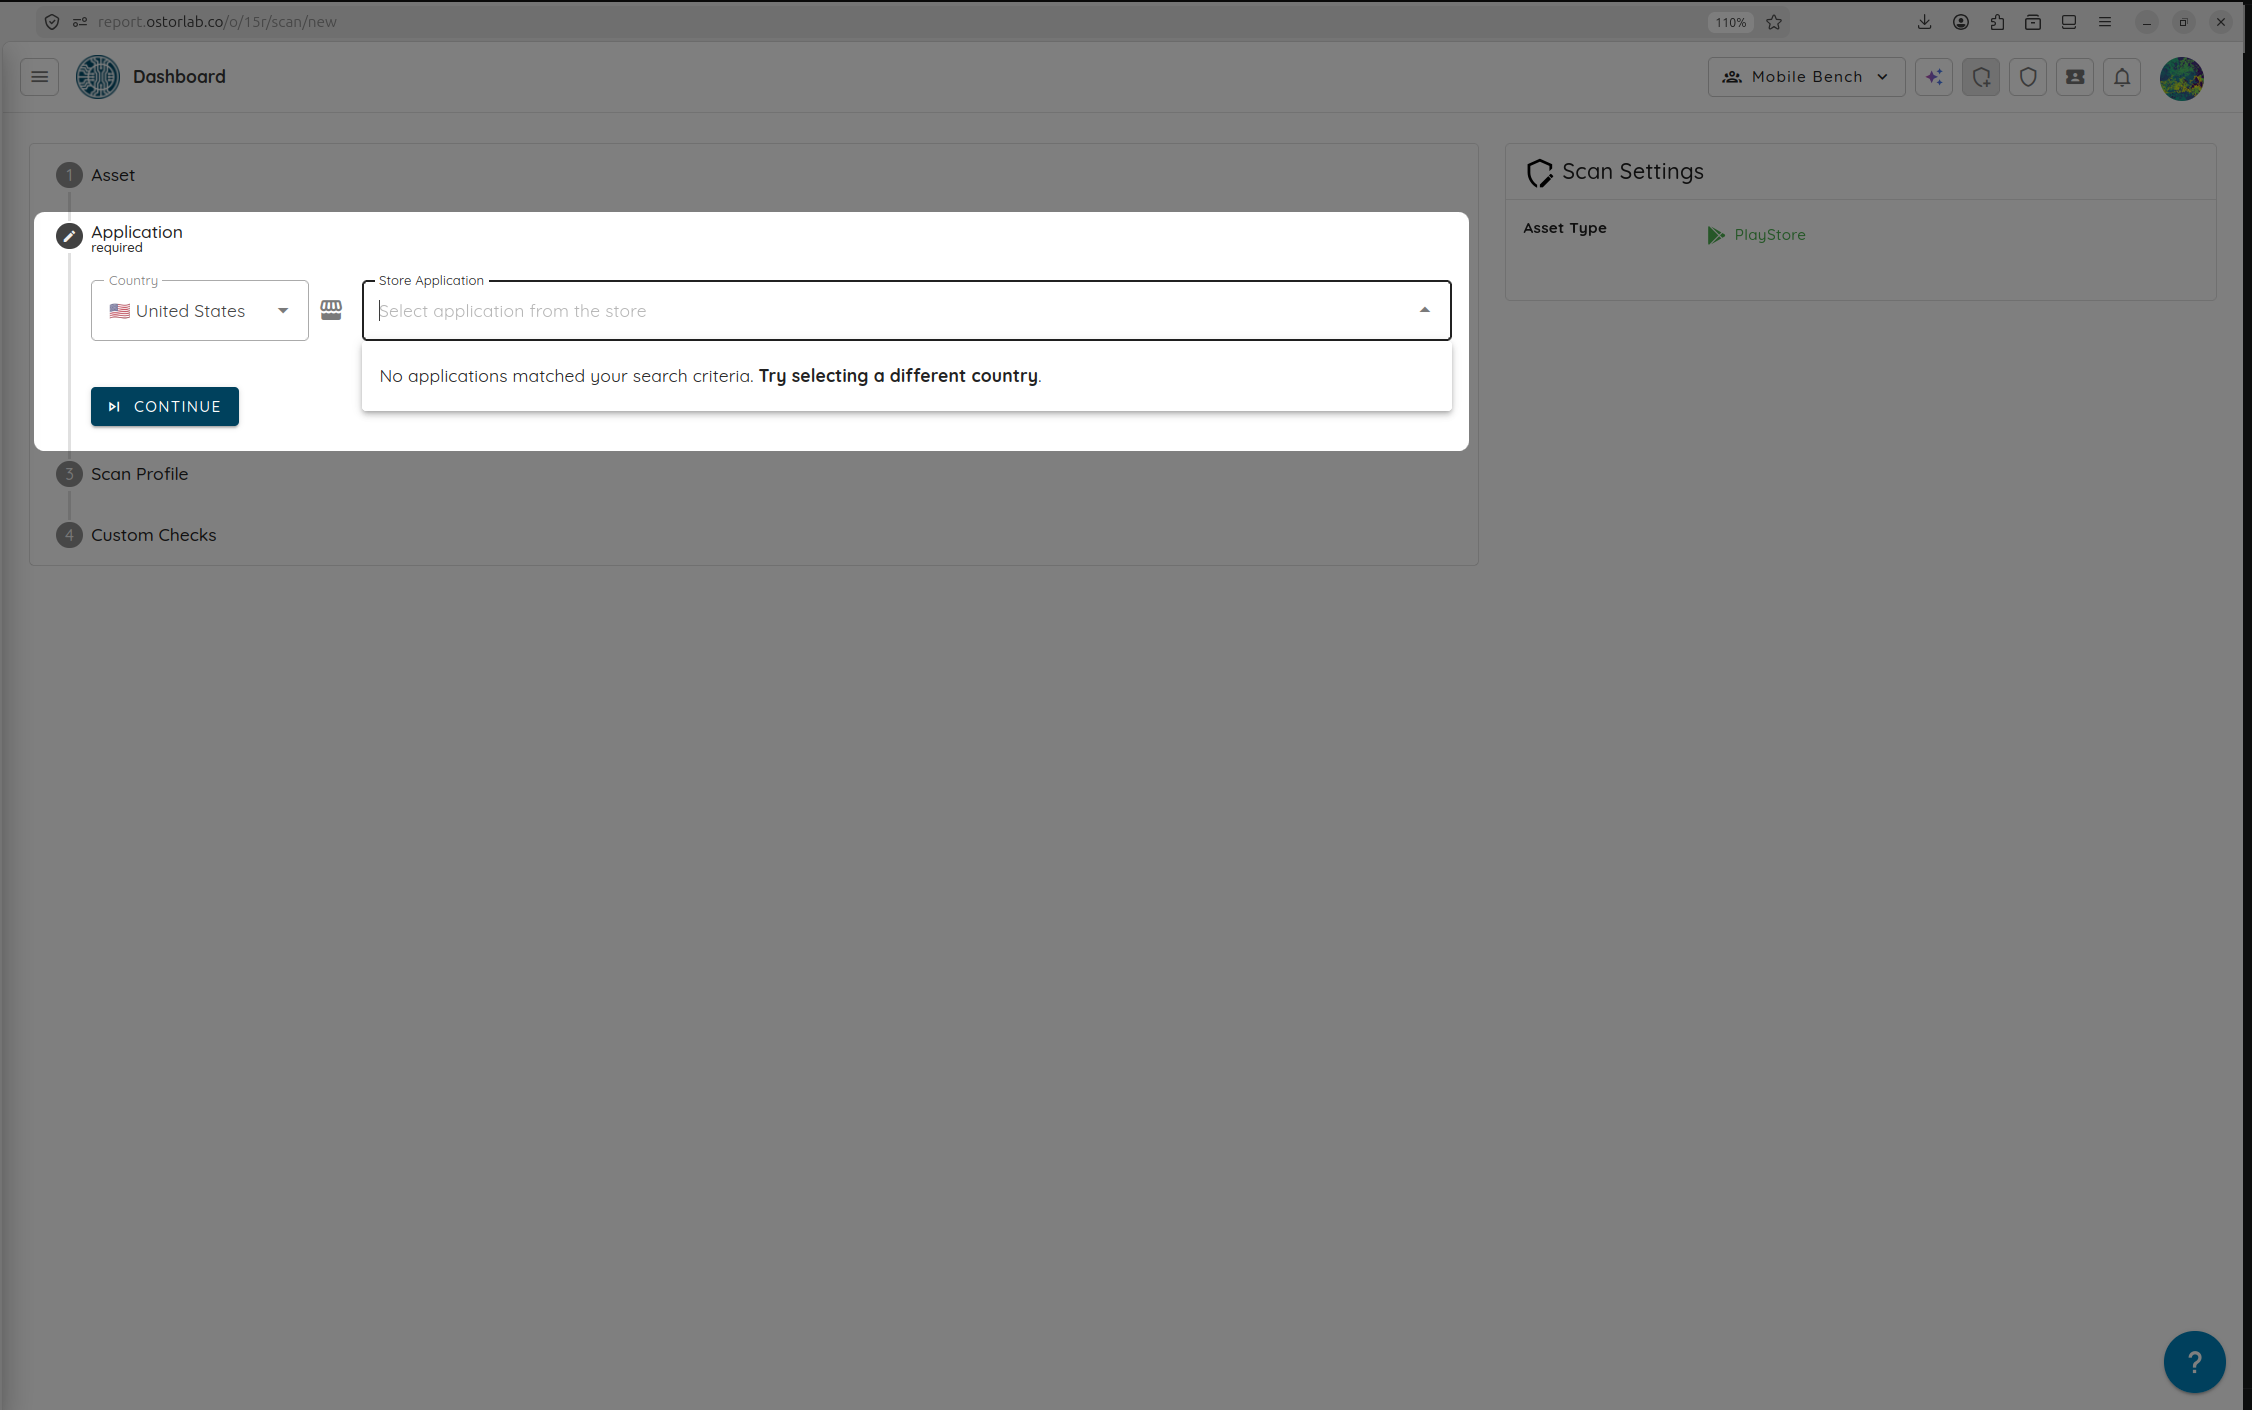
搜索或选择目标移动应用,然后点击 Continue。可选的 Extra Context 步骤允许添加相关资产;点击 Continue 即可跳过。
步骤 2:选择扫描配置文件
-
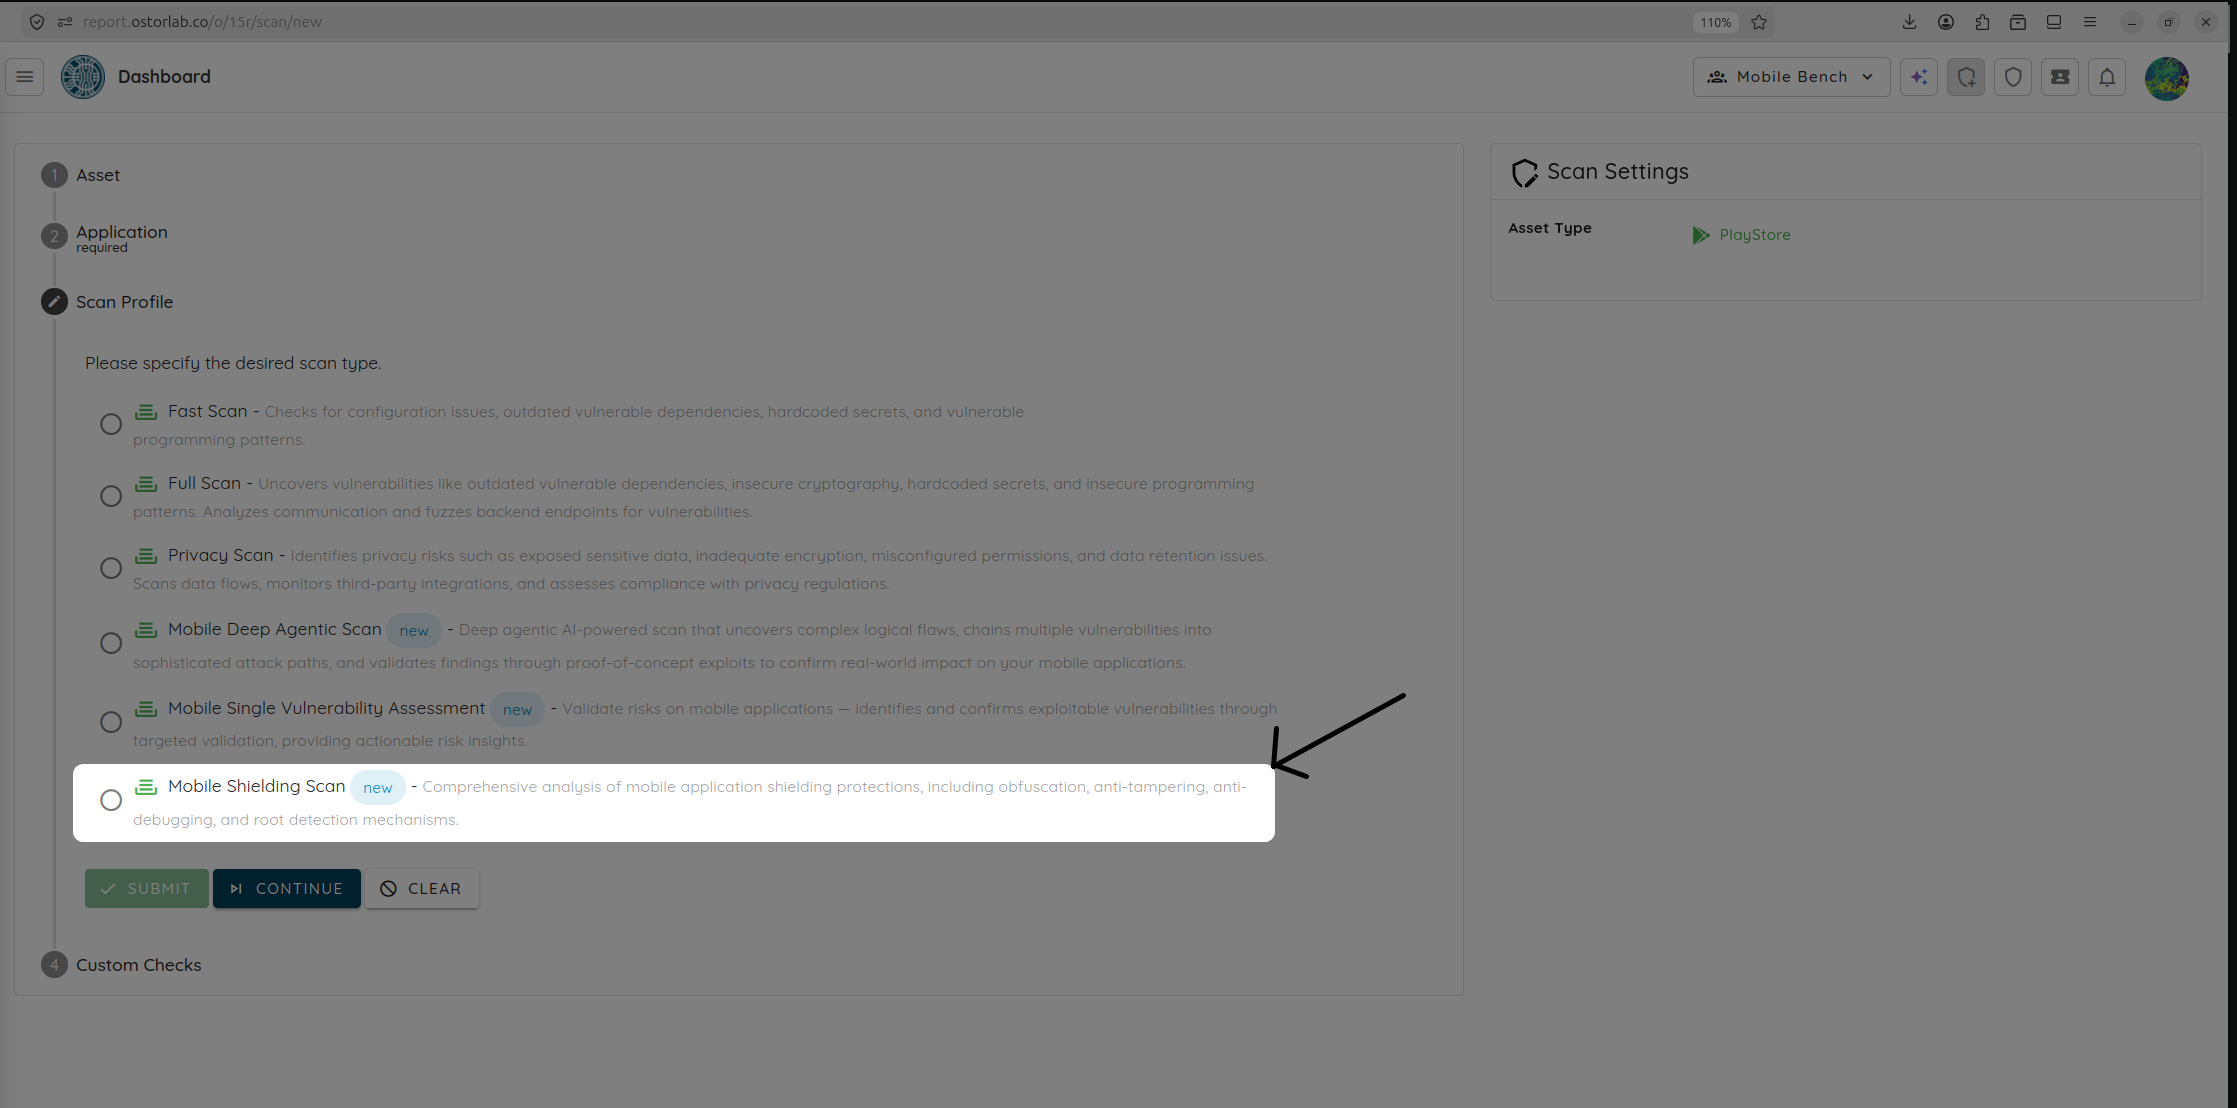
在扫描配置文件选项下,选择 Mobile Shielding Scan。这将配置引擎以运行专门的静态和动态加固测试。
-
点击 Continue(继续)。
步骤 3:检查护栏 (Guardrails)
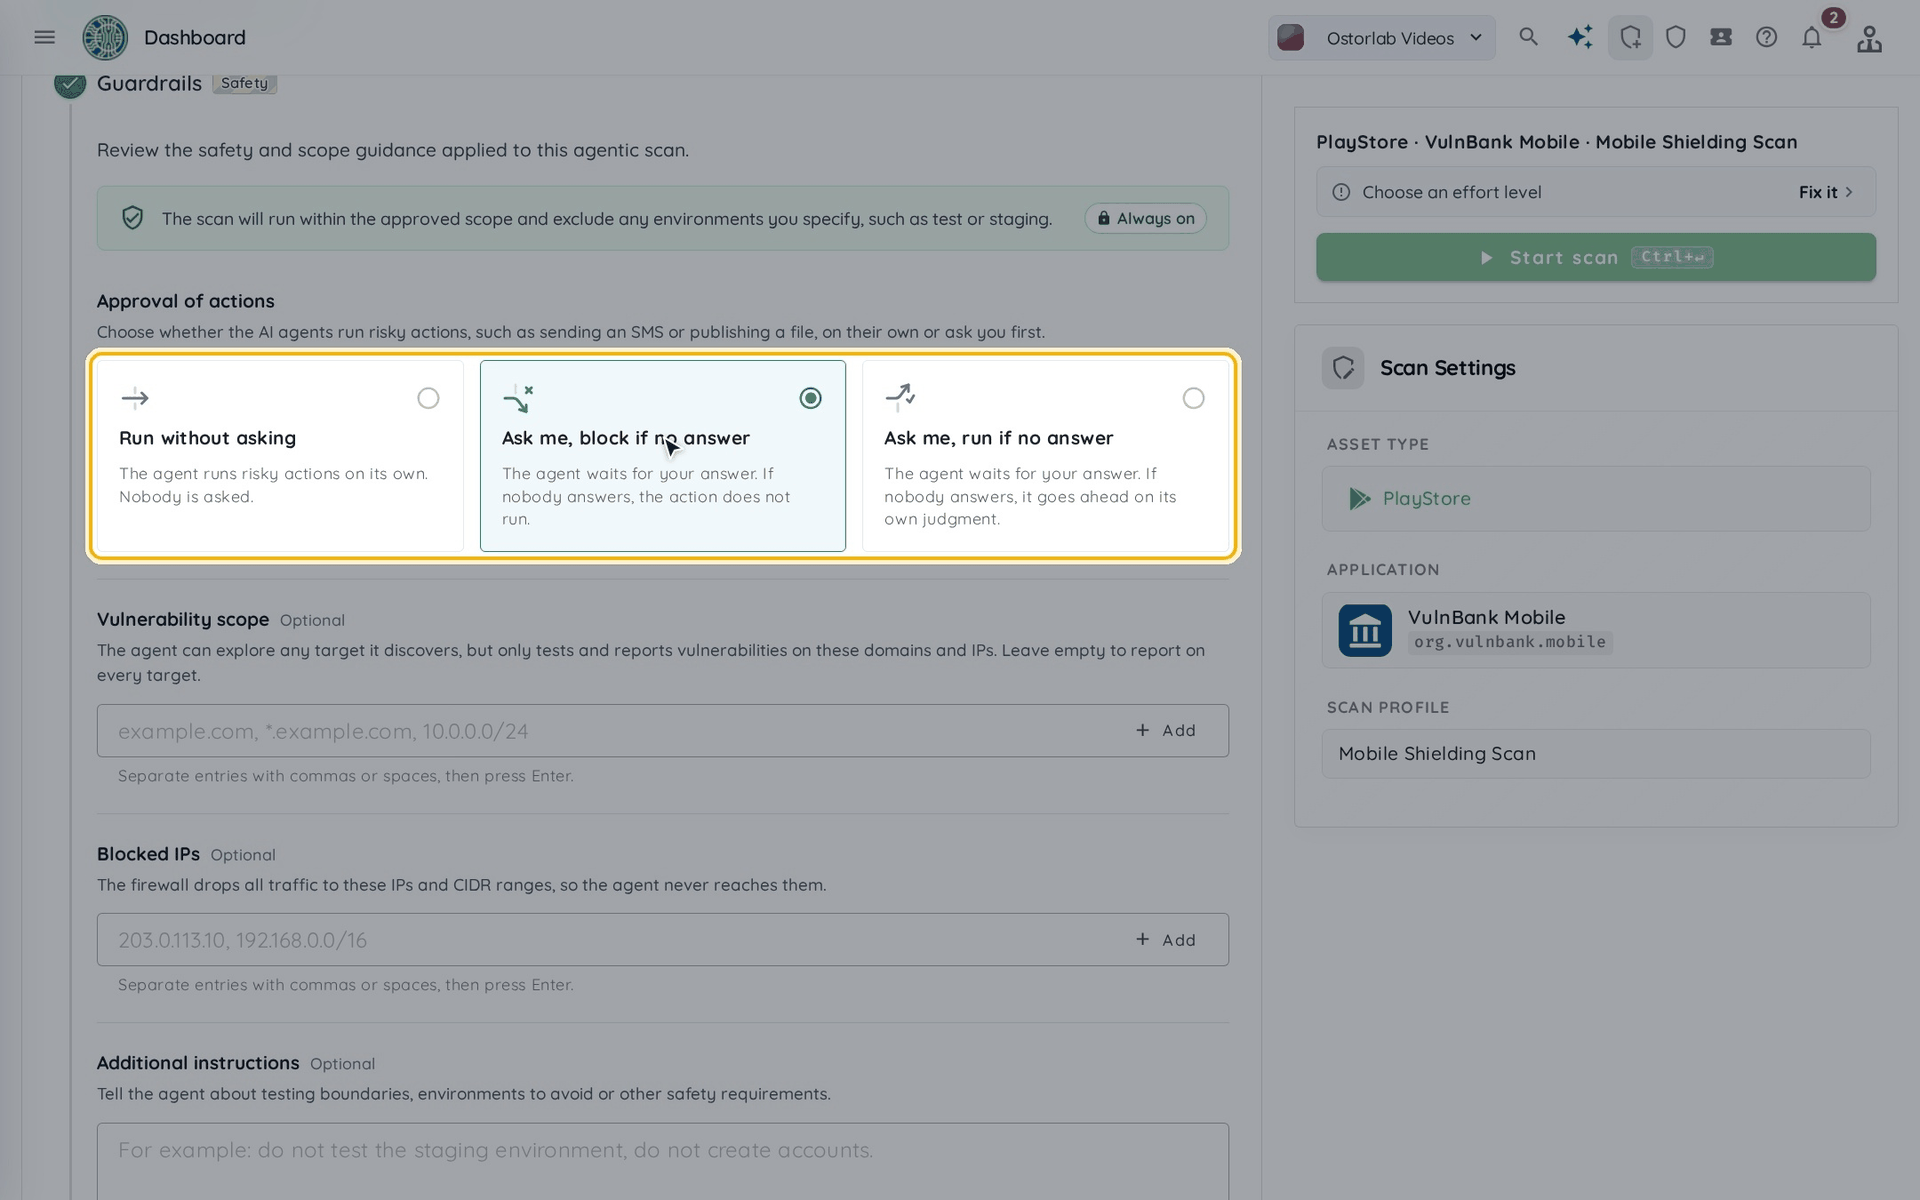
护栏用于配置扫描范围和智能体风险操作的审批方式。选择审批行为,然后按需设置漏洞范围、阻止的 IP 和附加说明。
- Approval of actions (审批 AI Agent 的操作):AI 智能体在执行有风险的操作之前如何处理:
- Run without asking:自行执行。
- Ask me, block if no answer:先征求您的同意,无人回应时跳过该操作。
- Ask me, run if no answer:先征求您的同意,无人回应时继续执行该操作。
- Vulnerability scope、Blocked IPs 和 Additional instructions 均为可选项。
点击 Continue(继续)。
步骤 4:配置 AI 提供商和扫描工作量 (AI Provider & Effort)
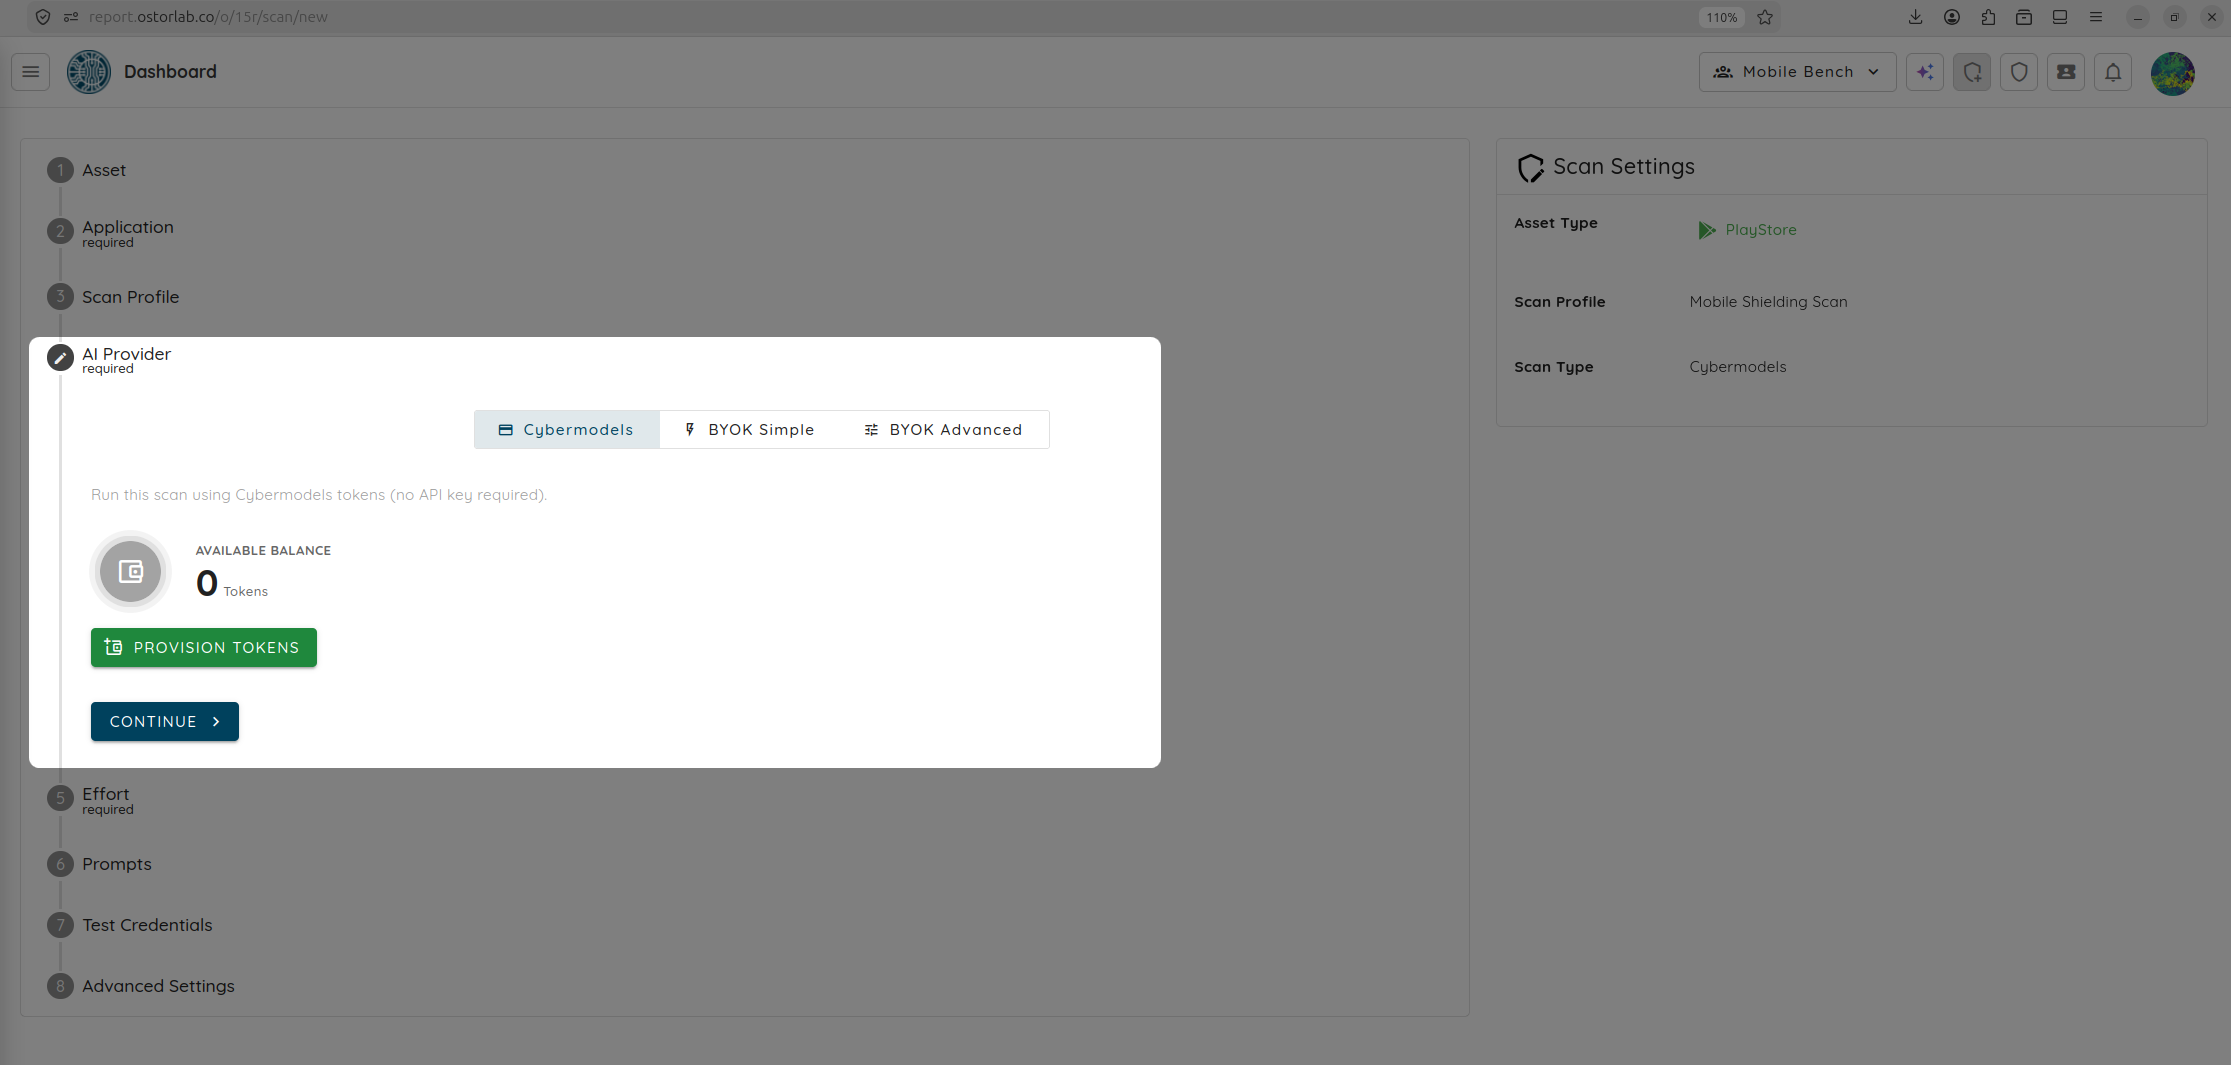
移动端防护扫描可使用 Ostorlab 的 Cybermodels,或通过 BYOK Simple / BYOK Advanced 使用您的 API 密钥。Simple 在所有扫描阶段使用一个提供商密钥;Advanced 支持为不同任务选择密钥和模型。
-
选择您要在扫描中使用的 AI 提供商:Cybermodels、BYOK Simple 或 BYOK Advanced。点击 Continue(继续)。
-
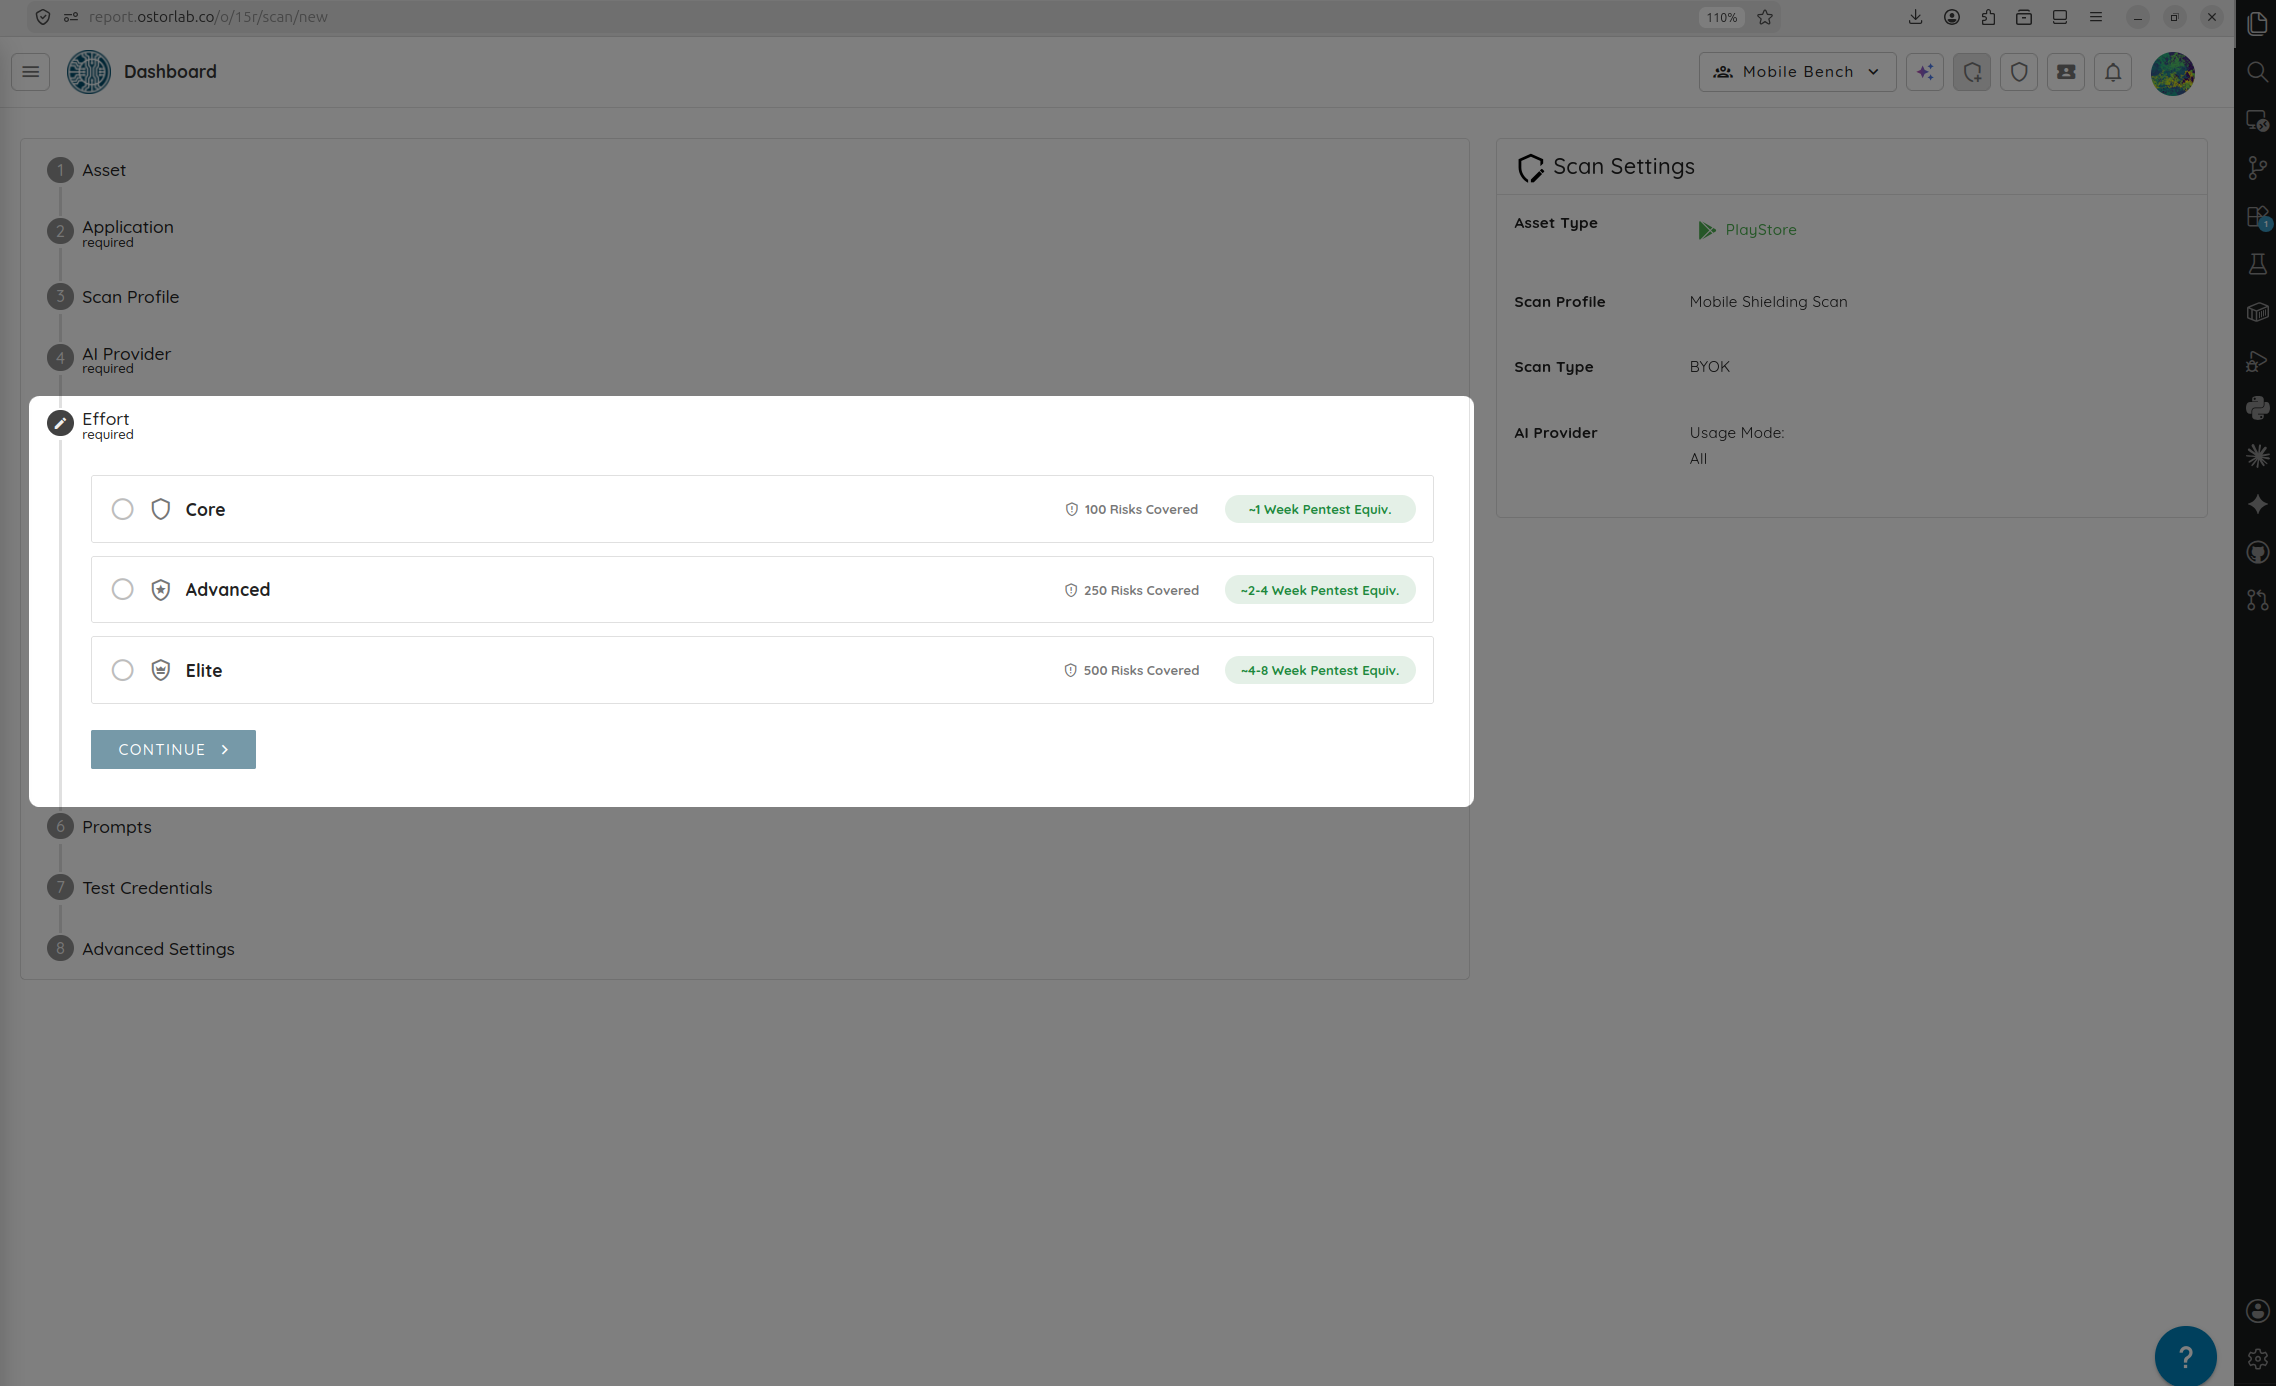
根据应用的复杂度和大小设置 Effort:
- Core (50 Token): 对标准加固指标进行快速的基线验证。
- Advanced (200 Token): 深度探索二进制文件的抵御弹性,具有中等强度的执行覆盖。
- Elite (400 Token): 彻底、高度并行的评估。
- Custom Tokens: 自行设置Token数量。
点击 Estimate this scan,即可获取针对您应用的Token估算和 Effort 建议。
-
点击 Continue(继续)。
步骤 5:可选步骤与提交
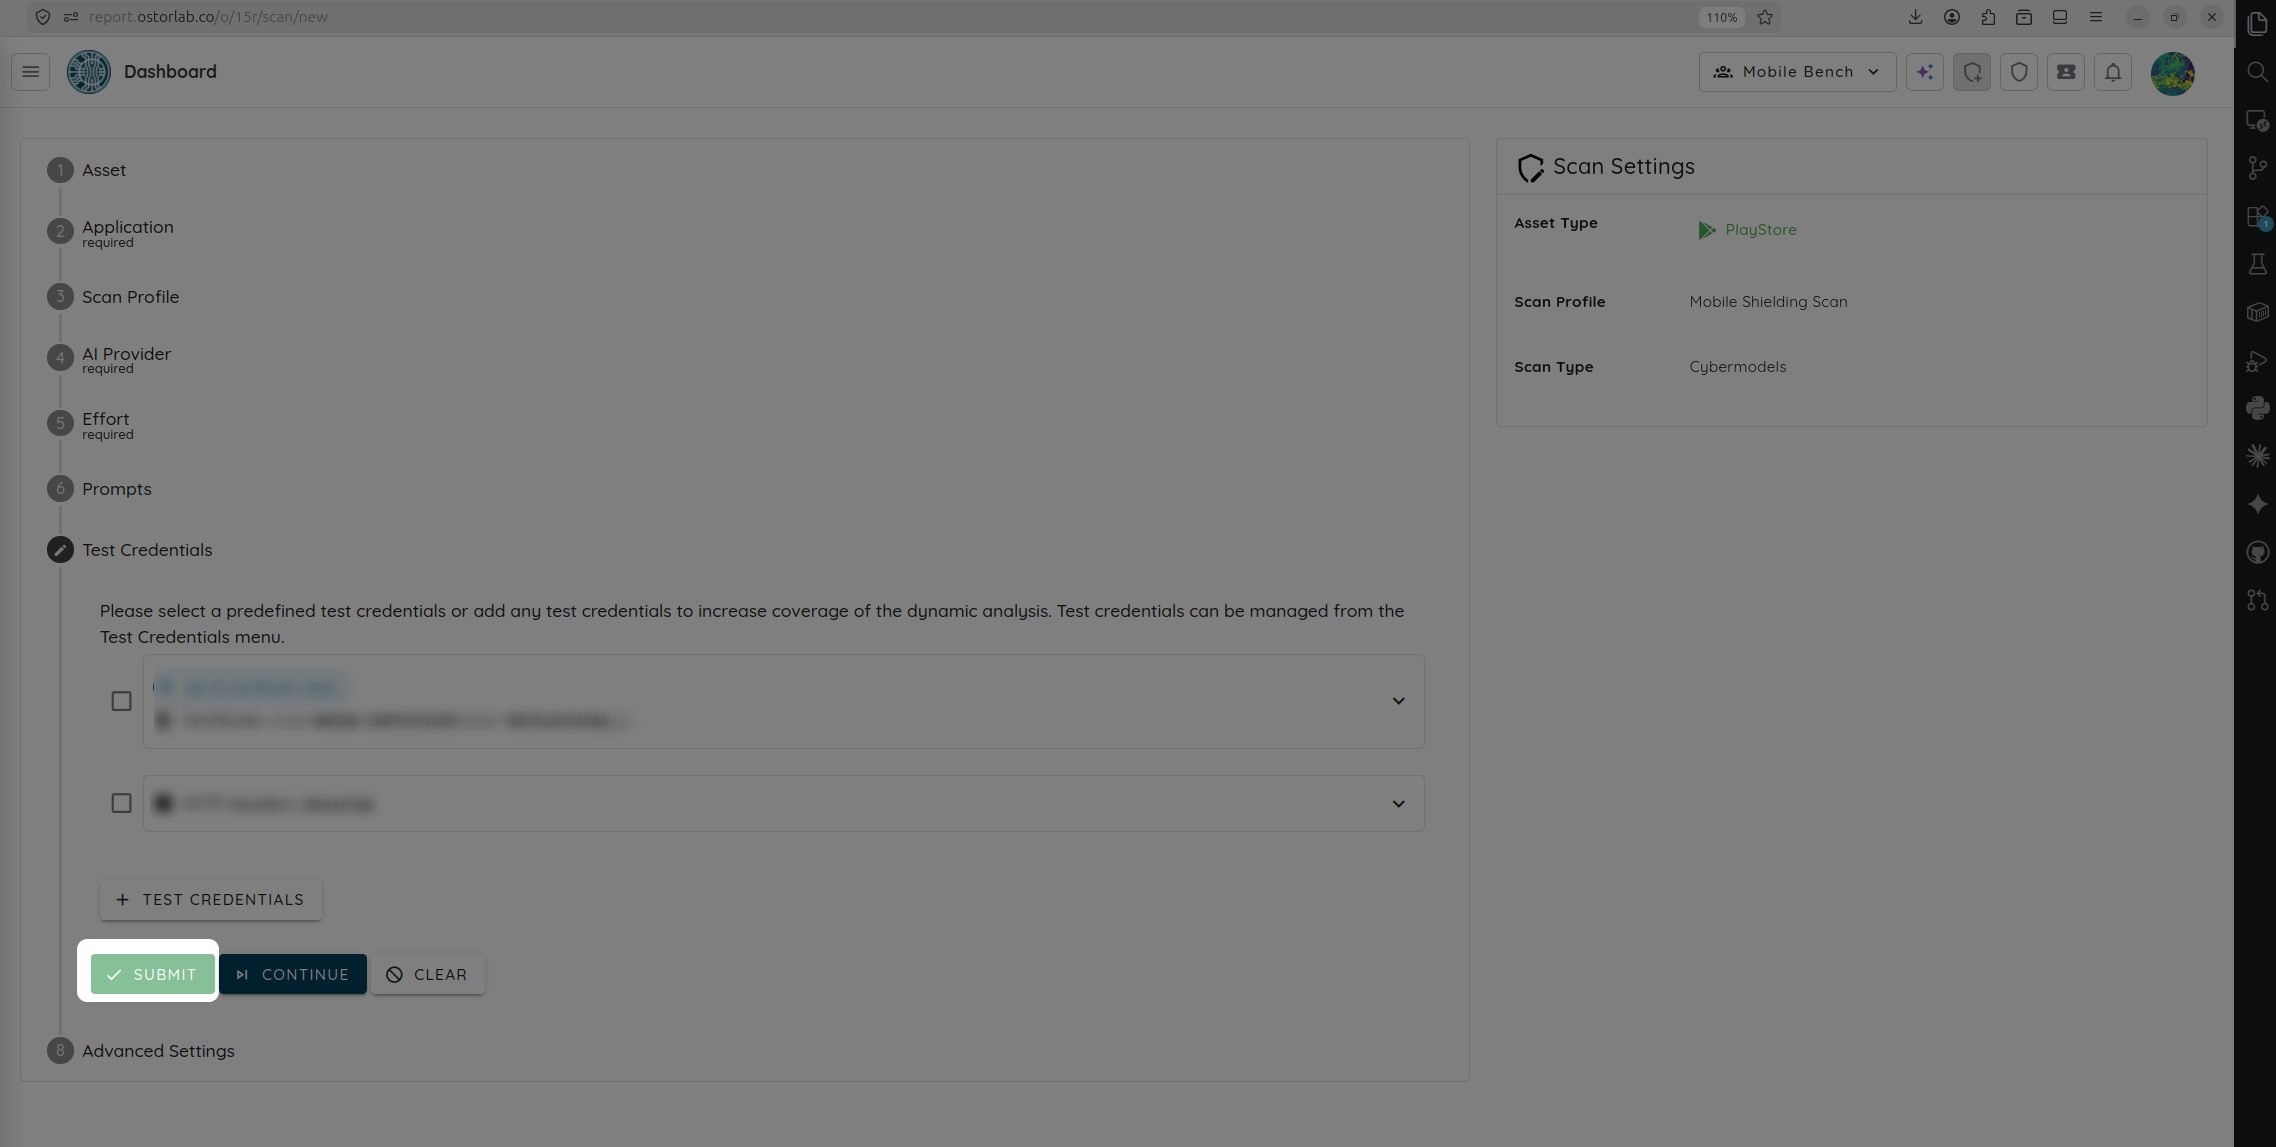
- 按需配置可选步骤:
- Prompts:引导智能体与应用交互。
- Test Credentials:让智能体登录并在认证后测试防护控制。
- Advanced Settings:配置请求速率、代理和 URL 范围。
- Tags:添加标签以组织扫描。
-
点击右侧面板中的 Start scan(开始扫描)进入队列并启动您的扫描。
📊 审查扫描结果
扫描完成后,从顶部栏的 Scans 中打开该扫描。Vulnerabilities 列表会为每项经过测试的保护机制显示一条结果:
- Secure: 该保护机制已就位并且有效,例如 Root/Jailbreak Detection Implemented 或 Android Obfuscation Detected。
- Hardening(未加固): 缺少该保护机制,例如 Missing Frida Instrumentation Detection 或 SSL/TLS Certificate Pinning Not Implemented。
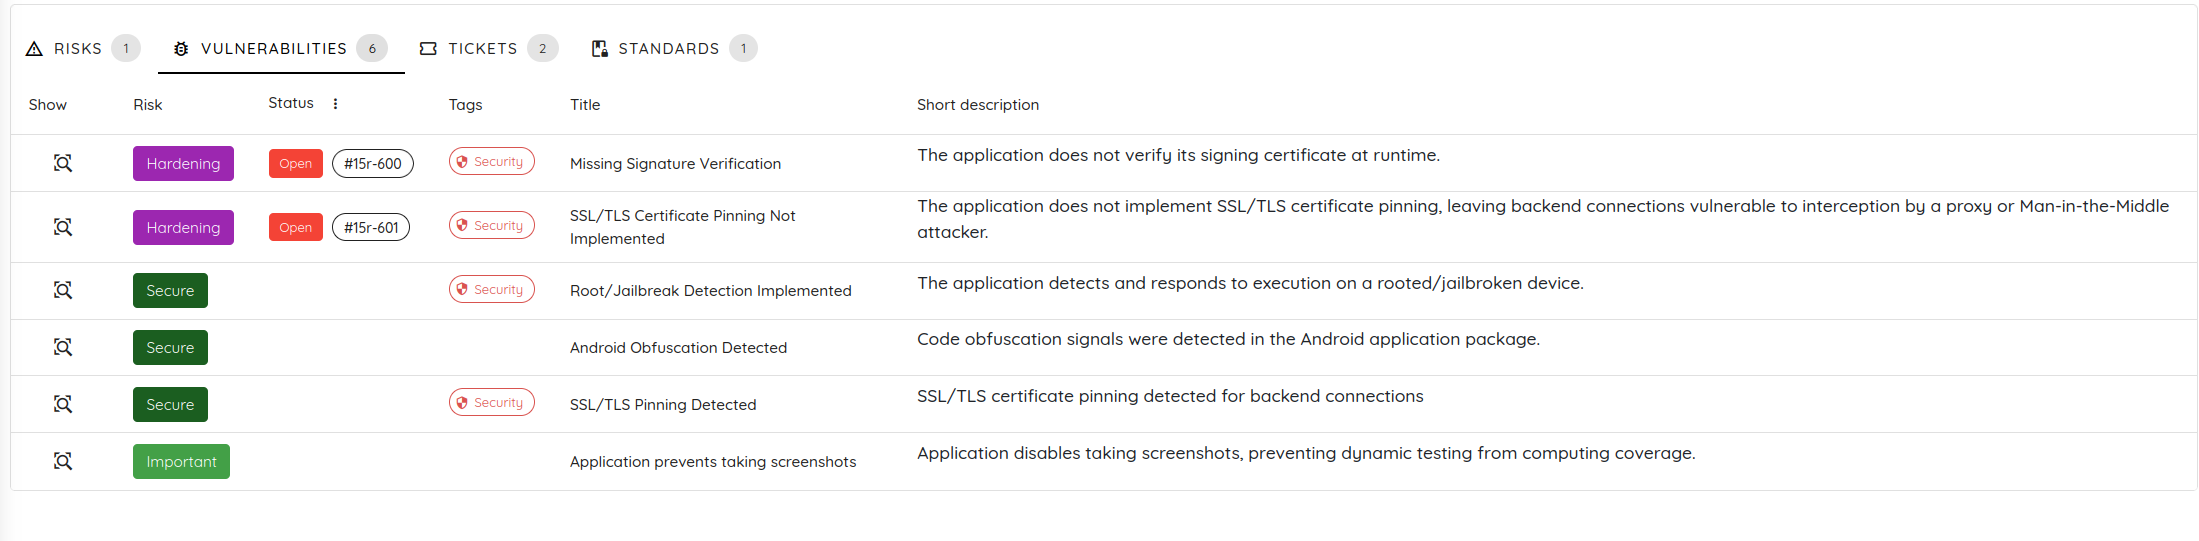
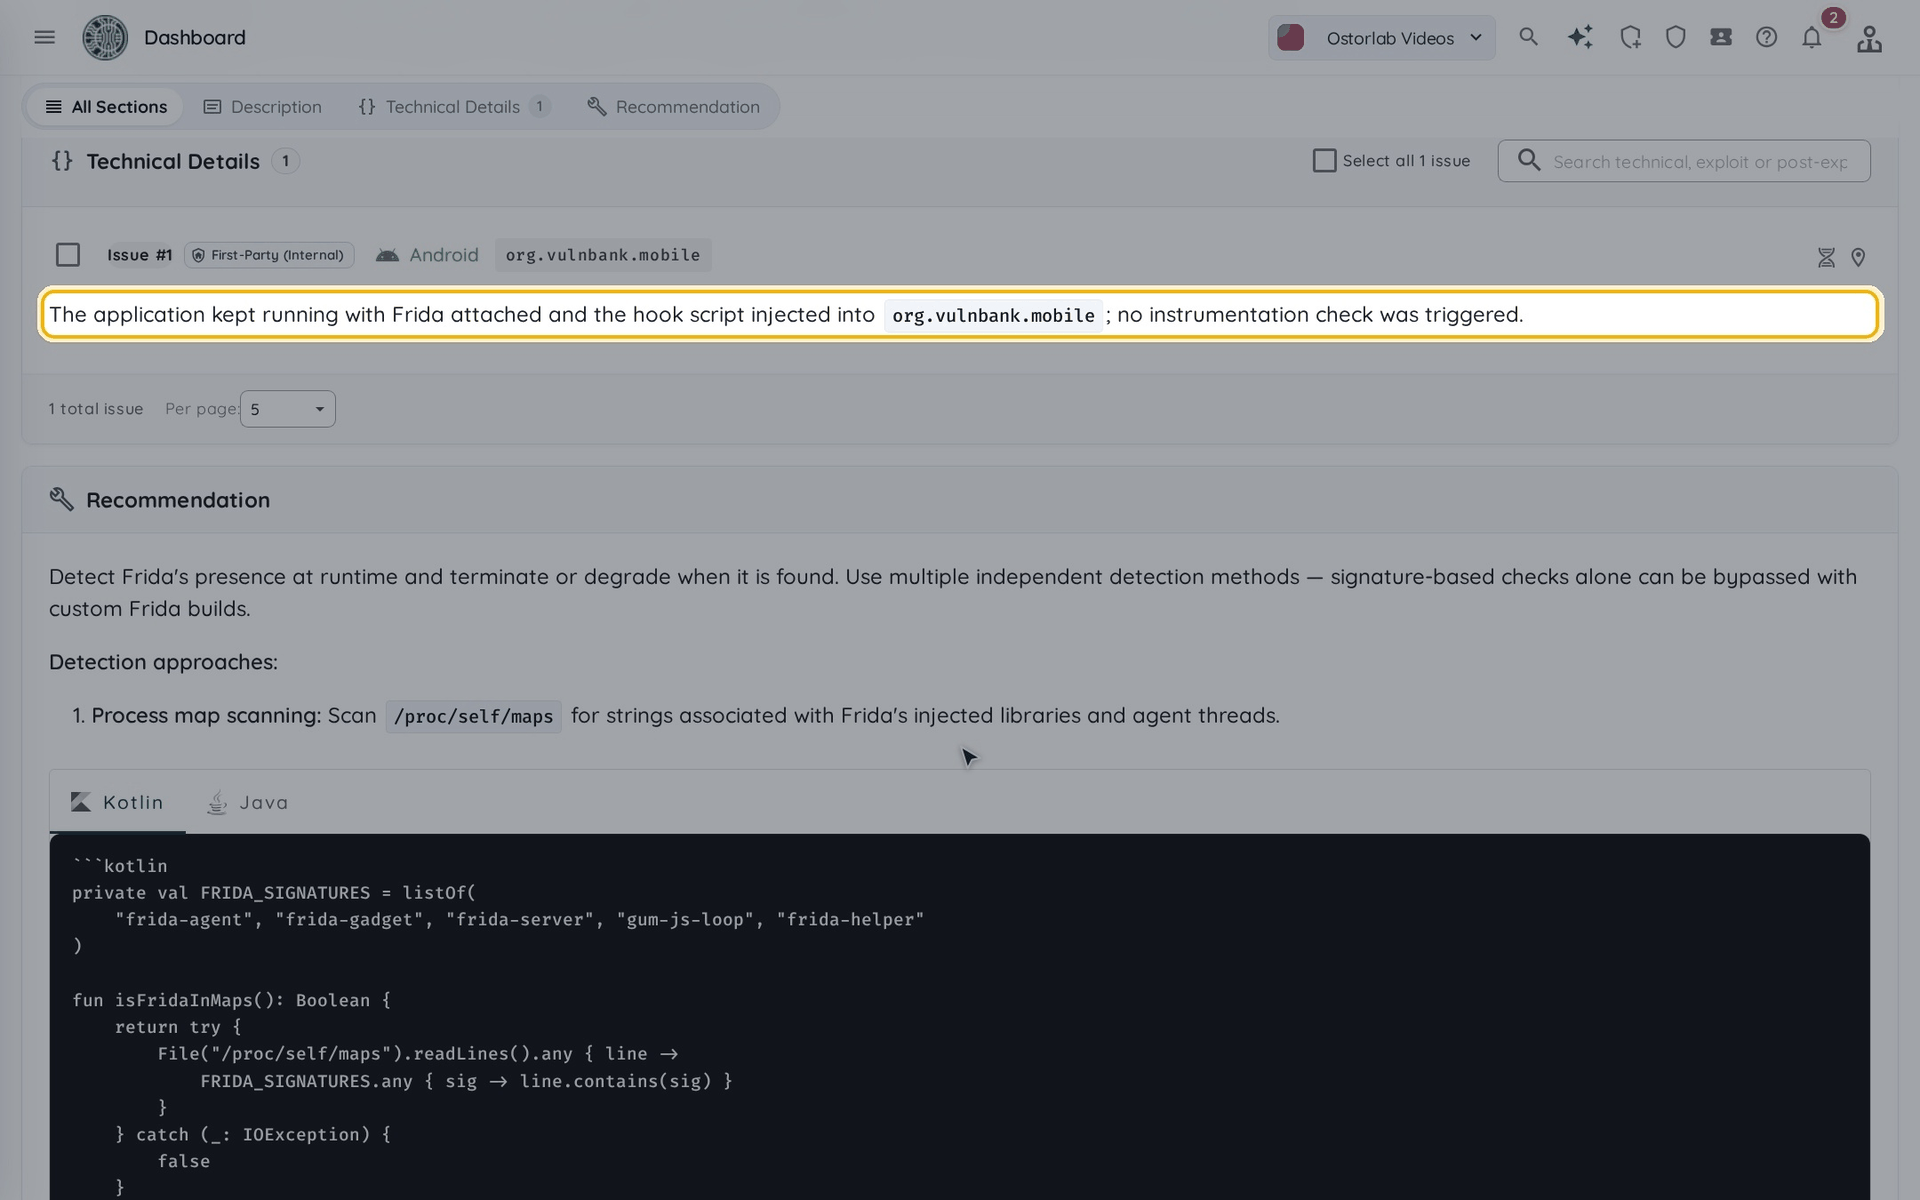
打开一条结果,即可查看其描述、所测试内容的技术细节以及修复建议。