攻击面发现
该视频从菜单打开页面,然后依次介绍已发现的资产、操作栏、搜索栏、已确认的资产和图谱。
什么是攻击面发现 / 管理?
攻击面发现能够持续监控组织的基础设施,以检测缺失和未授权的资产。 与漏洞扫描相结合,它可以确保对组织暴露面的完全覆盖。
攻击面发现有助于寻找盲点,常见的例子包括被遗忘或缺失的收购基础设施、未登记的开发和生产机器,或在内部重组和人员变动期间丢失的资产。
Ostorlab 的攻击面发现能够找到面向互联网的资产,无论是 domains 和 subdomains、IPv4 和 IPv6 地址,还是在 Google Play Store 和 iOS App Store 上的移动应用程序。
Ostorlab 的攻击面发现提供:
- 超越子域枚举的基于图的资产关联。其他资产发现技术包括注册表关联、浅层爬取、共享分析、反向查找等。
- 使用分为 4 个类别的层次化所有权模型进行资产管理:
Internal、Acquisition、3rd Party Service和Rejected。 - 使用智能资产变更检测(如网站缓存失效标头、移动应用程序发布)或使用简单的 CRON 时间调度规则进行持续的资产扫描。
- 攻击面图,用于识别资产之间的连接。
- 搜索和过滤功能,可聚焦攻击面或组织层次结构的选定部分。
发现您的攻击面
发现攻击面始于植入已知资产列表。这包括 IP 地址、域名或移动应用程序。可以添加单个资产,也可以使用 CSV 文件进行批量上传。
从菜单中打开该页面:Attack Surface,然后选择 Discovery。该页面有三个视图,可在页面顶部选择:
- Confirmed Assets:您拥有的资产。
- Discovered Assets:Ostorlab 从您拥有的资产出发扩展发现的资产,每项资产都附有置信度分数和潜在所有者。
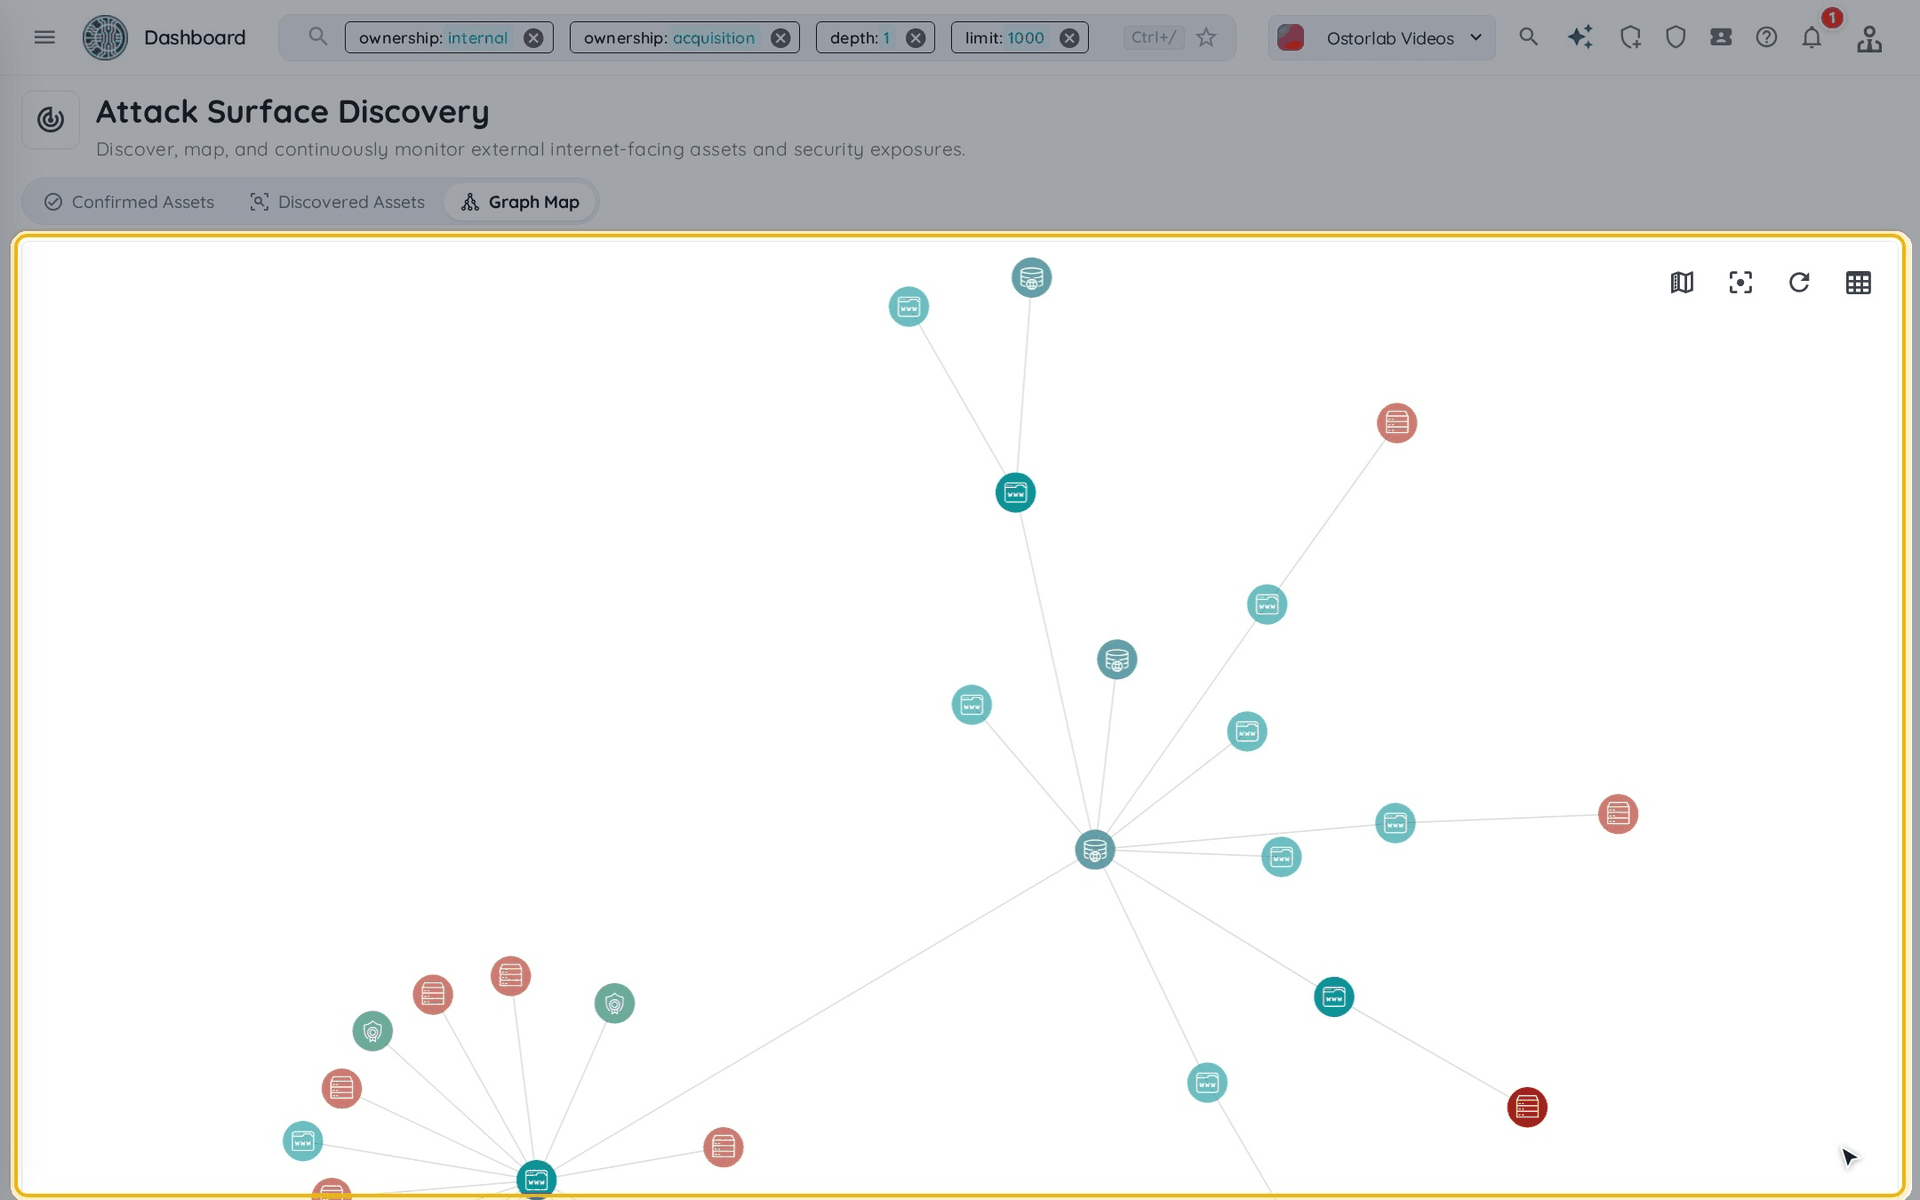
- Graph Map:显示所有资产及其连接方式的图。
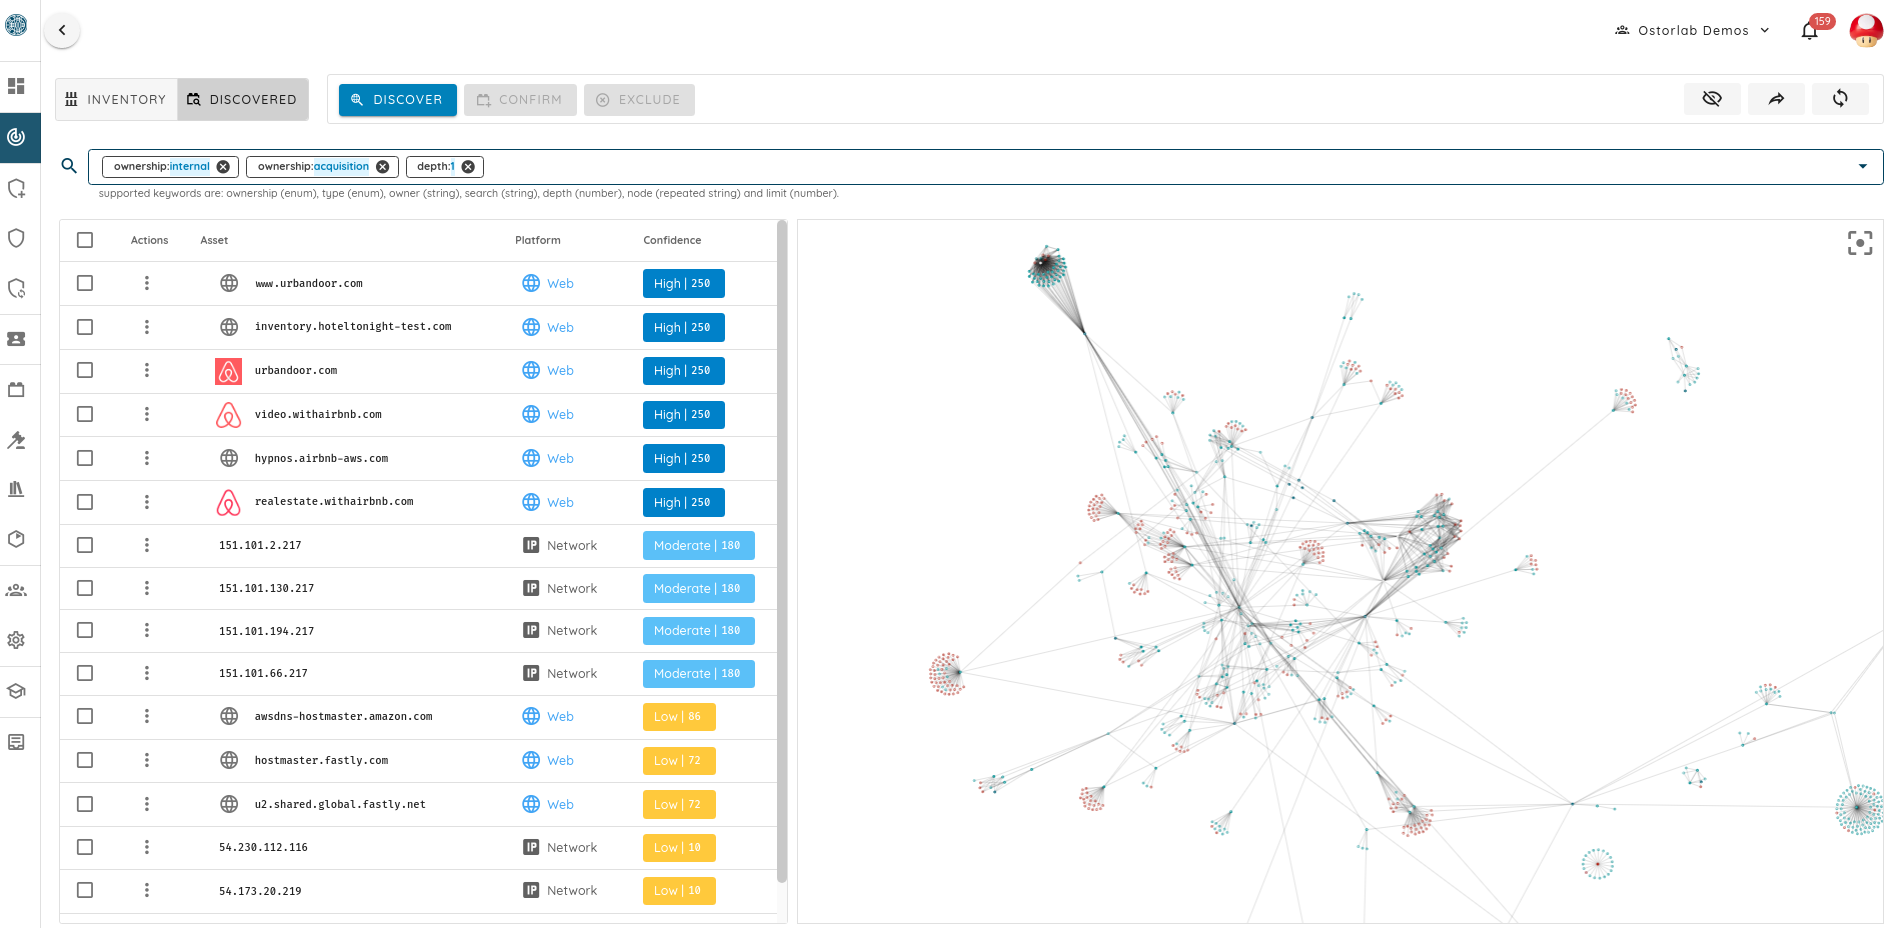
已发现资产
每个表格视图都有一个操作栏。下表列出的是 Discovered Assets 的操作栏。在此视图中,请先选择要操作的资产:Confirm、Edit Owner 和 Exclude 仅对当前选中的资产生效。
| 操作 | 作用 | 快捷键 |
|---|---|---|
| Trigger Discovery | 从您拥有的资产出发查找新资产 | t |
| Confirm | 将所选资产添加到已确认的资产中 | c |
| Edit Owner | 更改所选资产的所有者 | o |
| Exclude | 将所选资产标记为不属于您 | x |
| Export | 导出视图中的资产 | Shift+e |
| Automate | 为视图中的资产设置自动化 | m |
| Refresh | 重新加载视图 | r |
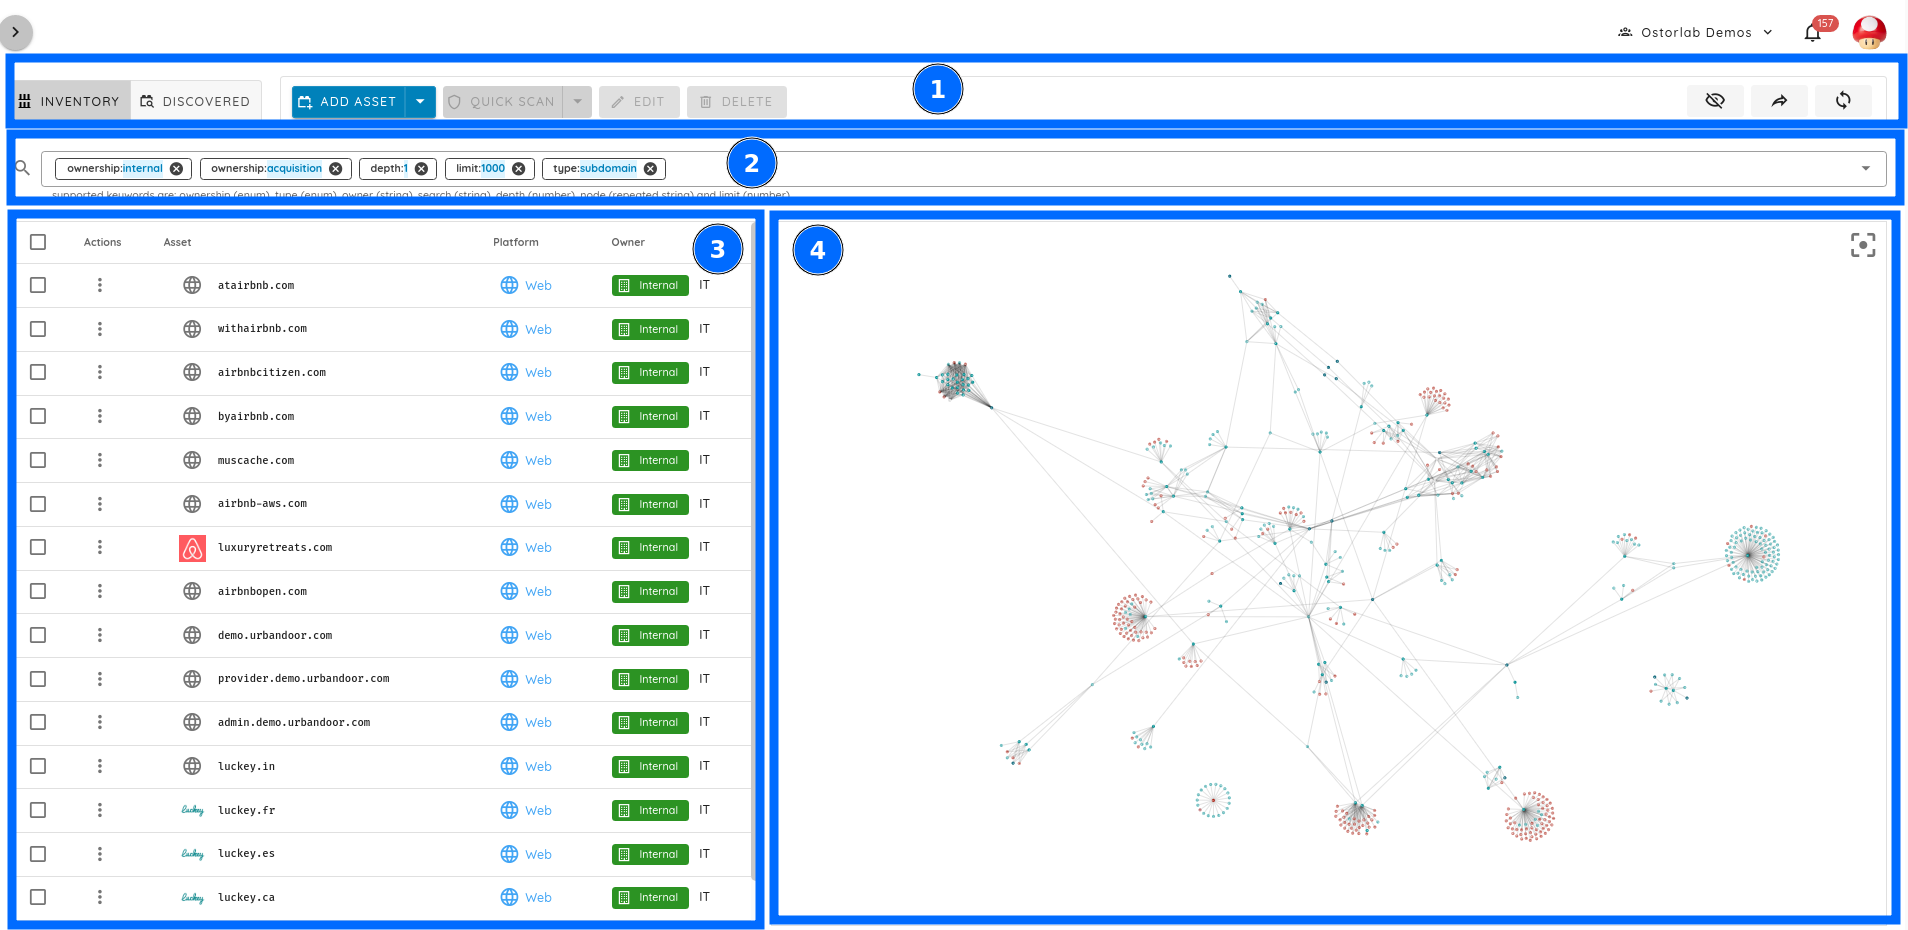
搜索和过滤
页面顶部的搜索栏会过滤所有视图,包括表格和图。默认已选中 Internal 和 Acquisition 所有者。
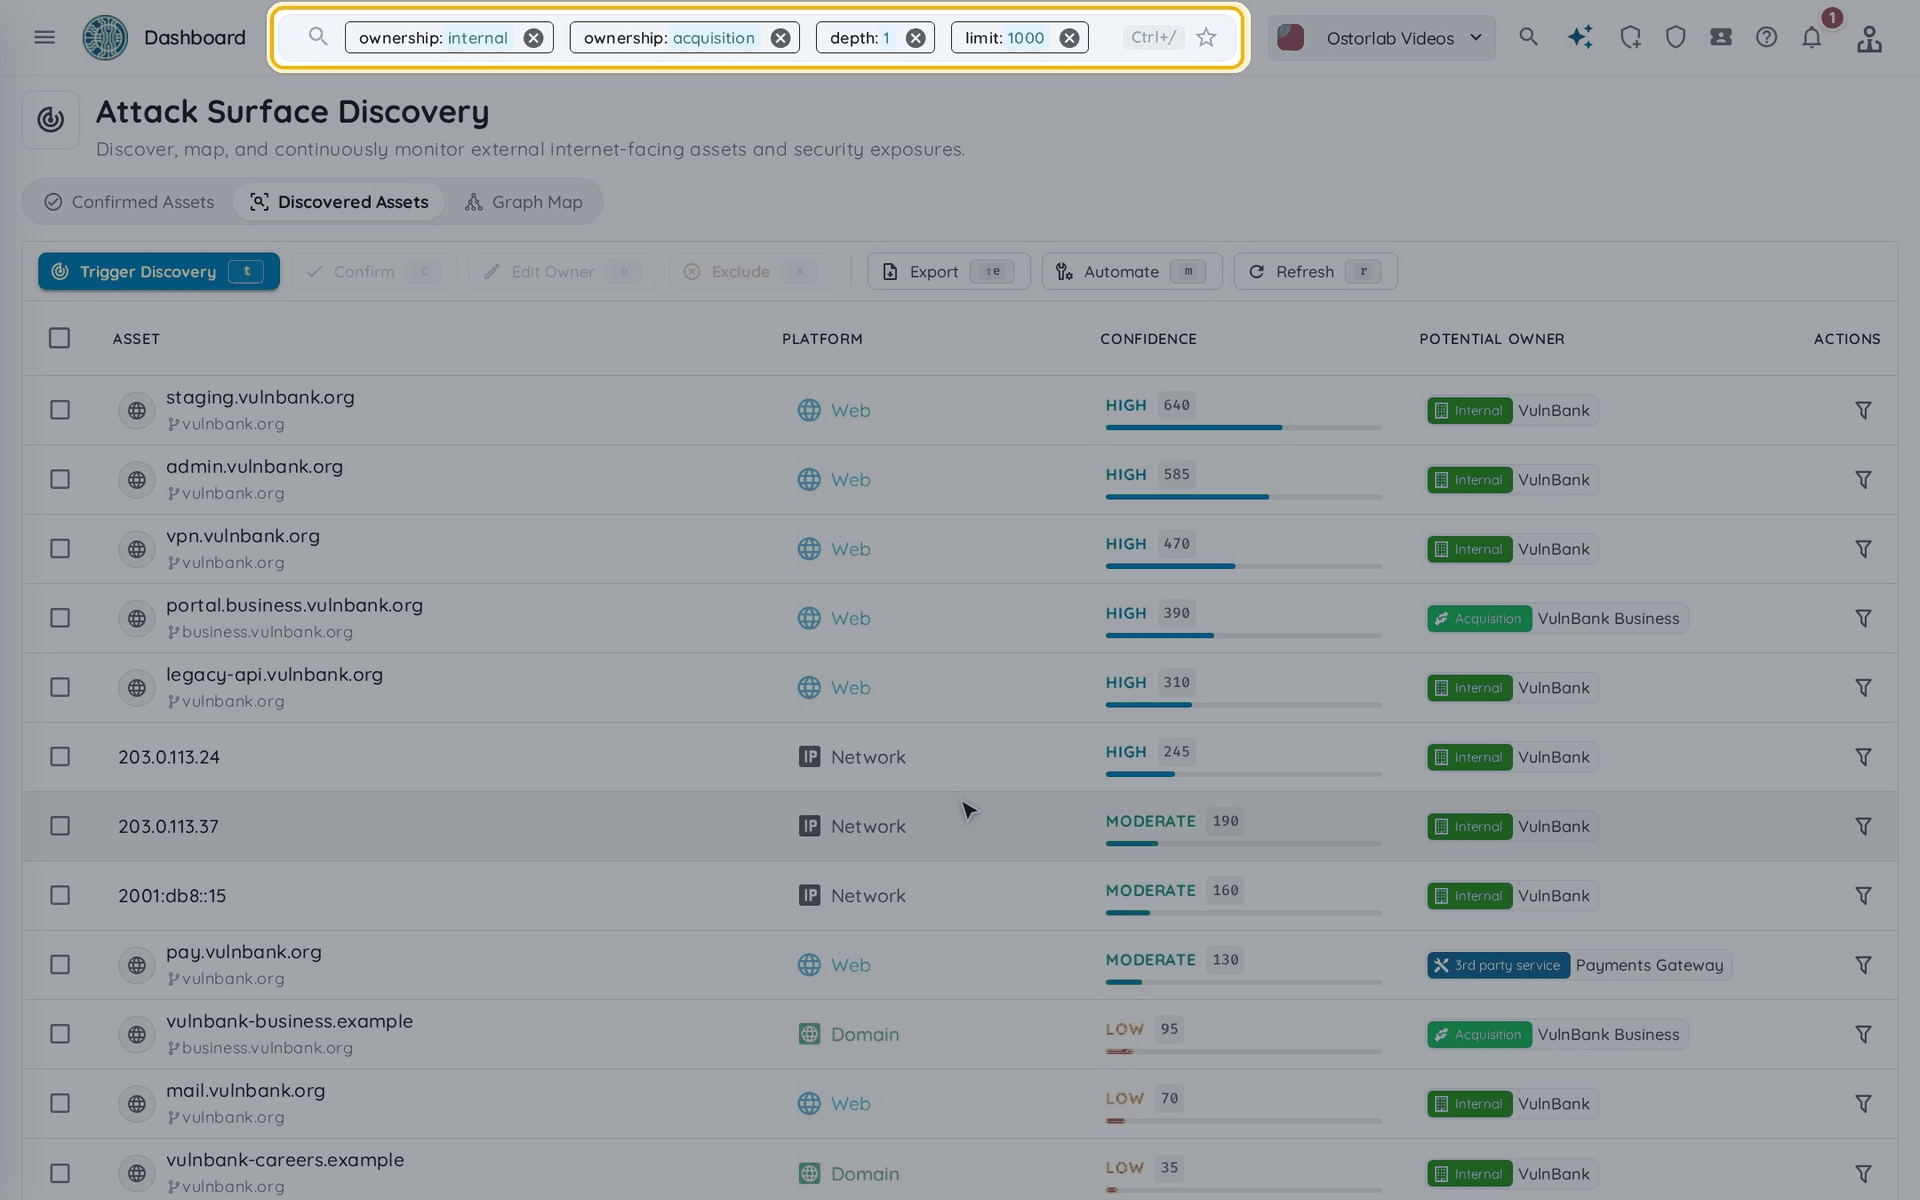
已确认资产
Confirmed Assets 列出您拥有的资产及其平台和所有者。使用其操作栏添加、编辑和删除资产,并对所选资产启动扫描或监控(Scan & Monitor)。
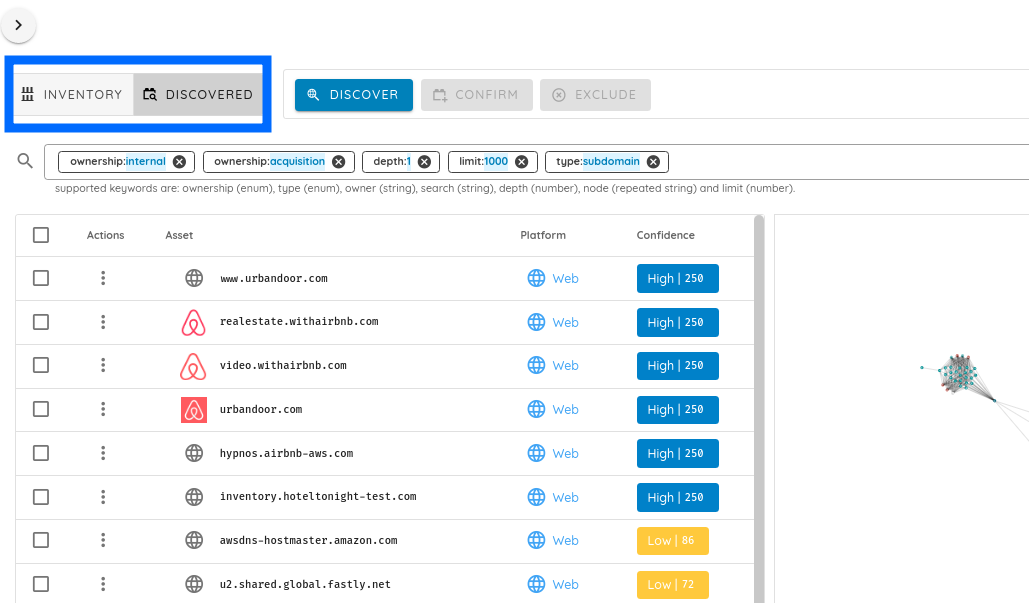
图谱
Graph Map 显示发现的域名、子域名、IP 地址和证书,以及它们之间的连接方式。点击 Zoom to Fit(或按 f)即可查看完整的图。
后续步骤
要完善您的攻击面,请添加您的第一批资产或从 CSV 文件导入列表,然后点击 Trigger Discovery。