Descubrimiento de la superficie de ataque
El vídeo abre la página desde el menú y luego recorre los activos descubiertos, la barra de acciones, la barra de búsqueda, los activos confirmados y el mapa del grafo.
¿Qué es el descubrimiento / gestión de la superficie de ataque?
El descubrimiento de la superficie de ataque permite la monitorización continua de la infraestructura de una organización para detectar activos faltantes y no autorizados. Junto con el escaneo de vulnerabilidades, garantiza una cobertura completa de la exposición de una organización.
El descubrimiento de la superficie de ataque ayuda a encontrar puntos ciegos. Ejemplos comunes son la infraestructura de adquisición olvidada o faltante, máquinas de desarrollo y producción no registradas, o activos perdidos durante reestructuraciones internas y cambios de personal.
El descubrimiento de la superficie de ataque de Ostorlab encuentra activos expuestos a Internet, ya sean domains y subdomains, direcciones IPv4 e IPv6, y aplicaciones móviles tanto en Google Play Store como en iOS App Store.
El descubrimiento de la superficie de ataque de Ostorlab proporciona:
- Correlación de activos mediante grafos que va más allá de la enumeración de subdominios. Otras técnicas de descubrimiento de activos incluyen la correlación de registros, el rastreo superficial, análisis compartidos, búsquedas inversas, etc.
- Gestión de activos utilizando un modelo de propiedad jerárquico agrupado en 4 categorías:
Internal,Acquisition,3rd Party ServiceyRejected. - Escaneo continuo de activos utilizando detección inteligente de cambios en los activos, como un encabezado de invalidación de caché de un sitio web, un lanzamiento de aplicación móvil, o utilizando reglas simples de programación de tiempo CRON.
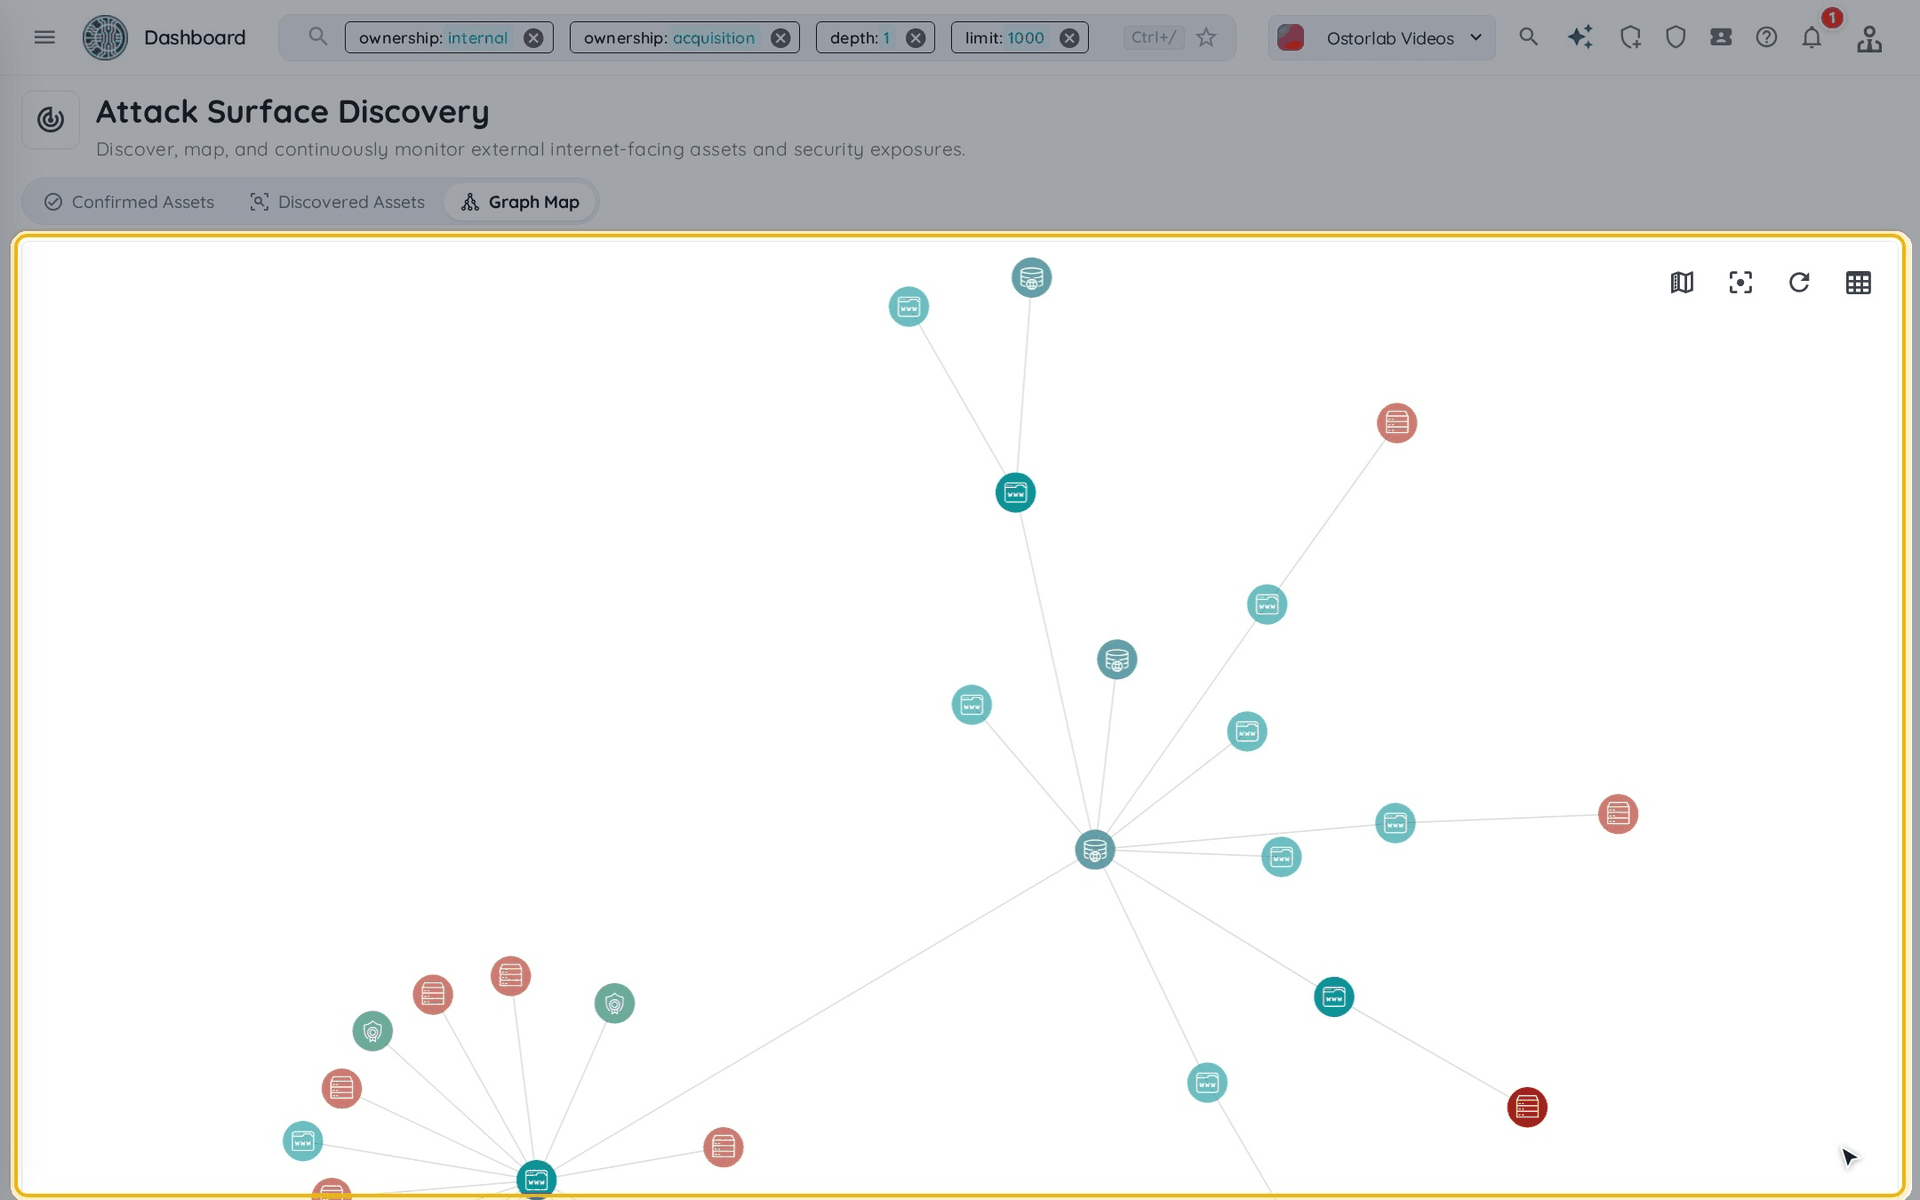
- Un grafo de su superficie de ataque para identificar las conexiones entre activos.
- Búsqueda y filtros para acercarse a partes seleccionadas de la superficie de ataque o de la jerarquía de la organización.
Encontrar su superficie de ataque
El descubrimiento de una superficie de ataque comienza introduciendo una lista de activos conocidos. Esto incluye direcciones IP, nombres de dominio o aplicaciones móviles. Se pueden añadir activos individuales o también es posible realizar una carga masiva mediante un archivo CSV.
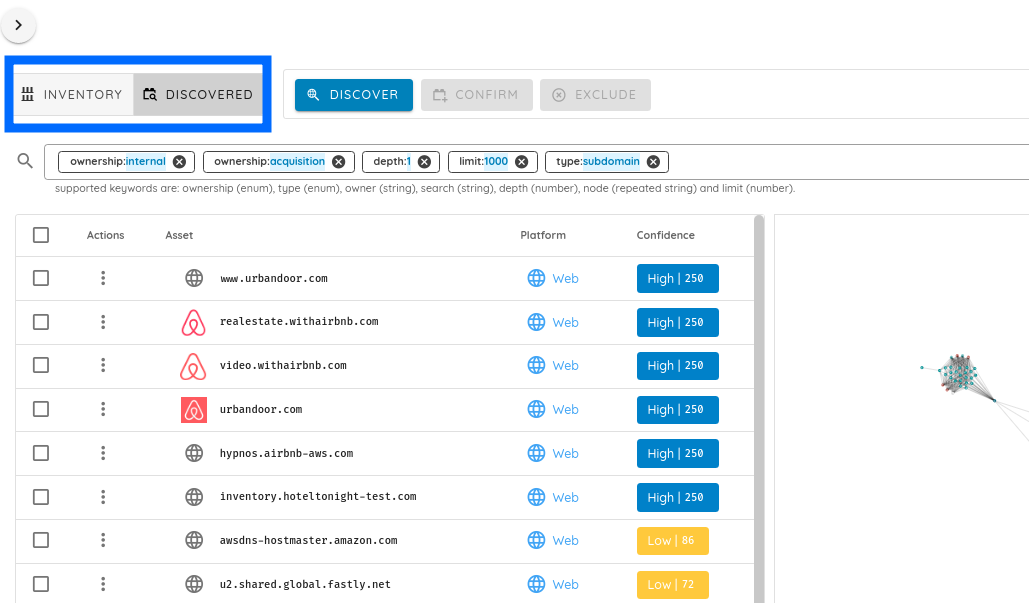
Abra la página desde el menú: Attack Surface y luego Discovery. La página tiene tres vistas, que se seleccionan en la parte superior de la página:
- Confirmed Assets: los activos que le pertenecen.
- Discovered Assets: los activos que Ostorlab descubrió a partir de los que le pertenecen, cada uno con una puntuación de confianza y un propietario potencial.
- Graph Map: un grafo de todos los activos y de cómo se conectan.
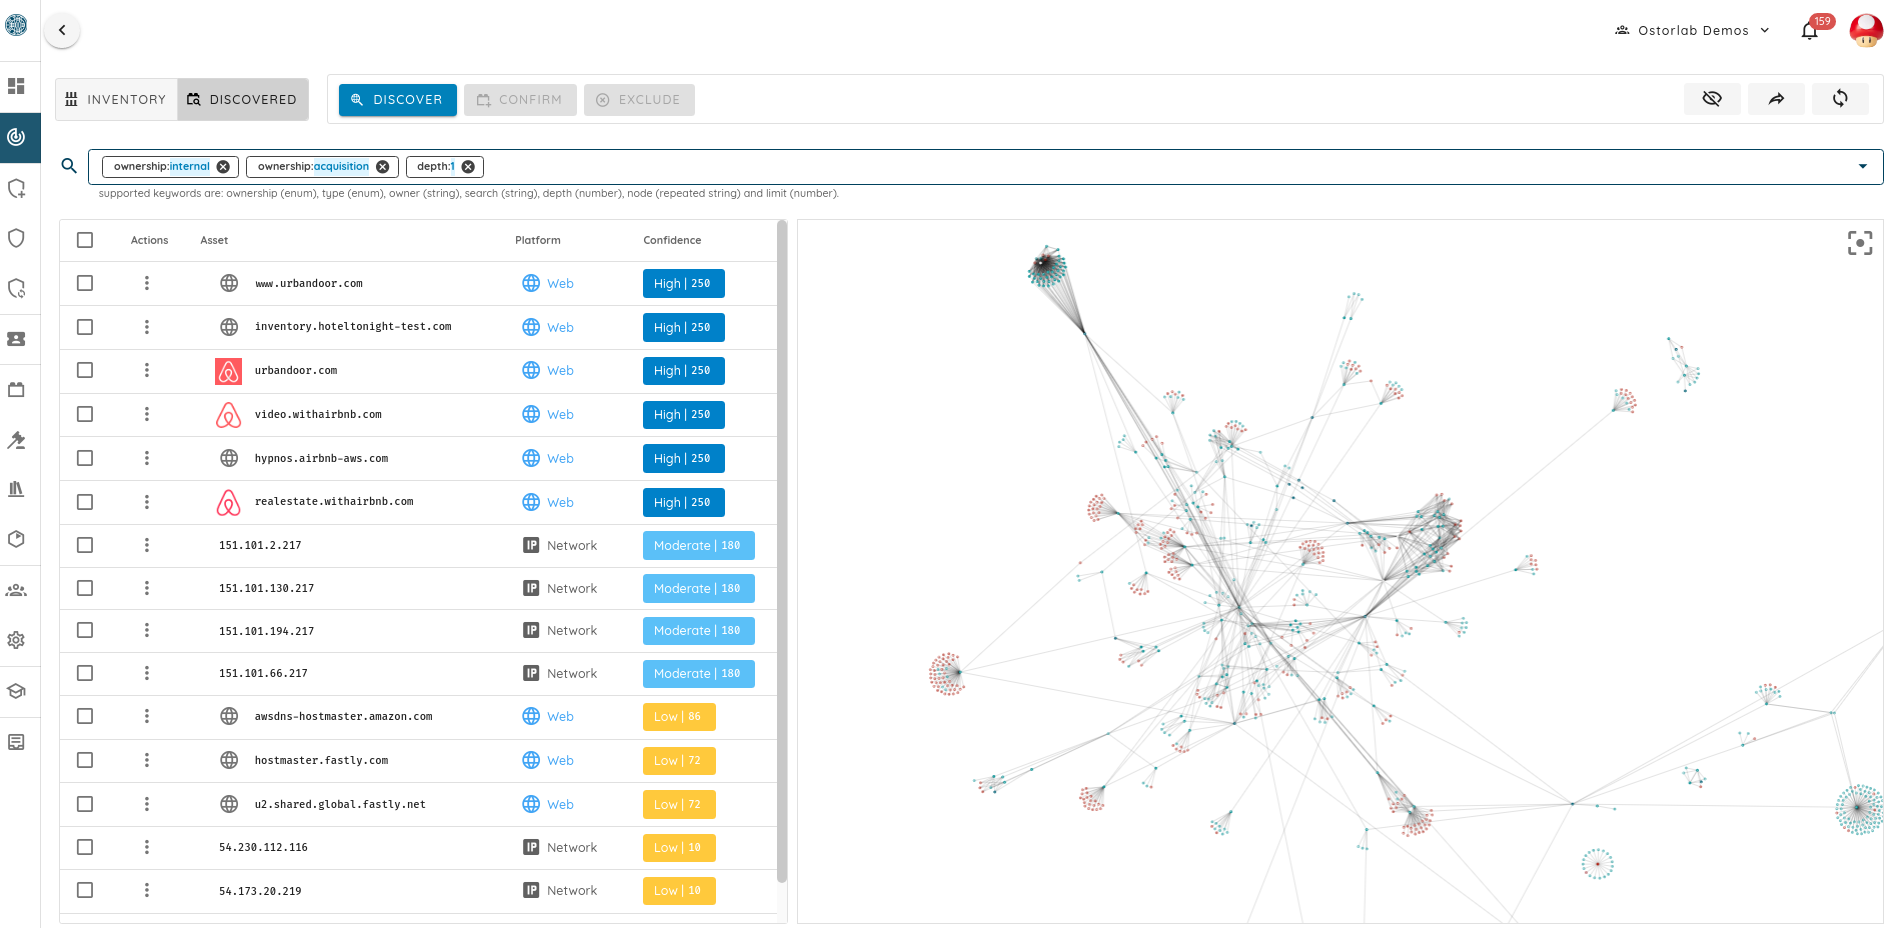
Activos descubiertos
Cada vista de tabla tiene una barra de acciones. La tabla siguiente muestra la barra de acciones de Discovered Assets. En esa vista, seleccione primero los activos sobre los que quiere actuar: Confirm, Edit Owner y Exclude se aplican únicamente a la selección actual.
| Acción | Qué hace | Atajo |
|---|---|---|
| Trigger Discovery | Busca nuevos activos a partir de los que le pertenecen | t |
| Confirm | Añade los activos seleccionados a sus activos confirmados | c |
| Edit Owner | Cambia el propietario de los activos seleccionados | o |
| Exclude | Marca los activos seleccionados como no suyos | x |
| Export | Exporta los activos de la vista | Shift+e |
| Automate | Configura la automatización de los activos de la vista | m |
| Refresh | Recarga la vista | r |
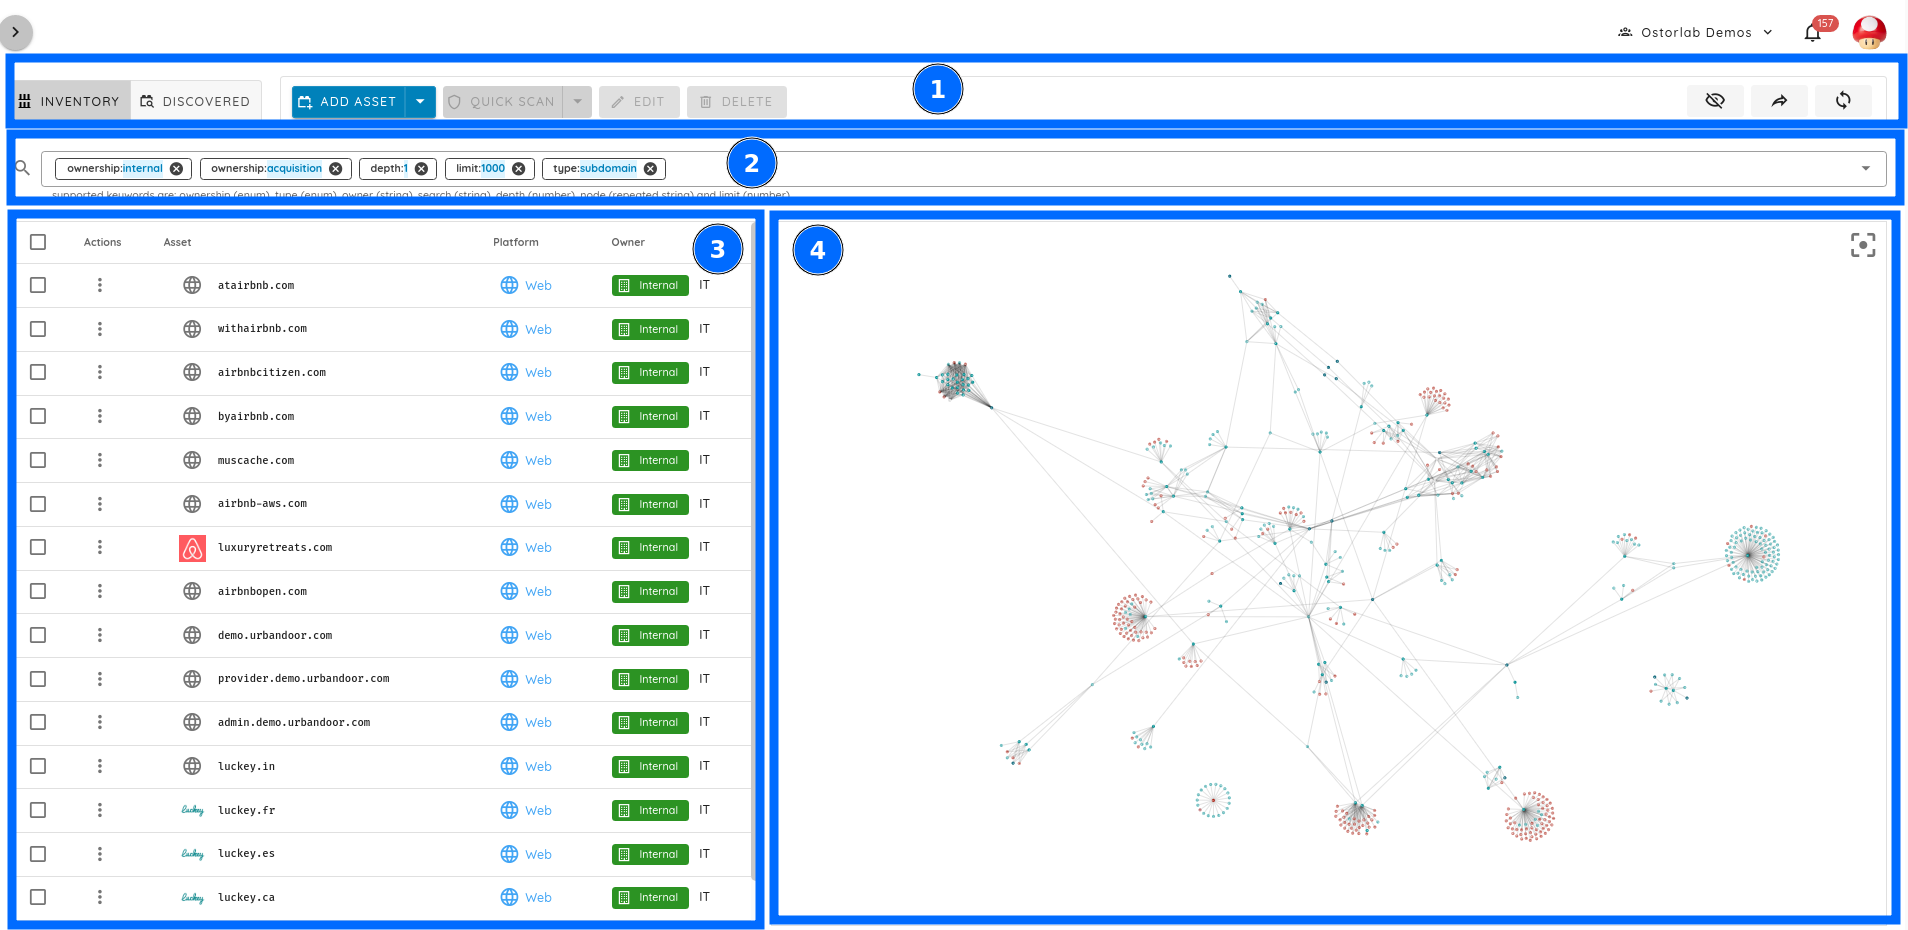
Búsqueda y filtrado
La barra de búsqueda de la parte superior de la página filtra todas las vistas: las tablas y el grafo. Al abrirla, los propietarios Internal y Acquisition están seleccionados.
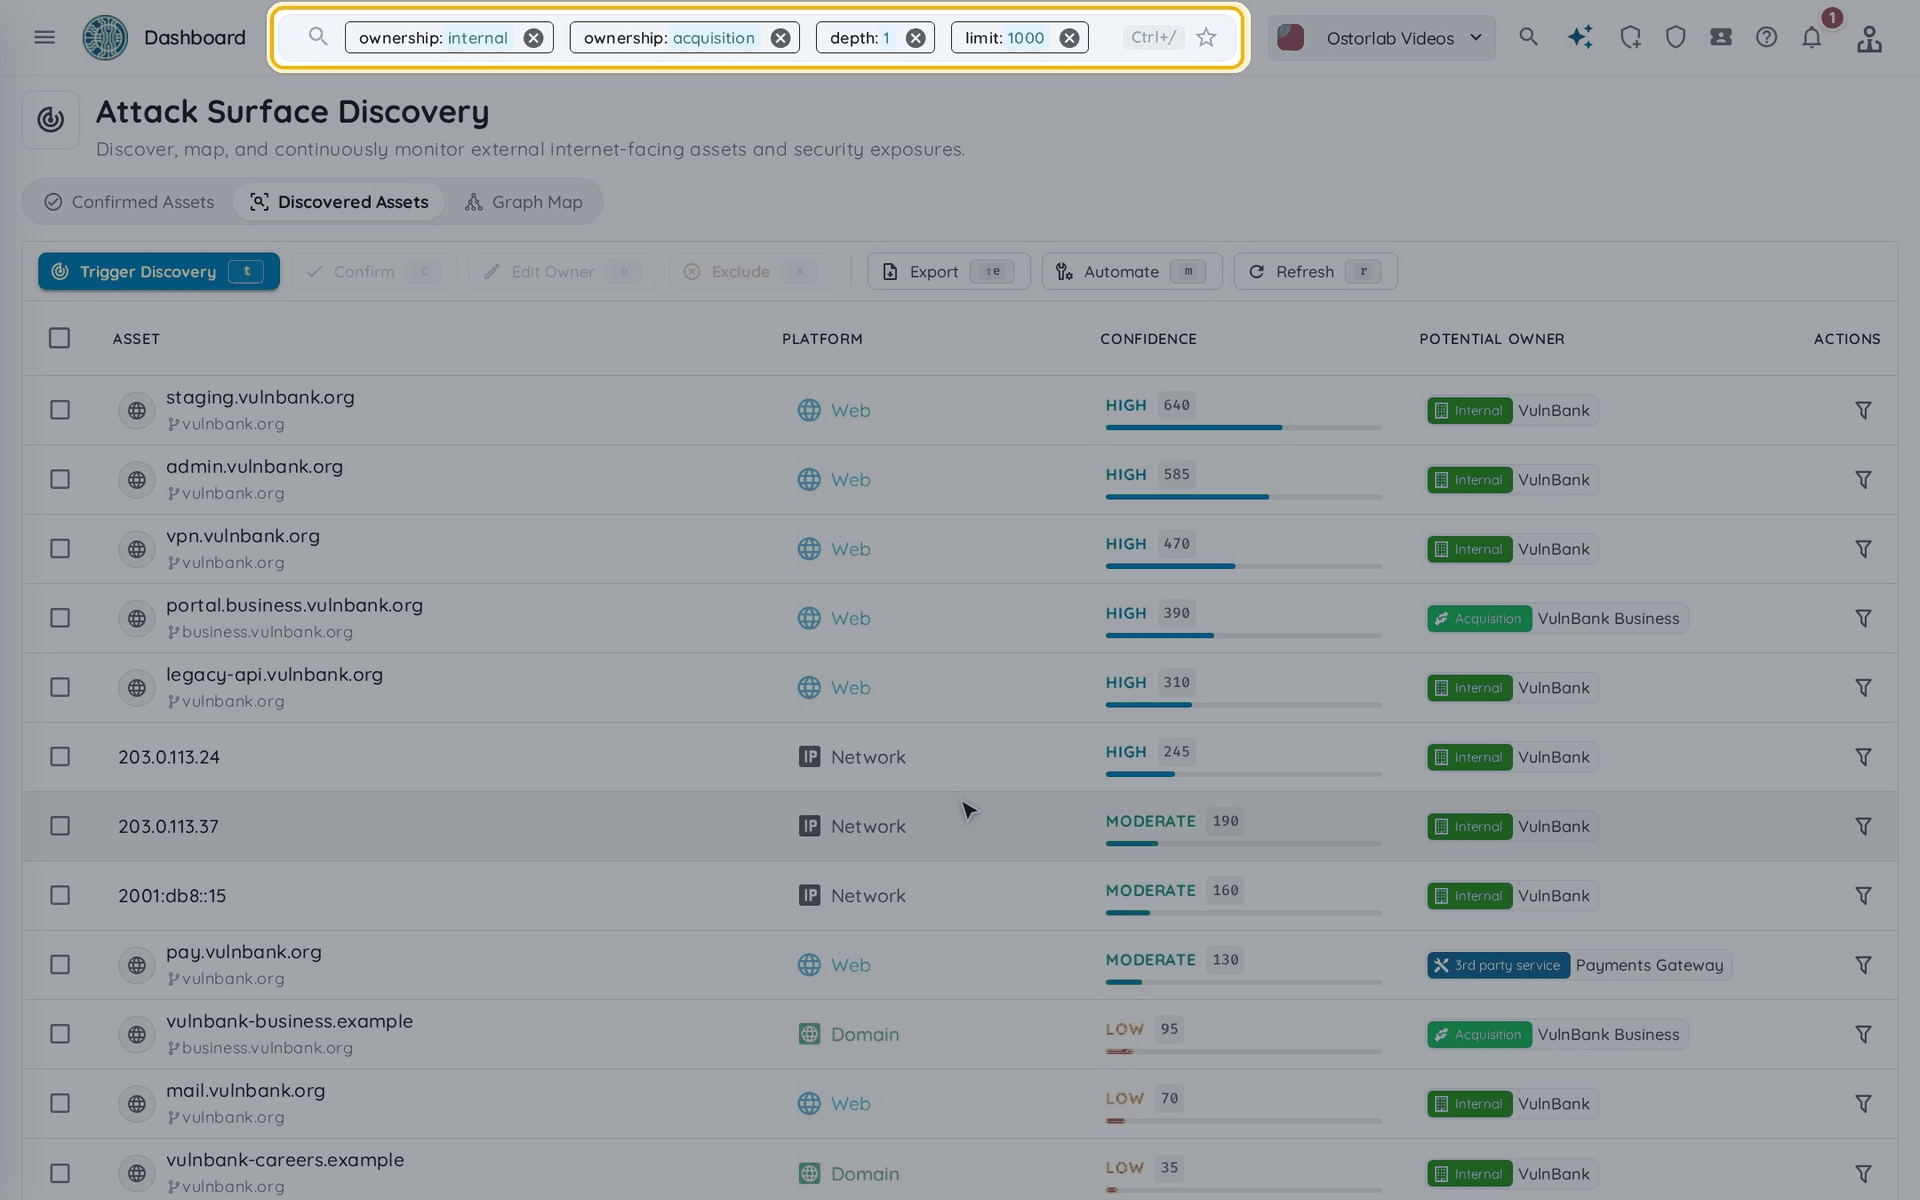
Activos confirmados
Confirmed Assets muestra los activos que le pertenecen, con su plataforma y su propietario. Use su barra de acciones para añadir, editar y eliminar activos, y para iniciar escaneos o la monitorización de los activos que seleccione (Scan & Monitor).
Mapa del grafo
Graph Map muestra los dominios, subdominios, direcciones IP y certificados encontrados, y cómo se conectan. Haga clic en Zoom to Fit (o pulse f) para ver el mapa completo.
Próximos pasos
Para completar su superficie de ataque, añada sus primeros activos o importe una lista desde un archivo CSV y, a continuación, haga clic en Trigger Discovery.