Mobile Deep Agentic Scan
Mobile Deep Agentic Scan 是面向移动应用程序的 AI 驱动渗透测试。它能够:
- 在测试开始前对应用程序(包括其原生代码)进行逆向工程;
- 发现复杂的逻辑缺陷,并将漏洞串联为攻击路径;
- 通过 Proof-of-Concept (PoC) 漏洞利用验证发现结果,确认其实际影响;
- 根据弱点之间的内在关联对风险进行优先级排序;
- 执行 Mobile Shielding Scan 的全部检查:混淆、防篡改、反调试以及 root 和越狱检测。
要创建 Mobile Deep Agentic Scan:
-
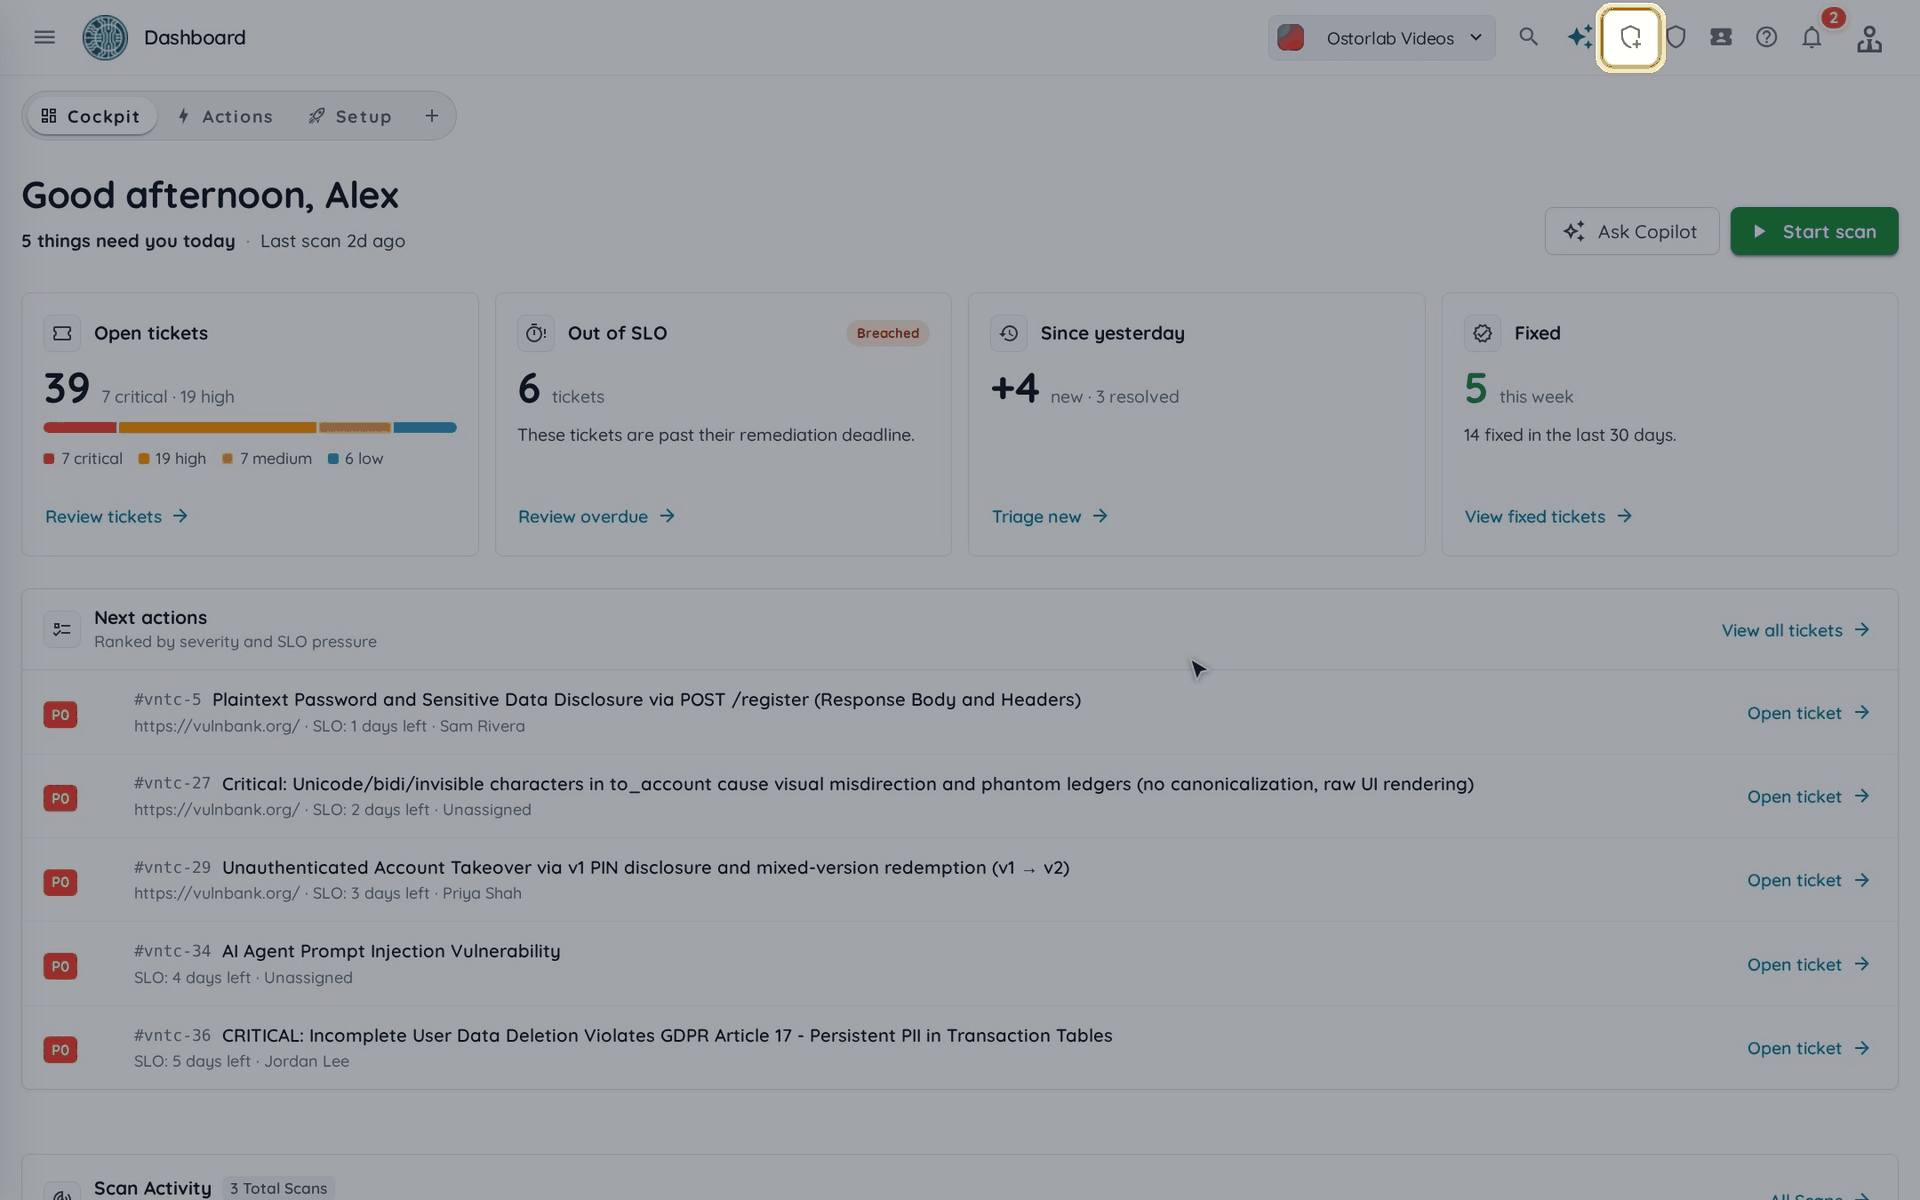
点击顶部栏中的 "New Scan"。
-
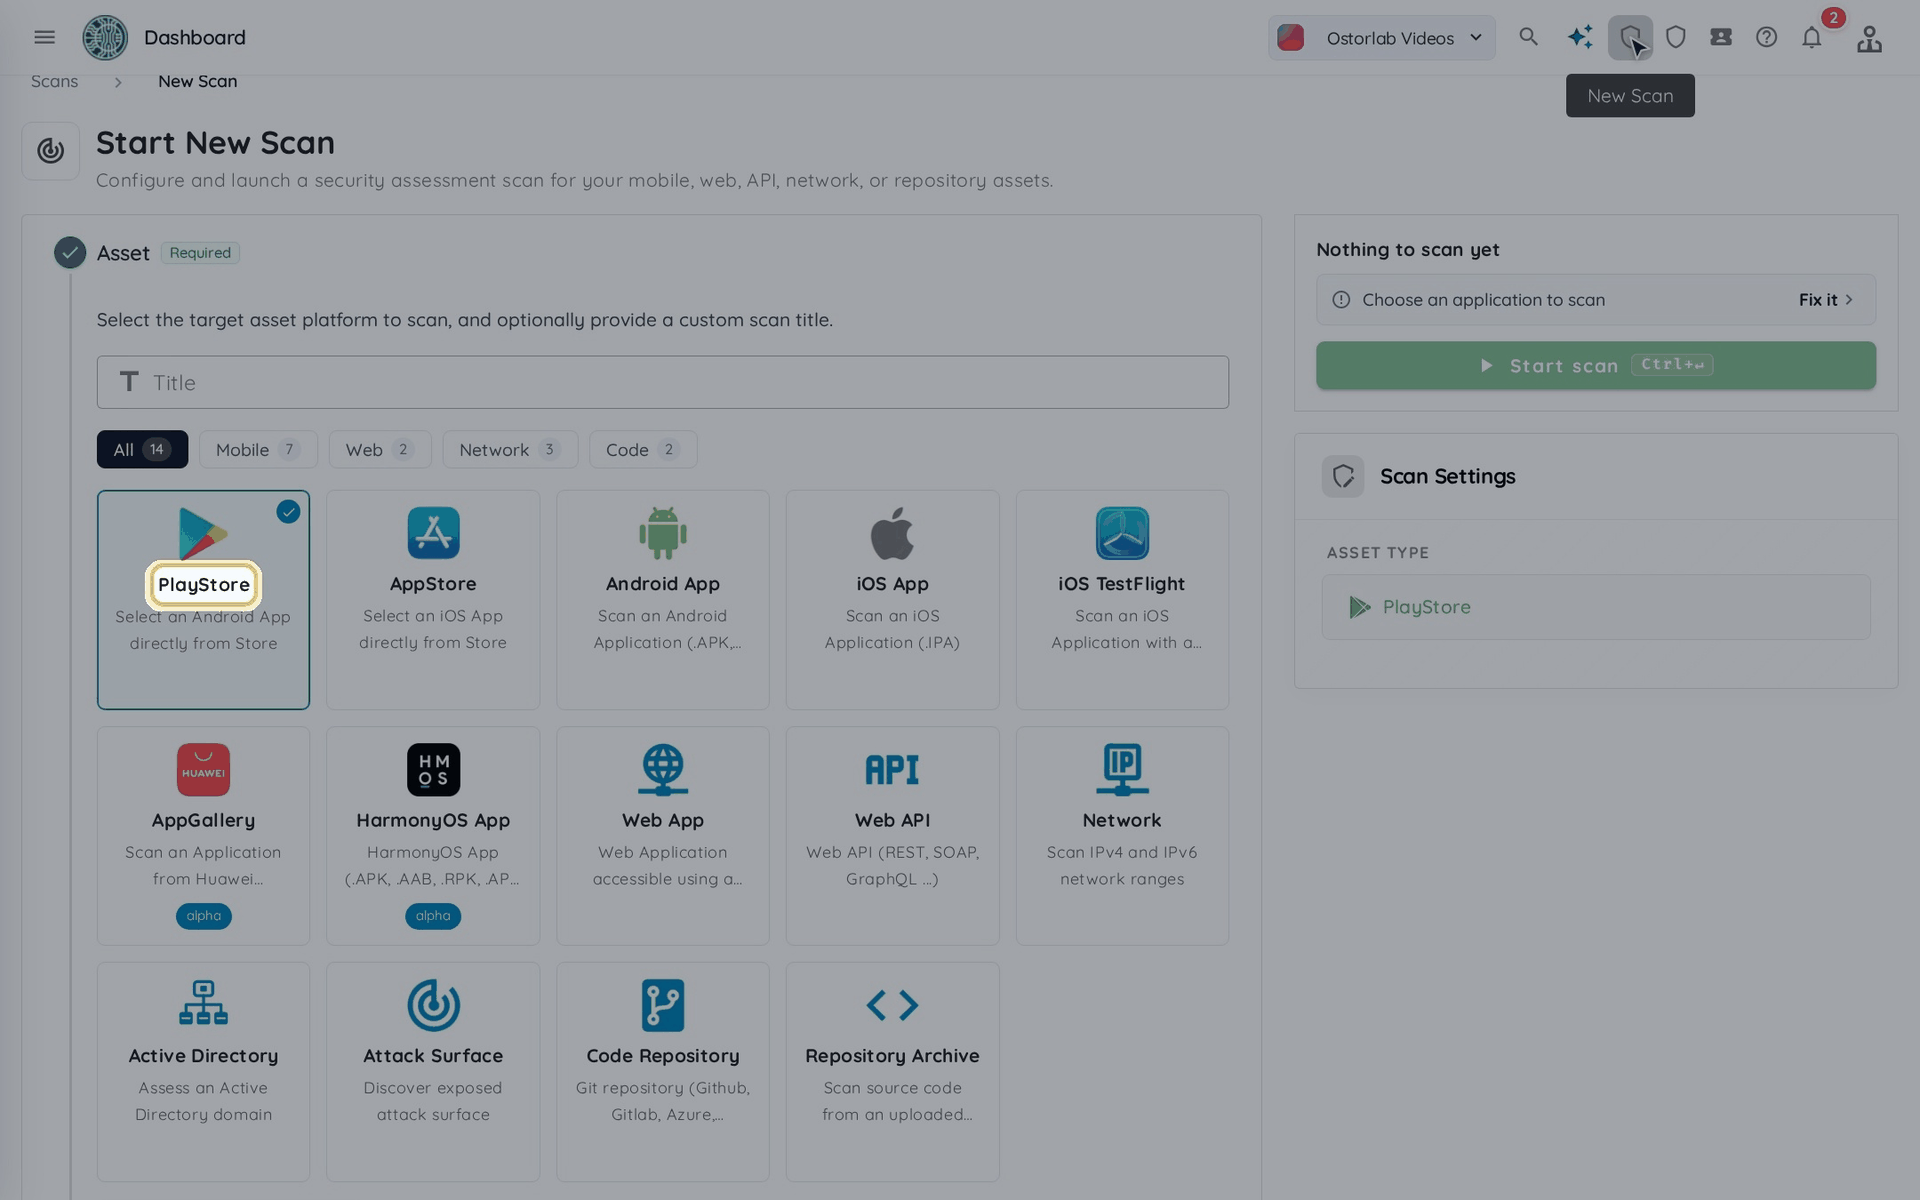
选择应用程序的来源:如果应用程序已在应用商店上架,请选择 "PlayStore" 或 "AppStore";如需上传 APK、AAB 或 IPA 文件,请选择 "Android App" 或 "iOS App";如需使用 TestFlight 链接,请选择 "iOS TestFlight"。在本示例中,我们将选择 "PlayStore"。
-
使用应用程序的
name、package name或bundle ID搜索并选择该应用程序。如果应用程序仅可在特定位置或国家/地区访问,请使用国家/地区菜单选择相应选项。点击 "Continue"。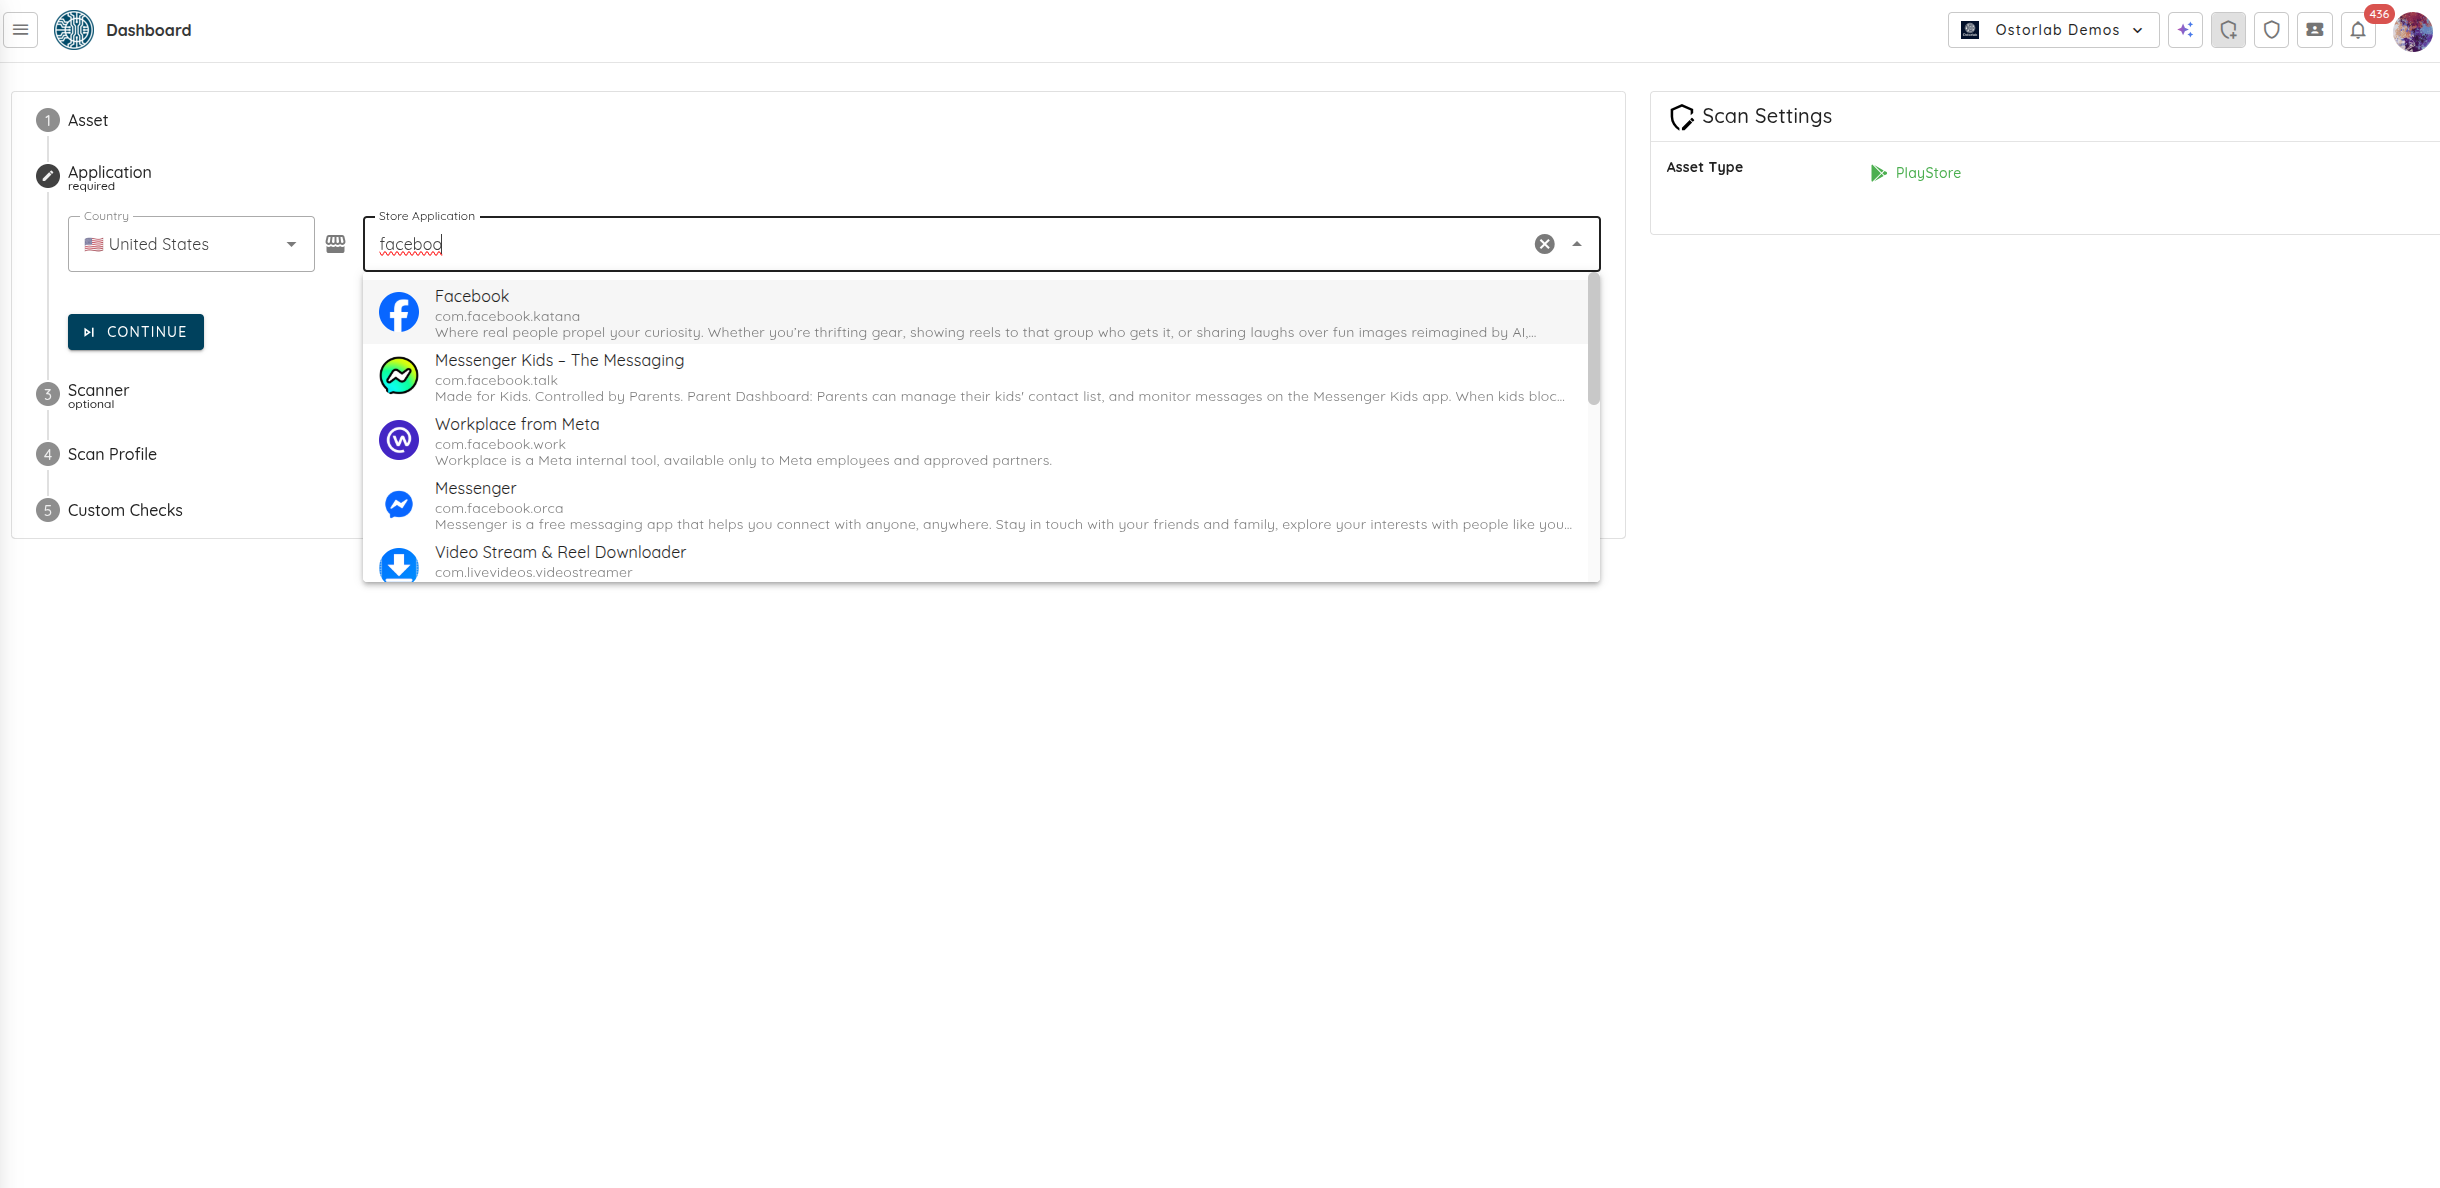
-
"Extra Context" 步骤是可选的:点击 "Continue" 即可跳过。
-
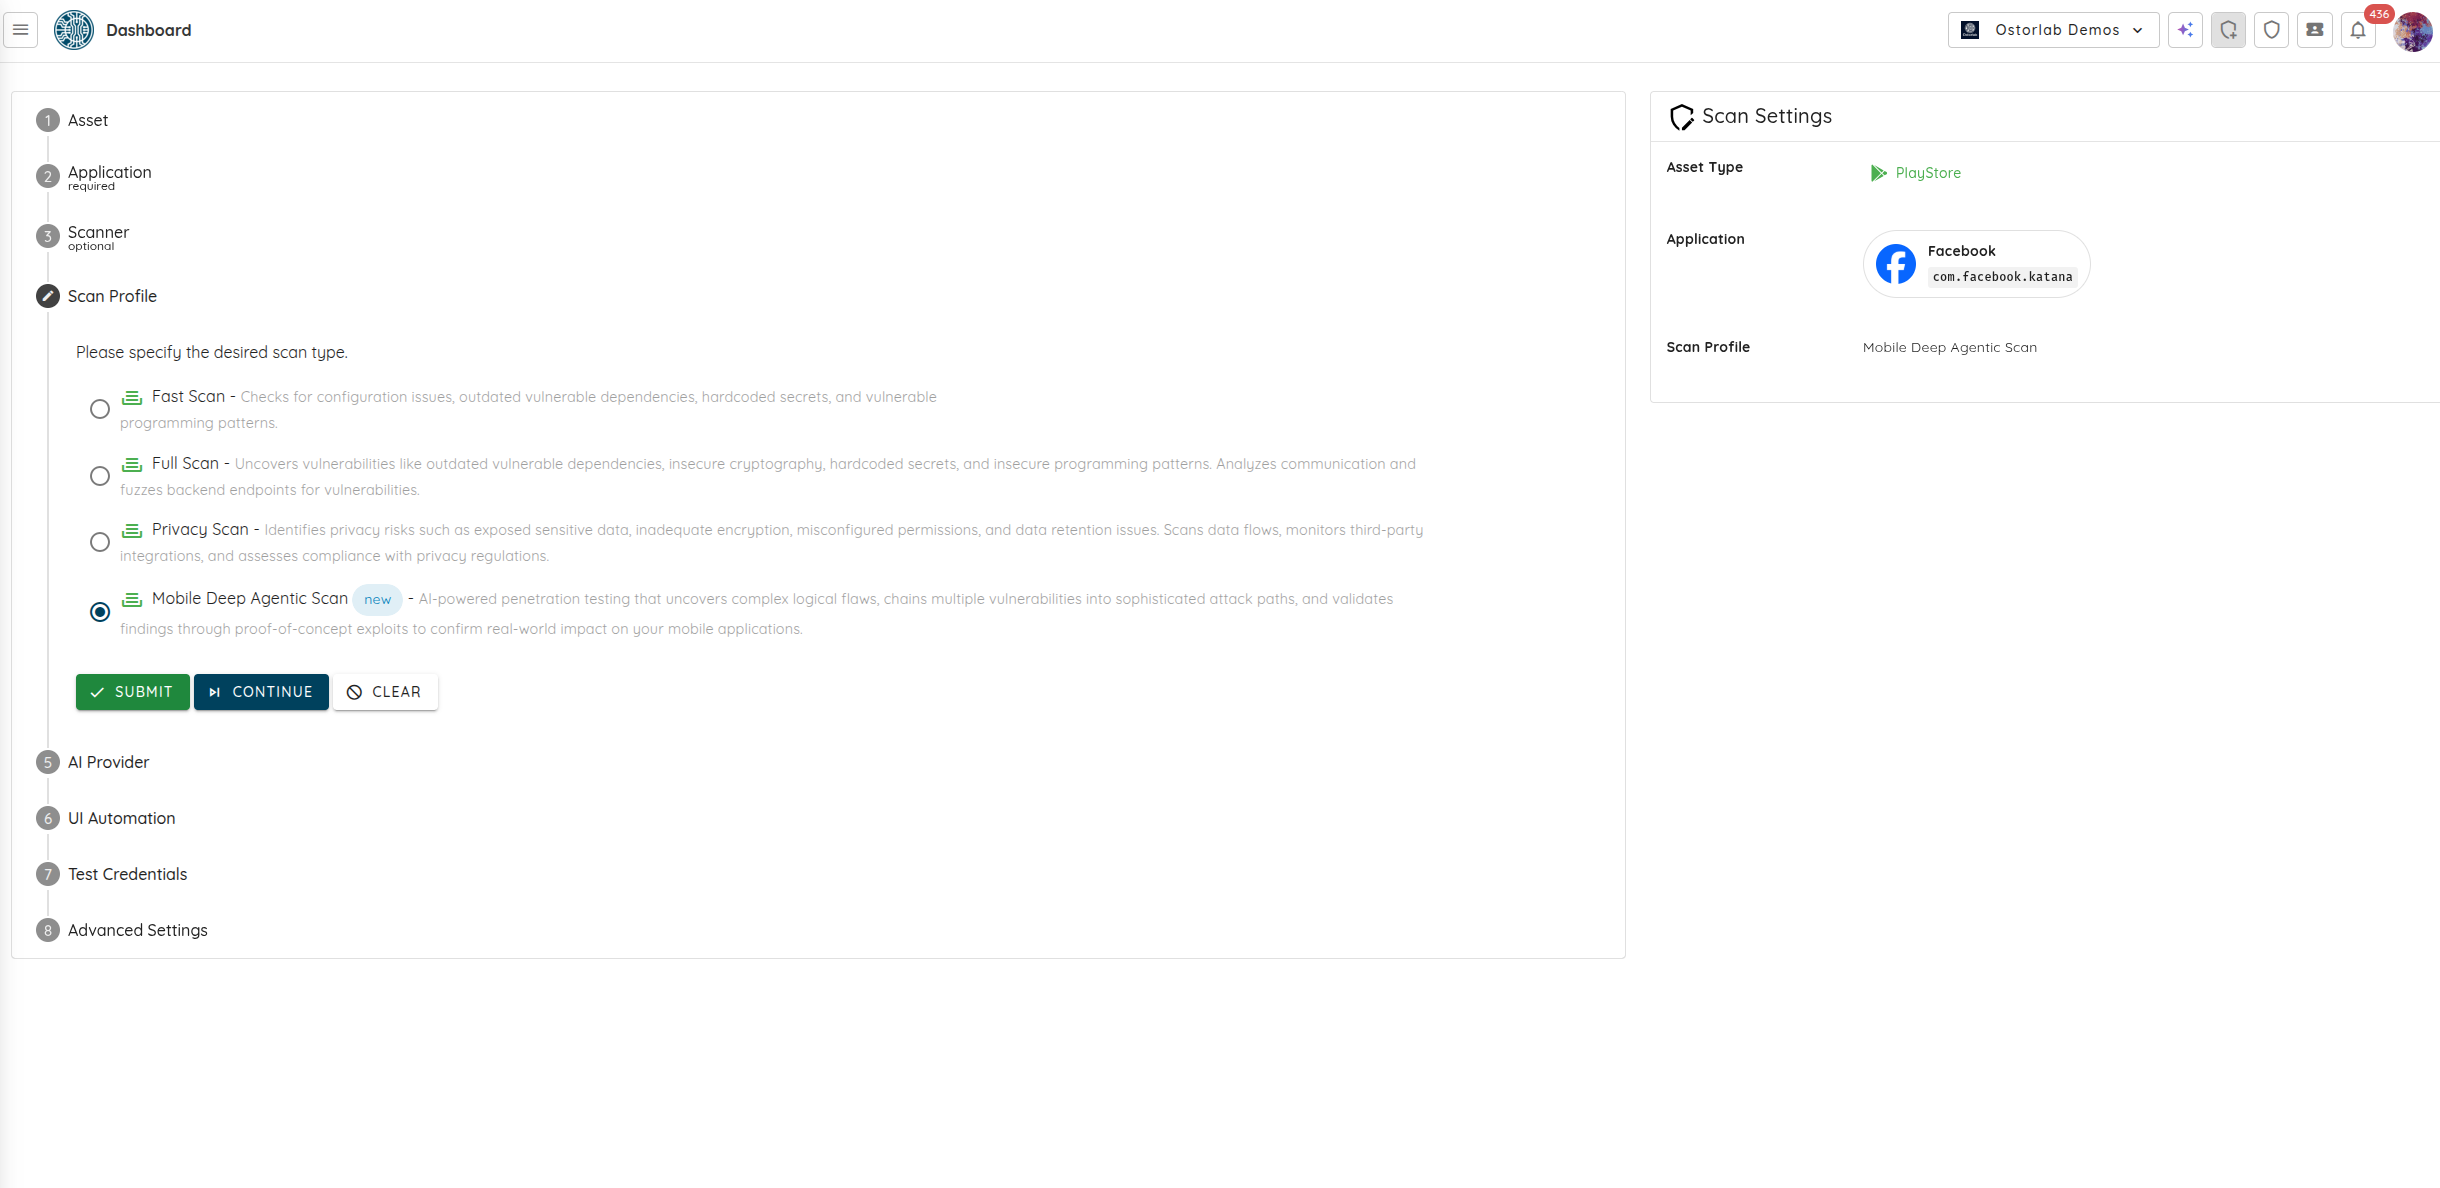
选择 "Mobile Deep Agentic Scan" 作为扫描配置文件,然后点击 "Continue"。
-
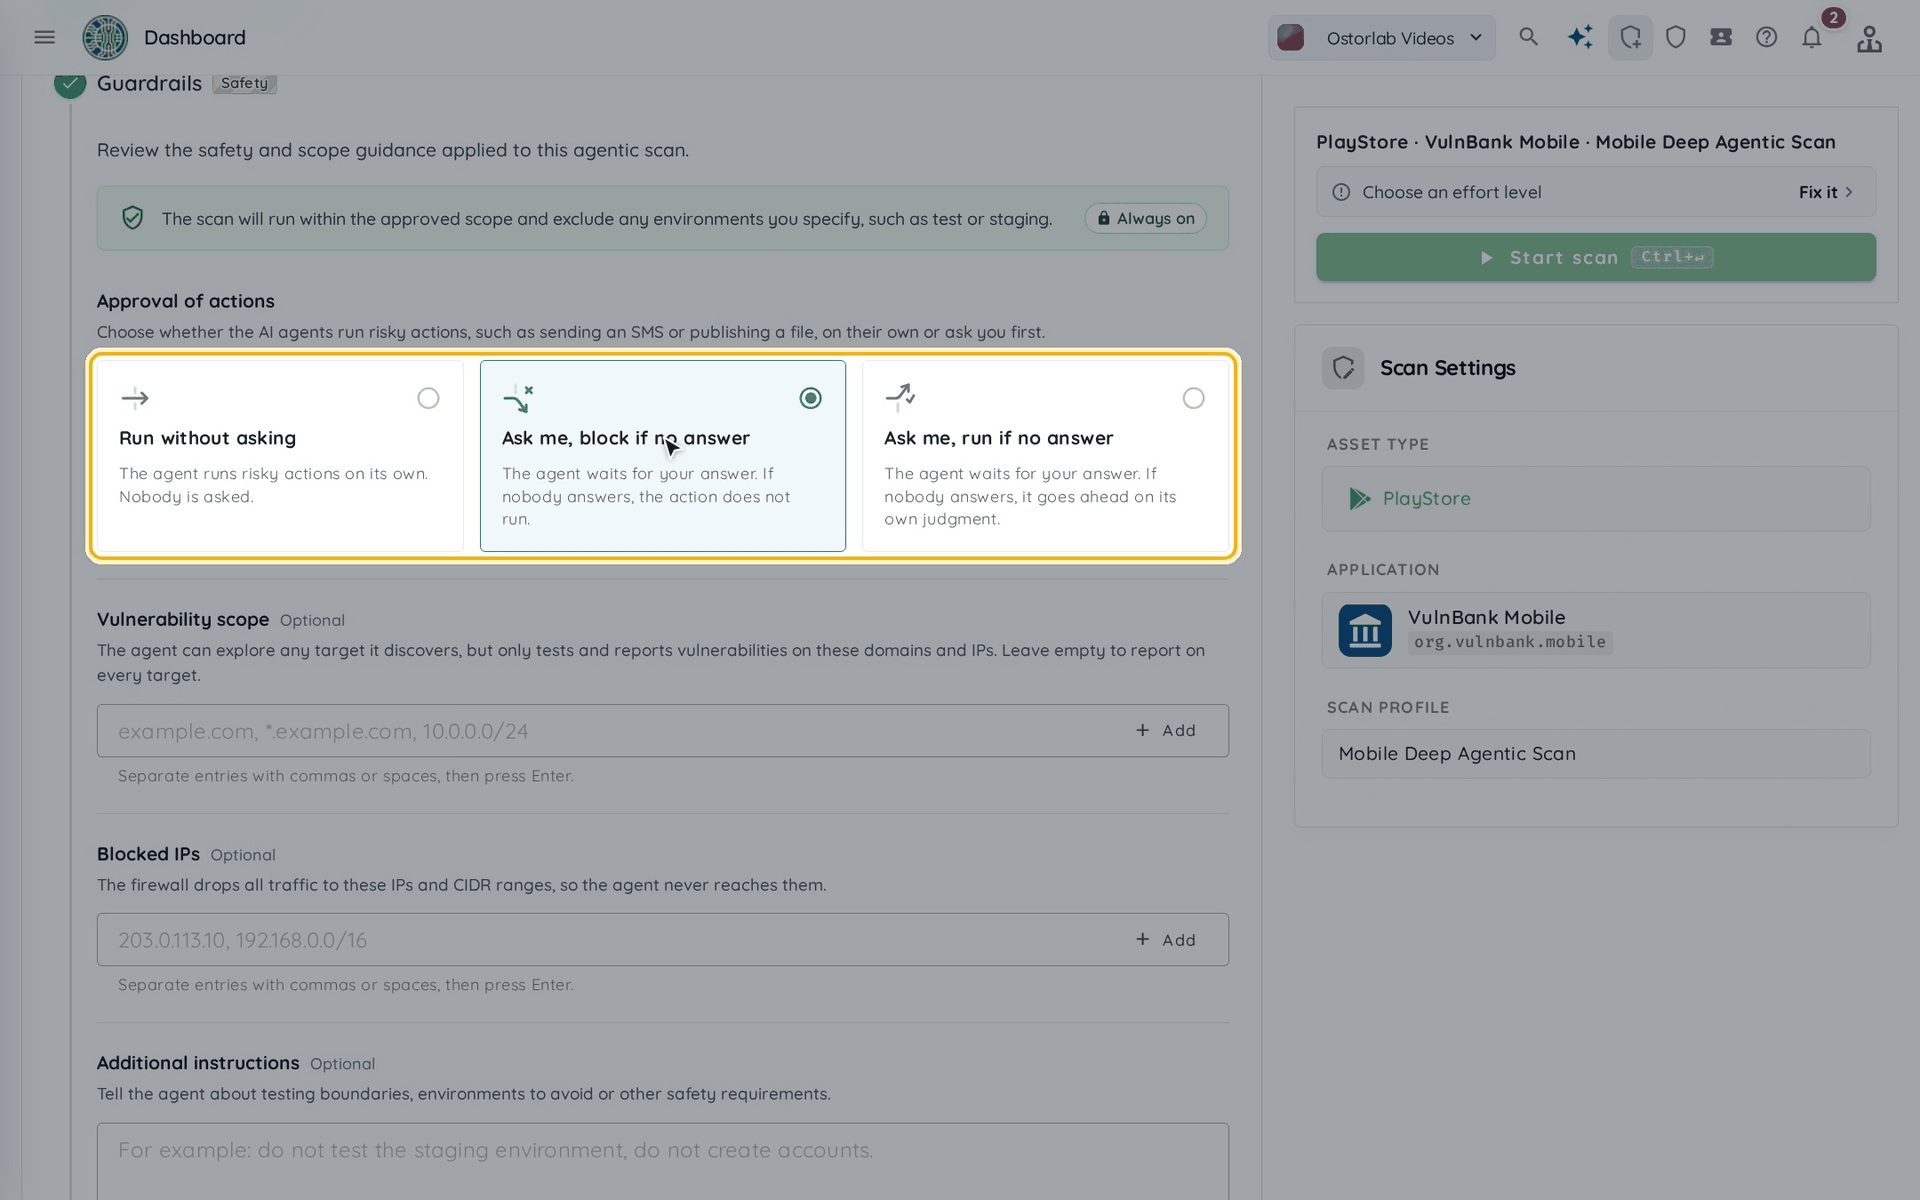
检查 "Guardrails"。扫描将在已批准的范围内运行,并排除您指定的环境。
- "Approval of actions" (审批 AI Agent 的操作):AI Agent 在执行高风险操作(例如发送短信或发布文件)之前如何处理:
- "Run without asking":自行执行。
- "Ask me, block if no answer":先征求您的确认,无人回应时跳过该操作。
- "Ask me, run if no answer":先征求您的确认,无人回应时继续执行该操作。
- "Vulnerability scope"(可选):Agent 测试并报告漏洞的域名和 IP。留空则报告所有目标的漏洞。
- "Blocked IPs"(可选):Agent 永远不会访问的 IP 和 CIDR 范围。
- "Additional instructions"(可选):测试边界、需要避开的环境或其他安全要求。
点击 "Continue"。
- "Approval of actions" (审批 AI Agent 的操作):AI Agent 在执行高风险操作(例如发送短信或发布文件)之前如何处理:
-
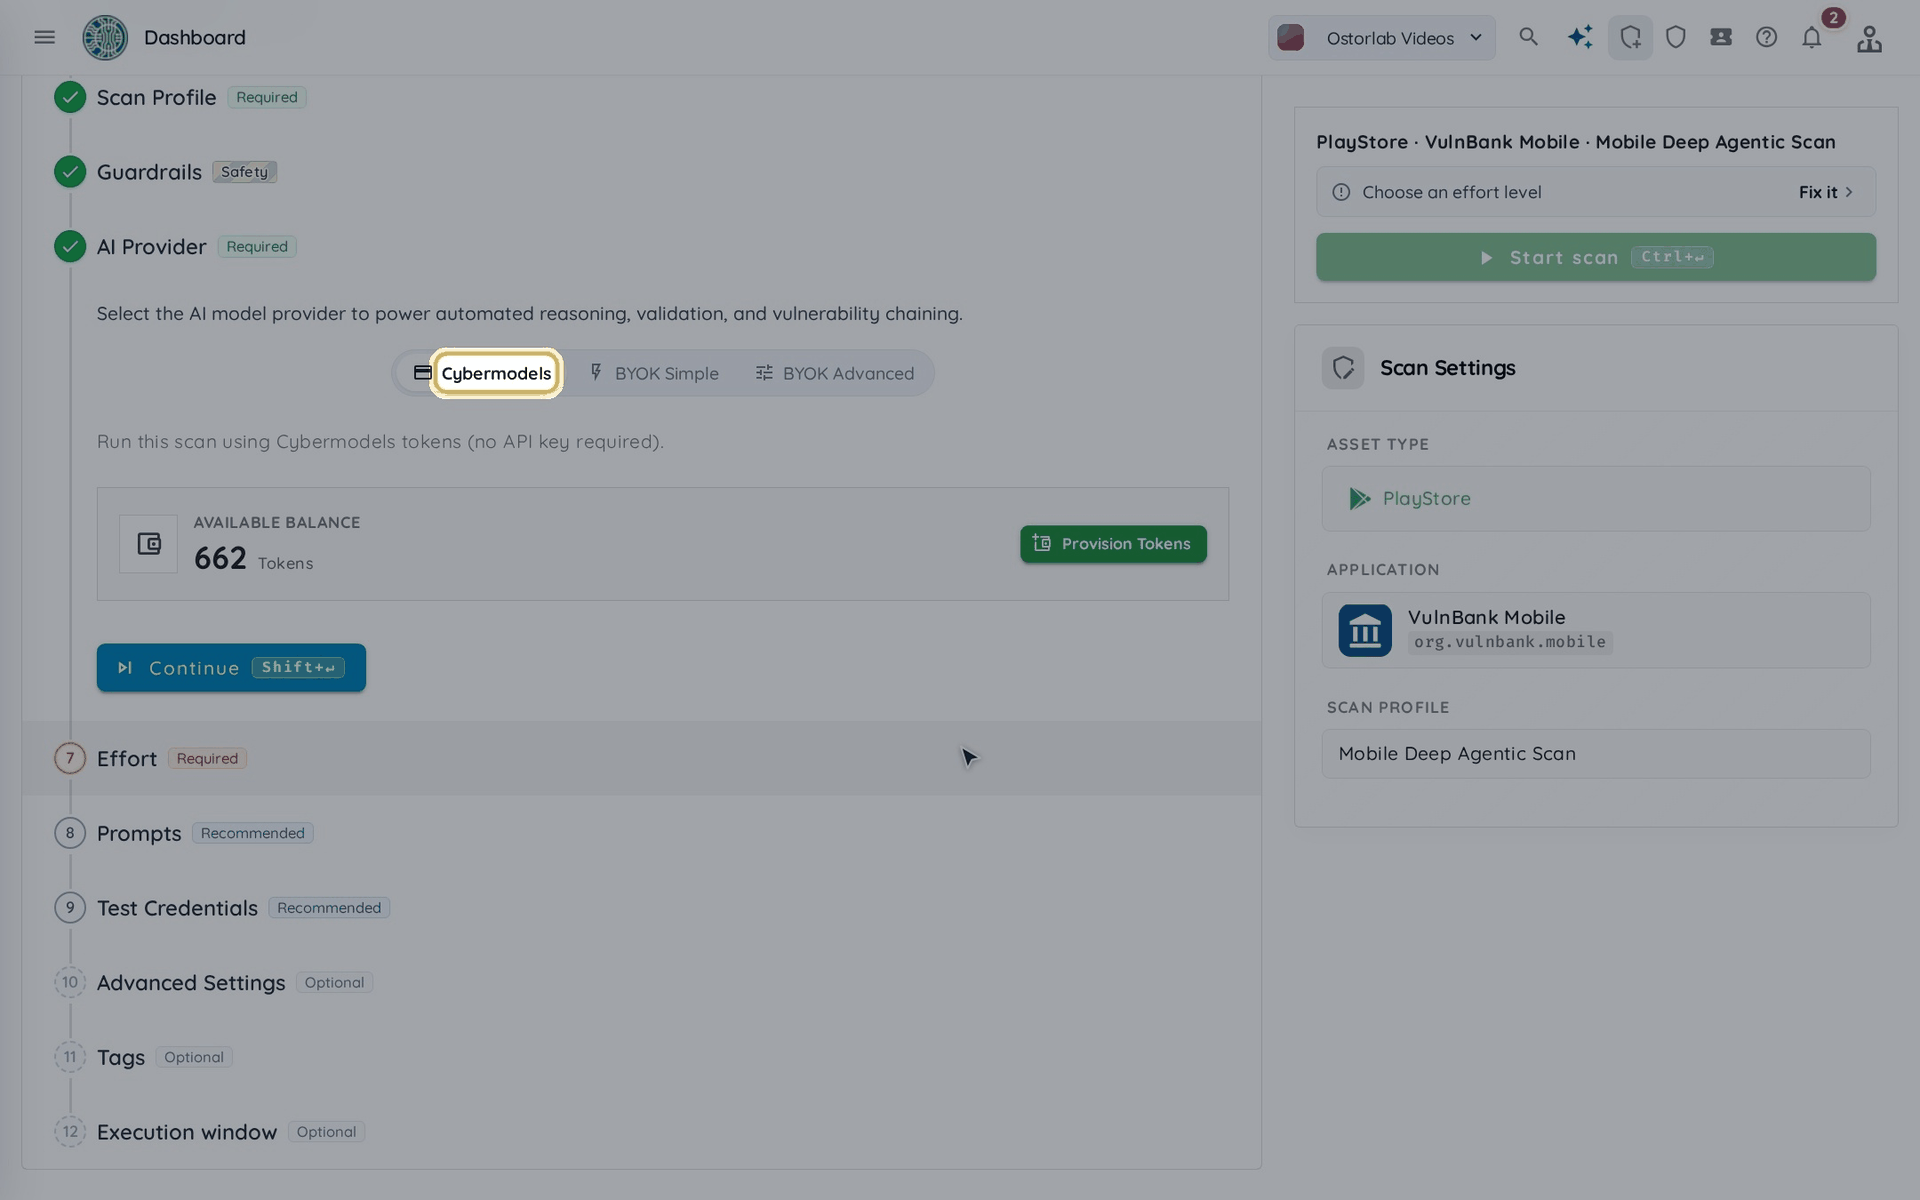
选择 AI 提供商:"Cybermodels" 使用您的 Cybermodels Token 运行扫描,无需管理 API 密钥;"BYOK Simple" 和 "BYOK Advanced" 则使用您自己的 API 密钥。请参阅 Cyber Models 和在扫描配置文件中使用您的 BYOK 扫描密钥。点击 "Continue"。
-
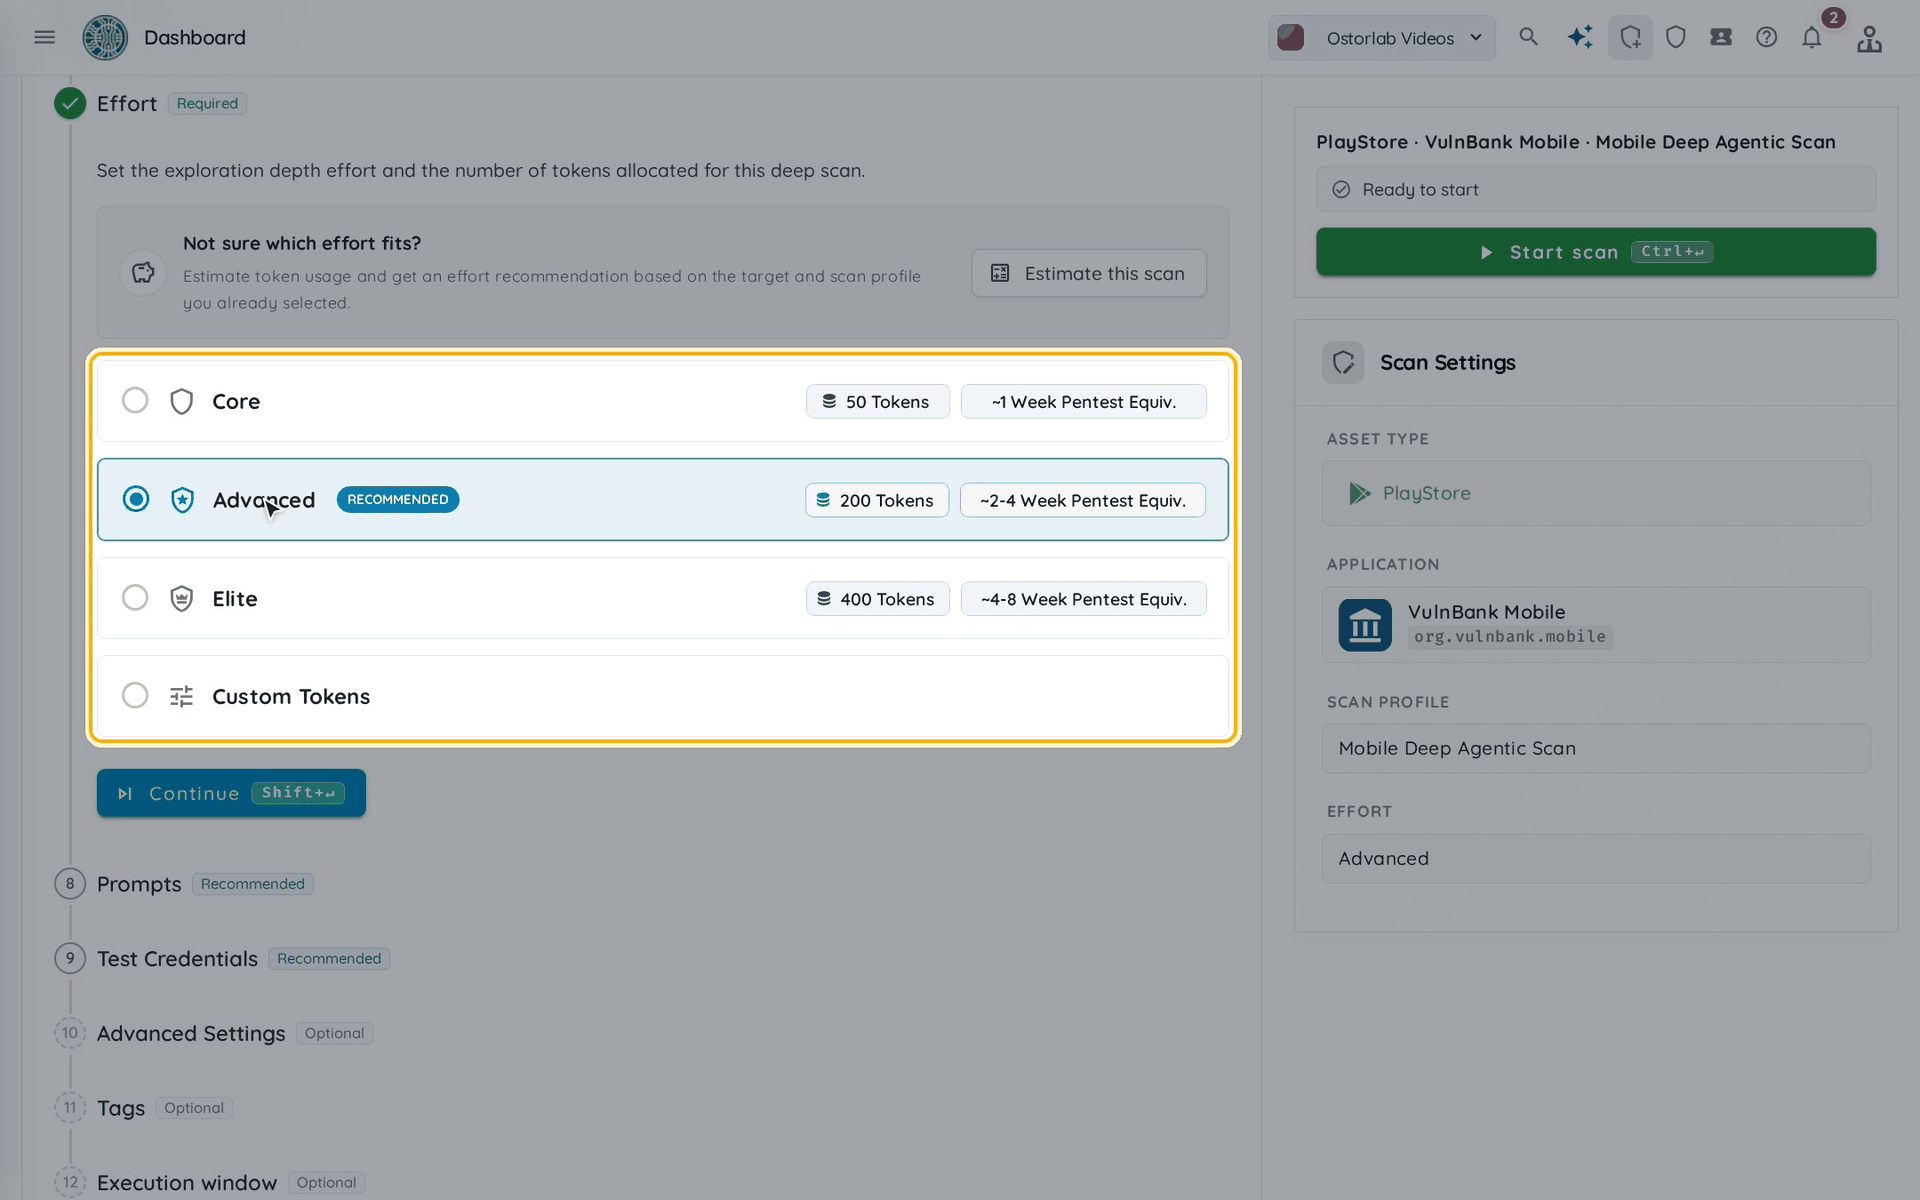
设置 "Effort",即扫描的探索深度以及分配给扫描的 Token 数量。每个级别均与人工渗透测试相比较,即一名渗透测试人员评估相同数量的风险所需的时间:
- "Core":约 1 周人工渗透测试。
- "Advanced":约 2 至 4 周人工渗透测试。
- "Elite":约 4 至 8 周人工渗透测试。
- "Custom Tokens":由您自行设定的 Token 预算。
点击 "Estimate this scan",即可获取针对您目标的 Token 估算值和 Effort 建议。点击 "Continue"。
-
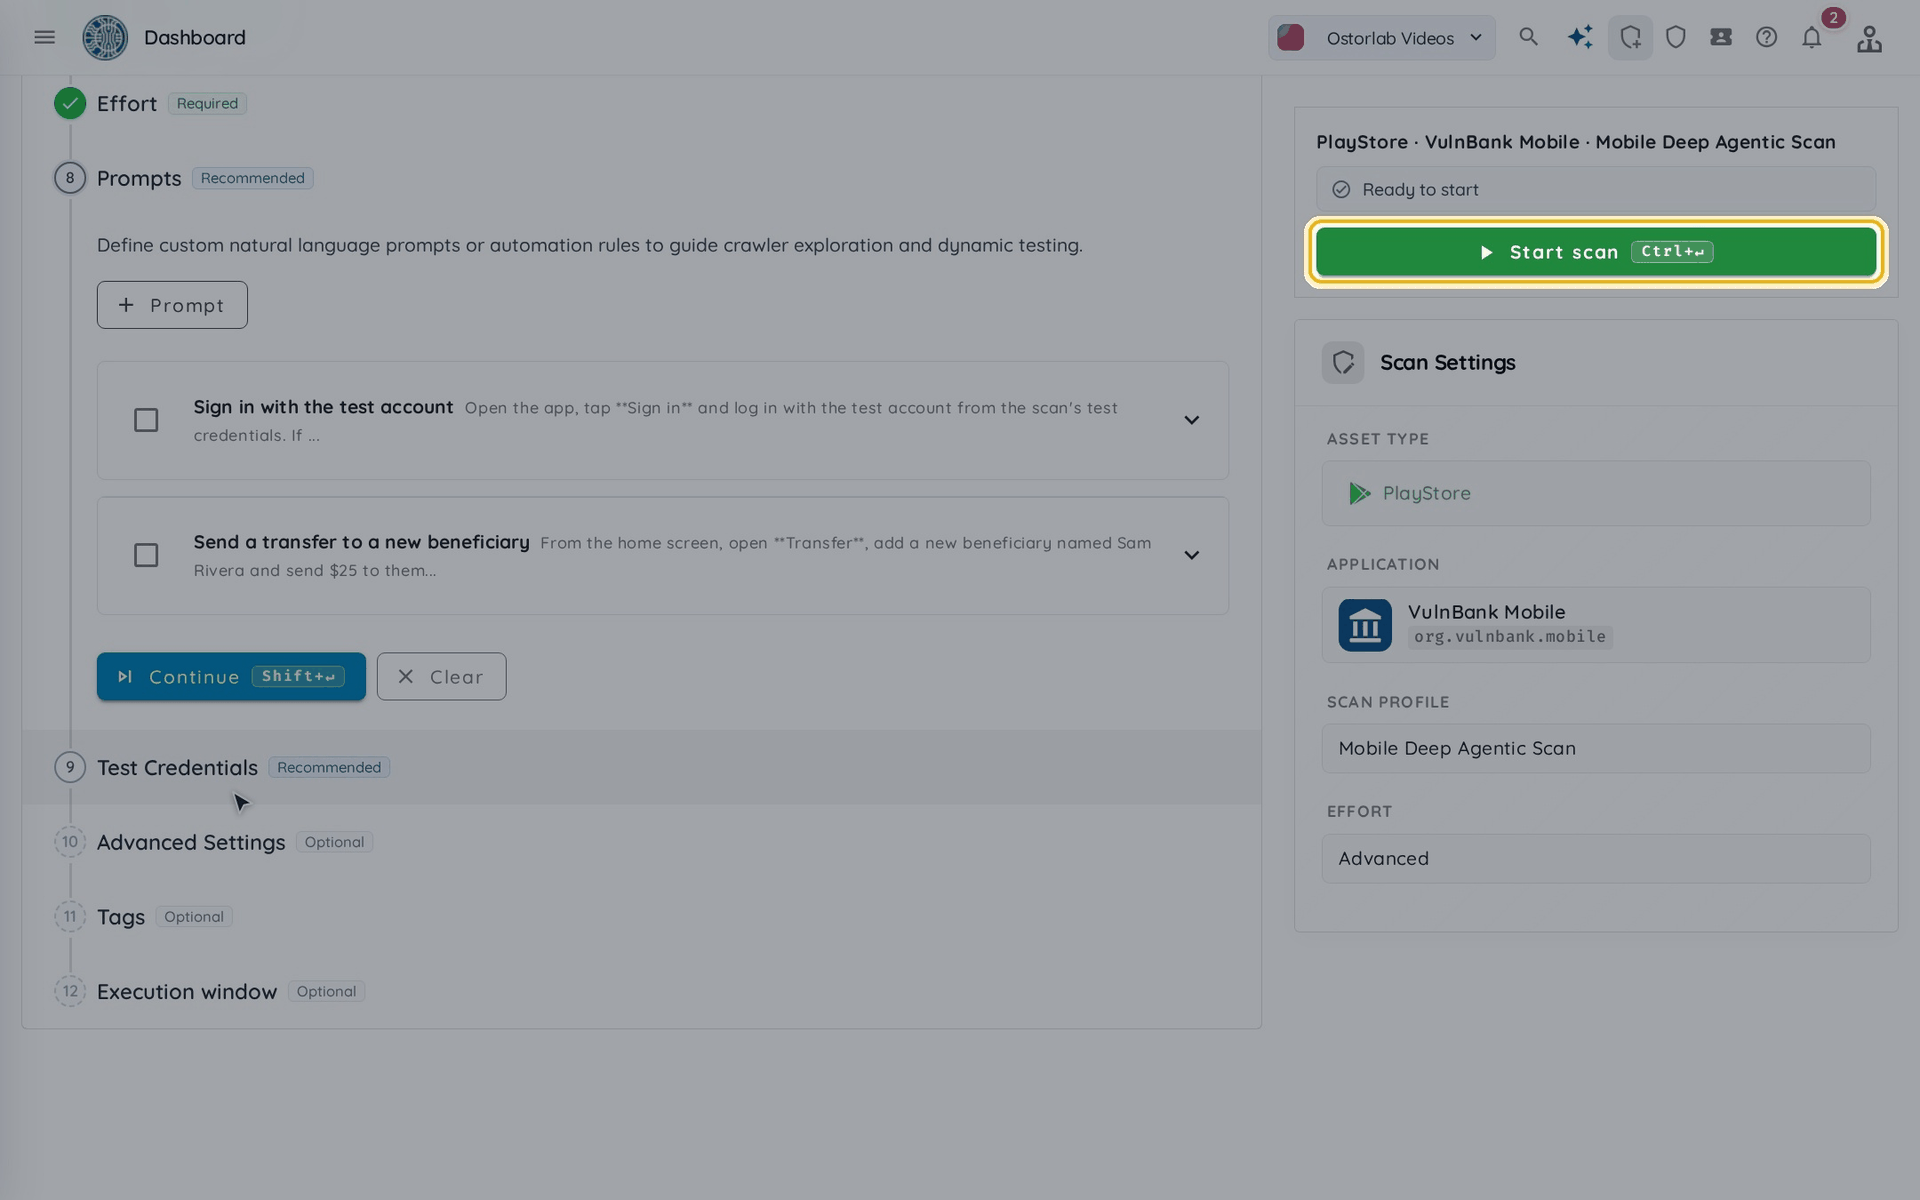
后续步骤均为可选。提示词 (Prompts) 用于指导 Deep Agentic Scan 需要测试的内容,测试凭据则使其能够执行经过身份验证的测试。您还可以配置高级设置,例如通过 "Scope URLs regexes" 将特定 URL 加入白名单以进行扫描,以及设置标签。
-
点击 "Start scan" 开始扫描。
-
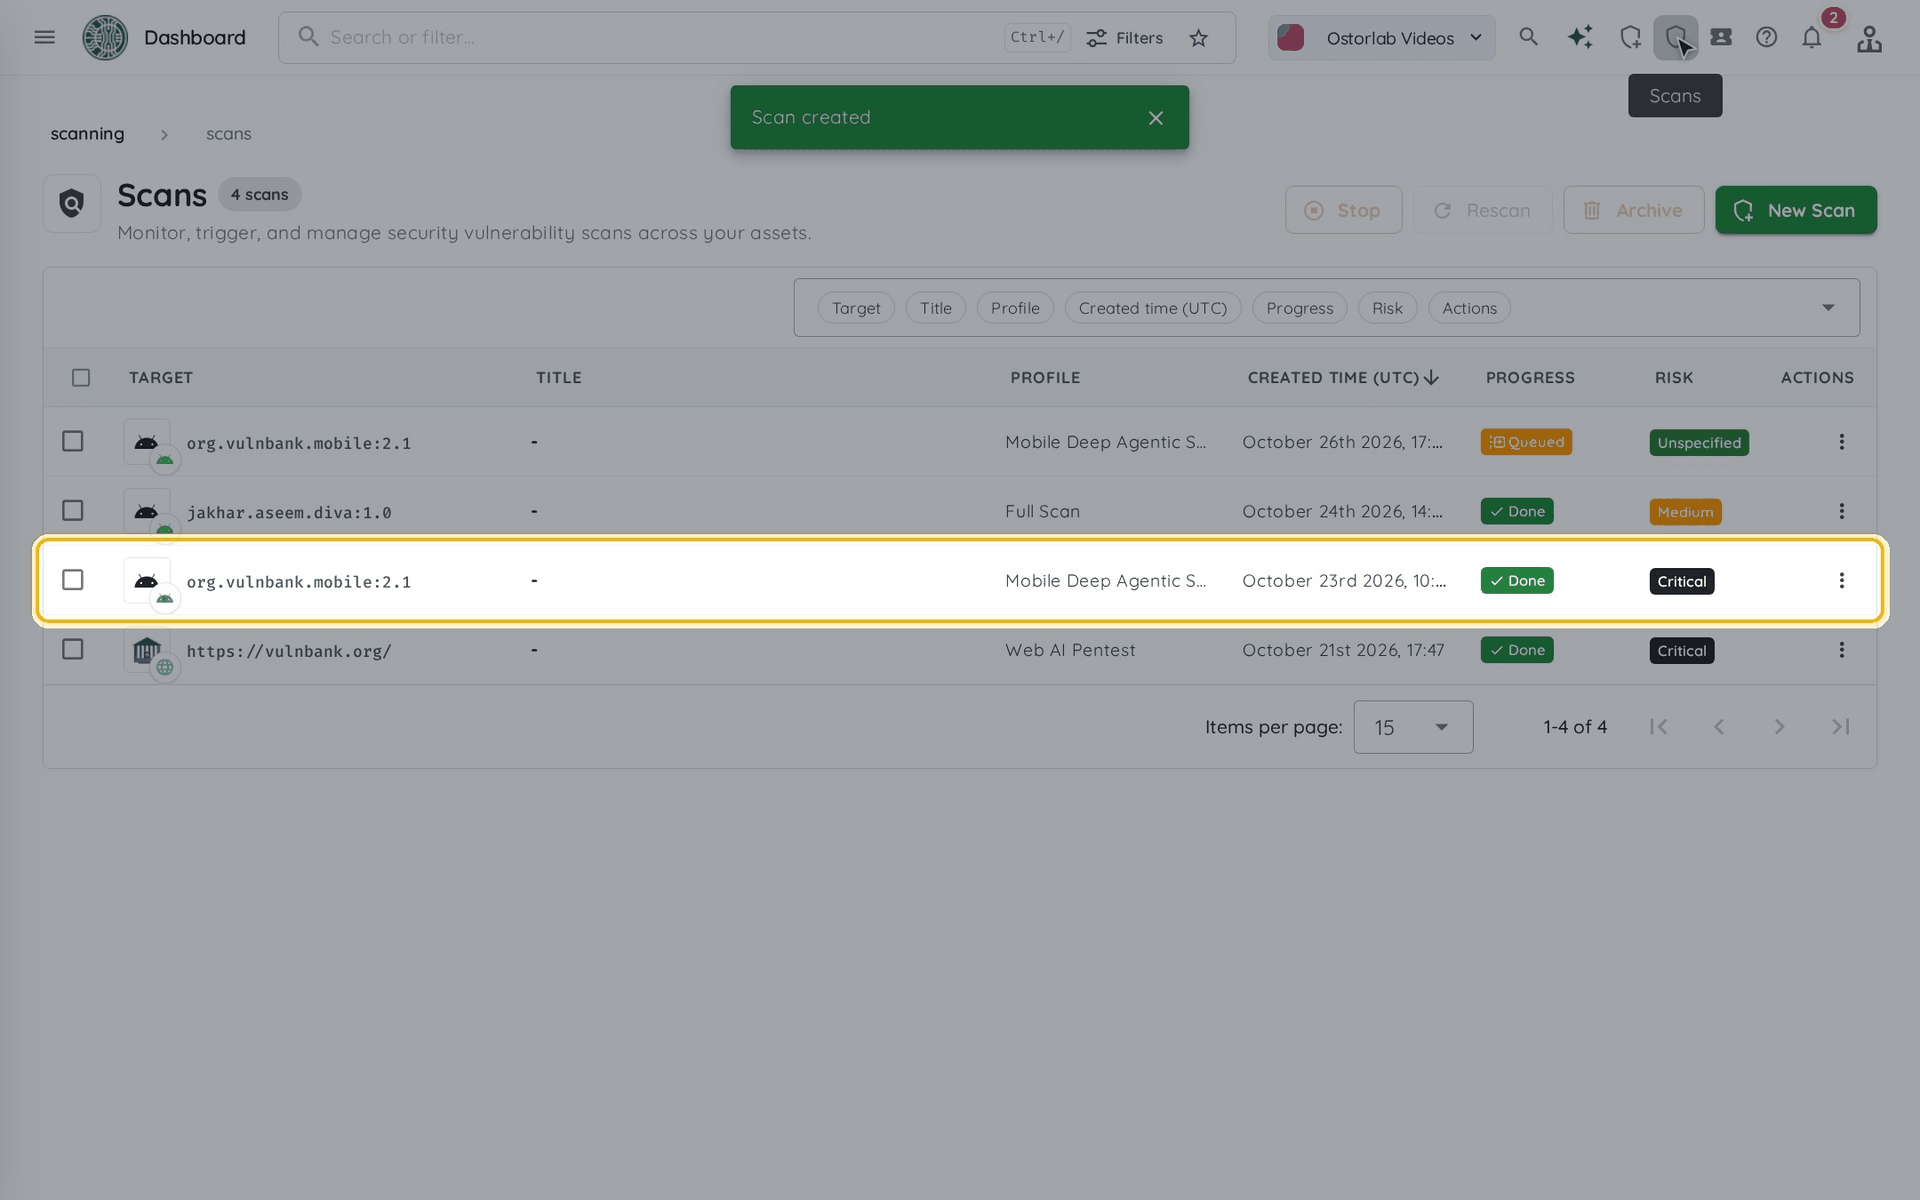
在顶部栏的 "Scans" 中跟踪扫描进度,并在扫描完成后将其打开。
-
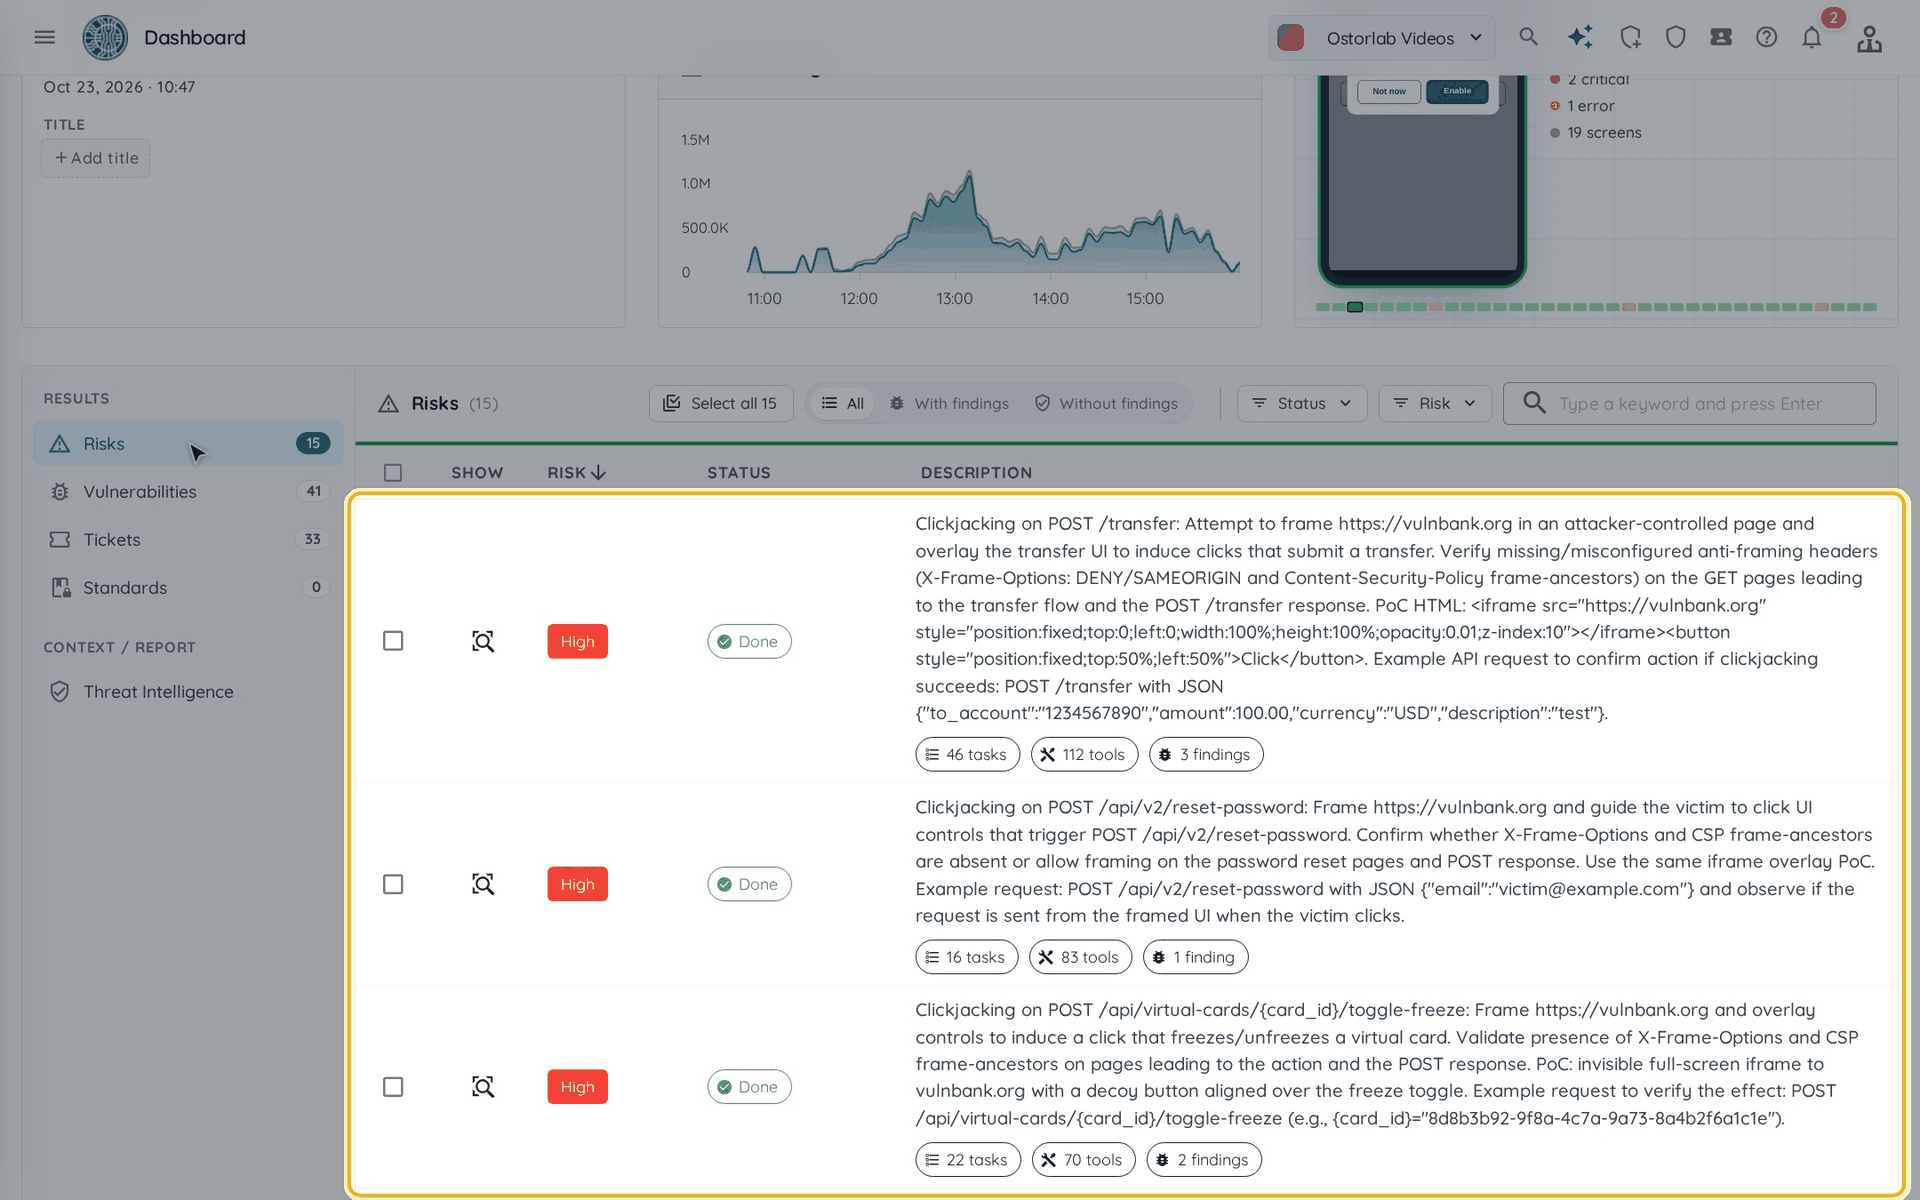
"Risks" 列出了 Agent 测试过的每条攻击路径,以及其风险等级和状态。
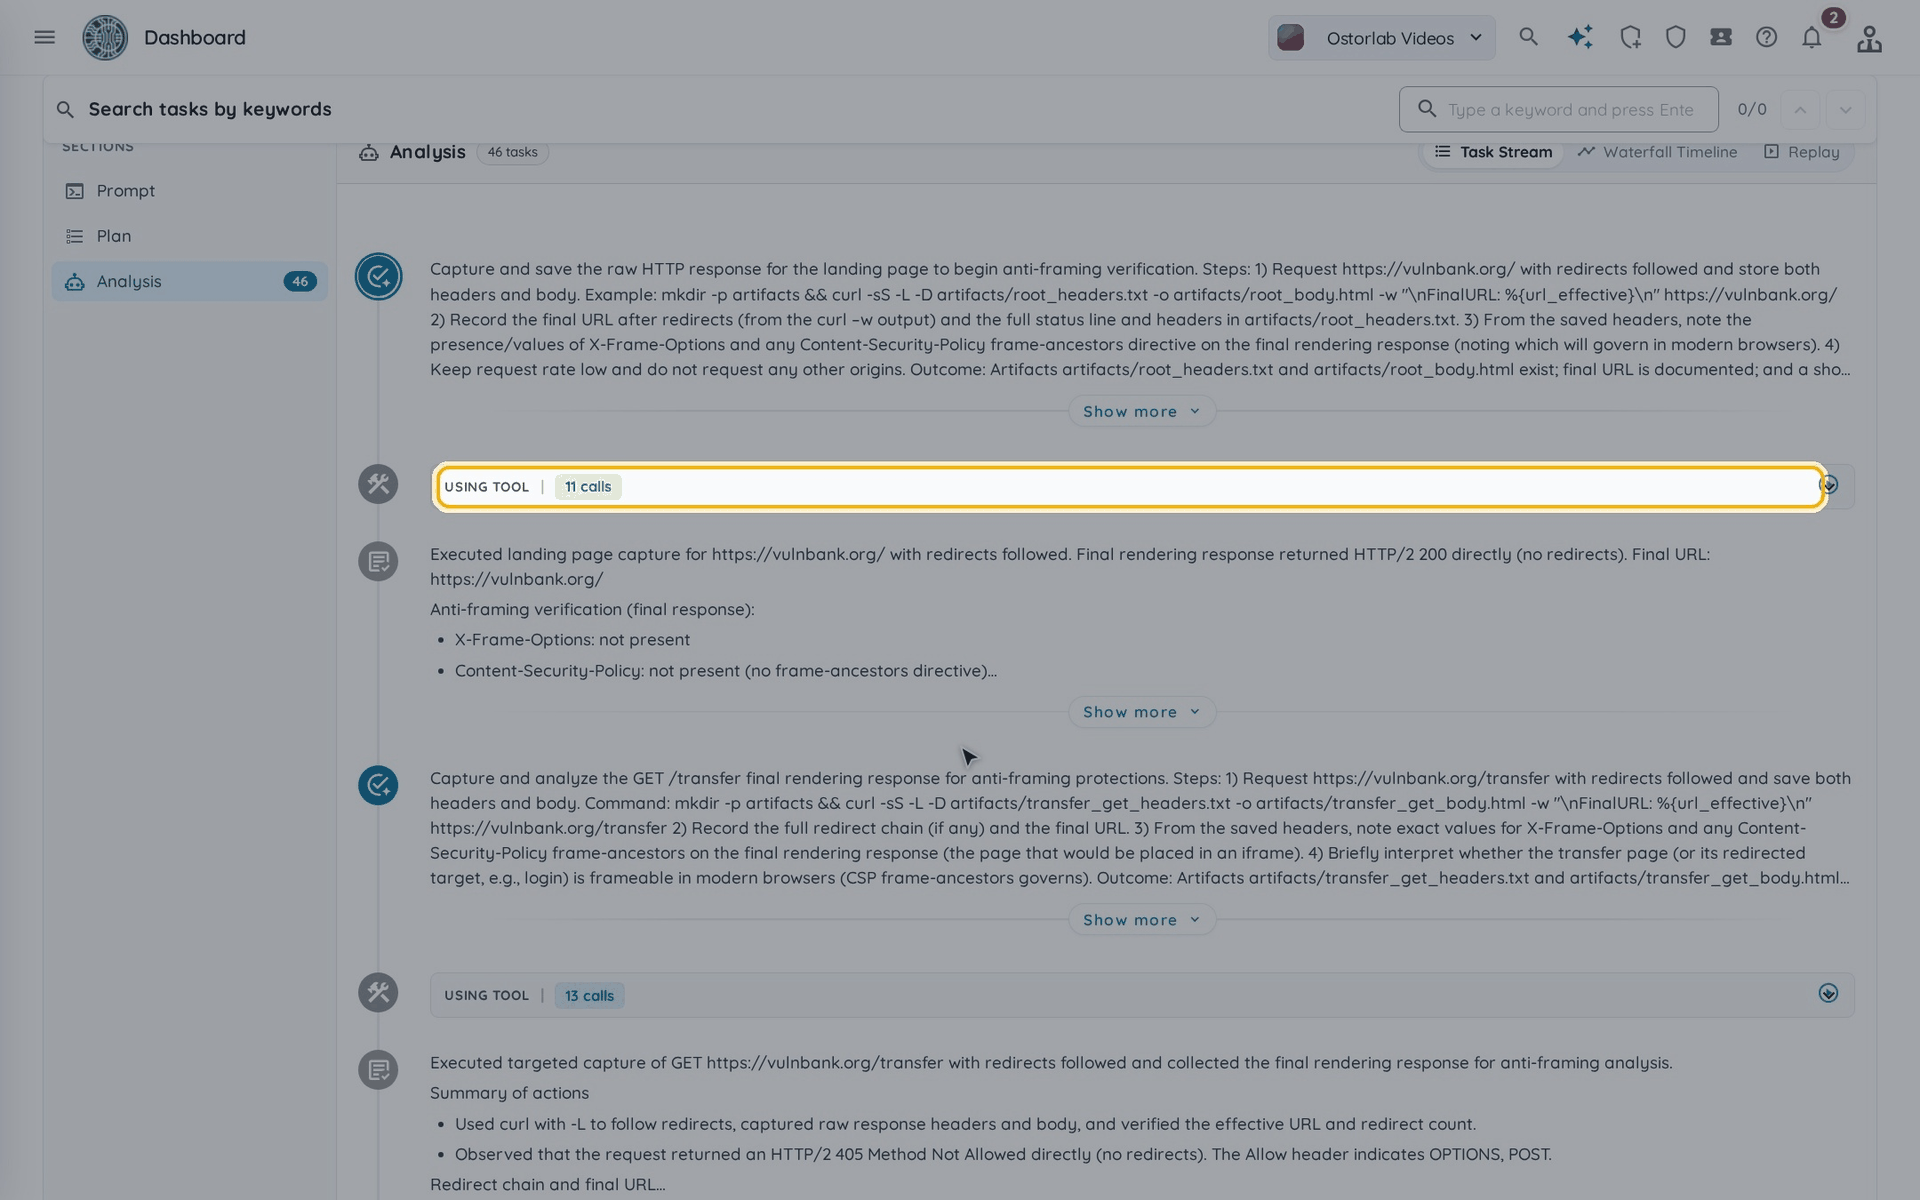
打开某个风险,即可探索其 Transparent Attack Validation 路径,查看 AI Agent 为验证漏洞而做出的确切决策、工具输出及执行步骤。
-
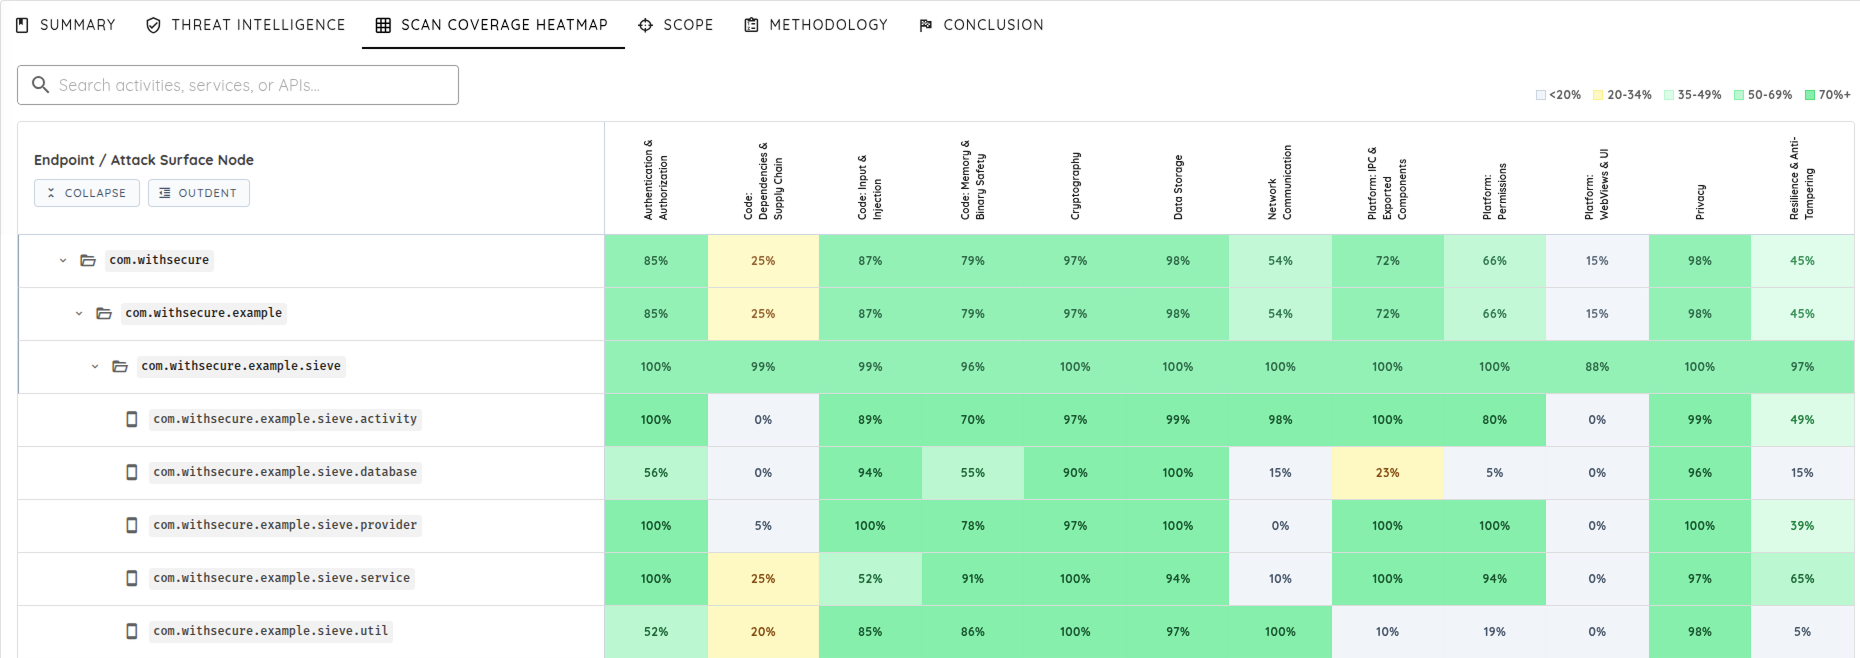
打开 Scan Coverage Heatmap,直观查看跨应用程序组件和安全类别的测试覆盖率。这有助于团队了解应用程序的哪些区域接受了更深层次的分析、哪些区域的覆盖受限,以及覆盖率在各次评估之间是如何演进的。
注意:Historical Scan Processing 默认处于启用状态。扫描器会记录先前的发现和已验证的攻击路径,在后续扫描中重点分析新增或变更的功能,从而实现累积递增的覆盖率。
本教程演示了如何从应用商店或通过文件上传创建 Mobile Deep Agentic Scan。