Gestion de l'accès des utilisateurs et des auditeurs de la surface d'attaque
Ce guide vous montrera comment gérer l'accès des utilisateurs et attribuer des Attack Surface Auditors aux propriétaires d'actifs (Owners) au sein de votre organisation.
Les Attack Surface Auditors sont des utilisateurs chargés de surveiller des actifs spécifiques comme des domaines ou des applications. L'attribution de propriétaires (Owners) permet de s'assurer que chaque auditeur se concentre sur son périmètre et que les alertes parviennent aux bonnes équipes.
Après avoir terminé ce tutoriel, vous serez en mesure de :
-
Ajouter et gérer des utilisateurs au sein d'une organisation.
-
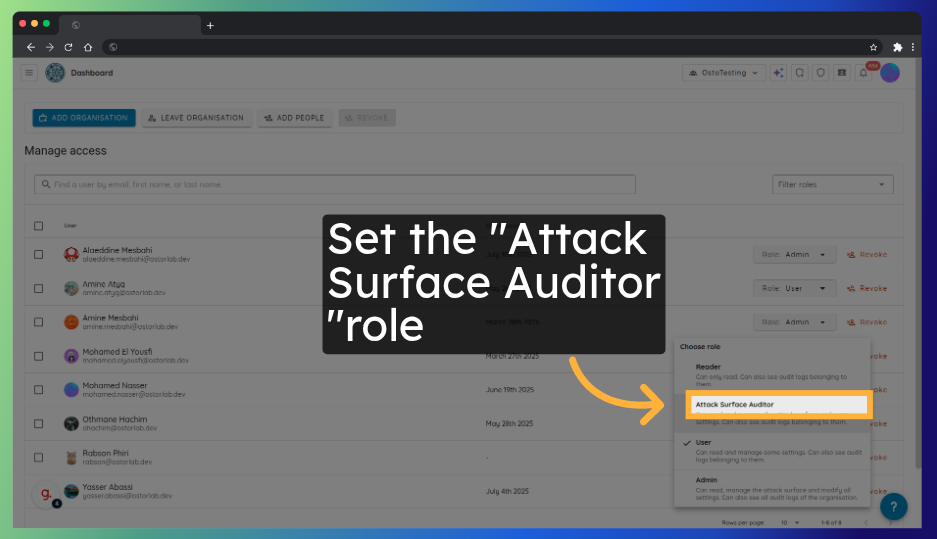
Attribuer des rôles aux utilisateurs, y compris le rôle d'Attack Surface Auditor.
-
Lier les auditeurs à des Owners spécifiques.
Regardez : attribuer un Attack Surface Auditor à des Owners depuis Organisation → Access.
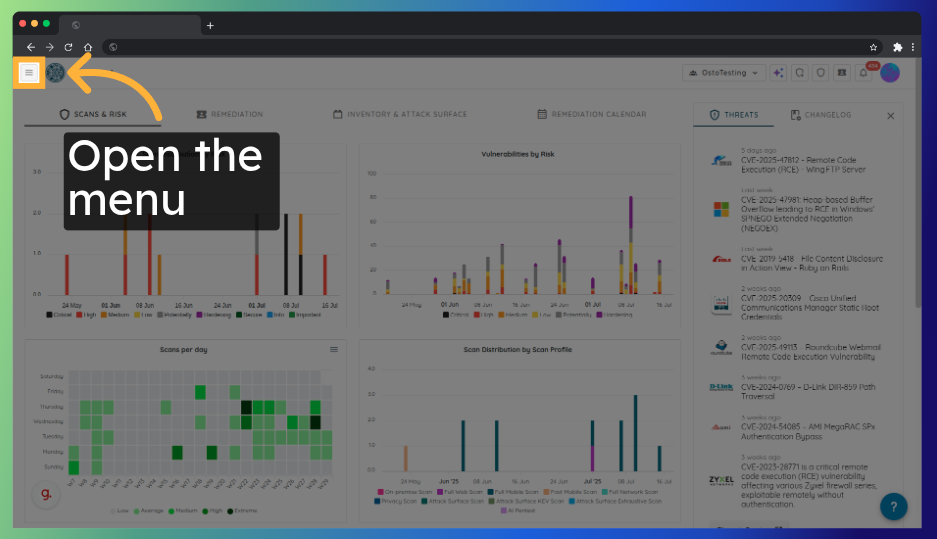
Étape 1 : Ouvrir le menu latéral
Cliquez sur l'icône de menu (☰) dans le coin supérieur gauche pour ouvrir la barre latérale.
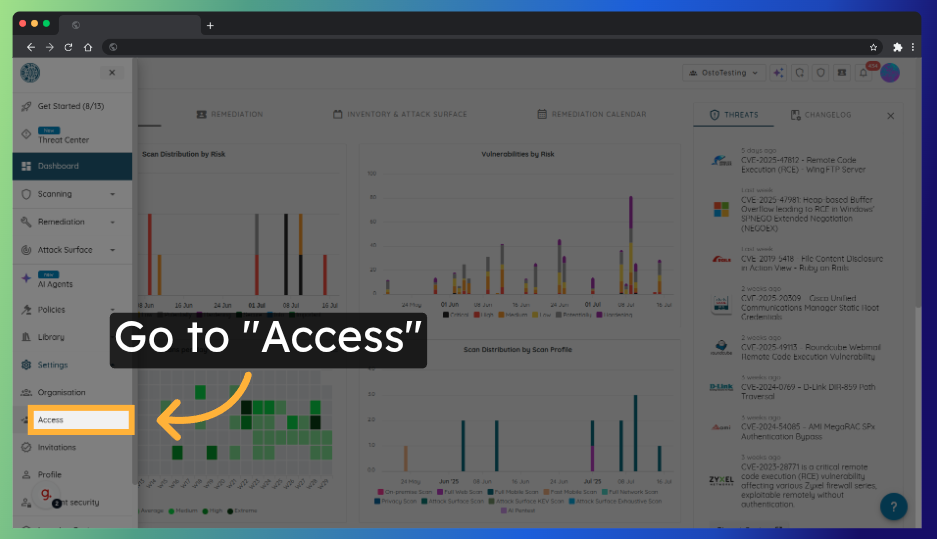
Étape 2 : Naviguer vers Organisation → Access
Dans la barre latérale, allez dans Organisation, puis choisissez Access.
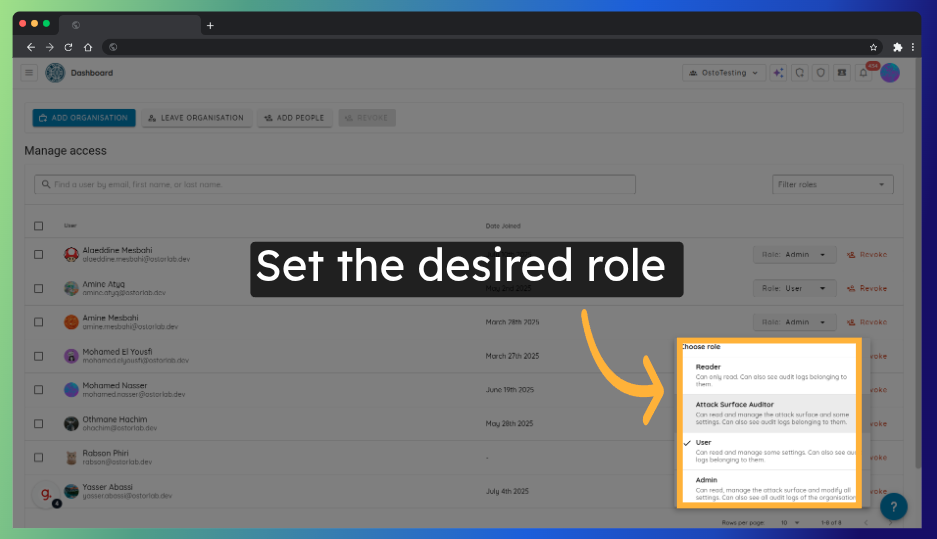
Étape 3 : Gérer les utilisateurs
Sur la page Access, vous pouvez : - Mettre à jour les rôles des utilisateurs - Ajouter de nouveaux utilisateurs à votre organisation
Étape 4 : Attribuer un auditeur de surface d'attaque
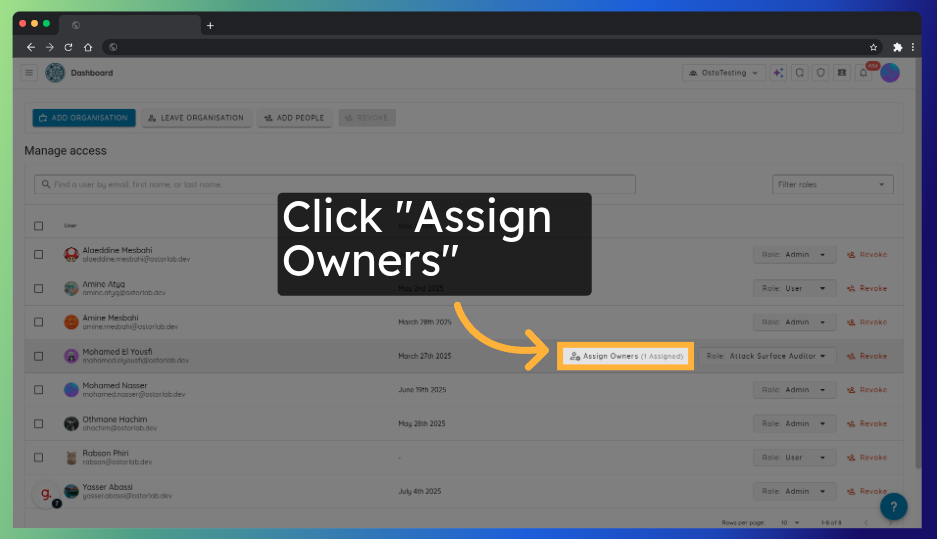
Pour les utilisateurs qui ont le rôle Attack Surface Auditor, vous pouvez attribuer et mettre à jour les propriétaires (Owners) pour lesquels ils sont assignés. Cliquez sur Assign Scope.
Étape 5 : Sélectionner les propriétaires
Recherchez et sélectionnez les propriétaires (Owners) auxquels vous souhaitez attribuer l'auditeur.
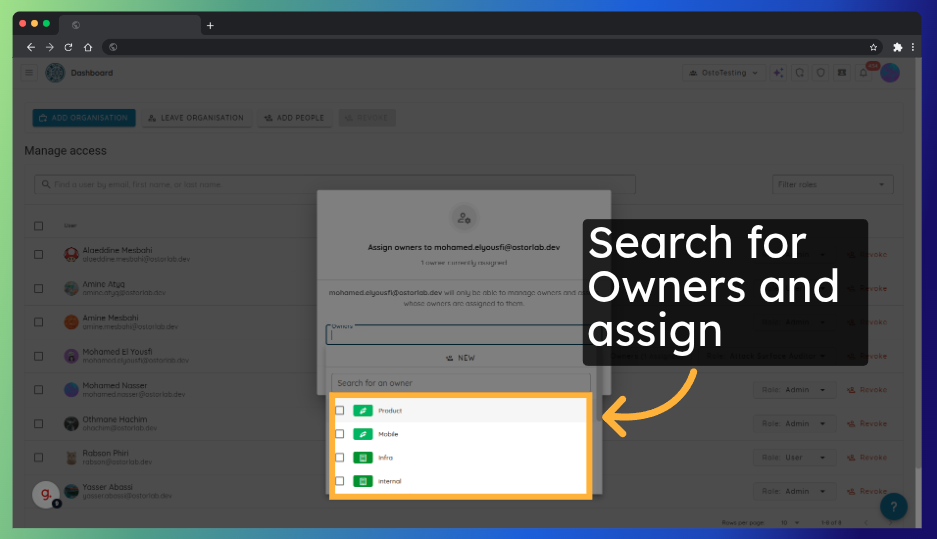
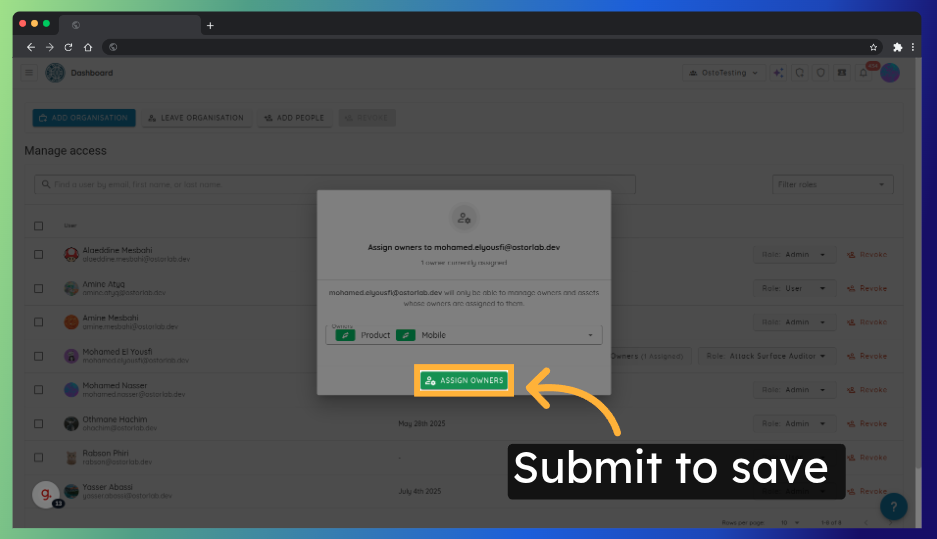
Étape 6 : Attribuer les Owners
Cliquez sur Assign Owners pour enregistrer vos mises à jour.