Comment identifier l'emplacement d'une vulnérabilité
Ce guide vous accompagne dans le processus de localisation d'une vulnérabilité au sein de votre système.
Accéder à report.ostorlab.co
1. Ouvrir la page des tickets
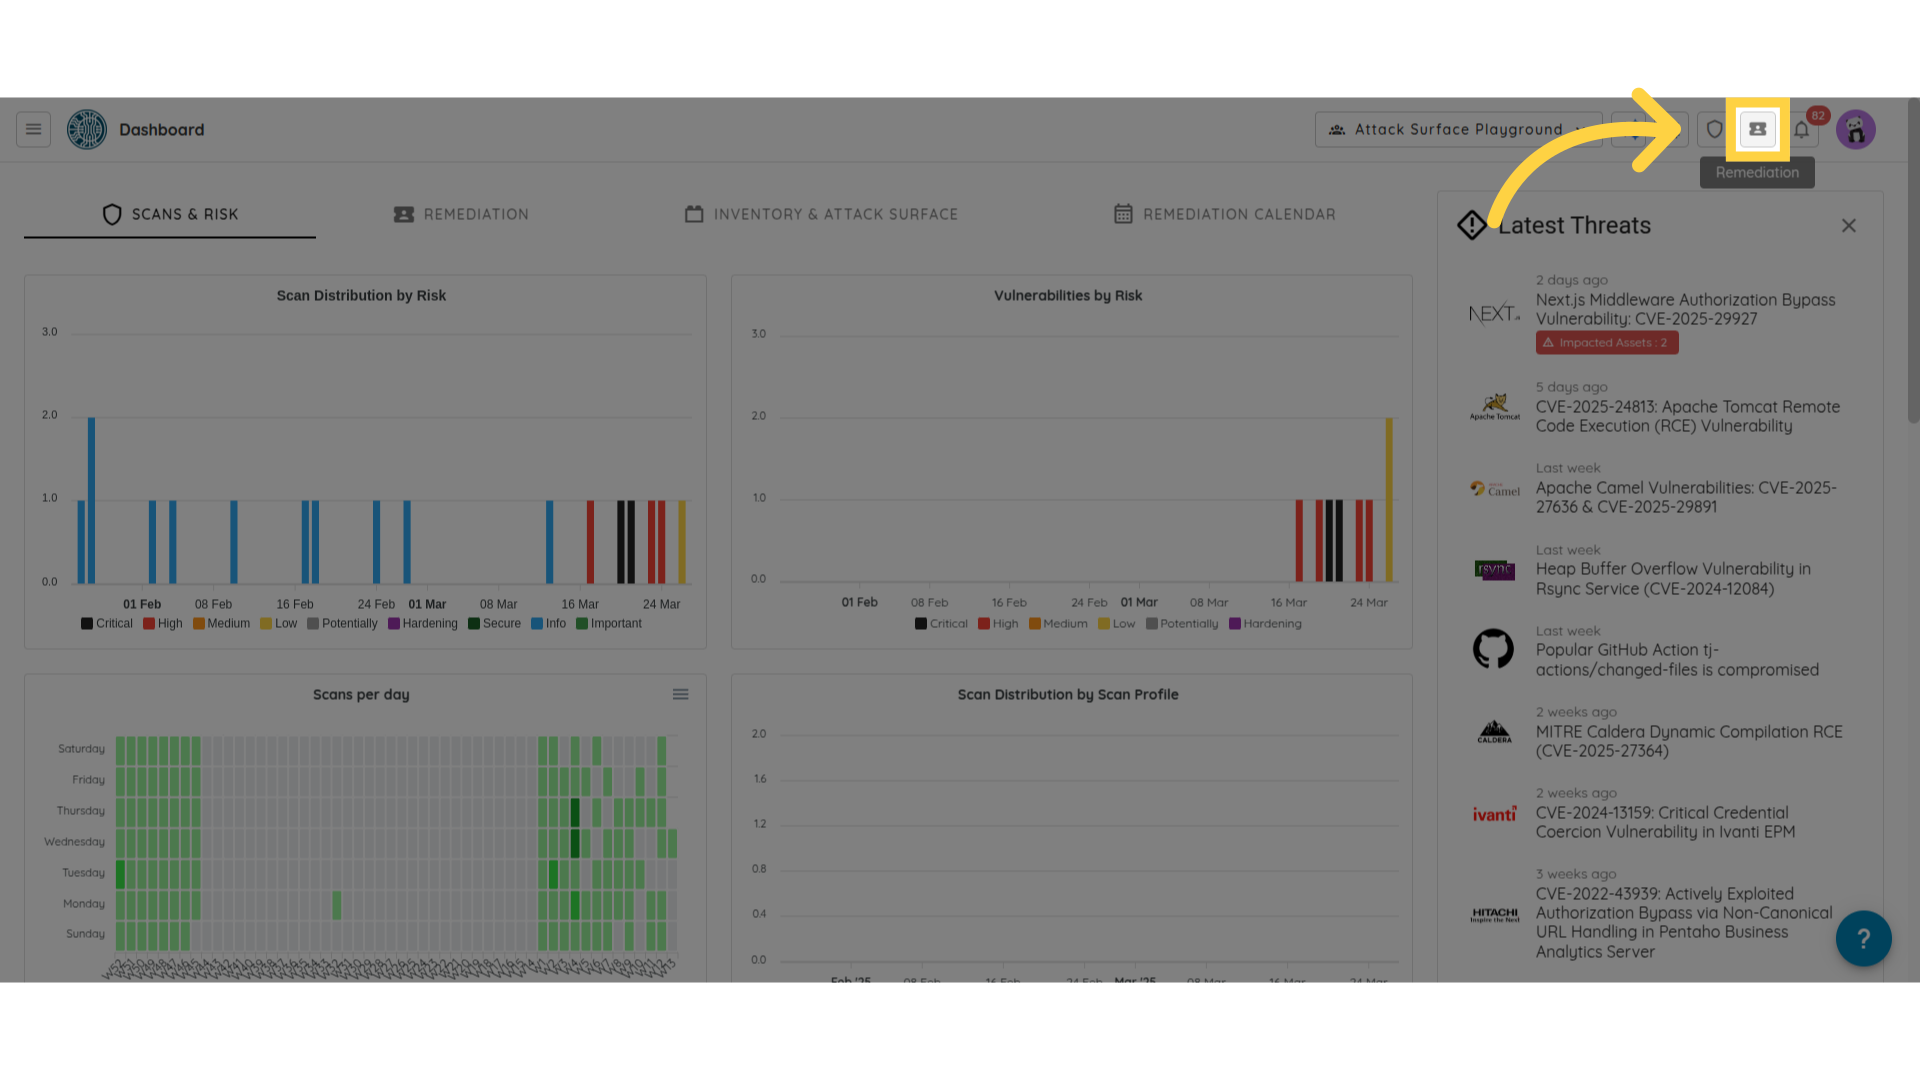
Tout d'abord, ouvrez le menu, puis Remediation et Tickets.
2. Localiser le ticket
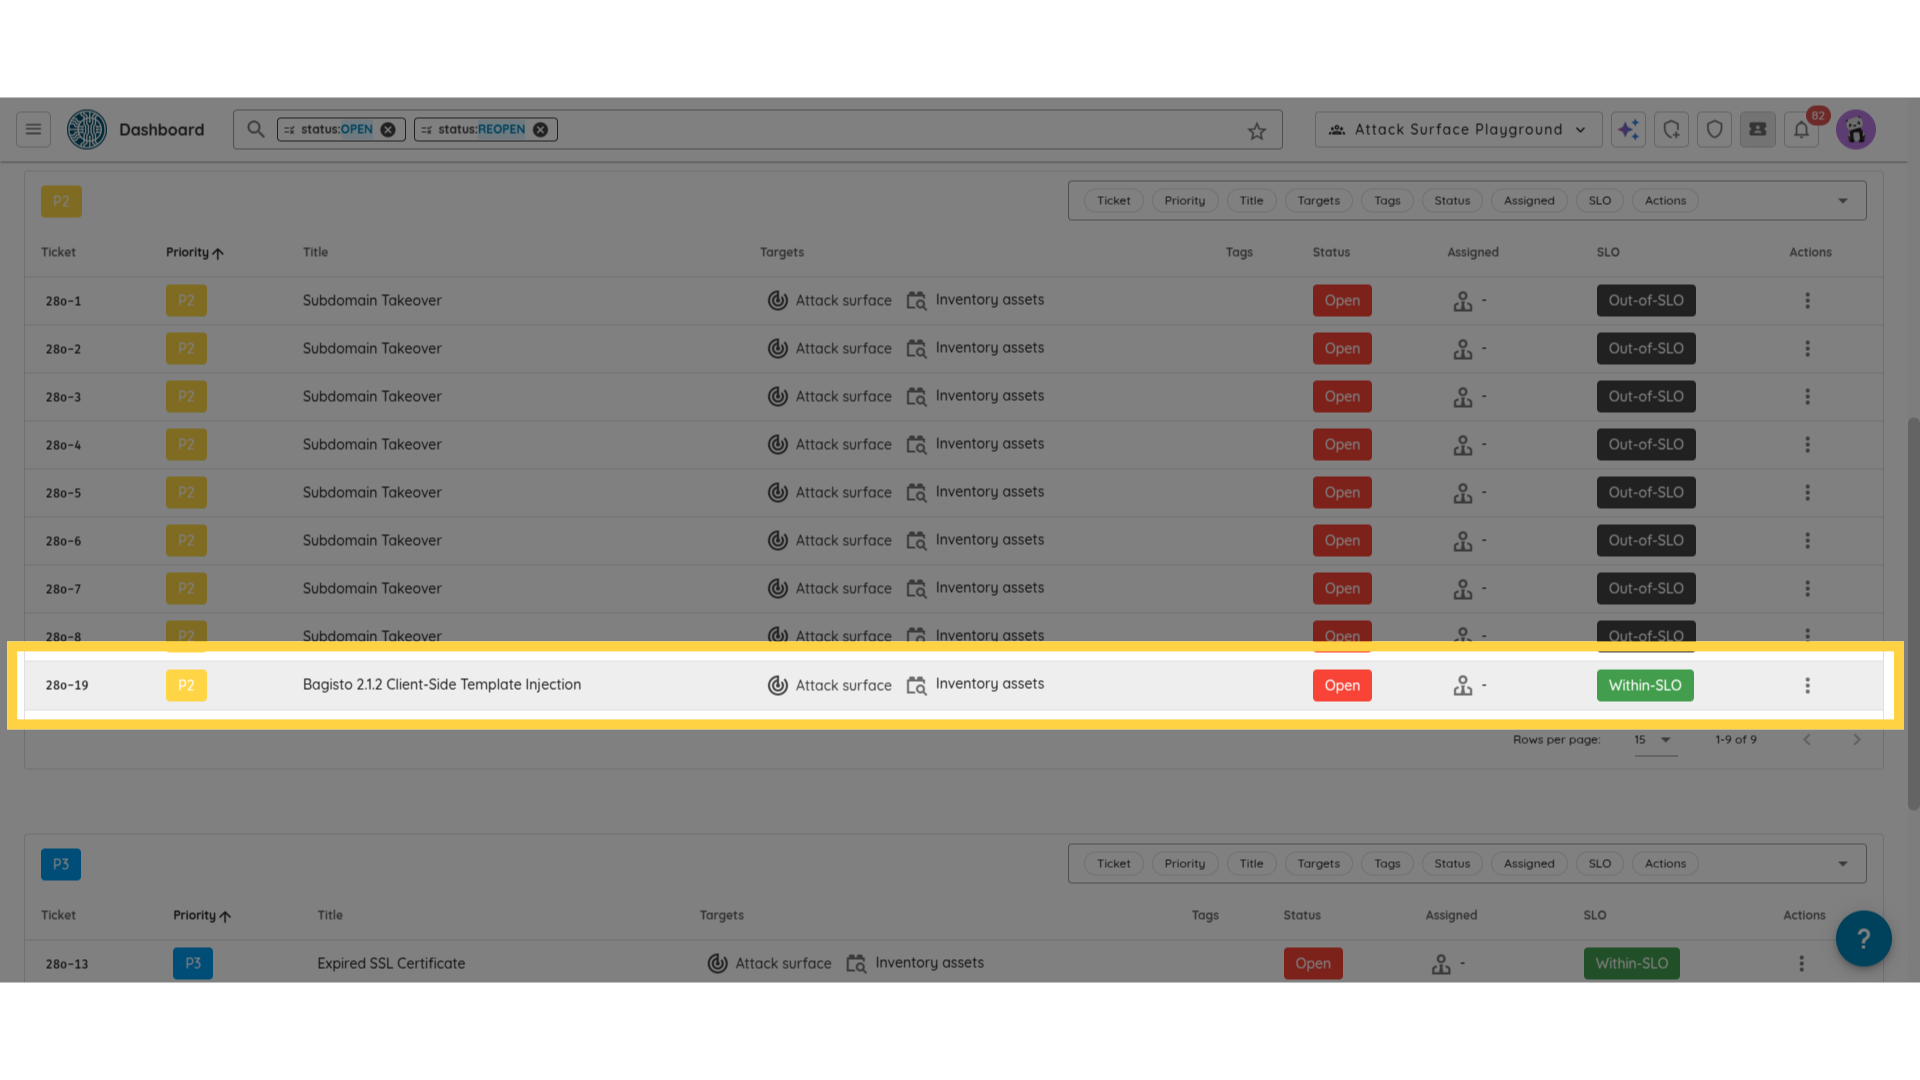
Trouvez le ticket lié à la vulnérabilité que vous souhaitez examiner.
3. Afficher les détails du scan
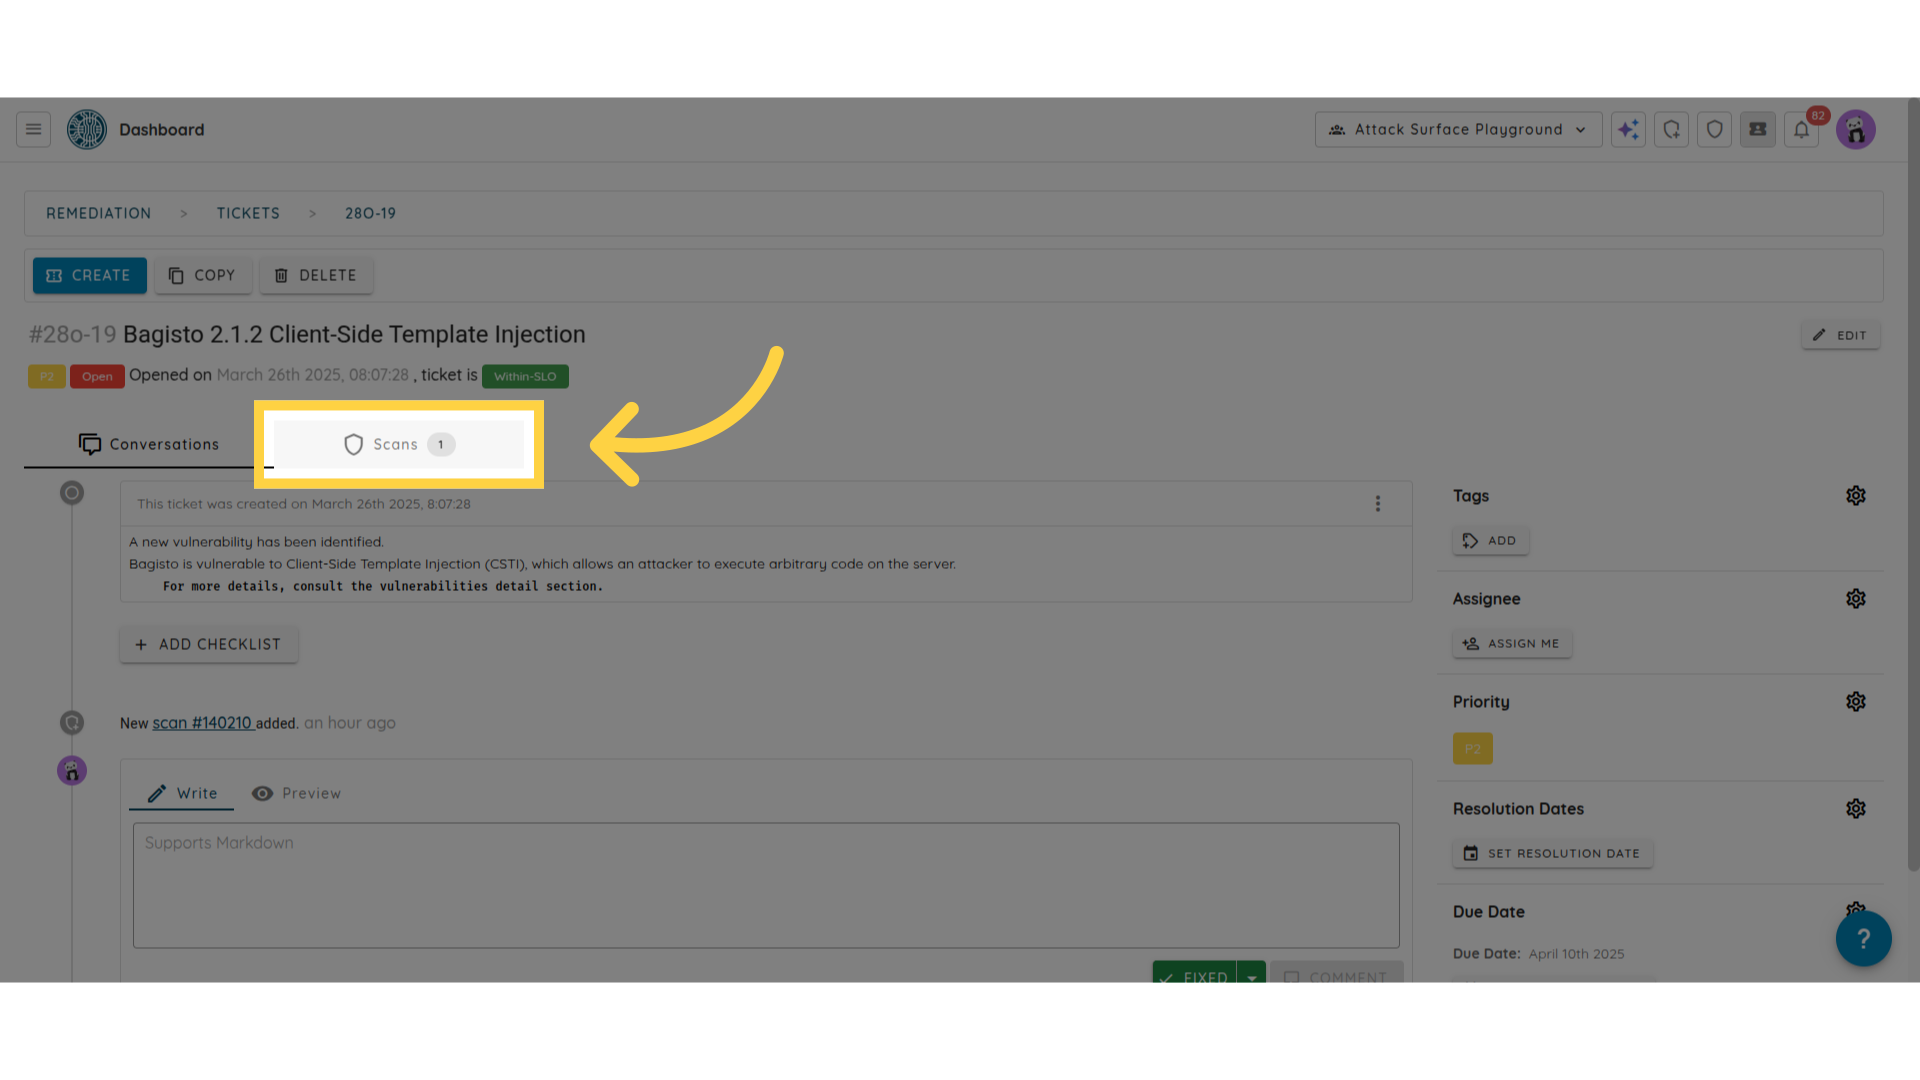
À l'intérieur du ticket, cliquez sur les scans (scans).
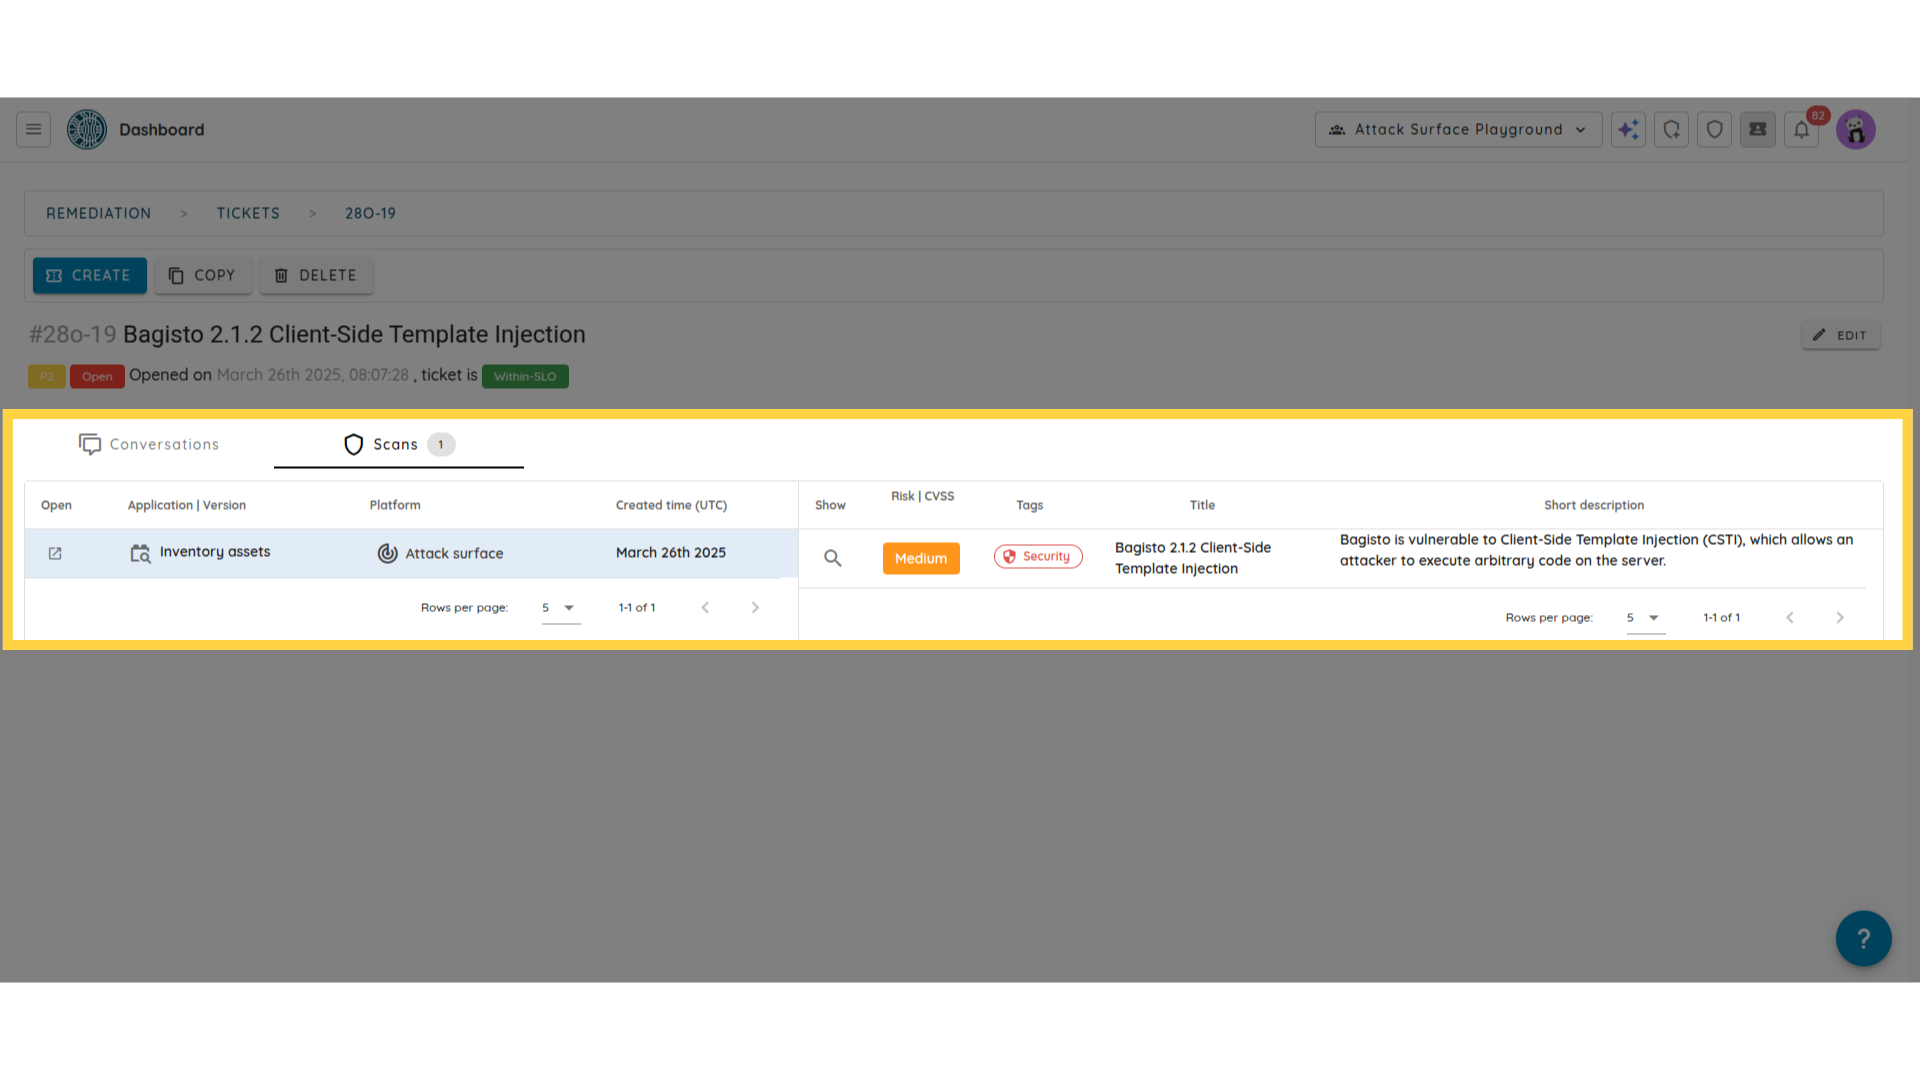
À partir de là, vous trouverez les scans où la vulnérabilité a été détectée.
4. Ouvrir la page de la vulnérabilité
Cliquez sur l'icône de loupe à côté de la vulnérabilité pour ouvrir ses détails.
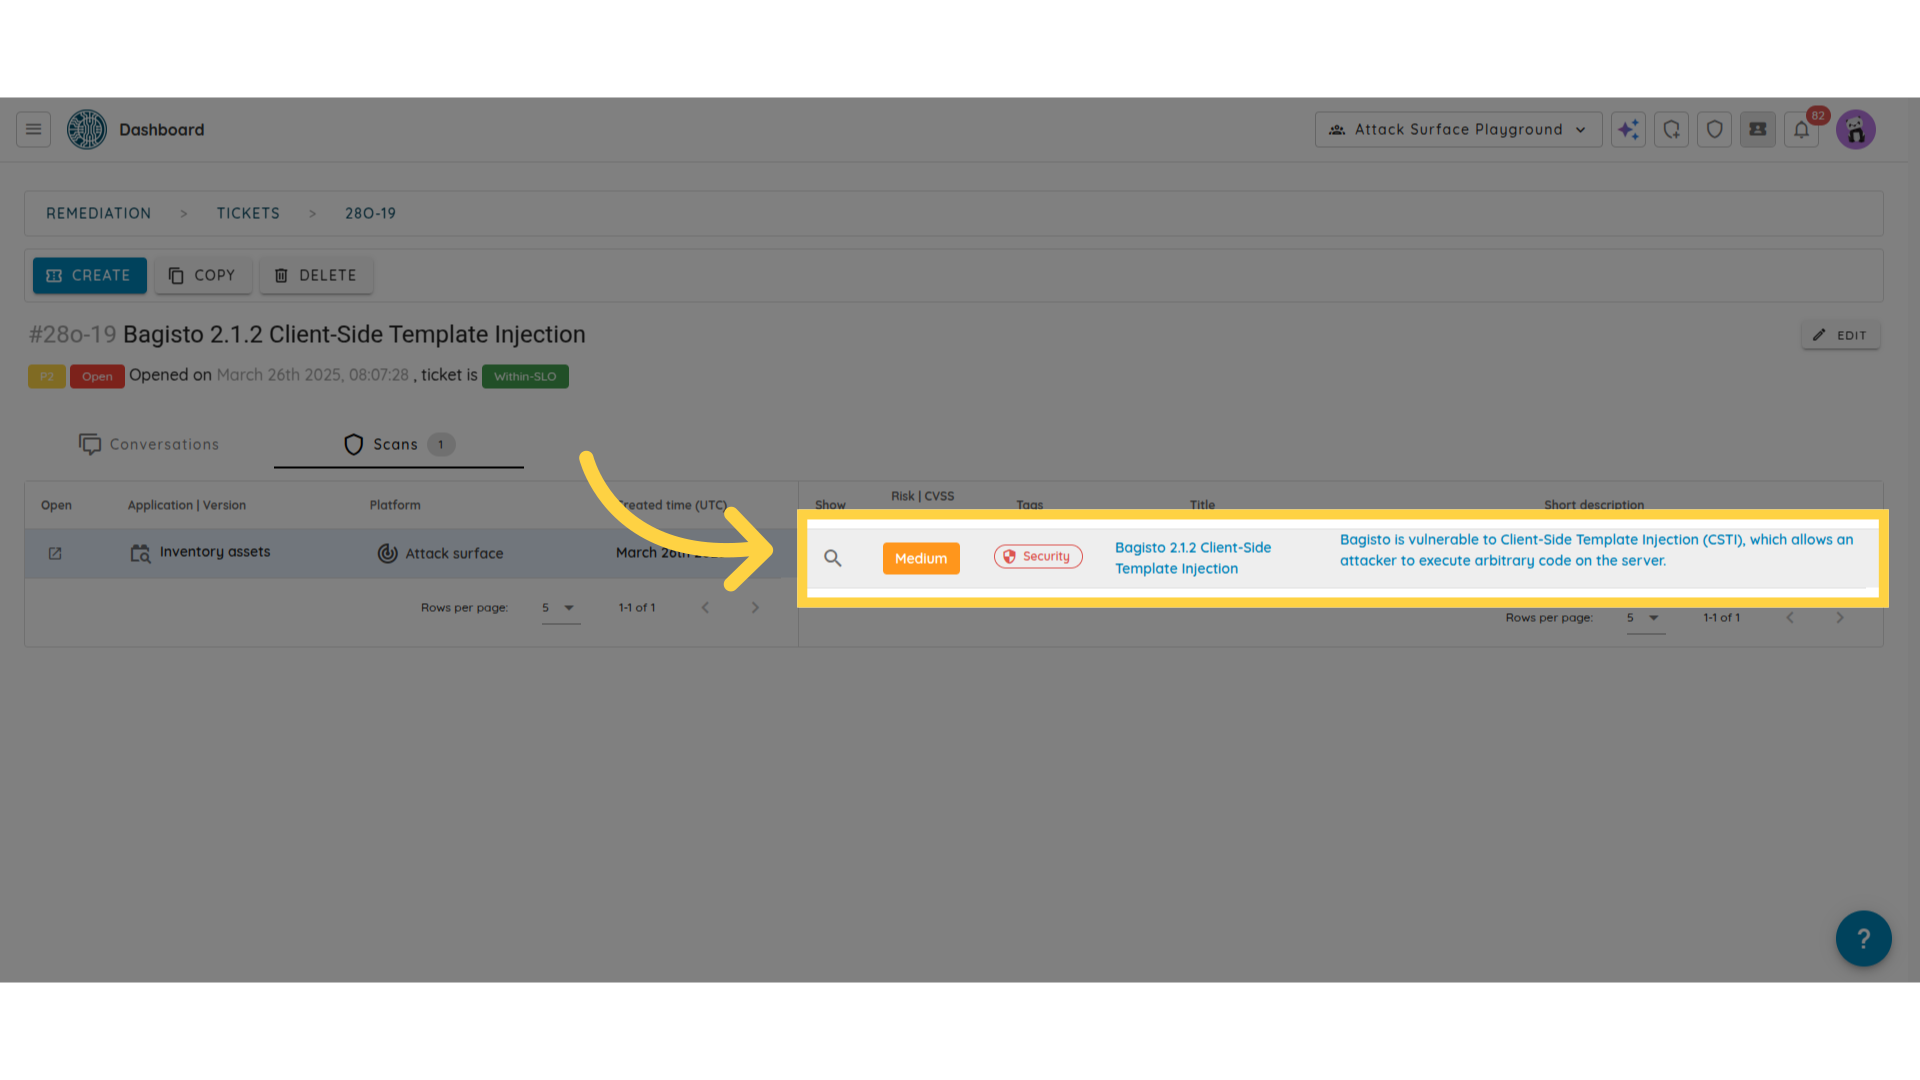
5. Ouvrir les détails techniques
Dans le panneau de la vulnérabilité, ouvrez l'onglet Technical Details.
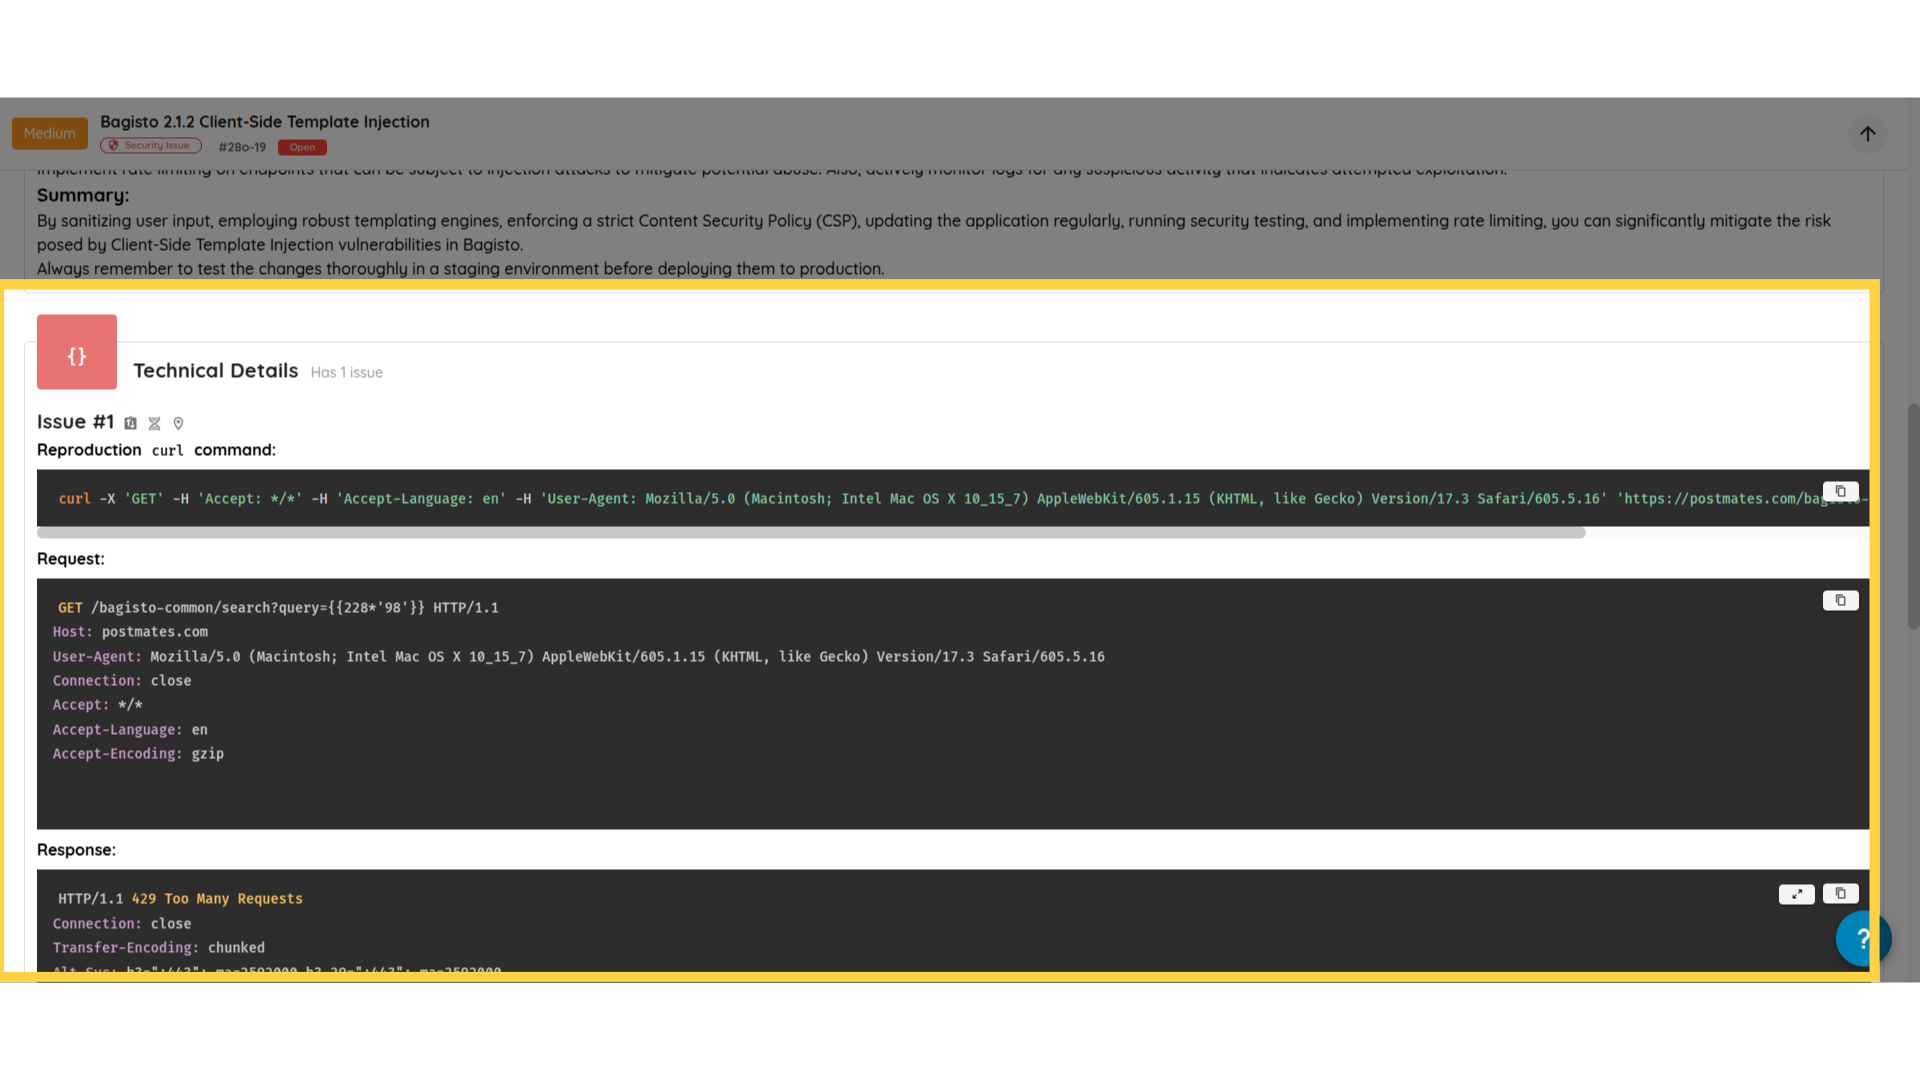
6. Cliquer sur l'icône d'emplacement pour révéler l'emplacement de la vulnérabilité
Cliquez ensuite sur l'icône d'emplacement pour voir l'actif concerné et les métadonnées disponibles, comme le chemin où la vulnérabilité a été trouvée.


En suivant ces étapes, vous pouvez identifier avec précision l'actif où une vulnérabilité a été détectée.