Exclure l'actif de la surface d'attaque
Ce guide vous guidera tout au long du processus d'exclusion d'un actif des actifs potentiels dans la surface d'attaque. La plateforme Ostorlab scannera en continu et proposera des actifs potentiels qui pourraient appartenir à votre organisation. Exclure signifie que vous confirmez que ces actifs sont hors de votre périmètre, par exemple, la plateforme proposera un fournisseur de cloud uniquement parce que votre infrastructure y est hébergée.
1. Cliquez sur l'icône de menu à gauche

2. Cliquez sur "Attack Surface"
Accédez à la section "Attack Surface".

3. Cliquez sur "Discovery"
Sélectionnez l'option "Discovery" dans le menu.

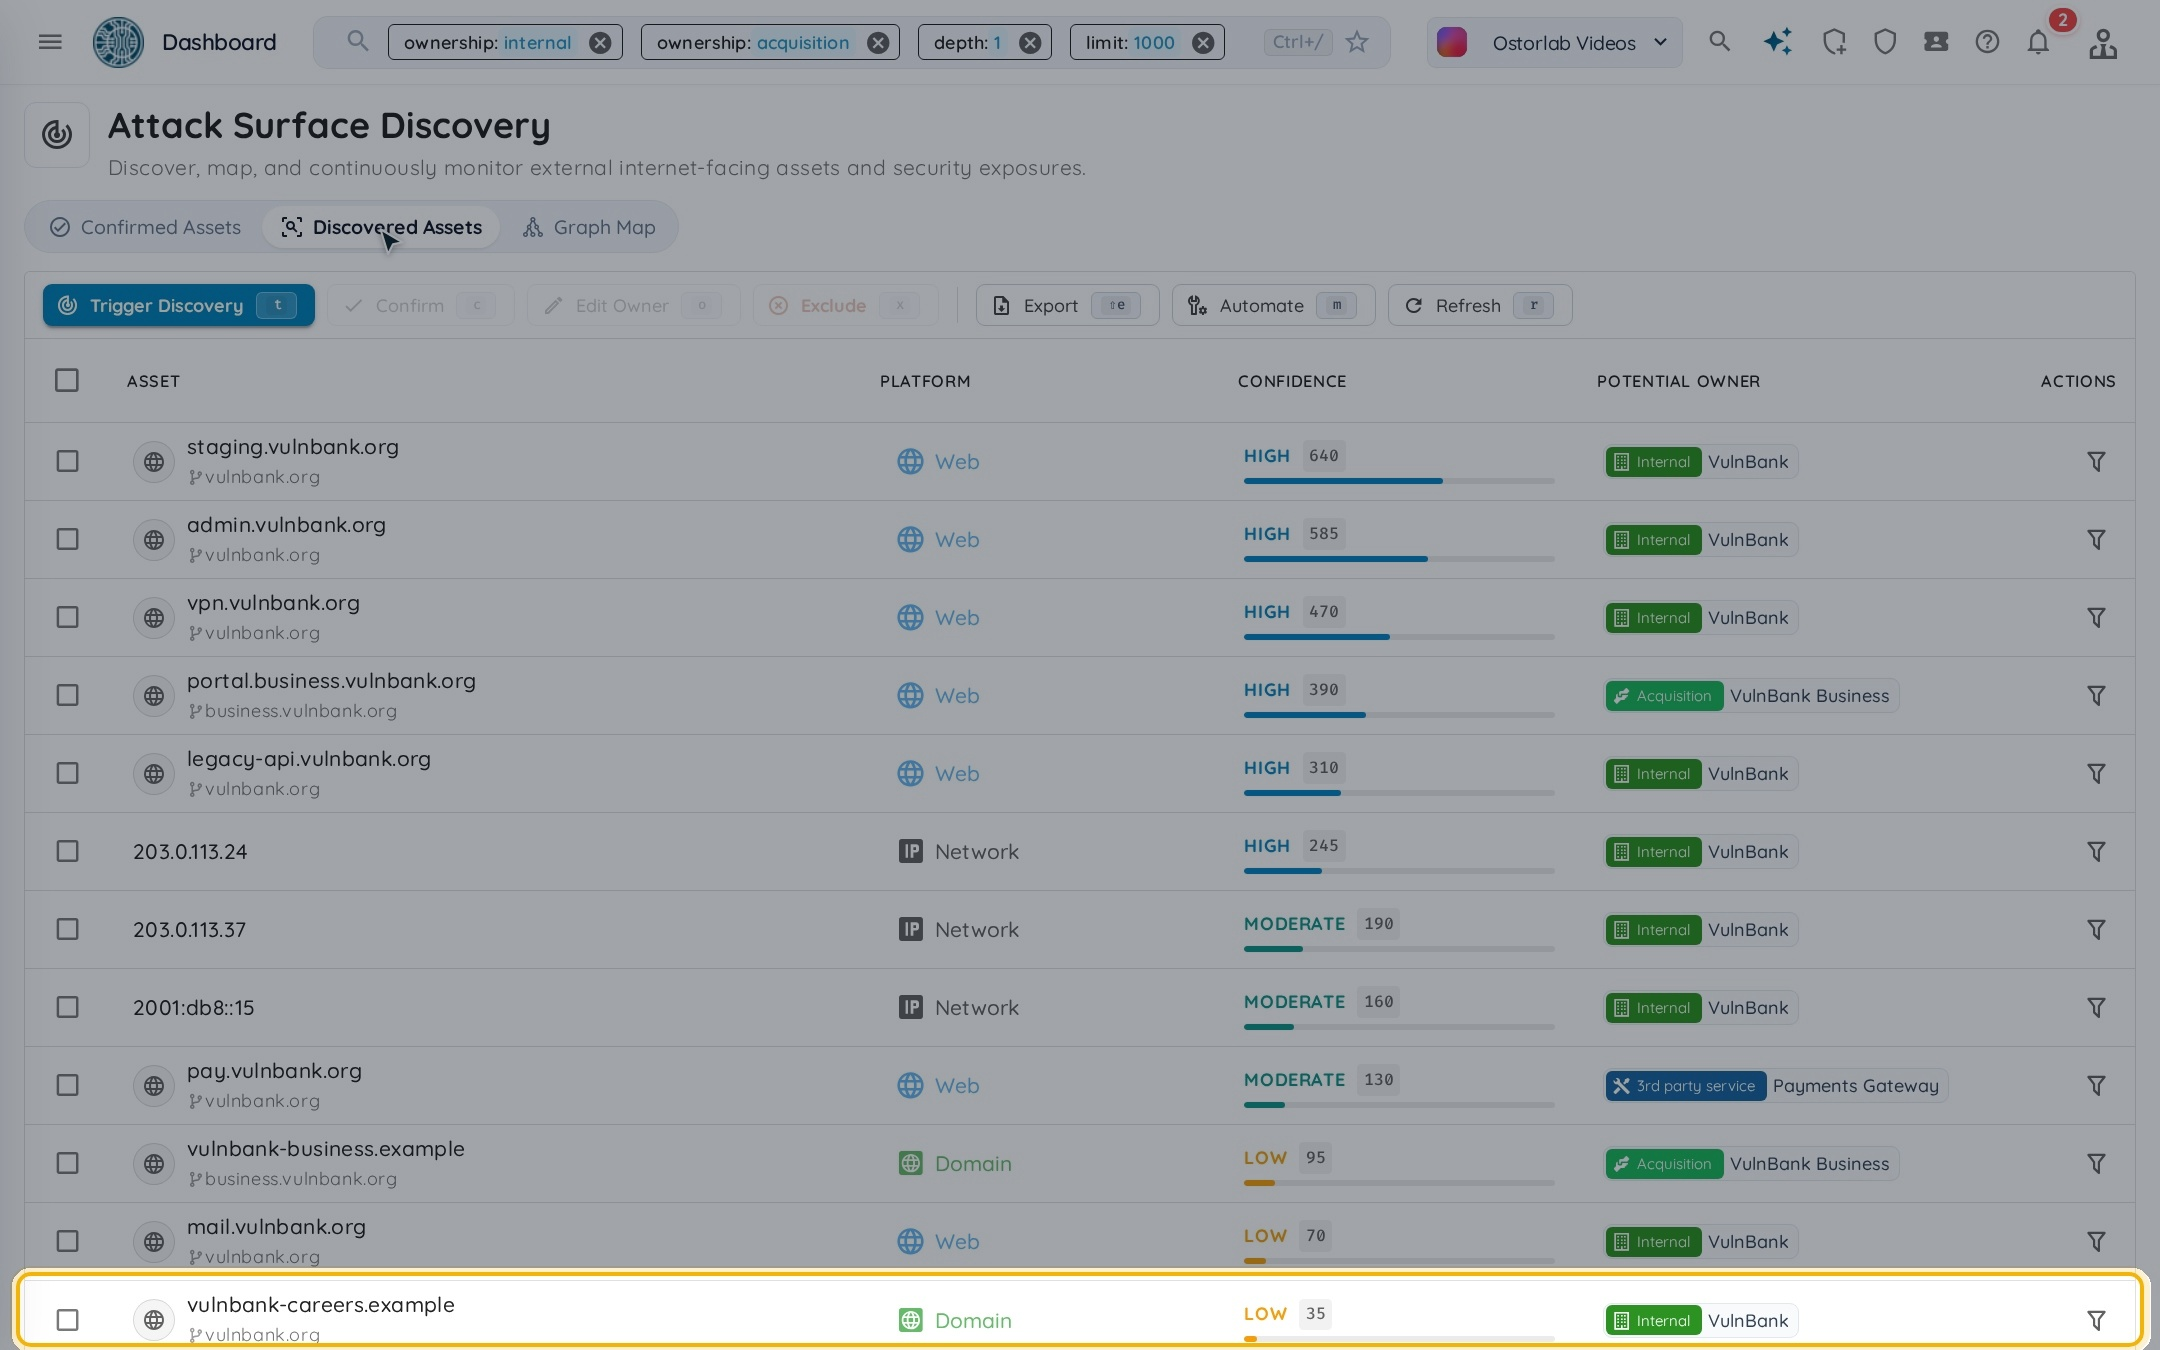
4. Cliquez sur « Discovered Assets »
Ouvrez Discovered Assets pour voir les actifs potentiels qui peuvent appartenir à votre organisation.

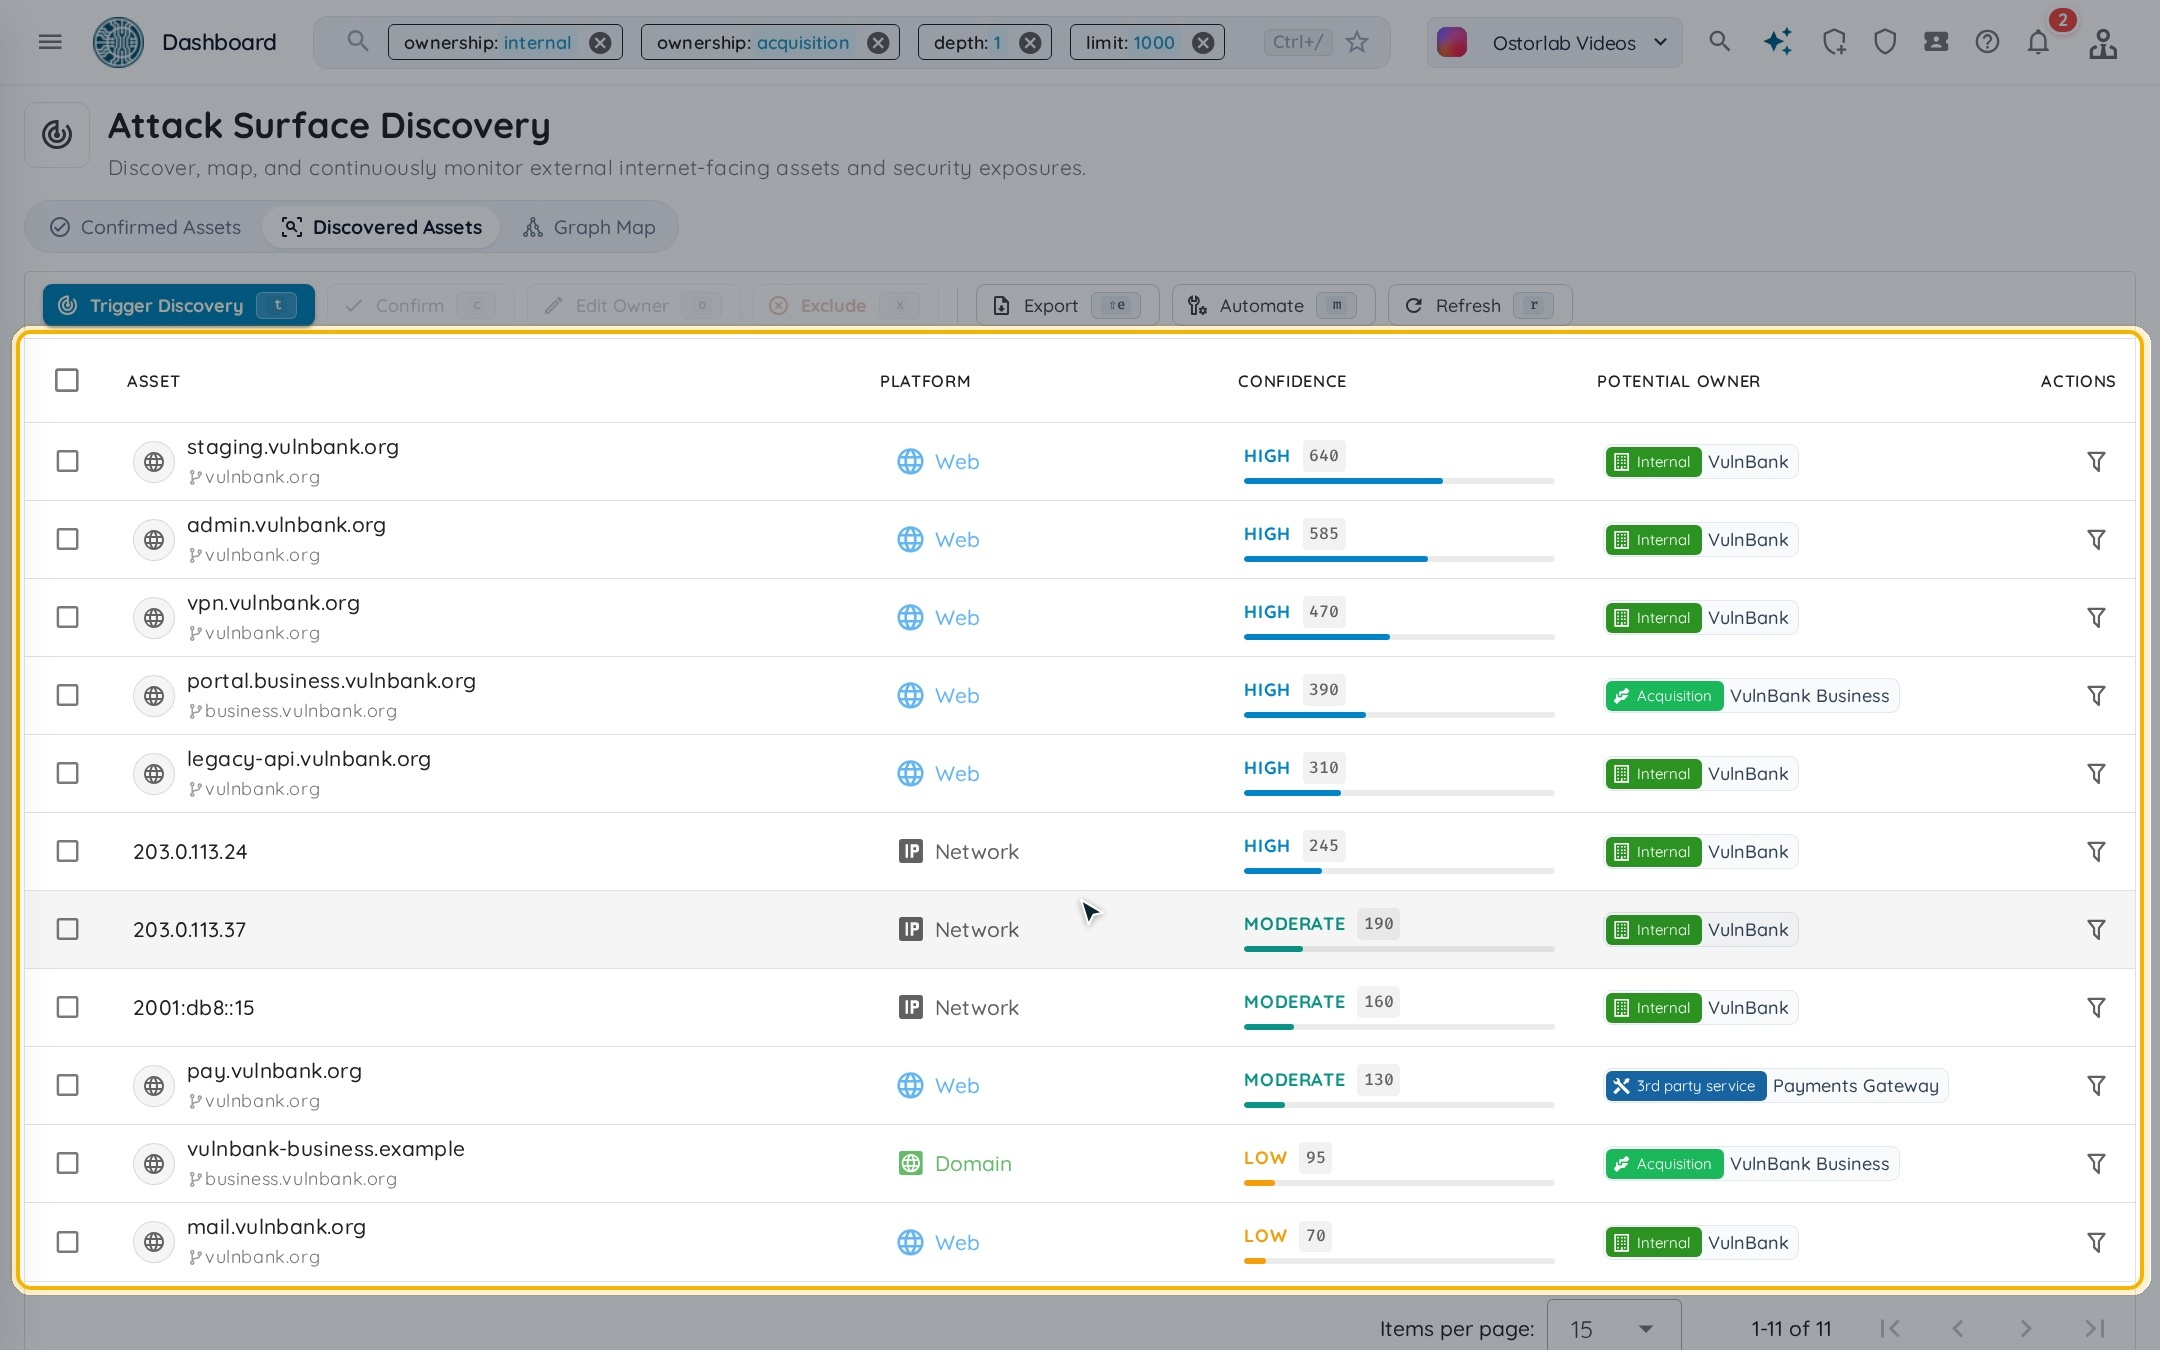
5. Sélectionnez l'actif
Sélectionnez dans le tableau l'actif que vous souhaitez exclure.
6. Cliquez sur « Exclude »
Cliquez sur Exclude au-dessus du tableau.

7. Confirmez l'action
Confirmez en cliquant sur Exclude. L'actif est marqué comme Rejected et quitte la liste Discovered Assets.

Ce guide a couvert le processus étape par étape pour exclure un actif des actifs potentiels dans la surface d'attaque.