Événements
Une application protégée exécute ses vérifications à son démarrage, puis toutes les minutes tant qu'elle est ouverte, et signale ce que chaque vérification a observé. Chaque signalement est un événement. L'onglet "Événements" de l'"ADR mobile" liste les événements de toutes vos applications protégées, du plus récent au plus ancien.
Une application protégée avec certaines vérifications désactivées ne signale jamais les événements de ces vérifications. Voir Protéger une application pour choisir les vérifications.
Voir les événements
-
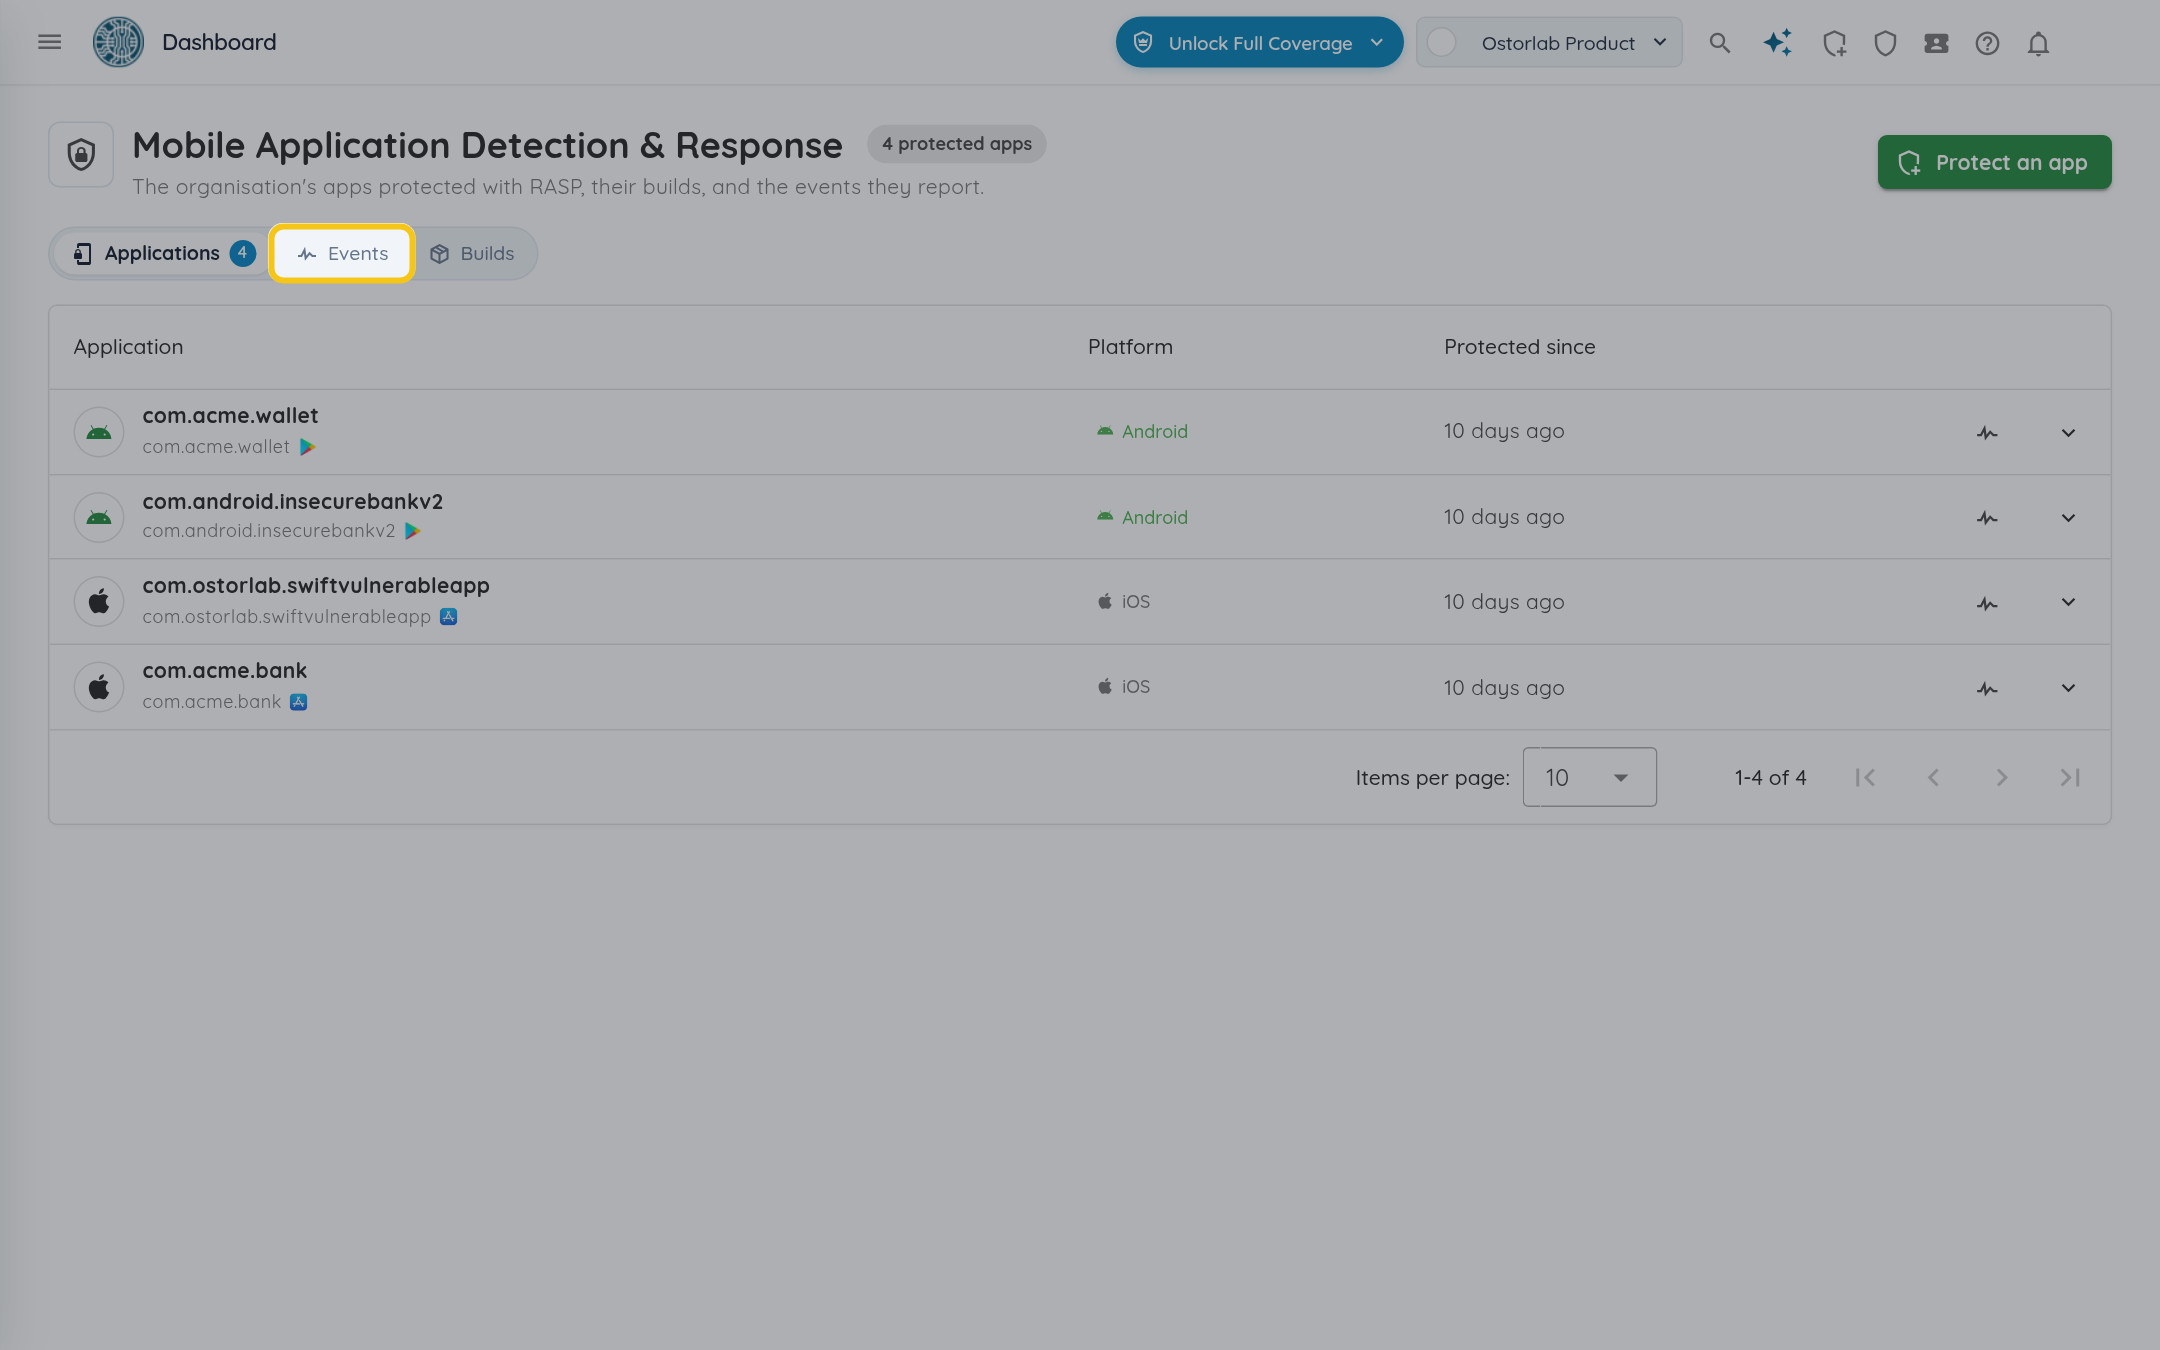
Dans l'"ADR mobile", cliquez sur "Événements".
-
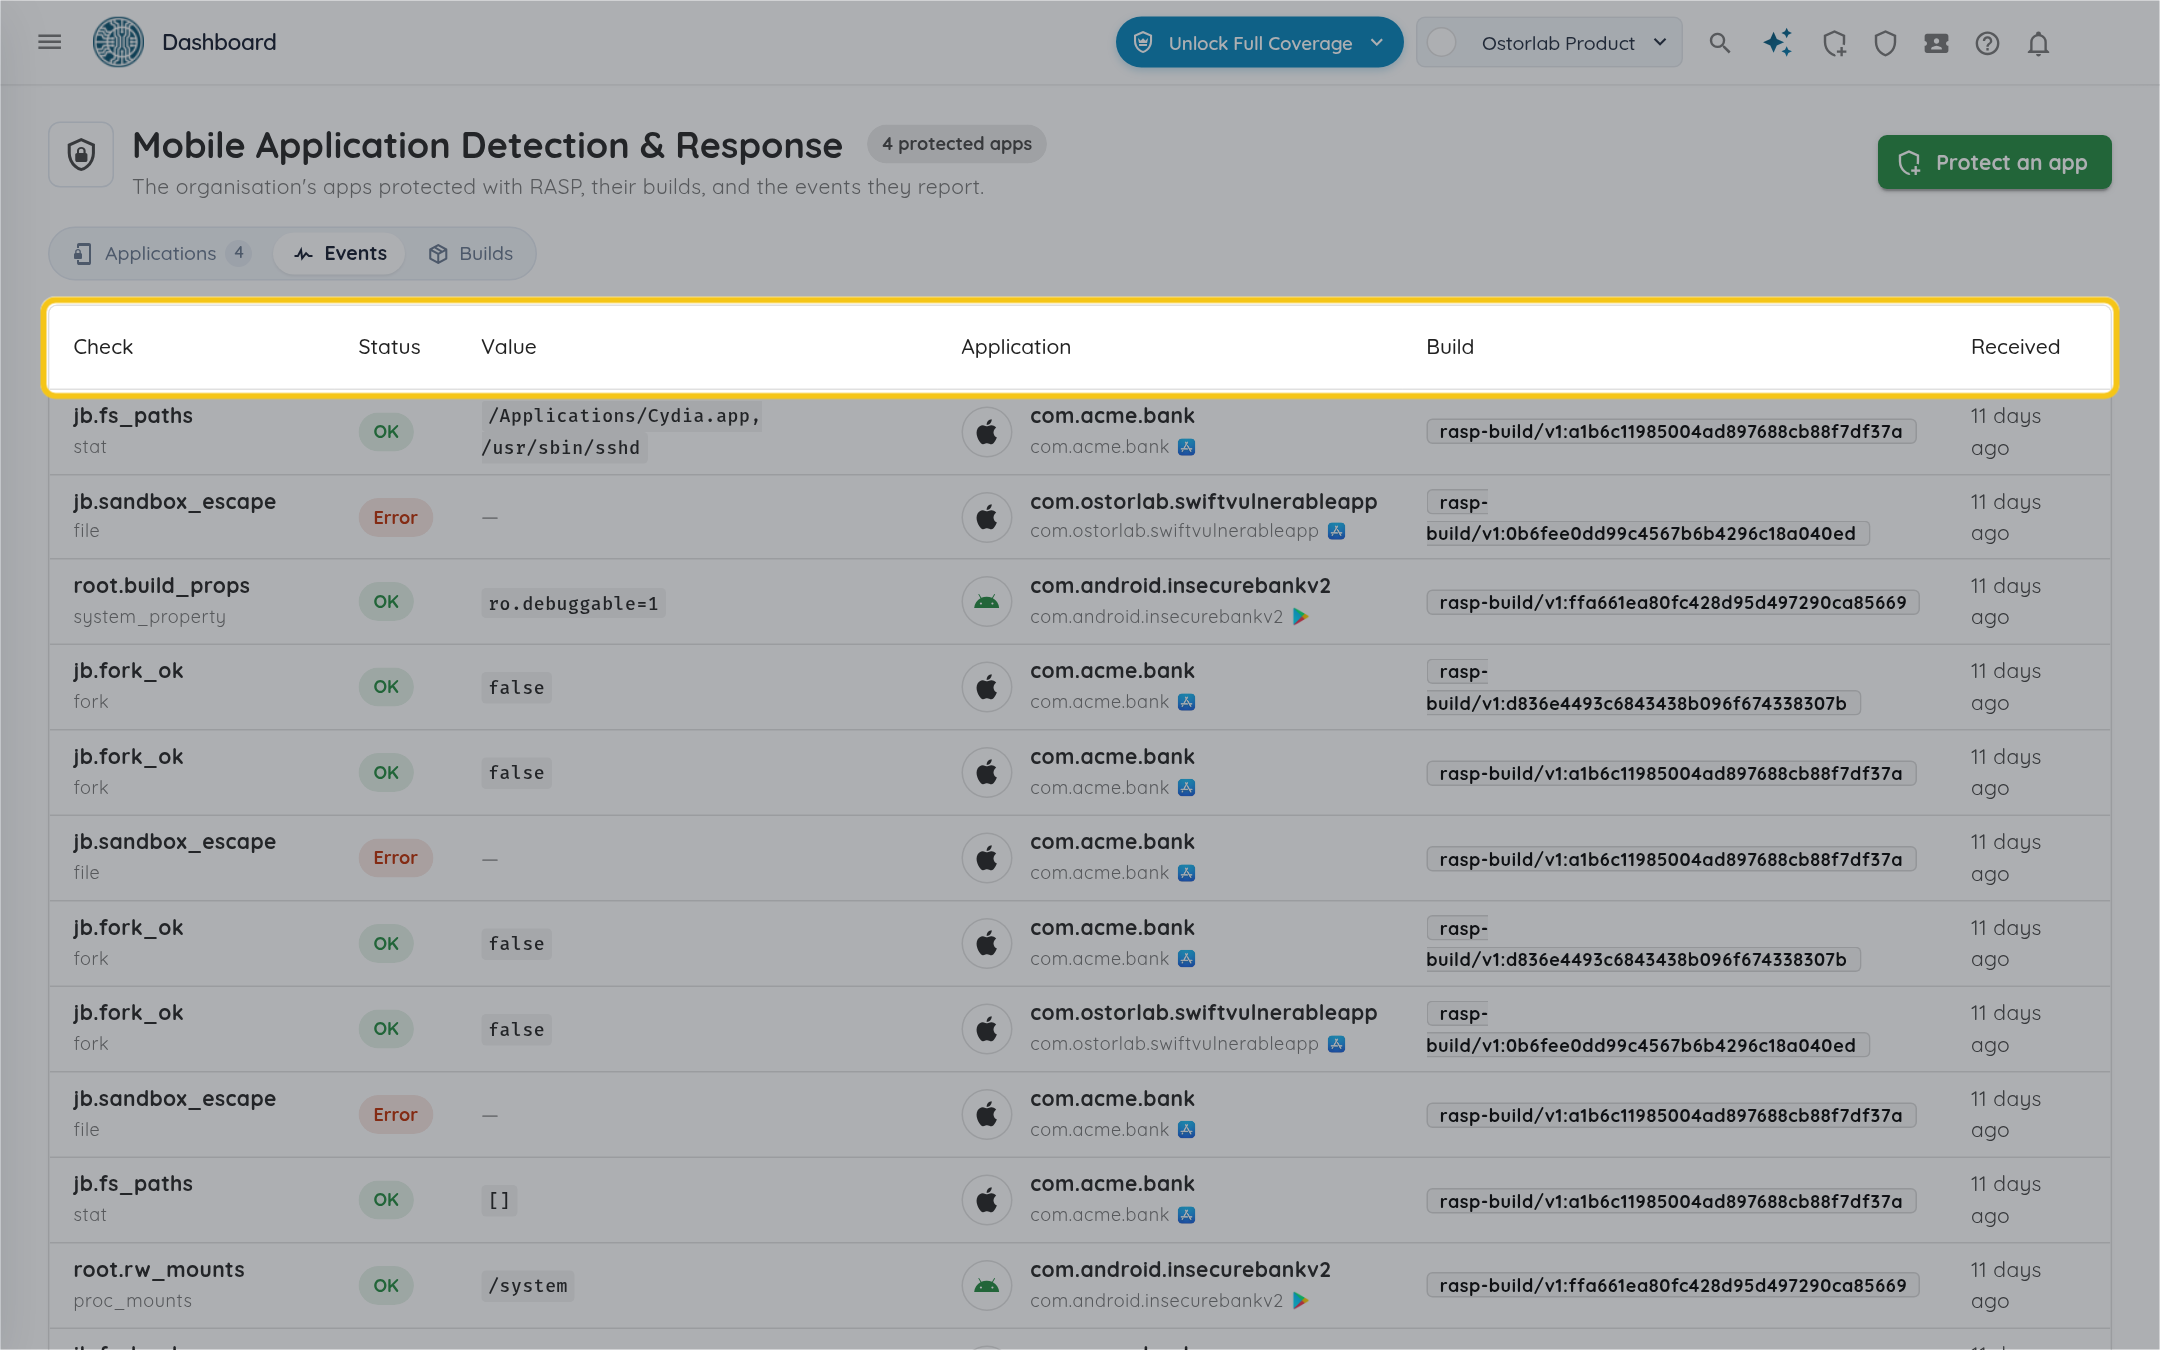
Chaque ligne est un événement :
- "Contrôle" : le nom de l'événement, comme
hook.maps_hits, et en dessous la source où l'application l'a lu, comme la carte mémoire du processus. - "Statut" : si la vérification a pu s'exécuter. Voir Statuts.
- "Valeur" : ce que la vérification a observé, comme
true, un nombre ou une liste de noms. Une liste vide,[], signifie que la vérification n'a rien trouvé. - "Application" : l'application protégée qui l'a signalé.
- "Build" : l'ID du build de la copie protégée, le même que dans l'onglet "Builds".
- "Reçu" : quand l'ADR mobile a reçu l'événement. Survolez-le pour voir la date et l'heure exactes.
- "Contrôle" : le nom de l'événement, comme
-
Lisez la valeur pour voir ce qui a été trouvé. Ici, la vérification de hooking d'une application Android a trouvé l'agent Frida chargé dans l'application :
hook.maps_hitslistefrida-agent-64.so.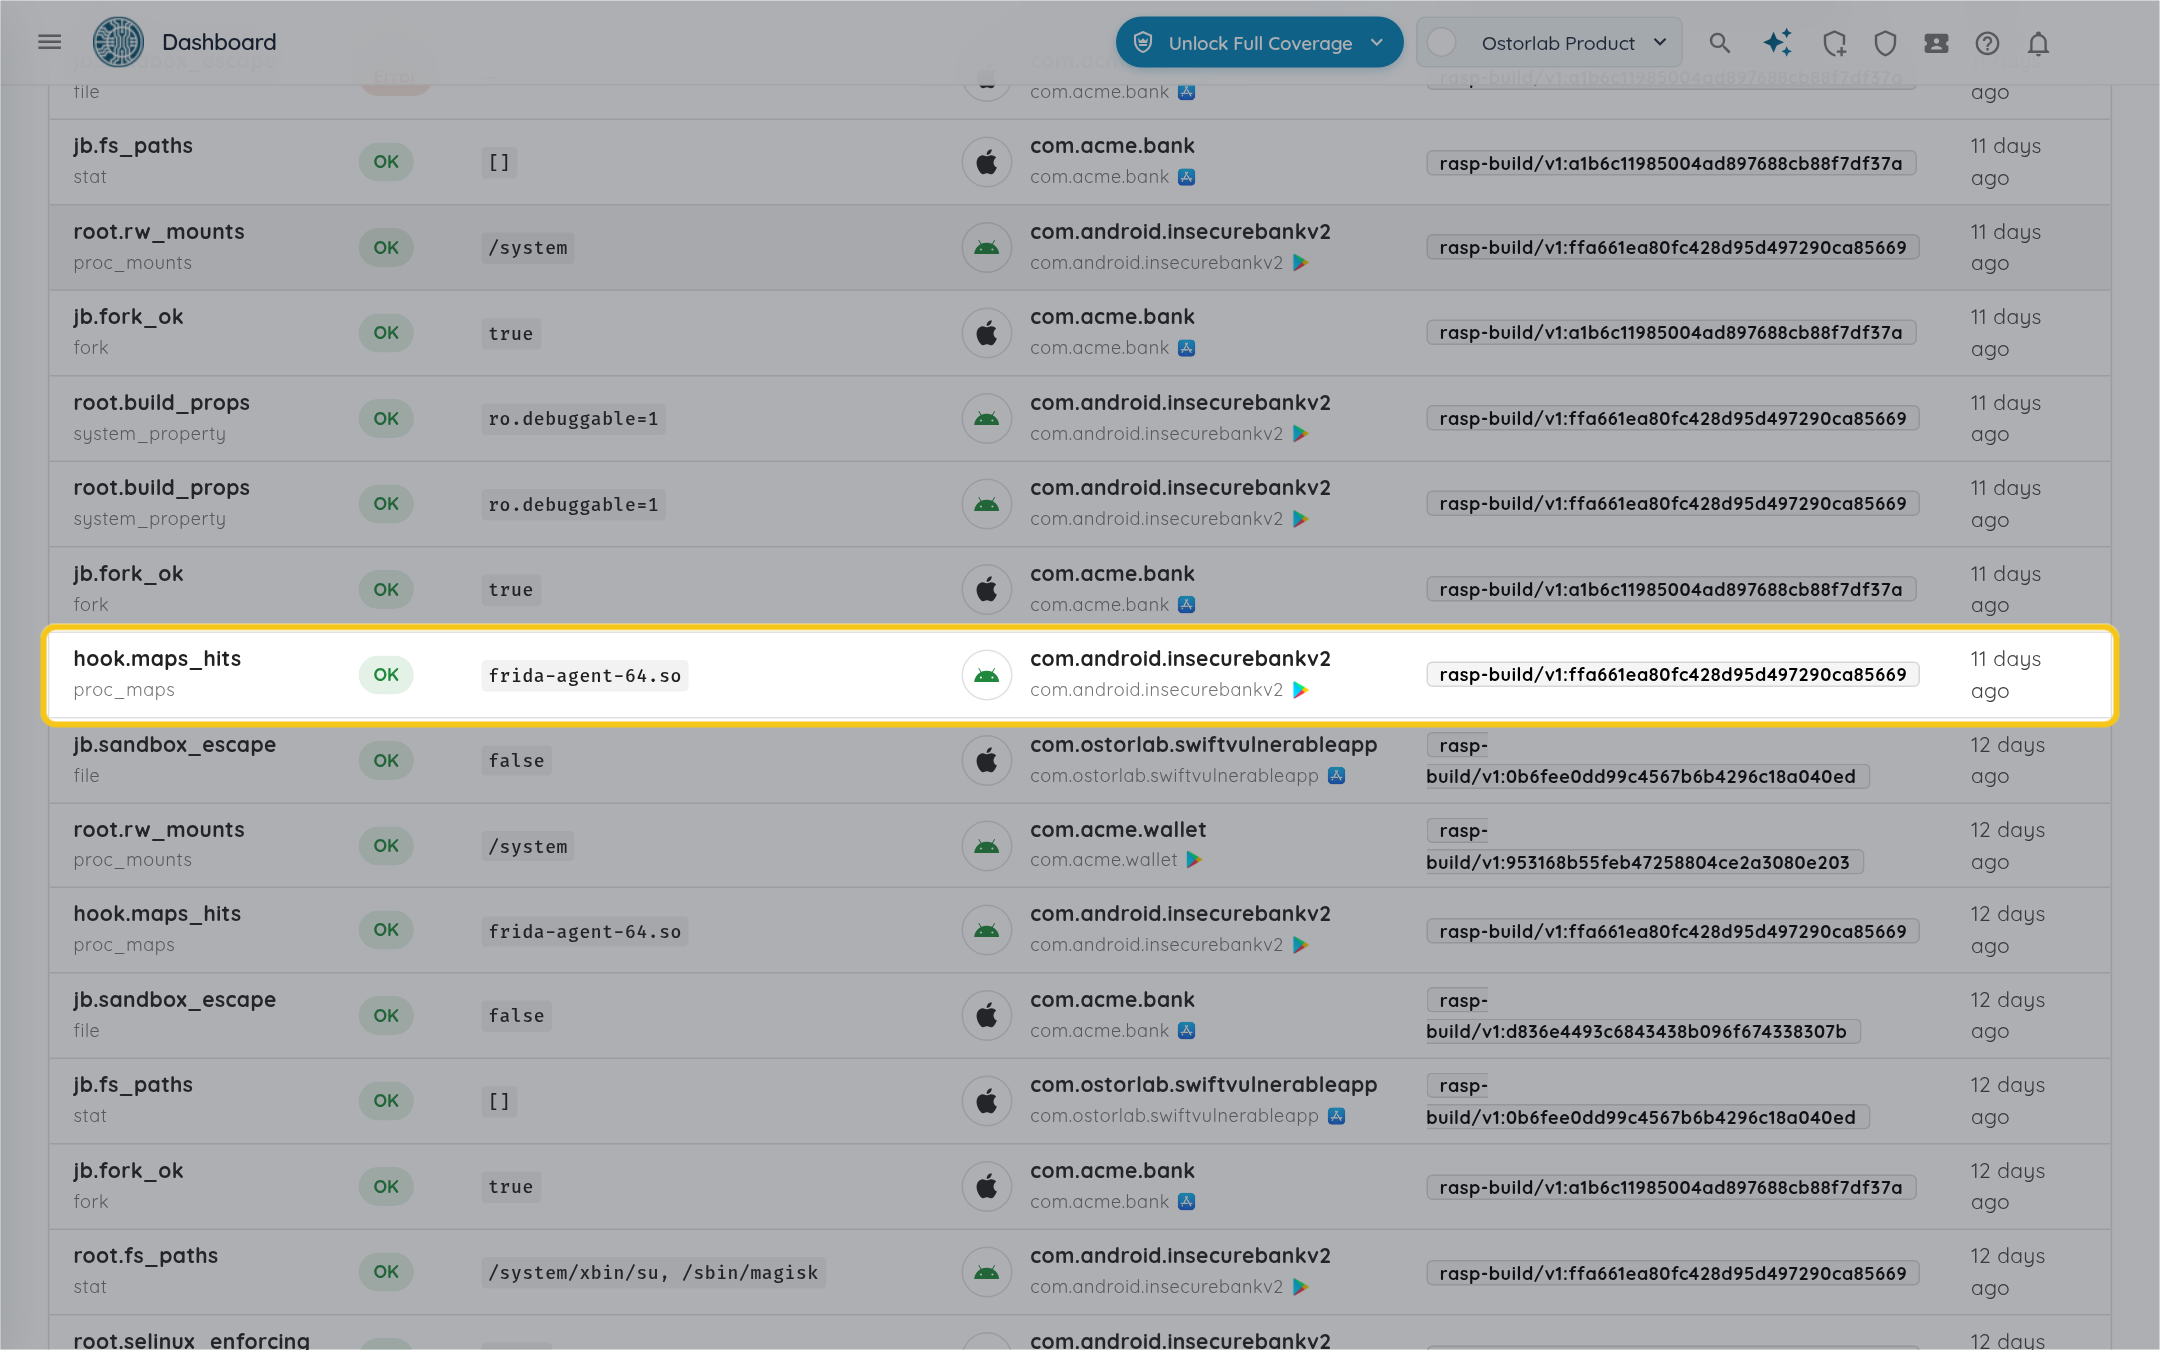
-
Les événements les plus récents s'affichent en premier. Cliquez sur "Charger les événements plus anciens" en bas de la liste pour voir les plus anciens.
Voir les événements d'une application
-
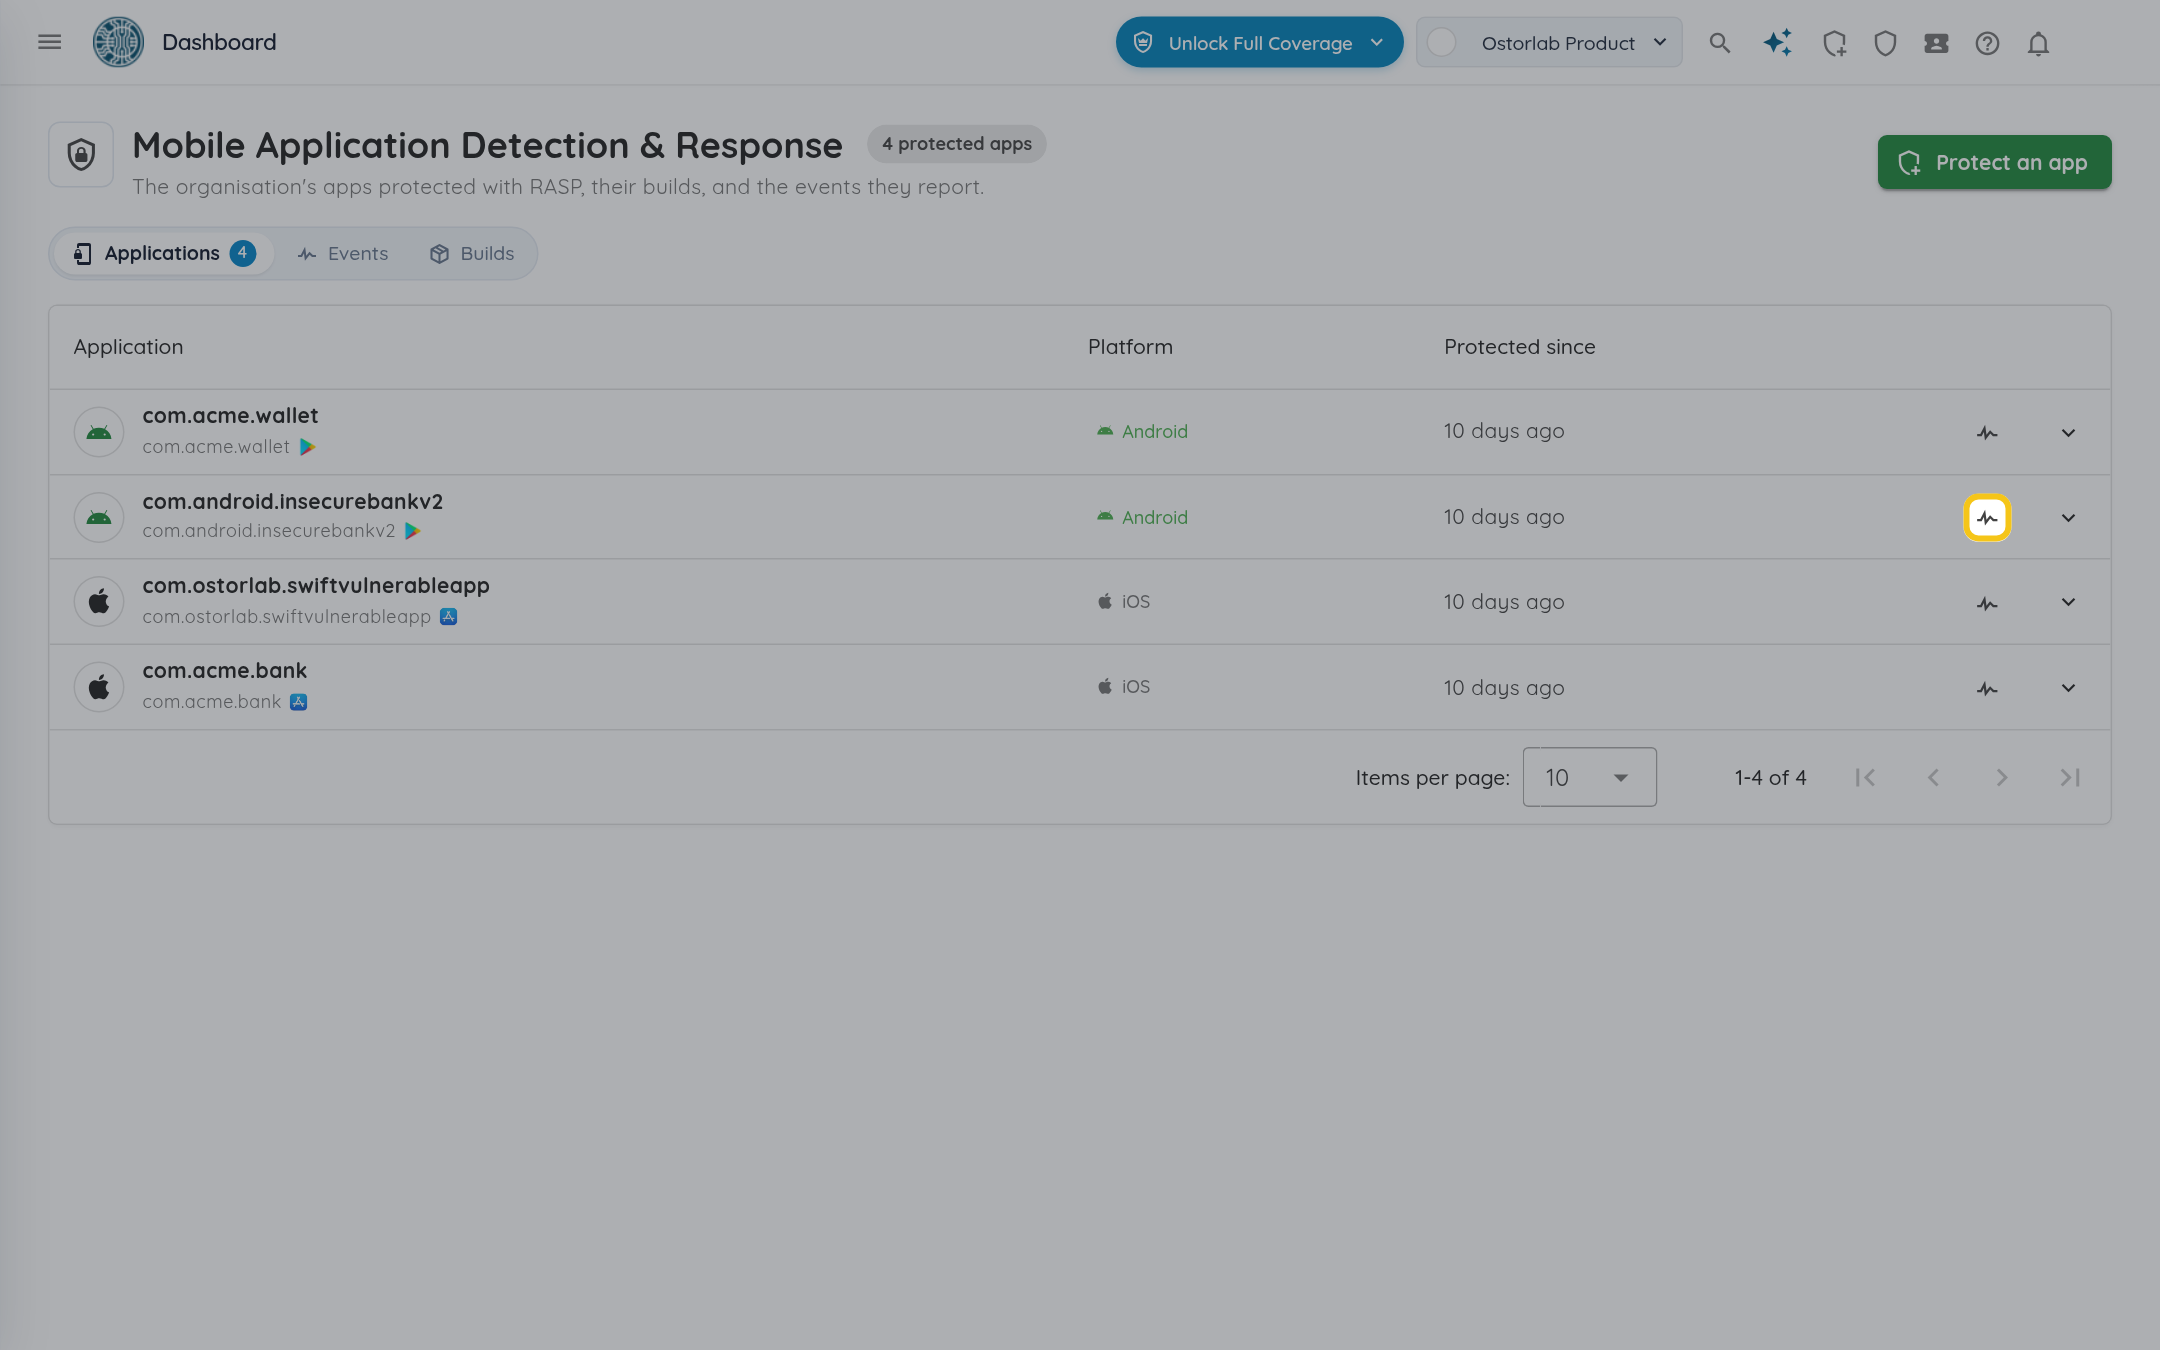
Dans l'onglet "Applications", cliquez sur l'icône "Voir les événements" de la ligne de l'application.
-
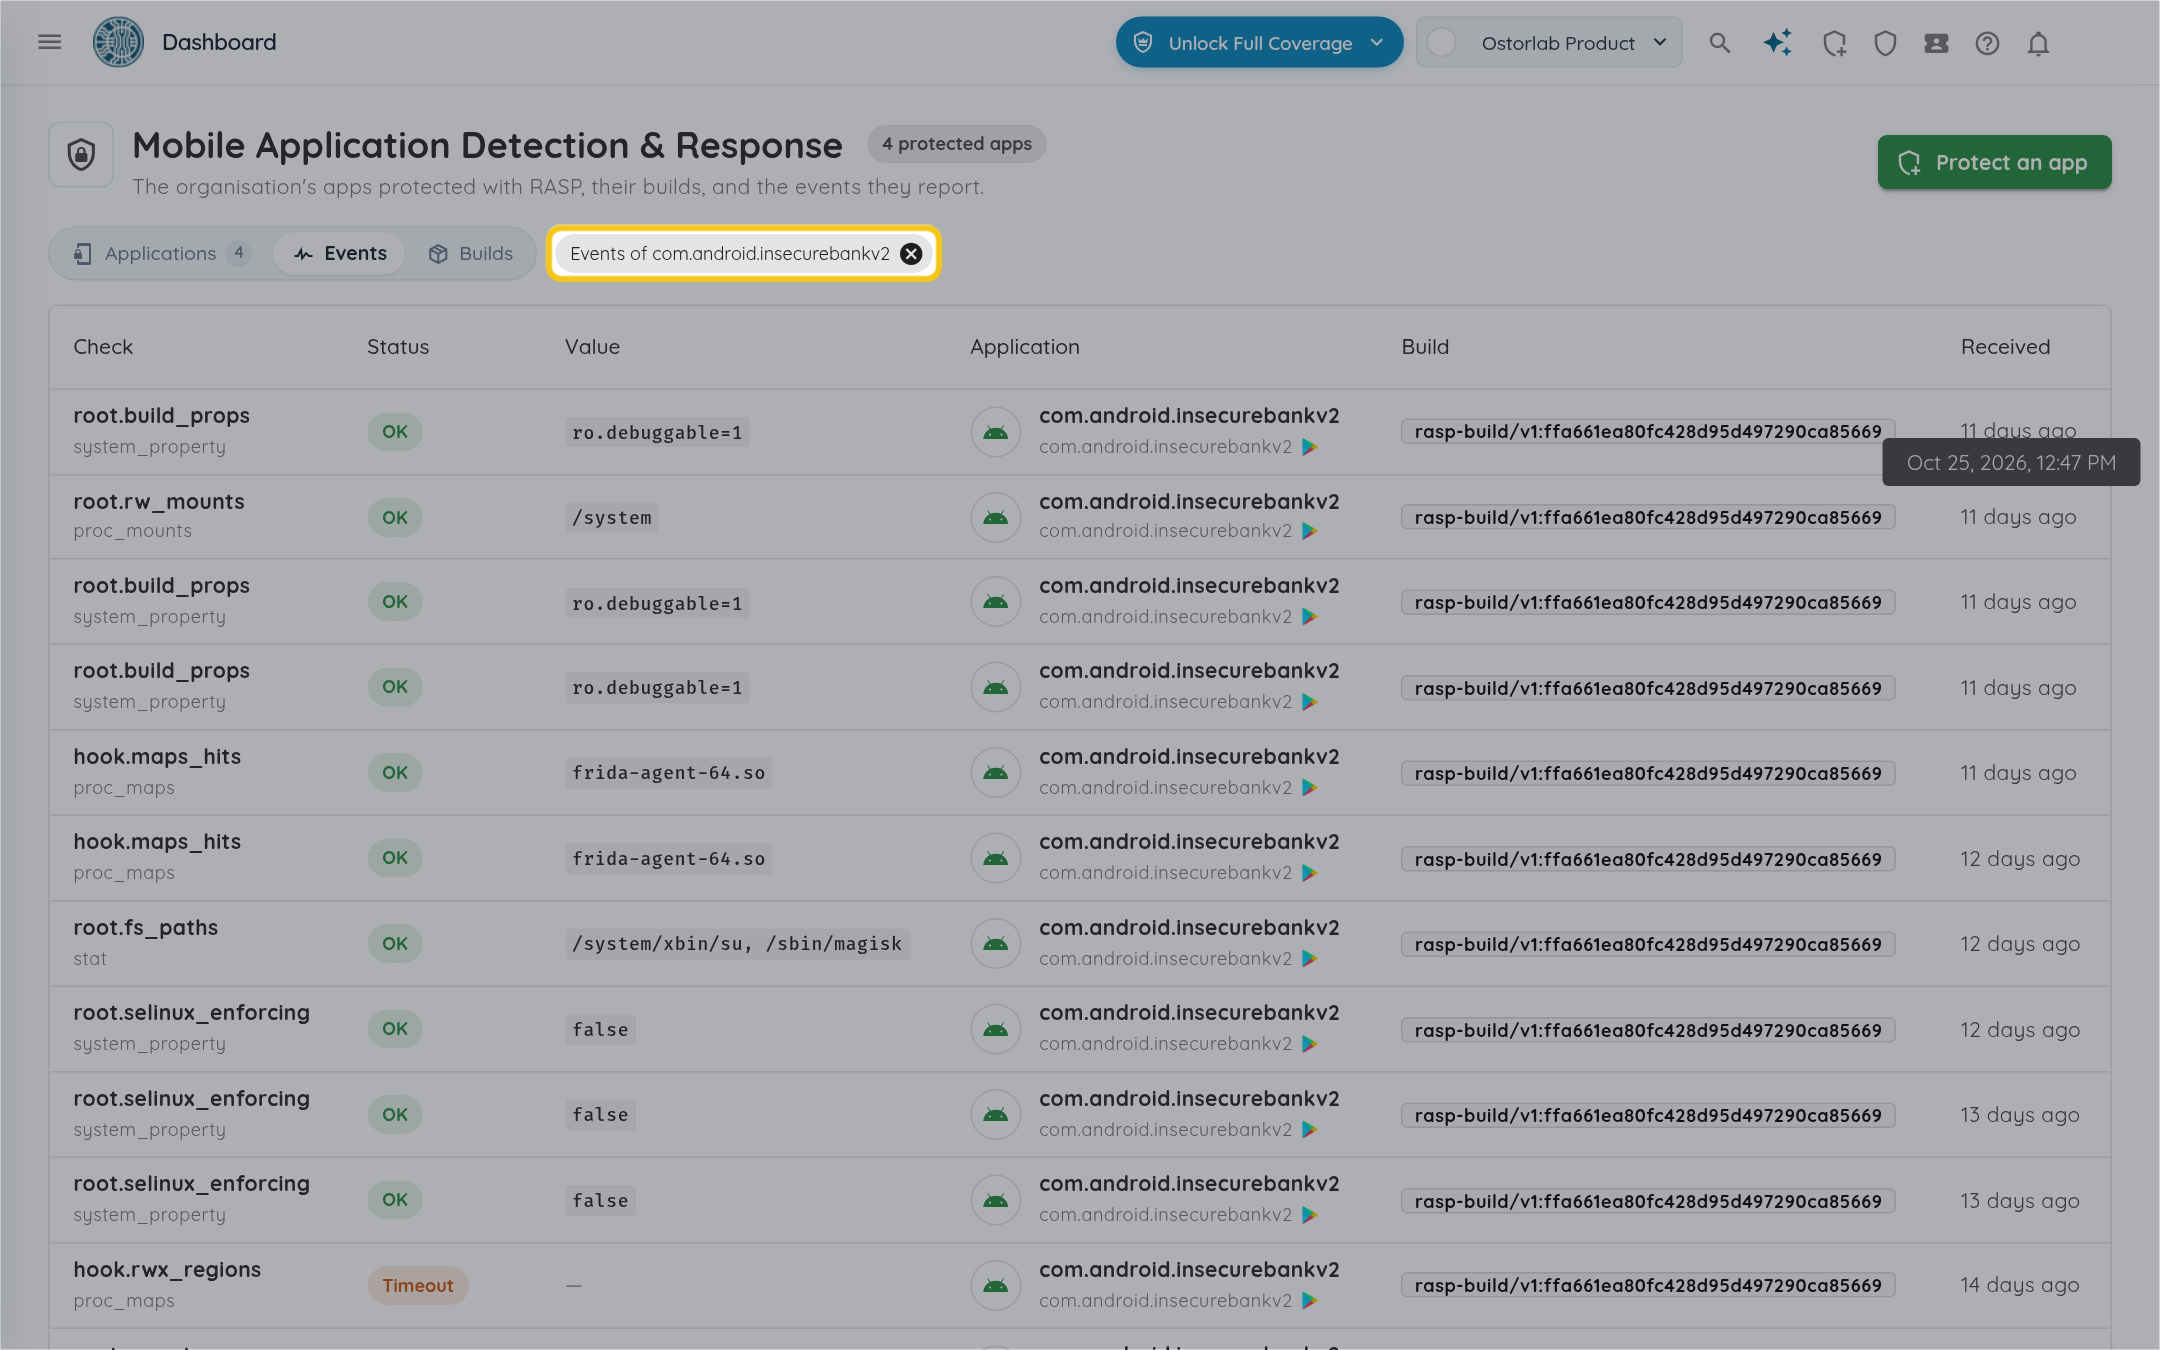
L'onglet "Événements" s'ouvre avec les seuls événements de cette application, et affiche "Événements de" suivi du nom de l'application. Cliquez sur le x pour revoir les événements de toutes vos applications.
Statuts
Le statut indique si la vérification a pu s'exécuter, pas si elle a trouvé une menace : lisez la valeur pour cela.
| Statut | Signification |
|---|---|
| OK | La vérification s'est exécutée. La valeur est ce qu'elle a observé. |
| Non pris en charge | La vérification ne peut pas s'exécuter sur cet appareil ou cette version du système, par exemple une vérification de jailbreak sur le simulateur iOS. Elle n'a pas de valeur. |
| Erreur | La vérification s'est exécutée mais a échoué, par exemple parce que le système a refusé une requête. Elle n'a pas de valeur. |
| Délai dépassé | La vérification ne s'est pas terminée à temps. Elle n'a pas de valeur. |
Les événements de chaque vérification
Le nom de chaque événement commence par sa vérification : root. pour Root, hook. pour Hooking et instrumentation, etc.
| Vérification | Événements Android | Événements iOS | À quoi ressemble une détection |
|---|---|---|---|
| Root | root.fs_paths, root.build_props, root.mounts, root.rw_mounts, root.selinux_enforcing |
Des fichiers de root comme /system/xbin/su ou /sbin/magisk, une partition système montée en écriture, SELinux non appliqué. |
|
| Jailbreak | jb.fs_paths, jb.sandbox_escape, jb.fork_ok |
Des fichiers de jailbreak comme /Applications/Cydia.app, ou l'application peut écrire hors de son sandbox ou lancer un processus. |
|
| Débogueur | dbg.tracer_pid |
dbg.traced, dbg.parent |
Un débogueur attaché à l'application, ou une application qu'iOS n'a pas lancée. |
| Hooking et instrumentation | hook.maps_hits, hook.rwx_regions |
hook.maps_hits, hook.dyld_env, hook.frida_port, hook.rwx_regions |
Frida, Substrate ou Xposed chargé dans l'application, le port de Frida ouvert, des bibliothèques injectées, de la mémoire à la fois accessible en écriture et exécutable. |
| Intégrité du code | integ.text_sha256 |
Le code de la protection en mémoire diffère du fichier installé, par exemple modifié par un hook. | |
| Interception réseau | mitm.tunnels, mitm.user_cas |
mitm.tunnels, mitm.proxies, mitm.user_cas |
Un tunnel VPN actif, ou sur iOS un proxy configuré. mitm.user_cas liste les certificats installés par l'utilisateur sur les appareils Android qui permettent à l'application de les lire, et est signalé comme Non pris en charge ailleurs, toujours sur iOS. |
| Identité de l'application | id.package, id.uid, id.code_path |
id.bundle_id, id.team_id, id.cdhash |
Un nom de package, un bundle ID ou une équipe de signature qui n'est pas celui de votre application, ou l'application lancée depuis le dossier d'une autre application. |
| Émulateur | emu.props |
emu.simulator |
Des propriétés de build d'émulateur sur Android, ou true sur le simulateur iOS. |
| Virtualisation et clonage d'application | virt.exec_path, virt.foreign_images |
L'application tourne dans le conteneur d'une autre application. |