Eventos
Una aplicación protegida ejecuta sus comprobaciones al iniciarse y después cada minuto mientras está abierta, e informa de lo que observó cada comprobación. Cada informe es un evento. La pestaña "Eventos" del "ADR móvil" lista los eventos de todas tus aplicaciones protegidas, del más reciente al más antiguo.
Una aplicación protegida con algunas comprobaciones desactivadas nunca informa de los eventos de esas comprobaciones. Consulta Proteger una aplicación para elegir las comprobaciones.
Ver los eventos
-
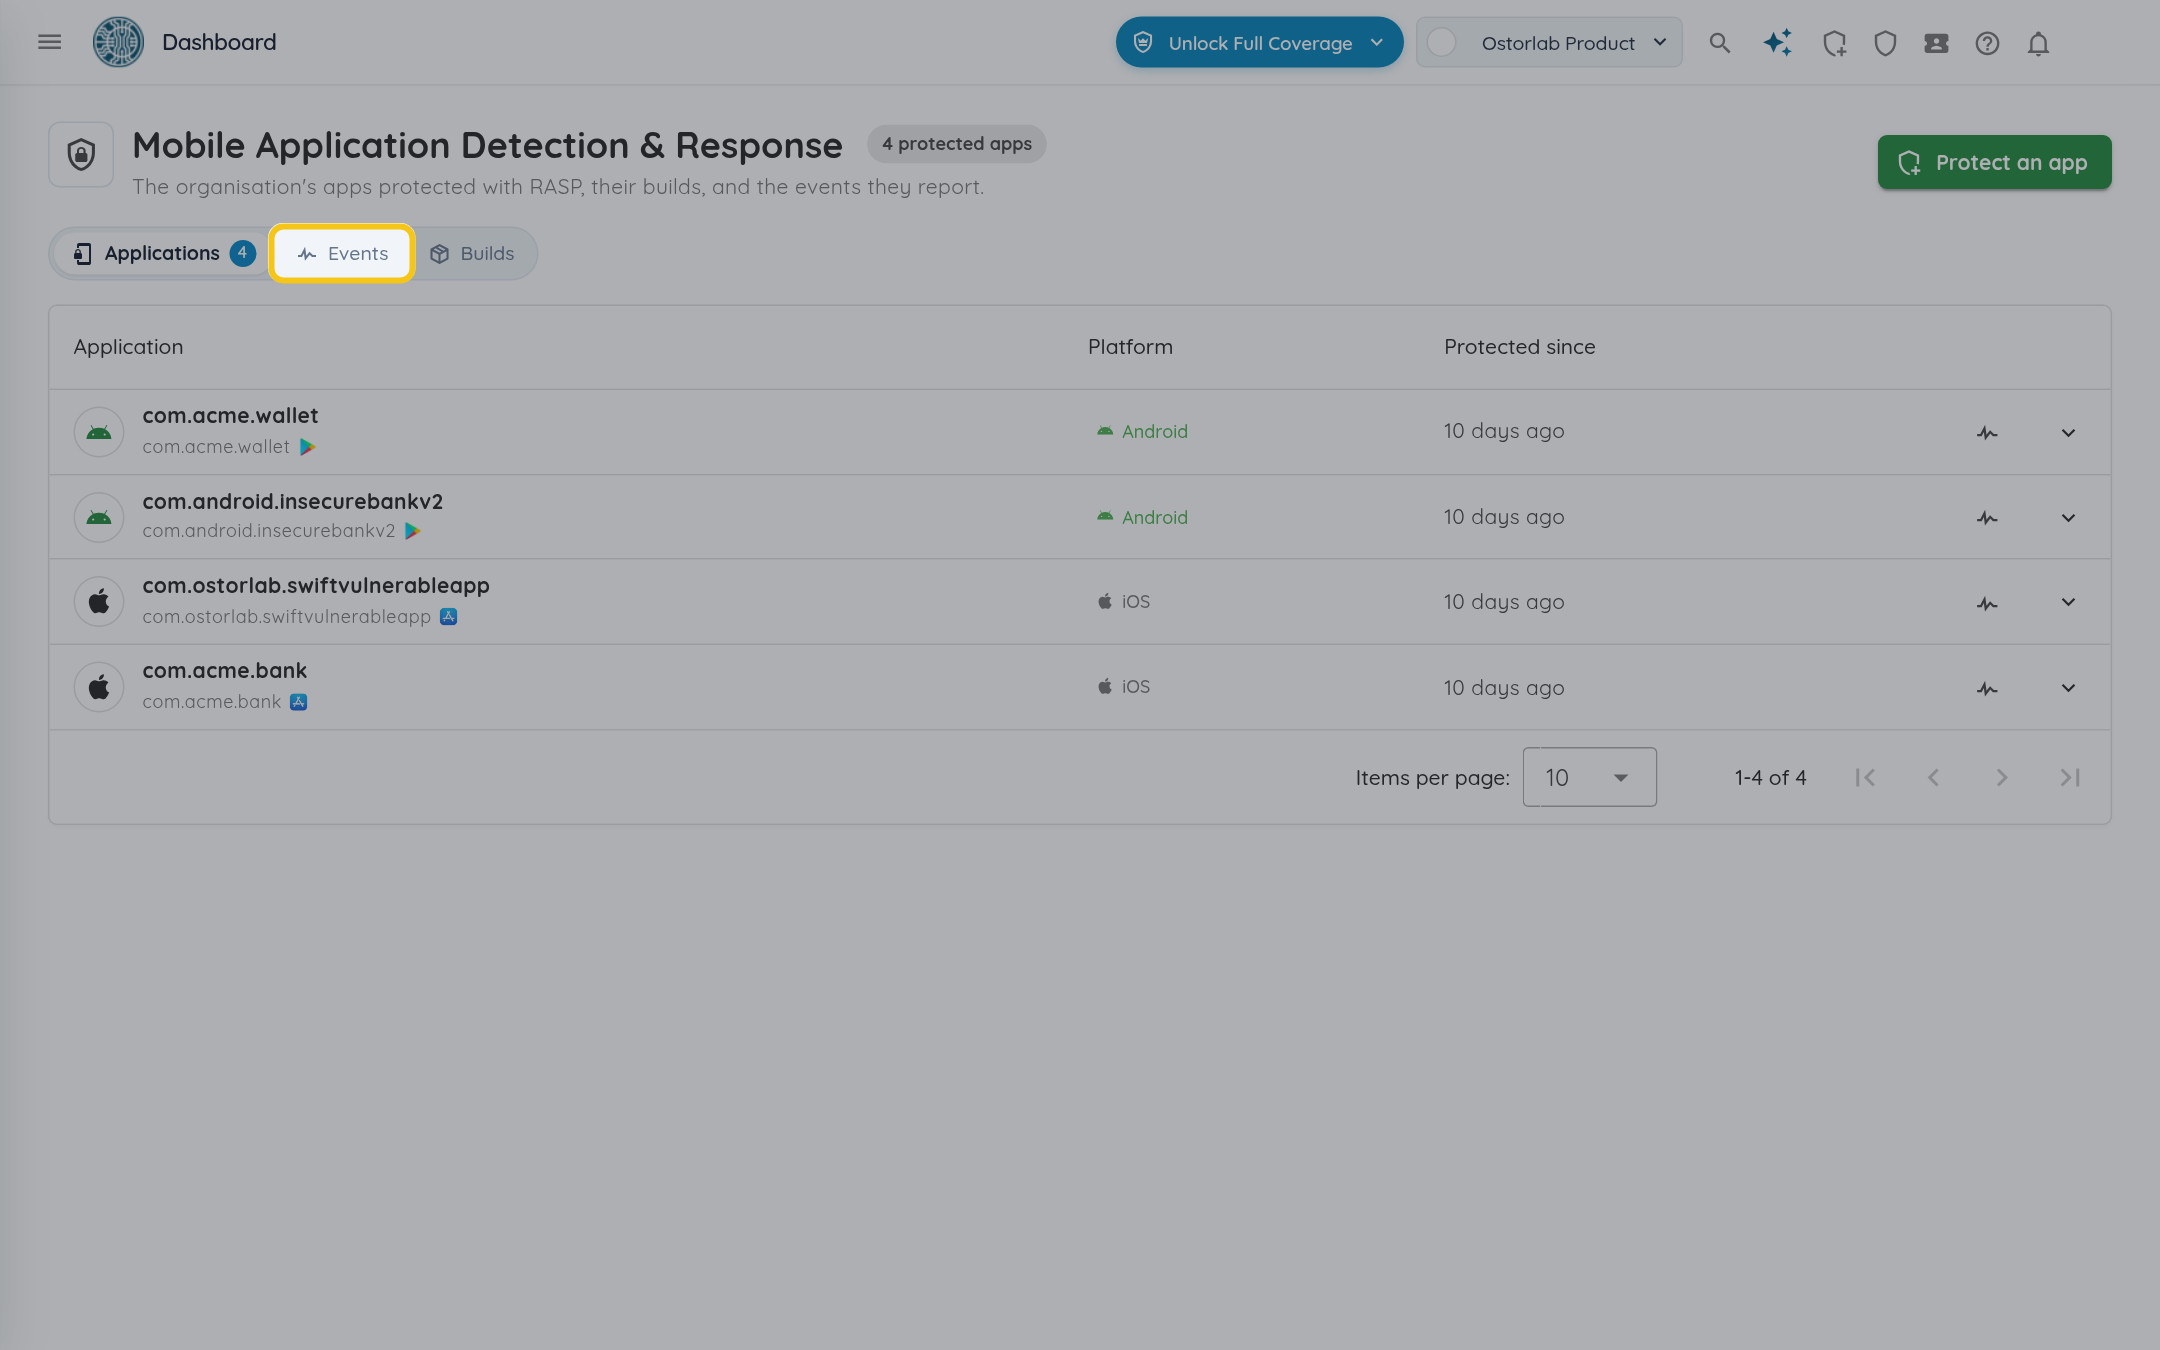
En el "ADR móvil", haz clic en "Eventos".
-
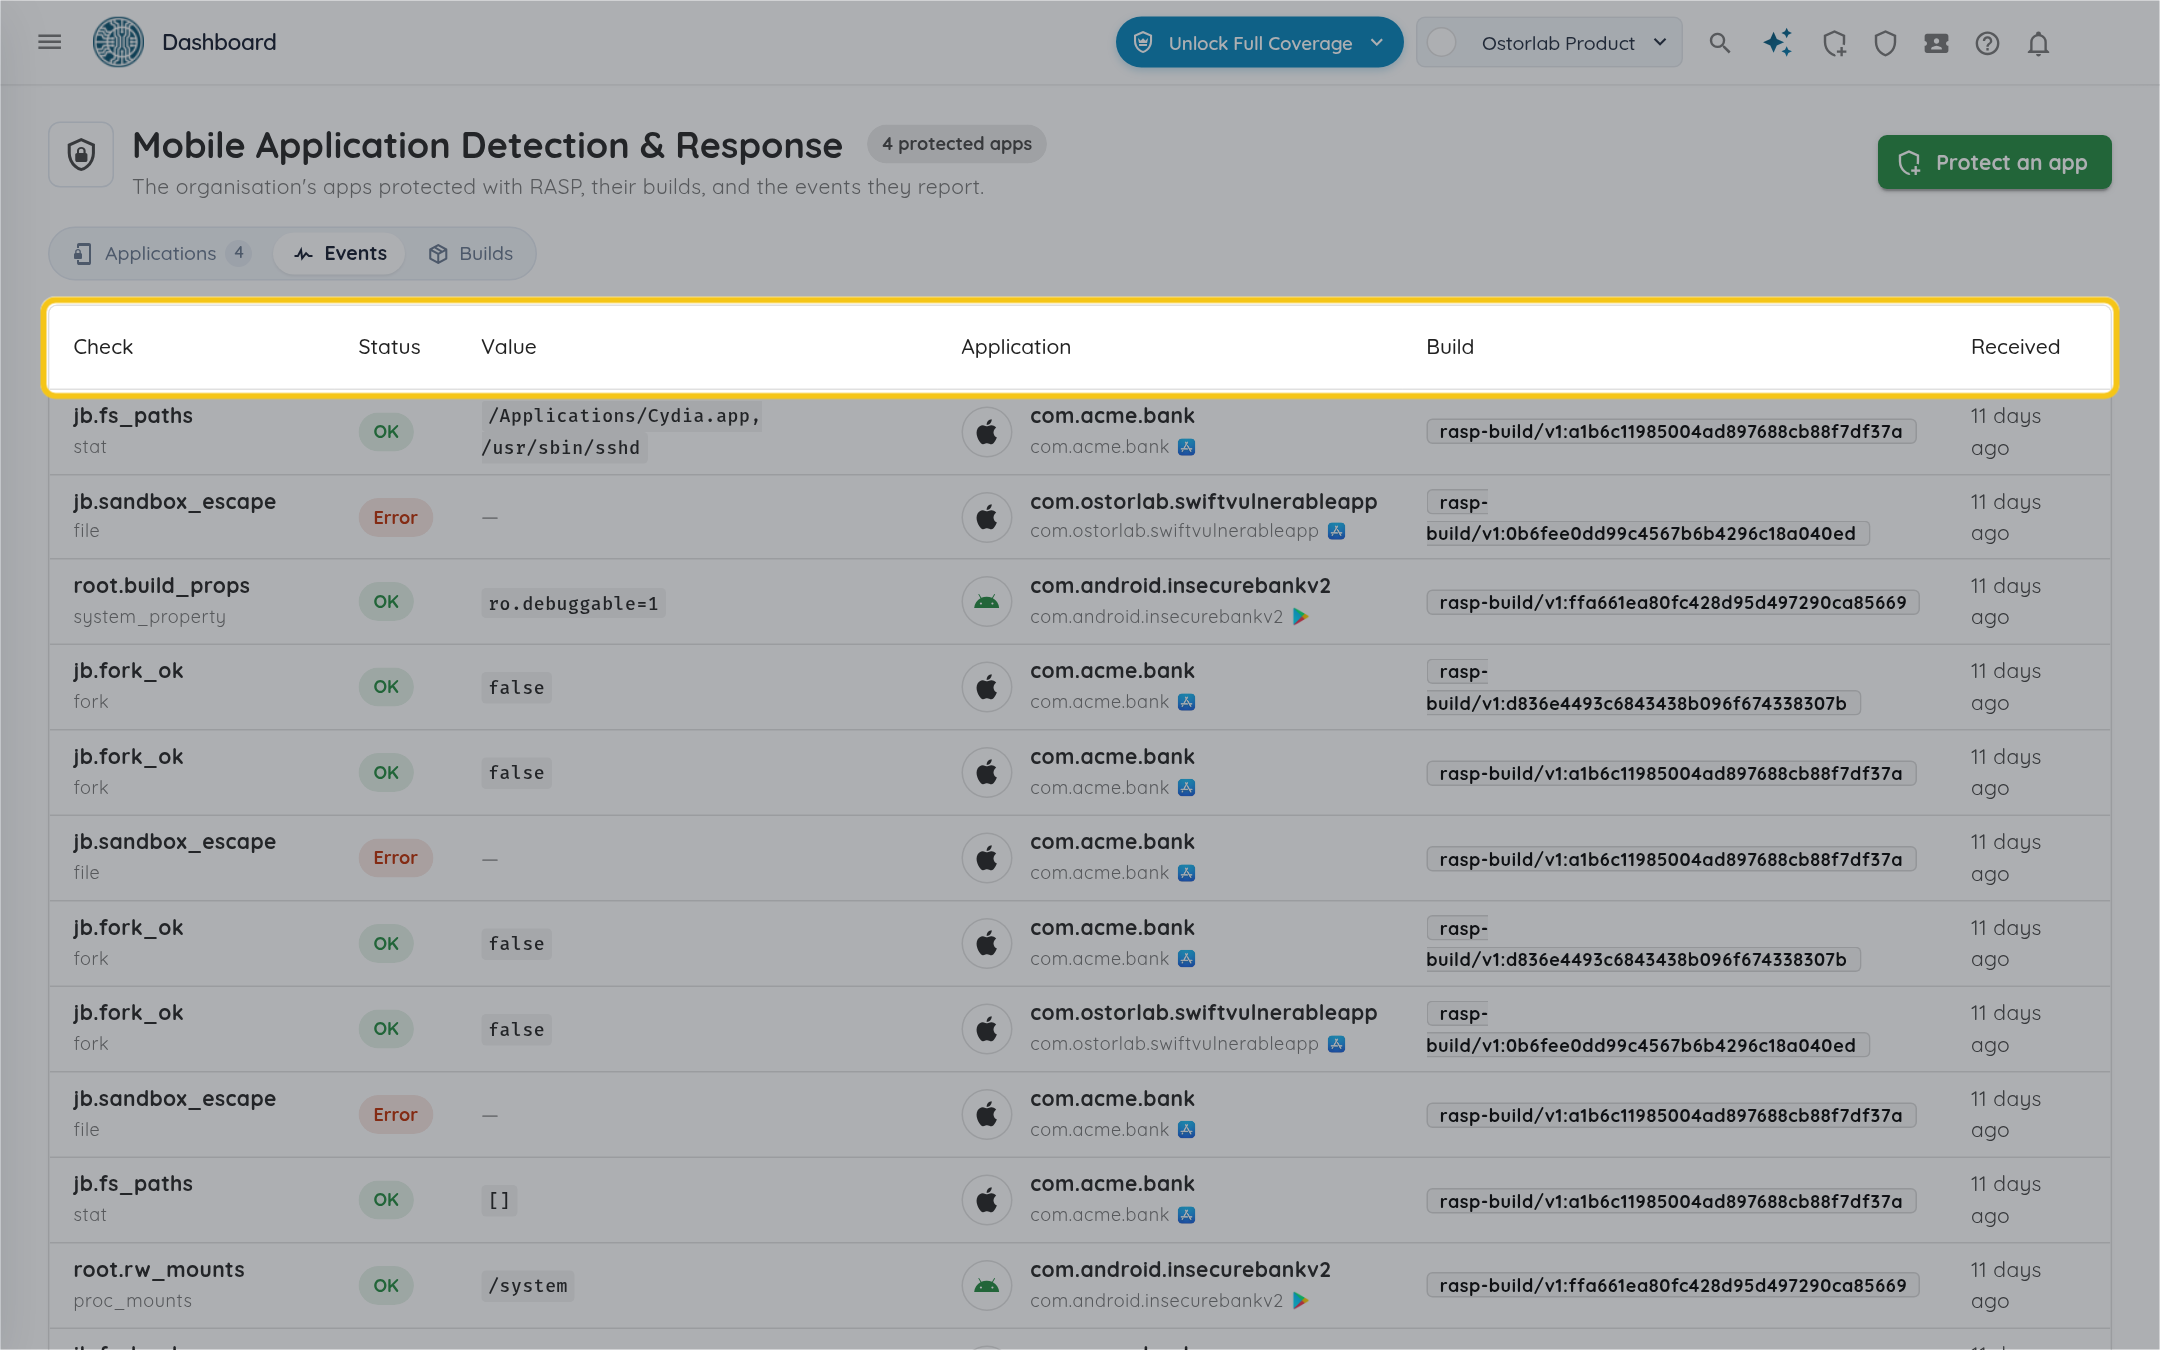
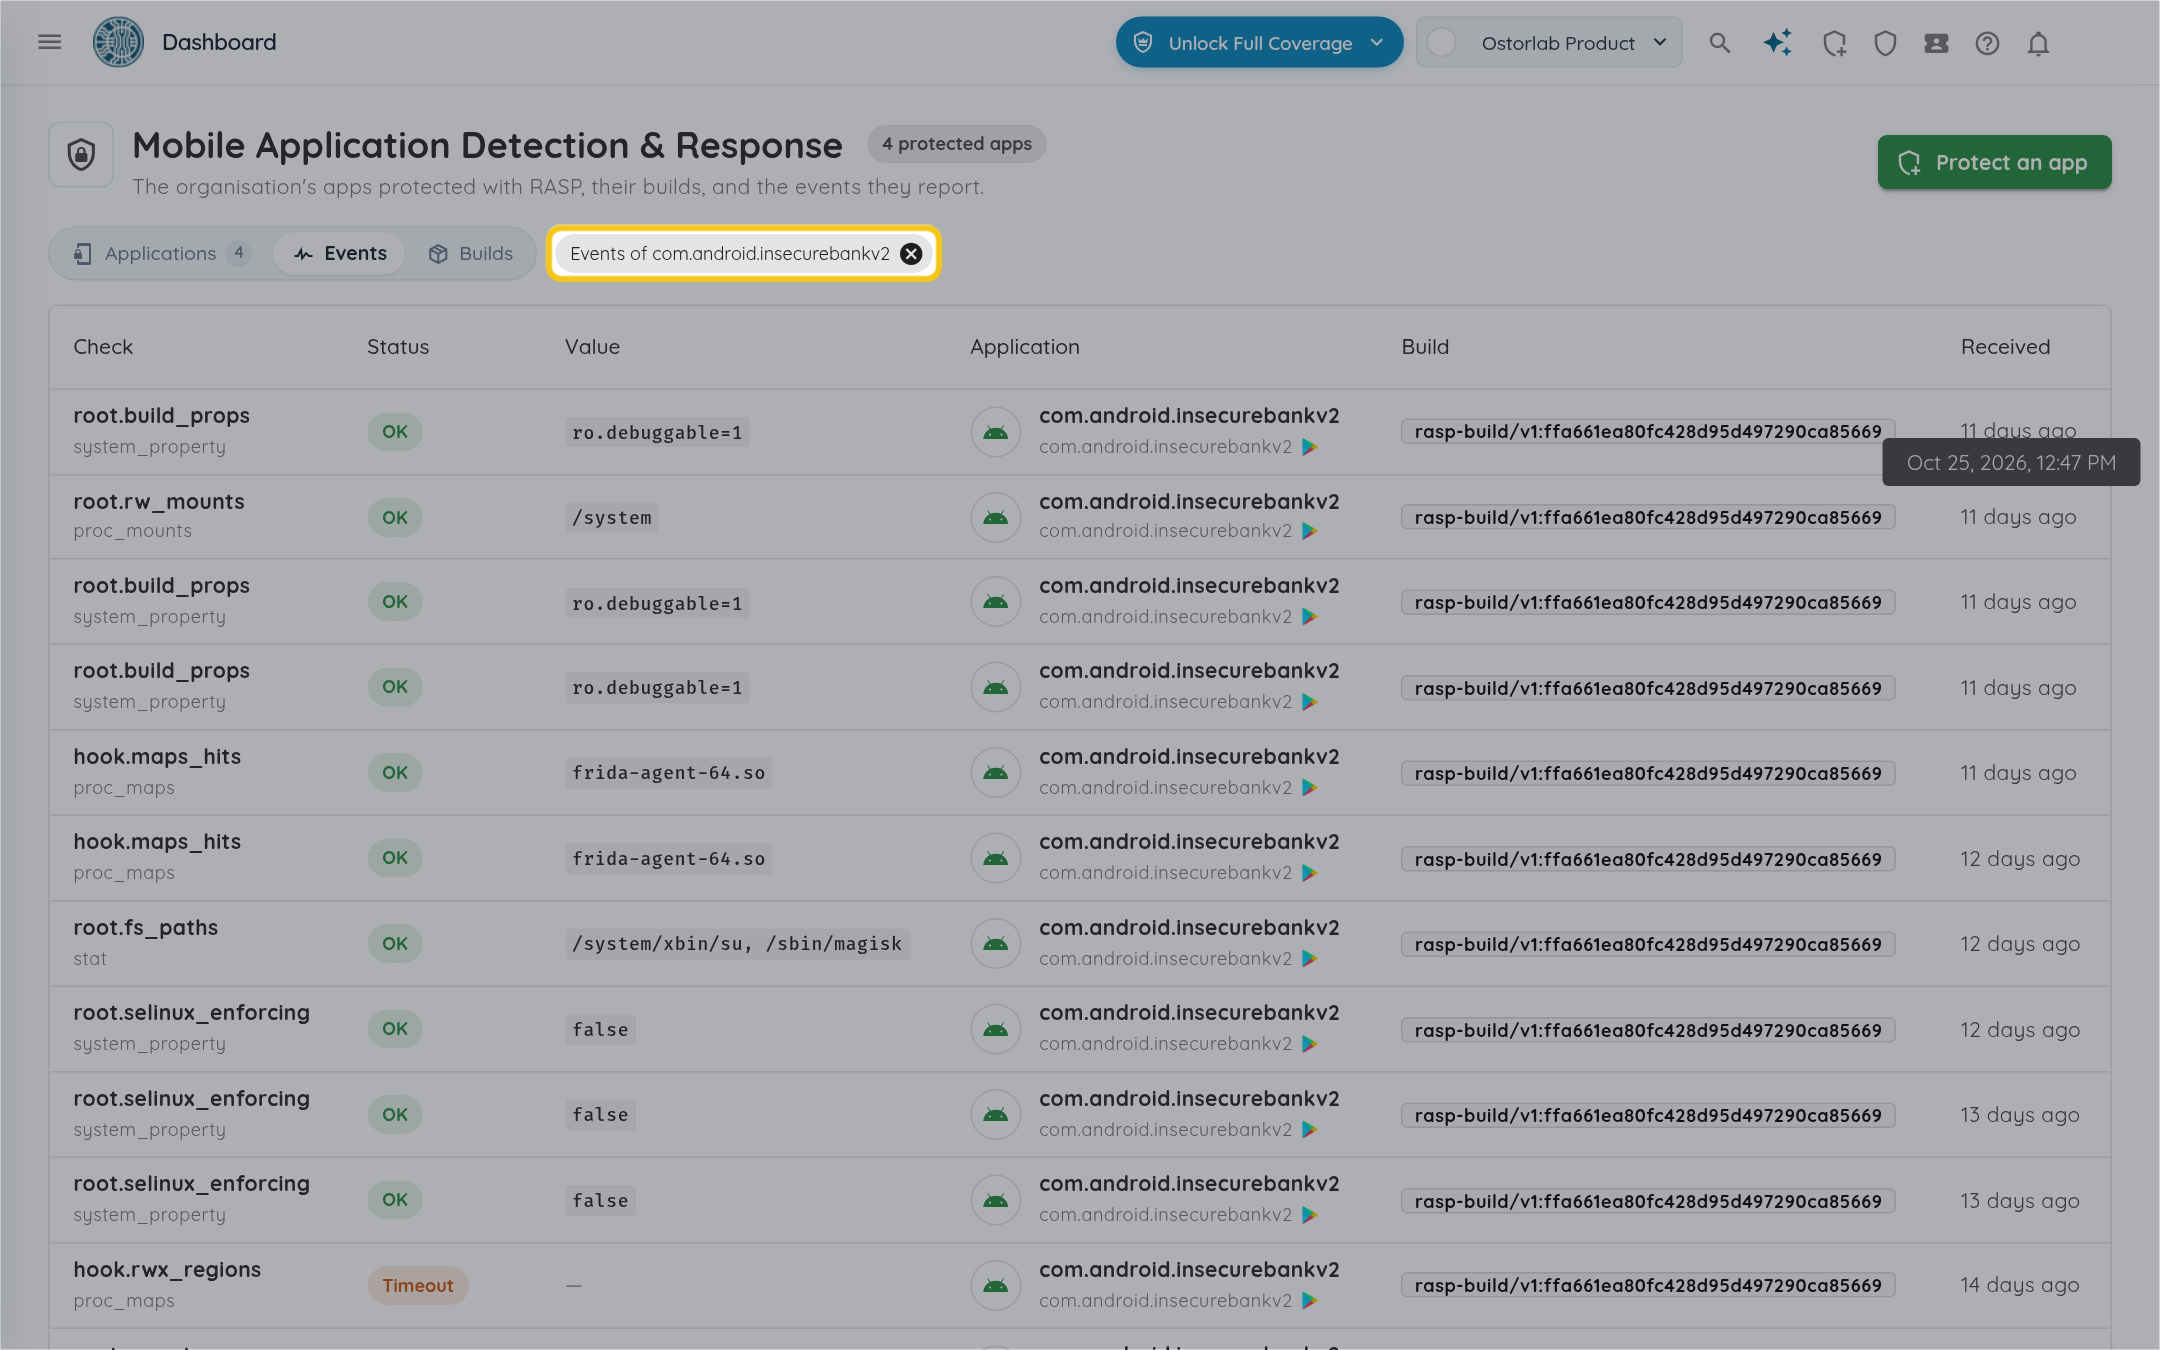
Cada fila es un evento:
- "Control": el nombre del evento, como
hook.maps_hits, y debajo la fuente de la que la aplicación lo leyó, como el mapa de memoria del proceso. - "Estado": si la comprobación pudo ejecutarse. Consulta Estados.
- "Valor": lo que observó la comprobación, como
true, un número o una lista de nombres. Una lista vacía,[], significa que la comprobación no encontró nada. - "Aplicación": la aplicación protegida que lo informó.
- "Build": el ID del build de la copia protegida, el mismo que en la pestaña "Builds".
- "Recibido": cuándo el ADR móvil recibió el evento. Pasa el cursor por encima para ver la fecha y la hora exactas.
- "Control": el nombre del evento, como
-
Lee el valor para ver qué se encontró. Aquí, la comprobación de hooking de una aplicación Android encontró el agente de Frida cargado en la aplicación:
hook.maps_hitslistafrida-agent-64.so.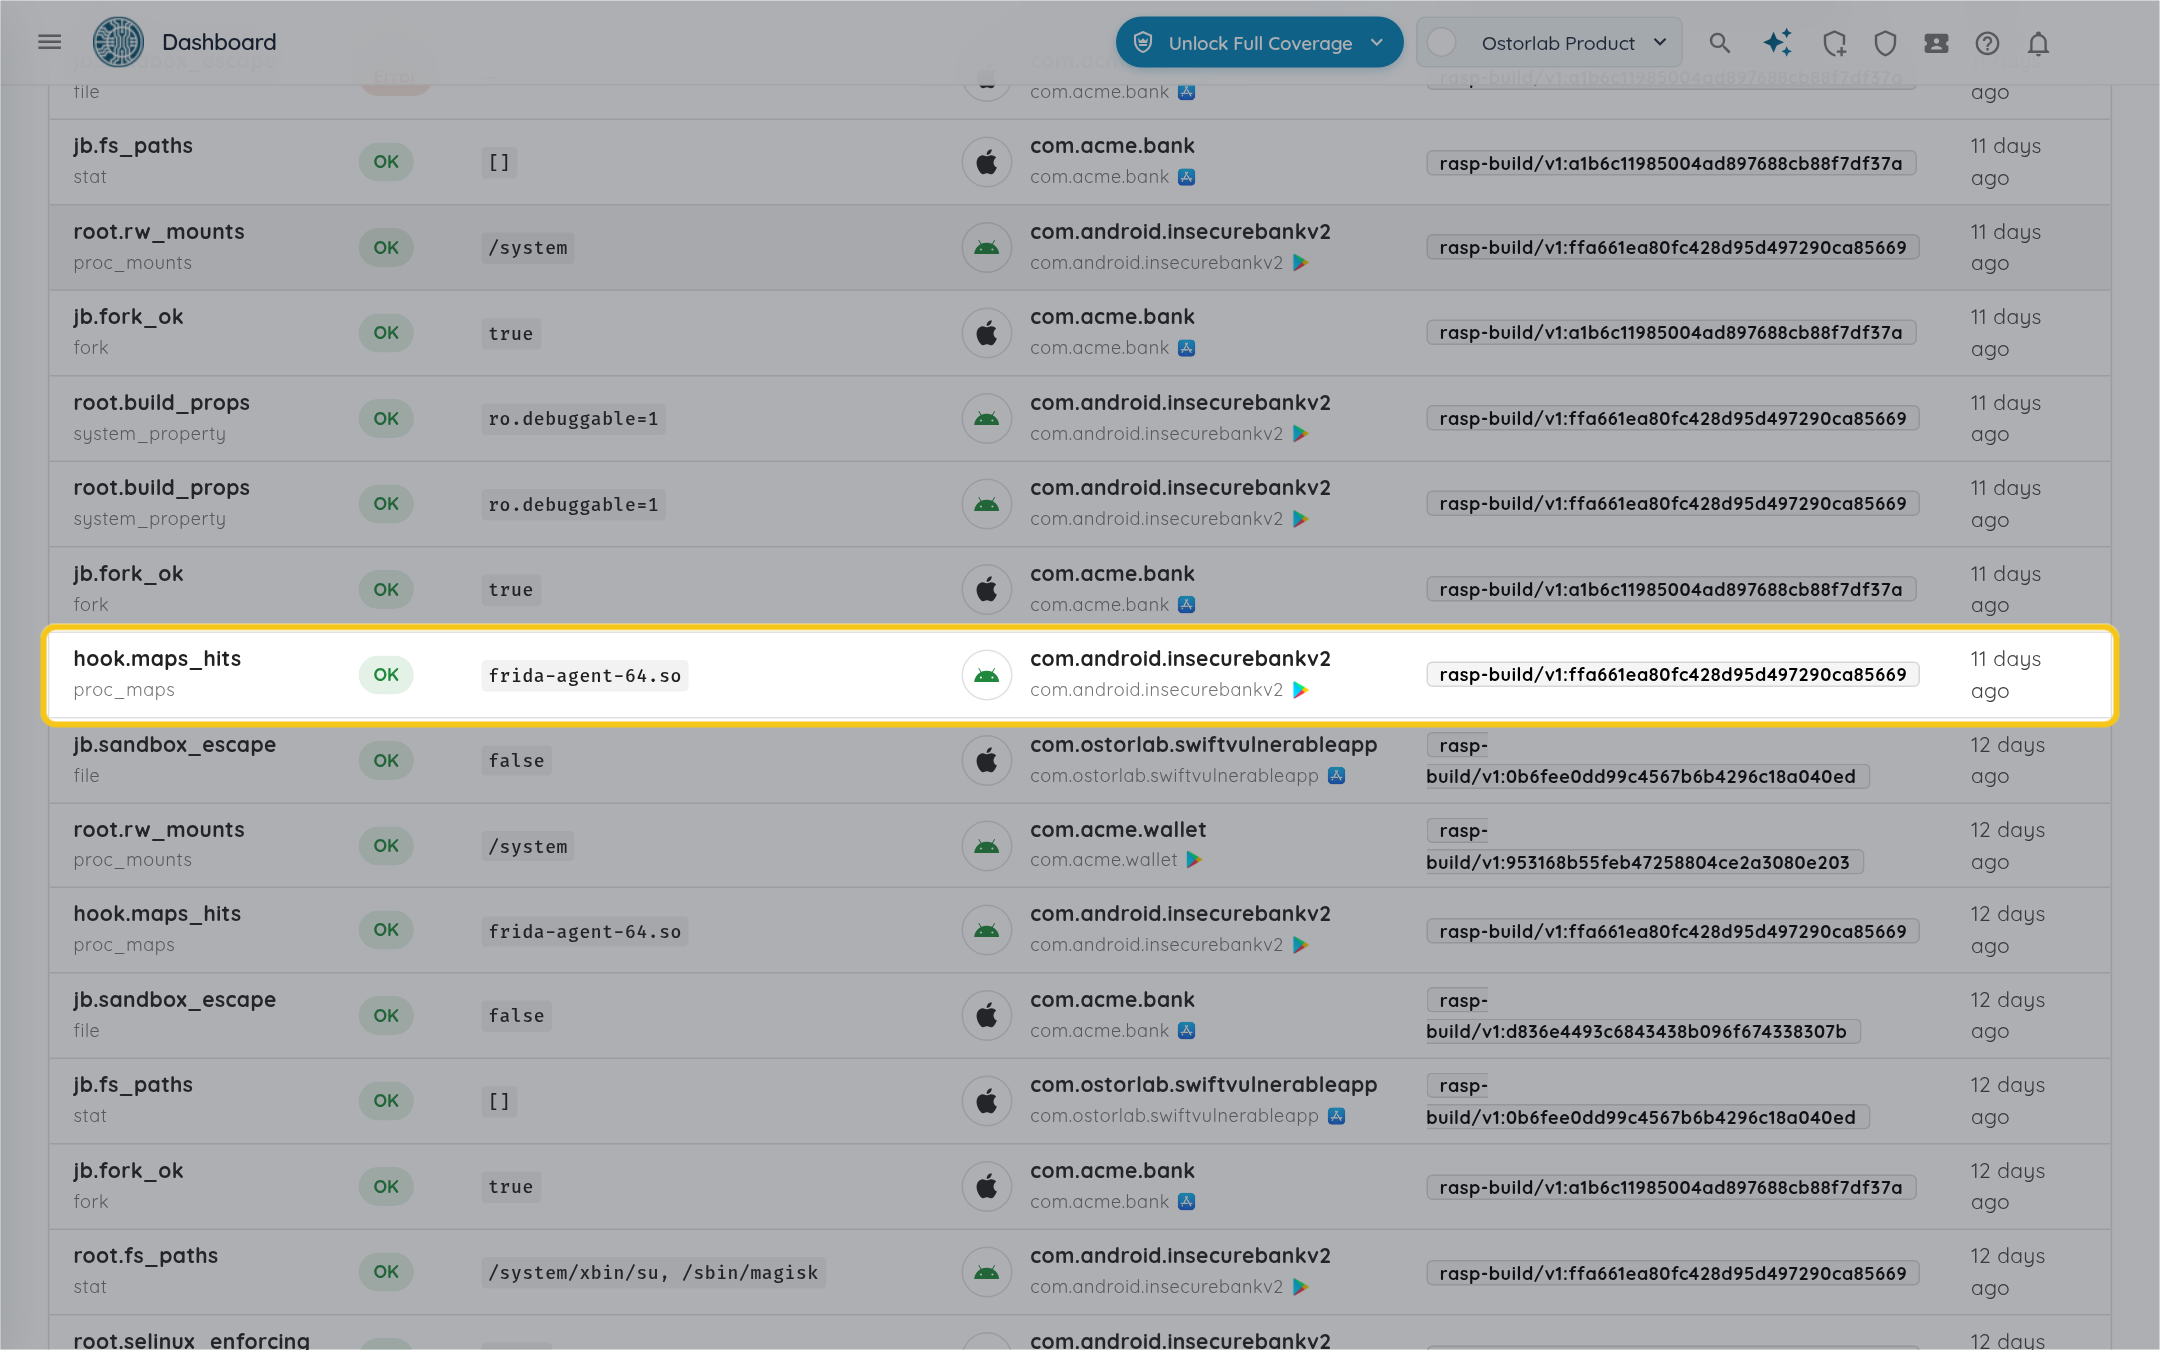
-
Los eventos más recientes aparecen primero. Haz clic en "Cargar eventos anteriores" al final de la lista para ver los más antiguos.
Ver los eventos de una aplicación
-
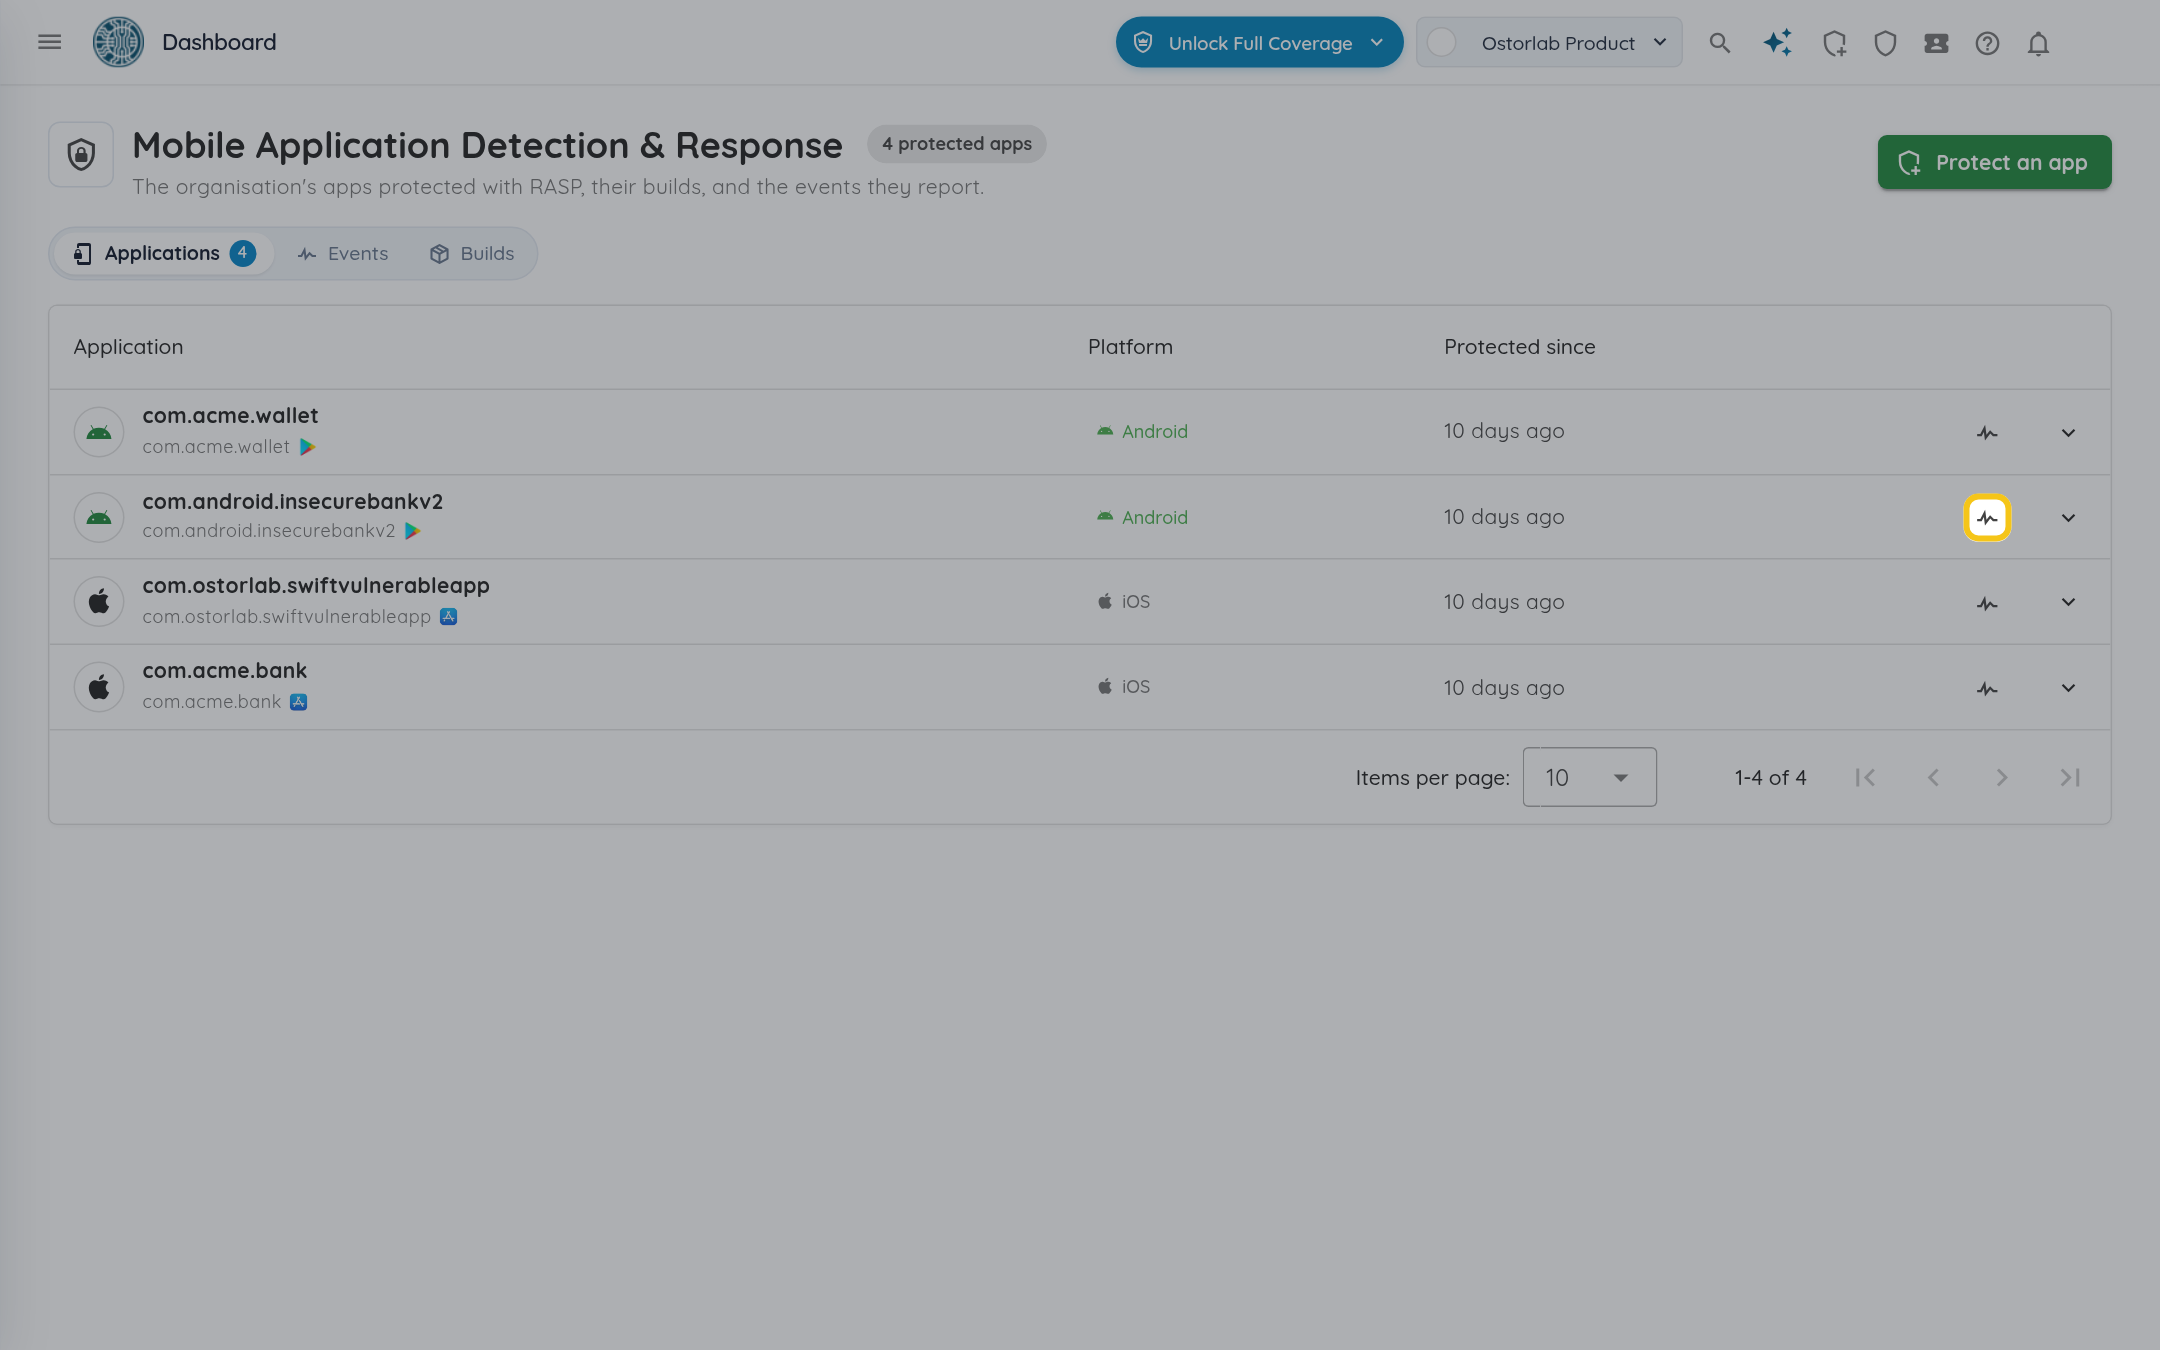
En la pestaña "Aplicaciones", haz clic en el icono "Ver eventos" de la fila de la aplicación.
-
La pestaña "Eventos" se abre solo con los eventos de esa aplicación y muestra "Eventos de" seguido del nombre de la aplicación. Haz clic en la x para volver a ver los eventos de todas tus aplicaciones.
Estados
El estado indica si la comprobación pudo ejecutarse, no si encontró una amenaza: lee el valor para eso.
| Estado | Significado |
|---|---|
| OK | La comprobación se ejecutó. El valor es lo que observó. |
| No compatible | La comprobación no puede ejecutarse en este dispositivo o versión del sistema, por ejemplo una comprobación de jailbreak en el simulador de iOS. No tiene valor. |
| Error | La comprobación se ejecutó pero falló, por ejemplo porque el sistema rechazó una solicitud. No tiene valor. |
| Tiempo agotado | La comprobación no terminó a tiempo. No tiene valor. |
Los eventos de cada comprobación
El nombre de cada evento empieza por su comprobación: root. para Root, hook. para Hooking e instrumentación, etc.
| Comprobación | Eventos de Android | Eventos de iOS | Cómo se ve una detección |
|---|---|---|---|
| Root | root.fs_paths, root.build_props, root.mounts, root.rw_mounts, root.selinux_enforcing |
Archivos de root como /system/xbin/su o /sbin/magisk, una partición del sistema montada con escritura, SELinux sin aplicar. |
|
| Jailbreak | jb.fs_paths, jb.sandbox_escape, jb.fork_ok |
Archivos de jailbreak como /Applications/Cydia.app, o la aplicación puede escribir fuera de su sandbox o iniciar un proceso. |
|
| Depurador | dbg.tracer_pid |
dbg.traced, dbg.parent |
Un depurador conectado a la aplicación, o una aplicación que iOS no inició. |
| Hooking e instrumentación | hook.maps_hits, hook.rwx_regions |
hook.maps_hits, hook.dyld_env, hook.frida_port, hook.rwx_regions |
Frida, Substrate o Xposed cargado en la aplicación, el puerto de Frida abierto, bibliotecas inyectadas, memoria a la vez escribible y ejecutable. |
| Integridad del código | integ.text_sha256 |
El código de la protección en memoria difiere del archivo instalado, por ejemplo modificado por un hook. | |
| Interceptación de red | mitm.tunnels, mitm.user_cas |
mitm.tunnels, mitm.proxies, mitm.user_cas |
Un túnel VPN activo o, en iOS, un proxy configurado. mitm.user_cas lista los certificados instalados por el usuario en los dispositivos Android que permiten a la aplicación leerlos, y se informa como No compatible en los demás, siempre en iOS. |
| Identidad de la aplicación | id.package, id.uid, id.code_path |
id.bundle_id, id.team_id, id.cdhash |
Un nombre de paquete, bundle ID o equipo de firma que no es el de tu aplicación, o la aplicación ejecutándose desde la carpeta de otra aplicación. |
| Emulador | emu.props |
emu.simulator |
Propiedades de compilación de emulador en Android, o true en el simulador de iOS. |
| Virtualización y clonación de aplicaciones | virt.exec_path, virt.foreign_images |
La aplicación se ejecuta dentro del contenedor de otra aplicación. |